

















世界中のデータセンターの運用に不可欠な数万件のアプリケーションがインターネットに露出しており、多くが工場出荷時のデフォルトパスワードで保護されているため、世界中の企業に重大なサイバーリスクをもたらしている。
サイバーセキュリティ企業Cybleの研究者らは今週、外部公開されたデータセンターインフラ管理(DCIM)ソフトウェアに加え、インテリジェント監視デバイス、熱冷却管理システム、ラック用電力モニターもサイバー攻撃に対して脆弱であることを発見したと述べた。
インターネットに露出した2万件を超えるDCIMソフトウェアのインスタンスや製品が見つかったことで、「世界中のデータセンターに対するサイバー脅威が増加する」可能性が高いと、Cyble Research Labsの調査担当者はブログ記事に記した。
「世界的にデータセンターはより高速で、よりスマートかつ高い拡張性を備えるようになっている。しかし、大きな力には重大な責任と、サイバー攻撃の大きなリスクが伴うため、この発展には代償がある」と同社は記している。「データセンターは複数のテクノロジーやソフトウェアを連携させて運用されるため、悪意あるハッカーは脆弱性や抜け穴を容易に見つけられる。さらに、データセンターは急速にアップグレードされている。そのためハッカーは、セキュリティ対策を迂回する新たな攻撃経路を探っている」
関連記事:主要な脆弱性管理ツール
DCIMソフトウェアの普及が進む
DCIMはデータセンター管理において、ますます重要な役割を担うようになっている。これらのソフトウェアツールはIT運用と設備運用の両方に対応し、サーバー、ストレージ、ルーター、スイッチといったデータセンターの構成要素に加え、暖房・換気・空調(HVAC)システム、無停電電源装置(UPS)システム、センサー、電力負荷を別の電源に切り替えるための切替スイッチ、サーバーラック監視ソリューションなどを管理・制御する。
市場調査会社KVB Researchによると、世界のDCIM市場は2026年まで年平均21.7%で成長し、同年には44億ドルに達する見込みだ。アナリストらは、データセンターの仮想化に対する需要の高まり、企業のプライベートクラウドへの継続的な移行、データセンター内のコスト効率向上への取り組みが、市場の成長を後押ししていると記した。
Cybleの研究者らによると、DCIMソフトウェアがデータセンターで広く使われていることから、脅威アクターの注目を集めている。例えばハクティビストは、施設に関係する個人や団体の行動に対する報復として、特定のデータセンターのHVACシステムを攻撃する可能性がある。ランサムウェア集団はITおよび設備管理者をDCIMアプリケーションから締め出し、アクセスを取り戻すための金銭を要求する可能性があるほか、ハッカーが極めて機密性の高いデータにアクセスする可能性もある。
国家支援を受けたグループは、重要なデータセンター構成要素への電力供給を妨害し、施設を停止させる可能性があると、研究者らは記した。
「データセンターは、国家にとっても、データセンター施設を利用する組織にとっても、最も重要な重要インフラである」と研究者らは記している。「この重要分野への攻撃が成功すれば、多額の損失につながる可能性がある。データセンターに保存・処理されたデータが破損・破壊され、組織のブランド評判に深刻な影響を及ぼすこともある。ハッカーは、…ウェブコンソールからログを削除することで、攻撃の痕跡さえ消去できる」
こちらもお読みください:重要インフラ保護:物理セキュリティとサイバーセキュリティはどちらも重要
外部公開ソフトウェアが脅威に
データセンターではさまざまなベンダーの製品も数多く使われており、サイバー犯罪者が攻撃できる範囲を広げている。セキュリティ専門家はeSecurity Planetに対し、これらのアプリケーションをインターネットに露出させることは、データセンターの運用者とベンダーの双方にとって危険な行為だと語った。
「システムの物理セキュリティが侵害されているなら、真のセキュリティは存在し得ない」と、サイバーセキュリティ企業Netenrichの主席脅威ハンターであるJohn Bambenek氏は述べた。「これらのシステムは、攻撃者にデータセンター運用の物理層に関する多くの情報を与え、場合によっては基盤システムを侵害しかねない変更を加えることも可能にする。世界中からアクセス可能な状態で、デフォルトの認証情報によって保護されたものをインターネット上に置かないことは、1990年代からのベストプラクティスだった。これは怠慢の最たるものだ」
「それをパブリックインターネットに露出させるのは、テロリストに航空管制を任せるようなものだ」
サイバーセキュリティベンダーJupiterOneのCISO、Sounil Yu氏は次のように述べた。「適切な資産管理プログラムがなければ、こうしたアプリケーションを見失うのは簡単だ。DCIMツールではさらに深刻で、組織のコントロールプレーンの一部だからだ。それをパブリックインターネットに露出させるのは、テロリストに航空管制を任せるようなものだ」
APC by Schneider、Sunbird、Liebertがリスト入り
Cybleの研究者らは、Sunbird、Liebert、APC by Schneider、Vertiv、Device42のソフトウェアについて、外部の脅威アクターがアクセス可能なインスタンスを検出したと述べた。研究者らが発見した外部公開インスタンスの半数以上をAPC by Schneiderが占めていた。
さらに、Device42の外部公開ソフトウェア、LiebertのCRV-iCOM冷却ソリューション、工場出荷時のデフォルトパスワードを使い続けているスマートUPSのインスタンスも発見した。研究者らは、「世界中のデータセンターへの攻撃の範囲を調査する中で、インターネット経由で露出している複数のインスタンスを発見できた。これらのデータセンターはデフォルトパスワードで保護されていた。発見された製品の一部は旧式で、ハッカーや悪意あるグループがデータセンターのシステムをさらに悪用できる状態だった」と述べた。
研究者らは、建物や室内のセキュリティに加え、データの保存・処理機器がラックに設置されているため、サーバーラックの監視も重要だと指摘した。「外部パラメーターの変化は深刻な損害を引き起こす可能性がある。例えば温度が上昇すると、内部のチップが溶け、システム全体が停止する可能性がある。さらに、チップは温度が低すぎると処理能力が低下し、効率を失う」
研究者らは、ラック監視に使われる複数のウェブインターフェースが露出しており、デフォルトパスワードが使われていることを発見した。これにより「ハッカーはデータセンターに関する情報を容易に得られる。複数のセンサー、電源ユニット、ネットワーク機器、CCTVカメラがこれらのポータルに接続されているため、ハッカーがデータセンター内の構成要素やその動作に関する機密情報を入手できる余地は大きい」
ウェブへの露出を再考する
Cybleの研究者らは、データセンターを保護し、停止やセキュリティ侵害が起きないように数百万ドルをすでに投じている組織であっても、施設を全体的に捉え、脅威アクターに悪用される可能性のある侵入口を探す必要があると指摘した。
企業は、NISTのRMFフレームワークなどのリスク管理フレームワークを導入し、セキュリティ意識向上プログラムを実施し、脆弱性にパッチを適用し、アクセス制御を接続システムに実装し、ネットワークセグメンテーションを進め、定期監査を実施する必要がある。研究者らはさらに、強固なパスワードポリシー、脆弱性評価プログラムの導入と、脅威インテリジェンスの活用を促した。
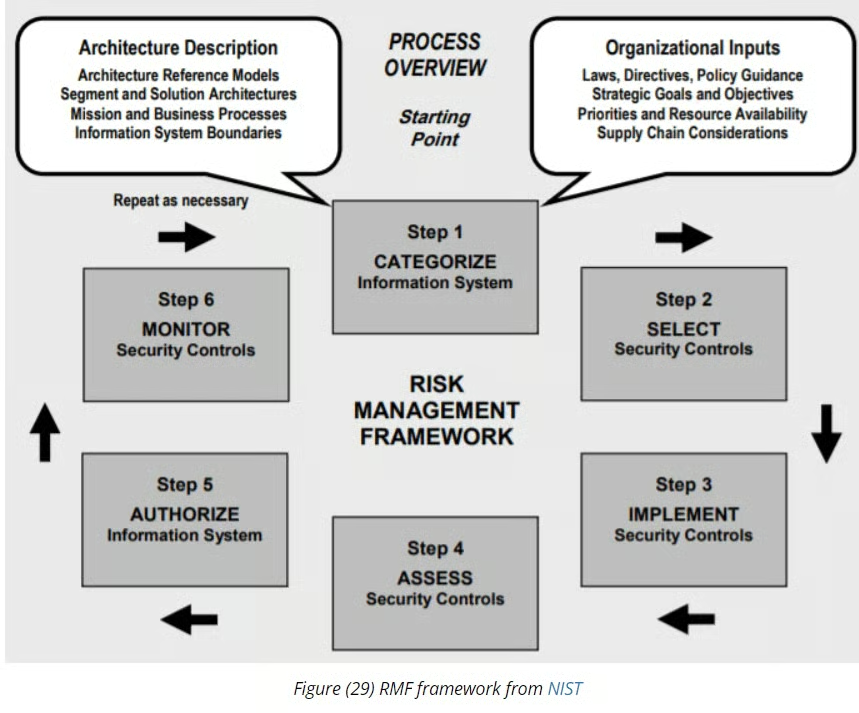
また、インターネットに露出したアプリケーションやインスタンスの利用を再考する必要がある。
「外部公開されたウェブインスタンスは、セキュリティチームが対処しないまま放置している重要分野にとって重大な脅威だ」と研究者らは記した。「そうした状態は環境全体をサイバー攻撃のリスクにさらす。これらの分野では、資産の露出状況を確認することが非常に重要だ」