

















Ce guide s’adresse aux responsables informatiques, aux équipes de sécurité et aux professionnels de la gestion des vulnérabilités qui cherchent à renforcer la détection et la correction des risques en 2026. Il présente les meilleurs outils d’analyse des vulnérabilités ainsi que les principales fonctionnalités que les organisations doivent évaluer pour améliorer leur visibilité sur les réseaux, les terminaux, les environnements cloud et les applications web.
- Points clés sur les outils d’analyse des vulnérabilités en 2026
- Comparatif des meilleurs outils d’analyse des vulnérabilités
- Comment nous avons évalué les meilleurs scanners de vulnérabilités
- Foire aux questions (FAQ)
- En résumé : l’analyse des vulnérabilités amorce et clôt les processus de sécurité critiques
Points clés sur les outils d’analyse des vulnérabilités en 2026
- Les outils d’analyse des vulnérabilités aident les organisations à identifier les correctifs manquants, les erreurs de configuration, les applications exposées et les failles de sécurité réseau avant que les attaquants ne les exploitent.
- Les scanners de vulnérabilités modernes fournissent des recommandations correctives exploitables, une évaluation de la gravité et des intégrations avec les flux de travail informatiques et de sécurité.
- Les principaux outils comme Tenable, Wiz, Invicti et Nmap prennent en charge un large éventail d’environnements, notamment les réseaux, les infrastructures cloud, les conteneurs et les applications web.
- Les organisations utilisent souvent plusieurs outils d’analyse des vulnérabilités afin d’améliorer la couverture des terminaux, des applications et des actifs cloud.
- Une analyse efficace des vulnérabilités renforce la posture de sécurité globale en aidant les équipes à détecter, hiérarchiser et corriger les risques en continu.
Les outils d’analyse des vulnérabilités (vulscan) analysent les actifs afin d’identifier les correctifs manquants, les erreurs de configuration, les vulnérabilités des applications exposées et les problèmes de sécurité réseau à corriger. Les meilleurs outils de vulscan fournissent des listes exploitables de vulnérabilités ainsi que le contexte nécessaire pour comprendre leur importance, notamment leur type et leur gravité, renforçant ainsi votre posture de sécurité globale. Pour vous aider à choisir la solution d’analyse des vulnérabilités la mieux adaptée, nous avons évalué les principales options et leurs cas d’usage.
Les sept meilleurs outils de vulscan à envisager sont les suivants :
- Tenable : Meilleur scanner de vulnérabilités global et meilleure option de vulscan pour les entreprises
- Invicti : Meilleur outil pour les analyses complètes de sites web et d’applications (webapps)
- StackHawk : Meilleur scanner webapp d’entrée de gamme pour les petites équipes DevOps
- Nmap : Meilleur outil open source pour l’analyse gratuite des infrastructures informatiques et des ports
- ConnectSecure : Meilleur outil d’analyse d’infrastructure de base pour les fournisseurs de services
- Vulnerability Manager Plus : Meilleur scanner d’entrée de gamme pour les terminaux et les serveurs
- Wiz : Meilleur outil spécialisé pour les clouds, les conteneurs et l’infrastructure as code
Comparatif des meilleurs outils d’analyse des vulnérabilités
Découvrez ci-dessous les options d’analyse et les autres aspects clés de chaque outil :
| Scanner de vulnérabilités | Analyses de vulnérabilités effectuées | Complexité | Agent | Fonctionnalités clés |
|---|---|---|---|---|
| Tenable | • Réseau, terminaux et serveurs • Sites web et applications • IoT | Élevée, mais réduite par les modèles préconfigurés | Facultatif | • Analyse plus de 47 000 actifs et applications uniques • Les recherches de Tenable ajoutent souvent des vulnérabilités zero-day |
| Invicti | Sites web et applications | Élevée | Aucun | • Analyses automatiques et continues • Tests DAST, IAST et SCA |
| StackHawk | Sites web et applications | Faible (outil DAST spécialisé) | Aucun | • Propose des analyses DAST gratuites et illimitées pour une application • Intégration avec CI/CD, Slack et GitHub |
| Nmap | Réseau, terminaux et serveurs | Élevée, mais simplifiée par une bibliothèque de scripts | Aucun | • Découverte rapide des hôtes • Outil gratuit |
| ConnectSecure | Réseau, terminaux et serveurs | Faible (outil d’infrastructure informatique spécialisé) | Oui | • Analyse et génération de rapports mutualisées • Alertes automatisées et création de tickets |
| Vulnerability Manager Plus | Réseau, terminaux et serveurs | Faible (outil d’infrastructure informatique spécialisé) | Oui | • Analyse les appareils à la recherche de vulnérabilités liées aux logiciels en fin de vie, pair à pair et tiers • Propose une offre gratuite |
| Wiz | Cloud et conteneurs | Faible (outil d’infrastructure informatique spécialisé) | Non | • Scanner natif de vulnérabilités cloud et Kubernetes • Analyse l’infrastructure as code (IaC) |
Pour plus de détails sur la création de cette liste des sept meilleurs outils, consultez notre processus de sélection ci-dessous.
Tenable – Meilleur outil global et outil d’analyse des vulnérabilités d’entreprise le plus intégré
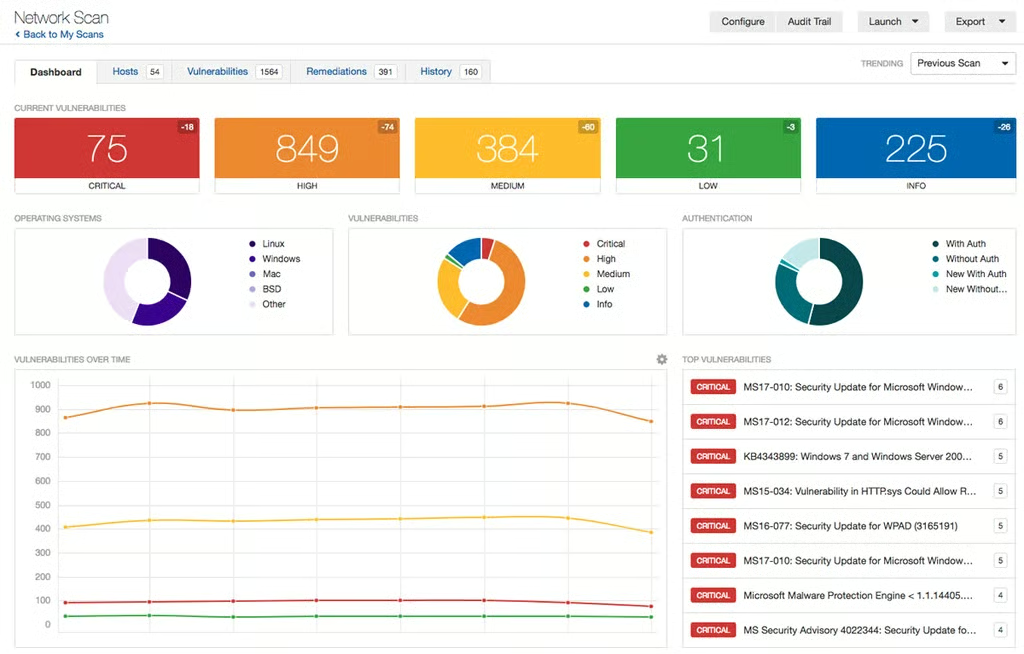
Tenable s’appuie sur le célèbre outil Nessus d’analyse des vulnérabilités pour fournir une détection intégrée des vulnérabilités à l’échelle de l’entreprise, qui évalue 47 000 systèmes informatiques, appareils IoT, systèmes OT, systèmes d’exploitation et applications uniques. Il regroupe des fonctionnalités d’analyse de la sécurité réseau et des vulnérabilités des sites web et applications (web apps), soutenues par des recherches propriétaires qui découvrent des vulnérabilités zero-day et alimentent son flux propriétaire de renseignements sur les menaces.
Avantages
- Un seul outil pour analyser à la fois l’infrastructure informatique ainsi que les sites web et les applications
- Tableaux de bord pour les dirigeants et puissantes fonctions de filtrage pour examiner les résultats en détail
- Les renseignements sur les menaces développés en interne avertissent de la présence de vulnérabilités zero-day
Inconvénients
- Nécessite plusieurs licences pour bénéficier de toutes les fonctionnalités d’analyse
- Certains utilisateurs se plaignent de faux négatifs et d’une intégration API limitée
- Ne convient pas aux besoins d’entrée de gamme en raison d’une courbe d’apprentissage abrupte et du nombre limité d’analyses gratuites
Tarifs
Tenable propose ses produits sous forme d’abonnements annuels, avec des remises pour les engagements pluriannuels. L’entreprise propose Nessus Network Vulnerability dans trois versions, ainsi qu’une licence distincte pour l’analyse des applications web.
- Tenable Web App Scanning : À partir de 6 300 dollars US par an pour cinq domaines
- Nessus Essential : Gratuit, mais limité à l’analyse de 16 adresses IP et n’incluant ni les contrôles de conformité, ni les audits de contenu, ni l’assistance technique
- Nessus Professional : À partir de 3 990 dollars US par an pour des évaluations illimitées de l’informatique et des configurations, avec des options d’assistance avancée et de formation à la demande
- Nessus Expert : À partir de 5 990 dollars US par an, cette version s’appuie sur Nessus Professional et ajoute la découverte de la surface d’attaque externe, l’analyse de l’infrastructure as code (IaC), et plus encore
Tenable propose ses produits sous forme d’abonnements annuels, avec des remises pour les engagements pluriannuels. L’entreprise propose Nessus Network Vulnerability dans trois versions, ainsi qu’une licence distincte pour l’analyse des applications web.
Fonctionnalités clés
- Modèles préconfigurés pour démarrer rapidement
- Analyses complètes automatiques déclenchées avec l’ajout de chaque nouvelle vulnérabilité
- Analyses continues pour vérifier les vulnérabilités et les configurations de conformité
- Options mutualisées et modèles personnalisables pour les fournisseurs de services informatiques
- Alertes automatisées pour les outils de gestion des informations et des événements de sécurité (SIEM)
Galerie
Pour plus d’informations, consultez notre article sur les outils d’analyse des vulnérabilités d’entreprise, qui compare Tenable à Intruder, Qualys et d’autres solutions.
Invicti – Meilleur outil d’analyse des vulnérabilités des sites web et des applications
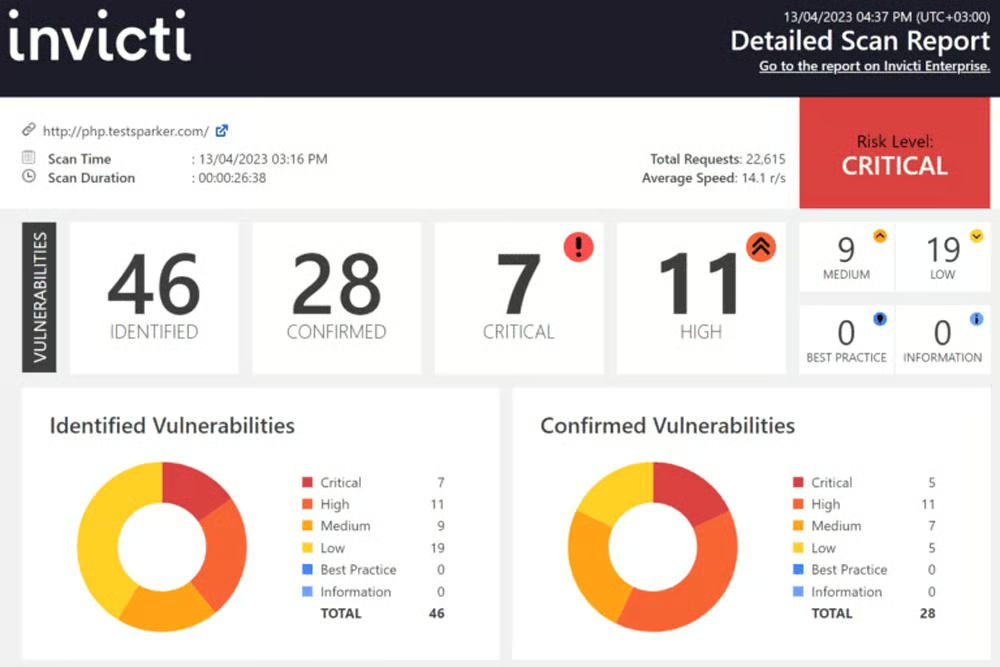
Invicti propose la gamme la plus complète d’analyses de vulnérabilités de sites web et d’applications, tout en réduisant le temps perdu grâce au plus faible taux de faux positifs du secteur. Ce scanner robuste offre une analyse automatisée sur site ou hébergée en SaaS, qui s’intègre aux outils standards des pipelines de développement pour des workflows efficaces. Anciennement connu sous le nom de Netsparker, Invicti reste le leader du secteur tant par la diversité de ses analyses d’applications web que par la qualité de ses résultats.
Avantages
- Détecte les fichiers de configuration mal configurés
- Réduit activement les faux positifs et fournit une preuve d’exploitation
- S’intègre aux outils de pipeline et aux outils de suivi des problèmes (Jenkins, Jira, GitHub, etc.)
Inconvénients
- Les utilisateurs se plaignent d’une courbe d’apprentissage abrupte
- Les clients se plaignent de l’inefficacité des tests d’authentification multifacteur
- Les utilisateurs constatent un ralentissement des analyses sur les applications web volumineuses
Tarifs
Invicti ne publie pas d’informations tarifaires, mais établit ses licences en fonction du nombre de postes utilisateurs et de sites web analysés. Les trois niveaux de licence sont les suivants :
- Standard : fournit l’installation sur site d’un scanner de bureau pour un utilisateur
- Licence d’équipe : fournit un accès continu pour plusieurs utilisateurs ainsi que des fonctionnalités de workflow intégrées, de conformité PCI et de découverte des actifs
- Entreprise : les licences donnent accès aux déploiements hébergés et sur site, ainsi qu’à des workflows personnalisés et à une assistance technique dédiée
Fonctionnalités clés
- Analyses automatisées et continues pour mettre à jour les inventaires des sites web, des applications et des API
- Options DAST, IAST et SCA pour les tests dynamiques de sécurité des applications (DAST), les tests interactifs de sécurité des applications (IAST) et les tests d’analyse de la composition logicielle (SCA)
- Explore les pages à saisie dynamique et les parcours complexes authentifiés par soumission de formulaires, OAuth2, NTLM/Kerberos, formulaires à plusieurs niveaux, zones protégées par mot de passe, et plus encore
- Mises à jour continues qui augmentent régulièrement les capacités de cet outil d’entreprise
Galerie
Pour en savoir plus sur les meilleures options d’outils d’analyse des vulnérabilités webapp lisez notre article comparant Invicti à AppScan, Burp Suite et d’autres solutions.
StackHawk – Meilleur scanner webapp d’entrée de gamme
StackHawk offre des options d’analyse plus limitées, mais propose une offre gratuite pour permettre aux petites équipes DevOps ou à celles qui manquent d’expérience de se lancer dans l’analyse des vulnérabilités. Ce scanner DAST très spécialisé s’intègre à l’automatisation CI/CD et à Slack pour trier les résultats et permettre une correction rapide. Les équipes peu familiarisées avec l’analyse des applications web peuvent se former, développer des workflows avec l’offre gratuite de StackHawk, puis continuer à utiliser StackHawk à mesure qu’elles se développent.
Avantages
- Les analyses illimitées d’une application dans l’offre gratuite permettent de bénéficier de solides fonctionnalités d’entrée de gamme
- Analyses illimitées sur un nombre illimité d’applications dès l’offre payante la moins chère
- Ajout continu de fonctionnalités applicables à toutes les versions de l’outil
Inconvénients
- Nécessite l’utilisation et la connaissance de l’infrastructure Docker
- Fournit uniquement une assistance par e-mail pour la version gratuite
- Nécessite une licence payante pour plus d’une application
Tarifs
StackHawk propose quatre niveaux de licence, qui peuvent être facturés mensuellement. Les clients peuvent également bénéficier de remises en cas de facturation annuelle.
- Offre gratuite : permet l’analyse DAST d’une application, automatisable dans CI/CD
- Offre Pro : coûte 42 dollars US par développeur et par mois (minimum de cinq), avec des analyses illimitées, des intégrations étendues, des données de test personnalisées et une assistance client par e-mail ou Slack
- Offre Entreprise : coûte 59 dollars US par développeur et par mois et ajoute l’authentification unique, des autorisations basées sur les rôles, l’accès aux résultats d’analyse via API, une assistance Slack dédiée et une option d’assistance Zoom premium
- Tarification personnalisée : avec des remises sur volume disponibles pour les grandes équipes de développement
Fonctionnalités clés
- Intégration DevSecOps avec CI/CD, GitHub et Slack pour accélérer la correction
- Prise en charge des API pour l’intégration REST, GraphQL et SOAP ainsi que pour les tests de sécurité des API
- Découverte d’analyses personnalisées qui permet des options d’analyse plus avancées
- Critères de reproduction basés sur cURL pour reproduire les vulnérabilités signalées à des fins d’analyse
Galerie
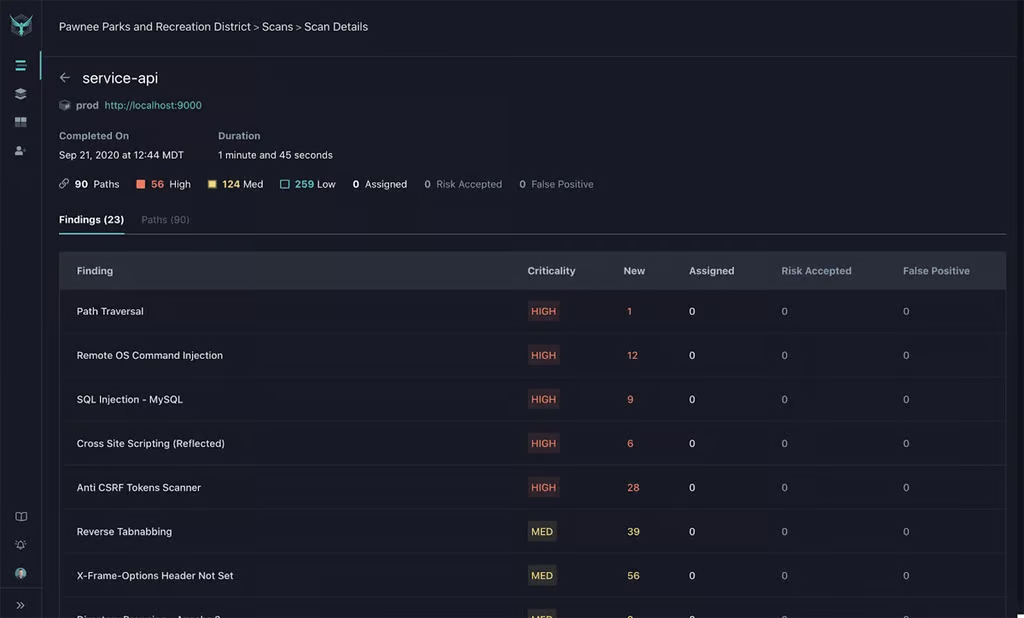
Les articles consacrés aux meilleurs outils d’analyse des vulnérabilités webapp et aux outils d’analyse des vulnérabilités d’entrée de gamme adaptés aux petites et moyennes entreprises (PME) présentent StackHawk plus en détail. Ces articles comparent StackHawk à Dastardly, Detectify, Zap et d’autres solutions.
Nmap – Meilleur scanner open source d’infrastructure informatique et de ports
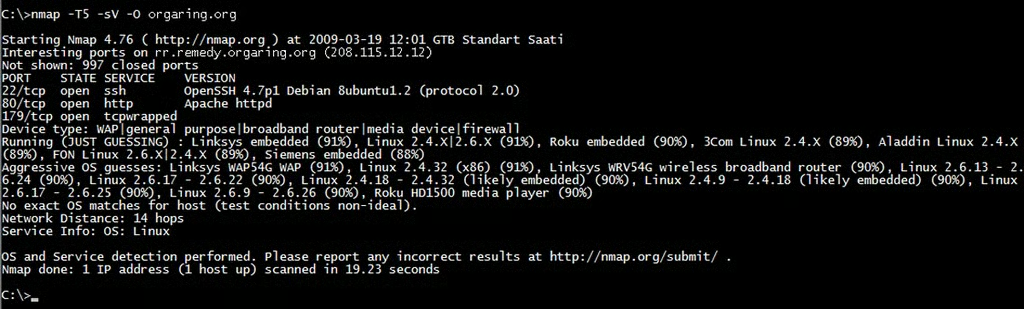
Nmap intègre des scripts préconfigurés d’analyse des vulnérabilités pour analyser méthodiquement les ports ouverts sur chaque adresse IP d’une plage cible à la recherche de mauvaises configurations et de vulnérabilités potentielles. En tant qu’outil open source, il fournit une solution de sécurité réseau rapide, gratuite et légère, qui peut facilement être intégrée à d’autres scripts automatisés de déploiement et d’analyse. Outil privilégié des hackers éthiques comme malveillants, Nmap donne un aperçu des vulnérabilités qu’un attaquant pourrait détecter.
Avantages
- Outil gratuit et open source bénéficiant d’une large base d’utilisateurs et du soutien actif de sa communauté
- Analyse rapidement les ports ouverts d’un système et détermine les services TCP/UDP disponibles
- Interroge les ports pour déterminer les protocoles, les applications et les numéros de version en cours d’exécution
Inconvénients
- Aucune assistance officielle pour les clients
- Nécessite certaines connaissances en informatique et en programmation pour être utilisé efficacement
- Nécessite de programmer l’intégration des résultats aux plateformes de tickets ou aux outils de gestion
Tarifs
Nmap est un outil open source gratuit pour les utilisateurs finaux et nécessite uniquement une licence lorsqu’il est intégré à des outils commerciaux.
Fonctionnalités clés
- Découverte rapide des hôtes pour déterminer les adresses IP disponibles et les ports ouverts sur un réseau
- Utilise les caractéristiques de la pile TCP/IP pour deviner les systèmes d’exploitation des appareils
- Plus de 500 scripts développés pour améliorer la découverte du réseau et l’évaluation des vulnérabilités
- Scripts Nmap personnalisés qui offrent de puissantes capacités d’automatisation et d’intégration
Galerie
Pour plus d’informations sur Nmap, consultez notre article consacré aux outils open source d’analyse des vulnérabilités qui compare Nmap à OpenVAS, OpenSCAP et d’autres solutions.
ConnectSecure – Meilleur outil d’analyse d’infrastructure de base pour les fournisseurs de services gérés
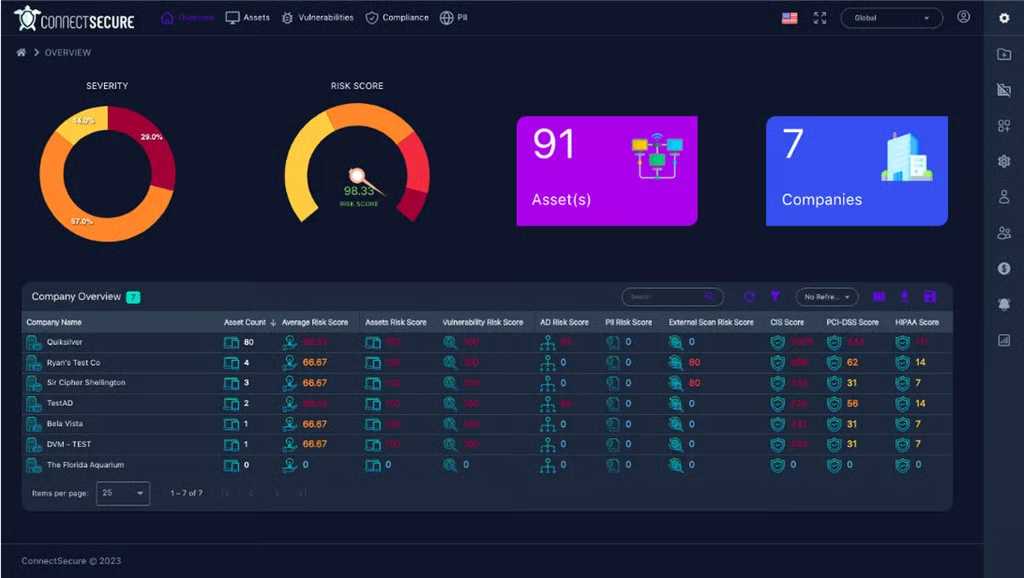
ConnectSecure est un scanner de vulnérabilités que les fournisseurs de services informatiques gérés (MSP) et les fournisseurs de services de sécurité informatique gérés (MSSP) choisissent pour sa tarification forfaitaire, ses fonctionnalités mutualisées et son engagement en faveur de la distribution par l’intermédiaire de partenaires. Il recherche les vulnérabilités et les problèmes de conformité sur les terminaux (Windows, MacOS, Linux), les serveurs, les équipements réseau, les imprimantes et les appareils mobiles (grâce à son intégration avec la gestion des appareils mobiles.
Avantages
- Excellente couverture des appareils attendus dans la plupart des environnements informatiques simples (terminaux, serveurs et équipements réseau de base)
- Les rapports personnalisables permettent de créer des rapports aux couleurs du fournisseur ou du client
- Options de génération de tickets ou de gestion des vulnérabilités de base, comme l’application de correctifs ou la priorisation des vulnérabilités
Inconvénients
- Peut ne pas convenir aux besoins plus complexes ni aux environnements qui doivent analyser des clouds complexes, des conteneurs, l’IoT, etc.
- Nécessite le déploiement d’un agent pour la plupart des fonctions
- Les fonctionnalités supplémentaires de gestion des vulnérabilités et autres capacités peuvent accroître la complexité du déploiement et de la configuration
Tarifs
ConnectSecure propose un essai gratuit de 14 jours et quatre niveaux de tarification forfaitaire :
- Jusqu’à 1 500 appareils : 299 dollars US par mois
- De 1 501 à 2 500 appareils : 399 dollars US par mois
- De 2 501 à 5 000 appareils : 599 dollars US par mois
- De 5 001 à 7 500 appareils : 899 dollars US par mois
- De 7 501 à 10 000 appareils : 1 199 dollars US par mois
- Plus de 10 000 appareils : Nous contacter pour obtenir un devis
Fonctionnalités clés
- Fonctionnalités mutualisées avec des rapports prioritaires pour plusieurs clients et des rapports personnalisés selon les rôles, avec des options en marque blanche
- Tableaux de bord visuels pour les clients fournissant aux clients des rapports automatisés, personnalisables et non techniques, faciles à comprendre
- Options d’intégration robustes avec les systèmes de tickets populaires (ConnectWise, SyncroMSP, etc.) et les outils de communication (e-mail, Slack, Microsoft Teams)
- Options robustes de gestion des actifs et des menaces pour la découverte des actifs, le déploiement de correctifs, la gestion de la conformité et la priorisation des menaces et des vulnérabilités
Galerie
Notre article consacré aux outils d’analyse des vulnérabilités adaptés aux MSP et aux MSSP présente également des concurrents comme RapidFire VulScan et Syxsense Security Scanner.
Vulnerability Manager Plus – Meilleur scanner d’entrée de gamme pour les terminaux et les serveurs
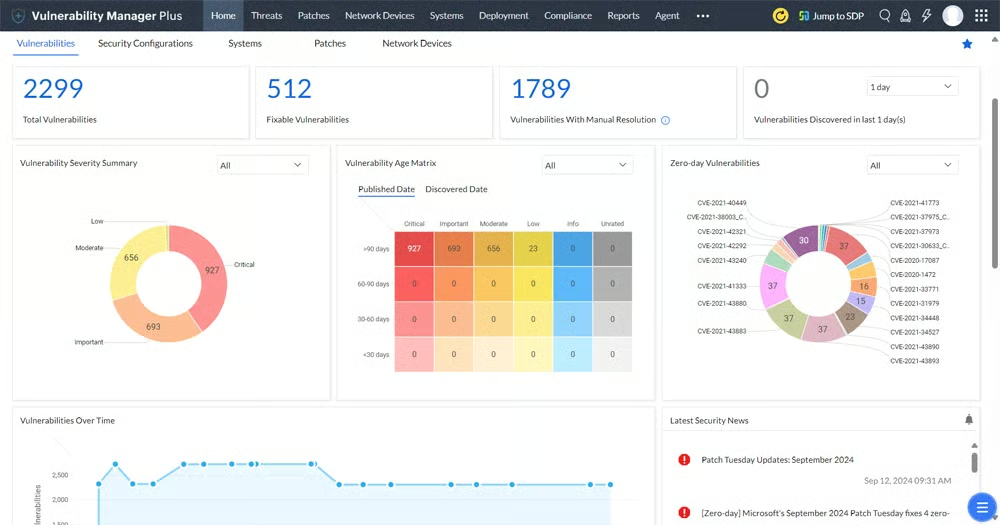
Grâce à ses essais gratuits et à son offre gratuite, Vulnerability Manager Plus de ManageEngine aide les petites équipes informatiques à commencer à rechercher les vulnérabilités sur les terminaux et les serveurs web avec un investissement minimal. L’intégration avec d’autres outils ManageEngine permet une expansion future à mesure que la maturité et les capacités de l’organisation progressent. L’offre gratuite permet aux plus petites équipes de mettre en place un programme d’analyse et de gestion des vulnérabilités tout en bénéficiant de garanties quant à la prise en charge de leur croissance future.
Avantages
- Combine l’évaluation des vulnérabilités, la conformité, la gestion des correctifs et la configuration de sécurité des systèmes au sein d’un même outil
- Adapté aux débutants, avec une configuration simple, un faible coût et une couverture des besoins informatiques courants
- Détection des ports ouverts pour tous les actifs informatiques
Inconvénients
- Ne propose pas de nombreuses options d’intégration avec les outils de tickets ou de gestion des vulnérabilités tiers
- Ne prend pas en charge le déploiement automatique dans le cloud ni l’analyse des conteneurs, de l’IoT ou des applications web
- Le déploiement immédiat des correctifs peut être limité
Tarifs
ManageEngine propose trois éditions de Vulnerability Manager Plus, toutes concédées sous licence annuelle pour un seul technicien, avec des essais gratuits disponibles pour les niveaux payants. L’analyse des appareils réseau peut nécessiter des licences supplémentaires.
- Vulnerability Manager Plus Free : permet d’analyser jusqu’à 20 postes de travail et cinq serveurs
- Vulnerability Manager Plus Professional : à partir de 695 dollars US pour analyser jusqu’à 100 postes de travail
- Vulnerability Manager Plus Enterprise : à partir de 1 195 dollars US pour 100 postes de travail, avec en plus l’audit de conformité, la gestion des correctifs, la planification de l’arrêt à distance et bien plus encore
Fonctionnalités clés
- Analyses du système d’exploitation et des logiciels tiers détectant les logiciels en fin de vie, les logiciels pair à pair ainsi que les vulnérabilités non corrigées
- Détection des vulnérabilités de configuration grâce à l’analyse des identifiants par défaut, des mauvaises configurations de pare-feu, des partages ouverts et des problèmes de privilèges utilisateur
- Analyse de base des vulnérabilités des serveurs web concernant les pages web inutilisées, les en-têtes/options HTTP mal configurés, les certificats expirés et bien plus encore
Galerie
Consultez notre article consacré aux meilleurs outils d’analyse des vulnérabilités d’entrée de gamme adaptés aux petites et moyennes entreprises (PME) afin de comparer Vulnerability Manager Plus à Tenable Nessus Essentials et GFI Languard.
Wiz – Meilleur outil spécialisé pour l’analyse des clouds et des conteneurs
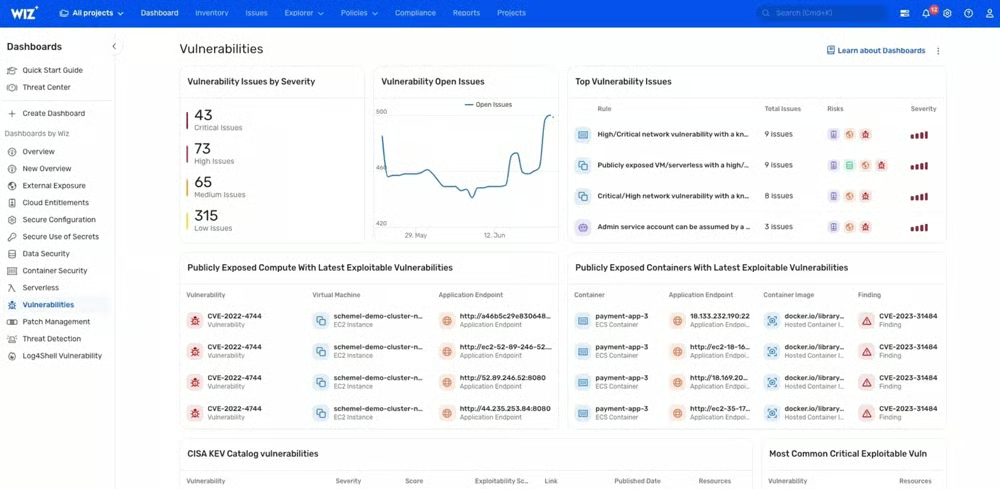
Wiz propose une analyse spécialisée des vulnérabilités pour les environnements multicloud, les plateformes en tant que service (PaaS), les conteneurs Kubernetes et d’autres infrastructures cloud, sans perturber les opérations de l’entreprise ni mobiliser les ressources des charges de travail et processus actifs. Il se connecte nativement aux ressources virtualisées afin de fournir une détection très ciblée des vulnérabilités touchant les nouvelles catégories d’actifs informatiques.
Avantages
- L’analyse sans agent ne consomme pas les ressources des conteneurs ou des machines virtuelles
- Solution cloud native pour les infrastructures cloud
- Les analyses s’intègrent directement aux workflows CI/CD pour une mise en œuvre efficace du DevSecOps
Inconvénients
- Selon les utilisateurs, la configuration peut être fastidieuse et laborieuse
- Les intégrations peuvent être difficiles ou incomplètes
- Des actions doivent être définies pour chaque projet lors de l’analyse ; elles ne peuvent pas être clonées
Tarifs
Wiz n’affiche pas publiquement ses tarifs, mais propose des devis personnalisés en fonction du nombre de charges de travail cloud facturables exécutées dans un environnement. La marketplace AWS indique, pour les contrats de 12 mois de Cloud Infrastructure Security Platform, des tarifs à partir de 24 000 dollars US pour Wiz Essentials et de 38 000 dollars US pour Wiz Advanced, avec des capacités de détection et de réponse dans le cloud et d’autres fonctionnalités.
Fonctionnalités clés
- Connexions cloud natives à AWS, Azure, Google, Oracle et Alibaba
- Prise en charge intégrée de Kubernetes sur plusieurs plateformes
- Analyse de l’infrastructure as code et gestion des droits d’accès à l’infrastructure cloud
- Intègre les vulnérabilités zero-day découvertes par l’équipe de recherche de Wiz
Galerie
Dans notre article consacré aux outils spécialisés d’analyse des vulnérabilités pour les clouds et les lacs de données, découvrez d’autres solutions spécialisées.
Comment nous avons évalué les meilleurs scanners de vulnérabilités
Cette liste des meilleurs scanners de vulnérabilités s’appuie sur une étude des meilleures solutions pour les principales catégories d’analyse des vulnérabilités. Les acheteurs à la recherche d’outils d’analyse des vulnérabilités cherchent principalement des solutions autonomes pouvant être installées ou intégrées aux piles de sécurité et aux processus de tickets informatiques existants.
Par conséquent, les critères d’inclusion se concentrent principalement sur les outils autonomes d’analyse des vulnérabilités, bien que certains outils de gestion des vulnérabilités d’entrée de gamme aient été pris en compte et évalués exclusivement en fonction de leurs capacités d’analyse des vulnérabilités. Les critères excluent les solutions qui intègrent des fonctionnalités d’analyse des vulnérabilités à d’autres outils tels que les tests d’intrusion, la gestion des actifs, la gestion des correctifs, etc.
Pour sélectionner les meilleures options parmi les outils restants, nous avons pris en compte les critères clés pertinents pour la décision d’achat : actifs analysés, compétences des utilisateurs, prix et licences, capacités d’analyse, intégrations et assistance client.
Actifs analysés
Les types d’actifs analysés par un outil de vulscan ont constitué le premier critère de séparation des outils. Après tout, les comparaisons directes entre les scanners webapp et réseau échouent souvent en raison des différences considérables entre les analyses. Nous avons réparti les outils en ensembles comparables selon les besoins d’analyse des sites web et des applications, des infrastructures informatiques et de domaines spécialisés (IoT, cloud, conteneurs, etc.).
Compétences des utilisateurs
Les compétences, le niveau d’expertise et les ressources des utilisateurs ont constitué les critères suivants de comparaison. Par exemple, les besoins sophistiqués d’une banque internationale (entreprise) ne peuvent pas être comparés aux besoins simples et rationalisés d’un petit établissement scolaire (entrée de gamme ou PME). Nous avons également pris en compte les besoins spécialisés des fournisseurs de services gérés en matière de mutualisation, de rapports personnalisés, etc.
Prix et licences
Le prix reste un critère essentiel dans toute décision d’achat. Pour comparer les produits, nous avons pris en compte le rapport entre le prix et les fonctionnalités, la transparence tarifaire, la disponibilité des détails concernant les licences requises et facultatives, les remises annuelles ou sur volume, ainsi que la disponibilité d’essais gratuits.
Capacités d’analyse
Nous avons évalué tous les outils selon leurs fonctionnalités d’analyse essentielles, la qualité de leurs sources de vulnérabilités et les informations relatives aux faux positifs. Nous avons évalué les scanners d’infrastructure en fonction de leur capacité à analyser différents appareils dans les environnements modernes, notamment les appareils IoT, les équipements réseau et les conteneurs. Nous avons comparé les scanners webapp selon le type d’analyse (DAST, IAST, etc.), l’intégration CI/CD, les analyses d’API et la prise en charge des formulaires web, des mots de passe et des dépendances.
Intégrations
Les outils d’analyse des vulnérabilités doivent s’intégrer aux processus existants pour être facilement adoptés et déployés. Pour évaluer les possibilités d’intégration, nous avons pris en compte la facilité d’installation, l’administration, les options de déploiement (SaaS, sur site, conteneur Docker, etc.), l’automatisation et l’exportation des vulnérabilités vers les systèmes existants de tickets informatiques ou les solutions de gestion des informations et des événements de sécurité (SIEM).
Assistance client
Tout le monde a besoin d’aide à un moment donné. Pour l’assistance client, nous avons donc pris en compte les horaires de disponibilité, la diversité des moyens de contact (téléphone, Slack, etc.) et les options d’assistance premium. Nous avons également inclus l’assistance aux partenaires des canaux de vente dans cette catégorie afin de tenir compte des besoins des différents fournisseurs de services et revendeurs.
Foire aux questions (FAQ)
Pourquoi existe-t-il autant de types d’outils d’analyse des vulnérabilités ?
Les premiers scanners de vulnérabilités testaient les appareils des réseaux locaux, et ces besoins subsistent. Cependant, l’élargissement du périmètre des actifs informatiques favorise le développement de fournisseurs spécialisés qui se concentrent sur certains actifs, ainsi que celui de fournisseurs d’entreprise qui ajoutent de nouvelles fonctionnalités à leurs outils déjà complexes.
Parallèlement, le besoin universel de gestion des vulnérabilités conduit à intégrer des fonctionnalités d’analyse des vulnérabilités à d’autres outils (tests d’intrusion, sécurité des terminaux, etc.) ou à ajouter des fonctionnalités de gestion et de correction aux scanners de vulnérabilités existants.
Qu’est-ce que l’analyse des vulnérabilités ?
L’analyse des vulnérabilités est le processus qui consiste à identifier les failles de sécurité, les correctifs manquants, les erreurs de configuration et les services exposés dans les systèmes, les applications, les réseaux et les environnements cloud.
Pourquoi les outils d’analyse des vulnérabilités sont-ils importants ?
Les scanners de vulnérabilités aident les entreprises à détecter de manière proactive les faiblesses avant que les attaquants ne puissent les exploiter, réduisant ainsi les risques d’intrusion, de ransomware et de non-conformité.
Quels types d’actifs les scanners de vulnérabilités peuvent-ils évaluer ?
Les scanners de vulnérabilités modernes peuvent évaluer les réseaux, les serveurs, les terminaux, les appareils IoT, les applications web, les conteneurs, les environnements cloud et les déploiements d’infrastructure as code (IaC).
Quelles fonctionnalités les entreprises doivent-elles rechercher dans les outils d’analyse des vulnérabilités ?
Les fonctionnalités clés comprennent l’analyse automatisée, la hiérarchisation des risques, les recommandations de correction, les intégrations avec les outils de tickets et les outils SIEM, la prise en charge du cloud et des conteneurs, les rapports et la réduction des faux positifs.
Quel scanner de vulnérabilités convient le mieux aux environnements d’entreprise ?
Tenable est largement reconnu comme une solution d’analyse des vulnérabilités d’entreprise performante, grâce à sa large couverture des actifs, à ses renseignements avancés sur les vulnérabilités et à ses options de déploiement évolutives.
Quel scanner de vulnérabilités convient le mieux aux applications web ?
Invicti est conçu pour l’analyse complète des applications web et prend en charge les fonctionnalités DAST, IAST et d’analyse de la composition logicielle (SCA).
Les entreprises peuvent-elles utiliser plusieurs scanners de vulnérabilités ?
Oui. De nombreuses entreprises utilisent plusieurs outils d’analyse afin d’améliorer la visibilité sur différents types d’actifs et de comparer les résultats pour hiérarchiser les corrections avec davantage de précision.
Les scanners de vulnérabilités open source sont-ils toujours utiles ?
Oui. Des outils comme Nmap restent utiles pour la découverte des réseaux, l’analyse des ports et les évaluations de base des vulnérabilités, notamment pour les petites entreprises ou pour effectuer des tests complémentaires.
À quelle fréquence les analyses des vulnérabilités doivent-elles être effectuées ?
Les entreprises doivent effectuer régulièrement des analyses des vulnérabilités, notamment après des changements d’infrastructure, des mises à jour logicielles, des déploiements cloud ou la divulgation de nouvelles vulnérabilités, afin de maintenir une posture de sécurité à jour.
L’analyse des vulnérabilités est-elle la même chose que la gestion des correctifs ?
L’analyse des vulnérabilités n’est pas la même chose que la gestion des correctifs. Les correctifs corrigent certaines vulnérabilités, mais d’autres résultent d’erreurs de configuration ou de la sélection délibérée d’options dangereuses dans les pare-feu, les paramètres des outils de sécurité ou le code logiciel. L’analyse des vulnérabilités doit être effectuée séparément, mais elle peut servir à confirmer l’installation des correctifs.
Pour les équipes disposant de ressources limitées, de nombreux outils proposent des essais gratuits qui peuvent servir à tester leurs fonctionnalités. Lorsque l’analyse des vulnérabilités en interne devient ingérable, envisagez la gestion des vulnérabilités en tant que service (VMaaS), MSP ou MSSP pour externaliser ces tâches et garantir que les vulnérabilités critiques sont détectées et corrigées rapidement.
En résumé : l’analyse des vulnérabilités amorce et clôt les processus de sécurité critiques
Une posture de sécurité solide dépend de l’identification et de la résolution rapides des vulnérabilités, avant que les attaquants ne puissent les exploiter. Les scanners de vulnérabilités lancent le processus de détection et bouclent le cycle avec une nouvelle série d’analyses. Les analyses finales confirment l’élimination des vulnérabilités et génèrent des rapports attestant de la sécurité des actifs auprès des dirigeants, des parties prenantes et des auditeurs chargés de la conformité. Les scanners de vulnérabilités contribuent à renforcer la sécurité des réseaux face aux cybermenaces en détectant les faiblesses de manière proactive.
Consultez comment réaliser une évaluation des vulnérabilités pour approfondir vos connaissances sur les évaluations des vulnérabilités.
Cet article a été publié en février 2025 et mis à jour en mai 2026.