

















Sécuriser réellement l’infrastructure de votre réseau est l’une des décisions les plus importantes que votre entreprise puisse prendre pour se protéger contre les menaces. Des technologies et outils tels que les règles de pare-feu, la gestion des correctifs et les procédures de réponse aux incidents contribuent à protéger vos données et applications sensibles. Ce processus varie selon votre entreprise, mais une démarche en 13 étapes, allant de l’évaluation de votre réseau à l’amélioration continue de sa sécurité, convient à de nombreuses organisations.
Cliquez sur cette image pour télécharger une liste de contrôle détaillée de la protection des réseaux, à utiliser par vos équipes chargées de la sécurité et des réseaux.
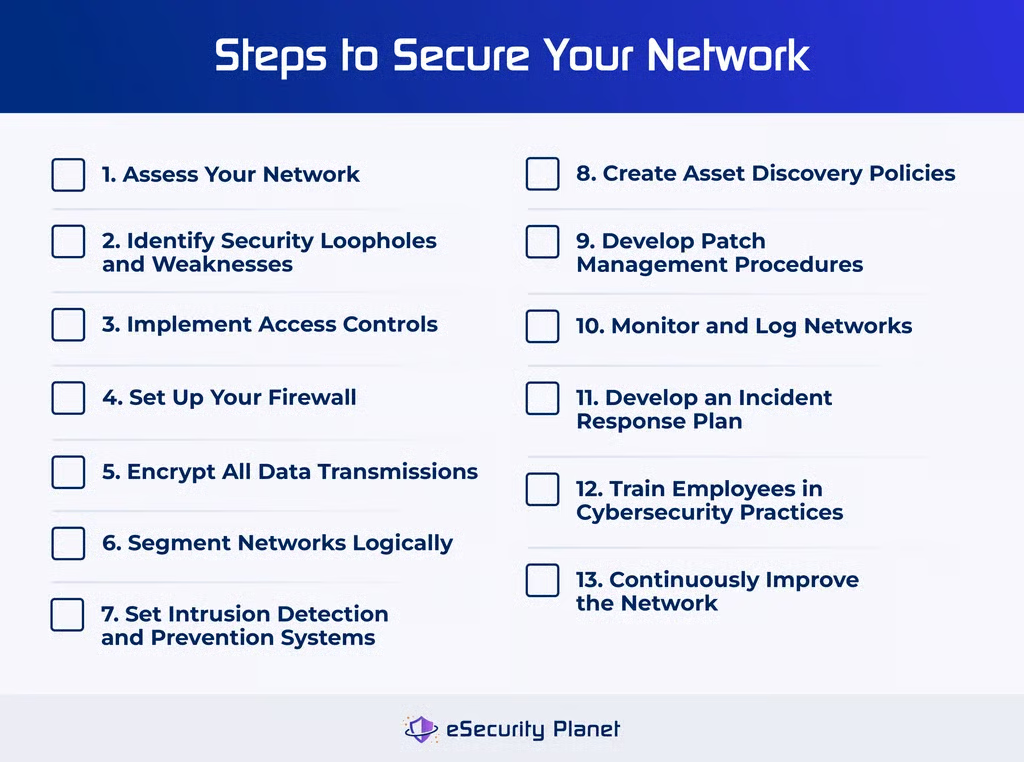
- 1. Évaluez votre réseau
- 2. Identifiez les failles et vulnérabilités de sécurité
- 3. Mettez en œuvre des contrôles d’accès
- 4. Configurez votre pare-feu
- 5. Chiffrez les transmissions de données
- 6. Segmentez logiquement les réseaux
- 7. Mettez en place des systèmes de détection et de prévention des intrusions
- 8. Créez des politiques de découverte des actifs
- 9. Élaborez des procédures de gestion des correctifs
- 10. Surveillez et journalisez les réseaux
- 11. Élaborez un plan de réponse aux incidents
- 12. Formez les employés aux pratiques de cybersécurité
- 13. Améliorez continuellement le réseau
- En résumé : sécuriser un réseau est un processus continu
1. Évaluez votre réseau
Avant de mettre en œuvre des pratiques ou procédures de cybersécurité, vous devez d’abord connaître l’état actuel de votre réseau, notamment les contrôles d’accès existants, l’état de votre pare-feu et de ses règles, ainsi que vos procédures actuelles de gestion des vulnérabilités.
Auditez tous les contrôles d’accès
Effectuez un audit de vos contrôles d’accès actuels, notamment des noms d’utilisateur, mots de passe, codes d’accès et de toute authentification multifacteur que vous avez mise en place. Pour auditer tous les contrôles d’accès, examinez chaque application ou système nécessitant des identifiants de connexion ou des autorisations, et consignez-les, en précisant notamment s’ils sont protégés par des gestionnaires de mots de passe. Examinez également vos exigences actuelles en matière de mots de passe : obligent-elles les employés à définir des mots de passe difficiles à deviner ?
Examinez les pare-feu et règles de pare-feu existants
Dressez l’inventaire des pare-feu réseau existants et des règles actuellement appliquées. Accédez au panneau de gestion de votre pare-feu, trouvez la liste des règles et recherchez celles qui sont inutiles ou incohérentes. Il se peut qu’une règle en contredise une autre ou qu’une ancienne règle ne respecte plus les nouvelles politiques de sécurité de votre entreprise. C’est également le bon moment pour effectuer un premier audit du pare-feu : il révélera les points où celui-ci fonctionne mal ou les cas où vos règles ne répondent plus aux politiques de l’entreprise.
Documentez vos pratiques de gestion des vulnérabilités
Avant de revoir entièrement l’infrastructure de cybersécurité de votre réseau, documentez tous vos outils ou procédures existants de gestion des vulnérabilités. Certains ne fonctionnent-ils pas, et lesquels pouvez-vous modifier ? Déterminez également si votre équipe de sécurité peut facilement repérer les vulnérabilités et les corriger, ou si le processus s’est révélé difficile jusqu’à présent. Vous pouvez même lui envoyer un questionnaire comportant quelques questions sur les processus de gestion et de correction des vulnérabilités.
2. Identifiez les failles et vulnérabilités de sécurité
L’identification des vulnérabilités va de pair avec l’évaluation de votre réseau ; vous pouvez donc effectuer ces étapes simultanément. Pour trouver les failles dans la sécurité de votre entreprise, vous pouvez mettre en œuvre des stratégies telles que l’analyse des vulnérabilités et les tests d’intrusion.
Effectuez des analyses de vulnérabilités
Testez l’architecture de votre réseau afin de savoir où se situent les problèmes éventuels. Les tests de volume de trafic ou les analyses de vulnérabilités détectent les erreurs de configuration, le chiffrement non appliqué ou mal appliqué, les mots de passe faibles et d’autres problèmes courants avant que des pirates ne puissent les exploiter. Vous pouvez également utiliser ces analyses pour détecter une gestion négligente des clés de chiffrement. Même s’il est possible d’analyser manuellement les vulnérabilités, je recommande d’utiliser un logiciel, plus efficace.
Si votre entreprise aurait intérêt à utiliser un logiciel d’analyse des vulnérabilités, consultez notre guide pour réaliser une analyse des vulnérabilités.
Envisagez les tests d’intrusion
Les analyses de vulnérabilités peuvent détecter les faiblesses courantes, mais les tests d’intrusion déterminent si les vulnérabilités représentent un véritable risque ou peuvent être atténuées par d’autres contrôles. Ils peuvent également déterminer si les contrôles existants suffiront à arrêter les attaquants. Vous pouvez effectuer des tests d’intrusion à l’aide d’outils, mais vos résultats seront peut-être plus précis si vous faites appel à des experts externes. Parlez à la personne responsable de votre équipe de sécurité de la possibilité d’engager un pentester.
3. Mettez en œuvre des contrôles d’accès
Une sécurité efficace implique de restreindre l’accès aux ressources réseau, comme le matériel et les logiciels de gestion. Mettez en place des contrôles d’accès appropriés pour chaque ressource, selon les employés qui doivent y accéder à certains moments. Ils comprennent les mots de passe difficiles à deviner, les intégrations Active Directory, l’authentification multifacteur, les stratégies d’accès au moindre privilège et l’accès aux plateformes cloud.
Créez des identifiants robustes
Renforcez les exigences relatives aux mots de passe en ajoutant de la complexité ou imposez un renouvellement plus fréquent des identifiants de connexion de tous les employés. Les gestionnaires de mots de passe aident les utilisateurs à respecter des exigences plus strictes et peuvent également permettre un contrôle centralisé. Les entreprises peuvent aussi adopter des technologies d’authentification unique (SSO) pour simplifier l’accès aux ressources cloud.
Utilisez Active Directory si nécessaire
Les plus petites organisations peuvent se préoccuper uniquement de l’accès aux appareils, également appelé identifiants de connexion — noms d’utilisateur et mots de passe. Mais à mesure qu’une organisation se développe, un contrôle formalisé et centralisé au moyen d’Active Directory (AD) ou d’un outil équivalent fondé sur le Lightweight Directory Access Protocol (LDAP) fait gagner du temps à votre entreprise et accélère le traitement des demandes de modification. La mise en œuvre d’AD ou de LDAP demande du temps, mais elle est précieuse pour les grandes organisations.
Mettez en œuvre l’authentification multifacteur
Les organisations en croissance sont davantage exposées aux compromissions, car les dommages potentiels liés au vol d’identifiants augmentent avec la taille et la réputation de l’entreprise. Pour réduire ce risque, beaucoup adoptent l’authentification multifacteur, qui offre une meilleure sécurité que la 2FA, en particulier lorsque des applications ou des jetons remplacent les SMS vulnérables comme facteur d’authentification. Les solutions biométriques et sans mot de passe peuvent être plus coûteuses, mais elles sont difficiles à usurper.
Appliquez le principe de l’accès au moindre privilège
Mettre en œuvre une stratégie d’accès au moindre privilège signifie que vos équipes réseau et sécurité n’autorisent l’accès des employés aux systèmes que lorsqu’il leur est absolument nécessaire pour effectuer leur travail. Autrefois, les employés disposaient d’un accès « au cas où » ils en auraient besoin. Mais cela ouvre davantage la porte aux acteurs malveillants et aux menaces internes potentielles. Assurez-vous que seuls les employés qui ont besoin d’accéder à une application y ont accès et qu’ils bénéficient d’un accès administrateur ou en lecture seule selon leur rôle.
Gérez l’accès aux ressources cloud
Même les petites organisations utilisent désormais des ressources cloud, mais la plupart des contrôles réseau internes ne s’étendent pas aux ressources hébergées à l’extérieur du réseau, comme Office 365, Google Docs ou les réseaux de succursales isolés. Les courtiers de sécurité d’accès au cloud (CASB) et les applications de navigateur sécurisé peuvent fournir des solutions consolidées pour protéger les utilisateurs dans le cloud.
Assurez-vous que chaque utilisateur d’un compte cloud dispose des autorisations appropriées, qu’il soit administrateur ou qu’il puisse uniquement consulter un document. Vérifiez également qu’aucune de vos instances cloud n’est exposée à Internet.
4. Configurez votre pare-feu
Le processus de mise en œuvre d’un pare-feu varie selon que votre réseau en possède déjà un ou non, mais vous pouvez tout de même l’utiliser comme liste de contrôle des éléments qu’il vous reste à réaliser. Suivez cette procédure générale pour installer un pare-feu, créer des règles et des zones, puis tester et gérer le pare-feu au fil du temps.
Choisissez le type de pare-feu adapté
Si votre entreprise ne dispose pas encore d’un pare-feu, vous devrez en choisir un adapté à votre réseau. Les petites entreprises peuvent opter pour une appliance relativement compacte, tandis que les grandes entreprises peuvent préférer un pare-feu de nouvelle génération proposé par l’un des principaux fournisseurs de réseaux. Envisagez également les pare-feu en tant que service si votre entreprise ne dispose pas actuellement des ressources ou du personnel nécessaires pour prendre en charge un pare-feu sur site.
Sécurisez le pare-feu
Pour que votre pare-feu fonctionne correctement, vous devez créer des règles précises indiquant le trafic qu’il accepte et bloque. Cela varie selon les besoins de votre entreprise ; vous pouvez personnaliser les listes de règles pour les rendre plus ou moins restrictives, en fonction des applications et des données situées derrière le pare-feu. Mettez en place des règles pour le trafic entrant et sortant afin de restreindre le trafic qui entre dans votre réseau et les données qui en sortent.
Pour en savoir plus sur la création de règles de pare-feu et sur la manière dont elles améliorent la sécurité du réseau de votre entreprise.
Créez des zones de pare-feu et des adresses IP
Divisez maintenant votre pare-feu en zones qui doivent être séparées et affectez les interfaces nécessaires à chaque zone. Attribuez ensuite aux ressources et serveurs du pare-feu les adresses IP appropriées s’ils n’en possèdent pas déjà.
Créez une liste de contrôle d’accès
La liste de contrôle d’accès (ACL) détermine quelles ressources ou quels utilisateurs sont autorisés à accéder au réseau. Les administrateurs peuvent définir une liste pour l’ensemble du réseau ou pour certains sous-réseaux. Créez une liste de contrôle d’accès en parallèle de vos règles de pare-feu afin qu’aucun élément de l’une ne contredise l’autre ; il est utile de les consulter côte à côte lors de la création des règles permettant d’accepter ou de rejeter les paquets.
Testez les configurations
Assurez-vous que les configurations réseau fonctionnent. Si vous bloquez le trafic provenant d’un site web donné, vérifiez que le pare-feu ne laisse pas passer ce trafic. Testez également les règles, notamment pour les listes noires et listes blanches ; vous pouvez le faire en vous connectant au réseau et en essayant de charger un site web bloqué. S’il se charge toujours, votre liste noire ne fonctionne pas.
Gérez le pare-feu au fil du temps
Les pare-feu doivent être vérifiés et reconfigurés régulièrement. Vous devez également désigner des membres de l’équipe chargés de leur entretien et de leur maintenance réguliers, notamment de la mise à jour des règles pour tenir compte de l’évolution des politiques de l’entreprise. Attribuez à certains membres de l’équipe des tâches précises de gestion du pare-feu et établissez un calendrier d’audit des règles. Assurez-vous que tous les membres de l’équipe savent comment entretenir le pare-feu grâce à une documentation claire et simple.
5. Chiffrez les transmissions de données
Le chiffrement peut protéger directement les actifs dans l’ensemble de votre infrastructure informatique. Vous pouvez protéger les terminaux grâce au chiffrement intégral des disques, les bases de données à l’aide de paramètres et les fichiers critiques grâce au chiffrement des fichiers ou des dossiers.
Chiffrez les terminaux
Le chiffrement de l’intégralité du disque dur ou du SSD d’un terminal protège l’appareil tout entier. Les systèmes d’exploitation tels que Windows proposent également des options permettant de modifier les paramètres et d’exiger des connexions chiffrées vers certains actifs ou dans l’ensemble du réseau. Vous pouvez modifier d’autres paramètres pour empêcher la transmission ou le stockage de mots de passe en clair et garantir le stockage de condensats de mots de passe salés.
En savoir plus sur les différents types de chiffrement, comme le chiffrement intégral des disques et les certificats numériques, ainsi que sur les situations où ils sont utiles.
Chiffrez les bases de données
Vous pouvez chiffrer les bases de données au niveau de l’application entière, de la colonne ou du moteur de base de données. Les différentes méthodes de chiffrement influent sur la vitesse d’interrogation des données dans la base ; prenez donc cet aspect en compte avant de chiffrer quoi que ce soit.
Chiffrez les fichiers ou les dossiers
Vous pouvez chiffrer les données au niveau de chaque fichier ou au niveau du dossier. Le chiffrement au niveau des fichiers prend généralement plus de temps et permet de chiffrer certains fichiers individuellement sans chiffrer les autres si nécessaire. Le chiffrement au niveau des dossiers protège simultanément les données d’un dossier entier, ce qui est utile lorsque vous devez protéger des dossiers complets de données au repos.
6. Segmentez logiquement les réseaux
Les organisations en croissance doivent autoriser différents types d’accès, mais elles ne doivent pas permettre à chacun d’accéder à tout le réseau. La segmentation réseau peut créer des réseaux invités, des réseaux en quarantaine pour les appareils non sécurisés et même des réseaux distincts pour les technologies IoT, OT et obsolètes vulnérables. Utilisez des réseaux locaux virtuels pour créer des sous-réseaux et mettez en œuvre des stratégies zero trust afin que les utilisateurs ne disposent pas d’accès superflus.
Configurez des réseaux locaux virtuels
Les réseaux locaux virtuels (VLAN) partitionnent les réseaux sur un même matériel et permettent aux équipes de les diviser en sous-réseaux plus petits. Ils sont utiles, car ils simplifient les processus de gestion du réseau et offrent une sécurité supplémentaire, puisque tout le trafic ne se dirige pas vers le même endroit. Vous pouvez affecter différents types de trafic à différents sous-réseaux selon vos besoins de sécurité.
Pour en savoir plus sur la configuration d’un réseau local virtuel, notamment sur la configuration des ports de commutateur et leur connexion au VLAN.
Créez des sous-réseaux
La segmentation de votre réseau doit être cohérente avec la manière dont votre entreprise achemine le trafic. Par exemple, si deux sous-réseaux résident côte à côte sur le réseau principal, vous devez placer un pare-feu entre eux si l’un des sous-réseaux traite du trafic externe et que celui qui le jouxte contient des données sensibles. Il peut également être utile de regrouper les ressources technologiques similaires dans un même sous-réseau afin de rendre l’acheminement plus logique.
Envisagez le zero trust
Je recommande de mettre en œuvre un cadre zero trust pour l’ensemble de votre infrastructure réseau. Le zero trust, associé à la segmentation réseau, oblige les utilisateurs à prouver qu’ils sont autorisés à accéder à chaque ressource du réseau. Un cadre zero trust repose sur le principe « Ne jamais faire confiance, toujours vérifier ». Les utilisateurs du réseau doivent vérifier leur droit d’utiliser une application ou de se connecter à un système donné, au lieu d’avoir accès à tout simplement parce qu’ils ont franchi le pare-feu.
7. Mettez en place des systèmes de détection et de prévention des intrusions
Un système de détection et de prévention des intrusions (IDPS) constitue l’une des fonctionnalités essentielles de la sécurité réseau. Vous devez savoir ce qui entre dans votre réseau, ce qui en sort et s’il existe des vulnérabilités évidentes au sein du matériel et des logiciels qui le composent. La détection des intrusions et la prévention des intrusions peuvent fonctionner de manière relativement indépendante, mais elles sont souvent combinées dans des suites de sécurité.
Configurez les systèmes de détection des intrusions
Les systèmes de détection des intrusions (IDS) sont principalement chargés d’identifier les vulnérabilités et les attaquants. Ils alertent les administrateurs réseau lorsqu’un logiciel malveillant est détecté sur un système, qu’un utilisateur inhabituel se connecte à un logiciel ou que le trafic Internet submerge soudainement un serveur. Ils sont utiles pour détecter les comportements malveillants, mais ils ne peuvent généralement pas résoudre seuls les problèmes de sécurité.
Configurez les systèmes de prévention des intrusions
Les systèmes de prévention des intrusions ne se contentent pas d’observer les vulnérabilités et les attaques : ils sont chargés de les corriger. Cela inclut des mesures correctives standard, comme le blocage du trafic ou l’élimination des logiciels malveillants. La détection et la prévention des intrusions sont généralement plus efficaces lorsqu’elles sont regroupées, afin que vous puissiez identifier les problèmes et les résoudre sur une seule plateforme.
8. Créez des politiques de découverte des actifs
Les appareils non autorisés peuvent intercepter ou rediriger le trafic réseau au moyen d’attaques telles que la connexion d’ordinateurs non autorisés au réseau ou le déploiement de renifleurs de paquets pour intercepter le trafic réseau. De même, des adresses de système de noms de domaine (DNS) usurpées peuvent rediriger les utilisateurs de connexions légitimes vers des sites Web dangereux. Pour protéger votre réseau, bloquez ou mettez en quarantaine les actifs si nécessaire, recherchez systématiquement les actifs et désactivez toutes les fonctionnalités réseau dont vous n’avez pas besoin.
Bloquez ou mettez les appareils en quarantaine
Les solutions de contrôle d’accès au réseau (NAC) recherchent les logiciels obsolètes ou vulnérables sur les terminaux et redirigent les appareils vers la quarantaine jusqu’à ce que le problème soit résolu. Les appareils non autorisés peuvent être bloqués ou mis en quarantaine. Vous pouvez obtenir certaines fonctionnalités NAC en ajoutant un filtrage des adresses MAC ou des listes blanches aux pare-feu et aux serveurs, mais les listes blanches peuvent prendre beaucoup de temps à gérer.
Analysez les actifs en continu
Les outils de gestion des actifs informatiques (ITAM) peuvent rechercher les appareils connectés au réseau et envoyer des alertes ou bloquer les appareils non enregistrés. Les organisations doivent vérifier les types d’actifs qu’elles tentent de détecter. Certaines applications, infrastructures cloud, équipements réseau ou appareils de l’Internet des objets (IoT) peuvent nécessiter des outils ITAM plus sophistiqués ou des outils supplémentaires pour être détectés.
Désactivez les fonctionnalités inutiles
Tout port d’accès inutilisé sur un pare-feu, tout accès à distance inutile (stockage, imprimante, routeurs, etc.) et toute fonctionnalité similaire restent souvent sans surveillance. Les pirates chercheront à trouver et à exploiter ces possibilités. Mieux vaut simplement les désactiver si elles sont inutiles. Pour cette raison, les organisations doivent également désactiver les fonctionnalités Universal Plug and Play (UPnP) une fois la configuration terminée, car les pirates ont trouvé des moyens d’utiliser les fonctions d’automatisation pour charger des logiciels malveillants.
9. Élaborez des procédures de gestion des correctifs
La sécurisation du matériel et des logiciels réseau exige des équipes de sécurité qu’elles mettent régulièrement leurs produits à jour vers la version la plus récente. Ce processus comprend l’application des correctifs dans les meilleurs délais, la création d’affectations de correctifs et la surveillance attentive des bulletins de sécurité de vos fournisseurs.
Appliquez immédiatement les correctifs
Plus votre entreprise corrige rapidement le matériel et les logiciels, moins les acteurs malveillants disposent de temps pour exploiter les vulnérabilités qu’ils contiennent. Si votre entreprise constate qu’elle dispose de peu de temps pour corriger les ressources, ajustez les processus et les tâches afin de donner la priorité à l’application des correctifs. Si vous mettez en œuvre des plateformes de sécurité dotées de fonctionnalités intégrées de gestion des correctifs, vous recevrez des rappels concernant les correctifs, ce qui aidera votre équipe à corriger plus rapidement les vulnérabilités.
Attribuez les rôles liés à la gestion des correctifs
Élaborez un calendrier d’application des correctifs pour les mises à jour de version standard de toutes vos ressources réseau. Ce calendrier doit attribuer des rôles aux membres de l’équipe afin que chacun sache qui est responsable de la mise à jour de chaque équipement et de chaque version logicielle. Je recommande de créer un document simple indiquant clairement qui est chargé d’appliquer les correctifs à chaque élément matériel et logiciel, ainsi que les jours et heures auxquels ils doivent être mis à jour.
Suivez l’actualité et les mises à jour concernant les vulnérabilités
Une stratégie solide de gestion des correctifs consiste notamment à anticiper les problèmes de sécurité en surveillant les informations de vos fournisseurs sur les vulnérabilités et, plus généralement, l’actualité du secteur à l’échelle mondiale. De nouvelles vulnérabilités apparaissent chaque semaine, souvent dans les équipements réseau et les systèmes d’exploitation. Plus vous êtes informé rapidement des problèmes, plus vite vous pouvez les corriger et éviter une exploitation zero-day ou une attaque similaire.
10. Surveillez et journalisez les réseaux
Vous ne reconnaîtrez peut-être pas immédiatement un trafic réseau malveillant, mais sa surveillance au moyen d’un système de gestion des informations et des événements de sécurité (SIEM), d’un centre des opérations de sécurité (SOC), d’un service de détection et de réponse gérées (MDR) ou d’une équipe similaire peut permettre de détecter des comportements inhabituels. Ces équipes peuvent également répondre aux alertes et corriger les attaques qui échappent à la réponse automatisée. Le recours à une sandbox constitue également une option si vous souhaitez analyser plus en détail les comportements étranges observés sur votre réseau.
Désignez les ressources et les équipes chargées de la surveillance
Le secteur de la cybersécurité propose une multitude de produits et de services qui surveillent les réseaux. Si les dirigeants de votre entreprise se sentent dépassés par le choix à faire, examinez attentivement les fonctions de chacun :
- SIEM : se concentre sur l’agrégation des données et des journaux de l’entreprise, ce qui nécessite souvent beaucoup de surveillance et de gestion.
- SOC : gère les opérations de sécurité quotidiennes au moyen d’une équipe d’analystes et de membres du personnel de sécurité, internes ou externes à votre entreprise.
- Détection et réponse sur les terminaux (EDR) : identifie et atténue les menaces de sécurité qui ciblent spécifiquement les appareils terminaux.
- MDR : fournit des services de détection et de réponse gérées afin que votre entreprise puisse bénéficier des technologies et des connaissances d’analystes externes.
Répondez aux alertes
Répondre aux alertes de sécurité relève de votre responsabilité ou de celle de votre centre des opérations ou de votre fournisseur de services gérés. Quelle que soit la personne chargée de cette tâche, vous devrez désigner précisément le membre de l’équipe responsable de chaque partie du processus de triage des alertes. Cela améliore la réactivité et augmente les chances que votre équipe de sécurité traite les menaces plus efficacement.
Utilisez une sandbox
Si vous découvrez un logiciel malveillant sur votre réseau et souhaitez en savoir plus sur ses schémas, envisagez d’utiliser un produit de sandboxing. Ces produits aident votre équipe à observer le fonctionnement des programmes malveillants dans un environnement sûr et contrôlé. Ils sont souvent intégrés à de plus grandes suites de sécurité, comme les solutions de détection et de réponse gérées, mais vous pouvez également les acheter séparément.
11. Élaborez un plan de réponse aux incidents
Votre entreprise a toujours besoin d’un plan de réponse aux incidents pour savoir comment gérer les événements de sécurité, quelle que soit la taille de votre équipe de sécurité. Un plan de réponse aux incidents doit répertorier clairement, dans l’ordre, toutes les mesures que votre équipe doit prendre pour atténuer les menaces. Parmi les caractéristiques les plus courantes d’un plan de réponse aux incidents figurent la personnalisation, une structure flexible et une méthodologie d’alerte adaptée.
Créez des plans personnalisables pour plusieurs situations
Vous aurez probablement besoin de plusieurs versions d’un plan de réponse aux incidents, et non d’une simple liste de mesures qui fonctionnerait dans toutes les situations. Créer un modèle général, puis quelques plans différents et plus spécifiques, constitue souvent une bonne stratégie pour personnaliser un plan de réponse aux incidents en fonction des différents types d’incidents de sécurité. Les réponses varieront selon la vulnérabilité ou l’attaque, tout comme le plan spécifique à chacune d’elles.
Faites preuve de flexibilité lorsqu’un processus doit changer
Bien que les plans de réponse aux incidents doivent comporter des étapes ordonnées, ils doivent également laisser une certaine marge de manœuvre au cas où un processus devrait être modifié au dernier moment. Il peut s’agir de désigner quelques membres supplémentaires de l’équipe pour prendre le relais si la personne responsable d’une étape est en congé ou malade, ou de prévoir plusieurs options d’atténuation pour une menace de sécurité au cas où l’une d’elles ne fonctionnerait pas.
Élaborez des procédures d’alerte pertinentes
Les équipes de sécurité doivent trier une grande quantité d’informations et toutes les alertes ne sont pas exactes. Élaborez des procédures de triage des alertes permettant de distinguer les faux positifs des problèmes qui nécessitent réellement une enquête. L’automatisation est utile à cet égard : vous éviterez du travail à votre équipe de réponse aux incidents si un logiciel fiable lui indique quelles alertes prioriser.
12. Formez les employés aux pratiques de cybersécurité
Les utilisateurs restent l’une des principales sources de failles de sécurité, car tout le monde fait des erreurs et la plupart des employés ne sont pas des experts en sécurité. La formation des employés et les tests d’intrusion sont deux des principales tactiques utilisées par les entreprises pour maintenir leurs collaborateurs à niveau face aux menaces, mais les échanges quotidiens au sein des équipes jouent également un rôle essentiel dans la protection de l’entreprise.
Formez vos équipes aux notions fondamentales de la sécurité
Les formations à la cybersécurité destinées aux grandes entreprises et aux PME fournissent les instructions fondamentales qui permettent aux employés de contribuer à de meilleures pratiques de sécurité pour l’ensemble de l’organisation. Elles mettent en évidence des problèmes tels que les attaques par hameçonnage, les logiciels malveillants, les mauvaises pratiques en matière de mots de passe et le matériel compromis, comme les clés USB. Elles réduisent également le risque qu’une cyberattaque prenne complètement les employés au dépourvu.
Effectuez des tests d’intrusion
Dans le cadre d’un test d’intrusion, des pirates internes ou externes tentent de pénétrer dans le réseau de l’entreprise et d’en trouver les vulnérabilités. Toutefois, certaines stratégies de test d’intrusion peuvent également inclure de l’ingénierie sociale afin de révéler les domaines dans lesquels les employés doivent être formés. Veillez à ne pas stigmatiser les employés qui commettent des erreurs et encouragez les échanges les plus transparents possible au sein de votre organisation.
Organisez des échanges réguliers
Ne sous-estimez pas l’importance de discussions fréquentes sur la cybersécurité. Plus les employés, et tout particulièrement les dirigeants, échangent avec leurs collègues au sujet des menaces et des vulnérabilités, mieux vous serez préparé à gérer ces problèmes. Les discussions sur la sécurité dissuadent également les employés de prendre de mauvaises décisions.
13. Améliorez continuellement le réseau
Aucune sécurité n’est infaillible. Les vulnérabilités, les erreurs de configuration, les erreurs humaines et les attaquants compétents peuvent provoquer des failles dans la sécurité du réseau et dans d’autres systèmes de sécurité. Même la pile de sécurité la plus robuste et le réseau le plus résilient finiront par s’effondrer sans maintenance. La mise à jour des logiciels et des identifiants par défaut, la désactivation des protocoles obsolètes et la réalisation d’audits réguliers de la sécurité réseau aideront votre organisation à rester à la pointe des améliorations du réseau.
Mettez automatiquement les systèmes à jour
Souvent, vous pouvez configurer les routeurs, les pare-feu et les autres équipements du réseau local pour qu’ils téléchargent automatiquement les nouvelles mises à jour, afin d’éviter que les appareils et les micrologiciels ne soient vulnérables. Toutefois, sachez que les pannes de courant pendant les mises à jour — ou les mises à jour défectueuses — peuvent entraîner une défaillance des équipements.
Modifiez les identifiants par défaut
Les routeurs et les autres équipements sont généralement livrés avec des paramètres et des noms par défaut divulgués publiquement, mais ceux-ci constituent une porte grande ouverte pour les pirates. Les administrateurs réseau doivent modifier les mots de passe par défaut des routeurs afin de se protéger contre les accès non autorisés. La Federal Trade Commission (FTC) des États-Unis fournit des recommandations plus générales pour sécuriser les réseaux Wi-Fi domestiques ainsi que d’autres conseils destinés aux bureaux et aux consommateurs.
Si vous devez mettre à jour la sécurité de votre routeur, consultez notre guide pour le configurer afin qu’il utilise le WPA2.
N’utilisez pas de protocoles obsolètes
Les équipements informatiques sont fournis avec une rétrocompatibilité, mais celle-ci peut poser problème, car elle inclut la prise en charge d’options obsolètes et dangereuses. Je recommande de désactiver les protocoles et ports non sécurisés tels que FTP ou SMBv1 dans tout l’écosystème afin de prévenir les exploitations futures. Utilisez votre console de gestion réseau pour désactiver les protocoles obsolètes que vous ne souhaitez plus autoriser sur votre réseau.
Auditez votre réseau
Effectuez régulièrement des audits de l’ensemble de votre réseau afin de détecter continuellement les vulnérabilités et les faiblesses au fil du temps. Les audits doivent couvrir le matériel et les logiciels, de sorte que vos commutateurs, routeurs, systèmes d’exploitation, ordinateurs et serveurs soient tous testés et examinés sous l’angle de la sécurité et des performances.
Vous envisagez d’auditer l’ensemble de votre pare-feu ? Utilisez notre guide pour réaliser un audit du pare-feu afin d’éclairer votre démarche.
En résumé : sécuriser un réseau est un processus continu
Les réseaux forment un pont entre les utilisateurs et leurs ordinateurs d’un côté, et les actifs auxquels ils doivent accéder de l’autre. La sécurité réseau protège ce pont, mais pour garantir la sécurité, chaque extrémité du pont doit également être protégée par des mesures de sécurité pour les utilisateurs, les applications, les données et les actifs. Chaque composant d’une stratégie de sécurité renforce et protège l’organisation dans son ensemble contre la défaillance d’un composant donné.
Les équipes de sécurité informatique doivent non seulement rester conscientes de leurs besoins actuels et futurs, mais aussi communiquer clairement ces besoins aux parties prenantes non techniques afin d’obtenir des budgets et d’autres formes de soutien.
Pour en savoir plus sur certains types de menaces, consultez notre guide sur les menaces liées à la sécurité réseau, qui traite des problèmes liés aux technologies opérationnelles, des logiciels malveillants et des erreurs humaines.