

















Dieser Leitfaden richtet sich an IT-Verantwortliche, Sicherheitsteams und Experten für Schwachstellenmanagement, die ihre Maßnahmen zur Risikoerkennung und -behebung im Jahr 2026 stärken möchten. Er behandelt die besten Tools für Schwachstellen-Scanning und die wichtigsten Funktionen, die Unternehmen bewerten sollten, um die Transparenz über Netzwerke, Endpunkte, Cloud-Umgebungen und Webanwendungen hinweg zu verbessern.
Wichtige Punkte zu Tools für Schwachstellen-Scanning im Jahr 2026
- Tools für Schwachstellen-Scanning helfen Unternehmen, fehlende Patches, Fehlkonfigurationen, exponierte Anwendungen und Schwachstellen in der Netzwerksicherheit zu erkennen, bevor Angreifer sie ausnutzen.
- Moderne Schwachstellen-Scanner liefern konkrete Hinweise zur Behebung, Schweregradbewertungen und Integrationen in IT- und Sicherheits-Workflows.
- Führende Tools wie Tenable, Wiz, Invicti und Nmap unterstützen eine Vielzahl von Umgebungen, darunter Netzwerke, Cloud-Infrastrukturen, Container und Webanwendungen.
- Unternehmen nutzen häufig mehrere Tools für Schwachstellen-Scanning, um die Abdeckung von Endpunkten, Anwendungen und Cloud-Assets zu verbessern.
- Effektives Schwachstellen-Scanning stärkt die allgemeine Sicherheitslage, indem Teams dabei unterstützt werden, Risiken kontinuierlich zu erkennen, zu priorisieren und zu beheben.
Tools für Schwachstellen-Scanning (VulScan) durchsuchen Assets, um fehlende Patches, Fehlkonfigurationen, Schwachstellen in exponierten Anwendungen und Probleme bei der Netzwerksicherheit zu erkennen, die behoben werden müssen. Die besten VulScan-Tools liefern konkrete Listen von Schwachstellen sowie den Kontext, der zum Verständnis ihrer Bedeutung erforderlich ist – etwa die Art und den Schweregrad der Schwachstelle – und stärken dadurch Ihre allgemeine Sicherheitslage. Um Ihnen bei der Auswahl der passenden Lösung für Schwachstellen-Scanning zu helfen, haben wir die besten Optionen und ihre Anwendungsfälle bewertet.
Die sieben besten VulScan-Tools, die Sie in Betracht ziehen sollten, sind:
- Tenable: Bester Schwachstellen-Scanner insgesamt und beste VulScan-Option für Unternehmen
- Invicti: Am besten für umfassende Scans von Websites und Anwendungen (Webanwendungen)
- StackHawk: Bester Webanwendungs-Scanner für kleine DevOps-Teams mit grundlegenden Anforderungen
- Nmap: Bestes Open-Source-Tool für kostenlose IT-Infrastruktur- und Port-Scans
- ConnectSecure: Am besten für grundlegende Infrastruktur-Scans bei Dienstleistern
- Vulnerability Manager Plus: Bester Einsteiger-Scanner für Endpunkte und Server
- Wiz: Bestes Spezialtool für Clouds, Container und Infrastructure as Code
Die besten Tools für Schwachstellen-Scanning im Vergleich
Im Folgenden finden Sie die Scan-Optionen und weitere wichtige Aspekte der einzelnen Tools:
| Schwachstellen-Scanner | Durchgeführte VulScans | Komplexität | Agent | Wichtige Funktionen |
|---|---|---|---|---|
| Tenable | • Netzwerk, Endpunkte und Server • Websites und Anwendungen • IoT | Hoch, wird jedoch durch vorkonfigurierte Vorlagen reduziert | Optional | • Scannt mehr als 47.000 einzigartige Assets und Apps • Die Forschung von Tenable ergänzt häufig Zero-Day-Schwachstellen |
| Invicti | Websites und Anwendungen | Hoch | Keine | • Automatische und kontinuierliche Scans • DAST-, IAST- und SCA-Tests |
| StackHawk | Websites und Anwendungen | Niedrig (spezialisiertes DAST-Tool) | Keine | • Bietet unbegrenzt viele kostenlose DAST-Scans für eine Anwendung • Integration in CI/CD, Slack und GitHub |
| Nmap | Netzwerk, Endpunkte und Server | Hoch, wird jedoch durch eine Skriptbibliothek vereinfacht | Keine | • Schnelle Erkennung von Hosts • Kostenloses Tool |
| ConnectSecure | Netzwerk, Endpunkte und Server | Niedrig (spezialisiertes IT-Infrastruktur-Tool) | Ja | • Mandantenfähiges Scannen und Reporting • Automatisierte Warnmeldungen und Ticketerstellung |
| Vulnerability Manager Plus | Netzwerk, Endpunkte und Server | Niedrig (spezialisiertes IT-Infrastruktur-Tool) | Ja | • Scannt Geräte auf Schwachstellen in veralteter, Peer-to-Peer- und Drittanbietersoftware • Bietet eine kostenlose Tarifstufe |
| Wiz | Cloud und Container | Niedrig (spezialisiertes IT-Infrastruktur-Tool) | Nein | • Nativer Schwachstellen-Scanner für Cloud und Kubernetes • Scannt Infrastructure as Code (IaC) |
Weitere Informationen zur Erstellung dieser Top-7-Liste finden Sie in unserem Auswahlverfahren weiter unten.
Tenable – Bestes integriertes Tool für Schwachstellen-Scanning in Unternehmen
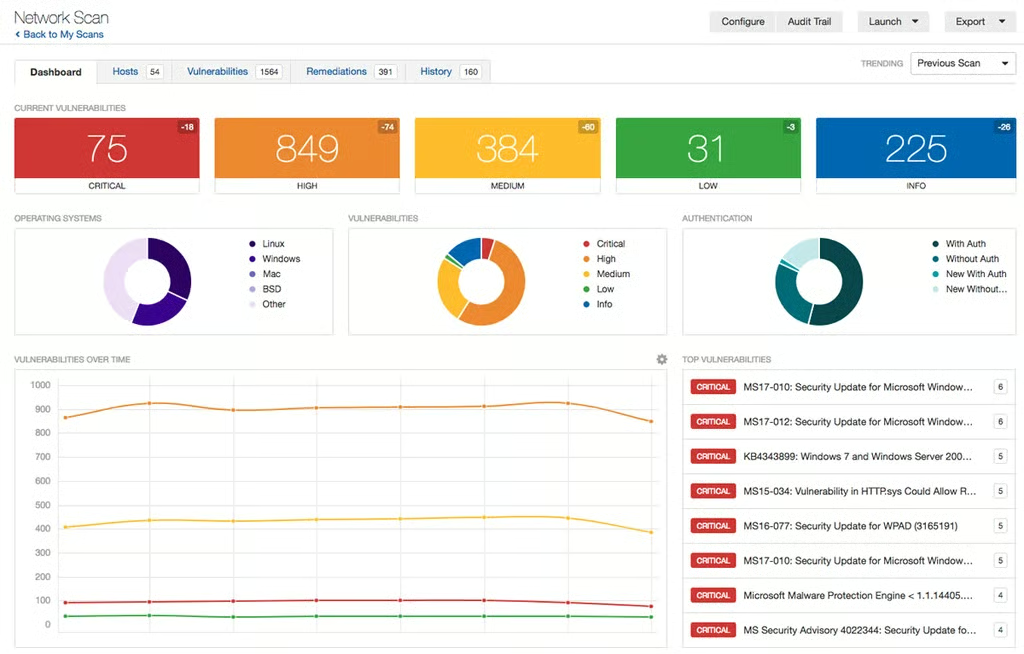
Tenable baut auf dem beliebten Nessus-Tool für Schwachstellen-Scanning auf und bietet eine integrierte Erkennung von Schwachstellen im Unternehmensmaßstab, bei der 47.000 einzigartige IT-, IoT- und OT-Assets sowie Betriebssysteme und Anwendungen bewertet werden. Die Lösung vereint Funktionen für Netzwerksicherheit sowie das Scannen von Schwachstellen in Websites und Anwendungen (Webanwendungen). Unterstützt wird sie durch proprietäre Forschung, die Zero-Day-Schwachstellen entdeckt und den proprietären Threat-Intelligence-Feed speist.
Vorteile
- Ein Tool zum Scannen von IT-Infrastrukturen sowie Websites und Anwendungen
- Management-Dashboards und leistungsstarke Filter zur detaillierten Analyse der Ergebnisse
- Intern entwickelte Threat Intelligence warnt vor Zero-Day-Schwachstellen
Nachteile
- Für den vollständigen Funktionsumfang beim Scannen sind mehrere Lizenzen erforderlich
- Einige Nutzer beklagen falsch-negative Ergebnisse und eine eingeschränkte API-Integration
- Aufgrund der steilen Lernkurve und der begrenzten Anzahl kostenloser Scans nicht für Einsteigeranforderungen geeignet
Preise
Tenable bietet seine Produkte auf Basis von Jahresabonnements mit Rabatten bei mehrjährigen Laufzeiten an. Nessus für Netzwerkschwachstellen ist in drei Versionen erhältlich; für das Scannen von Webanwendungen ist eine separate Lizenz erforderlich.
- Tenable Web App Scanning: Beginnt bei 6.300 US-Dollar pro Jahr für fünf Domains
- Nessus Essential: Kostenlos, scannt jedoch nur 16 IP-Adressen und umfasst keine Compliance-Prüfungen, Inhaltsprüfungen oder technischen Support
- Nessus Professional: Beginnt bei 3.990 US-Dollar pro Jahr für unbegrenzte IT- und Konfigurationsbewertungen; Optionen für erweiterten Support und Schulungen auf Abruf sind verfügbar
- Nessus Expert: Beginnt bei 5.990 US-Dollar pro Jahr und baut auf Nessus Professional auf, um die Erkennung externer Angriffsflächen, das Scannen von Infrastructure as Code (IaC) und weitere Funktionen hinzuzufügen
Tenable bietet seine Produkte auf Basis von Jahresabonnements mit Rabatten bei mehrjährigen Laufzeiten an. Nessus für Netzwerkschwachstellen ist in drei Versionen erhältlich; für das Scannen von Webanwendungen ist eine separate Lizenz erforderlich.
Wichtige Funktionen
- Vorkonfigurierte Vorlagen für einen schnellen Einstieg
- Automatische vollständige Scans werden bei jeder neu hinzugefügten Schwachstelle ausgelöst
- Kontinuierliche Scans prüfen Schwachstellen und Compliance-Konfigurationen
- Mandantenfähige Optionen und anpassbare Vorlagen für IT-Dienstleister
- Automatisierte Warnmeldungen für Security-Incident- und Event-Management-Tools (SIEM)
Galerie
Weitere Informationen finden Sie in unserem Artikel über Tools für Schwachstellen-Scanning in Unternehmen, in dem Tenable mit Intruder, Qualys und anderen verglichen wird.
Invicti – Bestes Tool für Schwachstellen-Scanning von Websites und Anwendungen
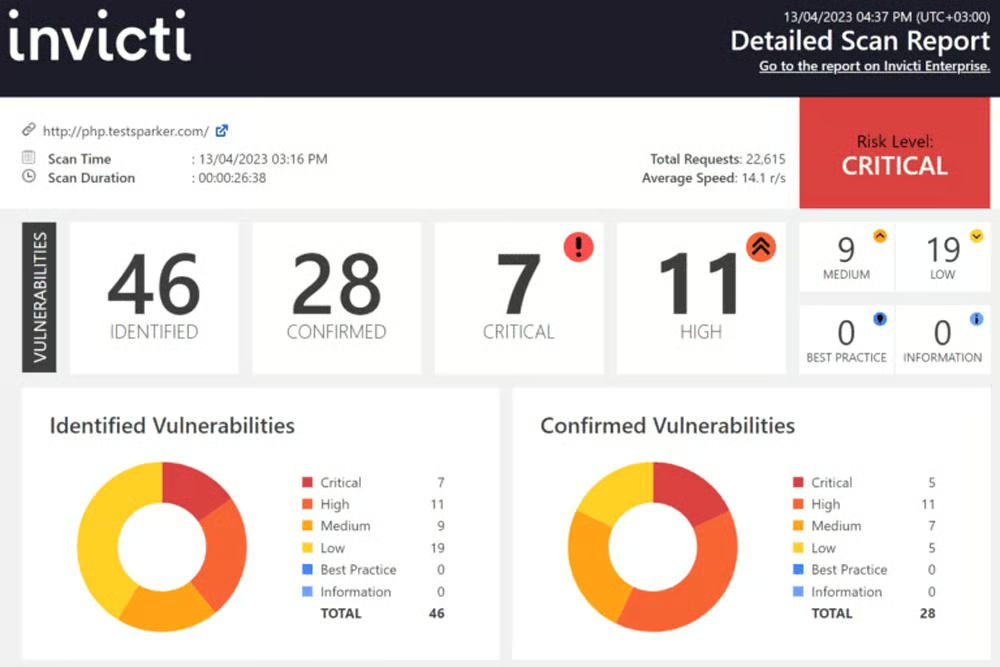
Invicti bietet die umfassendste Palette an Scans von Websites und Anwendungsschwachstellen und reduziert mit den branchenweit wenigsten falsch-positiven Ergebnissen den Zeitaufwand. Der leistungsstarke Scanner ermöglicht automatisierte Scans vor Ort oder als SaaS-gehostete Lösung und lässt sich für effiziente Workflows in gängige Tools für Entwicklungspipelines integrieren. Invicti, ehemals unter dem Namen Netsparker bekannt, ist sowohl bei der Vielfalt der Webanwendungs-Scans als auch bei der Qualität der Ergebnisse weiterhin Marktführer.
Vorteile
- Erkennt falsch konfigurierte Konfigurationsdateien
- Reduziert falsch-positive Ergebnisse aktiv und liefert einen Exploit-Nachweis
- Lässt sich in Pipeline-Tools und Issue-Tracker integrieren (Jenkins, Jira, GitHub usw.)
Nachteile
- Nutzer beklagen eine steile Lernkurve
- Kunden beklagen ineffektive Tests der Multi-Faktor-Authentifizierung
- Nutzer stellen fest, dass die Scans bei größeren Webanwendungen langsam sind
Preise
Invicti veröffentlicht keine Preisinformationen, sondern richtet die Lizenzen nach der Anzahl der Nutzerplätze und gescannten Websites. Die drei Lizenzstufen umfassen:
- Standard: Bietet die Installation eines Desktop-Scanners vor Ort für einen Nutzer
- Team-Lizenz: Bietet fortlaufenden Zugriff für mehrere Nutzer sowie Funktionen für integrierte Workflow-Tools, PCI-Compliance und Asset-Erkennung
- Enterprise: Die Lizenzen bieten Zugriff auf gehostete und lokale Bereitstellungen sowie benutzerdefinierte Workflows und dedizierten technischen Support
Wichtige Funktionen
- Automatisierte und kontinuierliche Scans zur Aktualisierung von Website-, Anwendungs- und API-Inventaren
- DAST-, IAST- und SCA-Optionen für dynamische (DAST) und interaktive Anwendungssicherheitstests (IAST) sowie Software-Composition-Analysis-Tests (SCA)
- Durchsucht Seiten mit dynamischen Eingaben und komplexen Pfaden , die durch Formulareinsendungen, OAuth2, NTLM/Kerberos, mehrstufige Formulare, passwortgeschützte Bereiche und mehr authentifiziert werden
- Kontinuierliche Updates erweitern regelmäßig die Funktionen dieses Unternehmenstools
Galerie
Weitere Informationen zu den besten Optionen für das Schwachstellen-Scanning von Webanwendungen finden Sie in unserem Artikel, in dem Invicti mit AppScan, Burp Suite und weiteren Tools verglichen wird.
StackHawk – Bester Webanwendungs-Scanner für den Einstieg
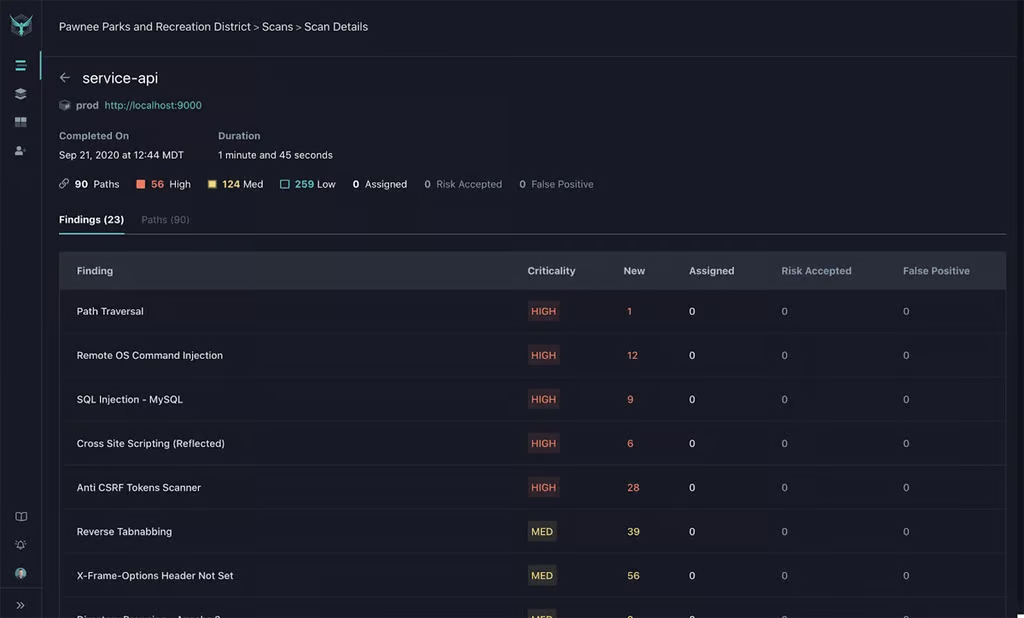
StackHawk bietet weniger Scan-Optionen, stellt aber eine kostenlose Tarifstufe bereit, mit der kleinere oder unerfahrene DevOps-Teams ihre Schwachstellen-Scanning-Funktionen aufbauen können. Der hochspezialisierte DAST-Scanner lässt sich in CI/CD-Automatisierung und Slack integrieren, um Ergebnisse zu priorisieren und schnell zu beheben. Teams ohne Erfahrung mit dem Scannen von Webanwendungen können mit der kostenlosen StackHawk-Tarifstufe Erfahrungen sammeln, Workflows entwickeln und StackHawk beim Wachstum weiter nutzen.
Vorteile
- Unbegrenzte Scans für eine Anwendung in der kostenlosen Tarifstufe ermöglichen leistungsstarke Funktionen für den Einstieg
- Unbegrenzte Scans für unbegrenzt viele Anwendungen ab der günstigsten kostenpflichtigen Tarifstufe
- Fügt kontinuierlich Funktionen hinzu, die für alle Versionen des Tools gelten
Nachteile
- Erfordert die Nutzung und Kenntnisse der Docker-Infrastruktur
- Bietet für die kostenlose Version ausschließlich Support per E-Mail
- Erfordert eine kostenpflichtige Lizenz für mehr als eine Anwendung
Preise
StackHawk bietet vier Lizenzstufen an, die monatlich abgerechnet werden können. Bei jährlicher Abrechnung erhalten Kunden zudem Rabatte.
- Kostenlose Tarifstufe: Ermöglicht DAST-Scans für eine Anwendung, die sich in CI/CD automatisieren lassen
- Pro-Tarifstufe: Kostet 42 US-Dollar pro Entwickler und Monat (mindestens fünf Entwickler) und umfasst unbegrenzte Scans, erweiterte Integrationen, benutzerdefinierte Testdaten sowie Kundensupport per E-Mail oder Slack
- Enterprise-Tarifstufe: Kostet 59 US-Dollar pro Entwickler und Monat und ergänzt Single Sign-on, rollenbasierte Berechtigungen, API-Zugriff auf Scan-Ergebnisse, dedizierten Slack-Support sowie die Option auf erstklassigen Zoom-Support
- Individuelle Preise: Mengenrabatte sind für große Entwicklungsteams verfügbar
Wichtige Funktionen
- DevSecOps-Integration für CI/CD, GitHub und Slack zur schnelleren Behebung
- API-Unterstützung für die Integration von REST, GraphQL und SOAP sowie API-Sicherheitstests
- Benutzerdefinierte Scan-Erkennung ermöglicht erweiterte Scan-Optionen
- cURL-basierte Reproduktionskriterien zur Reproduktion gemeldeter Schwachstellen für die Analyse
Galerie
Artikel zu den besten Tools für das Scannen von Webanwendungs-Schwachstellen und zu Tools für Schwachstellen-Scanning mit grundlegenden Funktionen für kleine und mittlere Unternehmen (KMU) gehen ausführlicher auf StackHawk ein. In diesen Artikeln wird StackHawk mit Dastardly, Detectify, Zap und weiteren Tools verglichen.
Nmap – Bestes Open-Source-Tool für IT-Infrastruktur- und Port-Scans
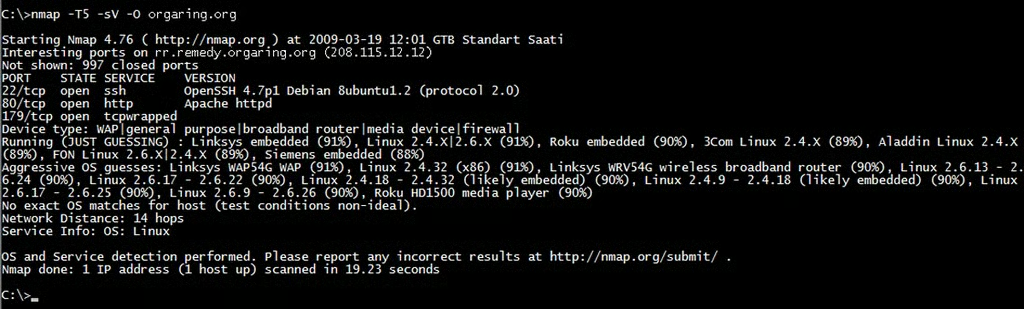
Nmap integriert vorkonfigurierte Skripte für das Schwachstellen-Scanning und scannt systematisch offene Ports jeder IP-Adresse in einem Zielbereich auf potenzielle Fehlkonfigurationen und Schwachstellen. Als Open-Source-Tool bietet es eine schnelle, kostenlose und schlanke Netzwerksicherheitslösung, die sich problemlos in andere automatisierte Bereitstellungs- und Scan-Skripte integrieren lässt. Nmap ist ein beliebtes Tool bei ethischen wie auch böswilligen Hackern und gibt Aufschluss darüber, welche Schwachstellen ein Angreifer sehen könnte.
Vorteile
- Kostenloses Open-Source-Tool mit großer Nutzerbasis und aktiver Unterstützung durch die Community
- Scannt offene Ports auf einem System schnell und ermittelt verfügbare TCP/UDP-Dienste
- Befragt Ports, um laufende Protokolle, Anwendungen und Versionsnummern zu ermitteln
Nachteile
- Kein formeller Kundensupport
- Erfordert für eine effektive Nutzung gewisse IT- und Programmierkenntnisse
- Erfordert Programmieraufwand, um Ergebnisse in Ticketing-Plattformen oder Management-Tools zu integrieren
Preise
Nmap ist ein Open-Source-Tool, das für Endnutzer kostenlos ist und nur dann eine Lizenz erfordert, wenn es in kommerzielle Tools integriert wird.
Wichtige Funktionen
- Schnelle Host-Erkennung zur Ermittlung verfügbarer IP-Adressen und offener Ports in einem Netzwerk
- Nutzt Merkmale des TCP/IP-Stacks zur Erkennung der Betriebssysteme von Geräten
- Mehr als 500 entwickelte Skripte für eine erweiterte Netzwerkerkennung und Schwachstellenbewertung
- Benutzerdefinierte Nmap-Skripte ermöglichen leistungsstarke Automatisierungs- und Integrationsfunktionen
Galerie
Weitere Informationen zu Nmap finden Sie in unserem Artikel über Open-Source-Tools für Schwachstellen-Scanning, in dem Nmap mit OpenVAS, OpenSCAP und weiteren Tools verglichen wird.
ConnectSecure – Bestes grundlegendes Infrastruktur-Scan-Tool für Managed-Service-Provider
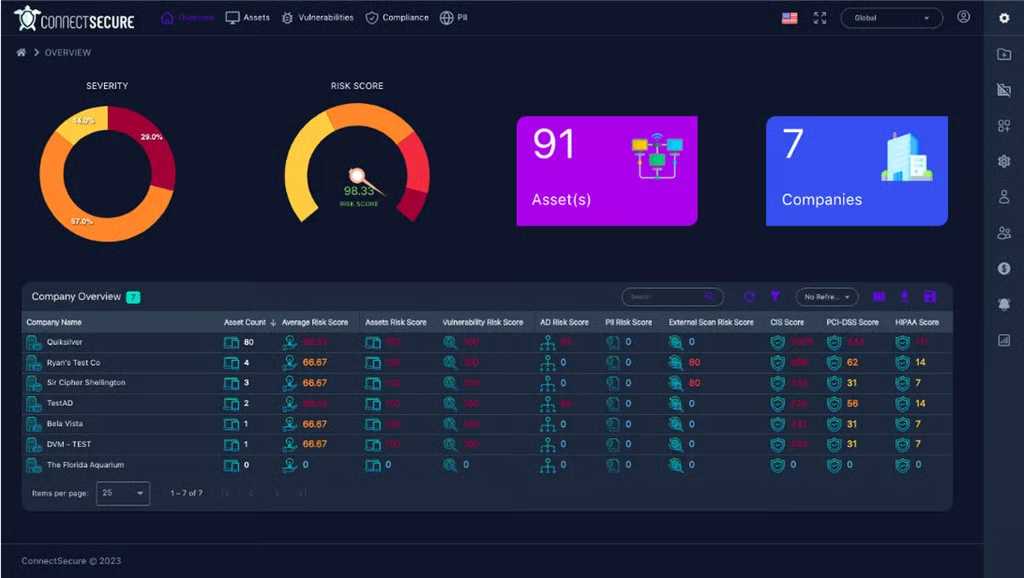
ConnectSecure ist ein Schwachstellen-Scanner, den Managed-Service-Provider (MSPs) und Anbieter verwalteter IT-Sicherheitsdienste (MSSPs) wegen seiner Pauschalpreise, Mandantenfähigkeit und konsequenten Partnerdistribution auswählen. Das Tool scannt Endpunkte (Windows, MacOS, Linux), Server, Netzwerkgeräte, Drucker und mobile Geräte auf Schwachstellen und Compliance-Probleme (über die Integration von Mobile Device Management).
Vorteile
- Deckt die für die meisten einfachen IT-Umgebungen erwartbaren Geräte hervorragend ab (Endpunkte, Server und grundlegende Netzwerkgeräte)
- Anpassbare Berichte ermöglichen vom Dienstleister oder Kunden gebrandete Berichte
- Optionen für die grundlegende Ticket-Erstellung oder das Schwachstellenmanagement, etwa zum Einspielen von Patches oder Priorisieren von Schwachstellen
Nachteile
- Für komplexere Anforderungen und Umgebungen, in denen komplexe Cloud-Umgebungen, Container, IoT-Geräte usw. gescannt werden müssen, möglicherweise nicht geeignet
- Für die meisten Funktionen muss ein Agent bereitgestellt werden
- Zusätzliches Schwachstellenmanagement und weitere Funktionen können die Bereitstellung und Konfiguration komplexer machen
Preise
ConnectSecure bietet eine kostenlose 14-Tage-Testversion und vier Stufen mit Pauschalpreisen:
- Bis zu 1.500 Geräte: 299 US-Dollar pro Monat
- 1.501 bis 2.500 Geräte: 399 US-Dollar pro Monat
- 2.501 bis 5.000 Geräte: 599 US-Dollar pro Monat
- 5.001 bis 7.500 Geräte: 899 US-Dollar pro Monat
- 7.501 bis 10.000 Geräte: 1.199 US-Dollar pro Monat
- Mehr als 10.000 Geräte: Angebot anfordern
Wichtige Funktionen
- Mandantenfähigkeit mit priorisierten Berichten für mehrere Kunden und rollenbasierten, benutzerdefinierten Berichten mit White-Label-Optionen
- Visuelle Kunden-Dashboards liefern leicht verständliche, anpassbare und automatisierte, nicht technische Berichte für Kunden
- Leistungsstarke Integrationsoptionen mit beliebten Ticketing-Systemen (ConnectWise, SyncroMSP usw.) und Kommunikationstools (E-Mail, Slack, Microsoft Teams)
- Leistungsstarke Optionen für Asset- und Bedrohungsmanagement zur Asset-Erkennung, Patch-Bereitstellung, Compliance-Verwaltung sowie Priorisierung von Bedrohungen und Schwachstellen
Galerie
Unser Artikel über Schwachstellen-Scanning-Tools für MSPs und MSSPs behandelt ebenfalls Wettbewerber wie RapidFire VulScan und Syxsense Security Scanner.
Vulnerability Manager Plus – Bester Einsteiger-Scanner für Endpunkte und Server
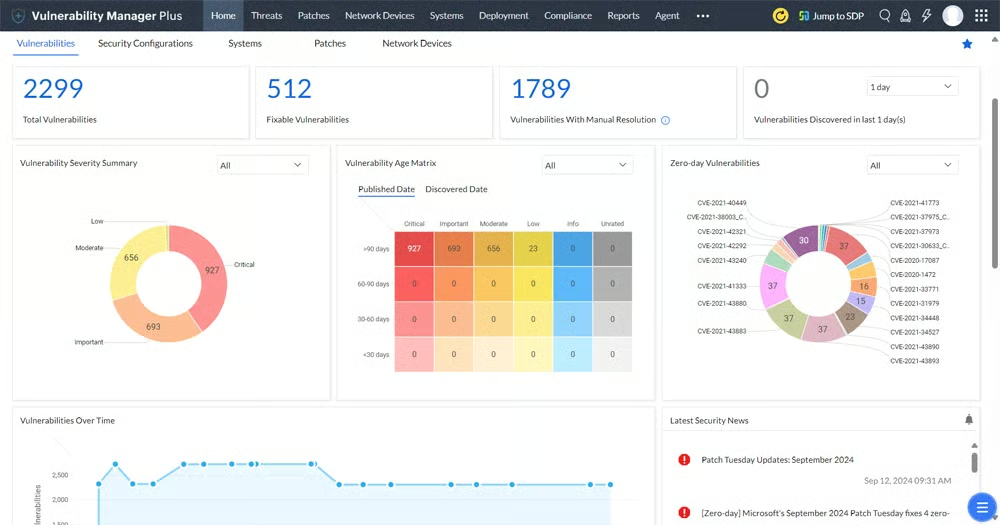
Dank kostenloser Testversionen und einer kostenlosen Tarifstufe hilft ManageEngine’s Vulnerability Manager Plus kleinen IT-Teams, mit minimalem Aufwand mit dem Scannen von Endgeräten und Webservern auf Schwachstellen zu beginnen. Die Integration mit anderen ManageEngine-Tools ermöglicht eine spätere Erweiterung, wenn der Reifegrad und die Fähigkeiten einer Organisation wachsen. Die kostenlose Tarifstufe ermöglicht es den kleinsten Teams, ein Programm für Schwachstellen-Scanning und -Management aufzubauen und dabei auf Unterstützung für künftiges Wachstum zu vertrauen.
Vorteile
- Kombiniert Schwachstellenbewertung, Compliance, Patch-Management und die Konfiguration der Systemsicherheit in einem Tool
- Einsteigerfreundlich dank einfacher Einrichtung, niedriger Kosten und Abdeckung alltäglicher IT-Anforderungen
- Erkennung offener Ports für alle IT-Assets
Nachteile
- Bietet keine umfangreichen Integrationsoptionen für Ticketing- oder Schwachstellenmanagement-Tools von Drittanbietern
- Unterstützt weder die automatische Bereitstellung in der Cloud noch das Scannen von Containern, IoT-Geräten oder Webanwendungen
- Die sofortige Patch-Bereitstellung kann eingeschränkt sein
Preise
ManageEngine bietet drei Editionen von Vulnerability Manager Plus an. Alle werden jährlich für einen einzelnen Techniker lizenziert; für die kostenpflichtigen Tarifstufen sind kostenlose Testversionen verfügbar. Für das Scannen von Netzwerkgeräten sind möglicherweise zusätzliche Lizenzen erforderlich.
- Vulnerability Manager Plus Free: Ermöglicht Scans von bis zu 20 Workstations und fünf Servern
- Vulnerability Manager Plus Professional: Beginnt bei 695 US-Dollar für das Scannen von bis zu 100 Workstations
- Vulnerability Manager Plus Enterprise: Beginnt bei 1.195 US-Dollar für 100 Workstations und ergänzt Audit-Compliance, Patch-Management, die Planung des Remote-Herunterfahrens und mehr
Wichtige Funktionen
- Scans von Betriebssystemen und Drittanbietersoftware erkennen veraltete Software, Peer-to-Peer-Software sowie ungepatchte Schwachstellen
- Erkennt Schwachstellen in Konfigurationen durch Scans auf Standardanmeldedaten, Fehlkonfigurationen von Firewalls, offene Freigaben und Probleme mit Benutzerberechtigungen
- Grundlegendes Scannen von Webservern auf Schwachstellen auf ungenutzte Webseiten, falsch konfigurierte HTTP-Header und -Optionen, abgelaufene Zertifikate und mehr
Galerie
Lesen Sie unseren Artikel über die besten Tools für Schwachstellen-Scanning mit grundlegenden Funktionen für kleine und mittlere Unternehmen (KMU), um Vulnerability Manager Plus mit Tenable Nessus Essentials und GFI Languard zu vergleichen.
Wiz – Bestes Spezialtool für das Scannen von Clouds und Containern
Wiz bietet spezialisiertes Schwachstellen-Scanning für Multi-Cloud-Umgebungen, Platform-as-a-Service (PaaS), Kubernetes-Container und andere Cloud-Infrastrukturen, ohne den Geschäftsbetrieb zu beeinträchtigen oder aktiven Workloads und Prozessen Ressourcen zu entziehen. Das Tool verbindet sich nativ mit virtualisierten Ressourcen und ermöglicht so eine hochgradig fokussierte Schwachstellenerkennung für die neuesten Klassen von IT-Assets.
Vorteile
- Agentenloses Scannen verbraucht keine Ressourcen von Containern oder virtuellen Maschinen
- Cloud-native Lösung für Cloud-Infrastrukturen
- Scans lassen sich für eine effiziente DevSecOps-Umsetzung direkt in CI/CD-Workflows integrieren
Nachteile
- Nutzer berichten, dass die Einrichtung umständlich und zeitaufwendig sein kann
- Integrationen können schwierig oder unvollständig sein
- Für jedes Projekt müssen Aktionen für das Scannen eingerichtet werden – sie können nicht geklont werden
Preise
Wiz veröffentlicht keine Preise, bietet jedoch individuelle Angebote auf Grundlage der Anzahl der abrechenbaren Cloud-Workloads in einer Umgebung an. Auf dem AWS Marketplace sind als Einstiegspreise für 12-monatige Verträge der Cloud Infrastructure Security Platform 24.000 US-Dollar für Wiz Essentials und 38.000 US-Dollar für Wiz Advanced mit Cloud-Erkennung, -Reaktion und weiteren Funktionen angegeben.
Wichtige Funktionen
- Native Cloud-Verbindungen zu AWS, Azure, Google, Oracle und Alibaba
- Integrierte Kubernetes-Unterstützung auf mehreren Plattformen
- Scanning von Infrastructure as Code und Berechtigungsmanagement für Cloud-Infrastrukturen
- Bezieht Zero-Day-Schwachstellen ein die vom Wiz-Forschungsteam entdeckt wurden
Galerie
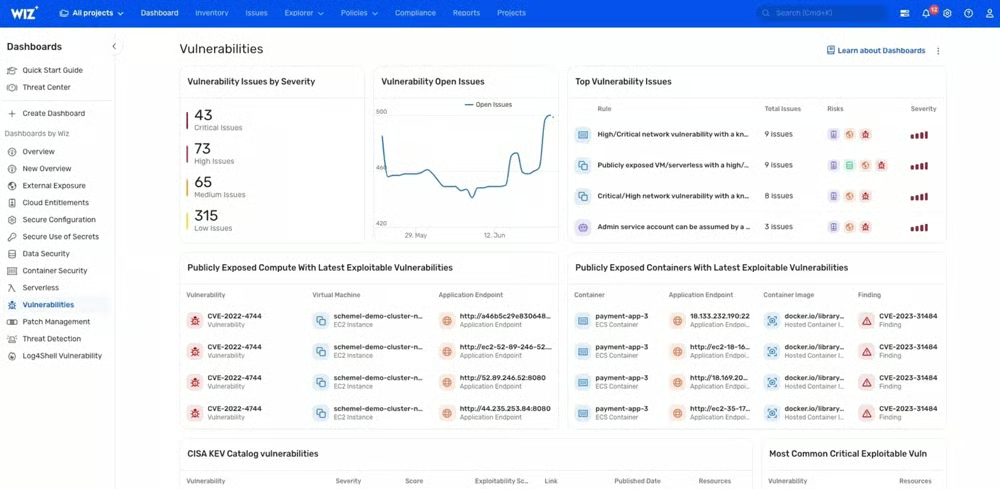
Lesen Sie in unserem Artikel über spezialisierte Tools für Schwachstellen-Scanning für Clouds und Data Lakes mehr über weitere Speziallösungen.
So haben wir die besten Schwachstellen-Scanner bewertet
Diese Liste der besten Schwachstellen-Scanner basiert auf der Recherche zu den führenden Lösungen für die wichtigsten Kategorien des Schwachstellen-Scannings. Käufer, die nach Tools für Schwachstellen-Scanning suchen, bevorzugen in erster Linie eigenständige Lösungen, die sich installieren oder in bestehende Security-Stacks und IT-Ticketing-Prozesse integrieren lassen.
Daher konzentrieren sich die Aufnahmekriterien in erster Linie auf eigenständige Tools für Schwachstellen-Scanning, obwohl einige Einsteiger-Tools für das Schwachstellenmanagement berücksichtigt und ausschließlich anhand ihrer Funktionen für das Schwachstellen-Scanning bewertet wurden. Die Kriterien schließen Lösungen aus, die Funktionen für das Schwachstellen-Scanning in andere Tools wie Penetrationstests, Asset-Management, Patch-Management usw. integrieren.
Um aus den verbleibenden Tools die besten Optionen auszuwählen, haben wir die für die Kaufentscheidung relevanten Hauptkriterien berücksichtigt: gescannte Assets, Benutzerkenntnisse, Preis und Lizenzierung, Scan-Funktionen, Integrationen und Kundensupport.
Gescannte Assets
Die Arten von Assets, die ein VulScan-Tool scannt, bildeten das erste Kriterium für die Einteilung der Tools. Schließlich lassen sich Webanwendungs- und Netzwerk-Scanner aufgrund der enormen Unterschiede zwischen den Scans oft nicht direkt miteinander vergleichen. Wir haben die Tools anhand der Anforderungen an das Scannen von Websites und Anwendungen, der IT-Infrastruktur sowie spezieller Bereiche wie IoT, Cloud und Container in Vergleichsgruppen eingeteilt.
Benutzerkenntnisse
Benutzerkenntnisse, technische Kompetenz und verfügbare Ressourcen waren die nächsten Kriterien für den Vergleich. So lassen sich beispielsweise die anspruchsvollen Anforderungen einer internationalen Bank (Enterprise) nicht mit den unkomplizierten und schlanken Anforderungen einer kleinen Schule (Einsteigerbereich oder SMB) vergleichen. Zusätzlich haben wir die speziellen Anforderungen von Managed-Service-Providern berücksichtigt, etwa Mandantenfähigkeit und benutzerdefinierte Berichte.
Preis und Lizenzierung
Der Preis bleibt bei allen Kaufentscheidungen ein wichtiges Kriterium. Beim Vergleich der Produkte haben wir das Verhältnis von Preis und Funktionen, die Preistransparenz, die Verfügbarkeit von Details zu erforderlichen und optionalen Lizenzen, jährliche oder mengenabhängige Rabatte sowie die Verfügbarkeit kostenloser Testversionen berücksichtigt.
Scan-Funktionen
Wir haben alle Tools anhand ihrer grundlegenden Scan-Funktionen, der Qualität der Schwachstellenquellen und der Informationen zu Fehlalarmen bewertet. Infrastruktur-Scanner haben wir danach beurteilt, ob sie verschiedene Geräte in modernen Umgebungen scannen können, darunter IoT-Geräte, Netzwerkgeräte und Container. Webanwendungs-Scanner haben wir anhand des Scan-Typs (DAST, IAST usw.), der CI/CD-Integration, API-Scans sowie der Unterstützung für Webformulare, Passwörter und Abhängigkeiten verglichen.
Integrationen
Tools für Schwachstellen-Scanning müssen sich in bestehende Prozesse integrieren lassen, damit sie problemlos eingeführt und bereitgestellt werden können. Bei den Integrationen haben wir die einfache Installation und Administration, Bereitstellungsoptionen (SaaS, vor Ort, Docker-Container usw.), Automatisierung sowie den Export von Schwachstellen in bestehende IT-Ticketing-Systeme oder Security Incident and Event Management(SIEM)-Lösungen berücksichtigt.
Kundensupport
Jeder benötigt irgendwann Hilfe. Beim Kundensupport haben wir daher die Verfügbarkeitszeiten, verschiedene Kontaktoptionen (Telefon, Slack usw.) und Möglichkeiten für Premium-Support berücksichtigt. In diese Kategorie haben wir auch die Unterstützung für Vertriebspartner aufgenommen, um die Anforderungen verschiedener Dienstleister und Wiederverkäufer zu berücksichtigen.
Häufig gestellte Fragen (FAQ)
Warum gibt es so viele Arten von Tools für Schwachstellen-Scanning?
Die ersten Schwachstellen-Scanner testeten Geräte in lokalen Netzwerken, und dieser Bedarf besteht weiterhin. Der wachsende Umfang der IT-Assets treibt jedoch die Entwicklung spezialisierter Anbieter voran, die sich auf bestimmte Assets konzentrieren, sowie die Entwicklung von Enterprise-Anbietern, die ihren bereits komplexen Tools neue Funktionen hinzufügen.
Gleichzeitig führt der allgemeine Bedarf an Schwachstellenmanagement dazu, dass Funktionen für das Schwachstellen-Scanning in andere Tools wie Penetrationstests und Endpoint-Sicherheit integriert oder bestehende Schwachstellen-Scanner um Management- und Behebungsfunktionen ergänzt werden.
Was ist Schwachstellen-Scanning?
Schwachstellen-Scanning bezeichnet den Prozess, Sicherheitslücken, fehlende Patches, Fehlkonfigurationen und exponierte Dienste in Systemen, Anwendungen, Netzwerken und Cloud-Umgebungen zu identifizieren.
Warum sind Tools für Schwachstellen-Scanning wichtig?
Schwachstellen-Scanner helfen Unternehmen, Schwachstellen proaktiv zu erkennen, bevor Angreifer sie ausnutzen können. Dadurch sinkt das Risiko von Sicherheitsverletzungen, Ransomware-Angriffen und Compliance-Verstößen.
Welche Arten von Assets können Schwachstellen-Scanner bewerten?
Moderne Schwachstellen-Scanner können Netzwerke, Server, Endpunkte, IoT-Geräte, Webanwendungen, Container, Cloud-Umgebungen und Infrastructure-as-Code-(IaC-)Bereitstellungen bewerten.
Auf welche Funktionen sollten Unternehmen bei Tools für Schwachstellen-Scanning achten?
Zu den wichtigsten Funktionen gehören automatisierte Scans, Risikopriorisierung, Anleitungen zur Behebung, Integrationen mit Ticketing- und SIEM-Tools, Unterstützung für Clouds und Container, Berichte sowie die Reduzierung von Fehlalarmen.
Welcher Schwachstellen-Scanner ist am besten für Unternehmensumgebungen geeignet?
Tenable gilt aufgrund seiner umfassenden Asset-Abdeckung, seiner fortschrittlichen Schwachstelleninformationen und seiner skalierbaren Bereitstellungsoptionen weithin als leistungsstarke Lösung für Schwachstellen-Scanning in Unternehmen.
Welcher Schwachstellen-Scanner ist am besten für Webanwendungen geeignet?
Invicti wurde für umfassende Scans von Webanwendungen entwickelt und unterstützt DAST-, IAST- und Software-Composition-Analysis-(SCA-)Funktionen.
Können Unternehmen mehrere Schwachstellen-Scanner verwenden?
Ja. Viele Unternehmen verwenden mehrere Scan-Tools, um die Transparenz über verschiedene Asset-Typen hinweg zu verbessern und Ergebnisse für eine genauere Priorisierung der Behebung zu vergleichen.
Sind Open-Source-Schwachstellen-Scanner noch nützlich?
Ja. Tools wie Nmap bleiben für die Netzwerkerkennung, Port-Scans und grundlegende Schwachstellenbewertungen wertvoll, insbesondere für kleinere Unternehmen oder ergänzende Tests.
Wie häufig sollten Schwachstellen-Scans durchgeführt werden?
Unternehmen sollten regelmäßig Schwachstellen-Scans durchführen, insbesondere nach Änderungen an der Infrastruktur, Software-Updates, Cloud-Bereitstellungen oder neu bekannt gewordenen Schwachstellen, um ihre Sicherheitslage auf dem aktuellen Stand zu halten.
Ist Schwachstellen-Scanning dasselbe wie Patch-Management?
Schwachstellen-Scanning ist nicht dasselbe wie Patch-Management. Patches beheben einige Schwachstellen, andere entstehen jedoch durch Fehlkonfigurationen oder die bewusste Auswahl gefährlicher Optionen in Firewalls, den Einstellungen von Sicherheitstools oder beim Schreiben von Software. Schwachstellen-Scanning muss separat durchgeführt werden, kann aber zur Bestätigung der Patch-Installation eingesetzt werden.
Für Teams mit begrenzten Ressourcen bieten viele Tools kostenlose Testversionen an, mit denen sich die Funktionen ausprobieren lassen. Wenn sich das Schwachstellen-Scanning im eigenen Unternehmen als nicht praktikabel erweist, sollten Sie Schwachstellenmanagement als Service (VMaaS), MSPs oder MSSPsbeauftragen, um diese Aufgaben auszulagern und sicherzustellen, dass kritische Schwachstellen schnell erkannt und behoben werden.
Fazit: Schwachstellen-Scanning leitet kritische Sicherheitsprozesse ein und schließt sie ab
Eine starke Sicherheitslage hängt davon ab, Schwachstellen schnell zu identifizieren und zu beheben, bevor Angreifer sie ausnutzen können. Schwachstellen-Scanner leiten den Erkennungsprozess ein und schließen den Zyklus mit einer weiteren Scan-Runde ab. Die abschließenden Scans bestätigen, dass die Schwachstellen beseitigt wurden, und erstellen Berichte, die die Sicherheit der Assets gegenüber Führungskräften, Stakeholdern und Compliance-Prüfern belegen. Schwachstellen-Scanner verbessern die Netzwerksicherheitgegen Cyberbedrohungen, indem sie Schwachstellen proaktiv erkennen.
Sehen Sie sich an, wie Sie eine Schwachstellenbewertung durchführen, um weitere Einblicke in Schwachstellenbewertungen zu erhalten.
Dieser Artikel wurde im Februar 2025 veröffentlicht und im Mai 2026 aktualisiert.