

















Multi-Cloud ist eine Cloud-Computing-Strategie, mit der Unternehmen ihre Anwendungen und Dienste über mehrere private und öffentliche Cloud-Plattformen hinweg betreiben können. Daher ist die Absicherung von Multi-Cloud-Umgebungen eine komplexe Aufgabe.
Da Flexibilität und Resilienz zu den wichtigsten Zielen einer Multi-Cloud-Strategie gehören, muss auch die Multi-Cloud-Sicherheit anpassungsfähig sein und Daten und Anwendungen über mehrere Cloud-Anbieter, Konten, geografisch unterschiedliche Verfügbarkeitszonen und sogar lokale Rechenzentren hinweg schützen. Wir betrachten die Multi-Cloud-Sicherheit und die Best Practices, die erforderlich sind, um die vielfältigen Bedrohungen zu bewältigen, denen diese Umgebungen ausgesetzt sein können.
Siehe auch unsere Leitfäden zu öffentlicher, privater und hybrider Cloud-Sicherheit
- So funktioniert Multi-Cloud-Sicherheit
- Die größten Bedrohungen für die Multi-Cloud-Sicherheit
- 6 Vorteile der Multi-Cloud-Sicherheit
- 5 häufige Herausforderungen der Multi-Cloud-Sicherheit
- 12 Best Practices zur Absicherung von Multi-Cloud-Umgebungen
- Die 3 besten Multi-Cloud-Sicherheitslösungen
- Fazit: Mit Multi-Cloud-Sicherheit beginnen
So funktioniert Multi-Cloud-Sicherheit
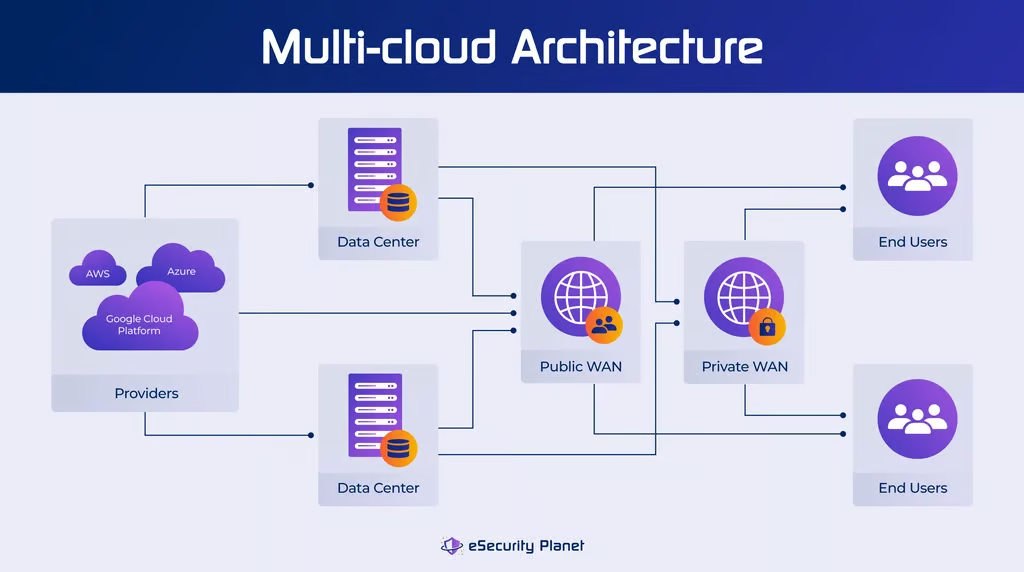
Um die Umstellung und laufende Verwaltung einer Reihe von Cloud-Ressourcen zu erleichtern, erfordert die Navigation durch die Multi-Cloud-Reise sorgfältige Vorbereitung und einen klar definierten Technologie-Stack. Erwägen Sie, in Ihrem Unternehmen ein Center of Excellence (CoE) einzurichten, das Aufgaben im Zusammenhang mit dem Multi-Cloud-Management übernimmt, die Ausrichtung an den Unternehmenszielen sicherstellt und gleichzeitig einen kundenorientierten Ansatz verfolgt und der Sicherheit Priorität einräumt.
Multi-Cloud-Sicherheit ist entscheidend für den Schutz von Daten über mehrere öffentliche und private Clouds hinweg. Doch wie funktioniert sie? Hier ist eine Schritt-für-Schritt-Anleitung, um Multi-Cloud-Sicherheit erfolgreich umzusetzen.
Schritt 1: Verantwortlichkeiten definieren
Es ist entscheidend zu verstehen, wer in einer Multi-Cloud-Umgebung für welche Teile der Sicherheit verantwortlich ist. Bei der Nutzung einer privaten Cloud tragen Unternehmen die vollständige Verantwortung für die Sicherheit, einschließlich Aufgaben wie Patching, IAM-Konfiguration (Identity and Access Management) und Netzwerksicherheit. Öffentliche Cloud-Dienste folgen dagegen einem Modell geteilter Verantwortung. Dabei sind Cloud-Service-Provider im Allgemeinen für die Absicherung der Cloud-Infrastruktur verantwortlich, während Kunden Daten, Anwendungen und Zugriffe sichern müssen. Ein klares Verständnis der Verantwortlichkeiten ist für eine wirksame und effiziente Multi-Cloud-Sicherheit unerlässlich.
Schritt 2: Sicherheit frühzeitig integrieren
Unabhängig davon, ob Sie in einer privaten oder öffentlichen Cloud-Umgebung arbeiten, sollte Sicherheit ein integraler Bestandteil des Workflows im Softwareentwicklungslebenszyklus (SDLC) sein. Die Strategie „Shift Left Security“ fördert die frühzeitige Integration von Sicherheit in Ihren Prozess für Continuous Integration/Continuous Deployment (CI/CD). Sie können Container-Images auf Fehlkonfigurationen, Malware, IAM-Risiken, Probleme durch laterale Bewegungen und den Abfluss sensibler Daten untersuchen.
Schritt 3: Infrastructure as Code (IaC) einsetzen
Die Konfiguration einer Cloud-Infrastruktur kann kompliziert sein, und menschliche Eingriffe sind langfristig möglicherweise nicht praktikabel. Änderungen an der Infrastruktur, etwa am Anwendungscode, an der Zugriffsverwaltung und an Netzwerkregeln, sollten in Ihrem Code-Repository protokolliert werden. Dies wird als Infrastructure as Code (IaC) bezeichnet. IaC fördert Konsistenz, Wiederholbarkeit und schnelle Änderungen und ermöglicht zugleich die Versionskontrolle. Diese Methode ist besonders wichtig, um die Sicherheit in Multi-Cloud-Szenarien aufrechtzuerhalten.
Schritt 4: Automatisierung
Die Cloud-Technologie entwickelt sich ständig weiter; Vorschriften, Anwendungen, Patches und Zugriffskontrollen ändern sich regelmäßig. Automatisierung vereinfacht Prozesse wie die Änderung von Netzwerkrichtlinien, die Reaktion auf Common Vulnerabilities and Exposures (CVEs) und die Verwaltung von Zugriffsberechtigungen der Mitarbeiter. Sie stellt sicher, dass Sicherheitsmaßnahmen konsistent angewendet und schnell an veränderte Anforderungen angepasst werden.
Schritt 5: Transparenz und Monitoring priorisieren
Monitoring hält Sie über den Status Ihrer Sicherheitsrichtlinien und Infrastruktur auf dem Laufenden. Es ermöglicht Ihnen festzustellen, ob Ihre Sicherheitsrichtlinie aktuell ist und den wachsenden Risiken entspricht. Außerdem liefert Monitoring Einblicke in die Zugriffskontrolle und zeigt, aus welchen Cloud-Umgebungen auf welche Daten zugegriffen werden kann und welche Ports offen sind. So bleibt gewährleistet, dass Ihre Sicherheitslösungen wirksam bleiben und auf neue Sicherheitsprobleme reagieren können.
CNAP-Plattformen (CNAPP) haben sich als umfassende Cloud-Sicherheitslösung etabliert. Sie kombinieren den Schutz von Cloud-Workloads, Cloud Security Posture Management, Infrastructure as Code, Berechtigungsmanagement und mehr. SIEM-Systeme sind ein weiteres gutes umfassendes Sicherheitstool für Multi-Cloud-Umgebungen. Sie verbinden die lokale Sicherheitsverwaltung mit der Möglichkeit, auch Cloud-Logs zu überwachen.
Die größten Bedrohungen für die Multi-Cloud-Sicherheit
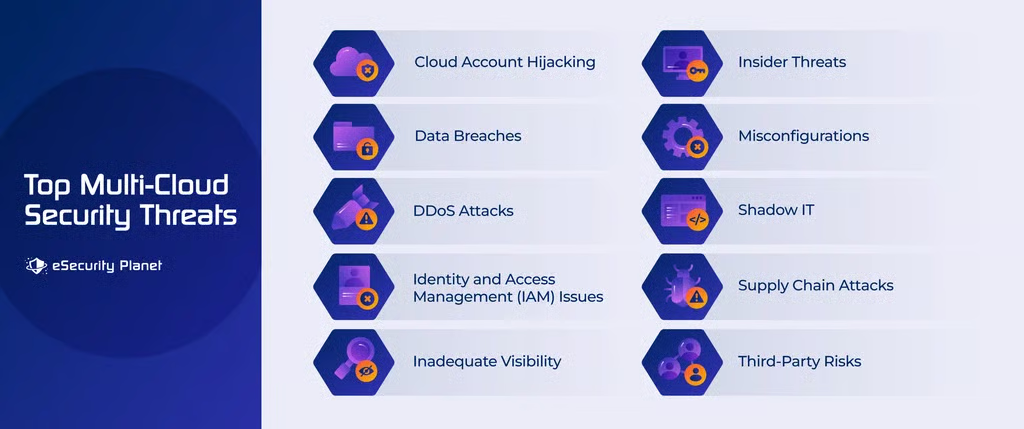
Angesichts der Bandbreite von Multi-Cloud-Umgebungen sehen sich Unternehmen mit zahlreichen Problemen konfrontiert, allen voran einer deutlich größeren potenziellen Angriffsfläche. Zu den wichtigsten Bedrohungen für die Multi-Cloud-Sicherheit gehören:
Übernahme von Cloud-Konten
Bei der Übernahme von Cloud-Konten verschaffen sich Angreifer unbefugten Zugriff auf Cloud-Konten. Sie können mithilfe gestohlener Zugangsdaten oder durch das Ausnutzen von Schwachstellen die Kontrolle erlangen. Im System können sie Daten stehlen, Ressourcen verändern und andere bösartige Aktivitäten ausführen.
Datenschutzverletzungen
Da Daten über mehrere Cloud-Umgebungen verteilt sind, steigt das Risiko eines illegalen Zugriffs, von Datenlecks und Datenschutzverletzungen. Daten können aufgrund unzureichender Zugriffsbeschränkungen, Fehlkonfigurationen oder unzureichender Authentifizierung offengelegt werden.
DDoS-Angriffe
DDoS-Angriffe können Cloud-Dienste unterbrechen und unzugänglich machen. Angreifer überlasten Cloud-Ressourcen mit Datenverkehr und verursachen dadurch Dienstausfälle. DDoS-Prävention und Abwehr sind entscheidend für die Aufrechterhaltung der Dienstverfügbarkeit.
Probleme bei Identity and Access Management (IAM)
Eine fehlerhafte Verwaltung von IAM kann zu Sicherheitsverletzungen führen. Unsichere und offengelegte Konten sowie übermäßige Berechtigungen für Benutzer oder Anwendungen können unerwünschten Zugriff, die Offenlegung von Daten und den Missbrauch von Ressourcen zur Folge haben. Es ist wichtig, IAM-Richtlinien korrekt zu konfigurieren.
Unzureichende Transparenz
Es erfordert Aufwand, über viele Cloud-Plattformen hinweg einen vollständigen Überblick zu behalten. Sicherheitsteams haben möglicherweise Schwierigkeiten, Angriffe rechtzeitig zu erkennen und darauf zu reagieren, wenn ihnen wirksame Technologien für Monitoring und Transparenz fehlen.
Insider-Bedrohungen
Während externe Bedrohungen häufig im Mittelpunkt stehen, können auch böswillige Personen oder Personen, die unbeabsichtigt Sicherheitslücken verursachen, eine Gefahr darstellen. Der interne Zugriff muss überwacht und kontrolliert werden.
Fehlkonfigurationen
Fehlkonfigurationen in Cloud-Einstellungen sind ein häufiges Sicherheitsproblem. Cloud-Dienste bieten zahlreiche Konfigurationsmöglichkeiten, und Fehler können zu Schwachstellen führen. Unzureichende Zugriffsbeschränkungen, offengelegte Storage-Buckets und APIs oder falsche Netzwerkeinstellungen können Angreifern Möglichkeiten eröffnen.
Shadow IT
Shadow IT bezeichnet die Nutzung nicht genehmigter Programme oder Dienste durch Mitarbeiter ohne Wissen der IT-Abteilung. Nicht geprüfte Technologien können Sicherheitslücken und Probleme durch die Offenlegung von Daten verursachen. Einblick in Shadow IT zu gewinnen und sie zu kontrollieren, kann schwierig sein. Cloud Access Security Broker (CASB) sind jedoch eine gute Option für die Kontrolle von Cloud-Anwendungen.
Angriffe auf die Lieferkette
Angreifer können die Software-Lieferkette kompromittieren, um Malware oder Schwachstellen in Ihr Cloud-System einzuschleusen, häufig über Open-Source-Komponenten, die Bestandteil anderer Anwendungen sind. Wird dies nicht entdeckt und behoben, kann es zu weitreichenden Sicherheitslücken kommen. Tools zum Scannen auf Schwachstellen in DevOps und Anwendungen können dabei helfen, diese Probleme zu erkennen.
Risiken durch Drittanbieter
In einer Multi-Cloud-Umgebung kann die Nutzung von Drittanbietern oder deren Diensten zusätzliche Risiken bergen. Diese Anbieter können Sicherheitslücken aufweisen, und Sicherheitsverletzungen in ihren Systemen könnten Ihre Sicherheit beeinträchtigen. Tools für das Risikomanagement von Drittanbietern (TPRM) können helfen, diese Risiken zu verwalten.
6 Vorteile der Multi-Cloud-Sicherheit
Multi-Cloud-Umgebungen bieten wichtige Vorteile, sofern sich ihre Sicherheit und Komplexität angemessen verwalten lassen.
1. Vermeidung von Anbieterbindung
- Multi-Cloud ermöglicht es, bei Bedarf zwischen Cloud-Anbietern zu wechseln und so die Abhängigkeit von einer einzigen Quelle zu verringern.
- Entwicklungsteams können Apps erstellen, die in mehreren Clouds laufen, und dadurch mehr Flexibilität gewinnen.
2. Kostenoptimierung
- Multi-Cloud kann durch die Nutzung von Cloud-Ressourcen die Investitionsausgaben für Rechenzentren reduzieren.
- Dadurch können für bestimmte Geschäftsanforderungen die günstigsten Cloud-Anbieter ausgewählt werden.
3. Zuverlässigkeit und Sicherheit
- DDoS-Angriffe lassen sich durch die Verteilung von Workloads auf mehrere Cloud-Umgebungen abmildern.
- Nahtlose Failover-Optionen erhöhen die Zuverlässigkeit, wenn eine Cloud ausfällt.
4. Flexibilität
- Unternehmen können für jede Anwendung den besten Cloud-Anbieter auswählen und zusätzliche Ressourcen abrufen, um Spitzenlasten zu bewältigen.
- Die Leistung wird optimiert, indem die Infrastruktur an die Geschäftsziele angepasst wird.
5. Disaster Recovery und Geschäftskontinuität
- Daten und Anwendungen werden auf verschiedene Clouds verteilt, was eine ausgefeiltere Disaster-Recovery-Planung ermöglicht.
- So wird die Geschäftskontinuität bei Ausfällen oder Katastrophen bei Cloud-Anbietern in bestimmten Regionen gewährleistet.
6. Einhaltung gesetzlicher Vorschriften
- Die Möglichkeit, Workloads geografisch zu verlagern und zu kontrollieren, ist wichtig, um Datenschutzvorschriften wie die DSGVO einzuhalten.
- Die Möglichkeit, auf verschiedene Anwendungen und Daten unterschiedliche Sicherheitsstufen anzuwenden, ist ein weiterer Vorteil der Multi-Cloud.
5 häufige Herausforderungen der Multi-Cloud-Sicherheit
Der Wechsel zu einer Multi-Cloud-Strategie bietet erhebliche Vorteile, bringt aber auch einige große Herausforderungen mit sich.
1. Komplexe Infrastruktur
- Vielfältige Technologien: Multi-Cloud-Setups umfassen häufig viele Cloud-Anbieter, die jeweils eigene Technologien, Angebote und Einstellungen verwenden. Die Verwaltung dieser Unterschiede kann schwierig und zeitaufwendig sein.
- Uneinheitlichkeit: Aufgrund fehlender Standardisierung bei Cloud-Anbietern können sich Instanzgrößen, Dienste und Methoden stark unterscheiden. Diese Uneinheitlichkeit kann die Ressourcenzuweisung und -verwaltung erschweren.
Die Herausforderung bewältigen: Nutzen Sie Cloud-Management-Tools, um die Infrastrukturverwaltung zu vereinfachen, Bereitstellungsverfahren zu beschleunigen und einheitliche Sicherheitsregeln durchzusetzen.
2. Mehrere Kompetenzbereiche und Anbieter verwalten
- Kompetenzanforderungen: Der Betrieb von Multi-Cloud-Setups erfordert ein breites Spektrum an technischen Kompetenzen. Jede Cloud-Plattform kann für eine ordnungsgemäße Verwaltung und Optimierung spezielles Fachwissen erfordern.
- Anbieterverwaltung: Die Koordination und Verwaltung von Beziehungen zu verschiedenen Cloud-Anbietern kann schwierig sein. Dazu gehören Vertragsverhandlungen, Abrechnung und die Gewährleistung der Servicequalität sowie der SLAs bei den Anbietern.
Die Herausforderung bewältigen: Fördern Sie die bereichsübergreifende Weiterbildung von IT-Teams, setzen Sie Cloud-Management-Plattformen mit anbieterunabhängigen Lösungen ein und prüfen Sie die Nutzung verwalteter Dienste von Cloud-Anbietern, um die Belastung des internen Fachwissens zu reduzieren.
3. Komplexität der Migration
- Datenübertragung und Integration: Das Verschieben von Anwendungen und Daten zwischen Cloud-Umgebungen kann schwierig sein. Daten, die über verschiedene Datenformate, Speichersysteme und Programme hinweg übertragen werden, erfordern möglicherweise erhebliche Anpassungen, damit sie plattformübergreifend effektiv funktionieren.
- Risiko einer fehlerhaften Verwaltung: Wird die Migration nicht ordnungsgemäß durchgeführt, kann dies zu Kostenüberschreitungen und Datenverlust führen. Es kann schwierig sein, sicherzustellen, dass der Übergang den Budget- und Leistungsanforderungen entspricht.
Die Herausforderung bewältigen: Erstellen Sie eine klar definierte Migrationsstrategie und einen umfassenden Plan und nutzen Sie Migrations-Tools und -Prozesse von Cloud-Anbietern oder Drittanbietern.
4. Interoperabilitätsprobleme
- Integrationsschwierigkeiten: Aufgrund von Unterschieden bei APIs, Datenformaten und der Kompatibilität kann die Integration von Anwendungen, Diensten und Daten über mehrere Cloud-Plattformen hinweg schwierig sein. Die Erstellung und Wartung plattformübergreifender Lösungen kann zeitaufwendig sein.
- Abhängigkeitsverwaltung: Die Verwaltung von Abhängigkeiten zwischen Anwendungen und Diensten, die von mehreren Cloud-Anbietern gehostet werden, erfordert sorgfältige Planung. Änderungen oder Störungen bei den Diensten eines Anbieters können sich auf verknüpfte Dienste auswirken.
Die Herausforderung bewältigen: Verwenden Sie offene APIs und Protokolle sowie Cloud-native-Dienste, die cloudübergreifend kompatibel sind. Nutzen Sie Integrationsplattformen, um Lücken zu schließen und einen nahtlosen Daten- und Prozessfluss sicherzustellen.
5. Data Governance und Compliance
- Unterschiedliche gesetzliche Anforderungen: Verschiedene Cloud-Service-Provider sind möglicherweise in unterschiedlichen Regionen tätig und müssen lokale Datenschutz- und Privatsphärengesetze einhalten – auch Ihre eigenen Daten können geografischen Vorgaben unterliegen.
- Datensicherheit und Datenschutz: Die Aufrechterhaltung von Datensicherheit und Datenschutz in einer Multi-Cloud-Umgebung erfordert die konsequente Anwendung von Regeln und Kontrollen, deren Verwaltung über mehrere Cloud-Plattformen hinweg schwierig sein kann.
Die Herausforderung bewältigen: Um gesetzliche Standards einzuhalten, implementieren Sie eine einheitliche Daten-Governance-Architektur für alle Cloud-Anbieter, sorgen Sie für Verschlüsselung und Zugriffsbeschränkungen und überprüfen Sie die Compliance regelmäßig.
12 Best Practices zur Absicherung von Multi-Cloud-Umgebungen
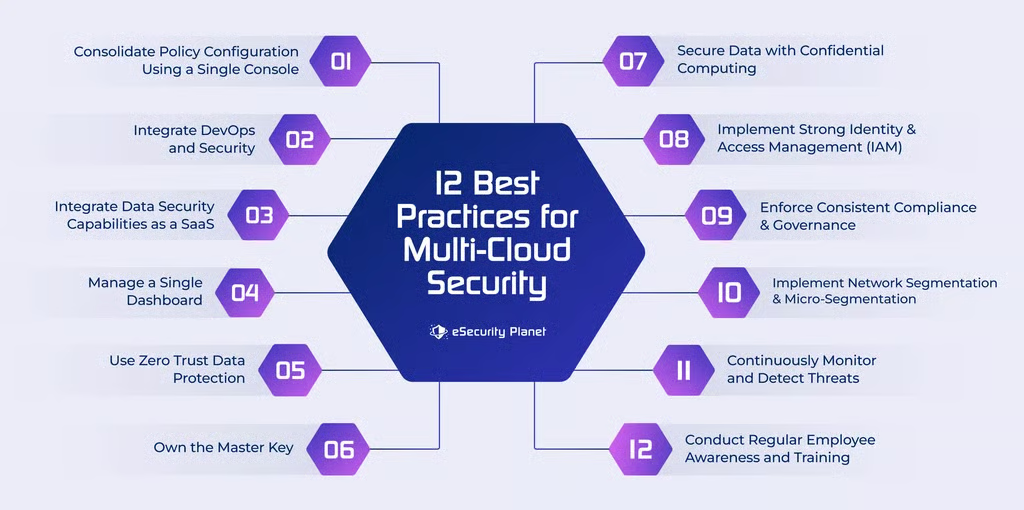
Nachdem wir einige Probleme und Kontrollen der Multi-Cloud-Sicherheit betrachtet haben, finden Sie hier einige Best Practices, die Sie bei der Bewältigung all dieser Herausforderungen unterstützen.
1. Richtlinienkonfiguration über eine zentrale Konsole konsolidieren
Die Zentralisierung der Richtlinienkonfiguration ermöglicht einheitliche Sicherheitsregeln über mehrere Cloud-Plattformen hinweg. Eine zentrale Benutzeroberfläche verringert das Risiko von Fehlkonfigurationen und Sicherheitslücken, da sie die Verwaltung von Zugriffsbeschränkungen, Firewall-Regeln und Compliance-Einstellungen vereinfacht.
2. DevOps und Sicherheit integrieren
Integrieren Sie Sicherheitsverfahren in die DevOps-Pipeline, um sicherzustellen, dass Sicherheit Bestandteil des Softwareentwicklungslebenszyklus (SDLC) ist. Automatisieren Sie im Rahmen des Continuous-Integration-/Continuous-Deployment-Prozesses (CI/CD) Sicherheitstests, Code-Scans sowie Prozesse zur Schwachstellenbewertung.
3. Datensicherheitsfunktionen in SaaS integrieren
Um Daten über mehrere Cloud-Plattformen hinweg zu schützen, verwenden Sie Security-as-a-Service-Lösungen (SaaS). SaaS-Dienste können eine konsistente und zugängliche Verschlüsselung, Verhinderung von Datenverlust (DLP) und Zugriffsbeschränkungen bereitstellen. Firewalls-as-a-Service (FWaaS) sind eine mögliche Option, um Sicherheitsrichtlinien einheitlich über eine zentrale Benutzeroberfläche anzuwenden.
4. Ein einziges Dashboard verwalten
Setzen Sie ein einheitliches Dashboard oder eine Sicherheitsmanagementplattform ein, die Transparenz und Kontrolle über all Ihre Multi-Cloud-Setups bietet. Überwachung, Alarmierung und Verwaltung werden vereinfacht und ermöglichen eine Sicherheits-Incident Response in Echtzeit. Eine cloudbasierte SIEM- oder SOAR-Lösung kann dabei helfen.
5. Datenschutz nach dem Zero-Trust-Prinzip umsetzen
Um übermäßige Berechtigungen zu reduzieren, verwenden Sie einen Zero-Trust-Sicherheitsansatz. Bei dieser Methode wird der Zugriff auf Ressourcen und Daten auf autorisierte Benutzer und Geräte beschränkt. Die Gefahr eines unrechtmäßigen Zugriffs wird durch kontinuierliche Überprüfung und strenge Zugriffskontrollen reduziert.
6. Den Generalschlüssel selbst verwalten
Übernehmen Sie die Kontrolle über Verschlüsselungsschlüssel, um Ihre Daten zu schützen. Indem Sie die Hauptschlüssel für die Verschlüsselung selbst verwalten, können Sie die Vertraulichkeit Ihrer Daten auch in einem Multi-Cloud-Szenario schützen. Der Verzicht auf anbietergesteuerte Schlüssel bietet ein zusätzliches Schutzniveau.
7. Daten mit Confidential Computing schützen
Setzen Sie Technologien für sicheres Computing ein, um vertrauliche Daten während der Verarbeitung zu schützen. Dadurch werden die Daten sogar vor dem Cloud-Anbieter oder Administratoren geschützt. Confidential-Computing-Umgebungen bieten sichere Enklaven, in denen Daten verschlüsselt und vertraulich gehalten werden.
8. Starkes Identity and Access Management (IAM) implementieren
Richten Sie robuste IAM-Prozesse ein, um den Zugriff auf Ressourcen, Dienste und Daten zu verwalten. Stellen Sie sicher, dass Benutzer über die richtigen Berechtigungen verfügen, und bewerten und prüfen Sie Benutzerrechte regelmäßig, um unbefugten Zugriff zu verhindern.
9. Einheitliche Compliance und Governance durchsetzen
Erstellen und implementieren Sie standardisierte Compliance- und Governance-Richtlinien für alle Cloud-Plattformen. Überwachen und prüfen Sie Einstellungen, Zugriffsbeschränkungen und Prozesse zur Datenverarbeitung regelmäßig, um die Einhaltung gesetzlicher Anforderungen und Branchenstandards sicherzustellen.
10. Netzwerksegmentierung und Mikrosegmentierung implementieren
Um Workloads und Anwendungen zu trennen, verwenden Sie Lösungen zur Netzwerksegmentierung und Mikrosegmentierung. Dies verbessert die Sicherheit, indem die laterale Bewegung eingeschränkt und eine sichere Umgebung für Ihre wichtigsten Anwendungen und Daten geschaffen wird.
11. Bedrohungen kontinuierlich überwachen und erkennen
Überwachen Sie Multi-Cloud-Umgebungen kontinuierlich auf ungewöhnliches Verhalten und potenzielle Bedrohungen. Nutzen Sie Technologien zur Bedrohungserkennung und Algorithmen des maschinellen Lernens, um Sicherheitsprobleme in Echtzeit zu erkennen und darauf zu reagieren.
12. Regelmäßige Sensibilisierung und Schulung von Mitarbeitern durchführen
Investieren Sie in Cybersicherheits-Schulungen und Sensibilisierungskampagnen für Ihre Mitarbeiter. Gut informierte Mitarbeiter können Sicherheitsprobleme in einer Multi-Cloud-Umgebung besser erkennen und bewältigen.
Außerdem lesenswert: Best Practices und Tipps zur Cloud-Sicherheit
Die 3 besten Multi-Cloud-Sicherheitslösungen
Diese Multi-Cloud-Lösungen von Anbietern bieten zahlreiche Vorteile – von robusten Sicherheitsmaßnahmen bis hin zu höherer Skalierbarkeit und Leistung –, während sie sich an die unterschiedlichen Anforderungen von Unternehmen im Cloud Computing anpassen.
Microsoft Defender for Cloud
Ideal für einheitliches Multi-Cloud-Sicherheitsmanagement.
Microsoft Defender for Cloud bietet umfassende Multi-Cloud-Sicherheitslösungen, die Unternehmen dabei unterstützen, Sicherheitsrisiken in Azure, Google Cloud, Amazon Web Services und hybriden Umgebungen zu erkennen und zu minimieren und gleichzeitig ihre Sicherheitslage zu verbessern. Die Lösung bietet Echtzeitzugriff auf Sicherheitsinformationen, eine Priorisierung von Risiken und konsolidierte Informationen.
Wichtige Funktionen:
- KI und Automatisierung zur Erkennung und Abwehr von Bedrohungen
- Echtzeitzugriff auf Sicherheitsinformationen sowie Priorisierung und Klassifizierung von Risiken
- Integration von Extended Detection and Response (XDR) über Multi-Cloud-Workloads hinweg
- Konsolidierte Einblicke für DevOps über mehrere Pipelines und Clouds hinweg
- Bietet integrierte Richtlinien und priorisierte Empfehlungen für die Multi-Cloud-Compliance
Vorteile:
- Unterstützt die Modernisierung bestehender Infrastrukturen.
- Bietet Transparenz in Multi-Cloud-Umgebungen.
- Bietet DevOps-Einblicke für eine verbesserte Anwendungssicherheit.
- Bietet umfassende Workload-Sicherheit für virtuelle Maschinen, Container, Datenbanken, Speicher und andere Ressourcen.
- Lässt sich nahtlos in andere Microsoft-Dienste und -Produkte integrieren und ist damit für Benutzer des Microsoft-Ökosystems besonders vorteilhaft.
Google Cloud Platform
Ideal für standardisierte Compliance und Sicherheitsautomatisierung.
Google Cloud Platform (GCP) ist ein cloudbasierter Dienst, mit dem Sie Anwendungen in verschiedenen Clouds erstellen, bereitstellen und verwalten können. Er bietet Lösungen wie Security Foundation, Risk and Compliance as Code, Web App and API Protection sowie eine Sicherheits- und Resilienzarchitektur.
Wichtige Funktionen:
- Risiko und Compliance als Code
- Bedrohungserkennung mit einer fortschrittlichen Regel-Engine
- Sicherheits- und Resilienz-Framework
- Web App and API Protection
- Autonome Sicherheitsabläufe
Vorteile:
- Passt sich problemlos an sich ändernde Workloads an.
- Eine Analyse-Engine zur Anzeige und Analyse von Sicherheitsereignissen ist enthalten.
- Unterstützt die Automatisierung der Durchsetzung von Sicherheitsrichtlinien in der gesamten Lieferkette.
- Das RCaC-System ist zur schnellen Erkennung von Problemen bei der Nichteinhaltung enthalten.
- Bietet Tools und Warnungen zur Kostensenkung.
- BigQuery wird zur Datenanalyse eingesetzt, während KI-/ML-Technologien wie TensorFlow zum Erstellen und Bereitstellen von Modellen für maschinelles Lernen verwendet werden.
- Die globale Netzwerkinfrastruktur ermöglicht weltweit einen latenzarmen Zugriff mit hoher Leistung auf Cloud-Ressourcen.
Cloudflare
Ideal für integrationsbasierte Multi-Cloud-Sicherheitslösungen
Cloudflare bietet verschiedene Produkte zum Schutz von Daten auf unterschiedlichen Plattformen und ermöglicht eine einheitliche Kontrolle sowie eine nahtlose Integration in andere Cloud-Dienstanbieter wie IBM, GCP, AWS und Azure.
Wichtige Funktionen:
- Einheitliche Kontrollebene für die konsistente Durchsetzung von Sicherheitsrichtlinien
- Integration in führende Cloud-Anbieter
- Enorme globale Netzwerkskalierung
- Abwehr von Distributed-Denial-of-Service-Angriffen, Web Application Firewalls und Content Delivery Networks
Vorteile:
- Beschleunigt die Bereitstellung von Online-Inhalten und Anwendungen und schützt sie gleichzeitig vor DDoS-Angriffen.
- Schützt vor Angriffen auf Webanwendungen und schädlichen Bots, indem es eine Web Application Firewall (WAF) und Bot-Abwehr bietet.
- Nutzt die eigene Edge-Computing-Technologie Workers, damit Unternehmen serverlose Abläufe am Netzwerkrand ausführen können.
- Bietet eine kostenlose Version und verschiedene Preispläne.
- Bietet rund um die Uhr Support für Unternehmen.
Ziehen Sie auch Secure Access Service Edge für ihre umfassenden Sicherheitsfunktionen in Betracht.
Fazit: Mit Multi-Cloud-Sicherheit beginnen
Unternehmen können eine Multi-Cloud-Sicherheitsstrategie verfolgen, um Ressourcen zu optimieren, sich ändernden Geschäftsanforderungen gerecht zu werden und in einem dynamischen Umfeld langfristigen Erfolg zu gewährleisten – und dabei kritische Ressourcen zu schützen. Die Integration von Multi-Cloud-Sicherheit kann schwierig sein und eine Herausforderung für eine breitere Einführung darstellen. Um diese Herausforderungen zu bewältigen, sollten Unternehmen eine Cloud-First-Strategie verfolgen und den Anbieter einer Multi-Cloud-Sicherheitslösung sorgfältig auswählen. Sie können die Vorteile dieses Ansatzes maximieren, indem Sie eine fundierte Entscheidung treffen, die Ihre Multi-Cloud-Umgebung sicher, geschützt und mit den Vorschriften und Standards für Cloud-Sicherheit und Governance konform hält.
Als Nächstes lesen: