

















Le multicloud est une stratégie de cloud computing qui permet aux entreprises d’exécuter leurs applications et leurs services sur plusieurs plateformes cloud privées et publiques ; sécuriser les environnements multicloud est donc une tâche complexe.
La flexibilité et la résilience étant des objectifs clés d’une stratégie multicloud, la sécurité multicloud doit également être adaptable et protéger les données et les applications sur plusieurs fournisseurs cloud, comptes, zones géographiques de disponibilité et même centres de données sur site. Nous allons examiner la sécurité multicloud et les bonnes pratiques nécessaires pour faire face au large éventail de menaces auxquelles ces environnements peuvent être confrontés.
Consultez aussi nos guides sur la sécurité du cloud public ; privé et hybride
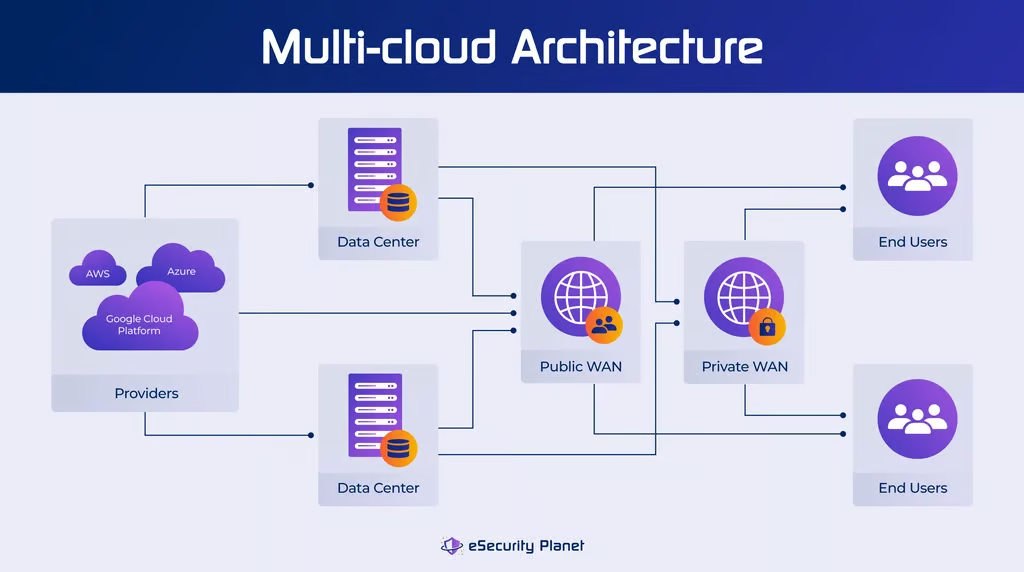
Comment fonctionne la sécurité multicloud
Pour faciliter une transition plus fluide et la gestion continue d’un éventail de ressources cloud, le parcours vers le multicloud nécessite une préparation minutieuse et une pile bien définie. Envisagez de créer un centre d’excellence (CoE) au sein de votre entreprise pour prendre en charge les tâches liées à la gestion multicloud, garantir l’alignement sur les objectifs de l’entreprise et adopter une approche centrée sur le client tout en donnant la priorité à la sécurité.
La sécurité multicloud est essentielle pour protéger les données sur plusieurs clouds publics et privés, mais comment fonctionne-t-elle ? Voici une approche étape par étape pour mettre en œuvre efficacement la sécurité multicloud.
Étape 1 : définir les responsabilitésIl est essentiel de comprendre qui est responsable de quels aspects de la sécurité dans un environnement multicloud. Les organisations sont entièrement responsables de la sécurité lorsqu’elles utilisent un cloud privé, notamment de tâches telles que l’application des correctifs ; IAM (gestion des identités et des accès), ainsi que de la configuration et de la sécurité réseau. En revanche, les services de cloud public reposent sur un modèle de responsabilité partagée
: les fournisseurs de services cloud sont généralement responsables de la sécurisation de l’infrastructure cloud, tandis que les clients doivent sécuriser les données, les applications et les accès. Une compréhension claire des responsabilités est essentielle pour garantir une sécurité multicloud efficace et efficiente.
Étape 2 : intégrer la sécurité dès le débutQue vous travailliez dans un environnement cloud privé ou public, la sécurité doit être un élément intrinsèque du cycle de vie du développement logiciel (SDLC). La stratégie « Shift Left Security » favorise l’intégration précoce de la sécurité dans votre processus d’intégration continue et de déploiement continu (CI/CD). Vous pouvez examiner les images de conteneurs pour détecter les erreurs de configuration, les risques liés aux IAM, les problèmes de déplacement latéral et l’exposition aux malwares, ainsi que les risques liés aux IAM, les problèmes de déplacement latéral et l’exposition de données sensibles
.
Étape 3 : adopter l’Infrastructure as Code (IaC)La configuration de l’infrastructure cloud peut être complexe, et les interventions humaines risquent de ne pas être viables à long terme. Les changements apportés à l’infrastructure, tels que le code applicatif, la gestion des accès et les règles réseau, doivent être consignés dans votre dépôt de code
. C’est ce que l’on appelle l’Infrastructure as Code (IaC). L’IaC favorise la cohérence, la reproductibilité et la rapidité des changements, tout en permettant le contrôle des versions. Cette méthode est particulièrement importante pour maintenir la sécurité dans les environnements multicloud.
Étape 4 : automatiser
La technologie cloud évolue constamment : les réglementations, les applications, les correctifs et les contrôles d’accès changent régulièrement. L’automatisation simplifie des processus tels que la modification des politiques réseau, la réaction aux vulnérabilités et expositions courantes (CVE), ainsi que la gestion des autorisations d’accès des employés. Elle garantit l’application cohérente des mesures de sécurité et leur adaptation rapide à l’évolution des exigences.
Étape 5 : donner la priorité à la visibilité et à la surveillance
La surveillance vous tient informé de l’état de vos politiques de sécurité et de votre infrastructure. Elle permet de déterminer si votre politique de sécurité est à jour et adaptée à l’évolution des risques. Elle fournit également des informations sur le contrôle des accès, en indiquant quelles données sont disponibles depuis quels environnements cloud et quels ports sont ouverts. Cela garantit que vos solutions de sécurité restent efficaces et réactives face aux nouveaux problèmes de sécurité.Les plateformes CNAP (CNAPP) se sont imposées comme des solutions complètes de sécurité cloud, combinant la protection des charges de travail cloud, la gestion de la posture de sécurité cloud, l’Infrastructure as Code, la gestion des habilitations et bien plus encore. Les systèmes SIEM
constituent également un outil complet de sécurité adapté aux environnements multicloud : ils associent la gestion de la sécurité sur site à la capacité de surveiller également les journaux cloud.
Principales menaces pesant sur la sécurité multicloud
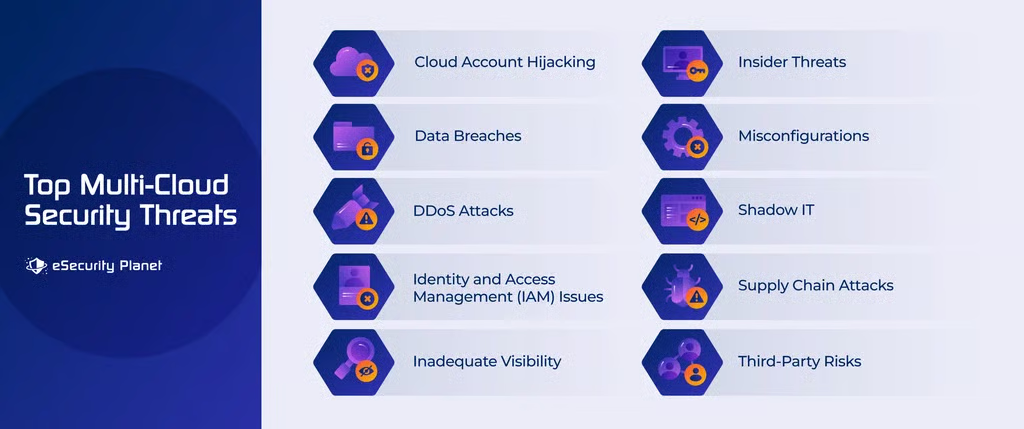
Compte tenu de l’étendue des environnements multicloud, les entreprises sont confrontées à un certain nombre de problèmes, notamment à une surface d’attaque potentielle beaucoup plus vaste. Parmi les principales menaces visant la sécurité multicloud figurent :
Détournement de comptes cloud
Le détournement d’un compte cloud se produit lorsque des attaquants obtiennent un accès non autorisé à des comptes cloud. Ils peuvent en prendre le contrôle en utilisant des identifiants volés ou en exploitant des failles. Une fois à l’intérieur, ils peuvent voler des données, modifier des ressources et mener d’autres opérations malveillantes.
Fuites de donnéesLorsque les données sont réparties entre plusieurs environnements cloud, le risque d’accès illégal, de fuite de données et de compromission
augmente. L’exposition des données peut être due à des restrictions d’accès insuffisantes, à des erreurs de configuration ou à une authentification inadéquate.
Attaques DDoSLes attaques DDoS peuvent interrompre les services cloud et les rendre inaccessibles. Les attaquants surchargent les ressources cloud de trafic, provoquant des interruptions de service. La prévention des attaques DDoS et l’atténuation
sont essentielles pour maintenir la disponibilité des services.
Problèmes liés à la gestion des identités et des accès (IAM)
Une mauvaise gestion des IAM peut entraîner des failles de sécurité. Des comptes non sécurisés et exposés, ainsi que des autorisations excessives accordées aux utilisateurs ou aux applications, peuvent provoquer des accès indésirables, la divulgation de données et une utilisation abusive des ressources. Il est important de configurer correctement les politiques IAM.
Visibilité insuffisante
Maintenir une visibilité complète sur de nombreuses plateformes cloud demande des efforts. Les équipes de sécurité peuvent avoir du mal à identifier les attaques et à y répondre rapidement si elles ne disposent pas de technologies efficaces de surveillance et de visibilité.
Menaces internes
Si les menaces externes sont souvent mises en avant, les personnes malveillantes ou celles qui provoquent involontairement des failles de sécurité peuvent également représenter un danger. Les accès internes doivent être surveillés et contrôlés.
Erreurs de configurationLes erreurs de configuration des paramètres cloud constituent un problème de sécurité courant. Les services cloud offrent de nombreuses possibilités de configuration, et les erreurs peuvent entraîner des vulnérabilités. Des restrictions d’accès insuffisantes, des compartiments de stockage et des API
exposés, ou des paramètres réseau incorrects, peuvent tous fournir des opportunités aux attaquants.
Shadow ITLe Shadow IT désigne l’utilisation par les employés de programmes ou de services non approuvés, à l’insu du service informatique. Les technologies non évaluées peuvent créer des failles de sécurité et des problèmes de divulgation de données. Comprendre et contrôler le Shadow IT peut être difficile, mais les courtiers en sécurité d’accès au cloud (CASB)
constituent une bonne solution pour contrôler les applications cloud.
Attaques de la chaîne d’approvisionnementLes attaquants peuvent pirater la chaîne d’approvisionnement logicielle afin d’injecter des malwares ou des vulnérabilités dans votre système cloud, souvent par l’intermédiaire de composants open source intégrés à d’autres applications. Si elles ne sont pas détectées et traitées, ces attaques peuvent entraîner des vulnérabilités de sécurité généralisées. Les outils d’analyse des vulnérabilités
DevOps et applicatives peuvent contribuer à détecter ces problèmes.
Risques liés aux tiersDans un environnement multicloud, le recours à des fournisseurs ou services tiers peut présenter des risques supplémentaires. Ces fournisseurs peuvent avoir des failles de sécurité, et les compromissions de leurs systèmes peuvent mettre votre sécurité en péril. Les outils de gestion des risques liés aux tiers
(TPRM) peuvent contribuer à gérer ces risques.
6 avantages de la sécurité multicloud
Les environnements multicloud offrent des avantages importants si vous parvenez à gérer correctement leur sécurité et leur complexité.
- 1. Éviter la dépendance à un fournisseur
- Le multicloud permet de passer d’un fournisseur cloud à un autre à la demande, réduisant ainsi la dépendance à une source unique.
Il permet aux équipes de développement de créer des applications exécutables sur plusieurs clouds, pour une plus grande flexibilité.
- 2. Optimisation des coûts
- Le multicloud peut réduire les dépenses d’investissement consacrées aux centres de données grâce à l’utilisation de ressources cloud.
Il offre la possibilité de choisir les fournisseurs cloud les moins chers pour certaines exigences métier.
- 3. Fiabilité et sécurité
- Les attaques DDoS peuvent être atténuées en répartissant les charges de travail sur plusieurs environnements cloud.
La fiabilité est accrue grâce à des solutions de basculement transparentes lorsqu’un cloud tombe en panne.
- 4. Flexibilité
- Les entreprises peuvent sélectionner le meilleur fournisseur cloud pour chaque application et accéder à des ressources supplémentaires pour répondre aux pics de demande.
Les performances sont optimisées en adaptant l’infrastructure aux objectifs de l’entreprise.
- 5. Reprise après sinistre et continuité d’activitéLa répartition des données et des applications entre différents clouds permet une planification plus sophistiquée de la reprise après sinistre
- .Elle garantit la continuité d’activité
en cas de panne ou de sinistre touchant les fournisseurs cloud dans certaines régions.
- 6. Conformité réglementaireLa possibilité de déplacer et de contrôler géographiquement les charges de travail est essentielle pour respecter les réglementations sur la confidentialité des données
- telles que le RGPD.
La possibilité d’appliquer différents niveaux de sécurité à différentes applications et données constitue un autre avantage du multicloud.
5 défis courants de la sécurité multicloud
Le passage à une stratégie multicloud offre des avantages considérables, mais s’accompagne également de défis majeurs.
- 1. Infrastructure complexeTechnologies variées :
- les configurations multicloud incluent souvent de nombreux fournisseurs cloud, chacun disposant de ses propres technologies, offres et paramètres. La gestion de ces différences peut s’avérer difficile et chronophage.Non-uniformité :
En raison de l’absence de standardisation entre les fournisseurs cloud, les tailles d’instances, les services et les méthodes peuvent varier considérablement. Cette non-uniformité peut compliquer l’allocation et la gestion des ressources.Relever le défi :
Utilisez des outils de gestion du cloud pour simplifier la gestion de l’infrastructure, accélérer les procédures de déploiement et appliquer des règles de sécurité uniformes.
- 2. Plusieurs ensembles de compétences et fournisseurs à gérerCompétences requises :
- L’exploitation de configurations multicloud nécessite un large éventail de compétences technologiques. Chaque plateforme cloud peut nécessiter des connaissances spécialisées pour être correctement gérée et optimisée.Gestion des fournisseurs :
Il peut être difficile de coordonner et de gérer les relations avec différents fournisseurs cloud. Les négociations contractuelles, la facturation et la garantie de la qualité de service et des SLA entre les fournisseurs en font notamment partie.Relever le défi :
Encouragez la formation croisée des équipes informatiques, adoptez des plateformes de gestion du cloud proposant des solutions indépendantes des fournisseurs et envisagez de recourir aux services gérés des fournisseurs cloud afin de réduire la pression sur l’expertise interne.
- 3. Complexité de la migrationTransfert et intégration des données :
- Le déplacement d’applications et de données entre des environnements cloud peut s’avérer difficile. Les données transférées entre différents formats, systèmes de stockage et programmes peuvent nécessiter des modifications importantes pour fonctionner efficacement sur les différentes plateformes.Risque de mauvaise gestion :
Si la migration n’est pas correctement réalisée, elle peut entraîner des dépassements de coûts et des pertes de données. Il peut être difficile de garantir que la transition respecte les exigences budgétaires et de performances.Relever le défi :
Élaborez une stratégie de migration clairement définie, préparez un plan complet et exploitez les outils et processus de migration fournis par les fournisseurs cloud ou des prestataires tiers.
- 4. Problèmes d’interopérabilitéDifficultés d’intégration :
- En raison des différences entre les API, les formats de données et les niveaux de compatibilité, l’intégration d’applications, de services et de données entre plusieurs plateformes cloud peut s’avérer difficile. La création et la maintenance de solutions multiplateformes peuvent prendre beaucoup de temps.Gestion des dépendances :
La gestion des dépendances entre les applications et les services hébergés par plusieurs fournisseurs cloud exige une planification minutieuse. Les changements ou les interruptions des services d’un fournisseur peuvent avoir un impact sur les services associés.Relever le défi :
Utilisez des API et des protocoles ouverts, ainsi que des services cloud natifs compatibles avec plusieurs clouds. Pour combler les écarts et garantir une circulation fluide des données et des processus, utilisez des plateformes d’intégration.
- 5. Gouvernance et conformité des donnéesExigences réglementaires variables :
- Les différents fournisseurs de services cloud peuvent opérer dans différentes régions et doivent respecter les lois locales sur la protection et la confidentialité des données — vos propres données peuvent également nécessiter des contrôles géographiques.Sécurité et confidentialité des données :
Le maintien de la sécurité et de la confidentialité des données dans un environnement multicloud exige l’application cohérente de règles et de contrôles, ce qui peut être difficile à administrer sur plusieurs plateformes cloud.Relever le défi : Pour respecter les normes légales, mettez en œuvre une architecture de gouvernance des données
couvrant tous les fournisseurs cloud, fournissez des mécanismes de chiffrement et des restrictions d’accès, et évaluez régulièrement le respect des exigences de conformité.
12 bonnes pratiques pour sécuriser les environnements multicloud
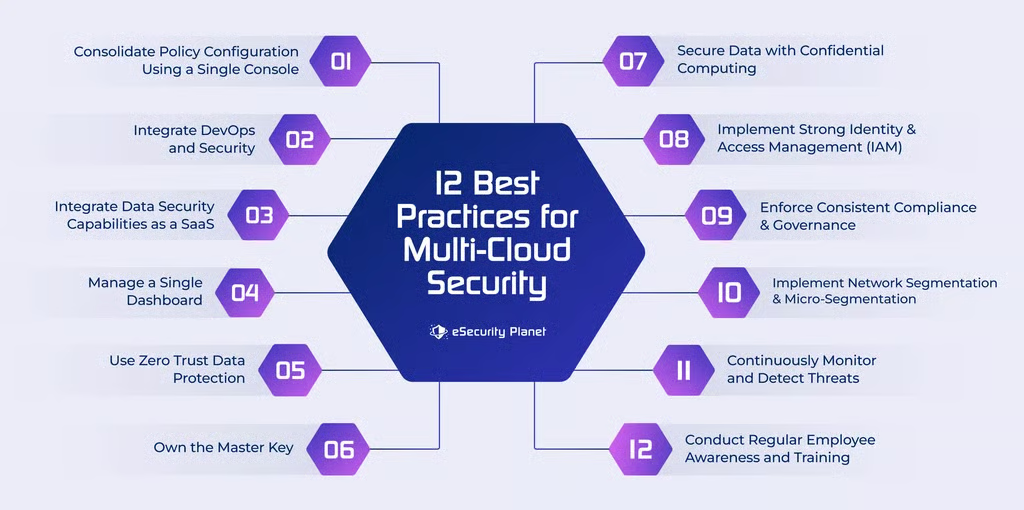
Après avoir examiné certains problèmes et contrôles liés à la sécurité multicloud, voici quelques bonnes pratiques pour vous aider à gérer tous ces défis.
1. Centraliser la configuration des politiques à l’aide d’une console unique
La centralisation de la configuration des politiques permet d’appliquer des règles de sécurité uniformes sur plusieurs plateformes cloud. L’utilisation d’une interface unique réduit le risque d’erreurs de configuration et de vulnérabilités de sécurité en simplifiant la gestion des restrictions d’accès, des règles de pare-feu et des paramètres de conformité.
2. Intégrer le DevOps et la sécuritéIntégrez les procédures de sécurité au pipeline DevOps afin de garantir que la sécurité constitue une composante du cycle de vie du développement logiciel (SDLC). Dans le cadre du processus d’intégration et de déploiement continus (CI/CD), automatisez les tests de sécurité, l’analyse du code et les processus d’évaluation des vulnérabilités
.
3. Intégrer les fonctionnalités de sécurité des données au SaaSPour protéger les données sur plusieurs plateformes cloud, utilisez des solutions de sécurité en tant que service (SaaS). Les services SaaS peuvent fournir un chiffrement, système de prévention des pertes de données (DLP), ainsi que des restrictions d’accès cohérents et facilement accessibles. Les pare-feu en tant que service (FWaaS)
constituent une option pour appliquer uniformément les politiques de sécurité depuis une interface unique.
4. Gérer un tableau de bord uniqueUtilisez un tableau de bord unifié ou une plateforme de gestion de la sécurité offrant une visibilité et un contrôle sur l’ensemble de vos configurations multicloud. La surveillance, les alertes et l’administration sont simplifiées, ce qui permet une réponse aux incidents de sécurité en temps réel. Une solution SIEM cloud ou SOAR
peut vous y aider.
5. Utiliser la protection des données Zero TrustPour réduire les privilèges excessifs, utilisez une approche de sécurité Zero Trust
. Cette méthode limite l’accès aux ressources et aux données aux utilisateurs et appareils autorisés. L’application d’une vérification continue et de contrôles d’accès stricts réduit le risque d’accès illégal.
6. Détenir la clé maîtresse
Prenez le contrôle des clés de chiffrement pour protéger vos données. Vous pouvez préserver la confidentialité de vos données, même dans un contexte multicloud, en détenant les clés de chiffrement maîtresses. Éviter les clés contrôlées par les fournisseurs ajoute un niveau de protection supplémentaire.
7. Sécuriser les données grâce à l’informatique confidentielleMettez en œuvre une technologie informatique sécurisée pour protéger les données sensibles pendant leur traitement. Cela protège les données, y compris contre le fournisseur cloud ou les administrateurs. Les environnements de calcul confidentiel
fournissent des enclaves sécurisées dans lesquelles les données sont chiffrées et restent privées.
8. Mettre en œuvre une gestion robuste des identités et des accès (IAM)Mettez en place des processus IAM
robustes pour gérer l’accès aux ressources, aux services et aux données. Pour empêcher les accès non autorisés, veillez à ce que les utilisateurs disposent des autorisations appropriées et évaluez et contrôlez régulièrement leurs privilèges.
9. Appliquer une conformité et une gouvernance cohérentes
Créez et appliquez des politiques standard de conformité et de gouvernance sur toutes les plateformes cloud. Surveillez et contrôlez régulièrement les paramètres, les restrictions d’accès et les processus de traitement des données afin de garantir le respect des exigences légales et des normes du secteur.
10. Mettre en œuvre la segmentation et la microsegmentation du réseauPour isoler les charges de travail et les applications, utilisez des solutions de segmentation et de microsegmentation
du réseau. Cela renforce la sécurité en limitant les déplacements latéraux et en créant un environnement sécurisé pour vos applications et données les plus importantes.
11. Surveiller et détecter les menaces en continu
Surveillez en permanence les configurations multicloud afin de détecter les comportements inhabituels et les menaces potentielles. Pour découvrir les problèmes de sécurité et y répondre en temps réel, utilisez des technologies de détection des menaces et des algorithmes d’apprentissage automatique.
12. Organiser régulièrement des actions de sensibilisation et de formation des employésInvestissez dans la formation
à la cybersécurité et dans des campagnes de sensibilisation pour vos employés. Des employés bien informés sont mieux à même de reconnaître et de gérer les problèmes de sécurité dans un environnement multicloud.À lire également :Bonnes pratiques et conseils en matière de sécurité du cloud
Top 3 des solutions de sécurité multicloud
Ces solutions multicloud proposées par les fournisseurs offrent de nombreux avantages, allant de mesures de sécurité robustes à une évolutivité et des performances accrues, tout en s’adaptant aux différents besoins des entreprises dans le domaine du cloud computing.
Microsoft Defender for CloudIdéal pour la gestion unifiée de la sécurité multicloud.
Visiter Microsoft DefenderFonctionnalités clés :
- IA et automatisation pour la détection et la réponse aux menaces
- Accès aux informations de sécurité en temps réel, ainsi que hiérarchisation et classification des risquesIntégration de la détection et de la réponse étendues (XDR
- ) sur les charges de travail multicloud
- Informations consolidées pour le DevOps multipipeline et multicloud
Propose des politiques intégrées et des recommandations hiérarchisées pour la conformité multicloudAvantages :
- Prend en charge la modernisation des infrastructures existantes.
- Offre une visibilité sur les environnements multicloud.
- Fournit des informations DevOps pour améliorer la sécurité des applications.
- Fournit une sécurité complète des charges de travail pour les machines virtuelles, les conteneurs, les bases de données, le stockage et les autres ressources.
S’intègre parfaitement aux autres services et produits Microsoft, ce qui en fait une solution avantageuse pour les utilisateurs de l’écosystème Microsoft.
Google Cloud PlatformIdéal pour la conformité standard et l’automatisation de la sécurité.
Visiter Google CloudFonctionnalités clés :
- Gestion des risques et de la conformité sous forme de code
- Identification des menaces grâce à un moteur de règles avancé
- Cadre de sécurité et de résilience
- Protection des applications web et des API
Opérations de sécurité autonomesAvantages :
- S’adapte facilement à l’évolution des charges de travail.
- Un moteur analytique est inclus pour consulter et analyser les incidents de sécurité.
- Contribue à automatiser l’application des mesures de sécurité dans toute la chaîne d’approvisionnement.
- Le système RCaC est inclus pour identifier rapidement les problèmes de non-conformité.
- Fournit des outils et des alertes permettant de réduire les coûts.
- BigQuery est utilisé pour l’analyse des données, tandis que des technologies d’IA et de ML comme TensorFlow servent à créer et à déployer des modèles d’apprentissage automatique.
L’infrastructure réseau mondiale permet d’accéder aux ressources cloud partout dans le monde avec une faible latence et de hautes performances.
CloudflareIdéal pour les solutions de sécurité multicloud fondées sur l’intégration.
Visiter CloudflareFonctionnalités clés :
- Plan de contrôle unifié pour appliquer de manière cohérente les politiques de sécurité
- Intégration avec les principaux fournisseurs cloud
- Échelle massive du réseau mondial
Atténuation des attaques par déni de service distribué, pare-feu d’applications web et réseaux de diffusion de contenuAvantages :
- Accélère la diffusion des contenus et des applications en ligne tout en les protégeant contre les attaques DDoS.Protège contre les attaques visant les applications web et les bots malveillants en fournissant un pare-feu d’application web (WAF) et des capacités d’atténuation des bots
- .
- Utilise sa propre technologie d’edge computing, Workers, pour permettre aux entreprises d’exécuter des opérations serverless à la périphérie du réseau.Propose une version gratuite et différents plans tarifaires
- .
Fournit une assistance aux entreprises 24 h/24 et 7 j/7.Envisagez également des solutions Secure Access Service Edge pour leurs vastes capacités de sécurité.
En résumé : commencez avec la sécurité multicloud
Les entreprises peuvent adopter une stratégie de sécurité multicloud afin d’optimiser leurs ressources, de répondre à l’évolution de leurs besoins et de garantir leur réussite à long terme dans un environnement dynamique, tout en protégeant leurs actifs critiques. L’intégration de la sécurité multicloud peut s’avérer difficile et constituer un frein à son adoption à grande échelle. Pour relever ces défis, les entreprises doivent adopter une stratégie cloud-first et choisir avec soin un fournisseur de solutions de sécurité multicloud. Vous pouvez tirer le meilleur parti de cette approche en prenant une décision éclairée qui garantit la sécurité, la protection et la conformité de votre environnement multicloud aux réglementations et aux normes en matière de sécurité et de gouvernance du cloud.À lire ensuite :