

















マルチクラウドとは、企業が複数のプライベートクラウドおよびパブリッククラウドのプラットフォームでアプリケーションやサービスを稼働させるクラウドコンピューティング戦略であり、マルチクラウド環境のセキュリティ確保は複雑な課題です。
柔軟性とレジリエンスがマルチクラウド戦略の主要な目標であるため、マルチクラウドセキュリティも適応性を備え、複数のクラウドプロバイダー、アカウント、異なる地理的なアベイラビリティゾーン、さらにはオンプレミスのデータセンターにまたがってデータとアプリケーションを保護しなければなりません。ここでは、マルチクラウドセキュリティと、こうした環境が直面し得る幅広い脅威に対処するために必要なベストプラクティスを見ていきます。
以下のガイドもご覧ください:パブリック、プライベートおよびハイブリッドクラウドセキュリティ
マルチクラウドセキュリティの仕組み
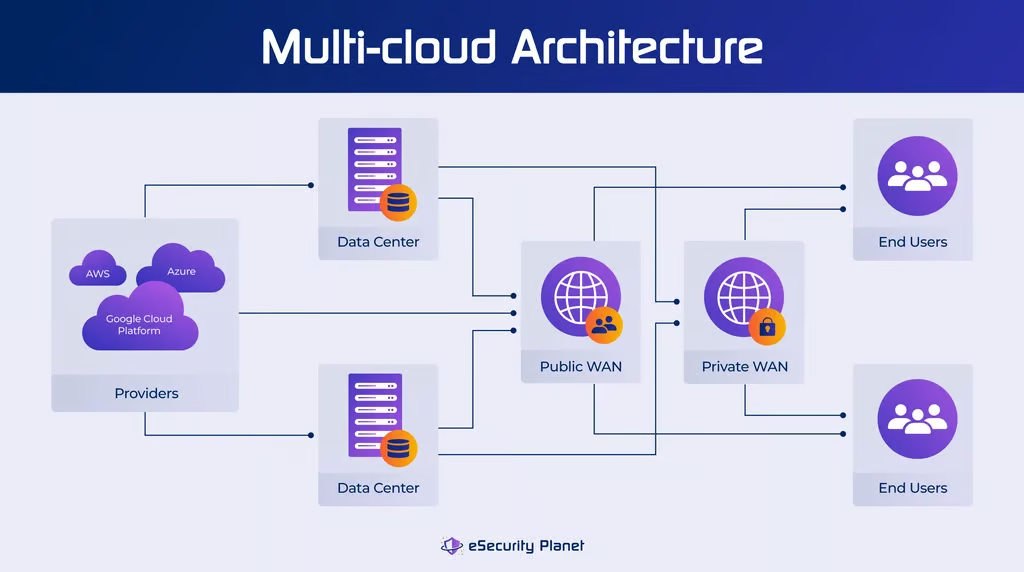
さまざまなクラウドリソースへの移行を円滑に進め、継続的に管理するには、マルチクラウドへの移行を慎重に準備し、明確に定義されたスタックを整える必要があります。社内にCenter of Excellence(CoE)を設置し、マルチクラウド管理に関する業務を担わせることを検討してください。これにより、企業の目標との整合性を確保し、セキュリティを優先しながら顧客中心のアプローチを取ることができます。
マルチクラウドセキュリティは、複数のパブリッククラウドとプライベートクラウドにまたがるデータを保護するうえで不可欠ですが、具体的にどのように機能するのでしょうか。マルチクラウドセキュリティを機能させるための手順を紹介します。
ステップ1:責任の明確化
マルチクラウド環境のセキュリティにおいて、誰がどの部分に責任を負うのかを理解することが重要です。プライベートクラウドを利用する場合、組織がセキュリティに全面的な責任を負い、パッチ適用、IAM(Identity and Access Management)の設定、ネットワークセキュリティなどを担います。一方、パブリッククラウドサービスには責任共有モデルがあり、一般にクラウドサービスプロバイダーがクラウドインフラストラクチャの保護を担い、顧客がデータ、アプリケーション、アクセスの保護を担います。責任を明確に理解することは、効果的かつ効率的なマルチクラウドセキュリティに不可欠です。
ステップ2:早期のセキュリティ統合
プライベートクラウド環境かパブリッククラウド環境かにかかわらず、セキュリティはソフトウェア開発ライフサイクル(SDLC)のワークフローに本質的な要素として組み込むべきです。「シフトレフトセキュリティ」戦略は、継続的インテグレーション/継続的デリバリー(CI/CD)プロセスへの早期のセキュリティ統合を促します。次の項目についてコンテナイメージを検査し、設定ミス、マルウェア、IAMのリスク、ラテラルムーブメントの懸念、機密データの露出がないか確認できます。
ステップ3:Infrastructure as Code(IaC)の導入
クラウドインフラストラクチャの設定は複雑になる可能性があり、長期的には人手による介入が現実的でない場合もあります。アプリケーションコード、アクセス管理、ネットワークルールなど、インフラストラクチャへの変更はコードリポジトリに記録すべきです。これをInfrastructure as Code(IaC)と呼びます。IaCは一貫性、再現性、変更の迅速性を高めるとともに、バージョン管理も可能にします。この手法は、マルチクラウド環境でセキュリティを維持するうえで特に重要です。
ステップ4:自動化
クラウドテクノロジーは常に進化しており、規制、アプリケーション、パッチ、アクセス制御は定期的に変更されます。自動化により、ネットワークポリシーの変更、Common Vulnerabilities and Exposures(CVE)への対応、従業員のアクセス権限の維持といったプロセスを簡素化できます。これにより、セキュリティ対策を一貫して適用し、変化する要件に合わせて迅速に調整できます。
ステップ5:可視性と監視の優先
監視により、セキュリティポリシーとインフラストラクチャの状態を常に把握できます。セキュリティポリシーが最新で、増大するリスクに対応したものかどうかを判断することも可能です。また、監視によってアクセス制御に関する洞察が得られ、どのクラウド環境からどのデータを利用できるのか、どのポートが開いているのかを明らかにできます。これにより、セキュリティソリューションの有効性と、新たなセキュリティ問題への対応力を維持できます。
CNAPプラットフォーム(CNAPP)は、クラウドワークロード保護、クラウドセキュリティポスチャー管理、Infrastructure as Code、エンタイトルメント管理などを組み合わせた、包括的なクラウドセキュリティソリューションとして登場しました。SIEMシステムも、マルチクラウド環境向けの優れた包括的セキュリティツールです。オンプレミスのセキュリティ管理と、クラウドのログも監視できる機能を組み合わせています。
マルチクラウドセキュリティの主な脅威
マルチクラウド環境は広範囲に及ぶため、企業はさまざまな問題に直面します。なかでも大きな課題は、潜在的な攻撃対象領域がはるかに広くなることです。主なマルチクラウドセキュリティの脅威には、次のようなものがあります。
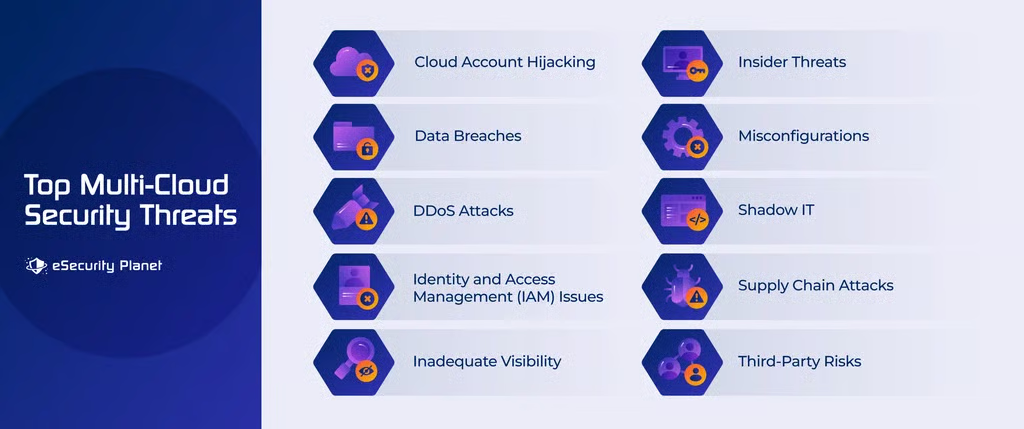
クラウドアカウントの乗っ取り
クラウドアカウントの乗っ取りは、攻撃者がクラウドアカウントへの不正アクセスを取得したときに発生します。盗まれた認証情報の利用や脆弱性の悪用によって、アカウントを掌握できます。侵入後は、データの窃取、リソースの変更、その他の悪質な活動が可能になります。
データ侵害
複数のクラウド環境にデータが分散していると、不正アクセス、データ漏えい、侵害のリスクが高まります。データの露出は、アクセス制限の不備、設定ミス、認証の不十分さなどによって発生する可能性があります。
DDoS攻撃
DDoS攻撃は、クラウドサービスを中断させ、利用できなくする可能性があります。攻撃者は大量のトラフィックでクラウドリソースに過剰な負荷をかけ、サービス障害を引き起こします。DDoSの防止と緩和は、サービスの可用性を維持するうえで不可欠です。
Identity and Access Management(IAM)の問題
IAMの管理を誤ると、セキュリティ侵害につながる可能性があります。安全でない状態で公開されたアカウントや、ユーザーまたはアプリケーションに付与された過剰な権限は、望ましくないアクセス、データ開示、リソースの不正利用を招くおそれがあります。IAMポリシーは正しく設定することが重要です。
不十分な可視性
多数のクラウドプラットフォーム全体を完全に把握し続けるには労力が必要です。効果的な監視技術と可視化技術がなければ、セキュリティチームは攻撃をタイムリーに特定して対応するのに苦労する可能性があります。
内部脅威
外部からの脅威が頻繁に取り上げられますが、悪意を持つ人物や、意図せずセキュリティ上の欠陥を生じさせる人物も危険をもたらします。内部からのアクセスは監視・制御しなければなりません。
設定ミス
クラウド設定の誤りは、一般的なセキュリティ問題です。クラウドサービスには多数の設定項目があり、ミスによって脆弱性が生じる可能性があります。不十分なアクセス制限、公開されたストレージバケットやAPI、誤ったネットワーク設定はいずれも、攻撃者に侵入の機会を与えます。
シャドーIT
シャドーITとは、従業員がIT部門に無断で、承認されていないプログラムやサービスを利用することです。審査されていないテクノロジーは、セキュリティ上の欠陥やデータ開示の問題を引き起こす可能性があります。シャドーITを把握し、管理するのは容易ではありませんが、クラウドアクセスセキュリティブローカー(CASB)はクラウドアプリケーションの制御に適した選択肢です。
サプライチェーン攻撃
攻撃者は、ソフトウェアサプライチェーンを侵害してマルウェアや脆弱性をクラウドシステムに仕込むことがあります。多くの場合、他のアプリケーションの一部であるオープンソースコンポーネントが侵入口になります。発見して対処できなければ、広範囲にわたるセキュリティ脆弱性につながる可能性があります。DevOpsおよびアプリケーションの脆弱性スキャンツールは、こうした問題の検出に役立ちます。
第三者リスク
マルチクラウド環境で第三者のベンダーやサービスを利用すると、追加のリスクが生じる可能性があります。こうしたプロバイダーにセキュリティ上の欠陥があると、そのシステムへの侵害によって自社のセキュリティが損なわれるおそれがあります。第三者リスク管理(TPRM)ツールは、こうしたリスクの管理に役立ちます。
マルチクラウドセキュリティの6つのメリット
マルチクラウド環境は、そのセキュリティと複雑さを適切に管理できれば、重要なメリットをもたらします。
1. ベンダーロックインの回避
- マルチクラウドでは、必要に応じてクラウドプロバイダー間を移行できるため、単一の提供元への依存を減らせます。
- 開発チームは、複数のクラウドで稼働できるアプリを作成し、柔軟性を高められます。
2. コストの最適化
- クラウドリソースを利用することで、データセンターへの設備投資を削減できます。
- 特定のビジネス要件に対して、最も安価なクラウドプロバイダーを選択できます。
3. 信頼性とセキュリティ
- 複数のクラウド環境にワークロードを分散することで、DDoS攻撃の影響を緩和できます。
- あるクラウドに障害が発生した場合も、円滑なフェイルオーバーによって信頼性を高められます。
4. 柔軟性
- 企業は各アプリケーションに最適なクラウドプロバイダーを選択し、需要のピークに対応するための追加リソースにもアクセスできます。
- インフラストラクチャをビジネス目標に合わせて調整することで、パフォーマンスを最適化できます。
5. 災害復旧と事業継続
6. 規制コンプライアンス
- ワークロードを地理的に移動・管理できることは、GDPRなどのデータプライバシー規制を満たすうえで重要な能力です。
- アプリケーションやデータごとに異なるレベルのセキュリティを適用できることも、マルチクラウドのメリットです。
マルチクラウドセキュリティにおける5つの一般的な課題
マルチクラウド戦略への移行には大きなメリットがある一方、重大な課題も伴います。
1. 複雑なインフラストラクチャ
- 多様なテクノロジー:マルチクラウド環境には、多くの場合、それぞれ独自のテクノロジー、サービス、設定を持つ多数のクラウドプロバイダーが含まれます。こうした違いを管理するのは難しく、時間もかかります。
- 不均一性:クラウドプロバイダー間で標準化されていないため、インスタンスサイズ、サービス、方法論が大きく異なる場合があります。この不均一性により、リソースの割り当てや管理が難しくなる可能性があります。
課題への対処:クラウド管理ツールを活用してインフラストラクチャの管理を簡素化し、デプロイ手順を迅速化するとともに、統一されたセキュリティルールを適用します。
2. 管理すべき複数のスキルセットとベンダー
- スキル要件:マルチクラウド環境の運用には、幅広い技術スキルが必要です。各クラウドプラットフォームを適切に管理・最適化するには、専門知識が必要になる場合があります。
- ベンダー管理:異なるクラウドプロバイダーとの関係を調整・管理するのは難しい場合があります。これには、プロバイダー間の契約交渉、請求、サービス品質やSLAの保証が含まれます。
課題への対処:ITチームのクロストレーニングを促進し、ベンダーに依存しないソリューションを提供するクラウド管理プラットフォームを導入するとともに、社内の専門知識への負担を軽減するため、クラウドプロバイダーのマネージドサービスの利用を検討します。
3. 移行の複雑さ
- データの転送と統合:クラウド環境間でアプリケーションやデータを移動するのは困難な場合があります。異なるデータ形式、ストレージシステム、プログラム間でデータを転送し、各プラットフォーム上で効果的に動作させるには、大幅な変更が必要になる可能性があります。
- 管理不備のリスク:移行を正しく実施しなければ、コスト超過やデータ損失につながる可能性があります。移行が予算やパフォーマンスの要件に合致することを確実にするのは難しい場合があります。
課題への対処:明確に定義した移行戦略を策定し、包括的な計画を準備するとともに、クラウドプロバイダーまたはサードパーティーのベンダーが提供する移行ツールやプロセスを活用します。
4. 相互運用性の問題
- 統合の難しさ:API、データ形式、互換性の違いにより、複数のクラウドプラットフォーム間でアプリケーション、サービス、データを統合するのは困難な場合があります。クロスプラットフォームのソリューションを作成・維持するには、時間がかかる可能性があります。
- 依存関係の管理:複数のクラウドプロバイダーがホストするアプリケーションやサービス間の依存関係を管理するには、綿密な計画が必要です。あるプロバイダーのサービスに変更や障害が発生すると、関連するサービスに影響を及ぼす可能性があります。
課題への対処:オープンAPIやプロトコル、複数のクラウドに対応したクラウドネイティブサービスを利用します。統合プラットフォームを使ってギャップを埋め、データやプロセスがシームレスに流れるようにします。
5. データガバナンスとコンプライアンス
- 異なる規制要件:異なるクラウドサービスプロバイダーはさまざまな地域で事業を展開しており、現地のデータ保護法やプライバシー法を遵守する必要があります。また、自社のデータにも地理的な制御が必要になる場合があります。
- データセキュリティとプライバシー:マルチクラウド環境でデータのセキュリティとプライバシーを維持するには、ルールと制御を一貫して適用する必要がありますが、複数のクラウドプラットフォームにまたがって管理するのは困難な場合があります。
課題への対処:法的基準に準拠するには、すべてのクラウドプロバイダーを対象とする統一されたデータガバナンスアーキテクチャを実装し、暗号化とアクセス制限を提供するとともに、コンプライアンスの遵守状況を定期的に評価します。
マルチクラウド環境を保護するための12のベストプラクティス
ここまで、マルチクラウドセキュリティのいくつかの問題と制御について説明しました。ここでは、そうした課題をすべて管理するためのベストプラクティスを紹介します。
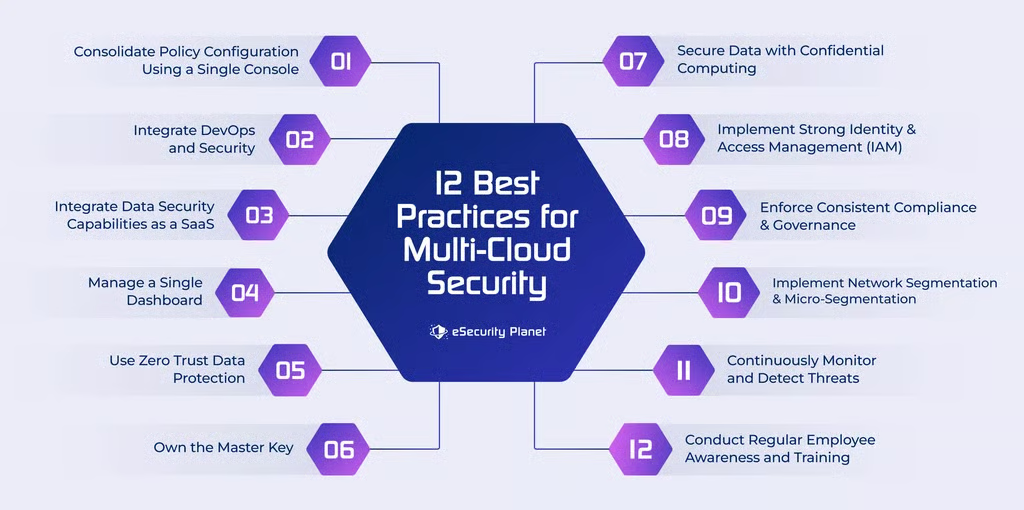
1. 単一のコンソールを使用してポリシー設定を統合する
ポリシー設定を一元化することで、複数のクラウドプラットフォームにわたって統一されたセキュリティルールを適用できます。単一のインターフェースを使用すると、アクセス制限、ファイアウォールルール、コンプライアンス設定の管理が簡素化され、設定ミスやセキュリティ脆弱性のリスクを低減できます。
2. DevOpsとセキュリティを統合する
セキュリティ手順をDevOpsパイプラインに統合し、ソフトウェア開発ライフサイクル(SDLC)の一部としてセキュリティを確実に組み込みます。継続的インテグレーション/継続的デリバリー(CI/CD)プロセスの一環として、セキュリティテスト、コードスキャン、脆弱性評価プロセスを自動化します。
3. SaaSでデータセキュリティ機能を統合する
複数のクラウドプラットフォームにわたってデータを保護するため、Security as a Service(SaaS)ソリューションを利用します。SaaSサービスは、一貫性があり利用しやすい暗号化、データ損失防止(DLP)、およびアクセス制限を提供できます。サービスとしてのファイアウォール(FWaaS)は、単一のインターフェースからセキュリティポリシーを均一に適用するための選択肢の1つです。
4. 単一のダッシュボードを管理する
すべてのマルチクラウド環境を可視化・制御できる統合ダッシュボードまたはセキュリティ管理プラットフォームを導入します。監視、アラート、管理が簡素化され、リアルタイムのセキュリティインシデント対応が可能になります。クラウドベースのSIEMやSOARソリューションが役立つでしょう。
5. ゼロトラストのデータ保護を利用する
過剰な権限を減らすため、ゼロトラストセキュリティアプローチを利用します。この方法では、リソースやデータへのアクセスを承認済みのユーザーとデバイスに限定します。継続的な検証と厳格なアクセス制御を適用することで、不正アクセスの危険性を低減できます。
6. マスターキーを自社で管理する
データを保護するため、暗号化キーを自ら管理します。暗号化のマスターキーを保持することで、マルチクラウド環境でもデータの機密性を保護できます。ベンダーが管理するキーを避けることで、保護をさらに強化できます。
7. コンフィデンシャルコンピューティングでデータを保護する
処理中の機密データを保護するため、安全なコンピューティング技術を実装します。これにより、クラウドプロバイダーや管理者からもデータを保護できます。コンフィデンシャルコンピューティング環境は、データを暗号化して非公開に保つ安全なエンクレーブを提供します。
8. 強固なアイデンティティおよびアクセス管理(IAM)を実装する
リソース、サービス、データへのアクセスを管理するため、強固なIAMプロセスを設定します。不正アクセスを防ぐため、ユーザーに適切な権限が付与されていることを確認し、ユーザー権限を定期的に評価・監査します。
9. 一貫したコンプライアンスとガバナンスを徹底する
すべてのクラウドプラットフォームに標準的なコンプライアンスおよびガバナンスポリシーを作成・実装します。法的要件や業界標準への準拠を確実にするため、設定、アクセス制限、データ処理プロセスを定期的に監視・監査します。
10. ネットワークセグメンテーションとマイクロセグメンテーションを実装する
ワークロードとアプリケーションを分離するため、ネットワークセグメンテーションとマイクロセグメンテーションソリューションを利用します。横方向の移動を制限し、重要なアプリケーションやデータのための安全な環境を構築することで、セキュリティを強化できます。
11. 脅威を継続的に監視・検出する
マルチクラウド環境を継続的に監視し、異常な挙動や潜在的な脅威を検出します。脅威検出テクノロジーと機械学習アルゴリズムを利用して、セキュリティ上の問題をリアルタイムで発見し、対応します。
12. 従業員への意識向上とトレーニングを定期的に実施する
従業員向けのサイバーセキュリティトレーニングや意識向上キャンペーンに投資します。十分な知識を持つ従業員は、マルチクラウド環境におけるセキュリティ問題を認識し、対処しやすくなります。
マルチクラウドセキュリティソリューションのトップ3
これらのマルチクラウド向けベンダーソリューションは、堅牢なセキュリティ対策からスケーラビリティやパフォーマンスの向上まで、さまざまなメリットを提供しながら、クラウドコンピューティングにおける企業の多様なニーズに対応します。
Microsoft Defender for Cloud
統合されたマルチクラウドセキュリティ管理に最適。
Microsoft Defender for Cloudは、Azure、Google Cloud、Amazon Web Services、ハイブリッド環境全体で企業のセキュリティ態勢を改善しながら、セキュリティリスクの特定と軽減を支援する包括的なマルチクラウドセキュリティソリューションを提供します。セキュリティへのリアルタイムアクセス、リスクの優先順位付け、情報の一元化が可能です。
主な機能:
- 脅威の検出と対応のためのAIおよび自動化
- リアルタイムのセキュリティアクセス、リスクの優先順位付けおよび分類
- 拡張検出・対応(XDR)のマルチクラウドワークロード全体にわたる統合
- マルチパイプラインおよびマルチクラウドDevOpsに関するインサイトの一元化
- マルチクラウドコンプライアンス向けの組み込みポリシーと優先度付き推奨事項
メリット:
- 既存のインフラストラクチャのモダナイズを支援します。
- マルチクラウド環境を可視化できます。
- アプリケーションセキュリティの向上に役立つDevOpsのインサイトを提供します。
- 仮想マシン、コンテナ、データベース、ストレージなど、さまざまなリソースに包括的なワークロードセキュリティを提供します。
- 他のMicrosoftのサービスや製品とシームレスに統合できるため、Microsoftエコシステムのユーザーにとって有利です。
Google Cloud Platform
標準的なコンプライアンスとセキュリティ自動化に最適。
Google Cloud Platform(GCP)は、さまざまなクラウドにわたってアプリケーションを作成、デプロイ、管理できるクラウドベースのサービスです。Security Foundation、Risk and Compliance as Code、Web App and API Protection、セキュリティおよびレジリエンスアーキテクチャなどのソリューションを提供します。
主な機能:
- コードとしてのリスクおよびコンプライアンス
- 高度なルールエンジンによる脅威の特定
- セキュリティおよびレジリエンスフレームワーク
- Web App and API Protection
- 自律型セキュリティオペレーション
メリット:
- 変化するワークロードに容易に適応できます。
- セキュリティインシデントを確認・分析するための分析エンジンが含まれています。
- サプライチェーン全体にわたるセキュリティ適用の自動化を支援します。
- コンプライアンス違反の問題を迅速に特定するためのRCaCシステムが含まれています。
- コスト削減ツールと警告機能を提供します。
- データ分析にはBigQueryを使用し、機械学習モデルの構築とデプロイにはTensorFlowなどのAI/MLテクノロジーを使用します。
- グローバルネットワークインフラストラクチャにより、世界中のクラウドリソースへ低レイテンシーで高性能なアクセスが可能になります。
Cloudflare
統合ベースのマルチクラウドセキュリティソリューションに最適
Cloudflareは、さまざまなプラットフォームにわたるデータ保護向けの製品を提供し、IBM、GCP、AWS、Azureなどの他のクラウドサービスプロバイダーとの統合と一元的な制御を実現します。
主な機能:
- 一貫したセキュリティポリシー適用のための統合されたコントロールプレーン
- 主要なクラウドプロバイダーとの統合
- 大規模なグローバルネットワーク
- 分散型サービス拒否攻撃の緩和、Webアプリケーションファイアウォール、コンテンツデリバリーネットワーク
メリット:
- DDoS攻撃からオンラインコンテンツとアプリケーションを保護しながら、その配信を高速化します。
- Webアプリケーション攻撃や悪質なボットから保護するため、Webアプリケーションファイアウォール(WAF)とボット緩和機能を提供します。
- 独自のエッジコンピューティングテクノロジーであるWorkersを使用し、企業がネットワークエッジでサーバーレス処理を実行できるようにします。
- 無料版とさまざまな料金プランを提供しています。
- 24時間年中無休のエンタープライズサポートを提供します。
幅広いセキュリティ機能を備えたSecure Access Service Edgeソリューションも検討してください。
結論:マルチクラウドセキュリティを始める
企業はマルチクラウドセキュリティ戦略を採用することで、リソースを最適化し、変化するビジネスニーズに対応し、動的な環境で重要な資産を保護しながら長期的な成功を確保できます。マルチクラウドセキュリティの統合は難しく、広範な導入の妨げとなる可能性があります。こうした課題を克服するため、企業はクラウドファースト戦略を採用し、マルチクラウドセキュリティソリューションのプロバイダーを慎重に選ぶ必要があります。十分な情報に基づいて意思決定を行い、マルチクラウド環境の安全性、保護、クラウドセキュリティとガバナンスに関する規制・標準への適合を維持することで、このアプローチのメリットを最大限に活用できます。
関連記事: