

















Mit der Weiterentwicklung des Cloud Computing hat sich auch die Cloud-Sicherheit verändert. Käufer auf der Suche nach Cloud-Sicherheitslösungen sehen sich möglicherweise mit einer schwindelerregenden Vielzahl von Akronymen wie CNAPP, CWPP, CSPM und CIEM konfrontiert.
Wir untersuchen jede dieser Cloud-Sicherheitstechnologien – einschließlich CASB – und ihre Einsatzmöglichkeiten und verweisen Sie auf einige der führenden Cloud-Sicherheitslösungen. Zunächst jedoch ein kurzer Überblick, bevor wir die einzelnen Technologien ausführlich betrachten:
- Cloud Security Posture Management (CSPM): Am besten geeignet, um eine robuste Sicherheitslage in Ihrer gesamten Cloud-Infrastruktur aufrechtzuerhalten, indem Konfigurationsfehler und Compliance-Verstöße sofort erkannt werden.
- Cloud Workload Protection Platforms (CWPP): Am besten geeignet, um bestimmte Workloads und Anwendungen zu schützen, mit besonderem Fokus auf Laufzeitsicherheit und Schwachstellenmanagement.
- Cloud Infrastructure Entitlement Management (CIEM): Am besten geeignet, um Berechtigungen für Cloud-Ressourcen effektiv zu verwalten, Zugriffsrisiken zu reduzieren und die Compliance aufrechtzuerhalten.
- Cloud Native Application Protection Platforms (CNAPP): CNAPP-Lösungen wurden weiterentwickelt, um all dies abzudecken. Sie eignen sich am besten für den Schutz cloudnativer Anwendungen sowie für den spezialisierten Schutz containerisierter und serverloser Umgebungen.
Direkt zu:
- Entwicklung der Cloud-Sicherheitslösungen
- CWPP (Cloud Workload Protection Platforms)
- CSPM (Cloud Security Posture Management)
- CIEM (Cloud Infrastructure Entitlement Management)
- CNAPP (Cloud Native Application Protection Platform)
- Sollten Sie CSPM, CWPP, CIEM oder CNAPP einsetzen?
- Eine weitere Lösung: CASB (Cloud Access Security Broker)
- Fazit: Verbessern Sie die Cloud-Sicherheit Ihres Unternehmens
- Entwicklung der Cloud-Sicherheitslösungen
- CWPP (Cloud Workload Protection Platforms)
- CSPM (Cloud Security Posture Management)
- CIEM (Cloud Infrastructure Entitlement Management)
- CNAPP (Cloud Native Application Protection Platforms)
- Sollten Sie CSPM, CWPP, CIEM oder CNAPP einsetzen?
- Eine weitere Lösung: CASB (Cloud Access Security Broker)
- Fazit: Verbessern Sie die Cloud-Sicherheit Ihres Unternehmens
Entwicklung der Cloud-Sicherheitslösungen
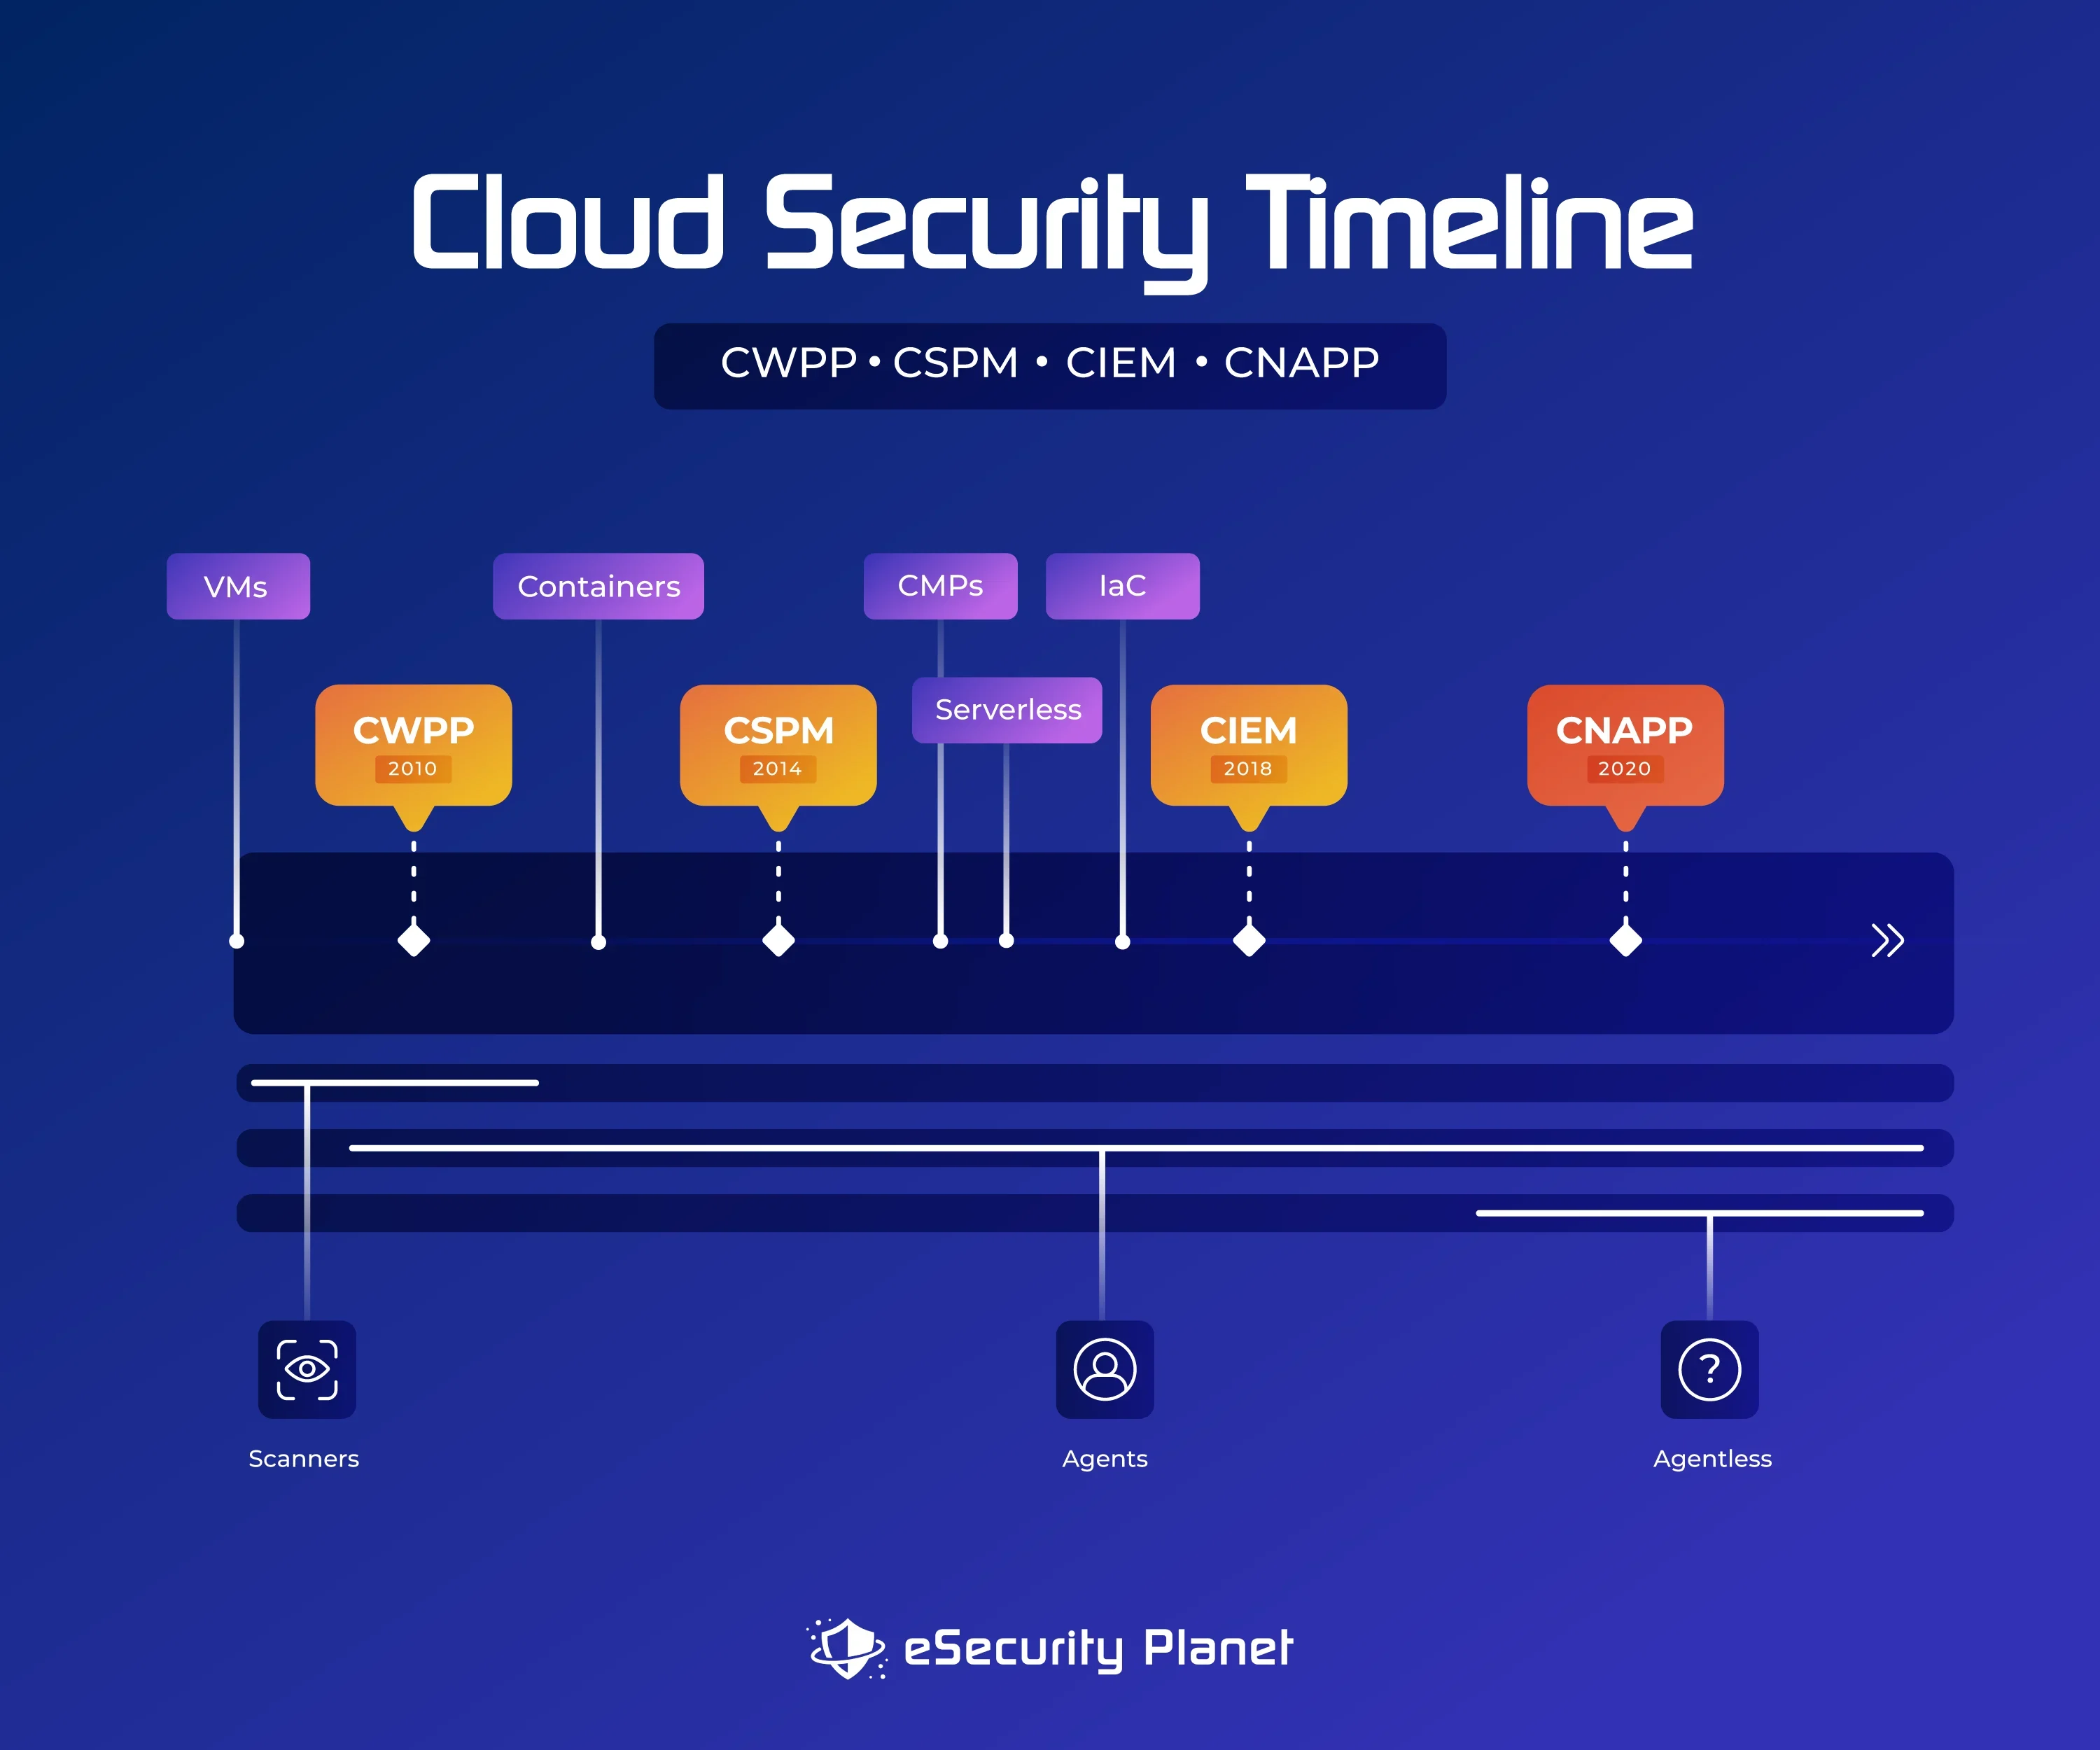
Die Ära des Cloud Computing begann 1999, als Salesforce mit der Einführung seines CRM-Dienstes den Nutzen und die Popularität von SaaS-Anwendungen (Software as a Service) unter Beweis stellte. Amazon tat 2006 mit der Einführung von AWS dasselbe für Cloud-Infrastruktur (IaaS), und etwa zur gleichen Zeit kamen auch Angebote für Platform as a Service (PaaS) auf.
Die Absicherung all dieser neuen Cloud-Umgebungen und -Verbindungen wurde zur Aufgabe von Cybersicherheitsunternehmen. Gartner spielte eine wichtige Rolle bei der Entwicklung der Terminologie für Cloud-Sicherheit und prägte 2010 den Begriff „Cloud Workload Protection Platform“ für ein Tool zum Schutz virtueller Maschinen und von Containern. 2012 begannen Cloud Access Security Broker (CASB) aufzukommen, um den Benutzerzugriff auf Cloud-Dienste zu überwachen.
Cloud-Security-Posture-Management-Dienste (CSPM) kamen 2014 auf, um Cloud-Service-Konfigurationen zu verwalten, als Cloud-Service-Provider wie AWS, Microsoft Azure und Google Cloud immer verbreiteter wurden. Diskrepanzen bei Identitäten und Kontoberechtigungen führten einige Jahre später zum Aufstieg von Cloud Infrastructure Entitlement Management (CIEM). In den vergangenen zwei Jahren sind zudem Cloud Native Application Protection Platforms (CNAPP) entstanden, die CWPP, CSPM und CIEM zu einer umfassenden Cloud-Sicherheitsplattform verbinden.
Im Folgenden werfen wir einen ausführlichen Blick auf jede dieser Lösungen.
CWPP (Cloud Workload Protection Platforms)
Cloud Workload Protection Platforms sind eine hervorragende Option für Unternehmen, die bestimmte Workloads und Anwendungen in der Cloud absichern möchten. CWPP bietet starken Schutz vor einer Vielzahl von Risiken wie Malware, Ransomware, DDoS-Angriffen, Konfigurationsfehlern, Insider-Bedrohungen und Datenschutzverletzungen. Um die Sicherheit cloudbasierter Ressourcen zu gewährleisten, bieten CWPP-Lösungen einheitliche Transparenz und Administration für physische Maschinen, VMs, Container und serverlose Workloads.
Wichtige CWPP-Funktionen
- Prüft die Einhaltung von Branchenstandards und regulatorischen Anforderungen durch Sicherheitskonfigurationsbewertungen, Audits, Berichte und die Erstellung von Compliance-Berichten.
- Ermöglicht eine effektive Sicherheitsüberwachung und Bedrohungserkennung durch umfassende Einblicke in Cloud-Workloads, einschließlich Konfiguration, Softwarebestand, Netzwerkverbindungen und Benutzerzugriffsrechte.
- Verbessert Transparenz, Administration und Sicherheitskontrolle mithilfe nativer Cloud-Sicherheitsdienste und APIs über Cloud-Plattformen wie AWS, Azure und Google Cloud hinweg.
- Gewährleistet Verschlüsselung, Data Loss Prevention (DLP) und Zugriffsbeschränkungen, um Daten vor unerwünschtem Zugriff, Datenlecks und Exfiltration zu schützen.
- Verbessert die Sicherheit, indem die Isolierung von Aufgaben unterstützt und die Kommunikation zwischen ihnen eingeschränkt wird.
- Schützt Cloud-Workloads während des Betriebs durch Laufzeitschutz vor Gefahren.
- Reduziert manuellen Aufwand, beschleunigt Sicherheitsprozesse und gewährleistet mit automatisierter Schwachstellenerkennung, Prozessen zur Reaktion auf Sicherheitsvorfälle und einer einheitlichen Verwaltung von Sicherheitsrichtlinien eine konsistente Sicherheit über alle Workloads hinweg.
- Sichert Server-Workloads in einer Vielzahl öffentlicher Cloud-Umgebungen und hybrider Rechenzentrumsarchitekturen.
- Unterstützt auf Containern basierende Anwendungsarchitekturen.
- Nutzt Funktionen zur Reaktion auf und Verwaltung von Sicherheitsvorfällen, einschließlich Echtzeitwarnungen und der Integration von Bedrohungsinformationen zur Erkennung und Eindämmung von Sicherheitsverletzungen.
Vorteile von CWPP
- Indem CWPP die Sicherheit auf die individuellen Schwachstellen und Bedrohungen jedes Workloads ausrichtet, verbessert es die allgemeine Sicherheit von Cloud-Anwendungen.
- Durch kontinuierliche Überwachung werden verdächtige Verhaltensweisen und Anomalien umgehend erkannt, sodass schnell auf Sicherheitsprobleme reagiert werden kann.
- Bietet detaillierte Einblicke in jede Aufgabe.
- Die besten CWPP-Produkte sind skalierbar, flexibel und reagieren auf sich ändernde Anforderungen in dynamischen Cloud-Umgebungen.
Einschränkungen von CWPP
- Bestimmte Aspekte der gesamten Cloud-Architektur werden möglicherweise weniger umfassend abgedeckt, da CWPP primär auf den Schutz bestimmter Workloads ausgerichtet ist.
- Die Konfiguration und Verwaltung separater Workloads kann insbesondere in großen Cloud-Installationen zu einem Problem werden.
- Für eine umfassende Sicherheit müssen möglicherweise zusätzliche Lösungen integriert werden.
- Eingeschränkte Transparenz der Cloud-Control-Plane, Ungenauigkeiten bei der Priorisierung von Warnungen und eine unvollständige Abdeckung durch die agentenbasierte Bereitstellung.
- Einige CWPP-Produkte könnten Schwierigkeiten bei der Skalierung haben.
- Die Wartung könnte zu höheren Gemeinkosten führen.
- Die Leistung von Cloud-Workloads kann durch Überwachung und Echtzeit-Bedrohungserkennung beeinträchtigt werden.
Siehe Top Cloud Workload Protection Platforms (CWPP)
CSPM (Cloud Security Posture Management)
Cloud Security Posture Management ist ein strategischer Ansatz zur Verwaltung von Sicherheit und Compliance in Cloud-Computing-Umgebungen. CSPM identifiziert, bewertet, priorisiert und verwaltet Risiken sowohl auf Infrastruktur- als auch auf Konfigurationsebene innerhalb der Cloud. Für Unternehmen, die ihre Cloud-Infrastruktur absichern möchten, ist CSPM die beste Option.
Wichtige CSPM-Funktionen
- Umfasst fortschrittliche Data Governance und Compliance-Management sowie benutzerdefinierte oder vorgefertigte Regeln auf Grundlage von regulatorischen Rahmenwerken wie HIPAA, DSGVO, NIST, PCI-DSS, CIS, ISO und SOC 2.
- Kompatibel mit Threat-Intelligence-Lösungen von Drittanbietern.
- Führt Risikobewertungen von Cloud-Ressourcen und -Konfigurationen durch, um Schwachstellen und Sicherheitslücken aufzudecken.
- Erkennt Fehlkonfigurationen und Compliance-Risiken in Cloud-Infrastrukturen.
- Bietet Multi-Cloud-Konfigurationsmanagement sowie Compliance-Berichte.
- Liefert detaillierte Empfehlungen und ermöglicht eine manuelle oder automatische Behebung.
- Bietet Echtzeitüberwachung und automatisierte Bewertungen zur Einhaltung von Best Practices für Cloud-Sicherheit.
- Überwachung und Bewertung von Risiken auf Infrastrukturebene mit Risikobewertung und Visualisierung zur einfacheren Erkennung.
- Nutzt Automatisierung für die Durchsetzung und Kategorisierung von Richtlinien sowie für die Behebung von Problemen und reduziert dadurch Sicherheits- und Compliance-Risiken durch Fehlkonfigurationen.
- Nutzt Branchen-Benchmarks, Vorschriften, Verhaltensanalysen und maschinelles Lernen für automatisierte Bedrohungsinformationen, um Cloud-Sicherheitsrisiken zu erkennen und zu minimieren.
Vorteile von CSPM
- Prüft Compliance-Standards und deren Durchsetzung im Einklang mit unternehmensbezogenen, regionalen und branchenspezifischen Anforderungen und entlastet dadurch Cybersicherheitsteams.
- Identifiziert mögliche Risiken und gibt Empfehlungen zur Verbesserung der Sicherheitslage.
- Bietet Echtzeitüberwachung von Sicherheit und Compliance und verschafft Beteiligten mit unterschiedlichem Maß an Cybersicherheitserfahrung größere Transparenz.
- Vereinfacht durch Automatisierung die Erkennung und Behebung von Risiken in komplexen Cloud-Umgebungen.
- Unterstützt mehrere Cloud-Umgebungen wie AWS, Azure und GCP.
Einschränkungen
- Schwierigkeiten bei der Integration in einige Cloud-Plattformen oder externe Tools.
- Unzureichende Unterstützung für bestimmte spezialisierte oder weniger verbreitete Cloud-Services.
- Bietet keine Einblicke in Workloads.
- Eingeschränkte Sicherheitsabdeckung auf Anwendungsebene.
- Die Verwaltung komplexer und sich schnell weiterentwickelnder Cloud-Systeme kann eine Herausforderung darstellen.
- Erfordert hochqualifizierte Mitarbeitende, um die Ergebnisse des Tools richtig zu verstehen und zu nutzen.
- Erkennt keine Risiken durch laterale Bewegungen.
- Schlecht priorisierte Benachrichtigungen, eine übermäßige Anzahl an Warnungen und Fehlalarme, die möglicherweise manuell geprüft werden müssen.
- Mögliche Schwächen beim Schutz vor dynamischen und sich weiterentwickelnden Bedrohungen.
- Mögliche Auswirkungen auf die Leistung während laufender Cloud-Installationen in großem Maßstab.
- Ist für Bewertungen in hohem Maß auf präzise und aktuelle APIs von Cloud-Anbietern angewiesen.
- Ist für eine effiziente Risikoerkennung auf eine korrekte Bereitstellung und Konfiguration angewiesen.
Siehe Top Cloud Security Posture Management (CSPM) Tools
CIEM (Cloud Infrastructure Entitlement Management)
Mit besonderem Fokus auf Identity and Access Management (IAM) in der Cloud eignet sich CIEM (Cloud Infrastructure Entitlement Management) für Unternehmen, die den Zugriff auf Cloud-Ressourcen verwalten und schützen müssen. CIEM verhindert unerwünschten Zugriff und potenzielle Datenschutzverletzungen durch kompromittierte oder übermäßig privilegierte Konten in dem Maße, in dem Cloud-Umgebungen komplexer werden und die Zahl der Benutzer und Berechtigungen steigt. CIEM unterstützt Unternehmen dabei, Transparenz, Verwaltung und Governance ihrer Cloud-Infrastruktur zu verbessern und gleichzeitig das Risiko externer und interner Angriffe zu verringern.
Wichtige CIEM-Funktionen
- Prüft Berechtigungen für den Multi-Cloud-Zugriff und gibt Empfehlungen für Zugriffsrechte.
- Implementiert Compliance-Berichte und Zugriff nach dem Prinzip der geringsten Rechte.
- Um Anomalien und potenzielle Sicherheitsprobleme zu erkennen, analysieren CIEM-Tools das Benutzerverhalten und Zugriffsmuster. Durch die Identifizierung verdächtiger Aktivitäten, etwa unregelmäßiger Anmeldeversuche, können sie Warnungen senden, um eine schnelle Reaktion einzuleiten.
- Bietet leistungsstarke Funktionen für Identity Governance, verwaltet Benutzeridentitäten, Rollen und Berechtigungen über Cloud-Ressourcen hinweg, um den Zugriff nach dem Prinzip der geringsten Rechte zu ermöglichen und das Risiko unbefugten Zugriffs zu verringern.
- Regelmäßige CIEM-Prüfungen von Zugriffsrechten helfen dabei, übermäßig privilegierte Konten oder ungenutzte Berechtigungen zu erkennen und zu korrigieren, um die Angriffsfläche zu verkleinern, sowie Sicherheitsprobleme im Zusammenhang mit Zugriffsrechten zu erkennen und zu beheben.
- Um sicherzustellen, dass Benutzer Compliance-Standards und Best Practices für Sicherheit einhalten, setzt CIEM Zugriffsbeschränkungen und Regeln für Cloud-Ressourcen durch.
Vorteile von CIEM
- Gewährleistet die Einhaltung von Best Practices und unterstützt Unternehmen dabei, Compliance-Anforderungen und interne Sicherheitsstandards einzuhalten.
- Durch die Verringerung der Wahrscheinlichkeit von Datenschutzverletzungen und unbefugtem Zugriff auf wichtige Ressourcen verbessert CIEM die Cloud-Sicherheit erheblich.
- Hilft durch die Anwendung des Prinzips der geringsten Rechte und die Nachverfolgung von Zugriffsmustern der Benutzer, Insiderbedrohungen und einer möglichen Datenexfiltration entgegenzuwirken.
- Vereinfacht die Zugriffsverwaltung und verschafft Sicherheitsteams zentrale Kontrolle und Transparenz über Cloud-Berechtigungen.
Einschränkungen
- Einigen CIEM-Lösungen fehlen möglicherweise umfassende IAM-Funktionen; außerdem kann es Lücken bei Kontext und Transparenz geben.
- CIEM-Systeme können Fehlalarme erzeugen.
- Die Implementierung von CIEM in großen, komplexen Cloud-Umgebungen kann schwierig sein; möglicherweise sind außerdem eine sorgfältige Planung und die Interaktion mit bestehenden IAM-Lösungen erforderlich.
- CIEM geht nicht auf Probleme durch laterale Bewegungen ein.
- Für die Einrichtung und Verwaltung von Zugriffskontrollen mit CIEM-Systemen benötigen Administratoren und Sicherheitsteams möglicherweise eine spezielle Schulung.
CNAPP (Cloud Native Application Protection Platforms)
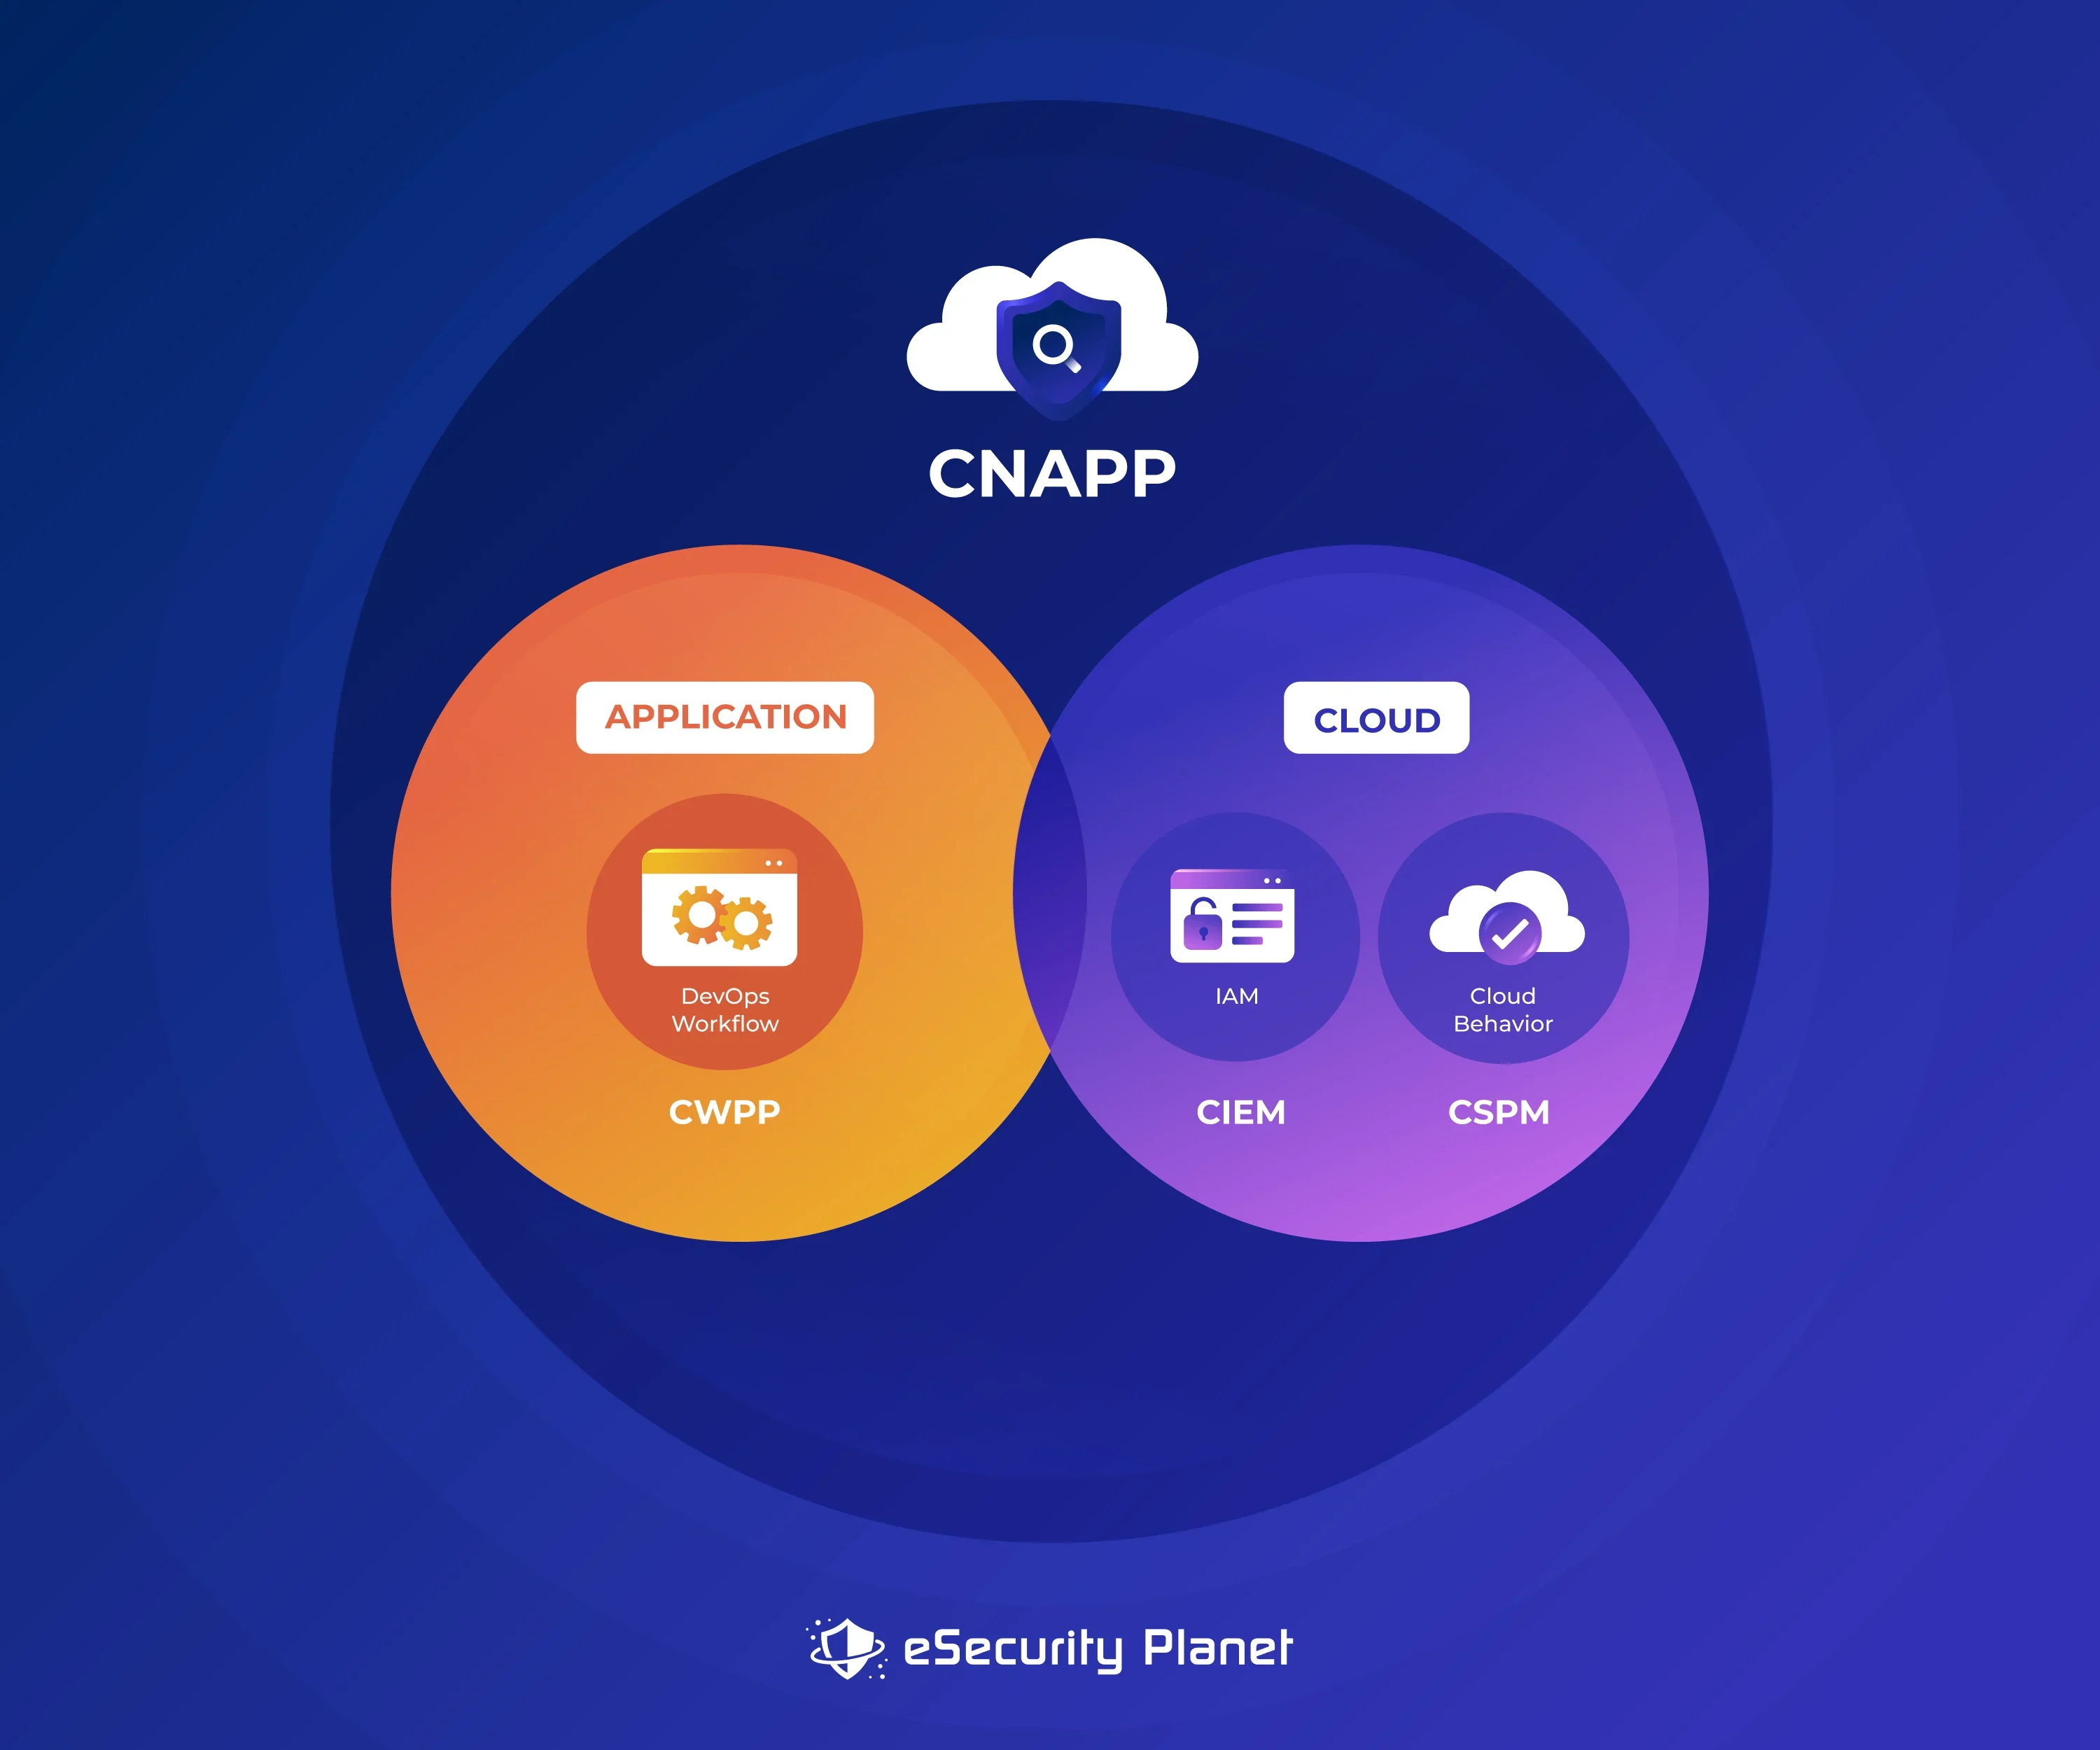
Cloud Native Application Protection Platforms kombinieren CSPM, CIEM, CWPP, Infrastructure-as-Code-Scans (IAC) und weitere Funktionen, um Cloud-Workloads, Apps, Identitäten, Zugriffsverwaltung und Entwicklungsumgebungen umfassend vor Schwachstellen und Cyberangriffen zu schützen.
CNAPP-Lösungen bieten gezielten Schutz für containerisierte und serverlose Umgebungen, insbesondere für cloudnative Apps und die sie unterstützende Infrastruktur. Sie stellen umfassende Tools bereit, um Cloud-Workloads und -Anwendungen vor verschiedenen Sicherheitsrisiken zu schützen, und gehen dabei auf die Herausforderungen von Microservices, serverlosen Architekturen und containerisierten Umgebungen ein.
CSPM, CIEM und CWPP sind zwar wichtige Bestandteile einer umfassenden Cloud-Sicherheit, doch CNAPP ergänzt und erweitert die Sicherheitsmaßnahmen und ist damit eine hervorragende Option für Unternehmen mit Workloads, zu denen cloudnative Anwendungen gehören.
Wichtige CNAPP-Funktionen
- Bietet umfassenden Schutz und Transparenz für Cloud-Umgebungen, indem wichtige Cloud-Sicherheitstools zu einer ganzheitlichen Cloud-Sicherheit kombiniert werden.
- Analysiert Cloud-Pfade, um potenzielle Angriffspunkte zu finden.
- Schützt vor Schwachstellen auf Funktionsebene, API-Missbrauch und Risiken der Datenoffenlegung und gewährleistet so die Integrität und Vertraulichkeit serverloser Umgebungen.
- Ermöglicht durch den Einsatz moderner Bedrohungsinformationen wie Verhaltensanalysen und Algorithmen des maschinellen Lernens die Erkennung und Eindämmung komplexer Angriffe und verdächtigen Verhaltens in Echtzeit.
- Automatisiert Compliance-Bewertungen und bietet Governance-Frameworks.
- Microservices-basierte Architekturen werden durch End-to-End-Sicherheit vor Schwachstellen und Bedrohungen geschützt, einschließlich Verschlüsselung, Identity and Access Management und Laufzeitschutz.
- Ermöglicht eine nahtlose Integration in DevOps-Prozesse und fördert die sichere Anwendungsentwicklung, ohne die Entwicklungszeit zu verlängern.
- Leistungsstarke Funktionen für die Containersicherheit überwachen Container kontinuierlich, um Bedrohungen und Schwachstellen zu erkennen und zu beheben. Dazu gehören Schwachstellenscans, Sicherheitskonfigurationsmanagement und Laufzeitschutz.
Vorteile von CNAPP
- CNAPP geht über den individuellen Fokus von CSPM, CIEM und CWPP hinaus und bietet einen ganzheitlichen Sicherheitsansatz, der insbesondere für cloudnative Anwendungen entwickelt wurde.
- Im Gegensatz zu CSPM, CIEM und CWPP, die möglicherweise einen größeren Bereich abdecken, wurde CNAPP speziell für cloudnative Umgebungen entwickelt und ist daher stärker spezialisiert und auf den Schutz cloudnativer Anwendungen und Workloads zugeschnitten.
- Setzt fortschrittliche Techniken für Bedrohungsinformationen wie Algorithmen des maschinellen Lernens und Verhaltensanalysen ein, um komplexe Bedrohungen in Echtzeit zu erkennen und einzudämmen, und geht damit über CSPM, CIEM und CWPP hinaus.
- Lässt sich nahtlos in DevOps-Methoden integrieren und stellt sicher, dass Sicherheitsmaßnahmen von Beginn des Softwareentwicklungszyklus an berücksichtigt werden.
- Bietet mehr Transparenz und Governance-Funktionen, die auf die spezifischen Anforderungen cloudnativer Apps zugeschnitten sind.
- Bietet End-to-End-Sicherheit für Microservices-basierte Architekturen sowie containerisierte und serverlose Anwendungen und geht dabei auf die besonderen Sicherheitsanforderungen dieser Umgebungen ein.
Einschränkungen
- Administratoren und Sicherheitsteams müssen möglicherweise geschult werden und sich mit CNAPP-Tools vertraut machen, um den vollständigen Funktionsumfang der Plattform ordnungsgemäß zu nutzen und zu konfigurieren.
- Fortschrittliche Funktionen für Bedrohungsinformationen erfordern möglicherweise zusätzliche Systemressourcen und beeinträchtigen die Leistung.
- Bei der Implementierung von CNAPP-Lösungen in komplexen cloudnativen Umgebungen können eine sorgfältige Planung und die Integration in bestehende Systeme und Prozesse erforderlich sein.
- Eingeschränkte Abdeckung zusätzlicher Workloads, die nicht cloudnativ sind.
- Unternehmen sollten ihr Budget und ihre Sicherheitsanforderungen sorgfältig prüfen, da zusätzliche Kosten entstehen können.
- Die Wirksamkeit von CNAPP-Systemen gegenüber sich weiterentwickelnden Bedrohungen hängt in hohem Maß von regelmäßigen Aktualisierungen und Wartung ab.
Siehe Best Cloud Native Application Protection Platforms (CNAPP)
Sollten Sie CSPM, CWPP, CIEM oder CNAPP einsetzen?
Welche Cloud-Sicherheitslösungen für Ihre Umgebung am besten geeignet sind, hängt von Ihren individuellen Anforderungen ab. Jede dieser Lösungen deckt bestimmte Bereiche der Cloud-Sicherheit ab und eignet sich für einige Anwendungsfälle besser als für andere.
- Verwenden Sie CSPM (Cloud Security Posture Management) , wenn Sie in Ihrer gesamten Cloud-Architektur eine solide Sicherheitslage gewährleisten möchten. CSPM unterstützt Sie dabei, Konfigurations- und Compliance-Fehler in Echtzeit zu erkennen und stellt sicher, dass Ihre Cloud-Umgebung Best Practices für Cloud-Sicherheit einhält. CSPM bietet kontinuierliche Überwachung und automatisierte Tests, um Sicherheitsrisiken wirksam zu reduzieren.
- Verwenden Sie CWPP (Cloud Workload Protection Platform) zum Schutz bestimmter Cloud-Workloads und -Apps. CWPP konzentriert sich auf Laufzeitsicherheit und Schwachstellenmanagement und bietet verschiedene Schutzansätze wie Schwachstellenscans, Sicherheitskonfigurationsmanagement und Überwachung der Dateiintegrität. Damit wird jeder Workload vor sich weiterentwickelnden Bedrohungen wie Malware, Ransomware und Datenschutzverletzungen geschützt.
- Verwenden Sie CIEM (Cloud Infrastructure Entitlement Management) , um den Zugriff auf Cloud-Ressourcen und Berechtigungen effektiv zu verwalten. Durch die Durchsetzung des Prinzips der geringsten Rechte verringern CIEM-Lösungen Zugriffsrisiken und stellen sicher, dass Benutzer – sowohl menschliche als auch nichtmenschliche – angemessenen Zugriff auf Cloud-Ressourcen haben. Die Lösung bietet Compliance-Berichte für Cloud-Infrastrukturen und unterstützt Unternehmen dabei, das Risiko von Datenschutzverletzungen durch übermäßige Berechtigungen zu verringern.
- Verwenden Sie CNAPP (Cloud Native Application Protection Platform) zum Schutz cloudnativer Apps und der zugehörigen containerisierten und serverlosen Umgebungen. CSPM, CWPP und CIEM sind nur einige der Cloud-Sicherheitsfunktionen, die CNAPP integriert, um einen umfassenden Überblick über die Cloud-Sicherheit zu bieten. Die Lösung stellt maßgeschneiderten Schutz für cloudnative Workloads bereit und automatisiert Sicherheitskontrollen, um Sicherheitsprobleme effizient zu erkennen, zu priorisieren und zu beheben.
Eine weitere Lösung: CASB (Cloud Access Security Broker)
Erwähnenswert ist, dass Cloud Access Security Broker (CASB) ebenfalls eine wichtige Cloud-Sicherheitslösung ist, da sie sich darauf konzentriert, Transparenz und Kontrolle über die von einem Unternehmen genutzten Cloud-Services zu gewinnen, und zugleich Funktionen für Bedrohungserkennung, Zugriffskontrolle und Datenschutz bietet. CASB-Tools ebneten außerdem den Weg für eine völlig andere Art von Cloud-Sicherheitslösung namens SASE (Security Access Service Edge), die versucht, Sicherheit über den Netzwerkperimeter hinaus zu gewährleisten. CASB ist im Gegensatz zu CNAPP und dessen anderen Infrastrukturkontrollen eine benutzerbasierte Kontrolle. CASB konzentriert sich auf den Schutz des Benutzerzugriffs auf die Cloud und SaaS-Apps und nicht auf die cloudbasierten Anwendungen und die Infrastruktur eines Unternehmens. CASB-Lösungen verschaffen Unternehmen Transparenz und ein gewisses Maß an Kontrolle darüber, wie Mitarbeitende externe Services nutzen.
CASB im Vergleich zu CWPP
Für Personen und Geräte, die auf Cloud-Anwendungen zugreifen, konzentriert sich CASB auf den Schutz des Cloud-Zugriffs, schafft Transparenz über diese Nutzung und setzt Sicherheitsvorschriften und -richtlinien durch. CWPP konzentriert sich durch Laufzeitschutz, Schwachstellenerkennung und Konfigurationsmanagement auf den Schutz bestimmter cloudbasierter Workloads. Während CWPP Workloads vor Bedrohungen und Schwachstellen innerhalb von Cloud-Umgebungen schützt, gewährleistet CASB die Datensicherheit beim Cloud-Zugriff und bei der Cloud-Nutzung durch Benutzer. Um Zugriffskontrolle und Workload-Schutz umfassend abzudecken, sollten Unternehmen bei der Entwicklung ihrer Cloud-Sicherheitsstrategie beide Lösungen berücksichtigen.
CASB im Vergleich zu CSPM
Während CSPM die Erkennung von Fehlern und Compliance-Verstößen in Cloud-Infrastrukturen in den Mittelpunkt stellt, konzentriert sich CASB auf den Schutz des Cloud-Zugriffs und die Überwachung des Benutzerverhaltens innerhalb von Cloud-Anwendungen. CASB gewährleistet die Datensicherheit beim Cloud-Zugriff und schafft Transparenz über Benutzeraktionen und Datenbewegungen, während CSPM dabei hilft, eine robuste Sicherheitslage und Branchenanforderungen einzuhalten. Unternehmen können ihren Cloud-Sicherheitsansatz verbessern, indem sie mit CASB und CSPM gleichzeitig Zugriffskontrolle und Infrastrukturschutz abdecken. CSPM legt einen stärkeren Fokus auf Sicherheit, Compliance und Konfigurationsmanagement auf Infrastrukturebene, während CASB-Technologien der Sicherheit auf Datenebene und Zugriffsbeschränkungen für Benutzer gewidmet sind.
CASB im Vergleich zu CIEM
Zu den Hauptfunktionen von CASB gehören die Überwachung des Benutzerverhaltens und die Durchsetzung von Sicherheitsrichtlinien für Cloud-Anwendungen bei gleichzeitigem Datenschutz während des Cloud-Zugriffs. CIEM setzt das Prinzip der geringsten Rechte durch und konzentriert sich auf die Verwaltung von Identitäten und Zugriffsrechten in öffentlichen und Multi-Cloud-Systemen, um das Risiko von Datenschutzverletzungen zu verringern. Während CIEM den Zugriff auf Cloud-Ressourcen kontrolliert, steuert CASB den Zugriff auf SaaS-Anwendungen und schützt Daten bei der Übertragung und im Ruhezustand innerhalb von Cloud-Anwendungen. Durch die Integration beider Systeme werden sowohl Benutzerzugriff als auch Identitätsberechtigungen berücksichtigt.
CASB im Vergleich zu CNAPP
Während CASB den Schwerpunkt auf Benutzerzugriff und Datenschutz legt, befasst sich CNAPP mit den Risiken und Schwachstellen cloudnativer Anwendungen und stärkt damit die gesamte Cloud-Umgebung. Durch die Kombination von CASB und CNAPP entsteht eine umfassende Cloud-Sicherheitslösung, die Zugriffskontrolle und Anwendungsschutz effizient abdeckt. CASB konzentriert sich zum Schutz der Daten auf die Absicherung des Cloud-Zugriffs und die Nachverfolgung der Benutzeraktivität innerhalb von Cloud-Apps. CNAPP bietet zum Schutz cloudnativer Anwendungen und Workloads einen umfassenden Überblick über Cloud-Sicherheitsbedrohungen und integriert mehrere Cloud-Sicherheitsfunktionen wie CSPM, CWPP und CIEM. CASB und CNAPP bieten daher gemeinsam den umfassendsten Schutz.
Fazit: Verbessern Sie die Cloud-Sicherheit Ihres Unternehmens
Mit der Weiterentwicklung und zunehmenden Reife von Cloud-Umgebungen haben sich auch Cloud-Sicherheitstools weiterentwickelt und Unternehmen eine Reihe von Möglichkeiten zum Schutz ihrer Cloud-Umgebungen eröffnet. Um den besten Einsatz von CSPM, CWPP, CIEM und CNAPP für Ihre Cloud-Sicherheitsstrategie zu bestimmen, bewerten Sie Ihre Cloud-Infrastruktur und -Anwendungen sowie Ihre Sicherheits- und Compliance-Anforderungen. Eine gezielt ausgerichtete Sicherheitsstrategie und entsprechende Schutzmaßnahmen helfen Ihnen, Ihre sensiblen Daten und wertvollen Ressourcen in der Cloud angemessen zu schützen.
Lesen Sie auch: Cloud-Sicherheit: Das Modell der geteilten Verantwortung