

















クラウドコンピューティングの進化に伴い、クラウドセキュリティも進化してきました。そのため、クラウドセキュリティソリューションを検討する購入者は、CNAPP、CWPP、CSPM、CIEMなど、目まぐるしく増える略語に直面することがあります。
ここでは、CASBも含め、これらのクラウドセキュリティ技術とその用途をそれぞれ検討し、主要なクラウドセキュリティソリューションをご紹介します。まずは、それぞれを詳しく見ていく前に、概要を簡単に確認しましょう。
- クラウドセキュリティポスチャ管理(CSPM):クラウドインフラ全体で堅牢なセキュリティポスチャを維持するのに最適。設定ミスやコンプライアンス違反を即座に検出できます。
- クラウドワークロード保護プラットフォーム(CWPP):特定のワークロードやアプリケーションの保護に最適。ランタイムの安全性と脆弱性管理に重点を置きます。
- クラウドインフラストラクチャ権限管理(CIEM):クラウドリソースの権限を効果的に管理し、アクセスリスクを低減してコンプライアンスを維持するのに最適です。
- クラウドネイティブアプリケーション保護プラットフォーム(CNAPP):CNAPPソリューションはこれらすべてを包含するよう進化しており、クラウドネイティブアプリの保護や、コンテナ化環境およびサーバーレス環境の専門的な保護に最適です。
以下にジャンプ:
- クラウドセキュリティソリューションの進化
- CWPP(クラウドワークロード保護プラットフォーム)
- CSPM(クラウドセキュリティポスチャ管理)
- CIEM(クラウドインフラストラクチャ権限管理)
- CNAPP(クラウドネイティブアプリケーション保護プラットフォーム)
- CSPM、CWPP、CIEM、CNAPPのどれを使うべきか?
- 検討すべき別のソリューション:CASB(クラウドアクセスセキュリティブローカー)
- 結論:組織のクラウドセキュリティを強化する
クラウドセキュリティソリューションの進化
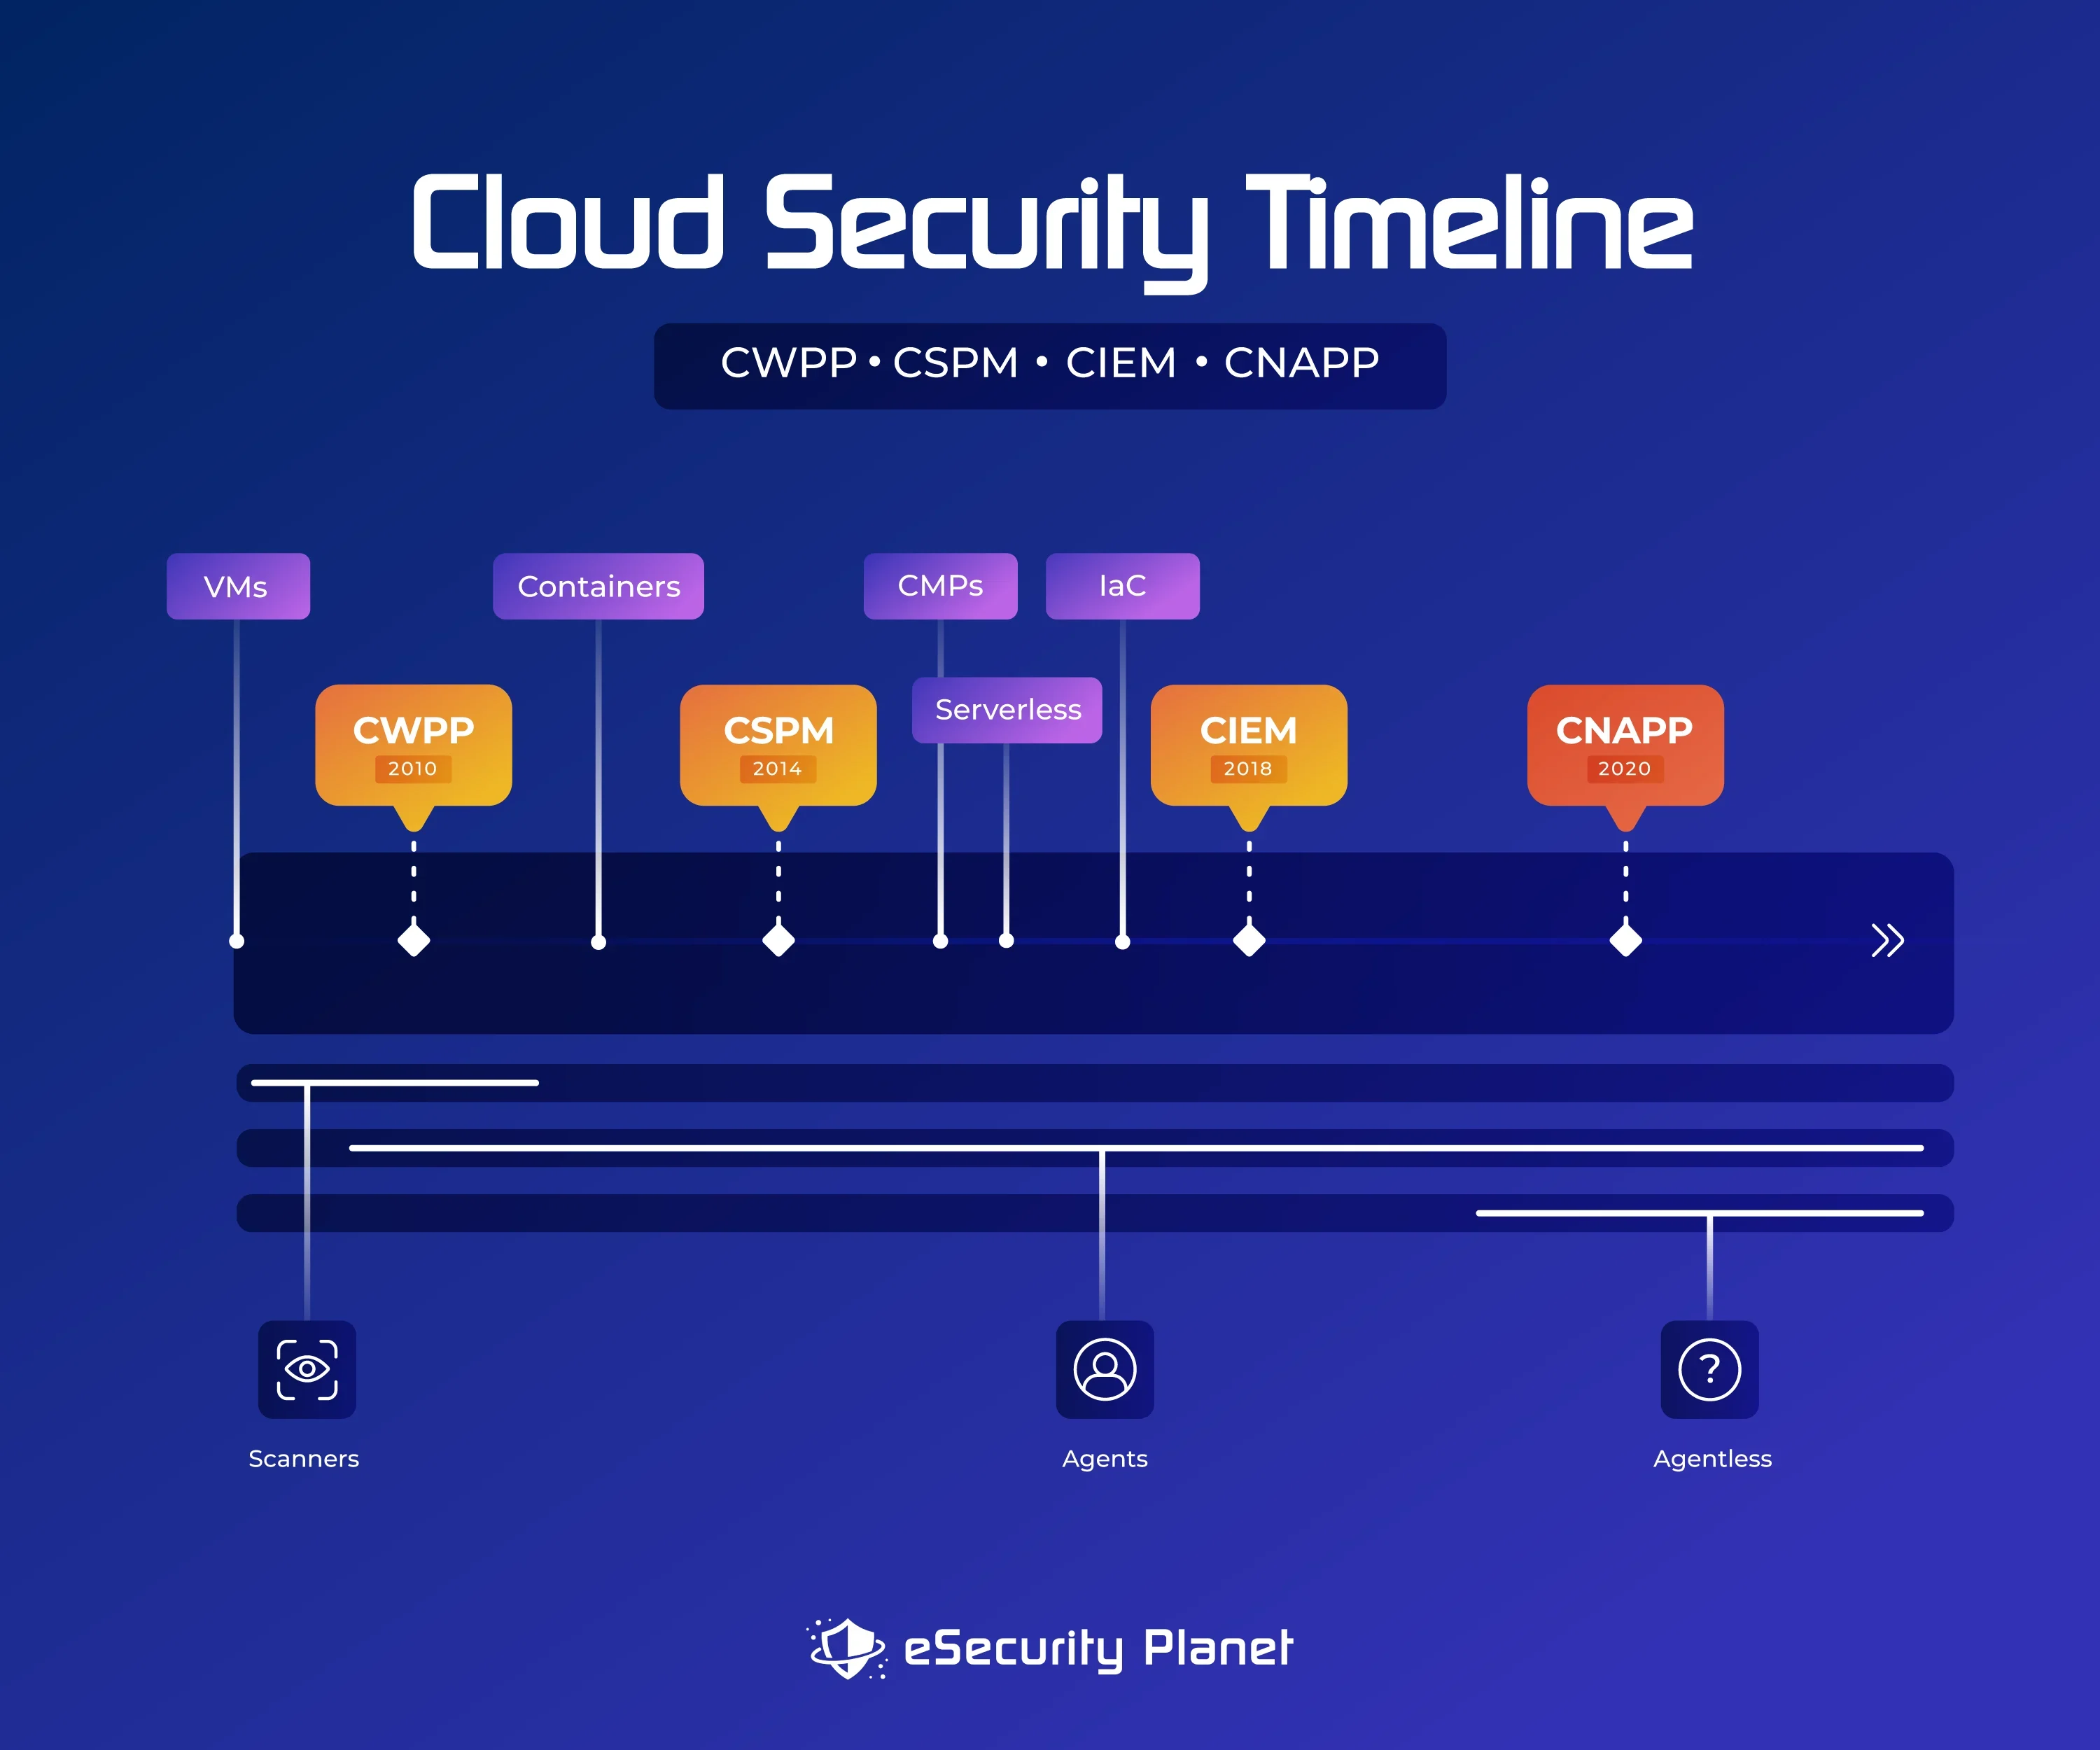
クラウドコンピューティング時代は、SalesforceがCRMサービスの提供開始によってSaaS(サービスとしてのソフトウェア)アプリケーションの実用性と人気を証明した1999年に始まりました。Amazonは2006年にAWSを開始し、クラウドインフラ(IaaS)でも同じことを実現しました。また、同じ頃にはPaaS(サービスとしてのプラットフォーム)製品も登場し始めました。
こうした新しいクラウド環境と接続をすべて保護する役割を担ったのがサイバーセキュリティ企業でした。Gartnerはクラウドセキュリティ用語の発展に大きく貢献し、2010年には仮想マシンとコンテナを保護するツールを表す「クラウドワークロード保護プラットフォーム」という用語を生み出しました。2012年には、クラウドアクセスセキュリティブローカー(CASB)が登場し、クラウドサービスへのユーザーアクセスを監視するようになりました。
AWS、Microsoft Azure、Google Cloudなどのクラウドサービスプロバイダーが普及するにつれ、クラウドサービスの設定を管理するCSPMサービスが2014年に登場しました。アカウント権限におけるIDの不整合を背景に、その数年後にはCIEMが台頭し、直近2年間ではクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)が登場して、CWPP、CSPM、CIEMを包括的なクラウドセキュリティプラットフォームに統合しています。
以下では、それぞれを詳しく見ていきます。
CWPP(クラウドワークロード保護プラットフォーム)
クラウドワークロード保護プラットフォームは、クラウド上の特定のワークロードやアプリケーションを保護したい企業にとって優れた選択肢です。CWPPは、マルウェア、ランサムウェア、DDoS攻撃、設定ミス、内部脅威、データ侵害など、幅広いリスクに対する強固な防御を提供します。クラウドベースのリソースを確実に保護するため、CWPPソリューションは物理マシン、VM、コンテナ、サーバーレスワークロードの統合的な可視化と管理を実現します。
CWPPの主な機能
- セキュリティ設定の評価、監査、レポート作成、コンプライアンスレポートの作成を実施し、業界標準や規制要件への適合性を確認します。
- 設定、ソフトウェアインベントリ、ネットワーク接続、ユーザーアクセス権など、クラウドワークロードに関する包括的な情報により、効果的なセキュリティ監視と脅威検知を可能にします。
- AWS、Azure、Google Cloudなどのクラウドプラットフォーム全体で、クラウドネイティブのセキュリティサービスとAPIを利用し、可視性、管理、セキュリティ制御を強化します。
- 暗号化、データ損失防止(DLP)、アクセス制限によって、望ましくないアクセス、データ漏えい、データの持ち出しからデータを保護します。
- タスクの分離を支援し、タスク間の通信を制限することでセキュリティを向上させます。
- ランタイム保護を提供し、稼働中のクラウドワークロードを脅威から守ります。
- 脆弱性の自動検知、インシデント対応プロセス、統合されたセキュリティポリシー管理により、人的作業を減らし、セキュリティ運用を高速化し、ワークロード全体で一貫したセキュリティを維持します。
- さまざまなパブリッククラウド環境とハイブリッドデータセンターアーキテクチャにまたがるサーバーワークロードを保護します。
- コンテナベースのアプリケーションアーキテクチャをサポートします。
- リアルタイムアラートや脅威インテリジェンス統合など、インシデント対応・管理機能を活用して、セキュリティ侵害を特定し、被害を抑制します。
CWPPのメリット
- 各ワークロード固有の脆弱性と脅威にセキュリティ対策を集中させることで、CWPPはクラウドアプリケーション全体のセキュリティを向上させます。
- 継続的な監視により、不審な挙動や異常を速やかに検知し、セキュリティ上の問題に迅速に対応できます。
- 各タスクに関する詳細な情報を提供します。
- 優れたCWPP製品は、動的なクラウド環境の変化するニーズに合わせて拡張・柔軟に対応できます。
CWPPの制限
- 特定のワークロードの保護を主眼とするCWPPでは、クラウドアーキテクチャ全体の一部が十分にカバーされない場合があります。
- 特に大規模なクラウド環境では、ワークロードを個別に設定・管理する際に複雑さが問題になることがあります。
- 包括的なセキュリティを実現するには、追加のソリューションを統合する必要がある場合があります。
- クラウドのコントロールプレーンに対する可視性が限られること、アラートの優先順位付けが不正確なこと、エージェントベースの導入によってカバー範囲が不完全になることがあります。
- 一部のCWPP製品では、スケールに対応しにくい可能性があります。
- 保守によって追加のオーバーヘッド費用が発生する可能性があります。
- 監視とリアルタイムの脅威検知によって、クラウドワークロードのパフォーマンスが影響を受けることがあります。
詳しくは主要なクラウドワークロード保護プラットフォーム(CWPP)をご覧ください。
CSPM(クラウドセキュリティポスチャ管理)
クラウドセキュリティポスチャ管理は、クラウドコンピューティング環境におけるセキュリティとコンプライアンスを管理するための戦略的アプローチです。CSPMは、クラウド内のインフラレベルと設定レベルの両方でリスクを特定、評価、優先順位付け、管理します。クラウドインフラの保護を目指す企業にとって、CSPMは最適な選択肢です。
CSPMの主な機能
- 高度なデータガバナンスとコンプライアンス管理に加え、規制フレームワーク(HIPAA、GDPR、NIST、PCI-DSS、CIS、ISO、SOC 2など)に基づくカスタマイズ済みまたは事前構築済みのルールを提供します。
- サードパーティーの脅威インテリジェンスに対応します。
- クラウド資産と構成のリスク評価を実施し、脆弱性やセキュリティ上の欠陥を明らかにします。
- クラウドインフラにおける設定ミスやコンプライアンス上のリスクを検知します。
- マルチクラウドの設定管理とコンプライアンスレポートを提供します。
- 詳細なアドバイスを提供し、手動または自動の修復を可能にします。
- クラウドセキュリティのベストプラクティスへの準拠をリアルタイムで監視し、自動評価を実施します。
- インフラレベルでリスクを監視・評価し、リスクの評価と可視化によって検出を容易にします。
- ポリシーの適用、分類、修復を自動化し、設定ミスによるセキュリティとコンプライアンス上の懸念を低減します。
- 業界ベンチマーク、規制、行動分析、機械学習を利用した自動脅威インテリジェンスにより、クラウドセキュリティリスクを検知・軽減します。
CSPMのメリット
- 企業、地域、業界固有の要件に沿ったコンプライアンス基準と適用状況を確認し、サイバーセキュリティチームの負担を軽減します。
- 潜在的なリスクを特定し、セキュリティポスチャを強化するための推奨事項を提示します。
- リアルタイムのセキュリティとコンプライアンスの監視を提供し、サイバーセキュリティの知識や経験が異なる関係者にも可視性を高めます。
- 自動化によって、複雑なクラウド環境におけるリスクの検知と修復を簡素化します。
- AWS、Azure、GCPなど、複数のクラウド環境をサポートします。
制限
- 一部のクラウドプラットフォームや外部ツールとの統合が難しい場合があります。
- 特定の専門的またはニッチなクラウドサービスへのサポートが不十分です。
- ワークロードに関する情報が不足しています。
- アプリケーションレベルのセキュリティカバー範囲が限られています。
- 複雑で急速に変化するクラウドシステムの管理は困難になる場合があります。
- ツールの分析結果を正しく理解して活用するには、高度なスキルを持つ従業員が必要です。
- ラテラルムーブメントのリスク検知には対応していません。
- 通知の優先順位付けが不十分で、アラートが過剰に発生し、手動での確認が必要になる誤検知もあります。
- 動的に変化する脅威や進化する脅威への防御に弱点が生じる可能性があります。
- 大規模なクラウド環境を継続的に導入する際、パフォーマンスに影響を及ぼす可能性があります。
- 評価の成否が、正確かつ最新のクラウドプロバイダーAPIに大きく依存します。
- 効率的なリスク検知には、正しい導入と設定が必要です。
詳しくは主要なクラウドセキュリティポスチャ管理(CSPM)ツール
CIEM(クラウドインフラストラクチャ権限管理)
クラウドにおけるアイデンティティとアクセス管理(IAM)に特化したCIEM(クラウドインフラストラクチャ権限管理)は、クラウドリソースへのアクセスを管理・保護する必要がある企業に適しています。CIEMは、クラウド環境が高度化し、ユーザー数や権限数が増加するなかで、望ましくないアクセスや、侵害されたアカウントまたは過剰な権限を持つアカウントによって引き起こされるデータ侵害の可能性を阻止します。CIEMは、クラウドインフラの可視性、管理、ガバナンスを向上させながら、外部および内部からの攻撃のリスクを低減します。
CIEMの主な機能
- マルチクラウドアクセスの権限を調査し、付与すべき権限を推奨します。
- コンプライアンスレポートと最小権限アクセスを実装します。
- 異常や潜在的なセキュリティ上の懸念を見つけるため、CIEMツールはユーザーの行動とアクセスパターンを分析します。不規則なログイン試行などの不審なアクティビティを特定すると、迅速な対応を開始するためのアラートを送信できます。
- 強力なアイデンティティガバナンス機能を提供し、クラウドリソース全体にわたるユーザーID、ロール、権限を管理して、最小権限の原則に沿ったアクセスを実現し、不正アクセスのリスクを低減します。
- CIEMで定期的に権限を見直すことで、過剰な権限を持つアカウントや使用頻度の低い権限を特定・修正し、攻撃対象領域を縮小するとともに、アクセス権に関するセキュリティ問題を検知・軽減できます。
- ユーザーがコンプライアンス基準とセキュリティのベストプラクティスを遵守できるよう、CIEMはクラウドリソースのアクセス制限とルールを適用します。
CIEMのメリット
- ベストプラクティスの遵守を確実にし、企業がコンプライアンス要件と社内セキュリティ基準への準拠を維持できるよう支援します。
- データ侵害や重要なリソースへの不正アクセスの可能性を低減することで、CIEMはクラウドセキュリティを大幅に向上させます。
- 最小権限の原則を適用し、ユーザーのアクセスパターンを追跡することで、内部脅威や潜在的なデータ流出への対策に役立ちます。
- アクセス管理を効率化し、セキュリティチームがクラウドの権限を一元的に制御・可視化できるようにします。
制限
- 一部のCIEMソリューションではIAMの全機能が不足している場合があり、コンテキストや可視性にも不足が生じる可能性があります。
- CIEMシステムでは誤検知が発生する場合があります。
- 大規模で複雑なクラウド環境にCIEMを導入するのは難しい場合があり、綿密な設計と既存のIAMソリューションとの連携が必要になることもあります。
- CIEMではラテラルムーブメントの懸念に対処できません。
- CIEMシステムを使ってアクセス制御を設定・管理するには、管理者やセキュリティチームに専門的なトレーニングが必要になる場合があります。
CNAPP(クラウドネイティブアプリケーション保護プラットフォーム)
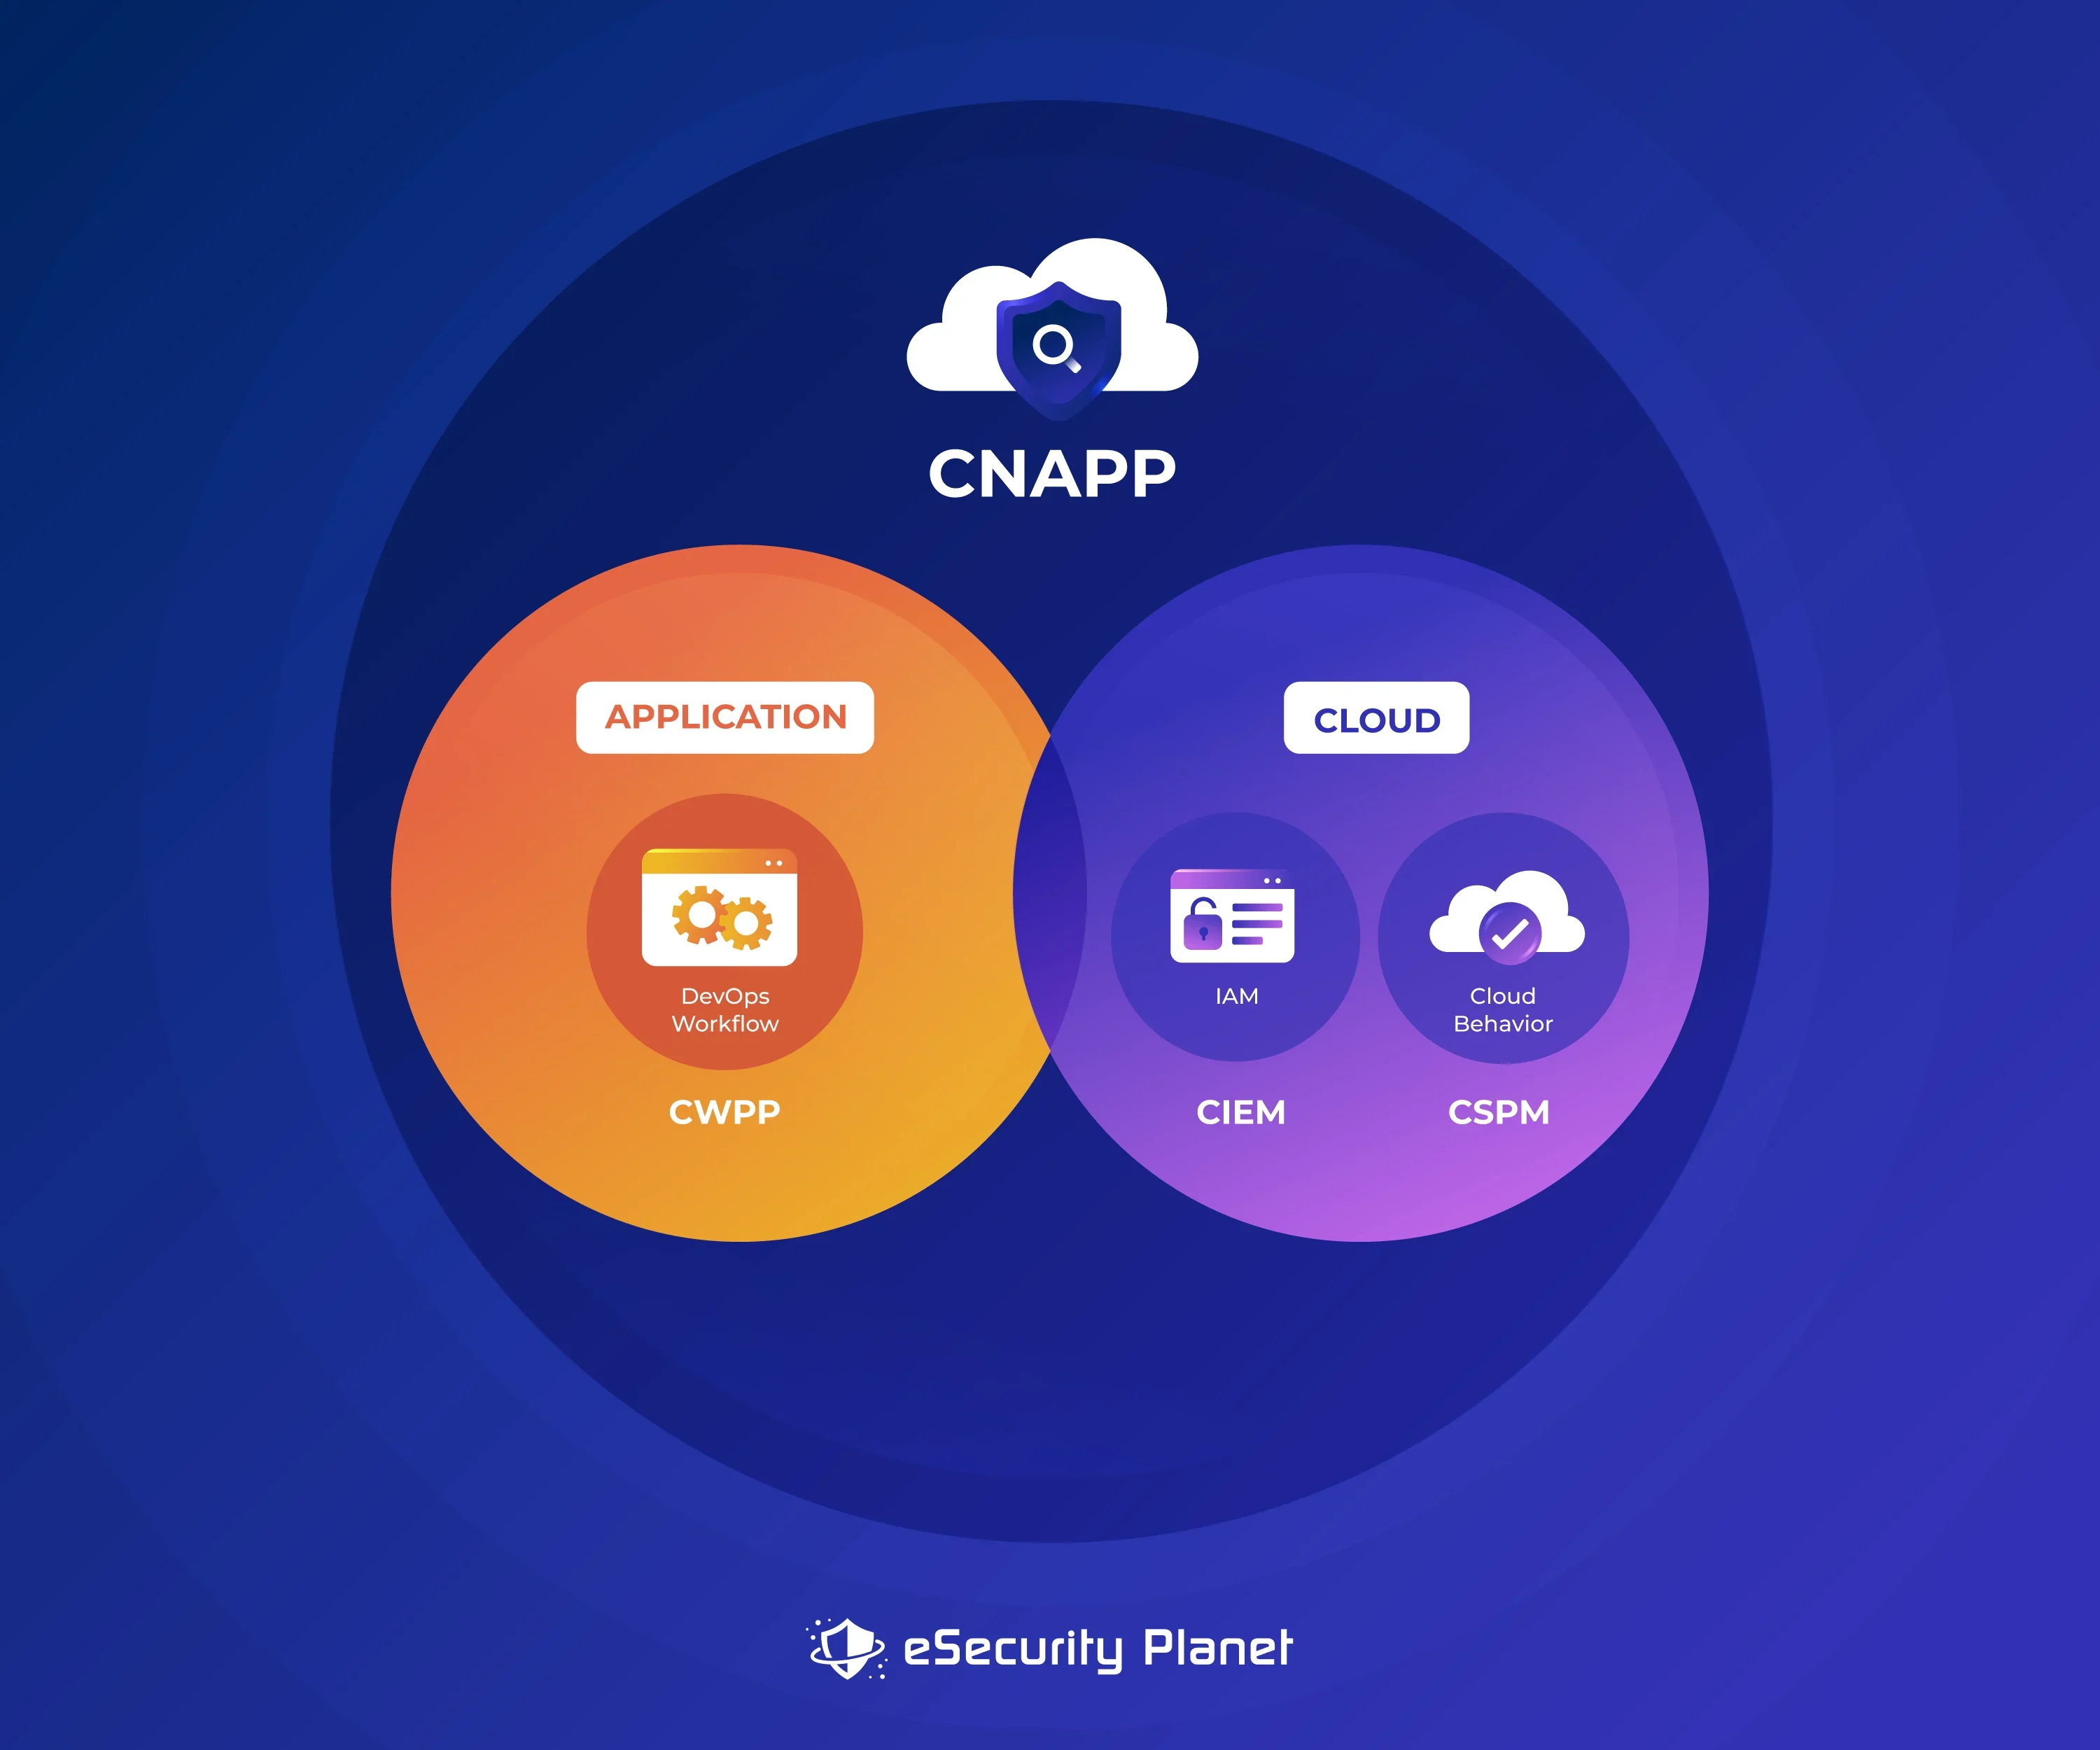
クラウドネイティブアプリケーション保護プラットフォームは、CSPM、CIEM、CWPP、Infrastructure as Code(IAC)スキャンなどを組み合わせ、クラウドワークロード、アプリケーション、アイデンティティ、アクセス管理、開発環境を脆弱性やサイバー攻撃から包括的に保護します。
CNAPPソリューションは、コンテナ化環境やサーバーレス環境、特にクラウドネイティブアプリケーションとそれを支えるインフラに対して、対象を絞ったセキュリティを提供します。マイクロサービス、サーバーレスアーキテクチャ、コンテナ化環境の課題に対応し、クラウドワークロードとアプリケーションをさまざまなセキュリティリスクから保護する包括的なツールを提供します。
CSPM、CIEM、CWPPはクラウドセキュリティ全体に不可欠な要素ですが、CNAPPはセキュリティ対策を補完・拡張するため、クラウドネイティブアプリケーションを含むワークロードを扱う企業にとって優れた選択肢です。
CNAPPの主な機能
- 主要なクラウドセキュリティツールを組み合わせ、クラウド環境を完全に保護・把握して、包括的なクラウドセキュリティを実現します。
- クラウド経路を分析し、攻撃される可能性のある地点を見つけます。
- 関数レベルの脆弱性、APIの悪用、データ露出のリスクから保護し、サーバーレス環境の完全性と機密性を確保します。
- 行動分析や機械学習アルゴリズムなどの最先端の脅威インテリジェンスツールを活用し、高度な攻撃や不審な挙動をリアルタイムで検知・軽減します。
- コンプライアンス評価を自動化し、ガバナンスフレームワークを提供します。
- 暗号化、アイデンティティとアクセス管理、ランタイム保護を含むエンドツーエンドのセキュリティにより、マイクロサービスベースのアーキテクチャを脆弱性や脅威から保護します。
- とのシームレスな連携を実現し、DevOpsプロセスと
- 強力なコンテナセキュリティ機能がコンテナを継続的に監視し、脅威や脆弱性を検出・修正します。これらの機能には、脆弱性スキャン、セキュリティ設定管理、ランタイム保護が含まれます。
CNAPPのメリット
- CNAPPは、CSPM、CIEM、CWPPが個別に焦点を当てる範囲を超え、特にクラウドネイティブアプリケーション向けに構築された、セキュリティへの包括的なアプローチを提供します。
- より広い範囲をカバーできるCSPM、CIEM、CWPPと比べ、CNAPPはクラウドネイティブ環境向けに設計されているため、クラウドネイティブアプリケーションとワークロードの保護により特化し、適したソリューションです。
- 機械学習アルゴリズムや行動分析などの高度な脅威インテリジェンス技術を用いて、CSPM、CIEM、CWPPを超える、複雑な脅威のリアルタイム検知・軽減を実現します。
- DevOps手法とスムーズに連携し、ソフトウェア開発ライフサイクルの初期段階からセキュリティ対策を組み込みます。
- クラウドネイティブアプリケーション固有のニーズに合わせた、可視性とガバナンス機能を提供します。
- マイクロサービスベースのアーキテクチャ、コンテナ化アプリケーション、サーバーレスアプリケーションにエンドツーエンドのセキュリティを提供し、それぞれに固有のセキュリティ上の懸念に対応します。
制限
- CNAPPツールを適切に使用し、プラットフォームの幅広い機能を設定するには、管理者やセキュリティチームがトレーニングを受け、習熟する必要がある場合があります。
- 高度な脅威インテリジェンス機能には追加のシステムリソースが必要となり、パフォーマンスに影響を及ぼす可能性があります。
- 複雑なクラウドネイティブ環境にCNAPPソリューションを導入する際は、綿密な計画と既存のシステムやプロセスとの統合が必要になる場合があります。
- クラウドネイティブではない追加のワークロードに対するカバー範囲が限られています。
- 追加料金が発生する可能性があるため、組織は予算とセキュリティ要件を慎重に評価する必要があります。
- 進化する脅威に対するCNAPPシステムの有効性は、定期的なアップグレードと保守に大きく左右されます。
詳しくは最適なクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
CSPM、CWPP、CIEM、CNAPPのどれを使うべきか?
どのクラウドセキュリティソリューションが環境に最適かは、固有の要件によって決まります。これらのソリューションはそれぞれクラウドセキュリティの特定領域に対応しており、他よりも適したユースケースがあります。
- クラウドアーキテクチャ全体で強固なセキュリティポスチャを確保したい場合は、CSPM(クラウドセキュリティポスチャ管理)を使用します。CSPMは設定ミスやコンプライアンス違反をリアルタイムで検知し、クラウド環境がセキュリティのベストプラクティスに準拠していることを確認します。継続的な監視と自動テストを提供し、セキュリティ上の懸念を効果的に低減します。
- 特定のクラウドワークロードやアプリケーションを保護するには、CWPP(クラウドワークロード保護プラットフォーム)を使用します。CWPPはランタイムセキュリティと脆弱性管理に重点を置き、脆弱性スキャン、セキュリティ設定管理、ファイル整合性監視など、さまざまな保護手法を提供します。これにより、各ワークロードをマルウェア、ランサムウェア、データ侵害などの進化する脅威から保護できます。
- クラウドリソースへのアクセスと権限を効果的に管理するには、CIEM(クラウドインフラストラクチャ権限管理)を使用します。最小権限の原則を適用することで、CIEMソリューションはアクセスリスクを低減し、人間と非人間のユーザーがクラウドリソースに適切にアクセスできるようにします。クラウドインフラ向けのコンプライアンスレポートを提供し、過剰な権限によるデータ侵害のリスク低減を支援します。
- クラウドネイティブアプリケーションと、それに付随するコンテナ化環境やサーバーレス環境を保護する場合は、CNAPP(クラウドネイティブアプリケーション保護プラットフォーム)を使用します。CSPM、CWPP、CIEMなどのクラウドセキュリティ機能をCNAPPに統合し、クラウドセキュリティを幅広く可視化します。クラウドネイティブワークロード向けにカスタマイズされたセキュリティを提供し、セキュリティ制御を自動化して、セキュリティ問題を効率的に特定、優先順位付け、対処します。
検討すべき別のソリューション:CASB(クラウドアクセスセキュリティブローカー)
なお、CASB(クラウドアクセスセキュリティブローカー)も重要なクラウドセキュリティソリューションです。組織が利用するクラウドサービスへの可視性と制御に重点を置きながら、脅威検知、アクセス制御、データ保護の機能を提供します。CASBツールは、まったく異なるタイプのクラウドセキュリティソリューションであるSASE(Security Access Service Edge)の登場にもつながりました。SASEは、ネットワーク境界の外側にまでセキュリティの範囲を広げることを目指します。CASBは、CNAPPやその他のインフラ制御とは異なり、ユーザーベースの制御です。組織のクラウドベースのアプリケーションやインフラではなく、ユーザーによるクラウドやSaaSアプリへのアクセス保護に重点を置きます。CASBソリューションは、従業員による外部サービスの利用状況を可視化し、一定の制御を可能にします。
CASBとCWPPの比較
CASBは、クラウドアプリケーションにアクセスする人やデバイスを対象に、クラウドへのアクセスを保護し、その利用状況を可視化するとともに、セキュリティ規制やポリシーを適用します。一方、CWPPはランタイム保護、脆弱性検知、設定管理を提供し、特定のクラウドベースのワークロードの保護に重点を置きます。CWPPがクラウド環境内部の脅威や脆弱性からワークロードを保護するのに対し、CASBはユーザーによるクラウドアクセスと利用全体でデータセキュリティを確保します。アクセス制御とワークロード保護に包括的に対応するには、組織はクラウドセキュリティ戦略の策定時に両方のソリューションを検討すべきです。
CASBとCSPMの比較
CSPMがクラウドインフラにおけるエラーやコンプライアンス違反の検知を重視するのに対し、CASBはクラウドアクセスの保護と、クラウドアプリケーション内のユーザー行動の監視に重点を置きます。CASBはクラウドアクセス中のデータセキュリティを確保し、ユーザーの操作とデータの移動を可視化します。一方、CSPMは強固なセキュリティポスチャと業界要件の維持を支援します。CASBとCSPMを併用してアクセス制御とインフラ保護の両方に対応することで、組織はクラウドセキュリティのアプローチを強化できます。CSPMがインフラレベルのセキュリティ、コンプライアンス、設定管理をより重視するのに対し、CASBテクノロジーはデータレベルのセキュリティとユーザーアクセス制限に注力します。
CASBとCIEMの比較
CASBの主な機能は、クラウドアプリケーション内のユーザー行動を監視し、セキュリティポリシーを適用するとともに、クラウドアクセス中のデータを保護することです。CIEMは最小権限のアプローチを適用し、データ侵害のリスクを低減するため、パブリッククラウドやマルチクラウドシステムにおけるアイデンティティとアクセス権の管理に重点を置きます。CIEMがクラウドリソースへのアクセスを制御するのに対し、CASBはSaaSアプリケーションへのアクセスを制御し、クラウドアプリケーション内で転送中および保存中のデータを保護します。両方のシステムを統合することで、ユーザーアクセスとアイデンティティ権限の両方に対応できます。
CASBとCNAPPの比較
CASBがユーザーアクセスとデータ保護に重点を置くのに対し、CNAPPはクラウドネイティブアプリケーション固有のリスクと脆弱性に対処し、クラウド環境全体を強化します。CASBとCNAPPを組み合わせることで、アクセス制御とアプリケーション保護に効率的に対応する、クラウドセキュリティの包括的なソリューションを実現できます。CASBはデータの安全性を確保するため、クラウドアクセスの保護とクラウドアプリ内のユーザーアクティビティの追跡に重点を置きます。CNAPPはクラウドネイティブアプリケーションとワークロードを防御するため、クラウドセキュリティの脅威を包括的に可視化し、CSPM、CWPP、CIEMなど複数のクラウドセキュリティ機能を組み込みます。したがって、CASBとCNAPPを組み合わせることで最大限のセキュリティを実現できます。
結論:組織のクラウドセキュリティを強化する
クラウド環境の進化と成熟に伴い、クラウドセキュリティツールも進化し、組織はクラウド環境を保護するためのさまざまな選択肢を得られるようになりました。クラウドセキュリティ戦略においてCSPM、CWPP、CIEM、CNAPPをどのように活用するのが最適かを判断するには、セキュリティとコンプライアンスの要件と併せて、クラウドインフラとアプリケーションを評価してください。対象を適切に絞ったセキュリティ戦略と防御を導入することで、クラウド上の機密データと貴重な資産を適切に保護できます。
次に読む:クラウドセキュリティ:共有責任モデル