

















Cloud-Workload-Schutz (CWP) bezeichnet die Überwachung und Absicherung von Cloud-Workloads gegen Bedrohungen, Schwachstellen und unerwünschten Zugriff. Dies geschieht typischerweise mithilfe von Cloud Workload Protection Platforms (CWPPs).
Cloud-Workloads umfassen alles, was zum Ausführen einer Anwendung in der Cloud erforderlich ist – etwa Datenbanken, Containerumgebungen und die Anwendung selbst. Da Cloud Computing die traditionellen Perimetermodelle der Cybersicherheit grundlegend verändert, sind neue Cloud-Sicherheitsmodelle entstanden. CWPPs gehörten zu den ersten, die bereits 2010 aufkamen.
Wir erläutern, wie Cloud-Workload-Schutz funktioniert, in welchem Verhältnis er zu anderen Cloud-Sicherheitslösungen steht und welche Überlegungen und Optionen für Unternehmen wichtig sind, die Lösungen für die Sicherheit von Cloud-Workloads evaluieren.
Lesen Sie auch: CSPM vs. CWPP vs. CIEM vs. CNAPP | Wo liegen die Unterschiede?
Direkt zu:
- So funktioniert Cloud-Workload-Schutz (CWP)
- Die fünf wichtigsten CWP-Bedrohungen
- Workload-Schutz vs. Anwendungssicherheit
- Welche Vorteile bietet Cloud-Workload-Schutz?
- Welche Herausforderungen birgt Cloud-Workload-Schutz?
- Cloud Workload Protection Platforms einsetzen
- Fazit: Cloud-Resilienz mit fortschrittlichem Workload-Schutz stärken
- So funktioniert Cloud-Workload-Schutz (CWP)
- Die fünf wichtigsten CWP-Bedrohungen
- Workload-Schutz vs. Anwendungssicherheit
- Welche Vorteile bietet Cloud-Workload-Schutz?
- Welche Herausforderungen birgt Cloud-Workload-Schutz?
- Cloud Workload Protection Platforms einsetzen
- Fazit: Cloud-Resilienz mit Workload-Schutz stärken
So funktioniert Cloud-Workload-Schutz (CWP)
Eine Cloud Workload Protection Platform (CWPP) schützt Cloud-Workloads vor Malware, Ransomware, Distributed Denial of Service (DDoS)-Angriffen, Cloud-Fehlkonfigurationen, internen Bedrohungen und Datenlecks. Während Cloud-Service-Provider (CSPs) eigene native Sicherheitsfunktionen anbieten, stellt eine CWPP eine zusätzliche Ebene individuell anpassbaren Schutzes und Managements bereit, die den Anforderungen der Workloads gerecht wird. Sie ermöglicht ein umfassendes Cloud-Sicherheitsmanagement, reduziert Risiken und schützt Ressourcen. Dabei kümmert sie sich um Cloud-Sicherheitsrisiken die Cloud-Service-Provider nicht abdecken, etwa Fehlkonfigurationen und Schwachstellen bei Benutzerverbindungen. CWPPs setzen die folgenden Ansätze ein, um Sicherheitsereignisse zu verhindern, zu erkennen und darauf zu reagieren:
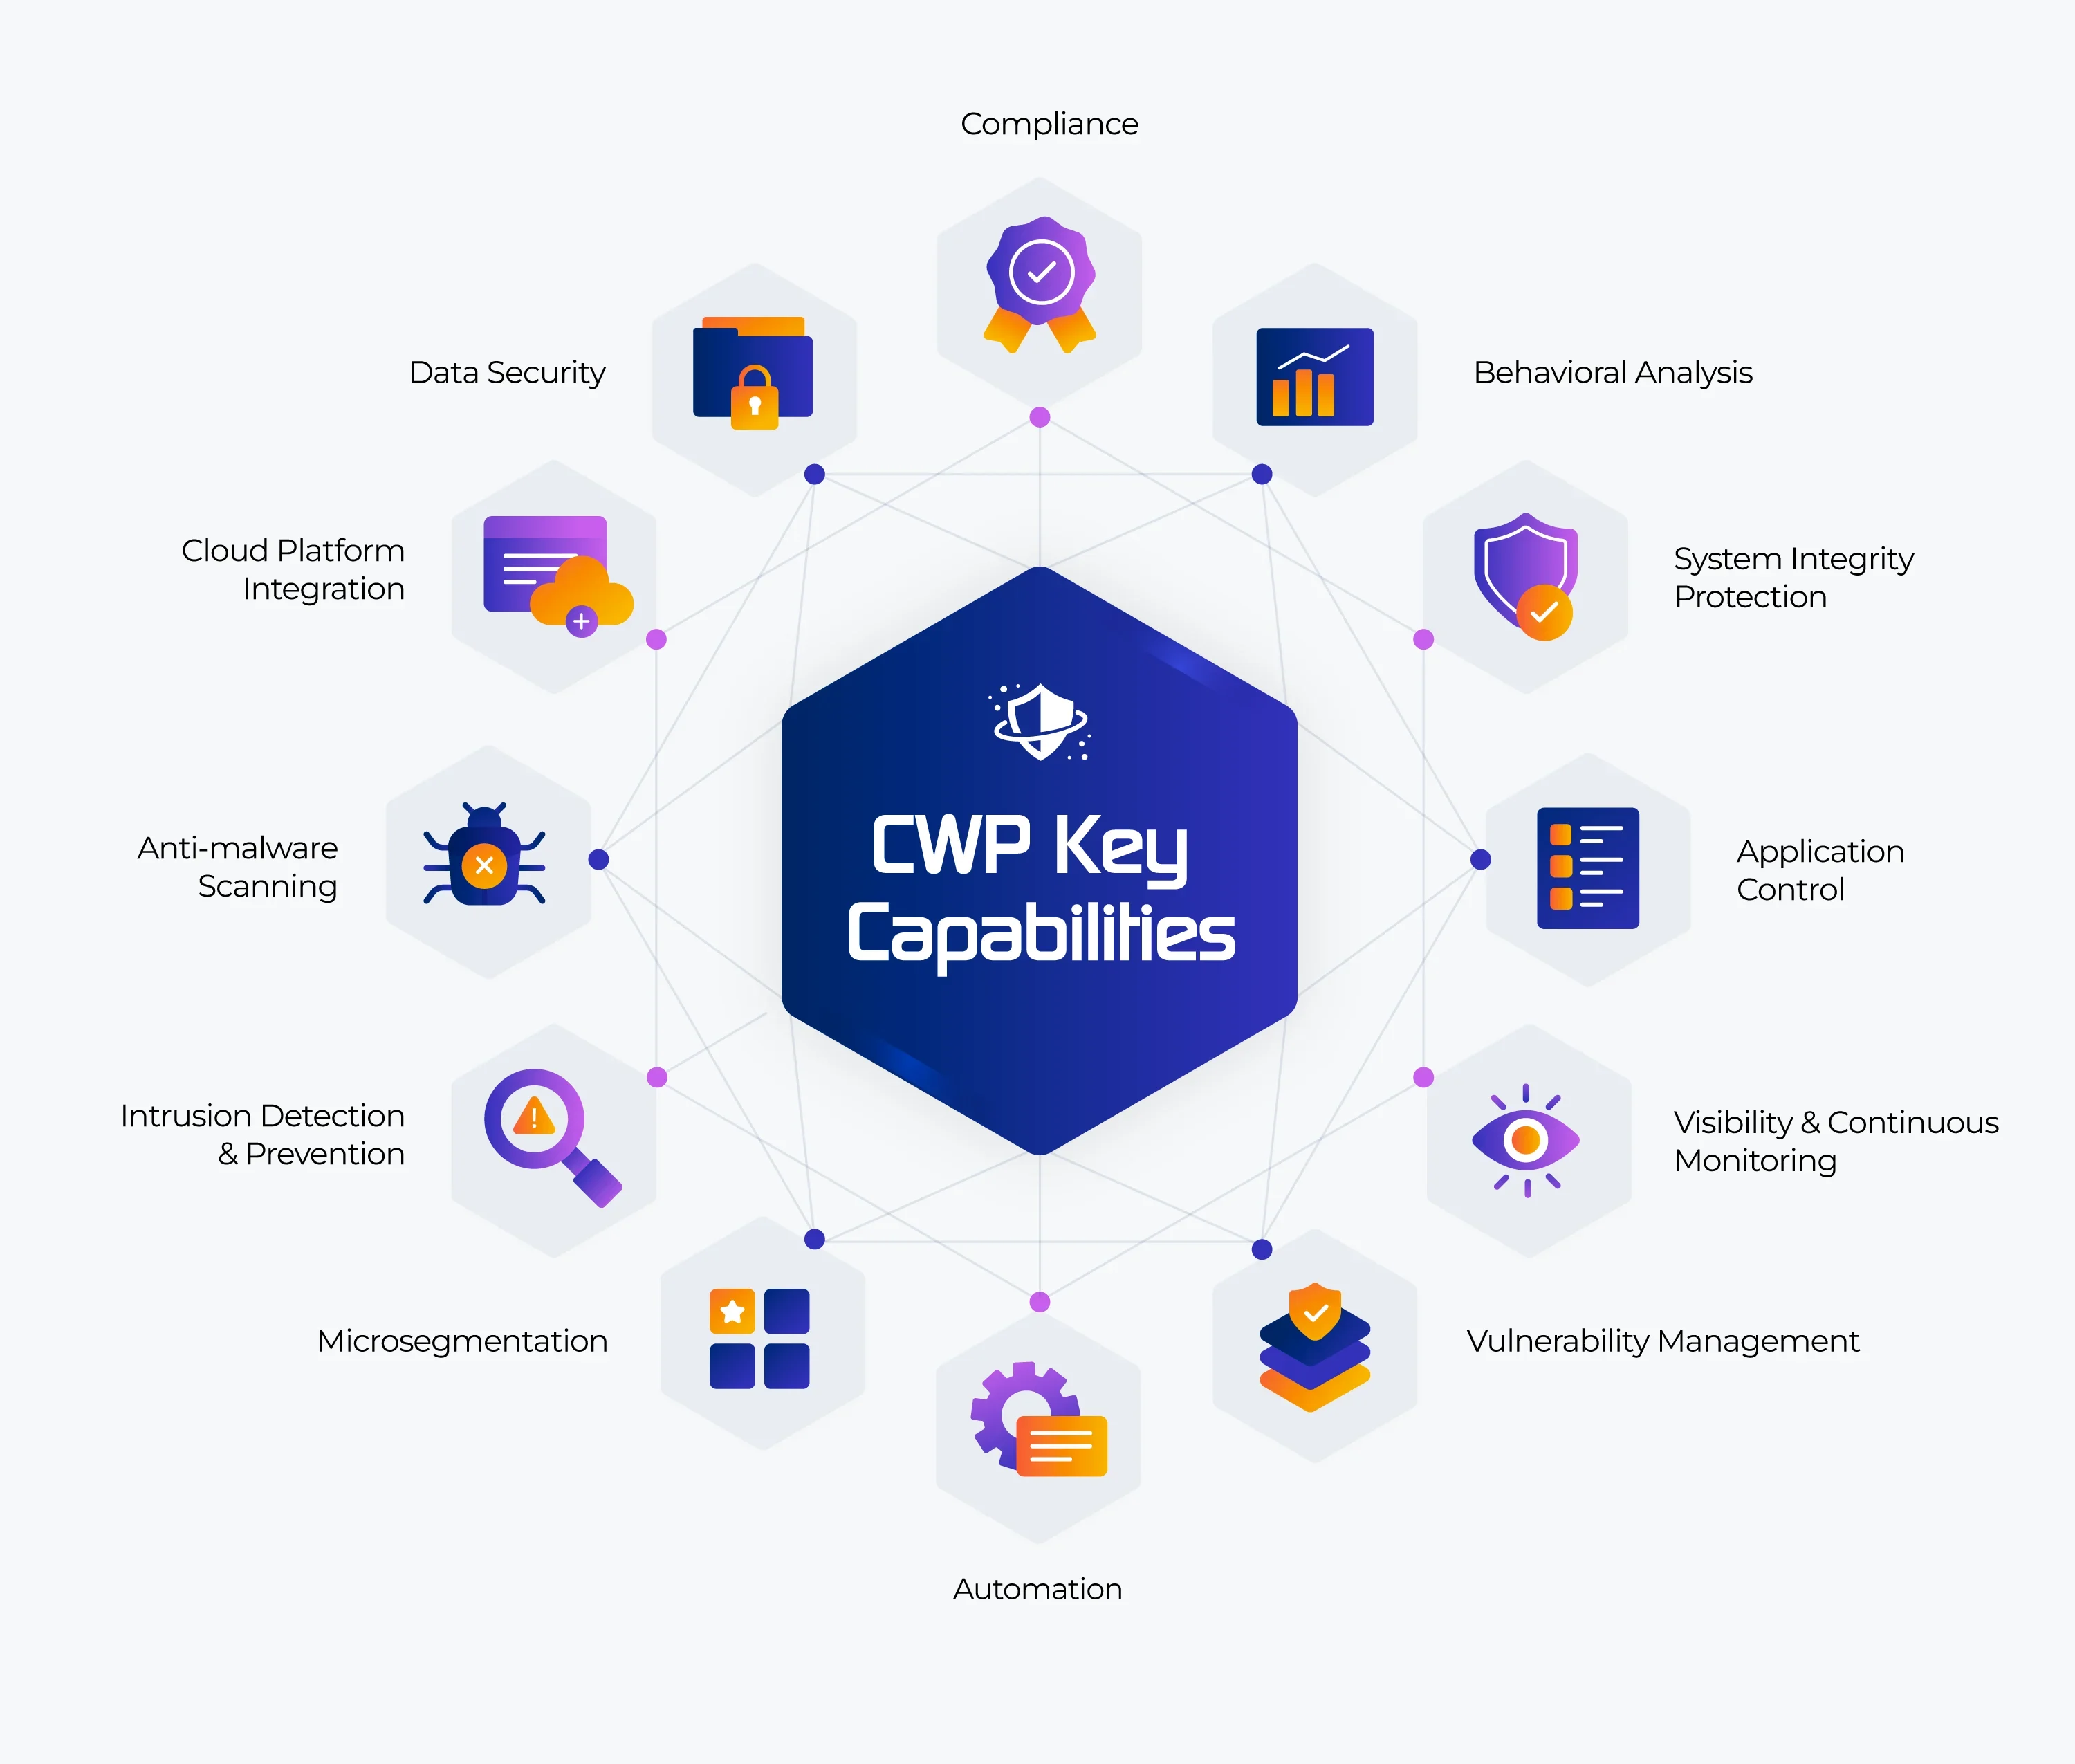
Transparenz und kontinuierliche Überwachung
CWPPs ermöglichen eine vollständige Systemüberwachung und überwachen PCs, virtuelle Maschinen, Container, sowie serverlose Konfigurationen. Dazu ist eine Echtzeitüberwachung des Verhaltens von Cloud-Workloads erforderlich – ein zentraler Bestandteil von CWP. Workload-Einstellungen, Softwareinventare, Netzwerkverbindungen und Zugriffsrechte von Benutzern werden mithilfe von CWPP-Tools sichtbar. Dadurch können Sicherheitsteams Anomalien, unzulässige Aktivitäten und Sicherheitsrisiken schneller erkennen und ihre Reaktions- und Risikominderungsfähigkeiten verbessern.
Ungewöhnliche Muster führen zu Beobachtungen und weiteren Untersuchungen. Systeme zur Anomalieerkennung identifizieren abweichendes Verhalten, indem sie vergangene Daten und Trends analysieren. Verbindet sich ein Webserver beispielsweise unerwartet mit einer unbekannten IP-Adresse, kann ein Alarm ausgelöst werden. Nach der Ermittlung einer Basislinie des normalen Verhaltens weisen Abweichungen auf mögliche Sicherheitslücken hin. CWP untersucht Protokolle von Workload-Komponenten wie Programmen, Betriebssystemen und Netzwerkgeräten. Dieser proaktive Ansatz ermöglicht es CWP, Anomalien zu erkennen und darauf zu reagieren, bevor sie zu ernsthaften Problemen werden.
Schwachstellenmanagement
CWPPs scannen Cloud-Workloads regelmäßig auf bekannte Schwachstellen in Betriebssystemen, Anwendungen und Software sowie auf weitere Probleme. Diese Scans können geplant oder durch Änderungen in der Umgebung ausgelöst werden. Nach der Identifizierung von Schwachstellen bewerten CWPPs deren Auswirkungen, Ausnutzbarkeit und geschäftliche Folgen. Kritische Schwachstellen werden sofort behandelt. CWPPs empfehlen Patches oder Upgrades und ermöglichen damit automatisches Patchmanagement sowie sichere Konfigurationen.
CWPPs verwalten regelmäßig aktualisierte Schwachstellendatenbanken, die den aktuellen Stand der Bedrohungsinformationen widerspiegeln. Neue Schwachstellen lösen Echtzeitbenachrichtigungen für Sicherheitsteams aus. Stakeholder, Prüfer und Compliance-Mitarbeiter erhalten detaillierte Schwachstellenberichte. Innerhalb von CWPPs können Unternehmen Schwachstellenrichtlinien an ihre Risikotoleranz und Compliance-Anforderungen anpassen und so individuelle Bewertungen und Reaktionen ermöglichen.
Angriffserkennung und -prävention
CWPPs schützen in Echtzeit vor unerwünschten Zugriffsversuchen, indem sie diese erkennen und stoppen. Systeme zur Angriffserkennung und -prävention (IDPS) sind zentrale Bestandteile der Cloud-Workload-Sicherheit, da sie unerwünschten Zugriff und schädliche Aktivitäten erkennen und verhindern.
IDPS erkennen und blockieren gängige Bedrohungen wie bestimmte Malware oder Eindringversuche mithilfe einer Datenbank bekannter Angriffsmuster (Signaturen). Die anomaliebasierte Erkennung in IDPS untersucht – ähnlich wie die kontinuierliche Überwachung – Verkehrsmuster und Benutzerverhalten auf Anomalien, die auf einen Angriff hindeuten können. Erkannte Gefahren können IDPS blockieren oder verdächtigen Datenverkehr umleiten, um unbefugten Zugriff zu verhindern.
Mikrosegmentierung
Die von CWP-Plattformen eingesetzte Mikrosegmentierungsstrategie teilt eine Cloud-Umgebung in kleinere, isolierte Segmente auf, die jeweils über eigene Sicherheitsvorkehrungen verfügen. Da diese Methode die laterale Ausbreitung von Bedrohungen über Cloud-Workloads hinweg reduziert, sorgt sie für mehr Sicherheit.
Cloud-Ressourcen werden voneinander netzwerkseitig isoliert, sodass eine unerlaubte Kommunikation zwischen Workloads nicht möglich ist. Für jedes Aufgabensegment können eigene Zugriffsbeschränkungen gelten, wodurch Unternehmen Interaktionen auf die erforderlichen Ressourcen begrenzen können. Mikrosegmentierung entspricht dem Konzept des Zero-Trust-Prinzips, das eine kontinuierliche erneute Verifizierung von Verbindungen erfordert. Indem verschiedene Teile des Systems voneinander getrennt werden, tragen CWPPs dazu bei, die Ausbreitung von Angriffen zu verhindern. Fällt eine Komponente aus, können die übrigen weiterhin ordnungsgemäß arbeiten.
Verhaltensanalyse
Die Verhaltensanalyse
Schutz der Systemintegrität
CWPPs schützen grundlegende Systemkomponenten vor Manipulation und verhindern, dass Angreifer kritische Komponenten beeinträchtigen. Sie unterstützen Sicherheitsteams dabei, Sicherheitsverletzungen zu erkennen und einzudämmen sowie forensische Untersuchungen durchzuführen und Beweise zu sammeln. CWPPs verhindern unerwünschte Änderungen an Dateien, Konfigurationen und Software mithilfe von Verfahren wie hashbasierter Überprüfung, Überwachung der Dateiintegrität, Konfigurationsmanagement und automatisierter Behebung. Einige CWPPs unterstützen den Ansatz der „unveränderlichen Infrastruktur“, bei dem Komponenten als schreibgeschützt betrachtet werden. Updates erzeugen neue Instanzen, verhindern unzulässige Änderungen und gewährleisten eine schnelle Wiederherstellung nach einem Sicherheitsvorfall.
Anwendungskontrolle
CWPPs verwalten die Aktivitäten von Anwendungen und reduzieren dadurch Malware-Bedrohungen. Anwendungen werden in Positivlisten (zugelassen) und Negativlisten (abgelehnt) eingeteilt. Nur genehmigte Anwendungen dürfen ausgeführt werden und werden mithilfe von Bedrohungsinformationen überprüft. Verdächtige Anwendungen werden abhängig von ihrem Reputationswert automatisch blockiert. Der verhaltensbasierte Ansatz erkennt neue Bedrohungen, die von Signaturen nicht erfasst werden. Einige CWPPs verwenden Sandbox-Anwendungen zur isolierten Überwachung. Administratoren können detaillierte Richtlinien erstellen, die festlegen, welche Anwendungen, Bedingungen und Berechtigungen zulässig sind. Um Angriffe zu verhindern, blockieren, isolieren oder löschen CWPPs gefährliche Programme automatisch.
Malware-Erkennung und -Prävention
CWPPs scannen Cloud-Workloads regelmäßig und setzen Signaturen sowie Heuristiken ein, um Viren, Würmer, Trojaner und andere Bedrohungen zu beseitigen. Sie prüfen Dateien auf bekannte Malware-Signaturen. Tiefenscans erfassen Dateien, Arbeitsspeicher, Registrierungen und Prozesse. Die Integration mit SIEM ermöglicht die Zentralisierung erkannter Malware und Ereignisse. Werden Malware und Bedrohungen entdeckt, automatisieren CWPP-Lösungen Maßnahmen wie das Isolieren von Dateien und Computern, das Einschränken der Kommunikation und die Benachrichtigung von Administratoren.
Integration in Cloud-Plattformen
Cloud-Anbieter stellen APIs bereit, über die Drittanbietertools wie CWPPs mit Cloud-Ressourcen interagieren und diese verwalten können. CWPPs nutzen APIs, um Informationen abzurufen, Richtlinien anzuwenden und auf Ressourcen zu reagieren. Sie kommunizieren direkt mit bestimmten Cloud-Diensten. AWS-basierte CWPPs interagieren beispielsweise mit Amazon EC2, S3 und Lambda, um die Sicherheit innerhalb dieser Dienste zu erhöhen. APIs unterstützen CWPPs beim Erkennen und Inventarisieren von Ressourcen wie virtuellen Maschinen, Containern, Speicher und serverlosen Operationen. Sicherheitsregeln werden mithilfe von APIs direkt angewendet.
Durch die automatisierte Bereitstellung vereinfacht CWPP die Einrichtung. Zur Durchsetzung von Zugriffskontrollen lässt es sich mit Sicherheitsgruppen, Firewalls und Netzwerklösungen verbinden. Protokolle werden aus mehreren Diensten gesammelt, um ein vollständiges Bild zu liefern. Einige CWPPs unterstützen verschiedene Cloud-Anbieter und gewährleisten so eine einheitliche Sicherheit in unterschiedlichen Umgebungen – ideal für Multi-Cloud-Strategien.
Datensicherheit
Der Datenschutz ist eine zentrale Funktion jeder CWP-Plattform. Sie sollte Verschlüsselung, DLP und Zugriffsmanagement umfassen, um unbefugten Zugriff, Exfiltration oder Datenlecks zu verhindern. Diese Schutzmaßnahmen sichern Daten im Ruhezustand und bei der Übertragung und verringern so die Wahrscheinlichkeit einer Kompromittierung.
CWPPs legen großen Wert auf Datensicherheit durch Verschlüsselung ruhender und übertragener Daten. Sie bieten Lösungen für das Verschlüsselungsmanagement von Datenbanken, Speicher und Kommunikation. Feingranulare Zugriffskontrollen stellen sicher, dass nur autorisierte Personen auf Daten zugreifen können. Rollen und Berechtigungen werden durch die Integration in das Identitätsmanagement verwaltet. DLP überwacht und verhindert die unzulässige Übertragung von Daten und trägt dazu bei, interne Bedrohungen zu stoppen. Dazu werden Muster, Schlüsselwörter und Formate gesucht, bevor Maßnahmen wie Blockieren oder Verschlüsseln ergriffen werden. Tokenisierung oder Datenmaskierung kann von CWPPs eingesetzt werden, um sensible Daten durch Token zu ersetzen. Die tatsächlichen Daten werden sicher an anderer Stelle gespeichert und können nur von autorisierten Benutzern entschlüsselt werden. CWPPs können sensible Daten erkennen und kategorisieren; unbefugte Zugriffe lösen Alarme und Maßnahmen aus. Sie gewährleisten sichere Workload-Konfigurationen, Berechtigungen, Dienste und Best Practices.
Lesen Sie auch: Best Practices für Cloud-Sicherheit
Automatisierung
CWPPs automatisieren die Erkennung und Identifizierung von Sicherheitsbedrohungen in Echtzeit. Anomalien lösen automatische Reaktionen wie Isolierung, Blockierung oder Benachrichtigungen aus. Bei Vorfällen werden vordefinierte Maßnahmen eingeleitet, etwa Quarantäne, Wiederherstellung oder das Starten von Reaktionsverfahren. Auch Schwachstellen werden automatisiert gepatcht. CWPP setzt die von der Organisation definierten Sicherheitsrichtlinien kontinuierlich durch. Beschränkt eine Richtlinie beispielsweise bestimmte Ports, schließt CWPP unnötige oder unsichere Ports. Automatisierung ermöglicht die Skalierung von Ressourcen bei gleichzeitiger Kontrolle. Sie gewährleistet Überwachung und Reaktion rund um die Uhr.
Compliance
CWPPs sammeln Cloud-Daten für Compliance-Berichte und helfen nachzuweisen, dass eine Organisation über geeignete Kontrollen verfügt. Sie prüfen, bewerten und dokumentieren Sicherheitskonfigurationen. Richtlinien, die bestimmte Compliance-Anforderungen erfüllen, werden in CWPPs definiert und anschließend durchgesetzt. Sie stellen sichere Konfigurationsvorlagen bereit, die Kontrollen an Standards wie DSGVO, HIPAA und PCI DSS ausrichten. CWPPs erstellen Protokolle als Compliance-Nachweis und überwachen Änderungen und Zugriffe. Bei Verstößen können CWPPs Alarme auslösen und Benutzer benachrichtigen, damit schnell reagiert werden kann. Automatisierte Bewertungen überwachen die Compliance regelmäßig und liefern Ergebnisse zur Einhaltung.
Die fünf wichtigsten CWP-Bedrohungen
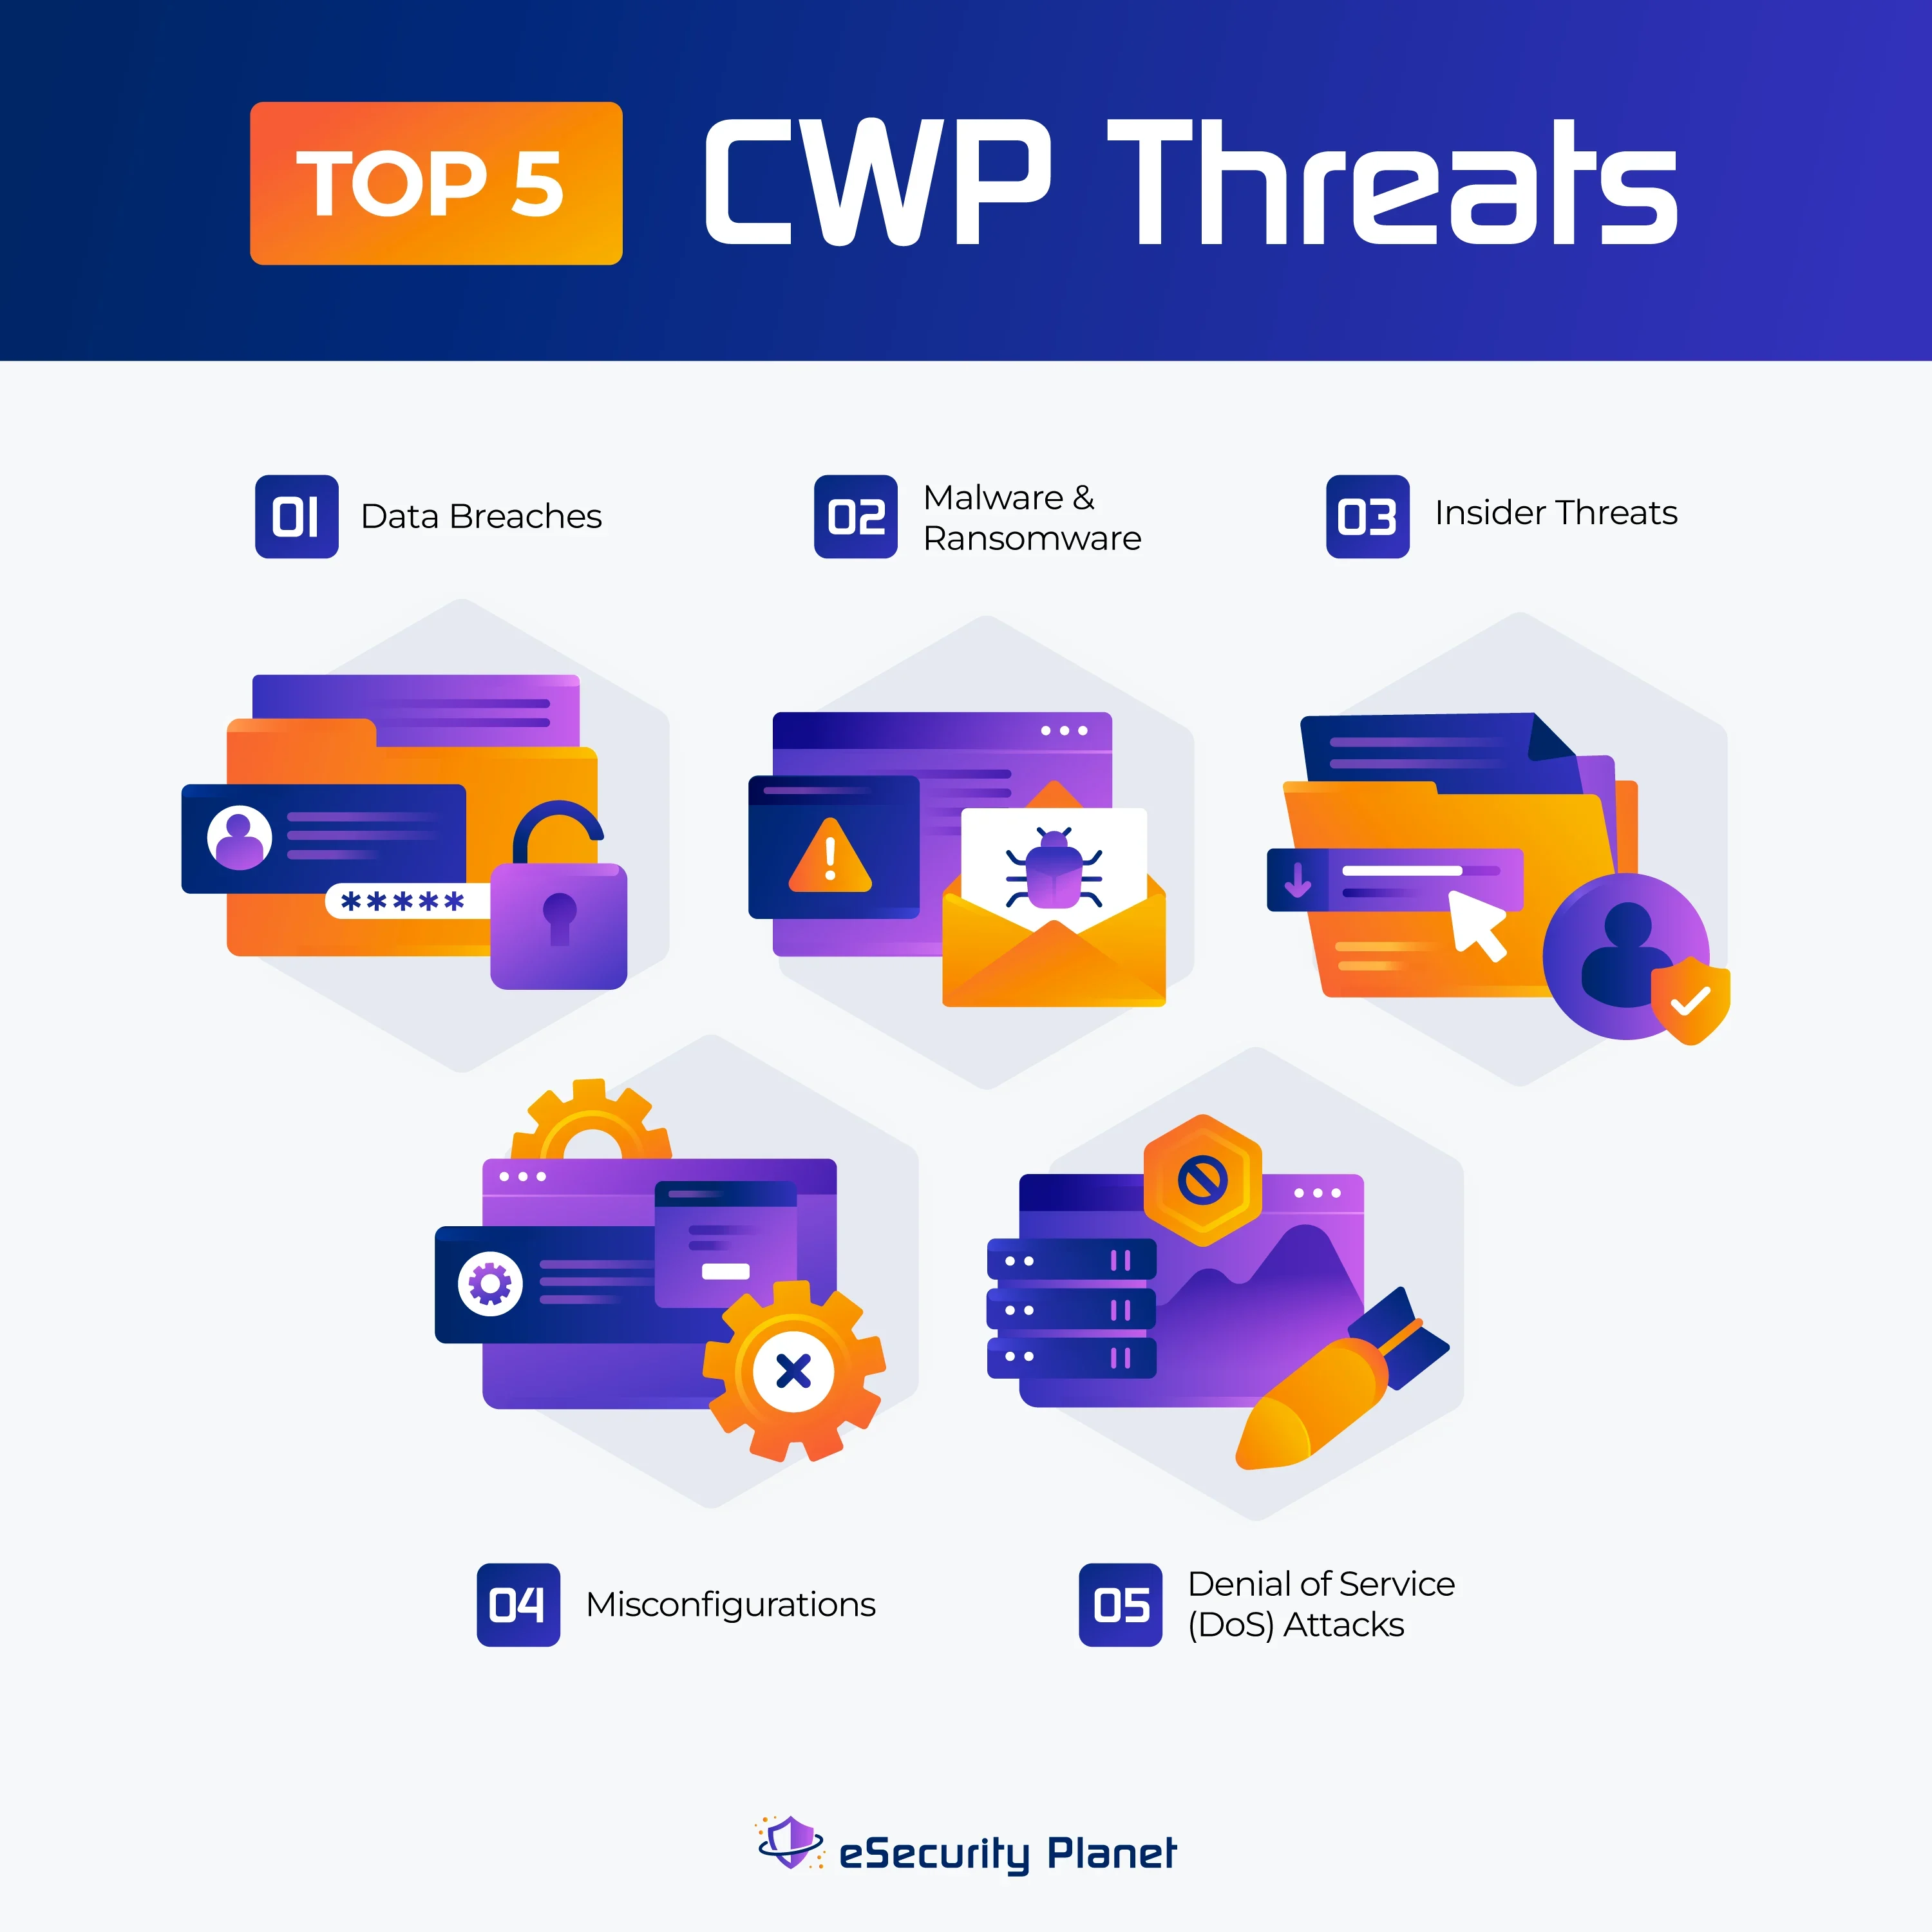
Cloud Workload Protection Platforms eignen sich besonders zur Bewältigung einer Reihe von Cloud-Sicherheitsrisiken:
Datenlecks
Datenlecks umfassen den unrechtmäßigen Zugriff auf sensible Daten innerhalb von Cloud-Workloads und führen zu Datenverlusten und Datenschutzrisiken. Zur Vermeidung von Eindringversuchen setzen CWP-Technologien auf Verschlüsselung, Zugriffskontrolle und Datenüberwachung. In Cloud-Workloads werden wichtige Informationen wie Kundendaten, Finanz- und Zahlungsunterlagen sowie Unternehmensgeheimnisse und geistiges Eigentum gespeichert.
CSPs folgen dem Prinzip der geteilten Verantwortung: Dienstanbieter schützen die Infrastruktur, während Kunden Daten und Anwendungen absichern. Fehlkonfigurierte Cloud-Workloads können Daten versehentlich offenlegen. Angreifer können Schwachstellen ausnutzen, die durch unsichere Einstellungen, offene Ports oder APIs entstehen. Da Clouds häufig mandantenfähig sind, kann ein Sicherheitsvorfall in einem Bereich andere Bereiche beeinträchtigen, wenn keine ausreichende Isolation besteht.
Malware und Ransomware
Malware-Infektionen und Ransomware-Angriffe können Cloud-Workloads lahmlegen und sich auf verbundene Workloads ausbreiten, wodurch der Schaden weiter zunimmt. Phishing sowie ungepatchte Software oder Fehlkonfigurationen sind häufige Einfallstore. Zur Abwehr dieser Bedrohungen setzen CWP-Systeme Echtzeitscans, Verhaltensanalysen und automatisierte Reaktionen ein.
Interne Bedrohungen
Interne Bedrohungen entstehen, wenn autorisierte Personen wie Mitarbeiter, Auftragnehmer oder Partner ihren Zugriff auf Cloud-Workloads missbrauchen, um sensible Daten zu stehlen oder offenzulegen. Insider können ihren rechtmäßigen Zugriff nutzen, um einer Entdeckung zu entgehen und standardmäßige Sicherheitskontrollen zu umgehen. Sie kennen Systeme und Verfahren sowie Schwachstellen und interne Informationen. Dieser Zugriff ermöglicht es ihnen, wichtige Daten – etwa Unternehmens-, Kunden- und Finanzdaten – gezielt anzugreifen. Insider können Daten in Cloud-Workloads manipulieren und dadurch Betrieb und Integrität gefährden. Sie können die Cloud-Infrastruktur sogar stören, Informationen offenlegen oder Schäden verursachen. Zudem können Insider unbeabsichtigt Opfer von Phishing werden, wodurch ihre Zugangsdaten gefährdet sind und Angreifer unrechtmäßigen Zugriff erhalten. Wirksame CWP-Verfahren mindern sowohl externe als auch interne Risiken.
Fehlkonfigurationen
Fehlkonfigurationen sind ernsthafte und häufig unterschätzte Risiken in Cloud-Umgebungen. Sie entstehen, wenn Cloud-Ressourcen, Anwendungen oder Dienste nicht ordnungsgemäß konfiguriert sind und dadurch ausnutzbare Schwachstellen entstehen. Dies kann zu Datenlecks, unrechtmäßigem Zugriff, Dienstausfällen und weiteren Sicherheitsrisiken führen.
Fehlkonfigurationen legen sensible Daten oder Ressourcen häufig unbeabsichtigt im öffentlichen Internet offen. Dadurch können Angreifer Zugriff auf vertrauliche Informationen erhalten. Sie können unbefugten Benutzern versehentlich Zugriff gewähren und Angreifern ermöglichen, Workloads oder Dienste zu kompromittieren. Schwache Authentifizierungsverfahren können zu leicht erratbaren Zugangsdaten führen. Fehlkonfigurierte APIs können wichtige Funktionen oder Daten offenlegen, sodass Angreifer Ressourcen manipulieren oder unbefugt auf Daten zugreifen können. Sie ermöglichen laterale Bewegungen innerhalb von Cloud-Systemen und können dadurch die Folgen eines Angriffs verschärfen. Fehlkonfigurationen können außerdem zur Nichteinhaltung regulatorischer Standards und damit zu rechtlichen und finanziellen Konsequenzen führen.
Denial-of-Service-Angriffe (DoS)
DDoS-Angriffe zielen auf die Verfügbarkeit und Leistung von Cloud-Diensten ab. Sie überfluten diese mit schädlichem Datenverkehr oder nutzen Schwachstellen aus, um den regulären Betrieb zu unterbrechen. Denial-of-Service-Angriffe gefährden zwar möglicherweise nicht direkt die Vertraulichkeit von Daten, können sich jedoch erheblich auf die Bereitstellung von Diensten auswirken und finanzielle Verluste, einen Reputationsschaden sowie Betriebsunterbrechungen verursachen. Angreifer können die Skalierbarkeit von Cloud-Umgebungen nutzen, um leistungsstärkere und komplexere DDoS-Angriffe zu starten, die Cloud-Systeme überlasten. Gelegentlich setzen Angreifer DDoS-Angriffe auch ein, um von anderen Aktivitäten wie Datendiebstahl oder der Installation von Malware abzulenken. CWP-Lösungen umfassen Systeme zur Erkennung und Abwehr solcher Angriffe.
Workload-Schutz vs. Anwendungssicherheit
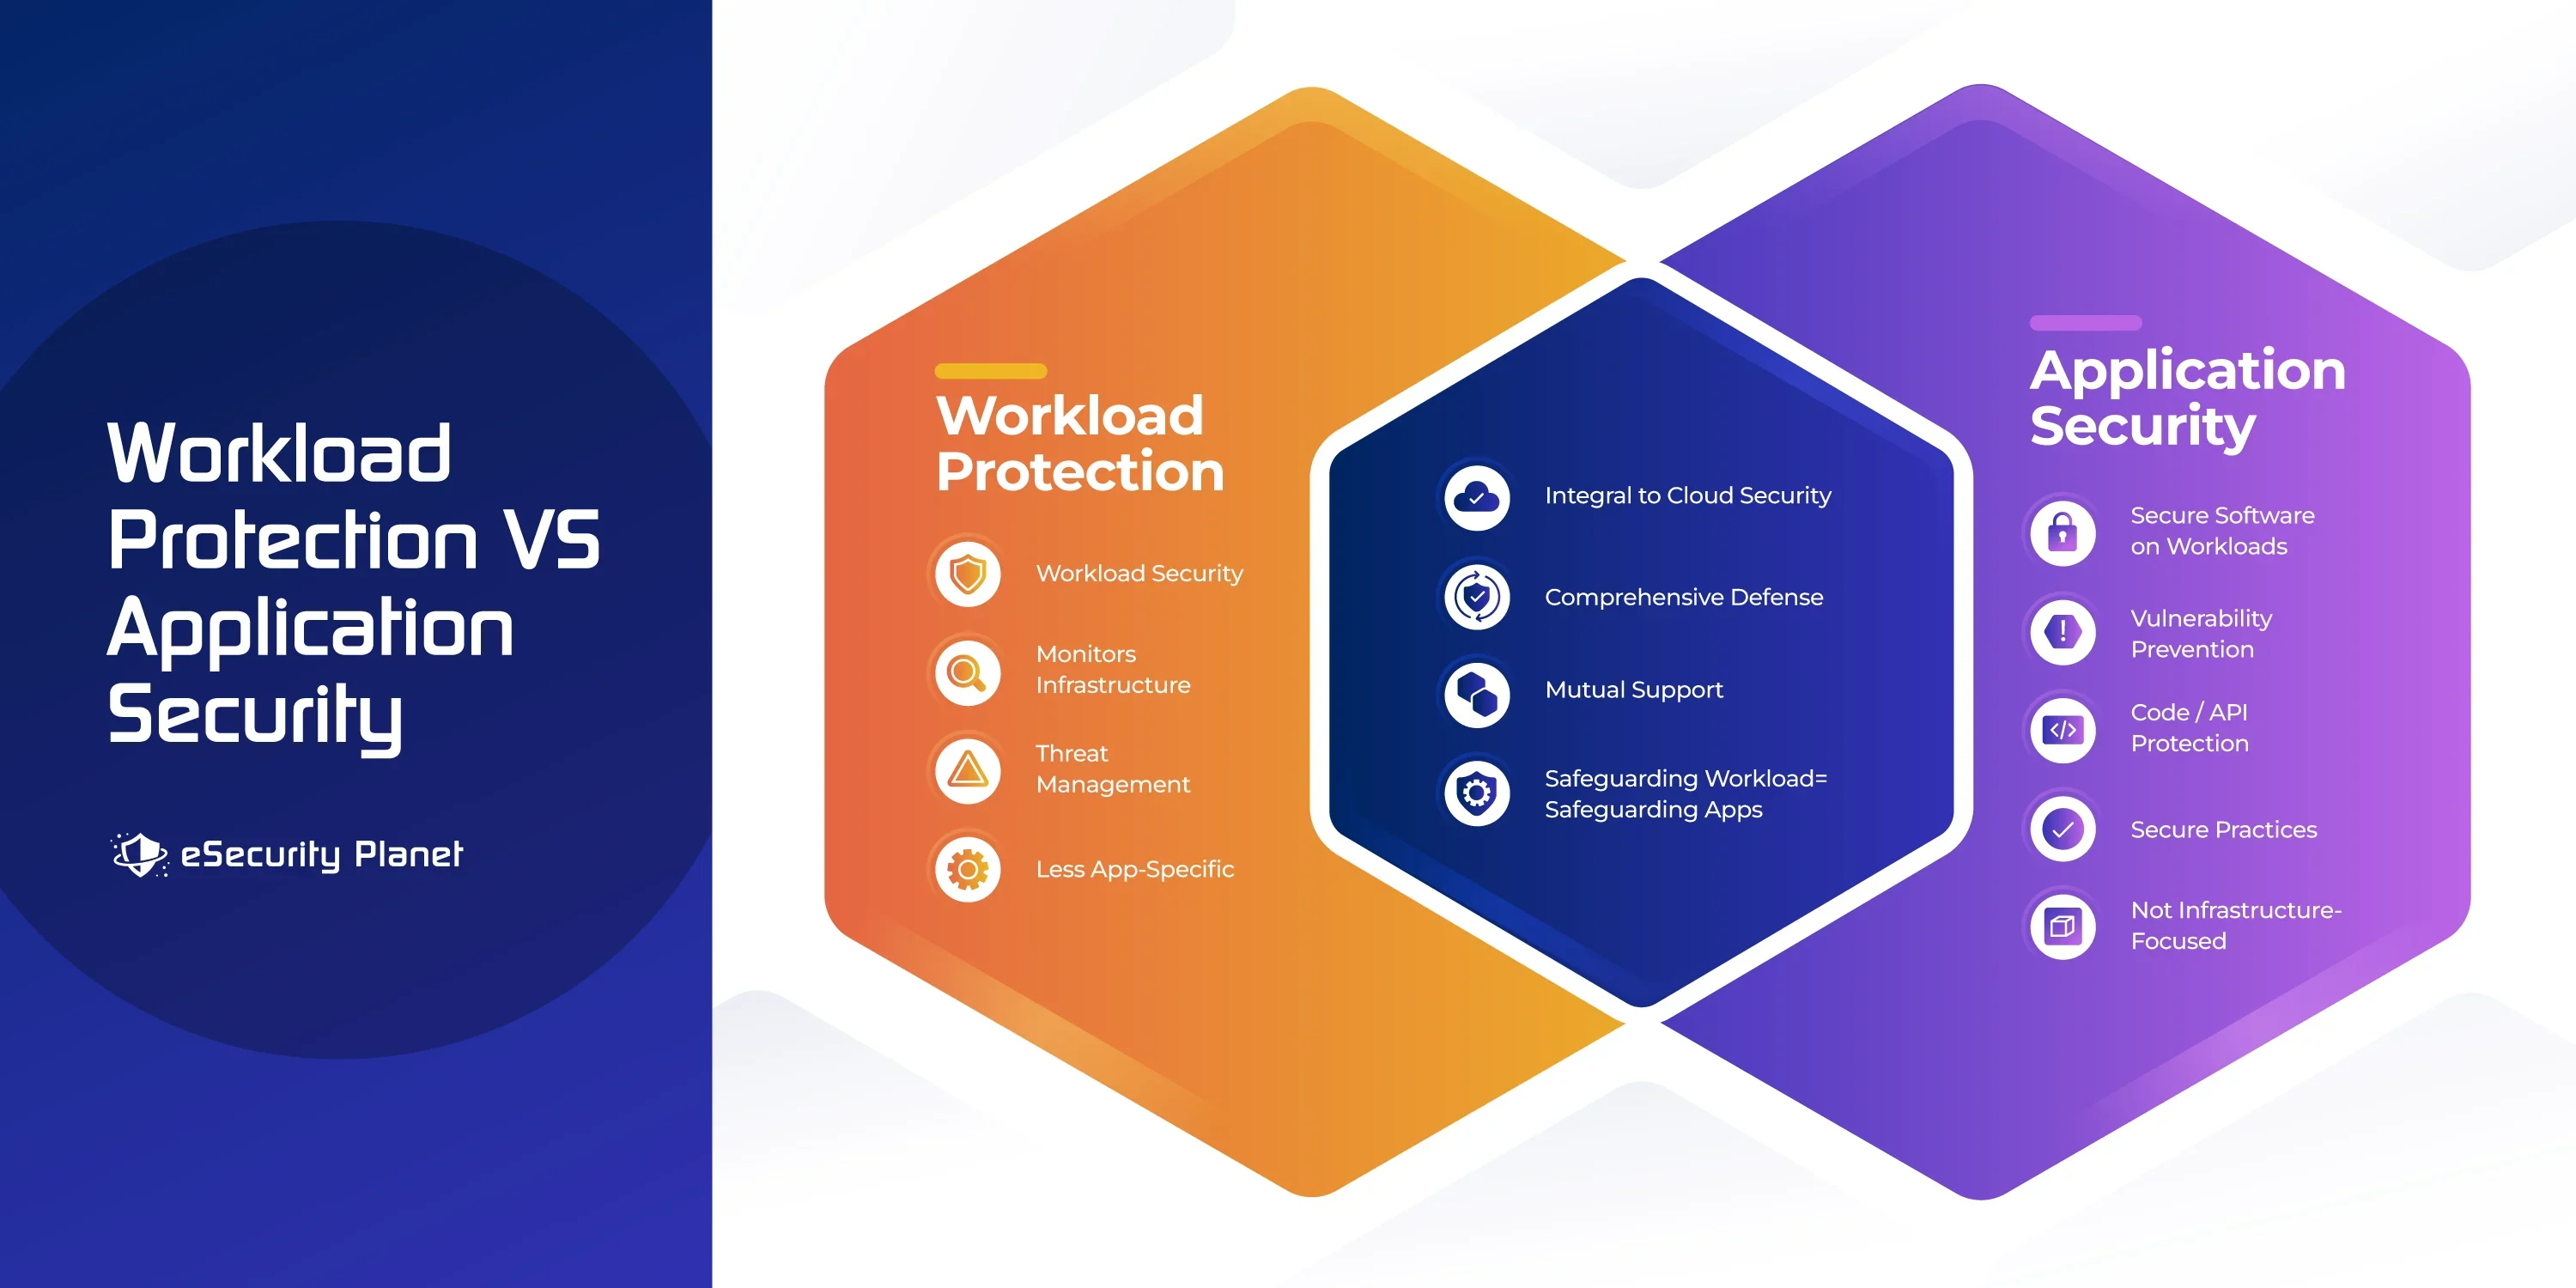
Während sie unterschiedliche Sicherheitsaspekte abdecken, sind Cloud-Workload-Schutz und Anwendungssicherheit miteinander verbunden und ergänzen sich innerhalb von Cloud Workload Protection Platforms. Während sich CWPP-Lösungen auf den Schutz von Cloud-Umgebungen konzentrieren, ist Anwendungssicherheit ein umfassenderer Ansatz, der gewährleistet, dass die Anwendungen selbst sicher sind – von der sicheren Entwicklung und Programmierung bis hin zur API- und Schwachstellenverwaltung. Somit ergänzen sich Anwendungssicherheit und Cloud-Workload-Schutz und bieten gemeinsam einen umfassenden Schutz vor möglichen Angriffen.
Umfassendere Cloud Native Application Protection Platforms (CNAPP) vereinen Anwendungssicherheit und Cloud-Workload-Schutz, indem sie eine Reihe von Cloud-Sicherheitstools und -funktionen zusammenführen. Dazu gehören Cloud Workload Protection Platforms, Cloud Security Posture Management (CSPM), Cloud Infrastructure Entitlement Management (CIEM), Infrastructure-as-Code-(IaC-)Scanning und weitere Funktionen, um Cloud-Workloads, Anwendungen, Identitäts- und Zugriffsmanagement, Entwicklungsumgebungen und mehr vor Bedrohungen und Schwachstellen zu schützen.
Welche Vorteile bietet Cloud-Workload-Schutz?
Die Implementierung von Cloud-Workload-Schutz bietet Unternehmen, die die Sicherheit ihrer Cloud-Systeme erhöhen möchten, mehrere Vorteile:
- Automatisierung wird in CWP-Systemen häufig eingesetzt, um Sicherheitsverfahren zu beschleunigen. Die automatisierte Reaktion auf Bedrohungen und Schwachstellen gewährleistet schnelle und zuverlässige Maßnahmen.
- CWP-Lösungen bieten eine zusätzliche Schutzebene, die speziell dafür entwickelt wurde, Cloud-Workloads vor einer Vielzahl von Gefahren zu schützen. Dadurch werden kritische Daten und Anwendungen vor Cyberangriffen geschützt.
- Die Echtzeitüberwachung von Cloud-Workloads wird durch CWP-Systeme ermöglicht. Dadurch lassen sich Sicherheitsprobleme schnell erkennen und beheben, und Datenlecks können verhindert werden.
- Indem sie die Gefährdung von Workloads durch mögliche Bedrohungen minimieren, verringern CWP-Lösungen mithilfe von Strategien wie Mikrosegmentierung und Schwachstellenmanagement die Angriffsfläche.
- Durch die Anwendung erforderlicher Sicherheitsmaßnahmen unterstützen CWP-Technologien Unternehmen bei der Einhaltung von Compliance-Vorschriften.
- Die Skalierbarkeit von Cloud-Umgebungen lässt sich spontan ändern, und CWP-Lösungen sind darauf ausgelegt, diese Skalierbarkeit zu unterstützen. Sie können konstante Sicherheitsmaßnahmen aufrechterhalten und sich gleichzeitig problemlos an neue Workloads und Ressourcen anpassen.
- CWP-Plattformen bieten umfassenden Einblick in den Sicherheitsstatus von Cloud-Workloads. Unternehmen können diese Informationen nutzen, um fundierte Entscheidungen über Sicherheitsverbesserungen zu treffen und sicherzustellen, dass die wirksamsten Maßnahmen umgesetzt werden.
Welche Herausforderungen birgt Cloud-Workload-Schutz?
Obwohl Cloud-Workload-Schutz viele Vorteile bietet, bringt er auch einige Herausforderungen mit sich, denen sich Unternehmen stellen müssen:
- Sicherheitsmanagement: Cloud-Workloads sind dynamisch und werden je nach Bedarf kontinuierlich vergrößert oder verkleinert. Es bedarf sorgfältiger Planung, um die Sicherheitsmaßnahmen während dieser Veränderungen aktuell und einheitlich zu halten.
- Geteilte Verantwortung: Nach dem Modell der geteilten Verantwortung schützen Cloud-Service-Provider die Infrastruktur, während der Kunde für den Schutz seiner Daten und Anwendungen zuständig ist. Diese Aufgabenteilung kann verwirrend sein und Unternehmen eine größere Sicherheitslast auferlegen, als ihnen bewusst ist.
- CI/CD-Integration: Unternehmen, die DevOps einsetzen, streben schnelle und häufige Softwareveröffentlichungen an. Es kann schwierig sein, Sicherheit nahtlos in diesen Prozess zu integrieren, ohne dabei Abstriche beim Tempo zu machen.
- Fehlalarme: Zu strenge Sicherheitseinstellungen können zu Fehlalarmen führen, unnötige Eingriffe auslösen und den Betrieb beeinträchtigen.
- Kosten: Die am besten geeigneten Cloud-Sicherheitstools können kostspielig sein. Unternehmen müssen Sicherheitsanforderungen mit finanziellen Einschränkungen in Einklang bringen.
Cloud Workload Protection Platforms einsetzen
Diese Cloud Workload Protection Platforms bieten eine Reihe von Methoden und Tools zur Vermeidung, Erkennung und Behebung von Sicherheitsproblemen in Cloud-Workloads. Wenn Unternehmen ihre Workloads in die Cloud verlagern und dort betreiben, können sie dank der Transparenz, Kontrolle und Automatisierung von CWPP-Tools eine solide Sicherheitslage aufrechterhalten. Zu den bekannten Cloud Workload Protection Platforms gehören:
Illumio Core
Am besten für fortschrittliche Mikrosegmentierungsfunktionen
Die fortschrittlichen Mikrosegmentierungsfunktionen von Illumio Core ermöglichen es Unternehmen, granulare Sicherheitsgrenzen für Workloads zu definieren und die laterale Ausbreitung von Bedrohungen zu verhindern. Illumio Core bietet außerdem Echtzeit-Bedrohungserkennung, Transparenz über Workloads und adaptive Sicherheitsrichtlinien. Dank seiner Fähigkeit, sich an veränderliche Workloads anzupassen und die Transparenz zu optimieren, eignet es sich gut zum Schutz von Cloud-Workloads.
Die Preise für Illumio-Core-Einheiten beginnen bei 7.080 US-Dollar pro Jahr für 50 geschützte Workloads und 25 Ports.
Orca Security
Am besten für fortschrittliche Cloud-Konfigurationsfunktionen
Die agentenlose Technologie und die umfassende Cloud-Transparenz von Orca Security machen die Plattform zu einem führenden Anbieter im Bereich der Cloud-Konfigurationssicherheit. Sie bietet kontinuierliche Überwachung und umfassende Einblicke in mehrere Cloud-Plattformen. Eine ihrer Besonderheiten ist die Fähigkeit, Schwachstellen ohne den Einsatz von Agents zu erkennen. Dadurch werden eine geringe Performance-Belastung und eine einfache Einrichtung gewährleistet.
Prisma Cloud by Palo Alto
Am besten für DevOps-Integration und Container-Sicherheit
Prisma Cloud von Palo Alto bietet umfassende Cloud-Sicherheit. Die Lösung zeichnet sich durch die Integration von Sicherheit in DevOps-Verfahren und den zuverlässigen Schutz von Containern aus. Zu den Funktionen für Container-Sicherheit gehören Image-Scanning, Laufzeitsicherheit und Compliance-Überwachung. Der ganzheitliche Ansatz von Prisma Cloud für Cloud-Schutz und Verhinderung von Datenverlust bietet eine zusätzliche Sicherheitsebene.
Die Preise beginnen bei 9.000 US-Dollar pro Jahr für 100 Credits der Business Edition. Weitere Informationen finden Sie im Preisleitfaden für Prisma Cloud by Palo Alto.
Sophos Cloud Workload Protection
Am besten für die benutzerfreundliche Oberfläche
Dank der bekannten benutzerfreundlichen Oberfläche können Unternehmen jeder Größe Sophos Cloud Workload Protection einsetzen. Die Lösung bietet umfassende Sicherheitsfunktionen wie Transparenz, Verschlüsselung und Bedrohungsprävention. Zu ihren wichtigsten Vorteilen gehört die problemlose Integration in andere Sicherheitsprodukte und -systeme.
Trend Micro Deep Security
Am besten für hybride Cloud-Umgebungen
Mit seiner hostbasierten Firewall sowie Funktionen für Anti-Malware, Schwachstellenmanagement und Angriffsprävention eignet sich Trend Micro Deep Security besonders für hybride Cloud-Umgebungen. Die Lösung bietet umfassenden Workload-Schutz für Bereitstellungen in privaten und öffentlichen Clouds. Unternehmen, die ihre Cloud-Sicherheit verbessern möchten, können von Trend Micro Deep Security profitieren, da die Lösung hybride Cloud-Architekturen unterstützt und starke Sicherheitsfunktionen bietet.
Lesen Sie unseren ausführlichen Leitfaden zu den wichtigsten Cloud Workload Protection Platforms (CWPP)
Fazit: Cloud-Resilienz mit Workload-Schutz stärken
Cloud-Workloads gehören zu den wichtigsten Ressourcen eines Unternehmens und erfordern spezielle Sicherheitskontrollen zu ihrem Schutz. Daher sollte ein wirksamer Cloud-Sicherheitsplan Cloud-Workload-Schutz als integralen Bestandteil umfassen. CWPP bietet eine Reihe wichtiger Funktionen zum Schutz sensibler Daten, zur Verhinderung unerwünschter Zugriffe und zur Einhaltung von Compliance-Vorgaben, darunter Mikrosegmentierung, Container-Sicherheit und Schutz vor Fehlkonfigurationen in der Cloud. Wenn Unternehmen verstehen, wie CWP funktioniert, welche Vorteile und Herausforderungen damit verbunden sind und welche Plattformen auf dem Markt verfügbar sind, können sie ihre Cloud-Umgebungen stärken, sich erfolgreich in der komplexen Welt des Cloud-Computing bewegen und sich gleichzeitig gegen mögliche Angriffe schützen.
Als Nächstes: Sehen Sie die wichtigsten Cloud-Sicherheitsunternehmen