

















À mesure que le cloud computing évolue, la sécurité cloud évolue elle aussi. Les acheteurs à la recherche de solutions de sécurité cloud peuvent se retrouver face à un éventail vertigineux d’acronymes tels que CNAPP, CWPP, CSPM et CIEM.
Nous allons examiner chacune de ces technologies de sécurité cloud — ainsi que les CASB — et leurs usages, puis vous orienter vers certaines des meilleures solutions de sécurité cloud. Mais commençons par un bref aperçu avant d’étudier chacune d’entre elles en détail :
- Cloud Security Posture Management (CSPM) : à privilégier pour maintenir une solide posture de sécurité dans toute votre infrastructure cloud en détectant instantanément les erreurs de configuration et les violations de conformité.
- Cloud Workload Protection Platforms (CWPP) : à privilégier pour sécuriser des charges de travail et des applications spécifiques, en mettant particulièrement l’accent sur la sécurité à l’exécution et la gestion des vulnérabilités.
- Cloud Infrastructure Entitlement Management (CIEM) : à privilégier pour gérer efficacement les droits d’accès aux ressources cloud, réduire les risques liés aux accès et maintenir la conformité.
- Cloud Native Application Protection Platforms (CNAPP) : les solutions CNAPP ont évolué pour englober tous ces aspects et sont à privilégier pour sécuriser les applications cloud natives et assurer une protection spécialisée des environnements conteneurisés et serverless.
Accéder directement à :
- Évolution des solutions de sécurité cloud
- CWPP (Cloud Workload Protection Platforms)
- CSPM (Cloud Security Posture Management)
- CIEM (Cloud Infrastructure Entitlement Management)
- CNAPP (Cloud Native Application Protection Platform)
- Faut-il utiliser CSPM, CWPP, CIEM ou CNAPP ?
- Une autre solution à envisager : CASB (Cloud Access Security Broker)
- En résumé : améliorez la sécurité cloud de votre organisation
- Évolution des solutions de sécurité cloud
- CWPP (Cloud Workload Protection Platforms)
- CSPM (Cloud Security Posture Management)
- CIEM (Cloud Infrastructure Entitlement Management)
- CNAPP (Cloud Native Application Protection Platforms)
- Faut-il utiliser CSPM, CWPP, CIEM ou CNAPP ?
- Une autre solution à envisager : CASB (Cloud Access Security Broker)
- En résumé : améliorez la sécurité cloud de votre organisation
Évolution des solutions de sécurité cloud
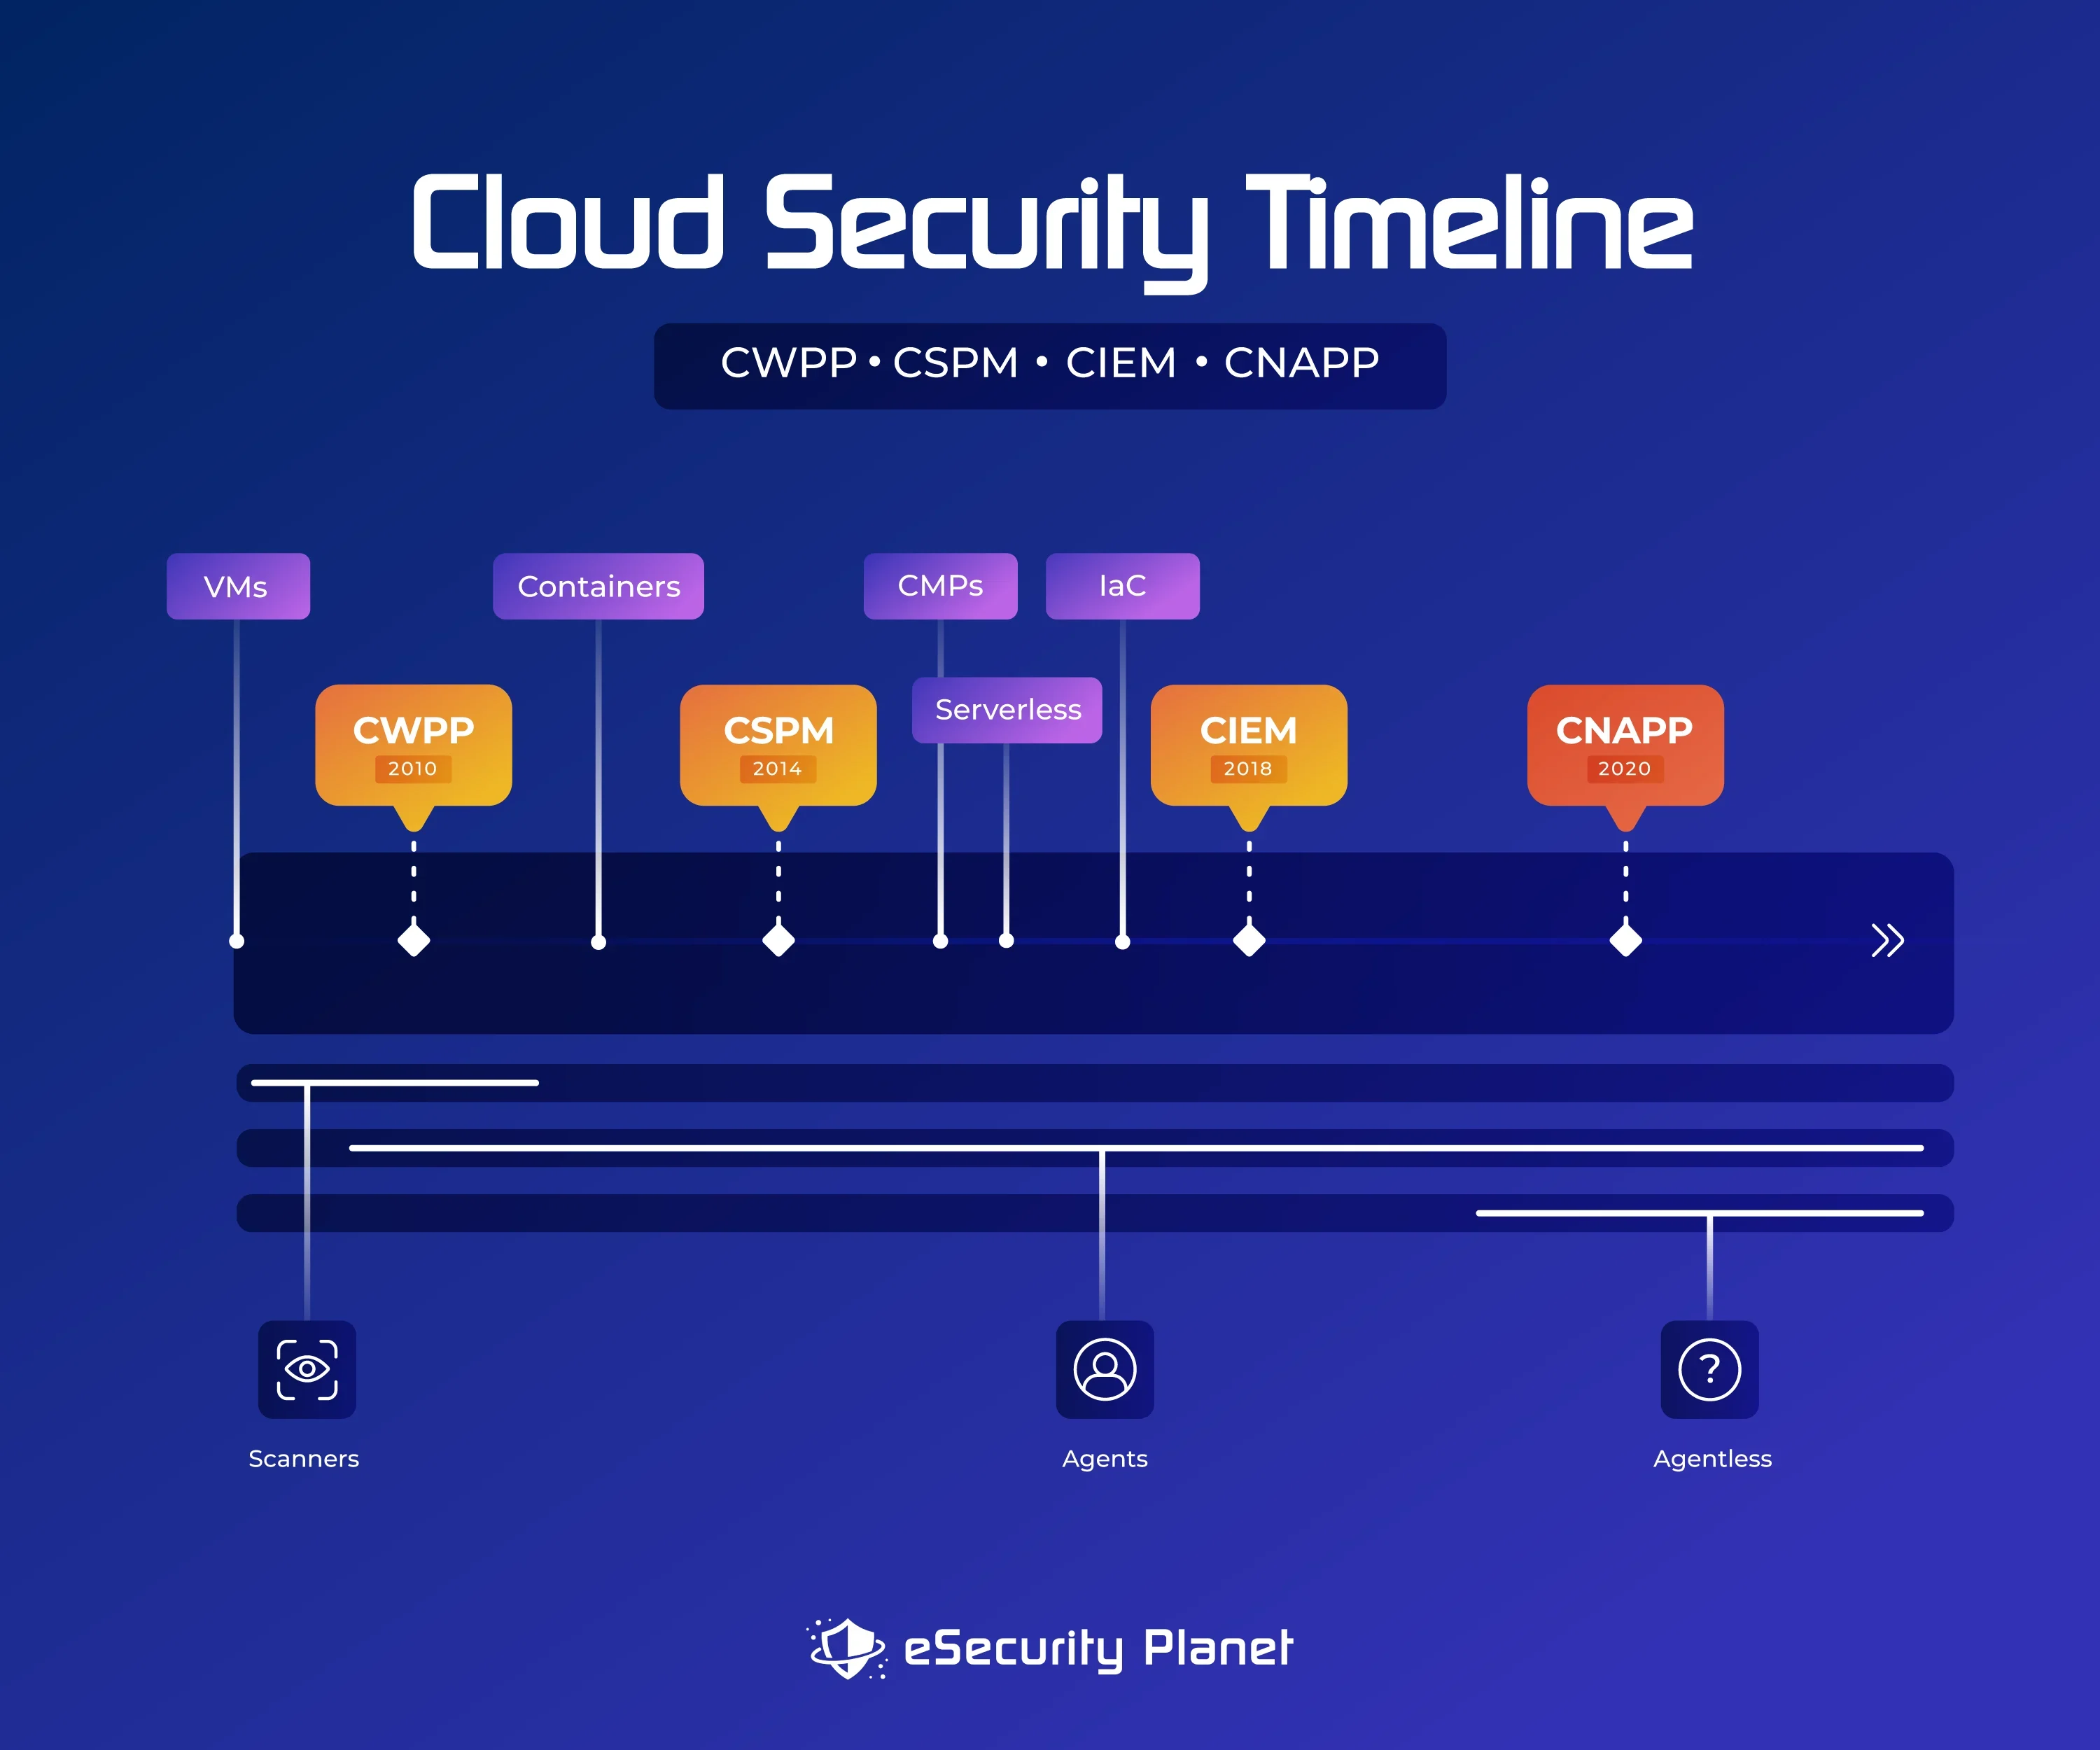
L’ère du cloud computing a commencé en 1999, lorsque Salesforce a démontré l’utilité et la popularité des applications SaaS (software as a service) avec le lancement de son service de CRM. Amazon a fait de même pour l’infrastructure cloud (IaaS) en lançant AWS en 2006, et les offres de platform as a service (PaaS) ont commencé à apparaître à la même époque.
La sécurisation de tous ces nouveaux environnements et connexions cloud est devenue la mission des entreprises de cybersécurité. Gartner a joué un rôle majeur dans l’élaboration de la terminologie de la sécurité cloud, en forgeant le terme « Cloud Workload Protection Platform » en 2010 pour désigner un outil servant à protéger les machines virtuelles et les conteneurs. En 2012, les Cloud Access Security Brokers (CASB) ont commencé à émerger pour surveiller l’accès des utilisateurs aux services cloud.
Les services de Cloud Security Posture Management (CSPM) ont commencé à apparaître en 2014 pour gérer les configurations des services cloud, à mesure que des fournisseurs comme AWS, Microsoft Azure et Google Cloud se généralisaient. Les écarts d’identité dans les droits des comptes ont entraîné l’essor du Cloud Infrastructure Entitlement Management (CIEM) quelques années plus tard et, au cours des deux dernières années, les Cloud Native Application Protection Platforms (CNAPP) ont émergé pour réunir CWPP, CSPM et CIEM au sein d’une plateforme complète de sécurité cloud.
Examinons maintenant chacune de ces solutions en détail.
CWPP (Cloud Workload Protection Platforms)
Les Cloud Workload Protection Platforms constituent une excellente option pour les entreprises qui souhaitent sécuriser des charges de travail et des applications spécifiques dans le cloud. Les CWPP offrent de solides défenses contre un large éventail de risques, notamment les logiciels malveillants, les rançongiciels, les attaques DDoS, les erreurs de configuration, les menaces internes et les fuites de données. Pour garantir la sécurité des ressources cloud, les solutions CWPP offrent une visibilité et une administration unifiées des machines physiques, des VM, des conteneurs et des charges de travail serverless.
Fonctionnalités clés des CWPP
- Vérifie la conformité aux normes du secteur et aux exigences réglementaires en réalisant des évaluations de la configuration de sécurité, des audits, des rapports et en générant des rapports de conformité.
- Une surveillance efficace de la sécurité et une détection des menaces sont rendues possibles par des informations exhaustives sur les charges de travail cloud, notamment leur configuration, leur inventaire logiciel, leurs connexions réseau et les droits d’accès des utilisateurs.
- Améliore la visibilité, l’administration et le contrôle de la sécurité grâce aux services de sécurité cloud natifs et aux API sur des plateformes cloud telles qu’AWS, Azure et Google Cloud.
- Garantit le chiffrement, la prévention des pertes de données (DLP) et les restrictions d’accès afin de protéger les données contre les accès indésirables, les fuites de données et l’exfiltration.
- Améliore la sécurité en contribuant à isoler les tâches et à limiter les communications entre elles.
- Protège les charges de travail cloud contre les menaces pendant leur fonctionnement en assurant une protection à l’exécution.
- Réduit le travail humain, accélère les opérations de sécurité et maintient un niveau de sécurité uniforme entre les charges de travail grâce à la détection automatisée des vulnérabilités, aux processus de réponse aux incidents et à l’administration unifiée des politiques de sécurité.
- Sécurise les charges de travail des serveurs dans un large éventail d’environnements cloud publics et d’architectures de centres de données hybrides.
- Prend en charge les architectures applicatives reposant sur des conteneurs.
- Utilise des fonctionnalités de réponse et de gestion des incidents, notamment les alertes en temps réel et l’intégration des renseignements sur les menaces afin d’identifier et de réduire les failles de sécurité.
Avantages des CWPP
- En concentrant la sécurité sur les vulnérabilités et les menaces propres à chaque charge de travail, les CWPP améliorent la sécurité globale des applications cloud.
- La surveillance continue permet de détecter rapidement les comportements suspects et les anomalies, afin de réagir sans délai aux problèmes de sécurité.
- Fournit des informations détaillées sur chaque tâche.
- Les meilleurs produits CWPP sont évolutifs, flexibles et réactifs face à l’évolution des besoins dans des environnements cloud dynamiques.
Limites des CWPP
- Certains aspects de l’architecture cloud globale peuvent être moins bien couverts en raison de l’accent principalement mis par les CWPP sur la sécurisation de charges de travail spécifiques.
- La complexité peut devenir un problème lors de la configuration et de l’administration de charges de travail distinctes, en particulier dans les installations cloud de grande envergure.
- L’intégration de solutions supplémentaires peut être nécessaire pour assurer une sécurité complète.
- Visibilité limitée sur le plan de contrôle cloud, inexactitudes dans la hiérarchisation des alertes et couverture incomplète dues à un déploiement basé sur des agents.
- Certains produits CWPP peuvent avoir des difficultés à changer d’échelle.
- La maintenance peut entraîner une hausse des frais généraux.
- Les performances des charges de travail cloud peuvent être affectées par la surveillance et la détection des menaces en temps réel.
Voir les meilleures Cloud Workload Protection Platforms (CWPP)
CSPM (Cloud Security Posture Management)
Le Cloud Security Posture Management est une approche stratégique de la gestion de la sécurité et de la conformité dans les environnements de cloud computing. Le CSPM identifie, évalue, hiérarchise et gère les risques aux niveaux de l’infrastructure et de la configuration dans le cloud. Pour les entreprises qui cherchent à sécuriser leur infrastructure cloud, le CSPM constitue la meilleure option.
Fonctionnalités clés du CSPM
- Comprend une gouvernance avancée des données et une gestion de la conformité, ainsi que des règles personnalisées ou prédéfinies fondées sur des cadres réglementaires tels que HIPAA, RGPD, NIST, PCI-DSS, CIS, ISO et SOC 2.
- Compatible avec les renseignements sur les menaces de fournisseurs tiers.
- Réalise des évaluations des risques sur les ressources et les configurations cloud afin de détecter les vulnérabilités et les failles de sécurité.
- Détecte les problèmes de mauvaise configuration et les risques de non-conformité dans les infrastructures cloud.
- Fournit une gestion des configurations multicloud ainsi que des rapports de conformité.
- Fournit des recommandations détaillées et permet une remédiation manuelle ou automatique.
- Propose une surveillance en temps réel et des évaluations automatisées de la conformité aux bonnes pratiques de sécurité cloud.
- Surveille et évalue les risques au niveau de l’infrastructure, avec une notation et une visualisation des risques pour faciliter leur détection.
- Utilise l’automatisation pour appliquer les politiques, catégoriser les éléments et assurer la remédiation, réduisant ainsi les problèmes de sécurité et de conformité liés aux mauvaises configurations.
- Utilise des référentiels sectoriels, des réglementations, des analyses comportementales et l’apprentissage automatique pour automatiser les renseignements sur les menaces et détecter et atténuer les risques de sécurité cloud.
Avantages du CSPM
- Vérifie la conformité aux normes et l’application de mesures conformes aux exigences de l’entreprise, de la région et du secteur, réduisant ainsi la charge des équipes de cybersécurité.
- Identifie les risques potentiels et formule des recommandations pour améliorer la posture de sécurité.
- Assure une surveillance en temps réel de la sécurité et de la conformité, offrant aux parties prenantes ayant différents niveaux d’expérience en cybersécurité une meilleure visibilité.
- Simplifie la détection et la remédiation des risques dans les environnements cloud complexes grâce à l’automatisation.
- Prend en charge plusieurs environnements cloud tels qu’AWS, Azure et GCP.
Limites
- Difficultés d’intégration avec certaines plateformes cloud ou certains outils externes.
- Prise en charge insuffisante de certains services cloud spécialisés ou de niche.
- Ne fournit pas d’informations sur les charges de travail.
- Couverture limitée de la sécurité au niveau des applications.
- La gestion de systèmes cloud complexes et évoluant rapidement peut s’avérer difficile.
- Nécessite des employés hautement qualifiés pour comprendre et exploiter efficacement les résultats de l’outil.
- Ne détecte pas les risques de déplacement latéral.
- Notifications mal hiérarchisées, alertes excessives et faux positifs pouvant nécessiter un examen manuel.
- Faiblesses potentielles dans la protection contre les menaces dynamiques et évolutives.
- Effets potentiels sur les performances lors de déploiements cloud continus à grande échelle.
- Dépend entièrement de l’exactitude et de l’actualité des API des fournisseurs cloud pour réaliser les évaluations.
- Dépend d’un déploiement et d’une configuration corrects pour détecter efficacement les risques.
Voir les meilleures solutions de Cloud Security Posture Management (CSPM)
CIEM (Cloud Infrastructure Entitlement Management)
Avec un accent particulier sur la gestion des identités et des accès (IAM) dans le cloud, le CIEM (Cloud Infrastructure Entitlement Management) convient aux entreprises qui doivent gérer et protéger l’accès aux ressources cloud. Le CIEM empêche les accès indésirables et les violations potentielles de données causées par des comptes compromis ou excessivement privilégiés à mesure que les environnements cloud gagnent en sophistication et que le nombre d’utilisateurs et d’autorisations augmente. Le CIEM aide les entreprises à améliorer la visibilité, la gestion et la gouvernance de leur infrastructure cloud tout en réduisant le risque d’attaques externes et internes.
Fonctionnalités clés du CIEM
- Examine les autorisations d’accès multicloud et formule des recommandations concernant les droits d’accès.
- Met en œuvre des rapports de conformité et un accès au moindre privilège.
- Afin de détecter les anomalies et les problèmes de sécurité potentiels, les outils CIEM analysent les comportements des utilisateurs et les schémas d’accès. En identifiant les activités suspectes, telles que des tentatives de connexion irrégulières, ils peuvent envoyer des alertes pour déclencher une réponse rapide.
- Offre de solides fonctionnalités de gouvernance des identités, en gérant les identités, les rôles et les autorisations des utilisateurs sur les ressources cloud afin d’accorder les accès conformément au principe du moindre privilège et de réduire le risque d’accès illégitime.
- L’examen régulier des droits d’accès par le CIEM aide à identifier et à corriger les comptes surprivilégiés ou les droits d’accès sous-utilisés afin de réduire la surface d’attaque, ainsi qu’à détecter et atténuer les problèmes de sécurité liés aux droits d’accès.
- Pour garantir le respect des normes de conformité et des bonnes pratiques de sécurité par les utilisateurs, le CIEM applique des restrictions et des règles d’accès aux ressources cloud.
Avantages du CIEM
- Garantit le respect des bonnes pratiques et aide les entreprises à se conformer aux exigences de conformité et aux normes de sécurité internes.
- En réduisant le risque de violation de données et d’accès illégitime aux ressources essentielles, le CIEM améliore considérablement la sécurité cloud.
- Aide à lutter contre les menaces internes et l’exfiltration potentielle de données en appliquant le principe du moindre privilège et en suivant les schémas d’accès des utilisateurs.
- Rationalise la gestion des accès afin de fournir aux équipes de sécurité un contrôle et une visibilité centralisés sur les droits d’accès cloud.
Limites
- Certaines solutions CIEM peuvent ne pas disposer de toutes les fonctionnalités IAM et présenter des lacunes en matière de contexte et de visibilité globaux.
- Les systèmes CIEM peuvent générer de fausses alertes.
- La mise en œuvre du CIEM dans des environnements cloud complexes et de grande envergure peut être difficile ; elle peut également nécessiter une conception minutieuse et une interaction avec les solutions IAM existantes.
- Le CIEM ne traite pas les problèmes de déplacement latéral.
- Pour configurer et administrer les contrôles d’accès au moyen de systèmes CIEM, les administrateurs et les équipes de sécurité peuvent avoir besoin d’une formation spécialisée.
CNAPP (Cloud Native Application Protection Platforms)
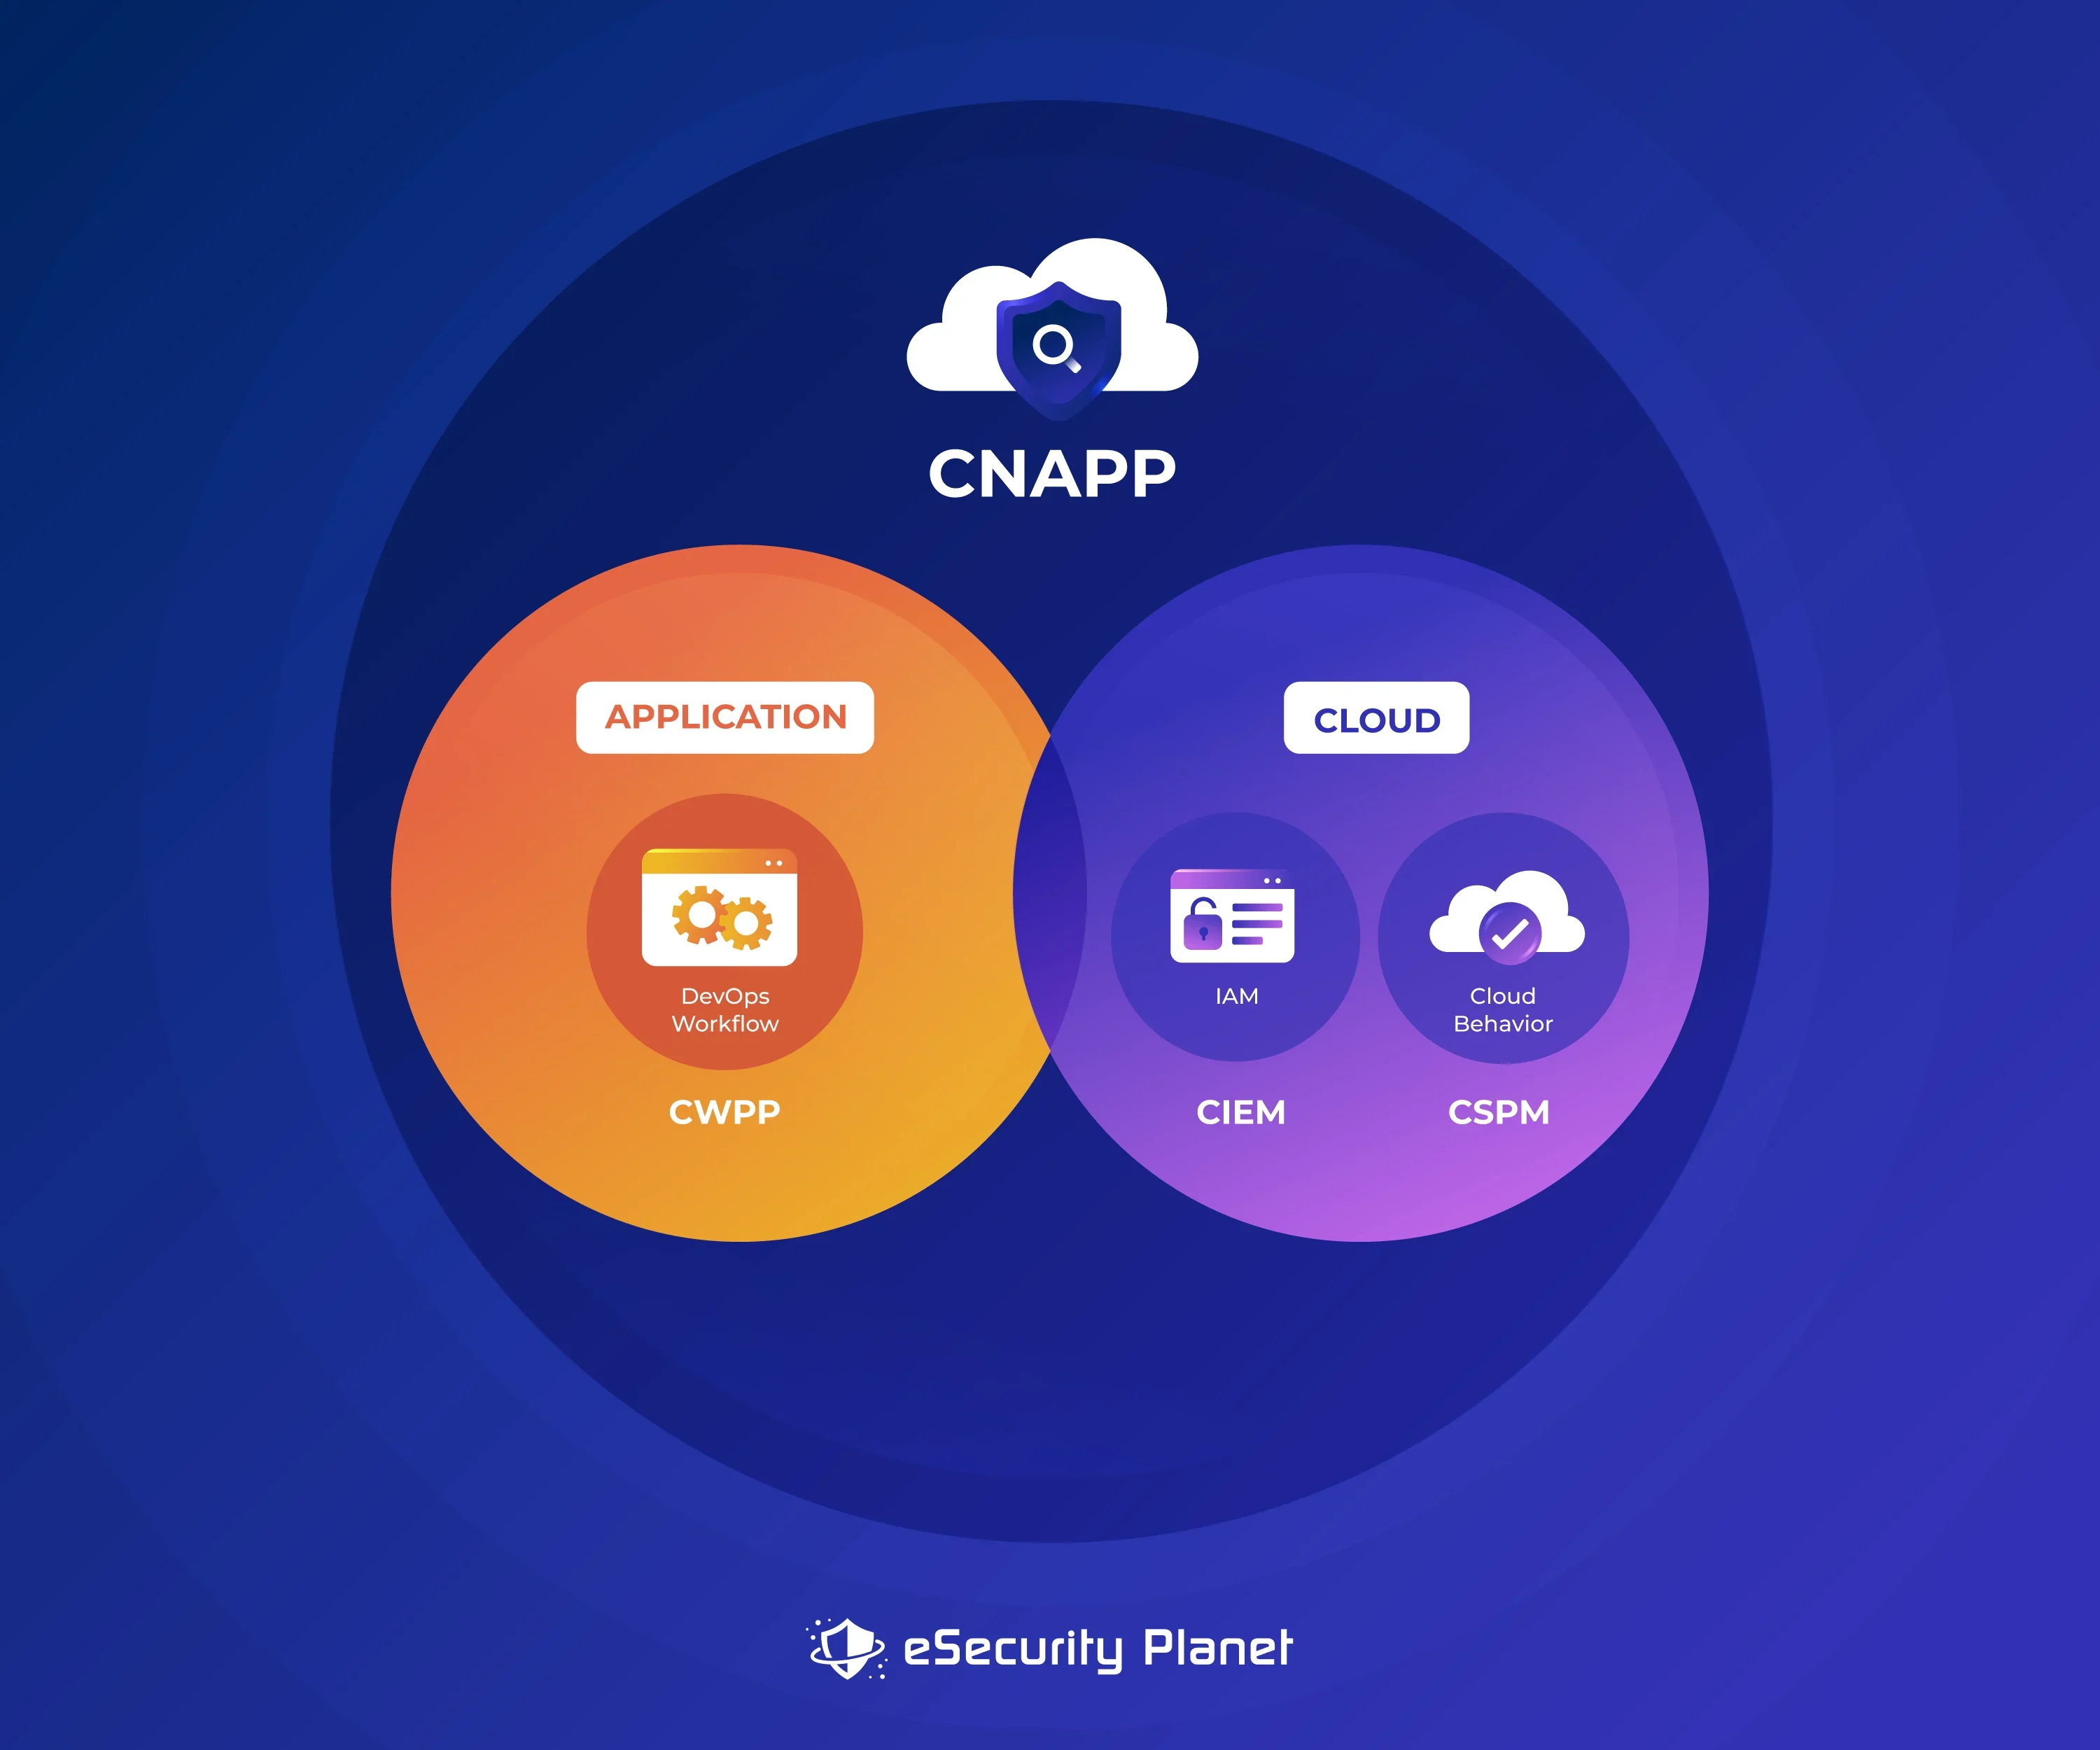
Les Cloud Native Application Protection Platforms combinent le CSPM, le CIEM, le CWPP, l’analyse de l’Infrastructure as Code (IAC) et bien plus encore afin d’assurer une protection complète des charges de travail, des applications, des identités, de la gestion des accès et des environnements de développement cloud contre les vulnérabilités et les cyberattaques.
Les solutions CNAPP offrent une sécurité ciblée pour les environnements conteneurisés et serverless, en particulier pour les applications cloud natives et l’infrastructure qui les prend en charge. Elles fournissent des outils complets pour protéger les charges de travail et les applications cloud contre divers risques de sécurité, en répondant aux enjeux liés aux microservices, aux architectures serverless et aux environnements conteneurisés.
Bien que le CSPM, le CIEM et le CWPP soient des éléments essentiels de la sécurité cloud globale, le CNAPP complète et étend les mesures de sécurité, ce qui en fait une excellente option pour les entreprises dont les charges de travail comprennent des applications cloud natives.
Fonctionnalités clés du CNAPP
- Fournit une protection et une visibilité complètes sur les environnements cloud en combinant les principaux outils de sécurité cloud pour assurer une sécurité cloud globale.
- Analyse les chemins cloud afin de détecter les points d’attaque probables.
- Protège contre les vulnérabilités au niveau des fonctions, les abus d’API et les risques d’exposition des données afin de garantir l’intégrité et la confidentialité des environnements serverless.
- Permet de détecter et d’atténuer en temps réel les attaques sophistiquées et les comportements suspects en utilisant des outils de pointe de renseignements sur les menaces, tels que les analyses comportementales et les algorithmes d’apprentissage automatique.
- Automatise les évaluations de conformité et propose des cadres de gouvernance.
- Les architectures fondées sur les microservices sont protégées contre les vulnérabilités et les menaces par une sécurité de bout en bout comprenant le chiffrement, la gestion des identités et des accès et la protection à l’exécution.
- Offre une intégration fluide avec les processus DevOps, favorisant le développement sécurisé des applications sans ralentir le cycle de développement.
- De solides fonctionnalités de sécurité des conteneurs surveillent continuellement ces derniers afin de détecter et de corriger les menaces et les vulnérabilités. Ces fonctionnalités comprennent l’analyse des vulnérabilités, la gestion des configurations de sécurité et la protection à l’exécution.
Avantages du CNAPP
- Le CNAPP va au-delà de l’approche individuelle du CSPM, du CIEM et du CWPP pour offrir une approche globale de la sécurité, spécialement conçue pour les applications cloud natives.
- Comparé au CSPM, au CIEM et au CWPP, qui peuvent avoir une portée plus large, le CNAPP est spécifiquement conçu pour les environnements cloud natifs, ce qui le rend plus spécialisé et mieux adapté à la protection des applications et des charges de travail cloud natives.
- Emploie des techniques sophistiquées de renseignements sur les menaces, telles que les algorithmes d’apprentissage automatique et les analyses comportementales, pour détecter et atténuer en temps réel les menaces complexes, allant ainsi au-delà du CSPM, du CIEM et du CWPP.
- S’intègre parfaitement aux méthodes DevOps, garantissant l’intégration des mesures de sécurité dès le début du cycle de développement logiciel.
- Offre une visibilité et des capacités de gouvernance accrues, adaptées aux besoins spécifiques des applications cloud natives.
- Fournit une sécurité de bout en bout pour les architectures fondées sur les microservices ainsi que pour les applications conteneurisées et serverless, en répondant aux problèmes de sécurité propres à ces contextes.
Limites
- Les administrateurs et les équipes de sécurité peuvent devoir suivre une formation et se familiariser avec les outils CNAPP afin d’utiliser et de configurer correctement l’ensemble des fonctionnalités de la plateforme.
- Les fonctionnalités avancées de renseignements sur les menaces peuvent nécessiter des ressources système supplémentaires et affecter les performances.
- Une planification minutieuse et une intégration aux systèmes et processus existants peuvent être nécessaires lors de la mise en œuvre de solutions CNAPP dans des environnements cloud natifs complexes.
- Couverture limitée des charges de travail supplémentaires qui ne sont pas cloud natives.
- Les entreprises doivent évaluer attentivement leur budget et leurs exigences de sécurité, car des frais supplémentaires peuvent s’appliquer.
- L’efficacité des systèmes CNAPP contre les menaces évolutives dépend largement des mises à niveau et de la maintenance régulières.
Voir les meilleures Cloud Native Application Protection Platforms (CNAPP)
Faut-il utiliser CSPM, CWPP, CIEM ou CNAPP ?
Vos exigences spécifiques détermineront les solutions de sécurité cloud les mieux adaptées à votre environnement. Chacune de ces solutions répond à des aspects précis de la sécurité cloud et conviendra mieux à certains cas d’utilisation qu’à d’autres.
- Utilisez CSPM (Cloud Security Posture Management) lorsque vous souhaitez disposer d’une posture de sécurité solide dans l’ensemble de votre architecture cloud. Le CSPM aide à détecter en temps réel les erreurs de configuration et de conformité, garantissant que votre environnement cloud respecte les bonnes pratiques de sécurité. Le CSPM assure une surveillance continue et des tests automatisés afin de réduire efficacement les problèmes de sécurité.
- Utilisez CWPP (Cloud Workload Protection Platform) pour protéger des charges de travail et des applications cloud spécifiques. Le CWPP se concentre sur la sécurité à l’exécution et la gestion des vulnérabilités, en proposant diverses approches de protection telles que l’analyse des vulnérabilités, la gestion des configurations de sécurité et la surveillance de l’intégrité des fichiers. Grâce à ces fonctionnalités, chaque charge de travail est protégée contre les menaces évolutives telles que les logiciels malveillants, les rançongiciels et les violations de données.
- Utilisez CIEM (Cloud Infrastructure Entitlement Management) pour gérer efficacement les accès et les droits sur les ressources cloud. En appliquant le principe du moindre privilège, les solutions CIEM réduisent les risques liés aux accès et garantissent que les utilisateurs, humains ou non humains, disposent d’un accès adéquat aux ressources cloud. Elles fournissent des rapports de conformité pour les infrastructures cloud et aident les entreprises à réduire le risque de violation de données dû à des droits d’accès excessifs.
- Utilisez CNAPP (Cloud Native Application Protection Platform) pour protéger les applications cloud natives ainsi que les environnements conteneurisés et serverless qui les accompagnent. Le CSPM, le CWPP et le CIEM ne sont que quelques-unes des fonctionnalités de sécurité cloud intégrées au CNAPP afin d’offrir une vision étendue de la sécurité cloud. Il fournit une sécurité personnalisée pour les charges de travail cloud natives et automatise les contrôles de sécurité afin d’identifier, de hiérarchiser et de traiter efficacement les problèmes de sécurité.
Une autre solution à envisager : CASB (Cloud Access Security Broker)
Il convient de noter que les Cloud Access Security Brokers (CASB) constituent également une solution essentielle de sécurité cloud, car ils se concentrent sur la visibilité et le contrôle des services cloud utilisés par une organisation, tout en offrant des fonctionnalités de détection des menaces, de contrôle des accès et de protection des données. Les outils CASB ont également ouvert la voie à un tout autre type de solution de sécurité cloud appelée SASE (Security Access Service Edge), qui tente de traiter la sécurité au-delà du périmètre du réseau. Le CASB est un contrôle fondé sur l’utilisateur, contrairement au CNAPP et à ses autres contrôles d’infrastructure. Le CASB se concentre sur la protection de l’accès des utilisateurs au cloud et aux applications SaaS, plutôt que sur les applications et l’infrastructure cloud d’une organisation. Les solutions CASB offrent aux entreprises une visibilité et un certain niveau de contrôle sur la manière dont les employés utilisent les services externes.
CASB ou CWPP
Pour les personnes et les appareils qui accèdent aux applications cloud, le CASB se concentre sur la protection de l’accès au cloud, en offrant une visibilité sur cette utilisation et en faisant respecter les règles et politiques de sécurité. En assurant une protection à l’exécution, la détection des vulnérabilités et la gestion des configurations, le CWPP se concentre sur la protection de charges de travail cloud spécifiques. Alors que le CWPP protège les charges de travail contre les menaces et les vulnérabilités présentes dans les environnements cloud, le CASB garantit la sécurité des données lors de l’accès et de l’utilisation du cloud par les utilisateurs. Pour traiter pleinement le contrôle des accès et la protection des charges de travail, les entreprises doivent prendre en compte les deux solutions lors de l’élaboration de leur stratégie de sécurité cloud.
CASB ou CSPM
Alors que le CSPM met l’accent sur la détection des erreurs et des violations de conformité dans les infrastructures cloud, le CASB se concentre sur la protection des accès au cloud et la surveillance du comportement des utilisateurs dans les applications cloud. En garantissant la sécurité des données lors de l’accès au cloud, le CASB offre une visibilité sur les actions des utilisateurs et les mouvements de données, tandis que le CSPM contribue au maintien d’une posture de sécurité solide et au respect des exigences du secteur. Les entreprises peuvent améliorer leur approche de la sécurité cloud en couvrant simultanément le contrôle des accès et la protection de l’infrastructure avec le CASB et le CSPM. Le CSPM met davantage l’accent sur la sécurité au niveau de l’infrastructure, la conformité et la gestion des configurations, tandis que les technologies CASB sont dédiées à la sécurité au niveau des données et aux restrictions d’accès des utilisateurs.
CASB ou CIEM
Les principales fonctions du CASB comprennent la surveillance du comportement des utilisateurs et l’application de politiques de sécurité pour les applications cloud, tout en garantissant la protection des données lors de l’accès au cloud. Le principe du moindre privilège est appliqué par le CIEM, qui se concentre sur la gestion des identités et des droits d’accès dans les systèmes publics et multicloud afin de réduire le risque de violation de données. Alors que le CIEM contrôle l’accès aux ressources cloud, le CASB contrôle l’accès aux applications SaaS et sécurise les données pendant leur transfert et lorsqu’elles sont stockées dans les applications cloud. L’intégration des deux systèmes permet de prendre en charge à la fois les accès des utilisateurs et les droits liés aux identités.
CASB ou CNAPP
Alors que le CASB se concentre sur les accès des utilisateurs et la protection des données, le CNAPP traite les risques et les vulnérabilités propres aux applications cloud natives, renforçant ainsi l’environnement cloud global. La combinaison du CASB et du CNAPP fournit une solution complète de sécurité cloud qui traite efficacement le contrôle des accès et la protection des applications. Pour garantir la sécurité des données, le CASB se concentre sur la protection des accès au cloud et le suivi de l’activité des utilisateurs dans les applications cloud. Pour défendre les applications et les charges de travail cloud natives, le CNAPP offre une vue complète des menaces de sécurité cloud et intègre plusieurs fonctionnalités de sécurité cloud, telles que le CSPM, le CWPP et le CIEM. Le CASB et le CNAPP offrent donc ensemble le plus haut niveau de sécurité.
En résumé : améliorez la sécurité cloud de votre organisation
À mesure que les environnements cloud ont évolué et gagné en maturité, les outils de sécurité cloud ont eux aussi évolué, offrant aux entreprises un éventail de choix pour sécuriser leurs environnements cloud. Pour déterminer comment utiliser au mieux le CSPM, le CWPP, le CIEM et le CNAPP dans votre stratégie de sécurité cloud, évaluez votre infrastructure et vos applications cloud ainsi que vos exigences en matière de sécurité et de conformité. La mise en œuvre d’une stratégie et de défenses de sécurité bien ciblées vous aidera à protéger correctement vos données sensibles et vos ressources de valeur dans le cloud.
À lire ensuite : Sécurité cloud : le modèle de responsabilité partagée