

















La détection et la réponse gérées (MDR) vont au-delà des autres services de sécurité gérés en donnant pour ainsi dire aux entreprises leur propre équipe d’analystes de sécurité experts, chargée de les aider à identifier les cybermenaces et à y répondre.
L’émergence du MDR était à bien des égards inévitable. La sécurité est devenue si chronophage et complexe que de nombreuses entreprises ont compris que, aussi essentielle soit-elle, cette fonction dépassait largement leurs compétences clés et était devenue une distraction par rapport à leur activité habituelle. Et le coût de la création de leur propre centre des opérations de sécurité (SOC) est si dissuasif que l’idée d’externaliser cette fonction auprès d’un fournisseur de services de sécurité gérés (MSSP) est devenue de plus en plus séduisante.
Compte tenu de la tâche presque impossible qui consiste à rester au fait des cybermenaces, il n’est pas surprenant que les services de sécurité représentent désormais 45 % du marché de 188 milliards de dollars US de la sécurité et de la gestion des risques, selon Gartner. Et le MDR est en tête, avec le taux de croissance le plus rapide.
Combinez l’EDR et la formation à la sécurité avec Huntress Managed Security Platform SPONSORISÉ
- Surveillez vos environnements Microsoft 365 et détectez les activités suspectes sur les comptes
- Profitez d’opérations de sécurité 24 heures sur 24 et 7 jours sur 7 et d’une remédiation en un clic
- Déployez rapidement une formation à la cybersécurité pour les employés et proposez à vos équipes des cours attrayants
- Essai gratuit avec toutes les fonctionnalités
Qu’est-ce que le MDR ?
Le MDR offre les fonctions d’un centre des opérations de sécurité (SOC) — surveillance, détection, analyse, investigation et pilotage de la réponse aux cybermenaces afin de les atténuer et de les contenir — mais les assure au moyen de la surveillance à distance des journaux, des agents installés sur les terminaux et d’autres moyens.
Les services MDR recueillent des données à partir des journaux et d’autres sources d’informations contextuelles, puis des experts qualifiés les analysent dans le cadre de la gestion des incidents. Les fournisseurs de MDR utilisent diverses technologies avancées, comme l’analyse comportementale, l’IA et l’apprentissage automatique, pour rester au fait des menaces. Ces services peuvent couvrir les environnements sur site, les actifs distants, les actifs cloud, ainsi que les environnements de contrôle industriel et de technologie opérationnelle.
Les fournisseurs de MDR proposent tout un éventail de technologies, de personnel et de services, notamment :
- Couverture et analyse du SOC 24 heures sur 24 et 7 jours sur 7
- Une pile technologique détenue et gérée par le fournisseur de services
- Surveillance, détection, investigation et atténuation des menaces en temps réel
- Du personnel qui interagit avec les données des clients et intervient si nécessaire
- Orchestration et centralisation de la détection et de la réponse aux menaces
- Surveillance de l’infrastructure cloud et des applications SaaS telles que Microsoft 365, Google Workspace, Workday, Salesforce et Box
- Chasse régulière aux menaces dans les environnements des clients
Fonctionnement de la détection et de la réponse gérées
Le MDR permet aux entreprises de mettre en place une fonction de centre des opérations de sécurité (SOC) afin de rester au fait des menaces 24 heures sur 24, 7 jours sur 7, ce que même les grandes entreprises peinent à faire.
Lorsqu’une menace est détectée, les analystes MDR fournissent au client des conseils de remédiation et mènent une investigation et une analyse approfondies afin d’en déterminer l’ampleur. Dans l’idéal, les analystes MDR dédiés acquièrent une connaissance approfondie de l’environnement du client, lui offrant en substance son propre SOC sans le coût de démarrage à sept chiffres.
« Le MDR associe les personnes, l’expertise, les processus et la technologie nécessaires pour détecter, analyser, examiner, valider et traiter rapidement les menaces dans l’environnement moderne — au niveau des terminaux, du réseau, des applications et des services cloud », a déclaré Jeremiah Dewey, vice-président senior de Rapid7 chargé de la prestation des services gérés.
Le MDR, a ajouté Dewey, est un partenariat qui renforce la posture de sécurité d’une entreprise en couvrant trois approches fondamentales de la sécurité : proactive, réactive et stratégique. Ce partenariat positionne les équipes MDR là où elles peuvent avoir le plus d’impact et aide les équipes internes à se concentrer sur d’autres priorités essentielles en matière de sécurité et d’activité. Rapid7 propose un guide de l’acheteur MDR (sur inscription) qui présente les points critiques à prendre en compte, les questions courantes des appels d’offres et bien plus encore.
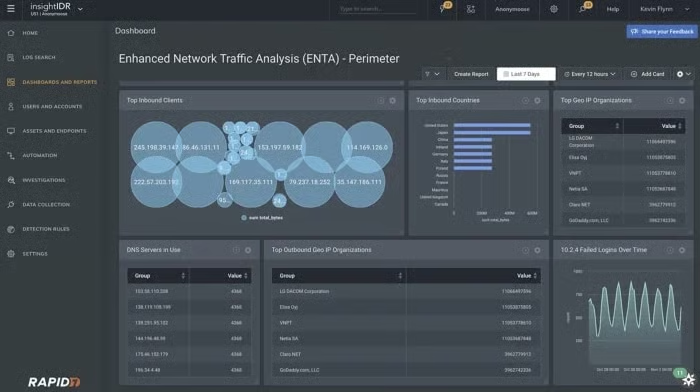
La plateforme XDR InsightIDR est au cœur du service MDR de Rapid7
Jeff Pollard, analyste chez Forrester Research, ajoute que la compétence en matière de chasse aux menaces est devenue plus importante que jamais. Il affirme que de nombreux fournisseurs de services disent proposer de la chasse aux menaces dans le cadre du MDR, mais qu’un grand nombre d’entre eux ne fournissent que des systèmes automatisés qui n’en assurent qu’une forme superficielle. Certes, l’automatisation et l’IA jouent un rôle important dans les meilleurs systèmes. Mais ce qui distingue les meilleurs des autres, c’est la dimension humaine.
« Les fournisseurs de MDR viennent d’horizons très divers, a déclaré Pollard. La chasse aux menaces, menée par des humains, est indispensable pour tout fournisseur de MDR. »
Les quatre principaux avantages du MDR
Le MDR présente de nombreux avantages. Mais les plus importants consistent à ajouter à votre équipe des compétences essentielles en matière d’analyse de sécurité.
- Vous faites appel à une équipe d’experts en renseignement de sécurité qui connaissent parfaitement les derniers vecteurs d’attaque sur des centaines de sites et d’environnements clients différents.
- Vous comblez les lacunes de la couverture de sécurité pendant les nuits et les week-ends, tout en renforçant la sécurité durant les heures ouvrées.
- Vous bénéficiez des outils et technologies les plus récents, avec la garantie qu’ils sont à jour.
- Vous libérez votre personnel informatique des préoccupations et tâches de sécurité pour lesquelles il n’est peut-être pas pleinement équipé, afin qu’il puisse se concentrer sur des projets stratégiques pour l’entreprise.
Les deux problèmes courants auxquels répond le MDR
Les entreprises modernes sont attaquées sur tous les fronts par des cyberattaquants qui maîtrisent parfaitement les dernières tactiques, techniques et procédures (TTP) leur donnant un avantage pour contourner les défenses des grandes entreprises et des PME. Peu d’entreprises peuvent leur opposer le même niveau de détermination et de ressources sur le plan défensif. Elles veulent que leur personnel informatique crée de la valeur, et non qu’il éteigne des incendies de sécurité. Les fournisseurs de MDR résolvent ces problèmes en proposant une équipe de professionnels de la sécurité dédiée à la défense et à la chasse aux menaces, vous offrant instantanément les capacités d’un SOC.
L’autre problème courant auquel répond la détection et la réponse gérées est le manque de compétences en cybersécurité. Un très grand nombre de postes dans la sécurité restent vacants dans l’univers de l’informatique et des entreprises. Pour attirer les meilleurs talents, il faut être prêt à y mettre le prix. De nombreuses entreprises n’en ont pas les moyens, et celles qui les ont doivent rivaliser avec les géants de la Silicon Valley et les mastodontes des services financiers. Les entreprises qui parviennent à attirer d’excellents spécialistes de la sécurité doivent faire des heures supplémentaires pour essayer de les retenir. Les chasseurs de têtes sont constamment à l’affût, avec des offres lucratives pour les stars de la cybersécurité. Le MDR résout ces problèmes de personnel en fournissant les talents sous forme de service, laissant les difficultés de recrutement au fournisseur de services.
Et les fournisseurs de services de sécurité gérés semblent bien relever tous ces défis : la majorité des MSSP ayant participé aux toutes premières évaluations de sécurité des MSSP menées par MITRE l’an dernier ont affiché de solides résultats.
Voir les meilleurs services de détection et de réponse gérées (MDR)
Le MDR face aux autres types de sécurité
Le MDR est un moyen de renforcer les ressources de cybersécurité, mais ce n’est pas le seul. Voici quelques-uns des services avec lesquels il est en concurrence.
Quelle est la différence entre MDR et MSSP ?
MSSP est un terme générique désignant un fournisseur de services de cybersécurité capable de proposer tout un éventail de services spécialisés, comme un SOC en tant que service (SOCaaS), du MDR ou la gestion de divers outils de sécurité. Le MDR est un service spécifique — souvent considéré comme un sous-ensemble ciblé de l’offre d’un MSSP — que les équipes de sécurité internes peuvent utiliser pour contribuer à détecter les menaces et les intrusions et à y répondre.
Le MDR est donc l’un des services qu’un MSSP peut proposer, mais il offre un niveau de sécurité plus approfondi que la plupart des MSSP. Tous les services MDR ou MSSP ne se valent toutefois pas. Les fournisseurs de services se distinguent par leur capacité à détecter, examiner et traiter efficacement les menaces, ainsi qu’à collaborer avec le client final.
« En règle générale, les MSSP traditionnels gèrent plusieurs technologies de sécurité et relaient les alertes ou notifications au client, a déclaré Dewey, de Rapid7. Il revient ensuite à l’entreprise de donner suite à ces notifications. »
Ces dernières années, certains MSSP ont toutefois fait évoluer leurs services en intégrant davantage d’éléments du MDR afin d’assurer le triage, la réponse et l’atténuation des menaces. Dans le haut de gamme, le MDR fournit un niveau dédié et approfondi d’expertise et de services en matière de détection et de réponse aux menaces que seuls des spécialistes chevronnés peuvent assurer.
Voir les meilleurs fournisseurs de services de sécurité gérés (MSSP)
Quelle est la différence entre MDR et SIEM géré ?
La gestion des informations et des événements de sécurité (SIEM) est un système centralisé de gestion de la sécurité qui ingère les données de journaux provenant d’un large éventail de systèmes matériels et logiciels du réseau et les analyse en temps réel. Un SIEM a pour objectif de corréler les événements et de repérer les anomalies ou les comportements susceptibles d’indiquer une faille de sécurité — en utilisant des flux de renseignement pour rester informé des nouvelles menaces dès leur apparition — et de présenter ces données de journaux sous une forme exploitable et facile à comprendre afin que le personnel de sécurité puisse les interpréter efficacement. Il sert également à recueillir les informations des journaux des systèmes de sécurité et d’autres systèmes afin de générer des rapports à des fins de conformité.
Mais la gestion d’un SIEM exige une expertise, notamment la capacité à corréler les données entre les systèmes et à déterminer quand une alerte doit être traitée immédiatement. Les services SIEM gérés prennent donc en charge la gestion de cette technologie pour le compte des clients. Certains fournisseurs proposent également des services MDR utilisant la technologie SIEM. Par exemple, le service MDR de Rapid7 s’appuie sur XDR ainsi que sur la technologie SIEM (InsightIDR) pour agréger les données et les exploiter afin d’obtenir des résultats en matière de détection et de réponse.
« Un service MDR doit être axé sur le résultat — une détection, une investigation et une réponse rapides aux menaces présentes dans l’environnement — et non sur le simple maintien en fonctionnement d’une pile technologique », a déclaré Dewey.
Les services de sécurité gérés peuvent également prendre en charge des tâches plus modestes, mais néanmoins importantes, comme les pare-feu gérés ou les services de gestion des correctifs.
À lire également :
- Choisir un service de sécurité géré : MDR, pare-feu et SIEM
- Gestion des vulnérabilités en tant que service (VMaaS) : guide ultime
Quelle est la différence entre EDR, MDR et XDR ?
Ne vous laissez pas tromper par le « DR ». Malgré leurs acronymes similaires, le MDR, l’EDR et le XDR sont très différents.
La détection et la réponse sur les terminaux (EDR) est une solution technologique destinée à sécuriser et à gérer de manière centralisée les terminaux d’un réseau, comparable à un antivirus dopé aux stéroïdes pour les entreprises.
Les plateformes de détection et de réponse étendues (XDR) relient un éventail d’outils de sécurité afin de fonctionner efficacement dans l’environnement informatique moderne — terminaux, réseaux, applications, utilisateurs et cloud.
L’EDR et le XDR sont des outils, et les outils nécessitent des personnes pour les gérer et les rendre efficaces.
Le MDR, en revanche, est un service qui associe la technologie — souvent avec des solutions EDR et XDR comme composants essentiels — à des experts et des processus de sécurité afin d’obtenir des résultats qui dépassent les capacités d’un outil unique.
La meilleure approche consiste à disposer d’une visibilité complète sur la détection et la réponse, avec des couches de sécurité qui renforcent la profondeur des défenses. Même si vous disposez déjà d’outils tels que l’EDR, le XDR, le SIEM et des pare-feu, un service MDR peut vous aider à en tirer le meilleur parti tout en renforçant votre personnel informatique.
« En utilisant un service MDR comme partenaire des opérations de sécurité, les clients peuvent bénéficier des avantages de l’EDR ou du XDR tout en disposant d’une équipe d’experts capable de mieux détecter les menaces provenant d’un terminal et d’y répondre, ainsi que de traiter les menaces liées au réseau, aux utilisateurs et au cloud », a déclaré Dewey.
Qui devrait utiliser une solution MDR ?
Les services MDR s’adressent à de nombreux types d’acheteurs. Mais ils ont en commun le fait que les équipes de sécurité ont souvent du mal à rendre leurs programmes de sécurité pleinement opérationnels. Les coûts de mise en place d’un SOC, de déploiement des technologies adéquates et d’instauration d’un processus de sécurité efficace peuvent être dissuasifs. Suivre l’évolution rapide du paysage des menaces devient encore plus difficile à mesure que celui de la cybersécurité évolue dans des directions toujours plus malveillantes.
« Utilisez les services MDR pour bénéficier de capacités de centre des opérations de sécurité modernes, fournies à distance 24 heures sur 24 et 7 jours sur 7, lorsqu’il n’existe pas de capacités internes ou que l’entreprise doit accélérer ou renforcer ses capacités existantes d’opérations de sécurité », a déclaré Peter Shoard, analyste chez Gartner.
Les fournisseurs de MDR aident les entreprises à relever ces défis en comblant l’écart en matière de performance de sécurité et en rendant le programme opérationnel. Même les grandes équipes internes utilisent le MDR comme une deuxième paire d’yeux. Comme les fournisseurs de services MDR observent souvent des centaines, voire des milliers d’environnements clients, cette échelle peut être utile à ceux qui souhaitent rester au fait de ce qui se passe dans le paysage des menaces.
Les offres MDR varient d’un fournisseur à l’autre. Ce ne sont pas des services universels. Certains ne proposent que les fonctions MDR de base. D’autres peuvent souhaiter qu’un fournisseur prenne en charge la gestion d’autres technologies, comme la gestion des pare-feu, la gestion et l’administration informatiques, ou encore des capacités de dépannage et de réparation. Dans ce dernier cas, ils doivent rechercher un fournisseur MDR capable de fournir de manière compétente et économique une expertise approfondie en détection et en réponse, ainsi que dans d’autres disciplines de la sécurité et de l’informatique.
Il convient de choisir les fournisseurs MDR avec soin. À mesure que leur nombre augmente, la diversité des modèles de services qu’ils proposent s’accroît également. Gartner recommande aux utilisateurs d’évaluer la manière dont l’approche de confinement du fournisseur s’intègre aux politiques et procédures existantes de l’entreprise. Il faut notamment vérifier si la pile technologique du fournisseur ou l’ensemble des technologies prises en charge s’accordent bien avec les technologies et les contrôles de sécurité existants, ainsi qu’avec les environnements sur site et cloud utilisés. Certaines offres MDR des fournisseurs sont mieux adaptées à certaines plateformes que d’autres. De même, certains fournisseurs sont fortement spécialisés et expérimentés dans des secteurs verticaux précis.
Le MDR n’est peut-être pas fait pour tout le monde. Les entreprises qui ont la chance de disposer d’une grande équipe de cybersécurité compétente, avec suffisamment de capacité pour rester au fait de tous les aspects de la sécurité, peuvent elles aussi assurer les services d’un MDR ou d’un MSSP et, selon l’équipe et l’engagement de l’entreprise, éventuellement mieux.
En résumé : détection et réponse gérées
Il ne fait aucun doute que le MDR sera adopté par un nombre bien plus important d’entreprises dans un avenir proche. Selon Shoard, la moitié des entreprises utiliseront des services MDR pour contenir et atténuer les menaces d’ici deux ans. À ce moment-là, le marché pèsera plus de 2 milliards de dollars US par an, contre 1 milliard de dollars US en 2021. D’autres analystes estiment que le marché du MDR atteint jusqu’à 5 milliards de dollars US. Quelle que soit la source, il progresse nettement plus vite que l’ensemble du marché de la cybersécurité.
Toute entreprise qui peine à garder la tête hors de l’eau face aux eaux dangereuses des cybermenaces devrait sérieusement envisager de confier ses tâches de sécurité à un fournisseur MDR. Avec le bon fournisseur, l’entreprise peut se concentrer sur ce qu’elle fait le mieux : fournir des produits et des services à ses clients.
À lire ensuite : SIEM géré : une voie plus rapide vers une sécurité efficace