

















Dieser Leitfaden richtet sich an IT-Verantwortliche, Sicherheitsteams und Netzwerkadministratoren, die ihre Bedrohungserkennung und -reaktion im Jahr 2026 verbessern möchten. Er behandelt die führenden Systeme zur Erkennung und Abwehr von Eindringversuchen (IDPS) sowie wichtige Funktionen, die bei der Auswahl der richtigen Lösung zu berücksichtigen sind.
Netzwerksicherheit bedeutet nicht nur, die Angreifer draußen zu halten. Es geht darum, über ein System zu verfügen, das ständig wachsam ist und Bedrohungen, bösartige Trends und verdächtige Aktivitäten erkennt, bevor sie auf Ihrem System großen Schaden anrichten.
Systeme zur Erkennung von Eindringversuchen (IDS) und Systeme zur Abwehr von Eindringversuchen (IPS) – häufig als Intrusion Detection and Prevention (IDPS) kombiniert – spielen bei diesen Maßnahmen zur Netzwerksicherheit eine zentrale Rolle. Sie helfen Teams, verdächtige Aktivitäten zu erkennen, bösartigen Datenverkehr und Schadsoftware zu blockieren und Systemprotokolle auf potenzielle Bedrohungen zu untersuchen.
Dieser Leitfaden stellt führende IDPS-Lösungen der Branche sowie wichtige Funktionen und Aspekte vor, die Sie bei der Bewertung von Produkten für Ihr Unternehmen berücksichtigen sollten.
- Atomic OSSEC: Insgesamt am besten für Teams jeder Größe
- Trellix IPS: Beste Option für grundlegende und erweiterte Funktionen
- Check Point Quantum: Am besten für NGFW-Umgebungen
- SolarWinds SEM: Am besten für Protokollverwaltung und Berichte
- Trend Micro TippingPoint: Am besten für Bedrohungsdaten
- Alert Logic MDR: Am besten für verwaltete Unternehmensdienste
Was ist ein System zur Erkennung und Abwehr von Eindringversuchen?
Ein System zur Erkennung und Abwehr von Eindringversuchen kombiniert Funktionen von IDS und IPS, um bösartigen Datenverkehr besser zu erkennen und zu blockieren, anstatt nur eine der beiden Aufgaben zu übernehmen. IDPS-Produkte bieten häufig Funktionen wie Protokollanalyse, Warnmeldungen und Bedrohungsbehebung, um verdächtige Aktivitäten und Trends zu erkennen und Sicherheitsteams dabei zu helfen, Angreifer abzuwehren. IDPS- oder IPS-Funktionen gehören häufig zu einer größeren Sicherheitssuite oder einem Produkt eines Anbieters und bilden dabei eines von mehreren Modulen.
Die besten IDPS-Lösungen im Vergleich
Die folgende Vergleichstabelle stellt unsere besten IDPS-Produkte gegenüber und berücksichtigt unter anderem Funktionen wie die Bedrohungsbehebung sowie eine kostenlose Testversion und die Verfügbarkeit als verwalteter Dienst.
| SSL/TLS-Inspektion | Bedrohungsbehebung | Als verwalteter Dienst verfügbar | Kostenlose Testversion | |
|---|---|---|---|---|
| OSSEC | ❌ | ✔️ | ✔️ | 14 Tage |
| Trellix IPS | ✔️ | ✔️ | ❌ | ❌ |
| Check Point | ✔️ | ❌ | ❌ | Laufzeit erfragen |
| SolarWinds SEM | ❌ | ✔️ | ❌ | 30 Tage |
| Trend Micro TippingPoint | ✔️ | ✔️ | ❌ | ❌ |
| Alert Logic MDR | ✔️ | ✔️ | ✔️ | ❌ |
OSSEC – Insgesamt am besten für Teams jeder Größe
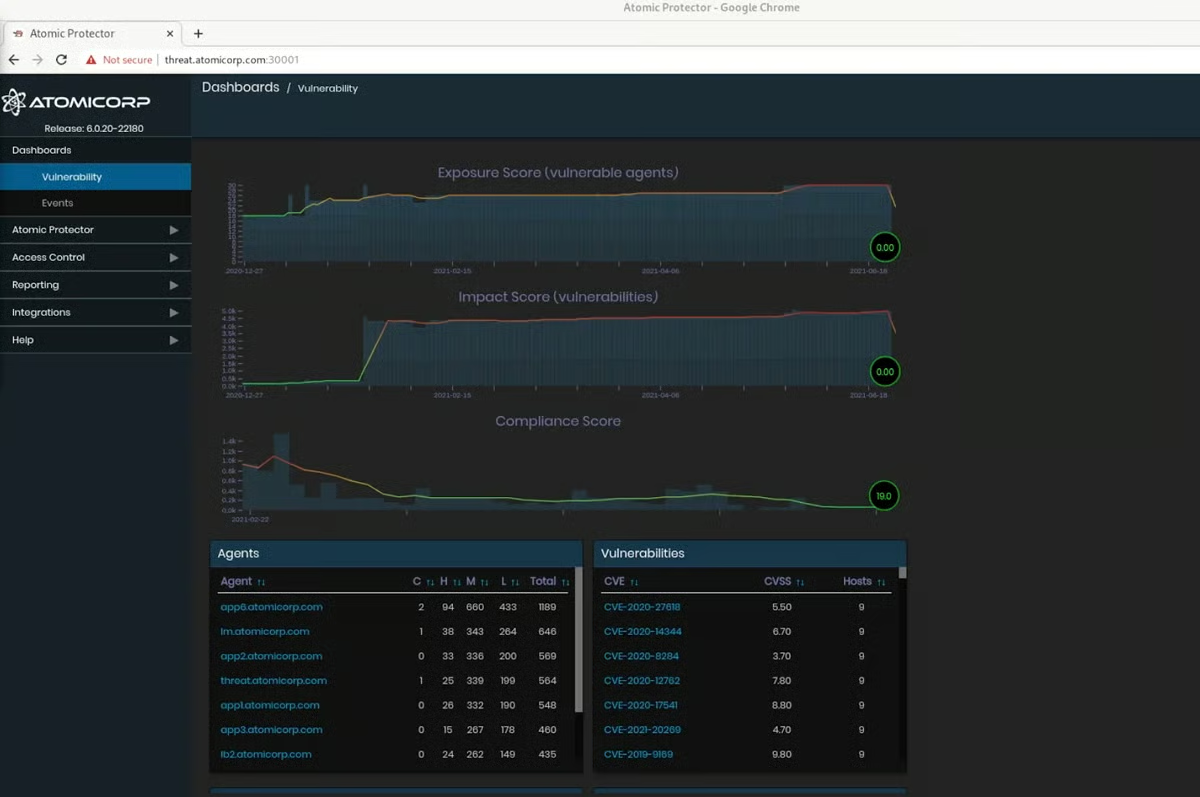
OSSEC ist ein IDPS-Produkt für Teams jeder Größe und zeichnet sich durch seinen Funktionsumfang sowie sein transparentes Vertriebsteam aus. Es bietet Bedrohungsbehebung, Quarantänefunktionen, Protokollanalyse und die Überwachung der Dateiintegrität.
OSSEC bietet außerdem ein kostenloses Open-Source-IDS, das für KMU eine gute Wahl ist. Ziehen Sie dieses Produkt in Betracht, wenn Ihr Team kleiner ist. Hier konzentrieren wir uns jedoch auf Atomic OSSEC, das Angebot für Unternehmen – eine überzeugende Option für mittlere und große Unternehmen.
Vorteile
- Als verwalteter Dienst verfügbar
- Kostenlose Testversion verfügbar
- Relativ transparente Informationen zu Preisen und Team
Nachteile
- Einige Windows- und Mac-OS-Versionen werden nicht unterstützt
- Keine SSL- oder TLS-Inspektion
- Keine benutzerdefinierten Regeln
Preise
- Preis erfragen: Individuelle Preise verfügbar; bei einer einjährigen Lizenz etwa 55 US-Dollar pro Endpunkt oder System, kann jedoch je nach Anzahl und Umgebung variieren
- Kostenlose Testversion: 14 Tage
Wichtige Funktionen
- Überwachung der Dateiintegrität: Die Integrität von Anwendungsdateien und Betriebssystemen untersuchen.
- Protokollverwaltung: Protokolldaten aus verschiedenen Quellen zentralisieren und zur weiteren Analyse an SIEMs senden.
- Agentenverwaltung: Agenten- und Serverkonfigurationen in einer zentralen Verwaltungskonsole durchführen.
- Bedrohungsdaten: OSSEC sammelt Bedrohungsdaten von globalen Knoten, um umfassendere Sicherheitsinformationen bereitzustellen.
Screenshot
Trellix IPS – Beste Option für grundlegende und erweiterte Funktionen
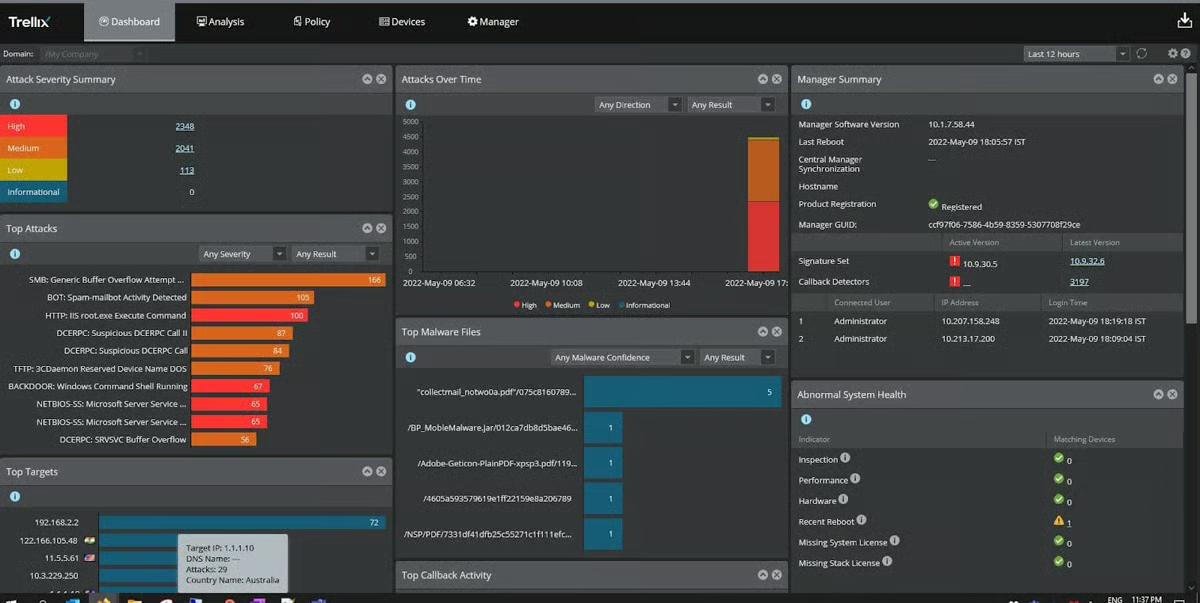
Trellix Network Security ist eine Sicherheitsplattform, die IPS umfasst und Bedrohungsblockierung, Integrationen sowie Richtlinienverwaltung zur Abwehr komplexer Bedrohungen bietet. Trellix IPS wurde für Sicherheit auf Unternehmensebene entwickelt und bietet Funktionen wie DDoS-Schutz, heuristische Bot-Erkennung und die Quarantäne von Hosts.
Wenn Sie ein großes Unternehmen führen oder über ein erfahrenes Sicherheitsteam verfügen, sollten Sie Trellix in Betracht ziehen – die Vielzahl grundlegender und erweiterter IDPS-Funktionen bietet Teams einen umfangreichen Funktionsumfang.
Vorteile
- Automatische Priorisierung von Ereignissen nach Schweregrad
- Bietet eine Analyse von Schadsoftware ohne Signaturen
- Umfangreiche Dokumentation verfügbar
Nachteile
- Keine kostenlose Testversion
- Telefonischer Support nur eingeschränkt verfügbar
- Unterstützte Betriebssysteme unklar
Preise
- Preis erfragen: Individuelle Preise verfügbar; einige Preisinformationen sind bei Wiederverkäufern wie AWS verfügbar
Wichtige Funktionen
- DDoS-Schutz: Ratenbegrenzung, DNS-Schutz und Verbindungsbegrenzung helfen dabei, DDoS-Angriffe zu verhindern.
- Bedrohungsdaten: IPS lässt sich für umfassende Bedrohungsinformationen in Trellix Global Threat Intelligence integrieren.
- Erweiterte Callback-Erkennung: Trellix IPS identifiziert Angriffsdaten, die von Botnetzen stammen könnten.
- Sandboxing: Die Integration mit Trellix Intelligent Sandbox ermöglicht eine umfassende Datenverkehrsprüfung.
Screenshot
Check Point Quantum – Am besten für NGFW-Umgebungen
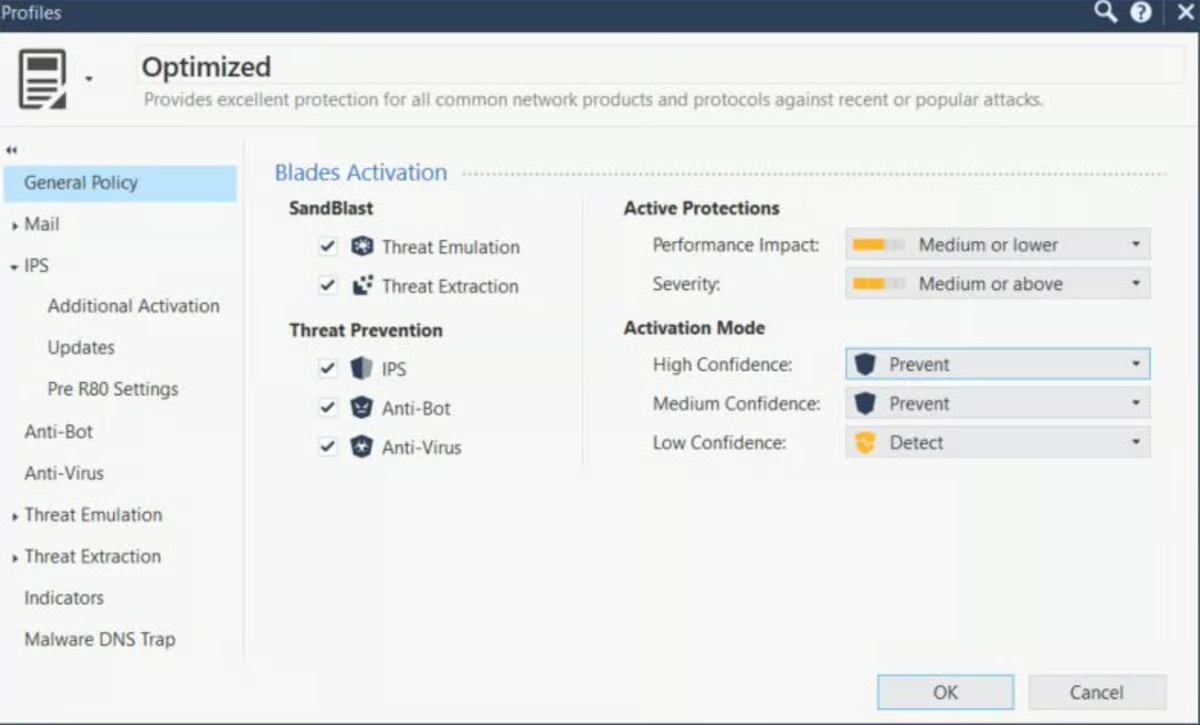
Check Point Quantum, die Produktfamilie, zu der die Next-Gen-Firewalls und Sicherheitsgateways von Check Point gehören, bietet ebenfalls IPS, das sich in andere Mitglieder der Plattform integrieren lässt.
Check Point IPS kann DNS-Tunneling-Versuche, Angriffe ohne Signaturen, Protokollmissbrauch und bekannte CVEs erkennen und blockieren. Wenn Sie bereits Kunde von Check Point sind, eignet sich das IPS besonders gut. Wenn Sie jedoch die Anschaffung einer NGFW mit integriertem IPS erwägen, ist Quantum ebenfalls eine überzeugende Option.
Vorteile
- Kostenlose Testversion verfügbar
- Integration mit Quantum-NGFWs und -Gateways
- Sandboxing über die SandBlast-Integration verfügbar
Nachteile
- Funktionen zur Bedrohungsbehebung unklar
- Keine Quarantänefunktionen
- Unterstützung von Betriebssystemen unklar
Preise
- Preis erfragen: Individuelle Preise verfügbar
- Kostenlose Testversion: Laufzeit erfragen
Wichtige Funktionen
- Anpassbare Berichte: Kritische Sicherheitsereignisse und erforderliche Maßnahmen zur Bedrohungsbehebung in einer einzigen Oberfläche anzeigen.
- Erkennung von Sicherheitslücken: Zu den unterstützten Netzwerk- und Mailprotokollen gehören HTTP, POP, IMAP und SMTP.
- Richtlinienkonfiguration: Richtlinien auf Grundlage von Tags für Anbieter, Protokoll, Dateityp und Bedrohungsjahr entwickeln.
- Virtuelles Patching: Sicherheitsupdates werden über das Check Point Security Gateway automatisch alle zwei Stunden durchgeführt.
Screenshot
SolarWinds Security Event Manager – Am besten für Protokollverwaltung und Berichte
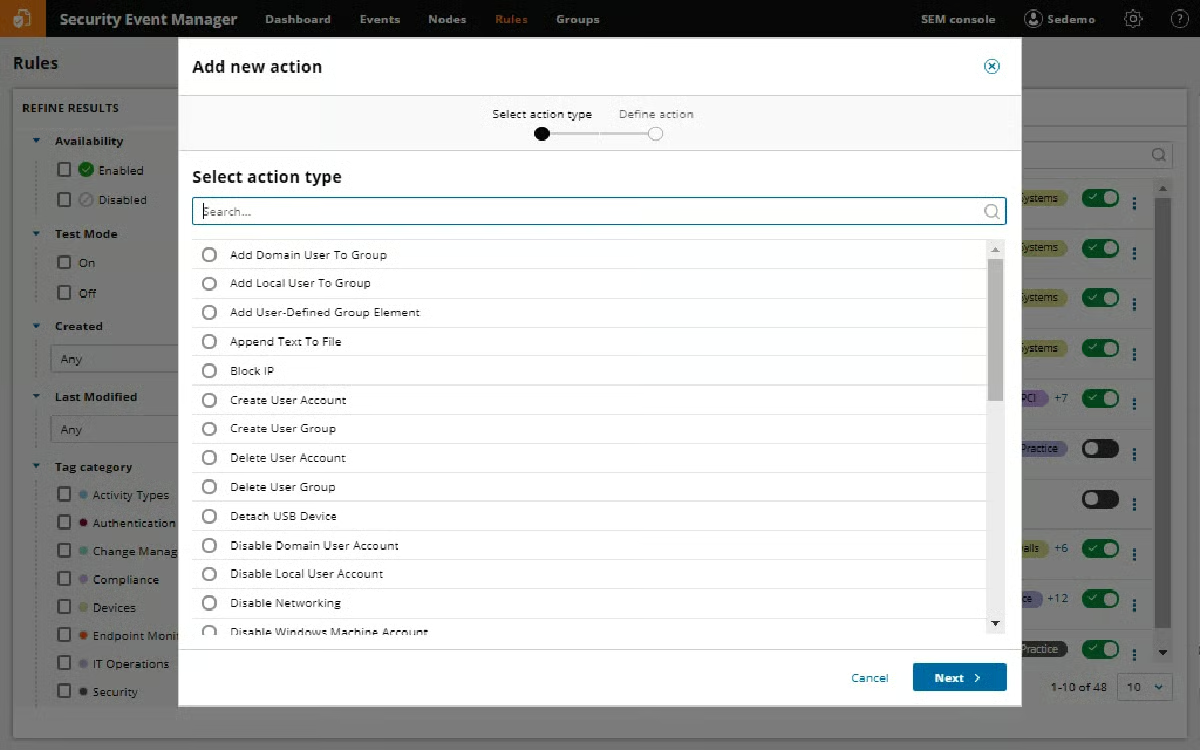
SolarWinds Security Event Manager kombiniert mehrere Sicherheitstechnologien und dient unter anderem als zentrale Anlaufstelle für die Verwaltung von Insider-Bedrohungen, Software zur Reaktion auf Vorfälle und Protokollanalysen.
Dementsprechend bietet das Produkt zahlreiche IDPS-Funktionen. Die eigentliche Stärke von SolarWinds SEM liegt jedoch in der Protokollverwaltung und den Berichtsfunktionen. Zu den Funktionen gehören Software für Compliance-Berichte und Protokollanalysen, wodurch SEM eine gute Wahl für Compliance-orientierte Teams ist.
Vorteile
- Zentrale Sicherheitsplattform mit vielfältigen Einsatzmöglichkeiten
- Kostenlose Testversion über einen Monat verfügbar
- Benutzerdefinierte Regeln und Funktionen zur Bedrohungsbehebung
Nachteile
- Einige grundlegende und erweiterte Funktionen fehlen
- Nicht als verwalteter Dienst verfügbar
- Keine Zuordnung zum MITRE-Framework
Preise
- Abonnementbasierter Plan: Ab 3.292 US-Dollar
- Unbefristeter Plan: Ab 6.168 US-Dollar
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Netzwerkbasiertes IDS: Die Netzwerktransparenz lässt sich mit Protokollen aus anderen Bereichen der Unternehmensinfrastruktur integrieren.
- Compliance-Berichte: Zu den unterstützten regulatorischen Standards gehören HIPAA, PCI DSS, SOX und ISO.
- Protokollanalysen: SEM analysiert Protokolle aus mehreren Produkten, darunter Juniper-Geräte und Microsoft Exchange.
- SIEM-Funktionen: SEM erfasst Informationen zu sämtlichen Netzwerkaktivitäten und untersucht sie auf Bedrohungen.
Screenshot
Trend Micro TippingPoint – Am besten für Bedrohungsdaten
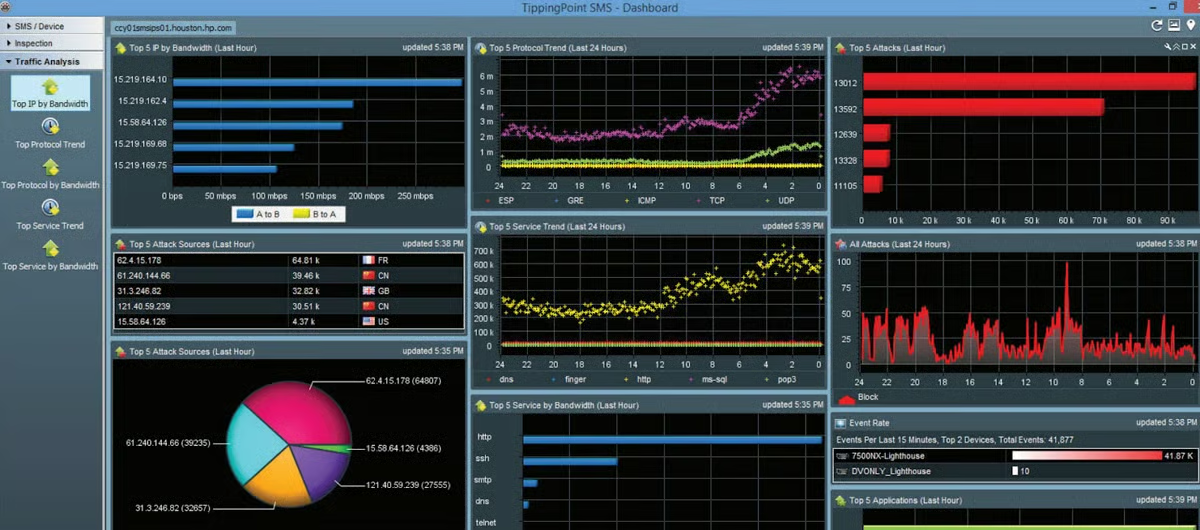
Trend Micro TippingPoint ist eine Netzwerksicherheitslösung, die mit Funktionen wie Datenverkehrsprüfung und Bedrohungsblockierung vor Zero-Day- und bekannten Sicherheitslücken schützt.
TippingPoint integriert Bedrohungsdaten aus seinen Digital Vaccine® Labs, damit Ihr Unternehmen einen besseren Überblick über Bedrohungen in der gesamten Infrastruktur erhält. Wir empfehlen Trend Micro, wenn Sie umfassende Bedrohungsdaten und Cybersicherheitsfunktionen suchen.
Vorteile
- Integration mit Digital Vaccine® Labs
- Quarantänefunktionen verfügbar
- Hohe Verfügbarkeit für geschäftskritische Umgebungen
Nachteile
- Keine kostenlose Testversion
- Unklar, ob TippingPoint Berichtsfunktionen bietet
- Nicht als verwalteter Dienst verfügbar
Preise
- Preis erfragen: Individuelle Preise verfügbar; einige Preisinformationen sind bei Wiederverkäufern erhältlich
Wichtige Funktionen
- Behebung von Sicherheitslücken: Die Integration mit Tools zur Behebung von Sicherheitslücken und die CVE-Zuordnung erleichtern die Behebung.
- Hohe Verfügbarkeit: Fehlertoleranzfunktionen umfassen Watchdog-Timer, integriertes Umgehen der Prüfung und Hot Swaps.
- Konfigurationsempfehlungen: Voreinstellungen helfen bei der Entwicklung von Richtlinien zum Bedrohungsschutz.
- Datenverkehrsprüfung: Eine umfassende Paketprüfung und die Reputationsanalyse von URLs verbessern die Transparenz des Datenverkehrs.
Screenshot
Alert Logic MDR – Am besten für verwaltete Unternehmensdienste
Alert Logic ist eine Plattform für verwaltete Erkennung und Reaktion mit verwaltetem Netzwerk-IDS, Containersicherheit, Bedrohungserkennung und Schwachstellenmanagement. Die MDR-Plattform von Alert Logic kann On-Premises oder als Cloud-Dienst bereitgestellt werden.
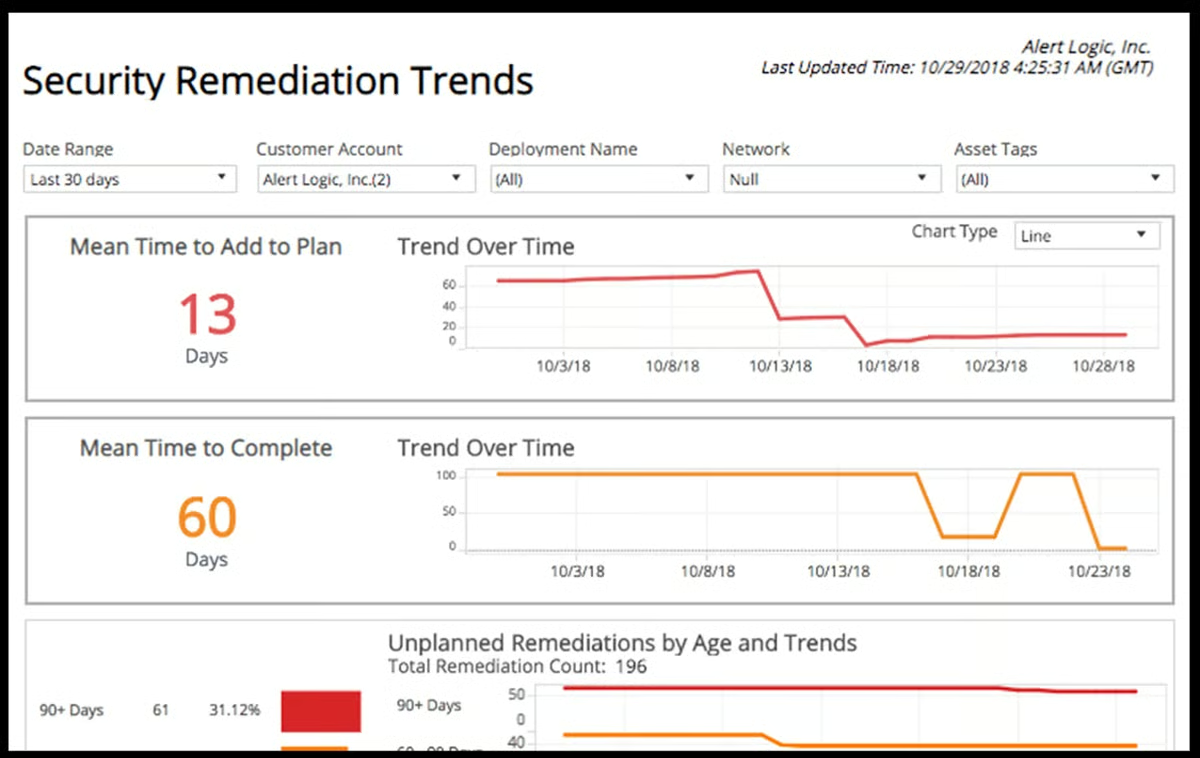
Der verwaltete Sicherheitsdienst bietet branchenführende Dashboards und Analysen, die Einblicke in Netzwerkaktivitäten, Bedrohungen, Benutzer und Konfigurationen von Unternehmen liefern und so die proaktive Erkennung und Reaktion verbessern.
Vorteile
- Bereitstellung On-Premises und in der Cloud
- Mehr als 17.000 aktive Signaturen
- On-Premises und in der Cloud bereitstellbar
Nachteile
- Eingeschränkte Unterstützung von Betriebssystemen
- Keine kostenlose Testversion
- Keine Quarantäne- oder Sandboxing-Funktionen
Preise
- Preis erfragen: Individuelle Preise verfügbar
Wichtige Funktionen
- Dedizierter Agent: Der Agent von Alert Logic überwacht Windows- und Mac-Endpunkte mithilfe von ML und Verhaltensanalysen.
- Compliance-Berichte: Benutzer können auf Berichte sowie integrierte PCI-DSS- und HIPAA-Kontrollen zugreifen.
- Protokollprüfung: Maschinelles Lernen erkennt allgemeine Trends und Anomalien, die aus diesen Trends resultieren.
- Schwachstellenscan: Alert Logic verknüpft Daten aus Cloud-, On-Premises- und hybriden Systemen.
Screenshot
Die 5 wichtigsten Funktionen von IDPS-Software
Unsere Auswahl der wichtigsten IDPS-Funktionen umfasst Richtlinienverwaltung, Ereigniswarnungen, Berichte, Datenverkehrsanalysen sowie die Behebung von Bedrohungen oder Vorfällen. Nutzen Sie diese Liste der IDPS-Funktionen als Maßstab, wenn Ihr Team nach geeigneten Produkten sucht, und berücksichtigen Sie einige spezifische Funktionen, die Ihr Unternehmen benötigt.
Richtlinienverwaltung
IDPS-Lösungen sollten Teams ermöglichen, Sicherheitsrichtlinien zu verwalten, sie in einer zentralen Verwaltungskonsole zu konfigurieren und zu überwachen. Richtlinienverwaltungsfunktionen, die einfach und unkompliziert zu bedienen sind, helfen Ihren Teams, das Produkt schneller zu erlernen und erfolgreicher zu konfigurieren.
Warnungen
Wenn Sie ein Sicherheitsprodukt wie IDPS verwenden, möchten Sie sofort erfahren, wenn ein Sicherheitsereignis eintritt. Eine IDPS-Lösung sollte zeitnahe und klare Warnungen bereitstellen. Diese sollten außerdem priorisiert werden, damit Ihr Sicherheitsteam weiß, was zuerst bearbeitet oder eingedämmt werden muss.
Berichtsfunktionen
Für Teams ist es hilfreich, klare und verständliche Sicherheitsdaten untereinander und mit anderen Mitarbeitern zu teilen, insbesondere mit Führungskräften und der Geschäftsleitung. IDPS-Lösungen sollten Berichtsfunktionen bieten, damit Sicherheitspersonal auf Grundlage klar dargestellter Daten fundiertere und logischere Entscheidungen treffen kann. Einige Produkte bieten sowohl Vorlagen als auch anpassbare Berichte.
Datenverkehrsanalyse
IDPS-Lösungen sollten den Netzwerkverkehr sorgfältig analysieren, Anomalien erkennen und feststellen, wenn der Datenverkehr nicht den Sicherheitsrichtlinien entspricht. Zur Datenverkehrsanalyse kann die Paketprüfung gehören, bei der die Details von Netzwerkpaketen genau untersucht und diese akzeptiert oder abgelehnt werden. Dies verbessert die Netzwerksicherheit durch die Filterung des Datenverkehrs auf Grundlage der vordefinierten Richtlinien Ihrer Organisation.
Behebung von Bedrohungen
Da IDPS nicht nur Funktionen zur Erkennung, sondern auch zur Abwehr von Bedrohungen umfasst, sollten Produkte in der Lage sein, Bedrohungen zu beheben oder einzudämmen, anstatt sie nur zu lokalisieren. Die Fähigkeiten zur Bedrohungsbehebung unterscheiden sich zwar je nach Produkt, doch sollten sie Teams dabei unterstützen, Bedrohungen nach ihrer Erkennung so schnell wie möglich zu verhindern und einzudämmen.
So haben wir IDPS-Lösungen bewertet
Wir haben mehrere IDPS-Produkte anhand eines Bewertungsrasters beurteilt, das fünf gewichtete Kategorien mit Unterkriterien und jeweils eigener Gewichtung umfasste. Jedes von uns geprüfte Produkt erhielt eine Gesamtbewertung von maximal fünf Punkten, die auf allen abschließenden Bewertungen und Gewichtungen der Unterkriterien basierte. Die sechs Produkte mit den höchsten Bewertungen im Raster kamen in unsere endgültige Liste. Die Bewertungen sowie die allgemeinen Funktionen der Produkte halfen uns dabei, ihre Einsatzbereiche zu bestimmen.
Bewertungskriterien
Zu unseren wichtigsten Produktkriterien gehörten zentrale IDPS-Funktionen und erweiterte Funktionen wie die Quarantäne von Bedrohungen. Außerdem berücksichtigten wir die Benutzerfreundlichkeit, anhand derer wir die Verfügbarkeit verwalteter Dienste und Bereitstellungsoptionen bewerteten. Schließlich untersuchten wir Preisinformationen und Details zum Kundensupport, einschließlich der Verfügbarkeit von Demos und Telefonsupport.
- Grundlegende Funktionen (30 %): Wir bewerteten Produkte anhand der Verfügbarkeit zentraler IDPS-Funktionen wie Richtlinienverwaltung, Warnungen und Berichte.
- Gewinner des Kriteriums: Trellix
- Erweiterte Funktionen (20 %): Zu den erweiterten IDPS-Funktionen gehörten die Quarantäne von Bedrohungen, Sandboxing und die Zuordnung zum MITRE-Framework.
- Gewinner des Kriteriums: Trellix
- Bereitstellung und Benutzerfreundlichkeit (20 %): Wir bewerteten Produkte anhand von Funktionen zur Benutzerfreundlichkeit wie verwalteten Diensten, Dokumentation und mehreren Bereitstellungsoptionen.
- Gewinner des Kriteriums: OSSEC
- Preise (15 %): Wir bewerteten die Transparenz der Anbieterpreise, verfügbare Lizenzinformationen und kostenlose Testversionen.
- Gewinner des Kriteriums: SolarWinds
- Kundensupport (15 %): Wir prüften die Verfügbarkeit von Telefonsupport sowie die Bewertungen des Supports und die Verfügbarkeit von Demos.
- Gewinner des Kriteriums: Trend Micro
Häufig gestellte Fragen (FAQs)
Wovor kann IDPS schützen?
Systeme zur Erkennung und Abwehr von Eindringversuchen schützen IT-Systeme vor unbefugtem Zugriff, indem sie die Aktivitäten von Benutzern überwachen und nach Mustern suchen, die auf verdächtige Aktivitäten hindeuten können. IDPS kann Teams vor Datendiebstahl, Social-Engineering-Angriffen, Distributed-Denial-of-Service-Angriffen und der Änderung sensibler Daten schützen.
Welche Vorteile bieten Systeme zur Erkennung und Abwehr von Eindringversuchen?
IDPS trägt dazu bei, technische Ausfallzeiten zu reduzieren, Sicherheitsverletzungen einzudämmen und die Produktivität zu steigern, indem Warnungen optimiert werden und Sicherheitsteams mehr Kontext zu Bedrohungen erhalten. Damit IDPS effektiv und sinnvoll eingesetzt werden kann, sind zwar eine angemessene Richtlinienverwaltung und Berichterstattung erforderlich. Wenn Teams das System jedoch ausreichend konfigurieren und sich damit vertraut machen, ist IDPS ein leistungsstarkes Tool.
Lesen Sie mehr über die Bedeutung von IDS und IPS auf dem aktuellen Sicherheitsmarkt.
Was ist der Unterschied zwischen Angriffserkennung und Angriffsabwehr?
IDS-Tools wurden entwickelt, um verdächtige Aktivitäten zu erkennen sowie Protokolle zu erstellen und Warnungen zu senden. Sie können einen Angriff nicht verhindern, und die von ihnen ausgegebenen Warnungen erfordern immer ein menschliches Eingreifen oder ein zusätzliches Sicherheitssystem. IPS-Lösungen reagieren anhand vordefinierter Kriterien für verschiedene Angriffstypen, indem sie Datenverkehr blockieren und schädliche Prozesse beenden.
IPS-Tools können außerdem zu mehr Fehlalarmen führen, da ihre Erkennungsfunktionen denen von IDS unterlegen sind. IDPS-Lösungen vereinen jedoch die Stärken beider Systeme in einem Produkt oder einer Produktsuite.
Welche Arten von IDPS gibt es?
IDPS gibt es grundsätzlich in zwei Varianten: hostbasiert und netzwerkbasiert. Hostbasiertes IDPS wird auf dem Host bereitgestellt und überwacht den Datenverkehr, der mit diesem Host verbunden ist und von ihm ausgeht. Es schützt in der Regel nur einen einzelnen, spezifischen Endpunkt. In einigen Fällen kann es auch auf dem Host gespeicherte Systemdateien auf unbefugte Änderungen sowie auf dem System ausgeführte Prozesse überprüfen.
Netzwerkbasiertes IDPS wird an einem Ort bereitgestellt, an dem es den Datenverkehr für ein gesamtes Netzwerksegment oder Subnetz überwachen kann. Seine Funktion ähnelt Firewalls, die nur Eindringversuche aus dem Netzwerk heraus verhindern und Zugriffskontrolllisten (ACLs) zwischen Netzwerken durchsetzen können.
NIDS wurde entwickelt, um potenziell schädlichen internen Datenverkehr zu erkennen und davor zu warnen, der sich lateral durch ein Netzwerk bewegt. Damit ist es ein hervorragendes Tool für ein Zero-Trust-Sicherheitsframework.
Wie erhöhen Systeme zur Erkennung und Abwehr von Eindringversuchen die Netzwerksicherheit?
IDPS erhöht die Netzwerksicherheit, indem der Datenverkehr mithilfe von Deep-Packet-Inspektion und Verhaltensanalyse in Echtzeit überwacht wird. Anders als statische Firewalls erkennen diese Systeme Anomalien, indem sie Datenverkehrsmuster mit Angriffssignaturen und dem normalen Verhalten des Netzwerks abgleichen. So können Unternehmen auch komplexe Angriffe erkennen, die herkömmliche Abwehrmaßnahmen umgehen.
Die Abwehr erfolgt durch automatisierte Reaktionen, die Bedrohungen bei ihrer Erkennung blockieren. Wird verdächtige Aktivität festgestellt, beendet IDPS Verbindungen sofort, blockiert schädliche IPs oder konfiguriert Netzwerkgeräte neu. Dadurch wird die Verweildauer minimiert und verhindert, dass Angreifer sich dauerhaft im Netzwerk festsetzen.
Was sind die häufigsten Herausforderungen bei der Implementierung von IDS/IPS-Lösungen?
Obwohl IDS/IPS-Lösungen die Netzwerksicherheit verbessern, können bei ihrer Implementierung potenzielle Nachteile auftreten. Zu diesen Herausforderungen gehören:
- Fehlalarme und Feinabstimmung der Erkennungsempfindlichkeit: IDS/IPS-Systeme stufen legitimen Datenverkehr häufig fälschlich als schädlich ein und überfluten Sicherheitsteams mit Warnungen. Dadurch entsteht ein direkter Zielkonflikt zwischen Erkennungsabdeckung und betrieblicher Effizienz, da eine übermäßige Anpassung zur Verringerung von Fehlalarmen oft blinde Flecken schafft, die Angreifer ausnutzen können.
- Leistungseinbußen: Die Deep-Packet-Inspektion in IDS/IPS erfordert erhebliche Rechenleistung, insbesondere an Netzwerkgrenzen mit hohem Datenverkehrsaufkommen. Wenn der Datenverkehr die Systemkapazität überschreitet, müssen Sicherheitsteams sich entscheiden, ob sie Pakete verwerfen und dadurch potenzielle Angriffe übersehen oder eine Verlangsamung des Netzwerks akzeptieren, die den Geschäftsbetrieb beeinträchtigt.
- Komplexität von Integration und Wartung: IDS/IPS-Systeme müssen nahtlos in Firewalls, SIEM-Plattformen und Netzwerkinfrastrukturen integriert werden, die jeweils unterschiedliche Protokolle und Konfigurationen verwenden. Diese Komplexität wird durch die ständige Notwendigkeit verstärkt, Erkennungsregeln für neue Bedrohungen zu aktualisieren. Dafür ist spezielles Fachwissen erforderlich, das vielen Unternehmen fehlt.
Fazit: IDPS zusammen mit anderen Lösungen einsetzen
IDPS kann dazu beitragen, Compliance und die Durchsetzung von Richtlinien zu verbessern, indem Richtlinien für Geräteverbindungen mit dem Netzwerk oder Internet, die Datenübertragung und -speicherung auf diesen Geräten sowie die Datenaufbewahrung innerhalb von Systemen durchgesetzt werden.
Für die meisten Unternehmen ist IDPS zwar keine ausreichende eigenständige Sicherheitslösung, aber ein nützliches Produkt im Werkzeugkasten – insbesondere, wenn es sich in andere Tools wie NGFWs und Endpoint Detection and Response integrieren lässt. Setzen Sie IDPS als Teil Ihrer gesamten Sicherheitsinfrastruktur ein, um Eindringversuche zu erkennen und mithilfe von Funktionen wie Warnungen, Berichten und der Behebung von Bedrohungen erfolgreicher einzudämmen.
Wenn Ihr Unternehmen weitere Cybersicherheitsprodukte in Betracht zieht, lesen Sie als Nächstes mehr über die führenden Cybersicherheitsunternehmendarunter Palo Alto, Fortinet und CrowdStrike.