

















Dieser Leitfaden richtet sich an Sicherheitsteams, Penetrationstester und IT-Administratoren, die 2026 die besten Open-Source-Tools für Penetrationstests bewerten möchten. Er vergleicht 23 führende Tools in den Bereichen Sicherheit von Webanwendungen, Netzwerkscans, Passwortprüfung, Exploitation, WLAN-Tests und weiteren wichtigen Kategorien von Penetrationstests, um Ihnen bei der Auswahl der passenden Lösungen für Ihre Umgebung zu helfen.
- Wichtige Informationen zu Open-Source-Tools für Penetrationstests im Jahr 2026
- Die wichtigsten Kategorien für Penetrationstests
- 4 der besten Tools zum Scannen von Webanwendungen
- 3 der besten Tools zum Knacken von Passwörtern
- 3 der besten Pentesting-Frameworks
- 3 der besten Tools zum Scannen drahtloser Netzwerke
- 3 der besten Exploitation-Tools
- 3 der besten Sniffing-Tools
- 4 der besten Tools zum Scannen und Enumerieren von Netzwerken
- Häufig gestellte Fragen (FAQs)
- Fazit: Open-Source-Tools für Penetrationstests
Wichtige Informationen zu Open-Source-Tools für Penetrationstests im Jahr 2026
- Open-Source-Tools für Penetrationstests helfen Sicherheitsteams, Schwachstellen ohne die Kosten kommerzieller Plattformen zu identifizieren.
- Verschiedene Tools sind auf bestimmte Aufgaben spezialisiert, darunter das Scannen von Webanwendungen, die Passwortprüfung, die Netzwerkerkennung, Exploitation, WLAN-Tests und die Paketanalyse.
- Viele der am häufigsten verwendeten Tools für Penetrationstests – darunter Nmap, Metasploit, Wireshark, Burp Suite und OWASP ZAP – sind in Kali Linux enthalten.
- Organisationen kombinieren häufig mehrere Open-Source-Tools, um umfassende Penetrationstests über Anwendungen, Netzwerke, drahtlose Umgebungen und Active Directory hinweg durchzuführen.
- Die Wahl des richtigen Tools für Penetrationstests hängt von Ihren Testzielen, Ihren technischen Kenntnissen und den zu bewertenden Systemen ab.
Open-Source-Tools für Penetrationstests sind kostenlos verfügbare Softwarelösungen, die Pentest-Teams dabei helfen, Schwachstellen in Systemen und Netzwerken zu identifizieren. Für einen vollständigen Penetrationstest benötigen Teams häufig eine Vielzahl von Tools. Der Einsatz von Open-Source-Tools für Pentests kann daher helfen, die Kosten niedrig zu halten. Viele der folgenden Tools sind im Betriebssystem Kali Linux enthalten. Wir haben eine umfassende Liste von Open-Source-Produkten zusammengestellt und nennen außerdem verfügbare kostenpflichtige Dienste.
Die wichtigsten Kategorien für Penetrationstests
Wir haben die folgenden Tools nach ihrer Funktion bei einem Pentest geordnet. Einige fallen in mehrere Kategorien, und zwischen den Kategorien gibt es gewisse Überschneidungen. Die Liste stellt jedoch unsere Einschätzung der Hauptfunktion jedes einzelnen Tools dar. Hier sind die wichtigsten Kategorien mit Links, über die Sie direkt zu den besten Tools der jeweiligen Kategorie springen können:
- Die besten Tools zum Scannen von Webanwendungen: ZAP, Nikto, W3af, WPScan
- Die besten Tools zum Knacken von Passwörtern: John the Ripper, Medusa, Rubeus
- Die besten Pentesting-Frameworks: Burp, Metasploit, Fiddler
- Die besten Tools zum Scannen drahtloser Netzwerke: Hashcat, Aircrack-ng, wifite
- Die besten Exploitation-Tools: BeEF, SQLmap, SET
- Die besten Sniffing-Tools: Ettercap, Tcpdump, Wfuzz
- Die besten Netzwerk-Scanner und Enumeration-Tools: Nmap, Wireshark, Gobuster, Amass
4 der besten Tools zum Scannen von Webanwendungen
Diese Open-Source-Tools für Penetrationstests helfen Fachleuten dabei, die Sicherheit internetexponierter Anwendungen, Server und anderer Ressourcen zu testen. Zu den vier besten Optionen gehören OWASP, Nikto2, W3af und WPScan.
OWASP
Das Open Web Application Security Project (OWASP) entwickelt und pflegt den Zed Attack Proxy (ZAP), der zwischen dem Browser des Testers und einer Webanwendung steht, um unter anderem Anfragen abzufangen, Inhalte zu ändern oder Pakete weiterzuleiten. OWASP-Teams pflegen das Tool aktiv und unterstützen mehrere Programmier- und Skriptsprachen. OWASP ist umfassend und bietet zahlreiche Funktionen, darunter Spidering, passive und aktive Scans, einen Anfrageneditor, einen Marktplatz und Plug-ins.
Vorteile
- Wird aktiv von OWASP-Teams gepflegt
- Umfassend und funktionsreich, unter anderem mit Spidering, passiven und aktiven Scans, Programmierschnittstellen (APIs) und einem Anfrageneditor
- Unterstützt mehrere Programmier- und Skriptsprachen
- Bietet grafische und kommandozeilenbasierte Benutzeroberflächen (CLIs) sowie eine gute Dokumentation
- Für verschiedene Erfahrungsstufen geeignet, von Einsteigern bis hin zu Sicherheits teams in Unternehmen
Nachteile
- Kann schwieriger zu installieren sein und bietet eine weniger benutzerfreundliche UX als Premium-Produkte wie Burp Suite
- Benötigt zusätzliche Plug-ins für bestimmte Funktionen
Nikto
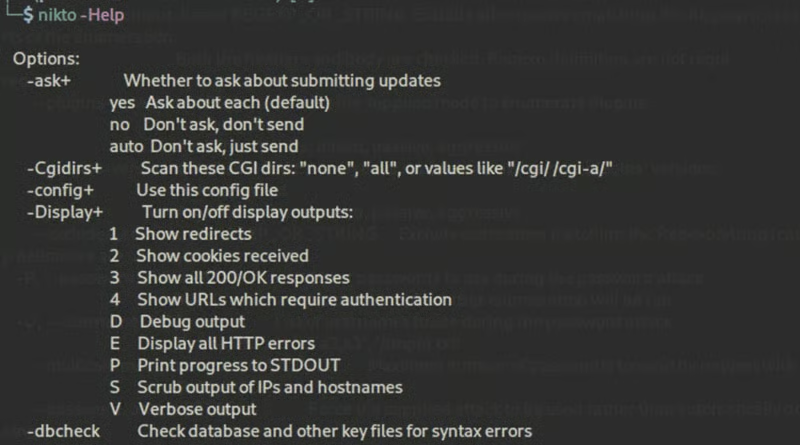
Nikto ist ein schlanker Webserver-Scanner, der über die Kommandozeile arbeitet und gängige Schwachstellen im Web identifiziert, etwa Fehlkonfigurationen von Servern. Er kann mit Kali Linux oder als einzelnes Paket mit dem Befehl sudo apt install nikto installiert werden. Das Tool führt Tests an zahlreichen Komponenten durch, darunter Tausende potenziell gefährliche Dateien und gängige Common Gateway Interfaces (CGIs), und prüft Hunderte von Servern auf veraltete Versionen sowie versionsspezifische Probleme.
Vorteile
- Ein unkompliziertes Tool, das gängige Anforderungen abdeckt
- Kann Intrusion-Detection-Systeme (IDS) testen
- Unterstützt Dateien für Eingabe und Ausgabe
Nachteile
- Einsteiger könnten den Überblick verlieren
- Keine grafische Benutzeroberfläche (GUI)
- Keine bekannte Community und kein bekannter Support
W3af
w3af, kurz für Web Application Attack and Audit Framework, ist ein Scanner mit einem Framework zur Analyse von Anwendungen und zur Erstellung von Berichten über die Ergebnisse. Sobald die Anwendung erfasst wurde, sendet das Tool speziell erstellte Anfragen, um bestimmte Fehler im Code wie SQL-Injection-Schwachstellen auszulösen und erfolgreiche Fälle zu melden.
Vorteile
- Einfach zu erlernen und zu verwenden
- Erstellt hilfreiche Berichte
- Automatisiert zahlreiche Aufgaben
- Bietet eine ausführliche Dokumentation
Nachteile
- Die GUI kann anspruchsvoll sein
WPScan
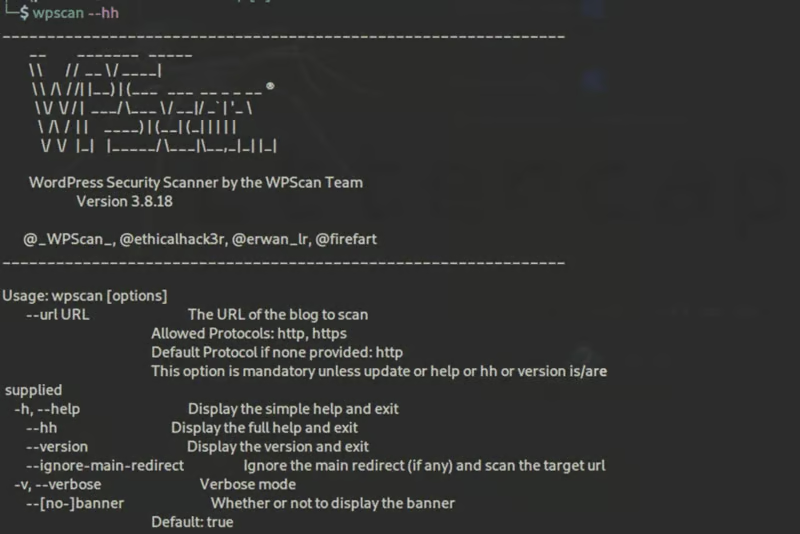
WPScan ist ein beliebtes Sicherheitstool für WordPress. Es kann mit Pentesting-Distributionen wie Kali Linux, mit Docker oder als Binärdatei verwendet werden. Ein schneller Scan kann typische Schwachstellen von WordPress-Installationen aufdecken, etwa die Verwendung des XML-RPC-Protokolls oder veralteter Abhängigkeiten. Das Tool kann aber auch effizient Brute-Force-Angriffe durchführen. Im Hintergrund verwendet das CLI-Tool die WordPress Vulnerability Database API, um in Echtzeit Daten zu WordPress-Schwachstellen abzurufen.
Vorteile
- Umfassend und mit einer guten Dokumentation ausgestattet
- Vollständig auf WordPress zugeschnitten
Nachteile
- Der kostenlose Tarif hat begrenzte API-Kontingente
- Viele Voraussetzungen, wenn Nutzer nicht Kali Linux verwenden
- Keine GUI
Preisliche Upgrades: Das CLI-Tool ist kostenlos, aber eingeschränkt; Premium-Versionen für kleine Unternehmen und Enterprise-Kunden sind verfügbar.
Wenn Ihr Unternehmen ein eigenes Pentesting-Programm starten möchte, lesen Sie unseren Leitfaden zur Entwicklung eines Pentesting-Programms, der unter anderem Schritte wie das Festlegen konkreter Prioritäten und die Planung von Tests umfasst.
3 der besten Tools zum Knacken von Passwörtern
Beim Knacken von Passwörtern werden in Computersystemen gespeicherte Passwörter ermittelt. Systemadministratoren und Sicherheitsteams ebenso wie Hacker können diese Tools verwenden, um schwache Passwörter aufzuspüren. John the Ripper, Medusa und Rubeus sind die besten Tools zum Knacken von Passwörtern.
John the Ripper
John the Ripper ist eines der beliebtesten kostenlosen Tools zum Knacken von Passwörtern und in Kali Linux enthalten; außerdem gibt es eine Premium-Version. Es vereint mehrere Ansätze zum Knacken von Passwörtern in einem Paket. Zudem unterstützt es Hunderte von Hash- und Verschlüsselungstypen, darunter macOS, Windows, Webanwendungen, Groupware, Datenbankserver, Aufzeichnungen des Netzwerkverkehrs, verschlüsselte private Schlüssel, Dateisysteme und Datenträger, Archive sowie Dokumentdateien.
Vorteile
- Hochgradig flexible Konfigurationen
- Kann gängige Varianten wie Manipulationsregeln knacken (z. B. Pa$$w0rd)
- Vereint die besten Eigenschaften verschiedener Tools zum Knacken von Passwörtern in einem Paket
Nachteile
- Kann schwierig zu erlernen, einzurichten und zu konfigurieren sein
- Hat dieselben Berechtigungen wie der ausführende Benutzer und kann daher keine Shadow-Passwörter lesen
- Knackt ausschließlich Passwörter und nichts anderes
Um zu erfahren, wie Sie John the Ripper verwenden, und mehr über seine Vor- und Nachteile zu erfahren, lesen Sie John the Ripper: Tutorial und Test zum Knacken von Passwörtern.
Medusa
Medusa ist ein leistungsstarkes Brute-Force-Tool mit interessanten Funktionen, das in Kali Linux enthalten ist. Dieses Kommandozeilentool kann auch als Linux-Paket mit dem Befehl sudo apt install medusa installiert werden. Es unterstützt threadbasierte parallele Tests wie gleichzeitige Brute-Force-Angriffe und ermöglicht das Fortsetzen eines unterbrochenen Medusa-Scans.
Vorteile
- Einfach zu erlernen und zu verwenden
- Schnell und parallel
- Einfach erweiterbar
Nachteile
- Unterstützt weniger Betriebssysteme und Plattformen als andere Tools
- Mangelhafte Dokumentation
Rubeus
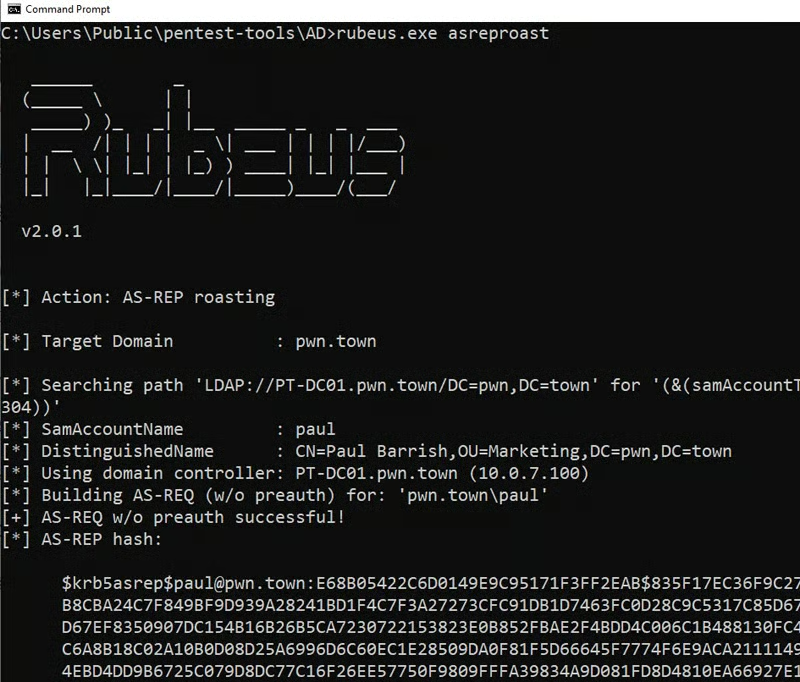
Als Open-Source-Software unter der BSD-3-Klausel lizenziert, Rubeus ist ein C#-Toolset für die direkte Interaktion mit Kerberos und den Missbrauch des Protokolls. Es richtet sich insbesondere an immer beliebter werdende Kerberos-Anwendungsfälle. Kerberos ist ein ticketbasiertes Netzwerk-Authentifizierungsprotokoll, das in Active Directory (AD) verwendet und häufig falsch konfiguriert wird. Rubeus nutzt die daraus resultierenden Schwachstellen aus und führt Funktionen wie das Erstellen von Schlüsseln sowie die Gewährung von Zugriff mithilfe gefälschter Zertifikate aus.
Vorteile
- Gut geeignet für Kerberos-Schwachstellen
- Enthält Änderungen am Ansatz von Rubeus für Kerberoasting
- Vielseitig einsetzbar und kann auf dem Rechner des Opfers abgelegt werden, um verschiedene AD-bezogene Angriffe durchzuführen
Nachteile
- Kann mit verschiedenen Methoden erkannt werden – aus Sicht des Hosts, des Netzwerks oder der Domäne
- Kann bereits bei der initialen Bewaffnung des Codes selbst durch die Verwendung sensibler APIs entdeckt werden
Eine Erläuterung dazu, wie Sie die Sicherheitsdienste Ihres Unternehmens mit Rubeus und anderen Pentesting-Tools testen, finden Sie in Testing & Evaluating SIEM Systems: A Review of Rapid7 InsightIDR.
3 der besten Pentesting-Frameworks
Pentesting-Frameworks sind Sammlungen von Sicherheitstools, mit denen sich Penetrationstests durchführen lassen. Die besten Frameworks, darunter Burp Suite, Metasploit und Fiddler, decken sowohl Scans als auch Exploits ab.
Burp Suite
Burp ist eine erstklassige Software-Suite für Angriffe, die in der Community Edition von Kali Linux enthalten ist. Sie ist ein äußerst leistungsfähiges Tool im Pentesting-Arsenal und kann fortgeschrittene Scans durchführen. Eine der bekanntesten Anwendungen ist jedoch das Abfangen von Datenverkehr, etwa bei HTTP-Anfragen. Burp Suite verfügt über einen Web-Schwachstellenscanner, der Forschungsergebnisse von PortSwigger nutzt, um automatisch Schwachstellen in Webanwendungen zu finden. Er kann dynamische Inhalte und instabile Internetverbindungen verarbeiten.
Vorteile
- Wird von den meisten Sicherheitsteams, Forschern und Fachleuten ebenso wie von Angreifern verwendet
- Umfassend
- Einfach zu verwenden und zu konfigurieren
- Der integrierte Chromium-Browser rendert und durchsucht JavaScript
- Ein Crawling-Algorithmus erstellt ein Profil seines Ziels, ähnlich wie ein Tester
- Verwendet Standort-Fingerprinting-Techniken, um verborgene Bereiche zu identifizieren
Nachteile
- Schwieriger zu erlernen und zu beherrschen als andere Scanner
- Viele Funktionen sind in der kostenlosen Community Edition nicht verfügbar, und die Enterprise Edition ist vergleichsweise teuer
- Eine All-in-one-Lösung mit einer Fülle von Funktionen, die manche Unternehmen nicht nutzen werden
- Versucht, alles abzudecken, sollte aber in erster Linie als Schwachstellenscanner mit einigen Pentesting-Tools betrachtet werden
Preisliche Upgrades: Zusätzlich zu den kostenlosen Community-Tools bietet PortSwigger Pro- und Enterprise-Versionen von Burp an.
Lesen Sie unser Pentesting-Tutorial für weitere Informationen zum Einstieg in Burp Suite.
Metasploit
Metasploit, entwickelt von Rapid7, ist ein bekanntes Exploitation-Framework, das ebenfalls in Kali Linux enthalten ist. Es stellt nützliche Module und Scanner zum Ausnutzen von Schwachstellen bereit. Dieser modulare Exploitation-Ansatz kombiniert eine bestimmte Schwachstelle mit einem vom Benutzer ausgewählten Payload-Modul und einem automatisch ausgewählten Encoder-Modul. Nach einem erfolgreichen Angriff können Benutzer ihren Workflow mithilfe eines der Metasploit-Frameworks-Module für die Post-Exploitation anpassen.
Vorteile
- Wird von den meisten Sicherheitsteams, Forschern und Fachleuten ebenso wie von Angreifern verwendet
- Praktisch zum Simulieren kompromittierter Rechner
- Benutzer können mit der grafischen Benutzeroberfläche von Payloads oder in der Pro-Version infizierte Payloads erstellen
- Kann problemlos mit Nmap kombiniert werden
- Tests lassen sich automatisieren
Nachteile
- Macht das Hacken deutlich einfacher, auch für Einsteiger und Script-Kiddies
- Kostenpflichtige Versionen sind teuer
- Kann anfangs schwierig zu verwenden sein
- In sehr großen Umgebungen kann es gelegentlich zu Skalierungsproblemen kommen
Preisliche Upgrades: Zusätzlich zum Open-Source-Framework bietet Rapid7 auch eine Professional-Version an.
Fiddler
Fiddler ist eine nützliche Sammlung manueller Tools für Web-Debugging, die Manipulation von Websitzungen sowie Sicherheits- und Leistungstests. Zu diesen Tools gehört Watcher, das Browser-Interaktionen mit einer Website beobachtet, sowie x5s, das Website-Schwachstellen bewertet, die durch Cross-Site-Scripting-Fehler entstehen. Ein weiteres Tool, intruder21, ermöglicht Fuzz-Tests von Webanwendungen, indem es verfremdete Payloads erzeugt und gegen eine Website einsetzt.
Vorteile
- Guter Proxy für Web-Debugging
- Kann die SSL-Entschlüsselung automatisieren
- Benutzer können wählen, ob alle Prozesse, nur Browser-Datenverkehr, nur Datenverkehr außerhalb des Browsers oder Remote-Clients entschlüsselt werden sollen
Nachteile
- Nicht als Pentest-Tool konzipiert, hilft aber beim Scannen nach Schwachstellen
- Wahrscheinlich besonders nützlich für diejenigen, die die kostenpflichtige Version im .NET-Framework einsetzen, da diese zahlreiche Automatisierungsfunktionen bietet
Preisliche Upgrades: Fiddler ist zwar kostenlos, Telerik kann jedoch eine kostenpflichtige Version in .NET-Anwendungen integrieren.
3 der besten Tools zum Scannen drahtloser Netzwerke
Tools zum Scannen drahtloser Netzwerke testen die Sicherheit drahtloser Netzwerke, indem sie Netzwerkpasswörter knacken und die Stärke von Verschlüsselungsprotokollen testen. Die besten Plattformen zum Scannen drahtloser Netzwerke sind Hashcat, Aircrack-ng und wifite.
Hashcat
Hashcat bietet fortgeschrittene Funktionen zur Passwortwiederherstellung und ermöglicht es Testern, WLAN-Passwörter oder passwortgeschützte Dokumente wie ZIP-Dateien zu knacken. Es ist bereits in Kali Linux enthalten, kann aber auch als Paket mit dem Befehl sudo apt install hashcat installiert werden.
Vorteile
- Ein typisches Tool von Hackern
- Nicht auf Brute-Force-Angriffe beschränkt
Nachteile
- Keine GUI, aber Integrationen von Drittanbietern sind verfügbar
- Erfordert vergleichsweise fortgeschrittene technische Kenntnisse
Aircrack-ng
Aircrack-ng ist das bevorzugte Tool zur Analyse und zum Knacken drahtloser Netzwerke. Alle enthaltenen Tools verwenden eine Kommandozeilenschnittstelle und sind für die Skripterstellung ausgelegt. Zu den wichtigsten Einsatzbereichen von Aircrack-ng gehören die Überprüfung von WLAN-Karten, Replay-Angriffe durch Paketinjektion sowie das Aufzeichnen von Paketen und Exportieren der Daten in Textdateien zur Verarbeitung durch Drittanbieter.
Vorteile
- Gut geeignet für drahtlose lokale Netzwerke (LANs) nach 802.11, um WLAN-Pakete mitzuschneiden, abzufangen und den darüber laufenden Datenverkehr zu protokollieren
- Wurde über Linux hinaus auf Windows, OS X, FreeBSD, OpenBSD, NetBSD, Solaris und eComStation 2 erweitert
Nachteile
- Kann keine nicht drahtlosen Netzwerke überwachen oder Pentests an ihnen durchführen
wifite
Wifite ist ein Prüftool für drahtlose Netzwerke, das aktuelle oder ältere Angriffe auf WEP und WPA2 behandelt. Es kann als automatisiertes Tool für Angriffe auf drahtlose Netzwerke verwendet werden.
Vorteile
- Gut geeignet, um das Passwort eines drahtlosen Zugangspunkts wie eines Routers abzurufen
Nachteile
- Hauptsächlich für die Verwendung mit Pentesting-Distributionen von Linux konzipiert
- Wifite muss von der Programmsuite, die es verwendet, als Root ausgeführt werden
- Heruntergeladene Skripte lassen sich nur schwer ausführen
Lesen Sie mehr über die verschiedenen Arten von Netzwerksicherheitslösungen, wenn Ihr Unternehmen zusätzliche Unterstützung beim Schutz seiner Netzwerke benötigt.
3 der besten Exploitation-Tools
Exploitation-Tools können alles testen – von der Anfälligkeit von Benutzern für Phishing und Spoofing bis hin zur Sicherheit von Anwendungen und Datenbanken. BeEF, SQLmap und SET sind die nützlichsten verfügbaren Exploitation-Tools.
BeEF
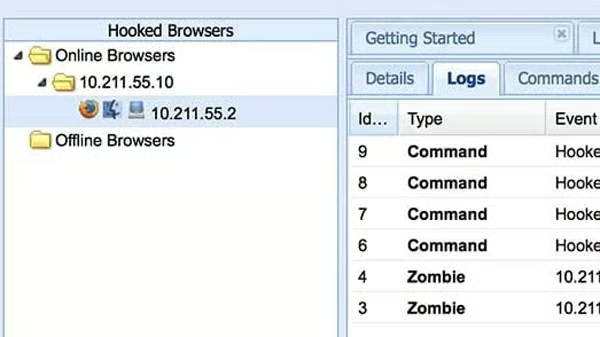
Da viele Apps webbasiert sind, nutzen Angreifer Browser-Exploits. Das Browser Exploitation Framework (BeEF) ermöglicht klassische Aufgaben wie Enumeration, Phishing oder Social Engineering nahtlos. Diese Software bietet Testern eine benutzerfreundliche GUI und praktische clientseitige Angriffsvektoren, um verschiedene Kontexte anzugreifen und unterschiedliche Aufgaben wie das Stehlen von Zugangsdaten auszuführen. BeEF bietet außerdem einen Benutzerleitfaden für alle, die Fragen zur Verwendung und Entwicklung haben.
Vorteile
- Vollgepackt mit fortgeschrittenen Funktionen wie gefälschten Anmeldungen bei Passwort-Managern und Weiterleitungen mit iFrames
- Cleveres Interface zur Visualisierung aller Vorgänge – vom Browser des Opfers bis zu den Protokollen des Angreifers
- Besonders praktisch für Demonstrationen
- Bietet vorgefertigte Webseiten für verschiedene Fallen wie gefälschte Anmeldeformulare
- Bietet ein umfassendes Netzwerkmodul, etwa zur Erkennung von Hosts
Nachteile
- Einfache Phishing-Module schneiden bei cybersicherheitsbewussten Mitarbeitern schlecht ab
SQLmap
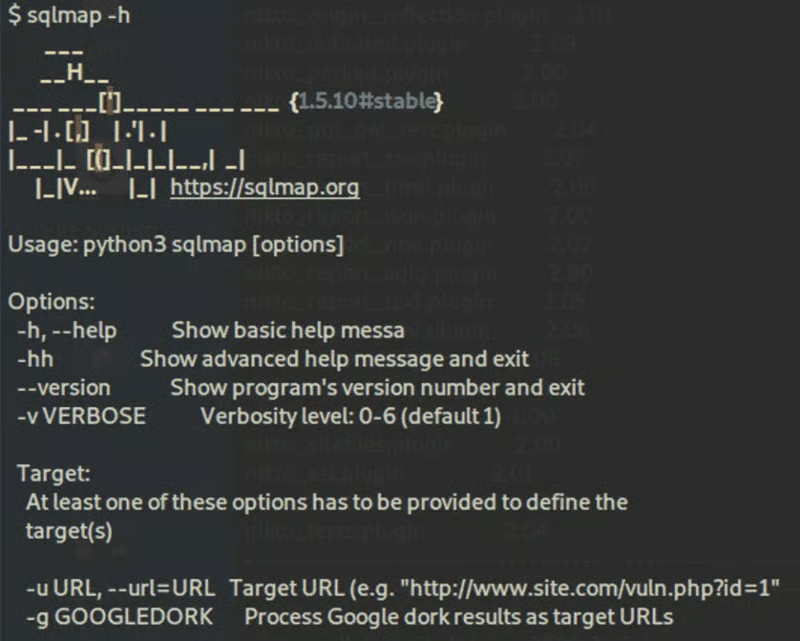
SQLmap ist in Kali Linux enthalten, kann aber auch aus seinem GitHub-Repository installiert werden. Das Tool automatisiert die Erkennung und Ausnutzung von SQL-Injection-Schwachstellen sowie die Übernahme von Datenbankservern. SQLmap bietet fortgeschrittene Funktionen, insbesondere für Suche und Enumeration.
Vorteile
- Kann verschiedene Arten von SQL-Injection erkennen
- Unterstützt eine große Auswahl an Datenbanken
Nachteile
- Keine GUI; nur über die CLI nutzbar, allerdings gibt es Integrationen von Drittanbietern
SET
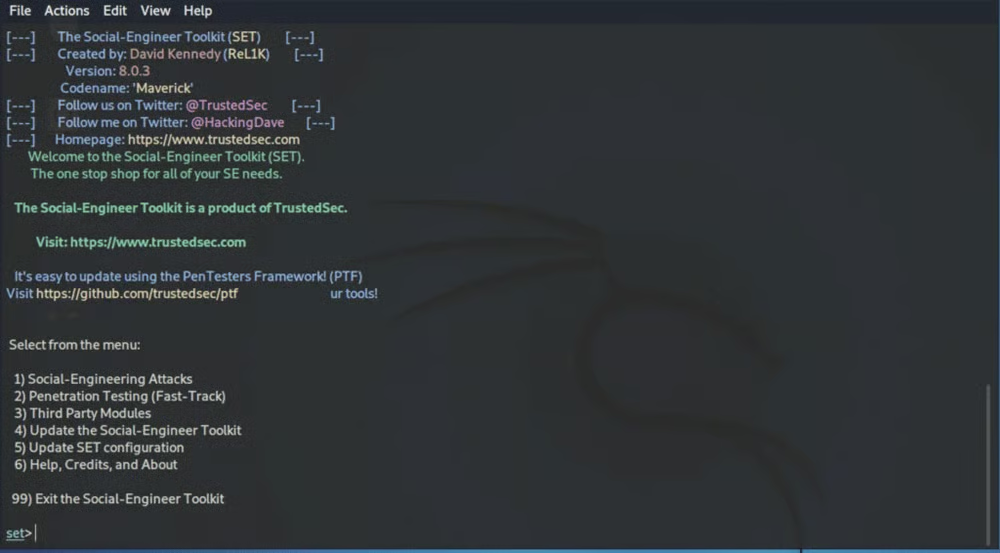
SET, kurz für Social Engineer Toolkit, konzentriert sich auf den menschlichen Faktor, da Scanner keine Social-Engineering-Pentests durchführen. Benutzer können Payloads, Phishing-Seiten wie eine Google-Anmeldeseite und andere Webangriffe erstellen.
Vorteile
- Die anstelle einer GUI verwendeten Befehlssammlungen haben ein ansprechendes Format
- Umfassend
- Einfach, aber leistungsstark
Nachteile
- Basiert auf menschlichen Fehlern, die oft das schwächste Glied sind, wobei einige Angriffe diesen Schritt nicht benötigen
- Unklar, ob eine GUI verfügbar ist
3 der besten Sniffing-Tools
Paket-Sniffer können Netzwerkverkehr analysieren und abfangen, um Daten und Passwörter zu stehlen und Man-in-the-Middle-Angriffe zu starten. Bei der Suche nach einem erstklassigen Sniffing-Tool sollten Sie Ettercap, Tcpdump und Wfuzz in Betracht ziehen.
Ettercap
Ettercap ist ein Paket-Sniffer, mit dem Benutzer Daten während der Übertragung ändern und Man-in-the-Middle-Angriffe (MITM) ausführen können. Eine häufige Anwendung ist das Abfangen von Passwörtern durch ARP-Poisoning (Address Resolution Protocol) oder Spoofing, wobei Angreifer sich zwischen Opfer und Router platzieren, um den Datenverkehr umzuleiten. Ettercap kann mit Kali Linux verwendet oder als eigenständige Software auf einer Pentesting-Distribution mit dem Befehl sudo apt install ettercap-common installiert werden.
Vorteile
- Ein typisches Tool von Hackern
- Bringt Sicherheitssysteme wie EDR (Endpoint Detection and Response) auf den Prüfstand
- GUI und Befehlszeilen
Nachteile
- Benutzer müssen sich bereits im Netzwerk befinden, um den Angriff auszuführen
- Das Interface könnte ausgereifter sein
- Kann schwierig zu erlernen und zu beherrschen sein
Tcpdump
Tcpdump ist ein leistungsstarker Paketanalysator für die Befehlszeile, der von denselben Entwicklern wie libpcap entwickelt wurde, einer portablen C/C++-Bibliothek zur Aufzeichnung von Netzwerkverkehr. Das Tool gibt eine Beschreibung des Inhalts von Paketen auf einer Netzwerkschnittstelle aus, der ein Zeitstempel vorangestellt ist.
Vorteile
- Kann Paketdaten zur späteren Analyse in einer Datei speichern
- Liest aus einer gespeicherten Paketdatei, anstatt Pakete von einer Netzwerkschnittstelle zu lesen
- Kann eine Liste gespeicherter Paketdateien lesen
Nachteile
- Nur über die Befehlszeile
- Kann die Leistung gelegentlich beeinträchtigen
Wfuzz
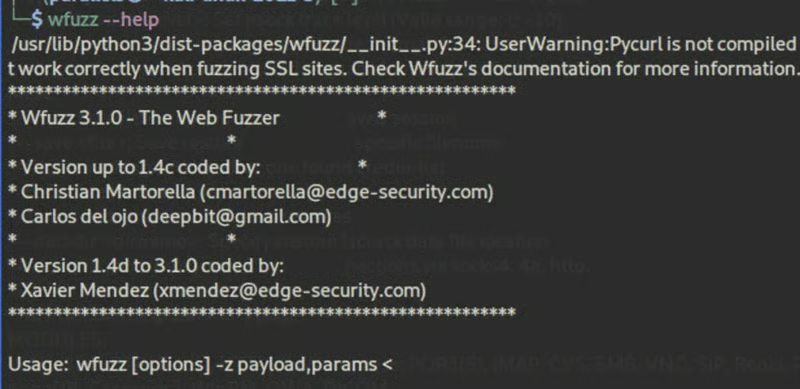
Wfuzz eignet sich für Brute-Force-Angriffe auf verschiedene Elemente wie Verzeichnisse, Skripte oder Formulare. Wie viele andere Tools in unserer Liste ist es in Kali Linux verfügbar, kann aber auch mit dem Befehl sudo apt install wfuzz installiert werden.
Vorteile
- Akzeptiert Wortlisten
- Ermöglicht benutzerdefinierte Konfigurationen
- Dokumentiert
Nachteile
- Deutlich langsamer als andere Optionen
- Benötigt mehr Rechenleistung der Central Processing Unit (CPU) und Arbeitsspeicher (RAM)
4 der besten Tools zum Scannen und Enumerieren von Netzwerken
Tools zum Scannen und Enumerieren von Netzwerken untersuchen Netzwerke und Datenverkehr auf Schwachstellen und Sicherheitslücken. Nmap Free Security Scanner, Wireshark, Gobuster Directory Scanner und Gobuster Directory Scanner gehören zu den führenden Tools zum Scannen und Enumerieren von Netzwerken.
Nmap Free Security Scanner
Nmap, das in Kali Linux enthalten und über nmap.org verfügbar ist, ist eine kostenlose Sammlung von Befehlszeilenprogrammen, die in einem Terminal ausgeführt werden können, um verschiedene Aufgaben wie das Erkennen offener Ports zu erledigen und Benutzern die Erkennung von Schwachstellen zu ermöglichen. Mit diesem Tool lassen sich große Netzwerke schnell scannen.
Im Hintergrund Nmap mithilfe von rohen IP-Paketen verfügbare Hosts und Dienste im Netzwerk identifiziert. Das Tool unterstützt ethische Hacker, indem es die besten Angriffspunkte für einen Angriff hervorhebt.
Vorteile
- Eine umfassende, kostenlose und quelloffene Lösung
- Kann mit einer GUI wie Zenmap
- Vollgepackt mit fortgeschrittenen Netzwerkfunktionen
- Unterstützt benutzerdefinierte Skripte
- Kann für das Scannen riesiger Netzwerke skaliert, aber auch gegen einzelne Hosts eingesetzt werden
Nachteile
- Kann schwierig zu konfigurieren und zu beherrschen sein, insbesondere für Personen ohne Linux-Erfahrung
- Die große Auswahl an Befehlen und Optionen kann überwältigend sein
- Erkennungstools werden Nmap-Scans wahrscheinlich erkennen und protokollieren
- Obwohl Nmap ein Scanner ist, untersucht und penetriert es keine Schwachstellen, weist jedoch darauf hin, wo Schwachstellen liegen könnten
Wireshark
Wireshark ist wahrscheinlich der beliebteste Netzwerkanalyse-Scanner. Es handelt sich um einen Paket-Scanner oder Sniffer, der in Kali Linux verfügbar ist, aber auch als eigenständige Software oder Paket auf den meisten Betriebssystemen installiert werden kann. Wireshark wird häufig eingesetzt, um zu ermitteln, was im Netzwerk geschieht, und den Datenverkehr in Echtzeit auf Schwachstellen zu prüfen. Das Tool hebt Informationen auf Verbindungsebene sowie Eigenschaften, Ursprung und Ziel von Datenpaketen hervor.
Vorteile
- Übersichtliches Interface mit zahlreichen Bereichen und entfernbaren Registerkarten
- Kann die kleinsten Details anzeigen
- Bewertet Schwachstellen im Datenverkehr in Echtzeit
- Kann zur Bewertung drahtloser Netzwerke verwendet werden
- Läuft unter Windows, Linux, Mac und den meisten anderen Betriebssystemen
- Ausgaben können nach XML, PostScript, CSV oder als Klartext exportiert werden
Nachteile
- Schwieriger zu erlernen und zu beherrschen als andere Mapper
- Zeichnet alle Anfragen im Netzwerk auf, daher müssen Sie wissen, wie Sie das Tool feinabstimmen und Filter verwenden
- Obwohl das Tool potenzielle Schwachstellen hervorhebt, ist für deren Ausnutzung weiterhin ein Pentesting-Tool erforderlich
Gobuster Directory Scanner
Gobuster kann mit Kali Linux verwendet werden, aber Benutzer können es auch als Paket mit dem Befehl sudo apt install gobuster installieren. Es kann verwendet werden, um versteckte Verzeichnisse und Dateien schnell zu enumerieren. Viele Webanwendungen verwenden Standardverzeichnisse und relativ leicht erkennbare Dateinamen. Daher kann das Tool Brute-Force-Techniken einsetzen, um diese zu entdecken.
Vorteile
- Akzeptiert Wortlisten und zusätzliche Pakete über den Befehl sudo apt install seclists
- Kann zahlreiche Informationen wie Verzeichnisse, Subdomains und virtuelle Hosts extrahieren
- Kann Status und Prozesse beispielsweise mithilfe von Proxys und User-Agents verbergen
- Erkennt Sicherungs- und Konfigurationsdateien
- Kann Ausgabeergebnisse in Dateien speichern
Nachteile
- Einige Gobuster-Module bieten nur begrenzte Optionen
- Robuste Installationen erschweren wahrscheinlich die Enumeration oder blockieren sie möglicherweise
Amass
Amass ist ein Open-Source-Netzwerkmapper, der besonders effizient bei DNS (Domain Name System) und der Enumeration von Subdomains ist. Er wird aktiv gepflegt und aktualisiert, um mit den neuesten Techniken und Methoden Schritt zu halten, und bietet ähnliche Funktionen wie Nmap – bis hin zur Skriptsprache.
Vorteile
- Von OWASP unterstützt
- Gute Dokumentation
- Kombiniert verschiedene Reconnaissance- und Gathering-Techniken
Nachteile
- Die Befehle sind zwar unkompliziert, aber die Datenanalyse ist für Anfänger schwierig
Häufig gestellte Fragen (FAQs)
Was sind Open-Source-Tools für Penetrationstests?
Tools für Penetrationstests aus dem Open-Source-Bereich sind frei verfügbare Sicherheitsanwendungen, die dabei helfen, Schwachstellen in Netzwerken, Anwendungen, drahtlosen Umgebungen und Systemen zu erkennen. Sie ermöglichen Sicherheitsexperten, Angriffe aus der realen Welt zu simulieren und Sicherheitskontrollen zu überprüfen, ohne Lizenzgebühren zahlen zu müssen.
Welche Open-Source-Tools für Penetrationstests sind die besten?
Zu den am häufigsten verwendeten Open-Source-Tools für Penetrationstests zählen Nmap, Metasploit-Frameworks, OWASP ZAP, Wireshark, Burp Suite Community Edition, SQLmap, Aircrack-ng, John the Ripper, Gobuster und Amass. Jedes Tool ist auf unterschiedliche Phasen eines Penetrationstests spezialisiert.
Sind Open-Source-Tools für Penetrationstests für Unternehmensumgebungen geeignet?
Ja. Viele Sicherheitsteams in Unternehmen setzen im Rahmen ihrer Pentesting-Programme auf Open-Source-Tools. Unternehmen kombinieren häufig mehrere Open-Source-Tools oder ergänzen sie durch kommerzielle Plattformen, um eine umfassendere Abdeckung, Automatisierung und Berichterstellung zu ermöglichen.
Welche Betriebssysteme unterstützen diese Tools für Penetrationstests?
Die meisten Open-Source-Tools für Penetrationstests unterstützen Linux-Distributionen wie Kali Linux und Ubuntu, während viele auch unter Windows und macOS laufen. Mehrere Tools sind über Docker-Container oder plattformübergreifende Pakete verfügbar.
Kann ein einziges Tool für Penetrationstests eine vollständige Sicherheitsbewertung durchführen?
Im Allgemeinen nicht. Für Penetrationstests sind typischerweise mehrere Tools erforderlich, die auf Reconnaissance, Scanning, Passwortprüfung, Exploitation, Webanwendungstests, WLAN-Sicherheit und Netzwerkanalyse spezialisiert sind.
Ist Kali Linux erforderlich, um diese Tools zu verwenden?
Nein. Zwar sind viele dieser Tools in Kali Linux vorinstalliert, doch die meisten können auch einzeln auf unterstützten Betriebssystemen heruntergeladen und installiert werden.
Wie wähle ich das richtige Tool für Penetrationstests aus?
Wählen Sie die Tools anhand Ihrer Prüfungsziele aus. Verwenden Sie beispielsweise OWASP ZAP oder Burp Suite für Webanwendungen, Nmap und Wireshark zur Netzwerkerkennung und -analyse, Aircrack-ng für WLAN-Tests, John the Ripper zur Passwortprüfung und Metasploit für Exploitation sowie Post-Exploitation-Tests.
Fazit: Open-Source-Tools für Penetrationstests
Penetrationstests sind eine äußerst wichtige Maßnahme, um Netzwerke vor Eindringlingen zu schützen. Zwar gibt es einige umfassende kostenpflichtige Angebote, doch viele Pentesting-Teams bevorzugen die weit verbreiteten Open-Source-Tools, mit denen sie bereits vertraut sind. Dank der großen Auswahl an kostenlosen und frei verfügbaren Tools können Pentester ihre Umgebungen umfassend testen, ohne ihr Budget zu sprengen.
Wenn Sie ein funktionsreiches, kostenpflichtiges Produkt suchen, lesen Sie unseren Leitfaden zur besten Business-Pentesting-Software als Nächstes.
Jenna Phipps hat zu diesem Artikel beigetragen.
Dieser Artikel wurde ursprünglich im September 2024 veröffentlicht und zuletzt im Juni 2026 aktualisiert.