

















Log-Monitoring bezeichnet die Analyse von Protokolldateien, die von Anwendungen, Systemen und Geräten erzeugt werden, um nach anomalen Ereignissen zu suchen, die auf Probleme mit der Cybersicherheit, der Leistung oder anderen Bereichen hinweisen könnten.
Da praktisch jedes Gerät und jedes System Protokolle erzeugt, erfolgt die Überwachung und Analyse von Log-Daten in der Regel am besten mit einem SIEM-System, einer Log-Management- oder einer IT-Management-Lösung. Log-Monitoring und Threat Intelligence bilden den Kern vieler Cybersicherheitslösungen, da sie diesen umfangreiche Datenquellen zur Nutzung und zum Lernen bereitstellen.
Wir sehen uns an, wie Log-Monitoring funktioniert, welche Vorteile und Herausforderungen es bietet, welche Best Practices und Sicherheitsanwendungsfälle es gibt und welche Lösungen für Log-Monitoring und -Management infrage kommen.
Sehen Sie sich auch unsere Auswahl der führenden SIEM-Systeme
- Bedeutung von Log-Monitoring für die Sicherheit
- Wie Log-Monitoring funktioniert
- 7 Vorteile von Log-Monitoring
- 9 Herausforderungen des Log-Monitorings
- Was sind die Best Practices für Log-Monitoring?
- Die 7 wichtigsten Sicherheitsanwendungsfälle des Log-Monitorings
- Gibt es Tools für das Log-Monitoring?
- Fazit: Optimieren Sie das Log-Monitoring für starke Sicherheit
Bedeutung von Log-Monitoring für die Sicherheit
Protokolle enthalten eine umfassende Dokumentation der Systemaktivitäten und werden von einer Vielzahl wichtiger Softwarelösungen und Systeme erzeugt, darunter Datenbanken, Server, Netzwerkgeräte, Endgeräte, Cloud-Umgebungen und Sicherheitssysteme wie Firewalls und Intrusion-Prevention-Systeme.
Während Entwickler und IT-Teams Protokolle ebenfalls nutzen, um Leistungs- und Betriebsprobleme zu beheben, liegt unser Fokus auf den Sicherheitsanwendungen von Log-Daten. Log-Monitoring ist ein grundlegender Bestandteil der Netzwerksicherheit und der Cloud-Sicherheit: Es hilft Unternehmen, sich vor Bedrohungen zu schützen, die Einhaltung gesetzlicher Vorgaben zu gewährleisten und effektiv auf Sicherheitsvorfälle zu reagieren.
- Zugriffskontrolle: Versuche auf unbefugten Zugriff können erkannt und blockiert werden. So lässt sich sicherstellen, dass nur autorisierte Benutzer auf wichtige Systeme und Daten zugreifen können.
- Anpassung an Cloud-Umgebungen: Da Cloud-Anwendungen remote und dynamisch sind, ist robustes Log-Monitoring eine wichtige Maßnahme der Cloud-Sicherheit.
- Anomalieerkennung: Ungewöhnliche Muster oder Verhaltensweisen können erkannt werden. Dies hilft dabei, Insider-Bedrohungen und Advanced Persistent Threats zu identifizieren.
- Compliance: Log-Monitoring stellt sicher, dass Unternehmen Branchen- und Compliance-Standards einhalten, und senkt dadurch das Risiko rechtlicher und finanzieller Konsequenzen.
- Kundentreue und Vertrauen: Effektives Log-Monitoring fördert eine unterbrechungsfreie Benutzererfahrung und trägt dazu bei, das Vertrauen und die Loyalität der Kunden zu sichern.
- Verhinderung von Datenlecks: Log-Monitoring hilft bei der Identifizierung von Fällen des Datenabflusses und schützt so vertrauliche Informationen.
- Incident Response und Forensik: Protokolle liefern wichtige Informationen für die Incident Response und Untersuchungen nach einem Vorfall. Sie helfen dabei, zu verstehen, wie es zu Sicherheitsverletzungen kam, und deren Ursprung nachzuverfolgen.
- Bedrohungserkennung in Echtzeit: Log-Monitoring erkennt mögliche Bedrohungen und Schwachstellen in Echtzeit und ermöglicht es Unternehmen, schnell auf Sicherheitsverletzungen zu reagieren.
Wie Log-Monitoring funktioniert
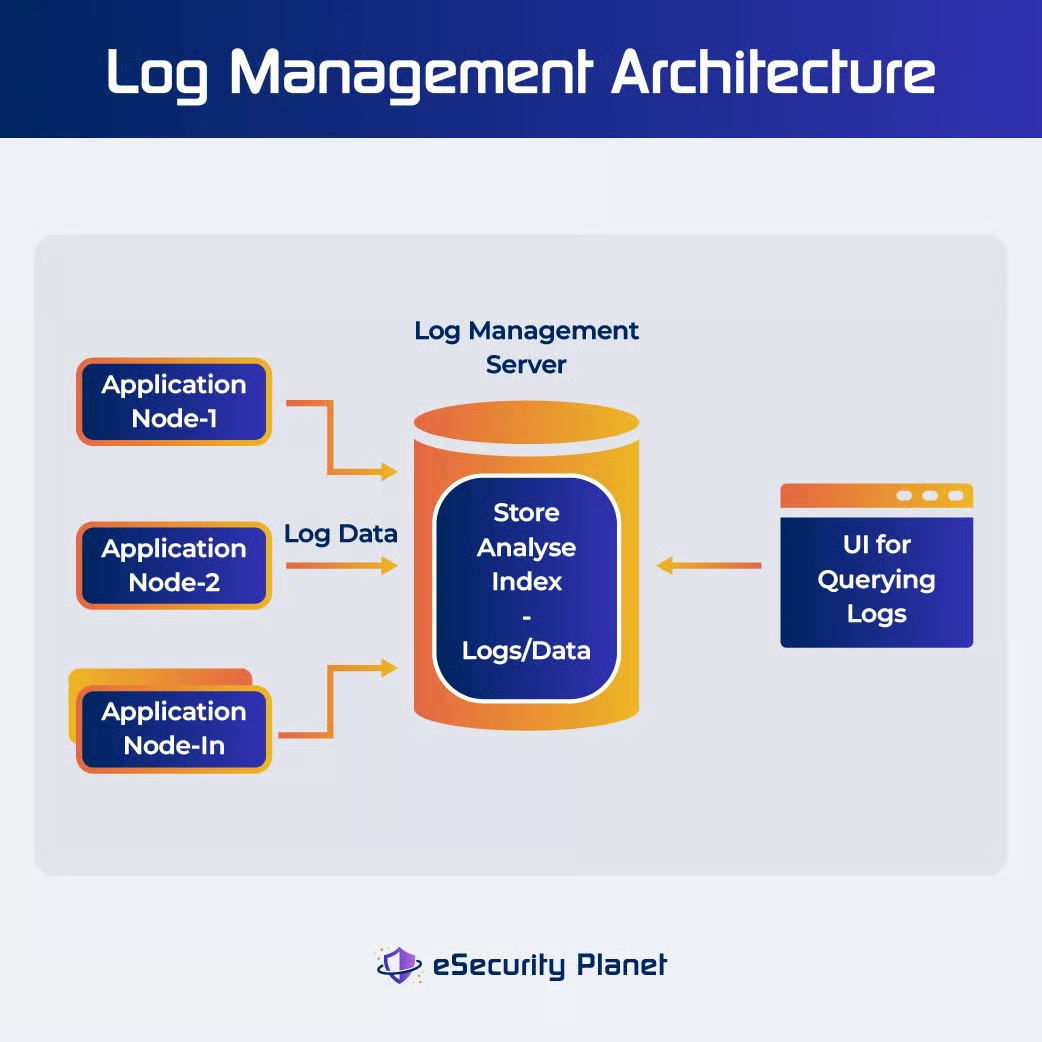
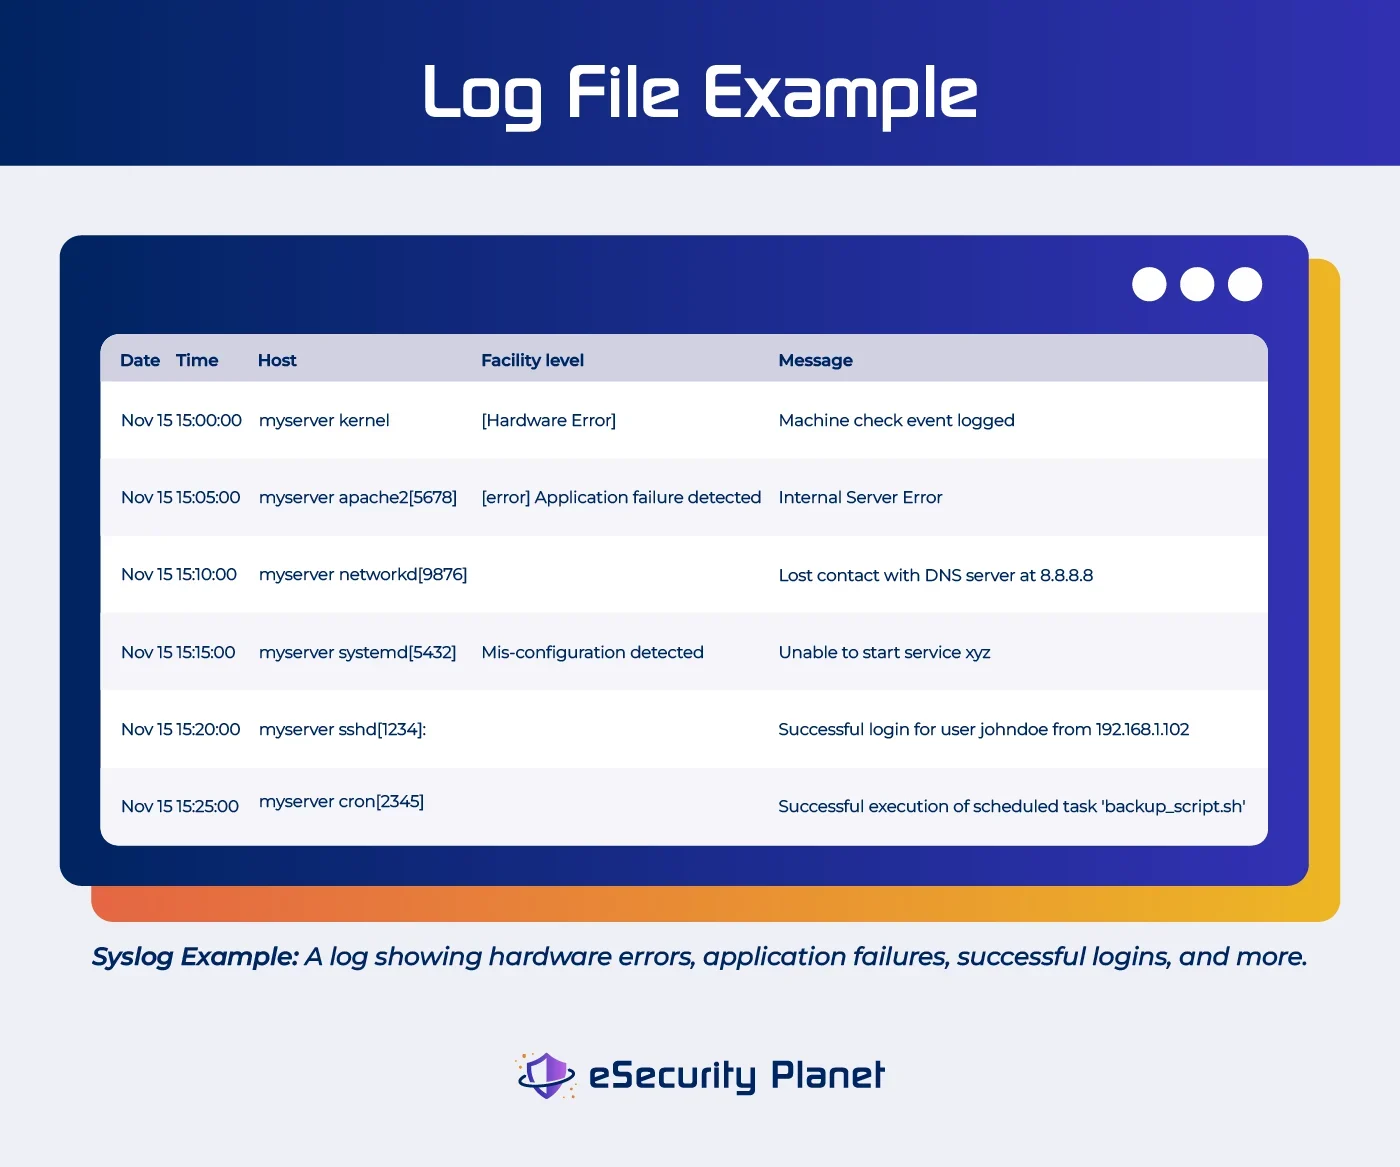
Log-Monitoring bezeichnet die Aufnahme von Protokolldateien und deren Analyse im Hinblick auf Sicherheits- und Betriebsprobleme. Protokolle liegen in verschiedenen Formaten vor, etwa als JSON, Schlüssel-Wert-Paare, Common Event Format (CEF) oder CSV-Dateien. Dadurch steigt der Bedarf an einem Monitoring-Tool, das eine Vielzahl von Datenquellen und Datentypen aufnehmen kann.
Der Prozess des Log-Monitorings umfasst typischerweise die folgenden Schritte:
Schritt 1: Datenerfassung
Anwendungen, Betriebssysteme und Netzwerkgeräte erzeugen in einem Netzwerk Log-Daten. Diese Sicherheitsprotokolle dokumentieren Ereignisse und Aktionen, deren Zeitpunkt sowie die Ursachen von Fehlern. Zu den gängigen Arten von Protokollquellen gehören:
- Endgeräteprotokolle sind Protokolle von Geräten wie PCs, Laptops und Smartphones. Sie unterstützen die Überwachung der Benutzeraktivität, die Erkennung von Malware sowie die Einhaltung von Unternehmensstandards.
- Anwendungsprotokolle unterstützen die Fehlerbehebung und die Überwachung von Aktivitäten wie Datenbankabfragen und unbefugten Zugriffsversuchen. App-Protokolle liefern Informationen über Benutzer- und Systemaktivitäten, indem sie Details wie Ressourcenzugriffe und Benutzerverhalten offenlegen.
- Windows-Systemprotokolle, zu denen Protokolle von Anwendungen, Sicherheits-, System- und Verzeichnisdiensten sowie DNS-Server- und Dateireplikationsdiensten gehören, liefern Informationen über Systemaktivitäten und Sicherheitsvorfälle.
- Datenbankprotokolle erfassen die Ausführung von Abfragen und Zugriffsdaten aus Anwendungen und Servern.
- Systemprotokolle enthalten Informationen über Benutzeraktivitäten. Dazu gehören Betriebssystemprotokolle, die Benutzersitzungsdaten wie Anmeldezeiten, ausgeführte Befehle, Dateizugriffe und Systemprozesse protokollieren; Firewall-Protokolle, die genehmigte oder abgewiesene Verbindungen sowie Zeit- und Verkehrsinformationen offenlegen; und Router-Protokolle, die Routennutzung und Datenverkehr abbilden.
- Cloud-Protokolle von Diensten wie AWS, Azure und Google Cloud enthalten Protokolle von Komponenten der Cloud-Infrastruktur, etwa virtuellen Maschinen, Speicher-, Netzwerk- und Datenbankdiensten sowie der Identitäts- und Zugriffsverwaltung (IAM). Cloud-Protokolle bieten Einblick in cloudbezogene Abläufe und die Sicherheit und gewährleisten zudem die Sicherheit und Compliance von in der Cloud gehosteten Anwendungen und Daten.
Schritt 2: Zusammenführung und Zentralisierung von Protokollen
Log-Daten werden aus mehreren Quellen erfasst und in einem Log-Management-System oder Repository zusammengeführt. Die Zentralisierung vereinfacht die Analyse und bietet einen umfassenden Überblick über die Systemaktivitäten. SIEM-Tools können ein konsolidiertes Sicherheitsbild liefern, indem sie Daten aus Quellen wie Firewalls, Betriebssystemen, Intrusion-Detection-Systemen und Benutzeraktivitätsprotokollen aggregieren. Viele SIEM-Anbieter berechnen ihre Preise auf Grundlage von Speicherplatz und Volumen, etwa Ereignissen pro Sekunde. Daher setzen einige auf SIEM Data Lakes, um Kosten zu senken.
Schritt 3: Analyse und Filterung von Protokollen
Strukturierte Informationen wie Zeitstempel, Ereignisarten und Benutzerdaten werden aus den Protokolleinträgen extrahiert. Anschließend wird gefiltert, um sich auf relevante Einträge zu konzentrieren und das Rauschen zu reduzieren.
Schritt 4: Echtzeitanalyse von Daten
Log-Monitoring-Systeme bewerten eingehende Log-Daten kontinuierlich in Echtzeit. Sie untersuchen Protokolleinträge anhand festgelegter Kriterien oder Muster, um Anomalien, Sicherheitsrisiken und andere wichtige Ereignisse zu erkennen. Entspricht ein Protokolleintrag einer Regel, etwa bei einem verdächtigen Anmeldeversuch, wird eine Warnung erzeugt.
Schritt 5: Warnungen und Benachrichtigungen
Wenn Log-Monitoring-Tools mögliche Probleme erkennen, erzeugen sie Warnungen oder Benachrichtigungen. Diese können an Sicherheitspersonal, Administratoren oder ein zentrales Monitoring-System übermittelt werden. Die Maßnahmen hängen vom Schweregrad der Warnung ab. Zur Untersuchung und Behebung des Problems werden Verfahren zur Incident Response eingeleitet.
Schritt 6: Incident Response
Bei einem Sicherheitsproblem oder ungewöhnlichen Aktivitäten wird ein Incident-Response-Team entsandt. Dieses Team analysiert das Problem, beseitigt die Bedrohung und versucht, den Schaden zu minimieren. Log-Daten sind entscheidend, um das Ausmaß und die Art eines Ereignisses zu bestimmen und dessen Ursprung zu lokalisieren.
Schritt 7: Forensik
Log-Daten liefern eine vollständige historische Aufzeichnung von Ereignissen. Protokolle werden bei Untersuchungen nach einem Vorfall genutzt, um die Abfolge der Ereignisse zu rekonstruieren, den Angriffsvektor zu bestimmen und Beweise zu sammeln. Diese Daten helfen dabei, aus Sicherheitsereignissen zu lernen und die Abwehrmaßnahmen zu stärken.
Schritt 8: Compliance-Dokumentation
Für Unternehmen ist es wichtig, Aufzeichnungen im Hinblick auf Compliance-Anforderungen aufzubewahren und zu analysieren. Log-Monitoring-Tools können Berichte erstellen, die die Einhaltung von Sicherheits- und Compliance-Anforderungen belegen, und so rechtliche und finanzielle Risiken senken.
7 Vorteile von Log-Monitoring
Log-Monitoring verbessert nicht nur Leistung und Sicherheit, sondern auch die betriebliche Effizienz und die Ressourcennutzung. Zu den Vorteilen gehören:
- Eine konsolidierte Plattform für Entwickler zur Verwaltung sämtlicher System- und Anwendungsprotokolle. Der zentrale Ansatz vereinfacht Prozesse, da er sofortigen Einblick ermöglicht, ohne dass verschiedene Systeme einzeln analysiert werden müssen. Das führt zu schnelleren und effizienteren Reaktionen.
- Sicherheitswarnungen. Wenn Sicherheitsverletzungen, unbefugte Zugriffsversuche oder andere Anomalien erkannt werden, geben Log-Monitoring-Lösungen Warnungen aus. Diese Benachrichtigungen ermöglichen eine sofortige Reaktion auf Ereignisse und tragen dazu bei, potenzielle Bedrohungen einzudämmen.
- Schnelle Erkennung und Reaktion auf Bedrohungen und Probleme. Die Reaktionszeit ist sowohl für Endbenutzer als auch für die Sicherheit entscheidend. Mithilfe der Hinweise von Log-Monitoring-Tools lassen sich Risiken durch die schnelle Diagnose und Behebung von Sicherheitsverletzungen oder Schwachstellen mindern.
- Automatisierung des Monitorings, der Warnmeldungen und sogar der Problembehebung. Diese Automatisierung ist besonders nützlich, wenn das Volumen der Log-Daten steigt, und erspart ausgelasteten Teams viel Zeit. SOAR-Lösungen sind eine stärker automatisierte Form von SIEM-Systemen.
- Ermöglichung vielseitig nutzbarer Protokolle. Unternehmen können mit zentralisiertem Log-Monitoring dieselben Protokolle für Observability und Sicherheitsabläufe nutzen, wodurch Prozesse vereinfacht und separate Lösungen überflüssiger werden.
- Unterstützung bei der Untersuchung von Vorfällen. Log-Daten sind eine wichtige Ressource für die Untersuchung von Sicherheitsereignissen und ermöglichen ein besseres Verständnis von Art und Umfang der Sicherheitsverletzungen.
- Sicherstellung von Compliance und Auditierbarkeit. Log-Monitoring hilft Unternehmen, Vorschriften und Standards einzuhalten, und kann Berichte erstellen, die die Erfüllung von Sicherheitsanforderungen bestätigen.
9 Herausforderungen des Log-Monitorings
Obwohl Log-Monitoring in modernen Netzwerken und Systemen eine wichtige Funktion erfüllt, gilt es zu beachten, dass auch dieser Ansatz wie jedes Tool Einschränkungen und potenzielle Herausforderungen mit sich bringt, auf die Unternehmen vorbereitet sein müssen. Die Bewältigung dieser Herausforderungen ist entscheidend für ein effizientes und effektives Log-Management sowie für Sicherheit und Compliance.
- Alarmmüdigkeit: Eine hohe Zahl von Warnungen kann ein Sicherheitsteam überfordern und es erschweren, zwischen schwerwiegenden Bedrohungen und unwichtigem Rauschen zu unterscheiden. Nutzen Sie intelligente Warnmechanismen, um wichtige Warnungen zu priorisieren, das Rauschen zu reduzieren und eine rechtzeitige Reaktion sicherzustellen.
- Komplexität: Mit dem technologischen Fortschritt entstehen neue Systeme und Protokollformate, wodurch die Komplexität des Log-Monitorings zunimmt. Investieren Sie in Log-Management-Lösungen, die eine Normalisierung und Analyse von Protokollen ermöglichen, um verschiedene Protokolltypen ordnungsgemäß zu verarbeiten.
- Kostenmanagement: Um Sicherheits- und Compliance-Anforderungen zu erfüllen, ohne zu viel auszugeben, müssen die Kosten für Log-Monitoring-Tools sorgfältig gesteuert werden. Auch Cloud-Service-Provider verlangen häufig Gebühren für die Aktivierung von Protokollierungsfunktionen, was die Kosten zusätzlich erhöht. Senken Sie die Betriebskosten durch Log-Monitoring-Tools mit skalierbaren Preismodellen und einer granularen Kontrolle über die Verarbeitung und Speicherung von Log-Daten. Prüfen Sie auch SIEM Data Lakes.
- Datenaufbewahrung: Die Einhaltung von Standards zur Datenaufbewahrung, die von zahlreichen Stellen vorgeschrieben werden, ist eine schwierige und zeitaufwendige Aufgabe. Nutzen Sie automatisierte Strategien zur Aufbewahrung von Protokollen, um ein effektives Datenmanagement bei gleichzeitiger Einhaltung gesetzlicher Vorgaben sicherzustellen. Lesen Sie, wie ein Finanzunternehmen viel Geld sparte, indem es sein eigenes SIEM-System entwickelte.
- Dezentrale Daten-Repositories: Dezentrale Datensysteme erhöhen Kosten und Ineffizienz und erfordern für eine Optimierung eine zentrale Datenverwaltung. Nutzen Sie nach Möglichkeit kostengünstigere zentrale Protokoll-Repositories.
- Integration und Standardisierung: Das Zusammenführen von Protokollen aus mehreren Quellen und die Standardisierung von Formaten für eine einheitliche Analyse sind für den Erfolg des Log-Managements von entscheidender Bedeutung. Stellen Sie eine konsistente Protokollanalyse sicher, indem Sie Log-Management-Plattformen verwenden, die Aggregation, Transformation und Standardisierung von Protokollen ermöglichen.
- Veraltete manuelle Ansätze: Veraltete und manuelle Methoden des Log-Monitorings beeinträchtigen die Sicherheit, verursachen unnötigen Aufwand und übersehen wahrscheinlich wichtige Probleme. Automatisieren Sie Methoden des Log-Monitorings, um Sicherheitsrisiken zu reduzieren und Zeit zu sparen.
- Leistungsaufwand: Umfassendes Log-Monitoring kann Systemressourcen belasten und dadurch die Leistung beeinträchtigen. Wählen Sie ressourceneffiziente Log-Monitoring-Systeme, die eine ausgewogene Balance zwischen umfassendem Monitoring und Systemleistung bieten.
- Datenschutzbedenken: Protokolle können sensible Daten und personenbezogene Daten (PII) enthalten. Um Datenschutzprobleme beim Management sensibler Protokolldaten zu vermeiden, müssen strenge Datenschutzverfahren und Anonymisierungstechniken eingerichtet sein.
Was sind die Best Practices für Log-Monitoring?
Um den Wert von Log-Daten vollständig zu optimieren, sollten Sie Best Practices für eine effektive Erfassung, Speicherung und Analyse von Log-Daten, die Anomalieerkennung und eine schnelle Reaktion auf Bedrohungen einsetzen.
- Bestimmen Sie die Ziele und Ergebnisse, die Sie mit dem Log-Monitoring erreichen möchten, um Ihre Maßnahmen effizient zu fokussieren.
- Bestimmen Sie, welche Protokollquellen und Daten für Ihre Ziele entscheidend sind, und priorisieren Sie diese, um Rauschen zu reduzieren.
- Fügen Sie Protokolleinträgen Bezeichnungen oder eindeutige IDs hinzu, um die Fehlerbehebung und das Debugging zu verbessern. Bezeichnungen erleichtern das Sortieren und Filtern von Protokolleinträgen.
- Log-Daten sollten in einem einzigen Repository erfasst und gespeichert werden, damit sie einfach abgerufen, analysiert und in Berichten verarbeitet werden können.
- Verwenden Sie strukturierte Protokollierung, um mit Protokolldateien zu arbeiten und eine schnellere und genauere Protokollanalyse zu ermöglichen.
- Nutzen Sie Automatisierung, um durch die Optimierung der Erfassung, Verarbeitung und Warnmeldung von Protokollen den manuellen Aufwand und die Reaktionszeiten zu reduzieren. Eine SIEM- oder SOAR-Lösung kann Sie dabei unterstützen, Log-Daten aus verschiedenen Quellen zu erfassen und zu analysieren und dadurch Ihre Netzwerksicherheitsprozesse effizienter zu gestalten.
- Legen Sie Leistungs- und Sicherheits-Baselines fest, die bei der Erkennung von Anomalien und Abweichungen helfen.
- Überprüfen Sie Log-Daten regelmäßig, um Anomalien zu entdecken, Muster zu erkennen und einen proaktiven Ansatz für Systemzustand und Sicherheit beizubehalten.
- Richten Sie Benachrichtigungen ein, die Sie sofort warnen, wenn kritische Ereignisse oder Sicherheitsverletzungen auftreten – stellen Sie die Warnmeldungen jedoch nicht so empfindlich ein, dass Ihr Sicherheitsteam von Fehlalarmen überfordert wird.
- Definieren Sie Standards für die Datenaufbewahrung, um die Compliance sicherzustellen, und bewahren Sie wichtige Protokolle für die zukünftige Verwendung sicher auf.
- Nutzen Sie Techniken zur Protokollkorrelation, um relevante Protokolleinträge miteinander zu verknüpfen und so bei der Aufdeckung komplexer Probleme und Sicherheitsrisiken zu helfen.
- Halten Sie Log-Monitoring-Tools und Konfigurationen auf dem neuesten Stand, um die neuesten Funktionen und Sicherheitsfortschritte vollständig zu nutzen.
Außerdem lesenswert:
- SIEM sicher implementieren und verwalten: Eine Checkliste
- 5 Möglichkeiten zur Konfiguration eines SIEM für eine genaue Bedrohungserkennung
Die 7 wichtigsten Sicherheitsanwendungsfälle des Log-Monitorings
Risikobewertung, regulatorische Anforderungen, historische Bedrohungstrends, Ressourcenzuweisung und Informationen zu Bedrohungen in Echtzeit spielen alle eine Rolle bei der Bestimmung der Priorität dieser Anwendungsfälle. Letztlich verbessert die Priorisierung dieser Sicherheitsanwendungsfälle im Einklang mit den Sicherheitszielen und der Risikotoleranz Ihres Unternehmens die allgemeine Sicherheit und die Fähigkeiten zur Reaktion auf Vorfälle.
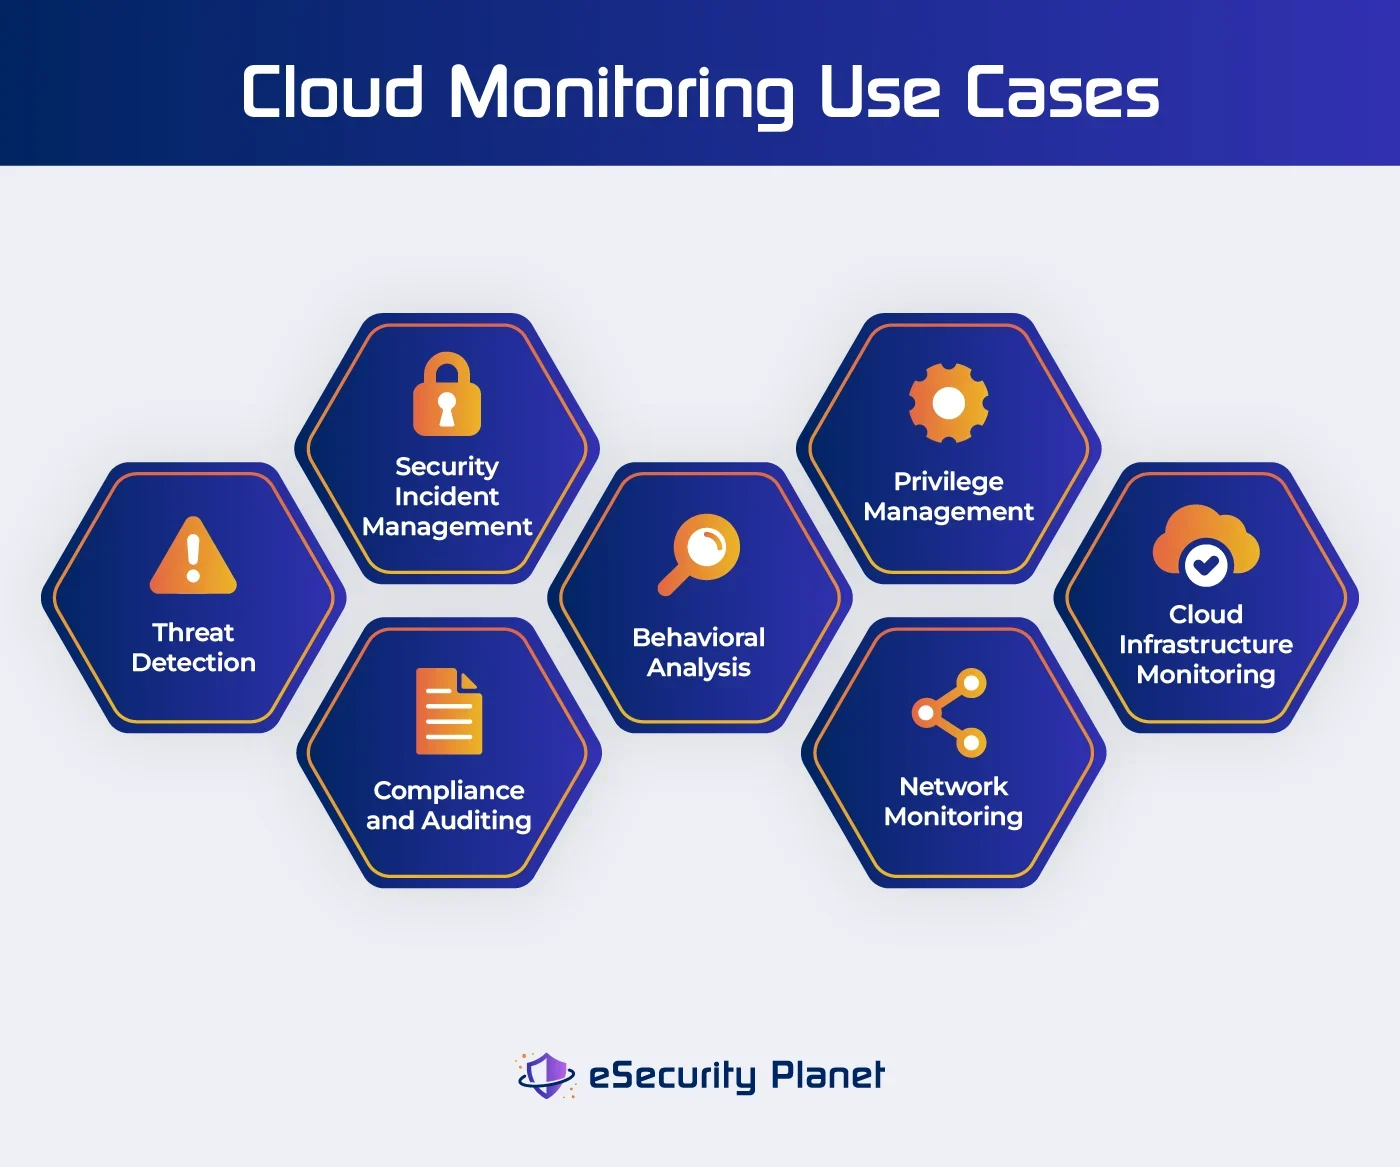
1. Bedrohungserkennung
Um Sicherheitsverletzungen und Cyberangriffe zu vermeiden, ist es entscheidend, dringende Sicherheitsprobleme zu erkennen und einzudämmen. Das Monitoring von Sicherheitsprotokollen sucht kontinuierlich nach möglichen Bedrohungsindikatoren wie etablierten Angriffsmustern, Malware-Signaturen oder anomaler Netzwerkaktivität.
2. Management von Sicherheitsvorfällen
Das Monitoring von Sicherheitsprotokollen unterstützt die Erkennung und Verwaltung von Sicherheitsvorfällen wie Sicherheitsverletzungen, Datenlecks und unerwünschten Zugriffsversuchen. Eine schnelle Reaktion ist entscheidend, um Schäden zu begrenzen und gesetzliche Vorgaben einzuhalten.
3. Compliance und Auditing
Für Unternehmen, die gesetzlichen und regulatorischen Anforderungen unterliegen, haben die Sicherstellung der Compliance und die Speicherung von Log-Daten zu Audit-Zwecken höchste Priorität. Compliance-orientiertes Log-Monitoring stellt sicher, dass Log-Daten für die Einhaltung gesetzlicher Vorgaben gespeichert und geprüft werden können.
4. Verhaltensanalyse
Die Analyse des Benutzer- und Systemverhaltens auf Anomalien sowie die Erkennung unerwarteter Muster und Abweichungen von etablierten Baselines sind weitere Vorteile des Log-Monitorings. Dies ist besonders nützlich, um Insider-Bedrohungen, Advanced Persistent Threats und bislang unentdeckte Angriffsvektoren zu erkennen.
5. Rechteverwaltung
Die Überwachung von Zugriffsrechten und Benutzerverhaltensweisen kann dabei helfen, nicht genehmigte Rechteausweitungen zu erkennen und angemessene Zugriffskontrollen aufrechtzuerhalten.
6. Netzwerk-Monitoring
Die Überwachung von Protokollen von Netzwerkgeräten zur Gewährleistung von Netzwerksicherheit und -leistung ist für Unternehmen, die auf Netzwerkinfrastrukturen angewiesen sind, eine wichtige Aufgabe. Netzwerk-Monitoring kann dabei helfen, Netzwerksicherheitsrisiken wie Eindringversuche, anomale Muster, laterale Bewegungen und Leistungsprobleme zu erkennen.
7. Monitoring der Cloud-Infrastruktur
Die Überwachung der Verfügbarkeit, Leistung und Sicherheit von Komponenten der Cloud-Infrastruktur, einschließlich Containern, ist eine Best Practice für Cloud-Sicherheit. Die Kosten für die Aktivierung und Überwachung der Protokolle von Cloud-Service-Providern sind gerechtfertigt.
Gibt es Tools für das Log-Monitoring?
Es stehen zahlreiche Tools zur Verfügung, die Sie beim Log-Monitoring unterstützen. Automatisierung ist ein entscheidender Faktor, um Probleme in komplexen, miteinander verbundenen Systemen schnell zu beheben. SIEM umfasst Tools wie Security Event Management (SEM), Security Information Management (SIM) und Security Compliance Management. Diese Tools erfassen und analysieren Daten aus verschiedenen Quellen, um Sicherheitsrisiken zu erkennen, die Einhaltung gesetzlicher Vorgaben sicherzustellen und die Sicherheitslage eines Unternehmens zu verbessern.
Wenn Sie nach einer Lösung für Log-Monitoring oder Log-Management suchen, die den individuellen Anforderungen Ihres Unternehmens entspricht – insbesondere bei der sicheren Speicherung und Analyse von Protokollen sowie der Bereitstellung historischer Einblicke und Korrelationen –, finden Sie hier einige Lösungen für das Log-Management, die Ihnen den Einstieg erleichtern.
Sumo Logic
Sumo Logic ist ein Log-Monitoring-System, das Protokolle, Metriken, Traces, SIEM und Business Analytics in einer einzigen Lösung integriert. Der LogReduce Algorithm von Sumo Logic zeichnet sich durch seine Fähigkeit aus, vergleichbare Log-Meldungen effizient zu clustern und zu reduzieren. Dadurch werden Log-Daten nicht nur übersichtlicher, sondern auch die Log-Analyse verbessert, da Redundanzen entfernt und die wichtigsten Informationen in den Mittelpunkt gerückt werden.
Sematext
Sematext Logs ist eine cloudbasierte Lösung für das Log-Management, die sich auf zentrales Log-Management, strukturierte Visualisierung, Echtzeit-Monitoring und leistungsstarke Warnmeldungen spezialisiert. Sie ermöglicht die Konfiguration von Warnmeldungen auf Grundlage von Schwellenwerten und Anomalien. Die Benachrichtigungen können an Ziele wie Slack und PagerDuty weitergeleitet werden, um die Incident Response in Echtzeit und das proaktive Monitoring zu verbessern.
[missing image]
SolarWinds Loggly
SolarWinds Loggly ist eine cloudbasierte Lösung für das Log-Monitoring, die automatische Datenindizierung, eine leistungsstarke Abfragesprache und Live Tail für das Log-Monitoring in Echtzeit umfasst. Sie bietet umfassende Einblicke in Systeme und ermöglicht es Benutzern, Trends oder Probleme in Protokollen aus zahlreichen Quellen schnell zu erkennen.
Fazit: Optimieren Sie das Log-Monitoring für starke Sicherheit
Protokolle gehören zu den nützlichsten Informationen, die von IT-Umgebungen erzeugt werden, und helfen Unternehmen dabei, Leistung und Sicherheit zu optimieren. Log-Monitoring-Tools wie SIEM und SOAR bieten unmittelbare Vorteile wie Bedrohungs- und Anomalieerkennung sowie eine schnelle Reaktion auf Vorfälle. Unternehmen können Log-Daten nutzen, um ein umfassenderes Verständnis ihrer Systeme zu gewinnen, Bereiche mit Änderungsbedarf zu ermitteln und ihre Abläufe anzupassen. Die größte Herausforderung besteht darin, die Tools und Dateneinstellungen auszuwählen, mit denen Sie Ihre Ziele innerhalb Ihres Budgets erreichen.
Weiterlesen: