

















La surveillance des journaux consiste à analyser les données des fichiers journaux produits par les applications, les systèmes et les appareils afin de détecter des événements anormaux susceptibles de signaler des problèmes de cybersécurité, de performances ou autres.
Comme presque tous les appareils et systèmes produisent des journaux, la surveillance et l’analyse de ces données sont généralement mieux assurées par un système SIEM, un outil de gestion des journaux ou un outil de gestion informatique. La surveillance des journaux et l’intelligence sur les menaces sont au cœur de nombreux outils de cybersécurité, car elles leur fournissent de riches sources de données à exploiter et dont ils peuvent tirer des enseignements.
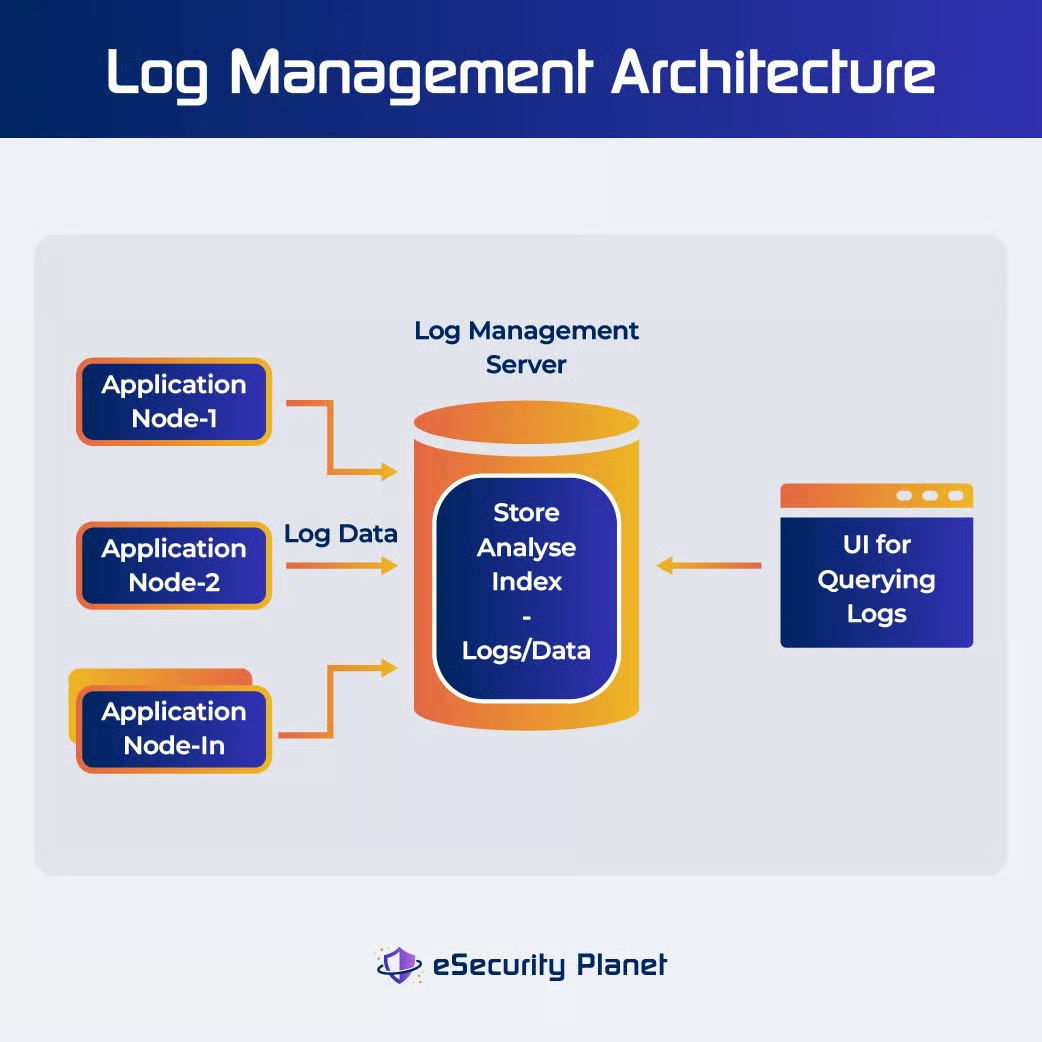
Nous examinerons le fonctionnement de la surveillance des journaux, ses avantages, ses difficultés, les bonnes pratiques, ses cas d’usage en sécurité, ainsi que quelques outils de surveillance et de gestion des journaux à envisager.
Découvrez également notre sélection des meilleurs systèmes SIEM
- Importance de la surveillance des journaux pour la sécurité
- Comment fonctionne la surveillance des journaux
- 7 avantages de la surveillance des journaux
- 9 difficultés de la surveillance des journaux
- Quelles sont les meilleures pratiques en matière de surveillance des journaux ?
- Les 7 principaux cas d’usage de sécurité de la surveillance des journaux
- Existe-t-il des outils pour faciliter la surveillance des journaux ?
- En résumé : optimisez la surveillance des journaux pour renforcer la sécurité
Importance de la surveillance des journaux pour la sécurité
Les journaux contiennent une documentation détaillée de l’activité des systèmes et sont produits par un large éventail de logiciels et de systèmes essentiels, notamment les bases de données, les serveurs, les équipements réseau, les terminaux, les environnements cloud et les systèmes de sécurité tels que les pare-feu et les systèmes de prévention des intrusions.
Bien que les journaux soient également utilisés par les développeurs et les équipes informatiques pour résoudre les problèmes de performances et d’exploitation, nous nous concentrons ici sur les usages des données de journalisation en matière de sécurité. La surveillance des journaux est un aspect fondamental de la sécurité des réseaux et du cloud, car elle aide les entreprises à se protéger contre les menaces, à maintenir leur conformité réglementaire et à réagir efficacement aux incidents de sécurité.
- Contrôle des accès : Les tentatives d’accès non autorisées peuvent être identifiées et bloquées, ce qui contribue à garantir que seuls les utilisateurs autorisés accèdent aux systèmes et aux données essentiels.
- Adaptation aux environnements cloud : Comme les applications cloud sont distantes et dynamiques, une surveillance robuste des journaux constitue une pratique essentielle de la sécurité du cloud.
- Détection des anomalies : Des schémas ou des comportements inhabituels peuvent être détectés, ce qui aide à identifier les menaces internes et les menaces persistantes avancées.
- Conformité : La surveillance des journaux garantit que les entreprises respectent les normes du secteur et les exigences de conformité, réduisant ainsi le risque de conséquences juridiques et financières.
- Fidélité et confiance des clients : Une surveillance efficace des journaux favorise une expérience utilisateur ininterrompue et contribue à instaurer la confiance et la fidélité des clients.
- Prévention des fuites de données : La surveillance des journaux aide à identifier les cas de fuite de données, protégeant ainsi les informations sensibles.
- Réponse aux incidents et investigation forensique : Les journaux fournissent des informations essentielles pour la réponse aux incidents et les investigations postérieures aux incidents. Ils aident à comprendre comment les failles de sécurité se sont produites et à retracer leur origine.
- Détection des menaces en temps réel : La surveillance des journaux détecte en temps réel les menaces et les vulnérabilités potentielles, ce qui permet aux entreprises de réagir rapidement aux failles de sécurité.
Comment fonctionne la surveillance des journaux
La surveillance des journaux consiste à ingérer les fichiers journaux et à les analyser afin de détecter les problèmes de sécurité et d’exploitation. Les journaux existent dans différents formats, comme JSON, les paires clé-valeur, le format d’événement commun (CEF) et les fichiers CSV, ce qui renforce la nécessité d’utiliser un outil de surveillance capable d’ingérer un large éventail de sources et de types de données.
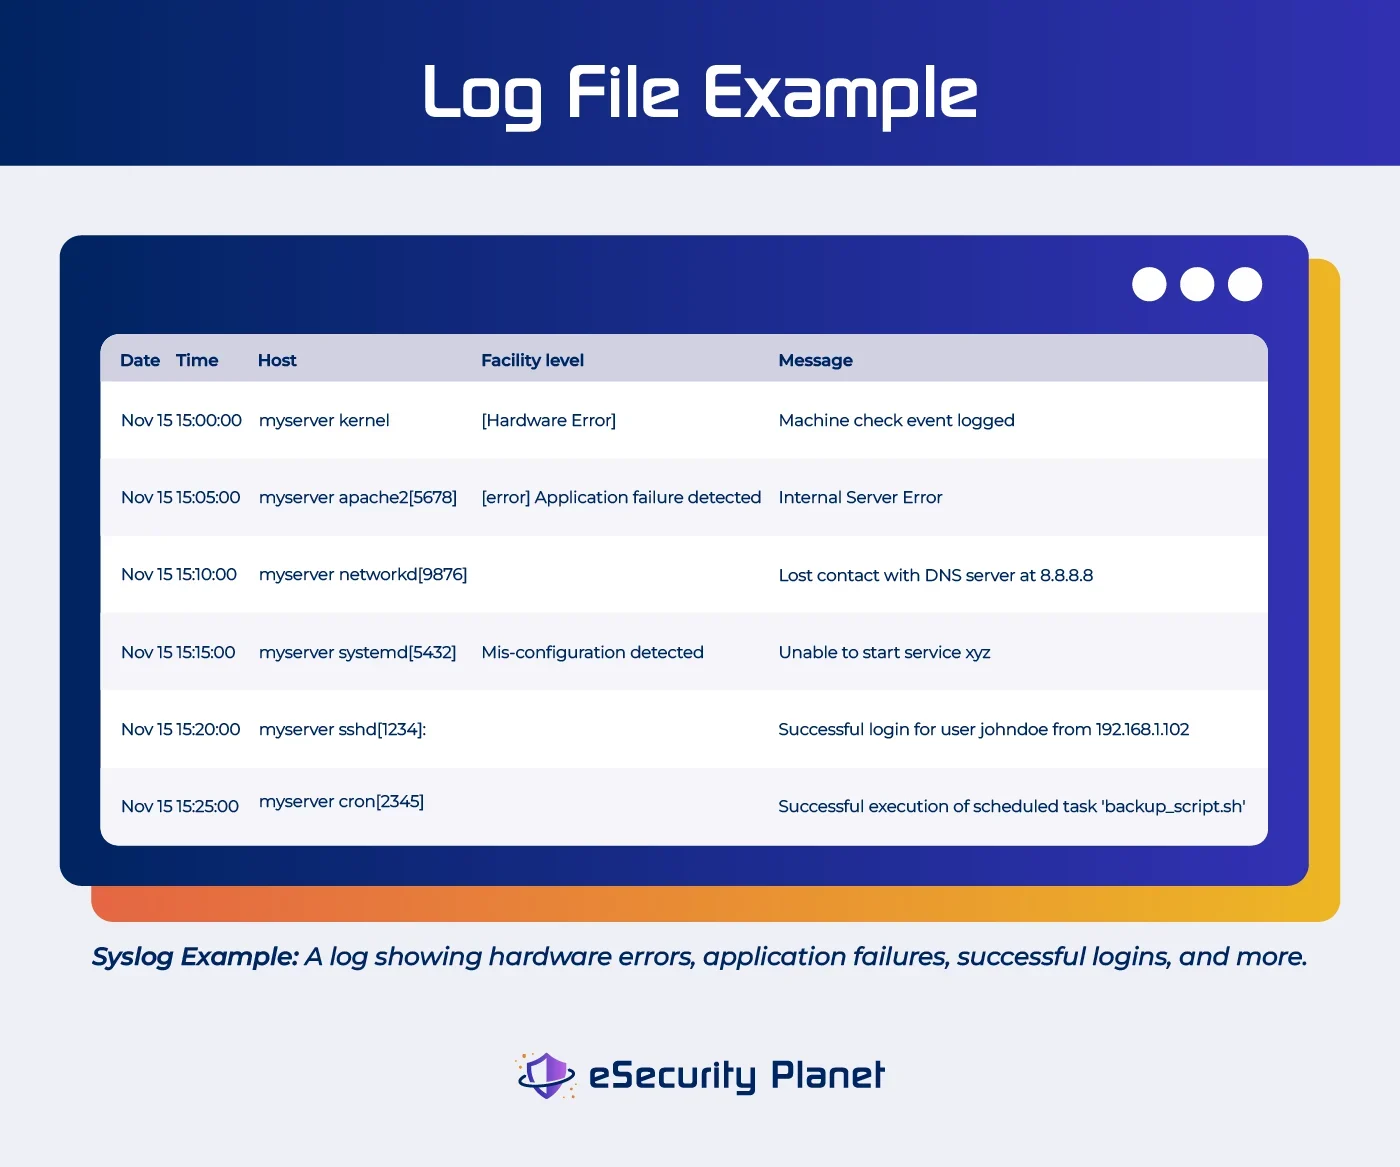
Le processus de surveillance des journaux comprend généralement les étapes suivantes :
Étape 1 : Collecte des données
Les applications, les systèmes d’exploitation et les équipements réseau créent tous des données de journalisation sur un réseau. Ces journaux de sécurité documentent les événements et les actions, le moment où ils se sont produits ainsi que les causes des erreurs. Parmi les sources courantes de journaux figurent :
- Journaux des terminaux : il s’agit des journaux provenant d’appareils tels que les PC, les ordinateurs portables et les smartphones. Ils contribuent à surveiller l’activité des utilisateurs, à détecter les logiciels malveillants et à vérifier le respect des normes de l’entreprise.
- Journaux des applications : ils facilitent le dépannage et la surveillance d’activités telles que les requêtes de base de données et les tentatives d’accès illégales. Les journaux des applications fournissent des informations sur les activités des utilisateurs et des systèmes en détaillant notamment l’accès aux ressources et les comportements des utilisateurs.
- Journaux système Windows, qui comprennent les journaux des applications, de la sécurité, du système, du service d’annuaire, du serveur DNS et du service de réplication de fichiers, fournissent des informations sur les activités du système et les incidents de sécurité.
- Journaux des bases de données : ils consignent l’exécution des requêtes et les données d’accès provenant des applications et des serveurs.
- Journaux système : ils contiennent des informations sur l’activité des utilisateurs. Il s’agit notamment des journaux du système d’exploitation, qui suivent les données des sessions utilisateur telles que les heures de connexion, les commandes exécutées, l’accès aux fichiers et les processus système ; des journaux de pare-feu, qui indiquent les connexions autorisées ou refusées ainsi que les informations relatives à l’heure et au trafic ; et des journaux des routeurs, qui reflètent l’utilisation des routes et le flux du trafic.
- Journaux cloud : ceux des services comme AWS, Azure et Google Cloud comprennent les journaux des composants de l’infrastructure cloud tels que les machines virtuelles, le stockage, les réseaux, les bases de données et la gestion des identités et des accès (IAM). Les journaux cloud offrent une visibilité sur les opérations et la sécurité liées au cloud, tout en contribuant à garantir la sécurité et la conformité des applications et des données hébergées dans le cloud.
Étape 2 : Consolidation et centralisation des journaux
Les données de journalisation sont collectées auprès de plusieurs sources et regroupées dans un système ou un référentiel de gestion des journaux. La centralisation simplifie l’analyse et offre une vue d’ensemble de l’activité des systèmes. Les outils SIEM peuvent fournir une vision consolidée de la sécurité en agrégeant les données provenant de sources telles que les pare-feu, les systèmes d’exploitation, les systèmes de détection des intrusions et les journaux d’activité des utilisateurs. De nombreux fournisseurs de solutions SIEM facturent en fonction du stockage et du volume, par exemple selon le nombre d’événements par seconde ; certains se sont donc tournés vers les lacs de données SIEM pour réduire les coûts.
Étape 3 : Analyse et filtrage des données
Des informations structurées telles que les horodatages, les types d’événements et les données utilisateur sont extraites des entrées de journal. Un filtrage est ensuite appliqué pour se concentrer sur les entrées pertinentes et réduire le bruit.
Étape 4 : Analyse des données en temps réel
Les systèmes de surveillance des journaux évaluent en permanence les données entrantes en temps réel. Ils examinent les entrées de journal selon des critères ou des schémas établis afin de détecter les anomalies, les risques de sécurité et autres événements importants. Lorsqu’une entrée correspond à une règle — par exemple une tentative de connexion suspecte — une alerte est créée.
Étape 5 : Alertes et notifications
Lorsque les outils de surveillance des journaux détectent des problèmes potentiels, ils génèrent des alertes ou des notifications. Celles-ci peuvent être envoyées au personnel de sécurité, aux administrateurs ou à un système de surveillance centralisé. Les mesures prises dépendent de la gravité de l’alerte. Des méthodes de réponse aux incidents sont lancées pour examiner et résoudre le problème.
Étape 6 : Réponse aux incidents
Une équipe de réponse aux incidents est dépêchée en cas de problème de sécurité ou d’activité inhabituelle. Elle analyse le problème, élimine la menace et cherche à réduire les dommages. Les données de journalisation sont essentielles pour déterminer l’étendue et la nature d’un événement, ainsi que pour en identifier l’origine.
Étape 7 : Investigation forensique
Les données de journalisation fournissent un historique complet des événements. Les journaux sont utilisés lors des investigations postérieures aux incidents pour reconstituer la chronologie des événements, déterminer le vecteur d’attaque et recueillir des preuves. Ces données permettent de tirer des enseignements des incidents de sécurité et de renforcer les défenses.
Étape 8 : Documentation de la conformité
Il est important que les entreprises conservent et analysent leurs enregistrements à des fins de conformité. Les outils de surveillance des journaux peuvent aider à créer des rapports attestant du respect des exigences de sécurité et de conformité, réduisant ainsi les risques juridiques et financiers.
7 avantages de la surveillance des journaux
La surveillance des journaux améliore non seulement les performances et la sécurité, mais aussi l’efficacité opérationnelle et l’optimisation des ressources. Parmi ses avantages figurent :
- Une plateforme centralisée pour permettre aux développeurs de gérer tous les journaux des systèmes et des applications. Cette approche centralisée simplifie les processus en offrant une visibilité instantanée sans devoir analyser différents systèmes, ce qui permet de réagir plus rapidement et efficacement.
- Des alertes de sécurité. Lorsque des failles de sécurité, des tentatives d’accès non autorisées ou d’autres anomalies sont détectées, les solutions de surveillance des journaux émettent des alertes. Ces notifications permettent de réagir immédiatement aux événements et d’atténuer les menaces potentielles.
- Une détection et une réponse rapides face aux menaces et aux problèmes. Le temps de réaction est essentiel tant pour les utilisateurs finaux que pour la sécurité. Les conseils fournis par les outils de surveillance des journaux permettent de diagnostiquer et de corriger rapidement les failles ou les vulnérabilités afin de réduire les risques.
- L’automatisation de la surveillance, des alertes et même de la résolution des problèmes. Cette automatisation est particulièrement utile lorsque le volume de données de journalisation augmente, car elle fait gagner un temps considérable aux équipes très sollicitées. Les solutions SOAR constituent une forme plus automatisée de système SIEM.
- La possibilité d’utiliser les journaux à plusieurs fins. Grâce à la surveillance centralisée des journaux, les entreprises peuvent utiliser les mêmes journaux pour l’observabilité et les opérations de sécurité, ce qui simplifie les processus et réduit le besoin de solutions distinctes.
- La facilitation des investigations sur les incidents. Les données de journalisation sont une ressource essentielle pour examiner les événements de sécurité et mieux comprendre la nature et l’ampleur des failles.
- La garantie de la conformité et de l’audit. La surveillance des journaux aide les entreprises à se conformer aux réglementations et aux normes, et peut fournir des rapports confirmant le respect des exigences de sécurité.
9 difficultés de la surveillance des journaux
Bien que la surveillance des journaux joue un rôle essentiel dans les réseaux et systèmes modernes, il est important de noter que, comme tout outil ou toute méthode, elle présente des limites et des difficultés potentielles que les entreprises doivent anticiper. Il est essentiel de relever ces défis pour garantir une gestion des journaux, une sécurité et une conformité efficaces.
- Fatigue liée aux alertes : Un volume élevé d’alertes peut submerger une équipe de sécurité et rendre difficile la distinction entre les menaces graves et le bruit. Utilisez des techniques d’alerte intelligentes pour hiérarchiser les avertissements essentiels, réduire le bruit et garantir une réaction rapide.
- Complexité : À mesure que la technologie évolue, de nouveaux systèmes et formats de journaux apparaissent, ce qui accroît la complexité de la surveillance. Investissez dans des solutions de gestion des journaux capables de normaliser et d’analyser les journaux afin de gérer correctement différents types de journaux.
- Gestion des coûts : Pour répondre aux exigences de sécurité et de conformité sans dépenser excessivement, les coûts des outils de surveillance des journaux doivent être gérés avec soin. De même, les fournisseurs de services cloud facturent souvent l’activation des fonctions de journalisation, ce qui augmente ces coûts. Pour réduire les coûts d’exploitation, utilisez des outils de surveillance des journaux proposant une tarification évolutive et un contrôle précis du traitement et du stockage des données de journalisation. Étudiez également les lacs de données SIEM.
- Conservation des données : Le respect des normes de conservation des données imposées par de nombreux organismes est une tâche difficile et chronophage. Utilisez des stratégies automatisées de conservation des journaux pour garantir une gestion efficace des données tout en respectant les normes réglementaires. Découvrez comment une société financière a réalisé d’importantes économies en créant son propre système SIEM.
- Référentiels de données décentralisés : Les systèmes de données décentralisés augmentent les coûts et les inefficacités, ce qui nécessite une administration centralisée des données pour optimiser les opérations. Utilisez autant que possible des référentiels de journaux centralisés moins coûteux.
- Intégration et standardisation : Fusionner les journaux provenant de plusieurs sources et standardiser les formats pour permettre une analyse unifiée est essentiel à la réussite de la gestion des journaux. Garantissez la cohérence de l’analyse des journaux en utilisant des plateformes de gestion des journaux qui permettent leur agrégation, leur transformation et leur standardisation.
- Méthodes manuelles obsolètes : Les méthodes obsolètes et manuelles de surveillance des journaux compromettent la sécurité, font perdre du temps et passent probablement à côté de problèmes importants. Automatisez la surveillance des journaux pour réduire les risques de sécurité et gagner du temps.
- Surcharge des performances : Une surveillance complète des journaux peut solliciter fortement les ressources système et ainsi compromettre les performances. Choisissez des systèmes de surveillance des journaux économes en ressources, qui établissent un compromis entre exhaustivité de la surveillance et performances du système.
- Préoccupations relatives à la confidentialité des données : Les journaux peuvent contenir des données sensibles et des informations personnelles identifiables (PII). Pour résoudre les problèmes de confidentialité tout en gérant les données de journalisation sensibles, veillez à mettre en place des procédures rigoureuses de protection des données et des techniques d’anonymisation.
Quelles sont les meilleures pratiques en matière de surveillance des journaux ?
Pour optimiser pleinement la valeur des données de journalisation, appliquez les meilleures pratiques en matière de collecte, de stockage et d’analyse efficaces des journaux, de détection des anomalies et de réaction rapide aux menaces.
- Déterminez les objectifs et les résultats que vous souhaitez atteindre grâce à la surveillance des journaux afin de concentrer efficacement vos efforts.
- Déterminez quelles sources et quelles données de journalisation sont essentielles à vos objectifs, puis hiérarchisez-les afin de réduire le bruit.
- Ajoutez des étiquettes ou des identifiants uniques aux entrées de journal pour faciliter le dépannage et le débogage. Les étiquettes facilitent le tri et le filtrage des entrées de journal.
- Les données de journalisation doivent être collectées et stockées dans un référentiel unique pour faciliter l’accès, l’analyse et la création de rapports.
- Utilisez la journalisation structurée pour travailler avec les fichiers journaux et accélérer l’analyse des journaux tout en la rendant plus précise.
- Utilisez l’automatisation pour réduire le travail manuel et les temps de réaction en rationalisant la collecte, le traitement et les alertes liés aux journaux. Une solution SIEM ou SOAR peut vous aider à collecter et à analyser les données de journalisation provenant de différentes sources et à rendre votre processus de sécurité réseau plus efficace.
- Définissez des références de performance et de sécurité qui contribueront à détecter les anomalies et les écarts.
- Examinez régulièrement les données de journalisation afin de découvrir les anomalies, d’identifier les tendances et de maintenir une approche proactive de l’état et de la sécurité des systèmes.
- Configurez des notifications pour être averti dès que des événements critiques ou des failles de sécurité surviennent — mais ne rendez pas les alertes si sensibles que votre équipe de sécurité soit submergée par les faux positifs.
- Définissez des normes de conservation des données pour garantir la conformité et préservez en toute sécurité les journaux importants en vue d’une utilisation ultérieure.
- Utilisez des techniques de corrélation des journaux pour relier les entrées pertinentes et faciliter la découverte de problèmes complexes et de failles de sécurité.
- Maintenez à jour les outils et les configurations de surveillance des journaux afin de tirer pleinement parti des fonctionnalités et des avancées récentes en matière de sécurité.
À lire également :
- Mettre en œuvre et gérer votre SIEM en toute sécurité : une checklist
- 5 façons de configurer un SIEM pour détecter précisément les menaces
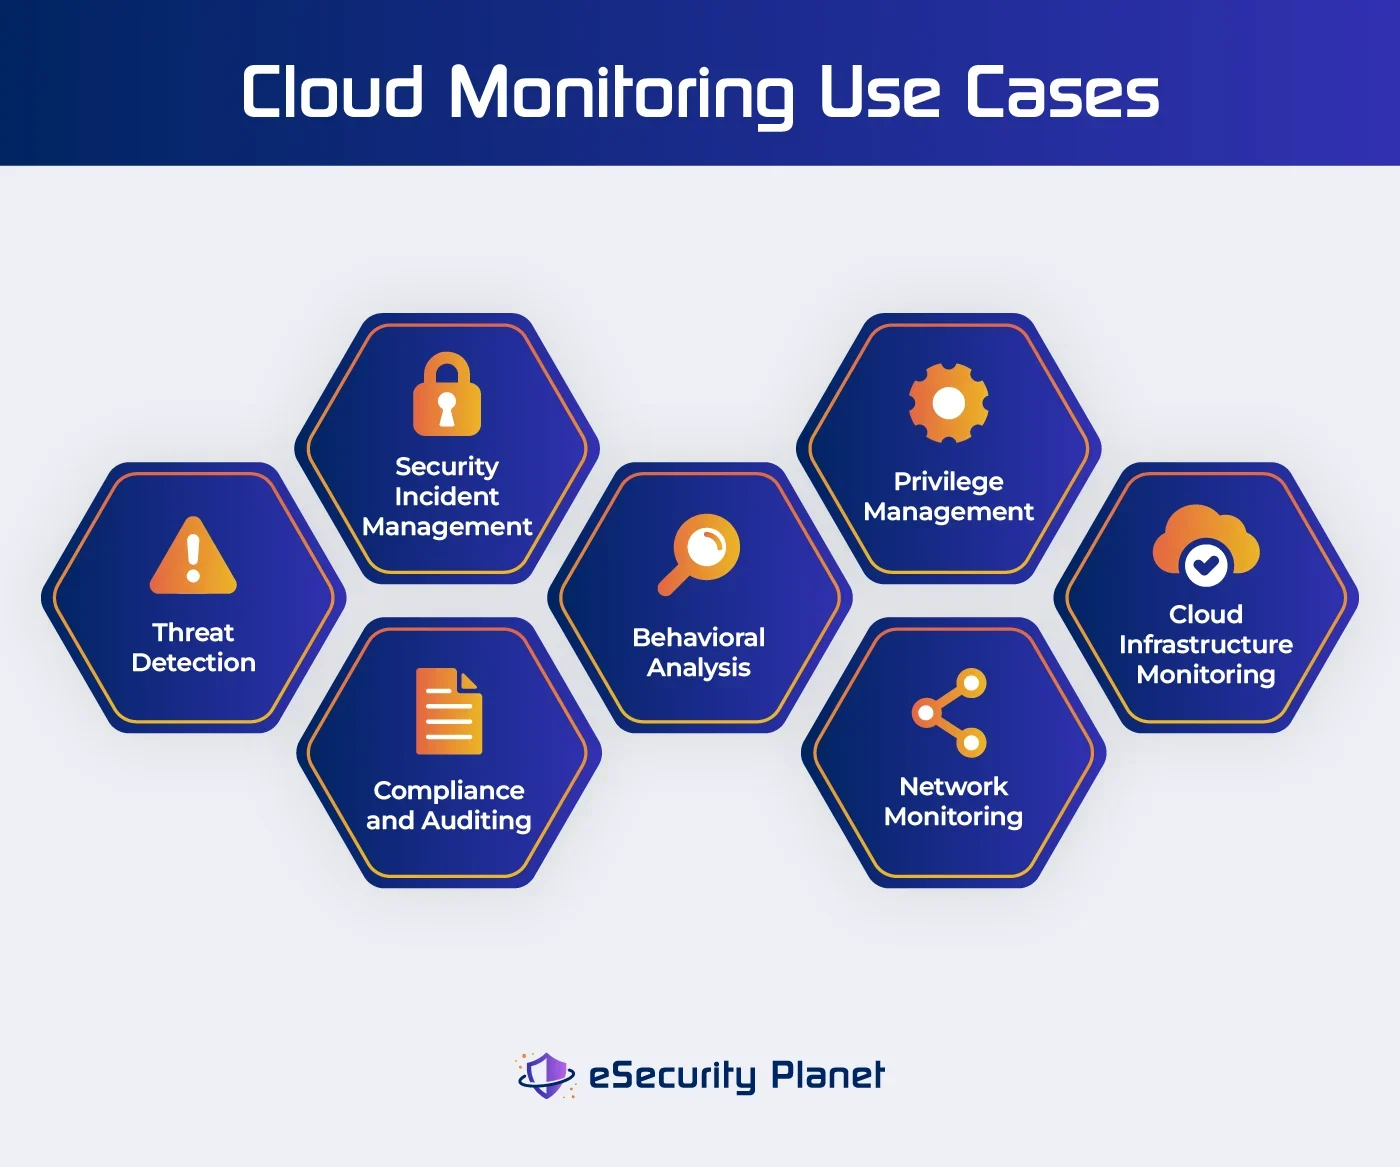
Les 7 principaux cas d’usage de sécurité de la surveillance des journaux
Évaluation des risques, les exigences réglementaires, les tendances historiques des menaces, l’allocation des ressources et les informations sur les menaces en temps réel jouent tous un rôle dans la détermination de la priorité de ces cas d’usage. En définitive, hiérarchiser ces cas d’usage de sécurité en fonction des objectifs de sécurité et de la tolérance au risque de votre organisation améliore la sécurité globale et les capacités de réponse aux incidents.
1. Détection des menaces
Pour éviter les failles et les cyberattaques, il est essentiel d’identifier et d’atténuer rapidement les problèmes de sécurité urgents. La surveillance des journaux de sécurité recherche en permanence d’éventuels indicateurs de menace, tels que des schémas d’attaque établis, des signatures de logiciels malveillants ou une activité réseau anormale.
2. Gestion des incidents de sécurité
La surveillance des journaux de sécurité contribue à détecter et à gérer les incidents de sécurité tels que les failles, les fuites de données et les tentatives d’accès non autorisées. Il est essentiel de réagir rapidement afin de limiter les dommages et de respecter les exigences légales.
3. Conformité et audit
Pour les entreprises soumises à des exigences légales et réglementaires, garantir la conformité réglementaire et conserver les données de journalisation à des fins d’audit constitue une responsabilité majeure. La surveillance des journaux axée sur la conformité garantit que les données de journalisation sont conservées et peuvent faire l’objet d’un audit à des fins de conformité réglementaire.
4. Analyse comportementale
L’analyse des comportements des utilisateurs et des systèmes pour détecter les anomalies, découvrir les tendances inattendues et repérer les écarts par rapport aux références établies constitue un autre avantage de la surveillance des journaux. Cette approche est particulièrement utile pour identifier les menaces internes, menaces persistantes avancées, et les vecteurs d’attaque non détectés.
5. Gestion des privilèges
Le suivi des droits d’accès et des comportements des utilisateurs peut aider à détecter les élévations de privilèges non autorisées et à maintenir des contrôles appropriés de gestion des accès.
6. Surveillance des réseaux
La surveillance des journaux des périphériques réseau pour garantir la sécurité et les performances des réseaux constitue une responsabilité essentielle pour les entreprises qui dépendent d’une infrastructure réseau. La surveillance des réseaux peut aider à détecter les risques de sécurité réseau tels que les intrusions, les comportements anormaux, les mouvements latéraux et les problèmes de performance.
7. Surveillance de l’infrastructure cloud
La surveillance de la disponibilité, des performances et de la sécurité des composants de l’infrastructure cloud, notamment des conteneurs, constitue une bonne pratique de sécurité cloud. Le coût de l’activation et de la surveillance des journaux des fournisseurs de services cloud en vaut la peine.
Existe-t-il des outils pour faciliter la surveillance des journaux ?
De nombreux outils sont disponibles pour vous aider à surveiller les journaux. L’automatisation est un facteur essentiel pour résoudre rapidement les problèmes dans les systèmes complexes et interconnectés. Un SIEM comprend des outils tels que la gestion des événements de sécurité (SEM), la gestion des informations de sécurité (SIM) et la gestion de la conformité de sécurité. Ces outils collectent et analysent les données provenant de diverses sources afin d’identifier les risques de sécurité, de garantir la conformité réglementaire et d’améliorer la posture de sécurité d’une organisation.
Si vous recherchez une solution de surveillance ou de gestion des journaux adaptée aux besoins spécifiques de votre organisation, notamment pour stocker et analyser les journaux en toute sécurité, fournir des informations historiques et assurer la corrélation, voici quelques solutions de gestion des journaux pour vous aider à démarrer.
Sumo Logic
Sumo Logic est un système de surveillance des journaux qui intègre les journaux, les métriques, les traces, le SIEM et l’analytique métier dans une solution unique. L’algorithme LogReduce de Sumo Logic se distingue par sa capacité à regrouper et à réduire efficacement les messages de journal comparables. Il rationalise les données de journalisation tout en améliorant l’analytique des journaux, en éliminant les redondances et en se concentrant sur les informations les plus importantes.
Sematext
Sematext Logs est une solution cloud de gestion des journaux spécialisée dans la gestion centralisée des journaux, la visualisation structurée, la surveillance en temps réel et les alertes avancées. Elle permet de configurer des alertes en fonction de seuils et d’anomalies, avec des notifications acheminées vers des destinations telles que Slack et PagerDuty, afin d’améliorer la réponse aux incidents en temps réel et la surveillance proactive.
[missing image]
SolarWinds Loggly
SolarWinds Loggly est une solution cloud de surveillance des journaux qui comprend l’indexation automatique des données, un puissant langage de requête et Live Tail pour la surveillance des journaux en temps réel. Elle offre une visibilité étendue sur les systèmes, permettant aux utilisateurs de découvrir rapidement les tendances ou les problèmes dans les journaux provenant de nombreuses sources.
En résumé : optimisez la surveillance des journaux pour renforcer la sécurité
Les journaux comptent parmi les informations les plus utiles produites par les environnements informatiques et aident les organisations à affiner leurs performances et leur sécurité. Les outils de surveillance des journaux tels que les solutions SIEM et SOAR offrent des avantages immédiats, comme la détection des menaces et des anomalies ainsi qu’une réponse rapide aux incidents. Les organisations peuvent utiliser les données de journalisation pour mieux comprendre leurs systèmes, déterminer les domaines à modifier et ajuster leurs opérations. Le principal défi consiste à choisir les outils et les paramètres de données qui vous aideront à atteindre vos objectifs dans les limites de votre budget.
À lire ensuite :