

















ログモニタリングとは、アプリケーション、システム、デバイスが生成するログファイルのデータを分析し、サイバーセキュリティやパフォーマンスなどの問題を示す可能性がある異常なイベントを探すプロセスです。
ほぼすべてのデバイスやシステムがログを生成するため、ログデータの監視と分析には通常、SIEMシステム、ログ管理ツール、IT管理ツールを使用するのが最適です。ログモニタリングと脅威インテリジェンスは多くのサイバーセキュリティツールの中核を成します。これらは、ツールが利用・学習するための豊富なデータソースとなるためです。
ログモニタリングの仕組み、メリット、課題、ベストプラクティス、セキュリティのユースケースに加え、検討すべきログモニタリング・管理ツールについても解説します。
こちらも、主要なSIEMシステムをご覧ください。
セキュリティにおけるログモニタリングの重要性
ログにはシステムのアクティビティに関する詳細な記録が含まれており、データベース、サーバー、ネットワークデバイス、エンドポイント、クラウド環境、さらにファイアウォールや侵入防止システムなどのセキュリティシステムを含む、幅広い重要なソフトウェアやシステムによって生成されます。
ログは開発者やITチームがパフォーマンスや運用上の問題に対処するためにも利用されますが、ここではログデータのセキュリティ用途に焦点を当てます。ログモニタリングは、ネットワークやクラウドセキュリティの基本要素であり、組織による脅威からの防御、規制への準拠、セキュリティインシデントへの効果的な対応を支援します。
- アクセス制御:不正アクセスの試みを特定してブロックし、承認されたユーザーだけが重要なシステムやデータにアクセスできるようにします。
- クラウド環境への適応:クラウドアプリケーションはリモートかつ動的であるため、堅牢なログモニタリングは重要なクラウドセキュリティ対策です。
- 異常検知:通常とは異なるパターンや挙動を検知し、内部脅威や高度な持続的脅威の特定に役立てます。
- コンプライアンス:ログモニタリングにより、企業が業界の規範やコンプライアンス基準に従っていることを確認し、法的・財務的な影響を受けるリスクを低減できます。
- 顧客のロイヤルティと信頼:効果的なログモニタリングは、途切れのないユーザー体験を実現し、顧客の信頼とロイヤルティの確保に役立ちます。
- データ漏えいの防止:ログモニタリングは、データ漏えいの発生を特定し、機密情報を保護するのに役立ちます。
- インシデント対応とフォレンジック:ログは、インシデント対応やインシデント後の調査に必要な重要情報を提供します。これにより、セキュリティ侵害の発生経緯を把握し、その発生源を追跡できます。
- リアルタイムの脅威検知:ログモニタリングは、脆弱性や潜在的な脅威をリアルタイムで検知し、組織がセキュリティ侵害に迅速に対応できるようにします。
ログモニタリングの仕組み
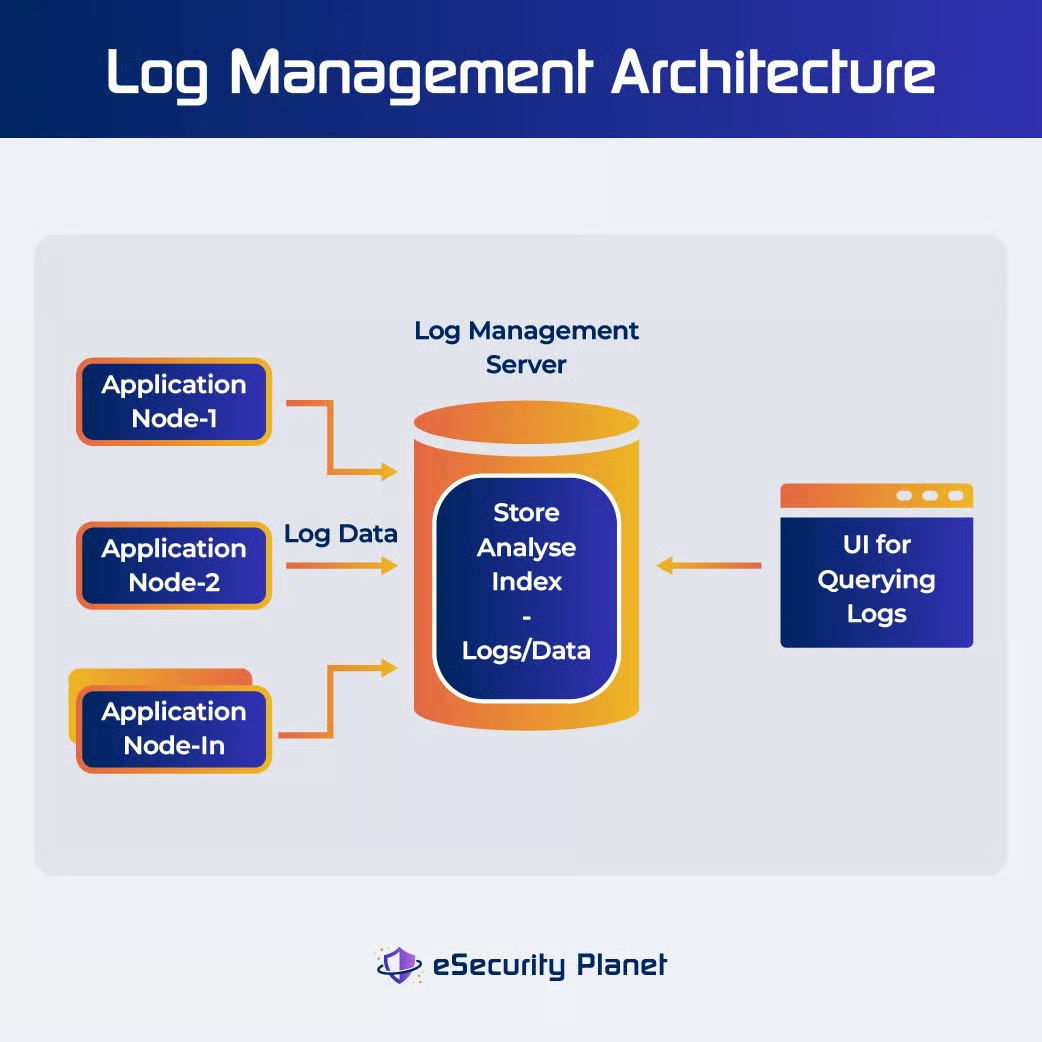
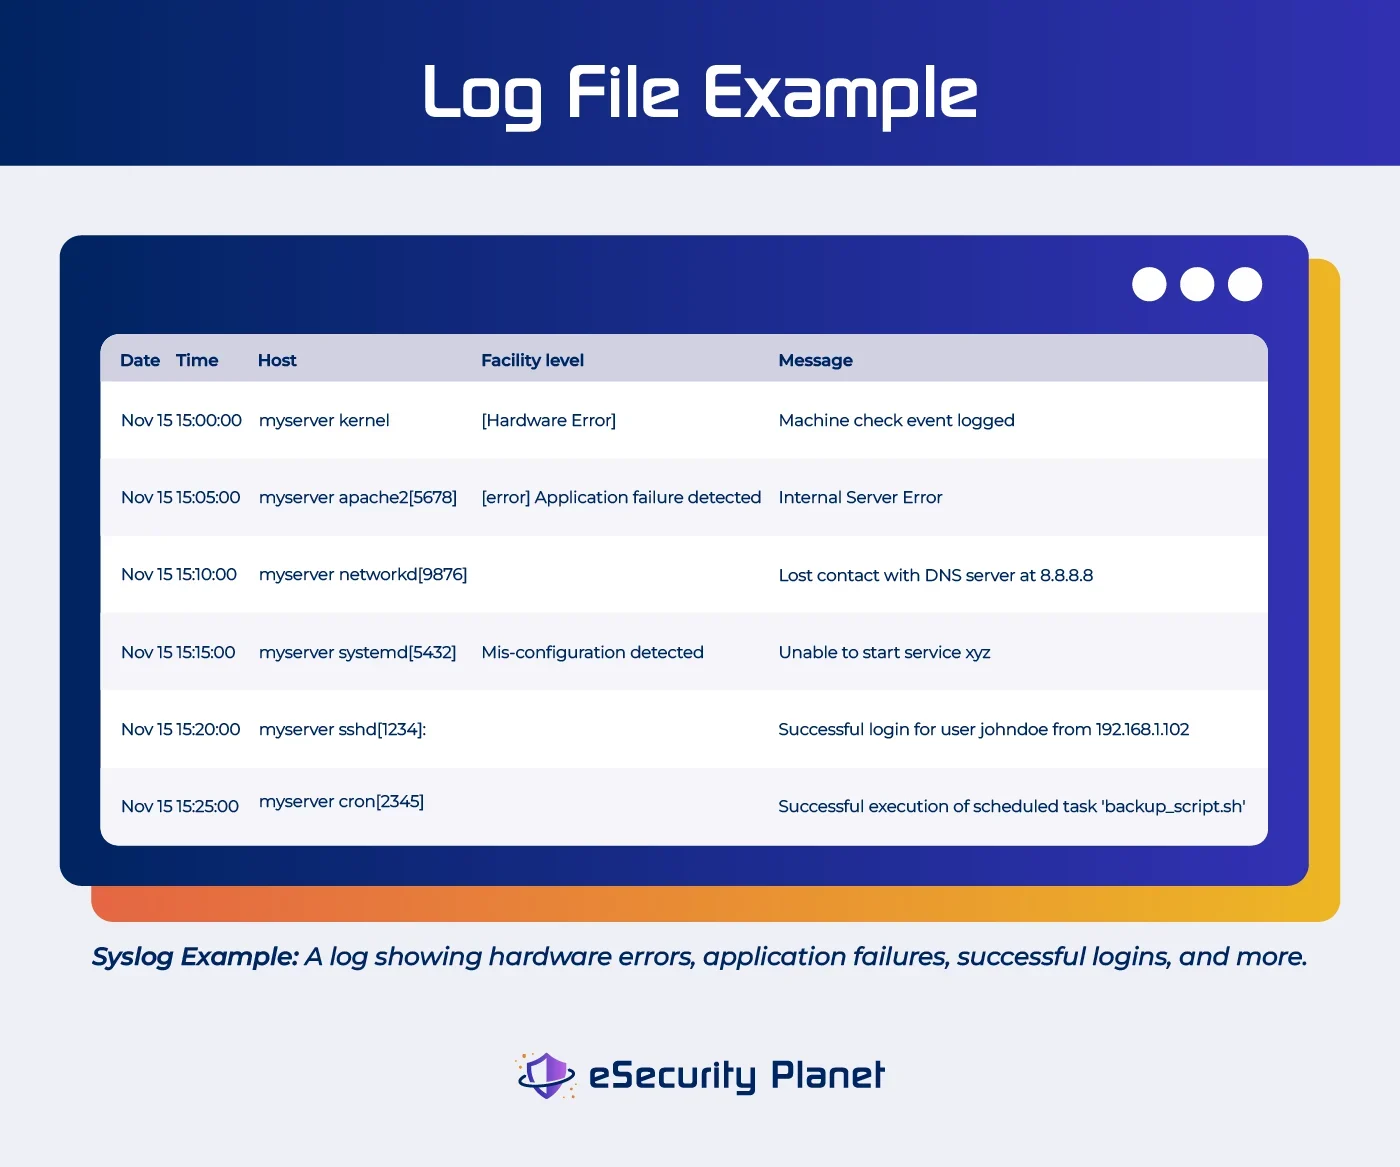
ログモニタリングとは、ログファイルを取り込み、セキュリティや運用上の問題を見つけるために解析するプロセスです。ログにはJSON、キーと値のペア、共通イベント形式(CEF)、CSVファイルなど、さまざまな形式があるため、幅広いデータソースとデータ型を取り込める監視ツールが必要になります。
ログモニタリングのプロセスは、通常、次の手順で構成されます。
ステップ1:データ収集
アプリケーション、オペレーティングシステム、ネットワークデバイスはすべて、ネットワーク上でログデータを作成します。これらのセキュリティログには、イベントやアクションの内容、発生時刻、エラーの原因が記録されます。一般的なログソースには次のようなものがあります。
- エンドポイントログは、PC、ノートパソコン、スマートフォンなどのデバイスから取得されるログです。ユーザーアクティビティの監視、マルウェアの検知、業務基準の遵守に役立ちます。
- アプリケーションログは、データベースクエリや不正アクセスの試みなどのアクティビティのトラブルシューティングと監視に役立ちます。アプリログには、リソースへのアクセスやユーザーの挙動など、ユーザーとシステムのアクティビティに関する詳細情報が記録されます。
- Windowsシステムログには、アプリケーション、セキュリティ、システム、ディレクトリサービス、DNSサーバー、ファイルレプリケーションサービスのログが含まれ、システムのアクティビティやセキュリティインシデントに関する情報を提供します。
- データベースログには、アプリケーションやサーバーからのクエリ実行およびアクセスデータが記録されます。
- システムログには、ユーザーアクティビティに関する情報が含まれます。これには、ログイン時刻、実行したコマンド、ファイルアクセス、システムプロセスなどのユーザーセッションデータを追跡するオペレーティングシステムのログ、許可または拒否された接続と時刻・トラフィック情報を記録するファイアウォールログ、ルートの使用状況とトラフィックの流れを示すルーターログなどがあります。
- クラウドログには、AWS、Azure、Google Cloudなどのサービスから取得される、仮想マシン、ストレージ、ネットワーク、データベース、IDおよびアクセス管理(IAM)など、クラウドインフラストラクチャのコンポーネントに関するログが含まれます。クラウドログは、クラウド関連の運用とセキュリティを可視化するとともに、クラウドでホストされるアプリケーションとデータのセキュリティおよびコンプライアンスを確保します。
ステップ2:ログの統合と一元化
ログデータは複数のソースから収集され、ログ管理システムまたはリポジトリに統合されます。一元化により分析が効率化され、システムアクティビティを包括的に把握できます。SIEMツールは、ファイアウォール、オペレーティングシステム、侵入検知システム、ユーザーアクティビティログなどのソースからデータを集約し、セキュリティを統合的に把握できるようにします。多くのSIEMベンダーは、1秒あたりのイベント数など、ストレージ容量やデータ量に基づいて料金を設定しているため、コスト削減のためにSIEMデータレイクを利用するベンダーもあります。
ステップ3:データの解析とフィルタリング
タイムスタンプ、イベントの種類、ユーザーデータなどの構造化情報がログエントリから抽出されます。その後、関心のあるログエントリに焦点を絞り、ノイズを減らすためにフィルタリングを行います。
ステップ4:リアルタイムデータ分析
ログモニタリングシステムは、受信するログデータをリアルタイムで継続的に評価します。あらかじめ定めた基準やパターンに基づいてログエントリを調べ、異常、セキュリティリスク、その他の重要な事象を発見します。ログエントリがルール(不審なログイン試行など)に一致すると、アラートが生成されます。
ステップ5:アラートと通知
ログモニタリングツールが問題の可能性を検出すると、警告や通知を生成します。これらの通知は、セキュリティ担当者、管理者、または一元化された監視システムに届けられます。対応はアラートの重大度によって異なります。問題を調査して解決するため、インシデント対応の手順が開始されます。
ステップ6:インシデント対応
セキュリティ上の問題や異常なアクティビティが発生した場合、インシデント対応チームが派遣されます。チームは問題を分析し、脅威を排除して、被害の最小化を図ります。ログデータは、事象の範囲や種類を特定し、その発生源を突き止めるために不可欠です。
ステップ7:フォレンジック
ログデータには、イベントの完全な履歴が記録されています。インシデント後の調査では、ログを利用してイベントの時系列を再現し、攻撃経路を特定して証拠を収集します。このデータは、セキュリティイベントから学び、防御を強化するのに役立ちます。
ステップ8:コンプライアンス文書化
組織がコンプライアンス要件に対応するには、記録を保持して分析することが重要です。ログモニタリングツールは、セキュリティ要件やコンプライアンス要件への準拠を示すレポートの作成を支援し、法的・財務的リスクを低減できます。
ログモニタリングの7つのメリット
ログモニタリングは、パフォーマンスやセキュリティだけでなく、運用効率やリソースの最適化も向上させます。主なメリットは次のとおりです。
- 一元化されたプラットフォームにより、開発者はすべてのシステムログとアプリケーションログを管理できます。異なるシステムを個別に分析する必要がなく、即時に可視化できるためプロセスが簡素化され、より迅速で効率的な対応につながります。
- セキュリティアラート。セキュリティ侵害、不正アクセスの試み、その他の異常が検出されると、ログモニタリングソリューションがアラートを提供します。これらの通知により、イベントに即座に対応し、潜在的な脅威を軽減できます。
- 脅威や問題の迅速な検知と対応が可能になります。エンドユーザーにとってもセキュリティにとっても、対応時間は重要です。ログモニタリングツールのガイダンスを活用して侵害や脆弱性を迅速に診断・修正することで、リスクを軽減できます。
- 自動化により、監視、アラート通知、さらには問題の修正までを自動化できます。ログデータの量が増加した場合、この自動化は特に有用であり、多忙なチームの時間を大幅に節約します。SOARソリューションは、より自動化されたタイプのSIEMシステムです。
- 多目的なログの利用が可能になります。一元化されたログモニタリングにより、企業は同じログをオブザーバビリティとセキュリティ運用の両方に利用でき、プロセスを簡素化して個別のソリューションの必要性を減らせます。
- インシデント調査の円滑化につながります。ログデータはセキュリティイベントの調査に不可欠なリソースであり、セキュリティ侵害の種類や規模をより正確に把握できます。
- コンプライアンスと監査への対応を実現します。ログモニタリングは、企業が規制や基準に準拠するのを支援し、セキュリティ要件への適合を確認するレポートも提供できます。
ログモニタリングの9つの課題
ログモニタリングは現代のネットワークやシステムで重要な役割を果たしますが、他のツールやアプローチと同様に、企業が想定すべき限界や潜在的な課題もあります。効率的かつ効果的なログ管理、セキュリティ、コンプライアンスを実現するには、ログモニタリングにおけるこれらの課題への対処が不可欠です。
- アラート疲れ:アラートが大量に発生するとセキュリティチームが対応しきれなくなり、深刻な脅威とノイズを区別することが難しくなります。インテリジェントなアラート通知技術を使って重要な警告に優先順位を付け、ノイズを減らし、タイムリーな対応を確保しましょう。
- 複雑さ:テクノロジーの進化に伴い、新しいシステムやログ形式が登場し、ログモニタリングの複雑さが増しています。さまざまな種類のログを適切に処理できるよう、ログの正規化と解析に対応したログ管理ソリューションに投資しましょう。
- コスト管理:過剰な支出を避けながらセキュリティとコンプライアンスの要件を満たすには、ログモニタリングツールのコストを慎重に管理する必要があります。同様に、クラウドサービスプロバイダーはロギング機能の有効化に料金を請求することが多く、コストがさらに増加します。運用コストを削減するには、拡張可能な料金体系と、ログデータの処理・保存をきめ細かく制御できるログモニタリングツールを利用しましょう。SIEMデータレイクも検討してください。
- データ保持:多くの機関が定めるデータ保持基準に準拠することは、困難で時間のかかる作業です。規制基準を遵守しながら効果的にデータを管理するため、自動化されたログ保持戦略を使用しましょう。ある金融企業が独自のSIEMシステムを構築して大幅にコストを削減した方法もご覧ください。
- 分散型データリポジトリ:分散型データシステムはコストと非効率性を高めるため、最適化にはデータ管理の一元化が必要です。可能な限り、低コストの一元化されたログリポジトリを利用しましょう。
- 統合と標準化:複数のソースからログを統合し、形式を標準化して一元的に分析することは、ログ管理を成功させるうえで極めて重要です。ログの集約、変換、標準化に対応したログ管理プラットフォームを利用し、一貫したログ分析を実現しましょう。
- 時代遅れの手作業:時代遅れの手作業によるログモニタリング手法は、セキュリティを損ない、作業を増やし、重要な問題を見落とす可能性があります。ログモニタリングを自動化して、セキュリティリスクを低減し、時間を節約しましょう。
- パフォーマンスへの負荷:包括的なログモニタリングはシステムリソースに負荷をかけ、パフォーマンスを損なう可能性があります。綿密な監視とシステムパフォーマンスのバランスを取れる、リソース効率の高いログモニタリングシステムを選びましょう。
- データプライバシーに関する懸念:ログには機密データや個人を特定できる情報(PII)が含まれる場合があります。機密性の高いログデータを管理しながらプライバシーに関する問題に対処するには、厳格なデータ保護手順と匿名化技術を導入しましょう。
ログモニタリングのベストプラクティスとは?
ログデータの価値を最大限に引き出すには、効果的なログデータの収集、保存、分析、異常検知、迅速な脅威対応のためのベストプラクティスを活用しましょう。
- ログモニタリングによって達成したい目標と成果を明確にし、取り組みの焦点を効率的に絞り込みましょう。
- 目標にとって重要なログソースとデータを特定し、優先順位を付けてノイズを減らしましょう。
- ログエントリにラベルや一意のIDを付けて、トラブルシューティングやデバッグを改善しましょう。ラベルを付けると、ログエントリの並べ替えやフィルタリングが容易になります。
- ログデータは、アクセス、分析、レポート作成を簡単に行えるよう、単一のリポジトリに収集して保存しましょう。
- 構造化ロギングを利用してログファイルを扱い、より迅速かつ正確なログ分析を実現しましょう。
- 自動化によってログの収集、処理、アラート通知を効率化し、手作業と対応時間を削減しましょう。SIEMやSOARソリューションを利用すれば、さまざまなソースからログデータを収集・分析し、ネットワークセキュリティのプロセスをより効率化できます。
- 異常や逸脱の検知に役立つ、パフォーマンスとセキュリティのベースラインを設定しましょう。
- ログデータを定期的に確認して異常を発見し、パターンを特定するとともに、システムの健全性とセキュリティに対するプロアクティブなアプローチを維持しましょう。
- 重大なイベントやセキュリティ侵害が発生したらすぐに警告できるよう通知を設定します。ただし、誤検知によってセキュリティチームが対応しきれなくなるほど、アラートを過敏にしないようにしましょう。
- コンプライアンスを確保するためにデータ保持基準を定め、重要なログを将来の利用に備えて安全に保存しましょう。
- ログの相関分析技術を利用して関連するログエントリを結び付け、複雑な問題やセキュリティ上の懸念の発見に役立てましょう。
- 最新の機能やセキュリティの進歩を最大限に活用できるよう、ログモニタリングツールと設定を最新の状態に保ちましょう。
関連記事:
ログモニタリングのセキュリティ用途トップ7
リスク評価、規制上の要求、過去の脅威の傾向、リソース配分、リアルタイムの脅威情報は、これらの用途の優先順位を決めるうえですべて重要な役割を果たします。最終的に、組織のセキュリティ目標とリスク許容度に沿ってこれらのセキュリティ用途に優先順位を付けることで、全体的なセキュリティとインシデント対応能力が向上します。
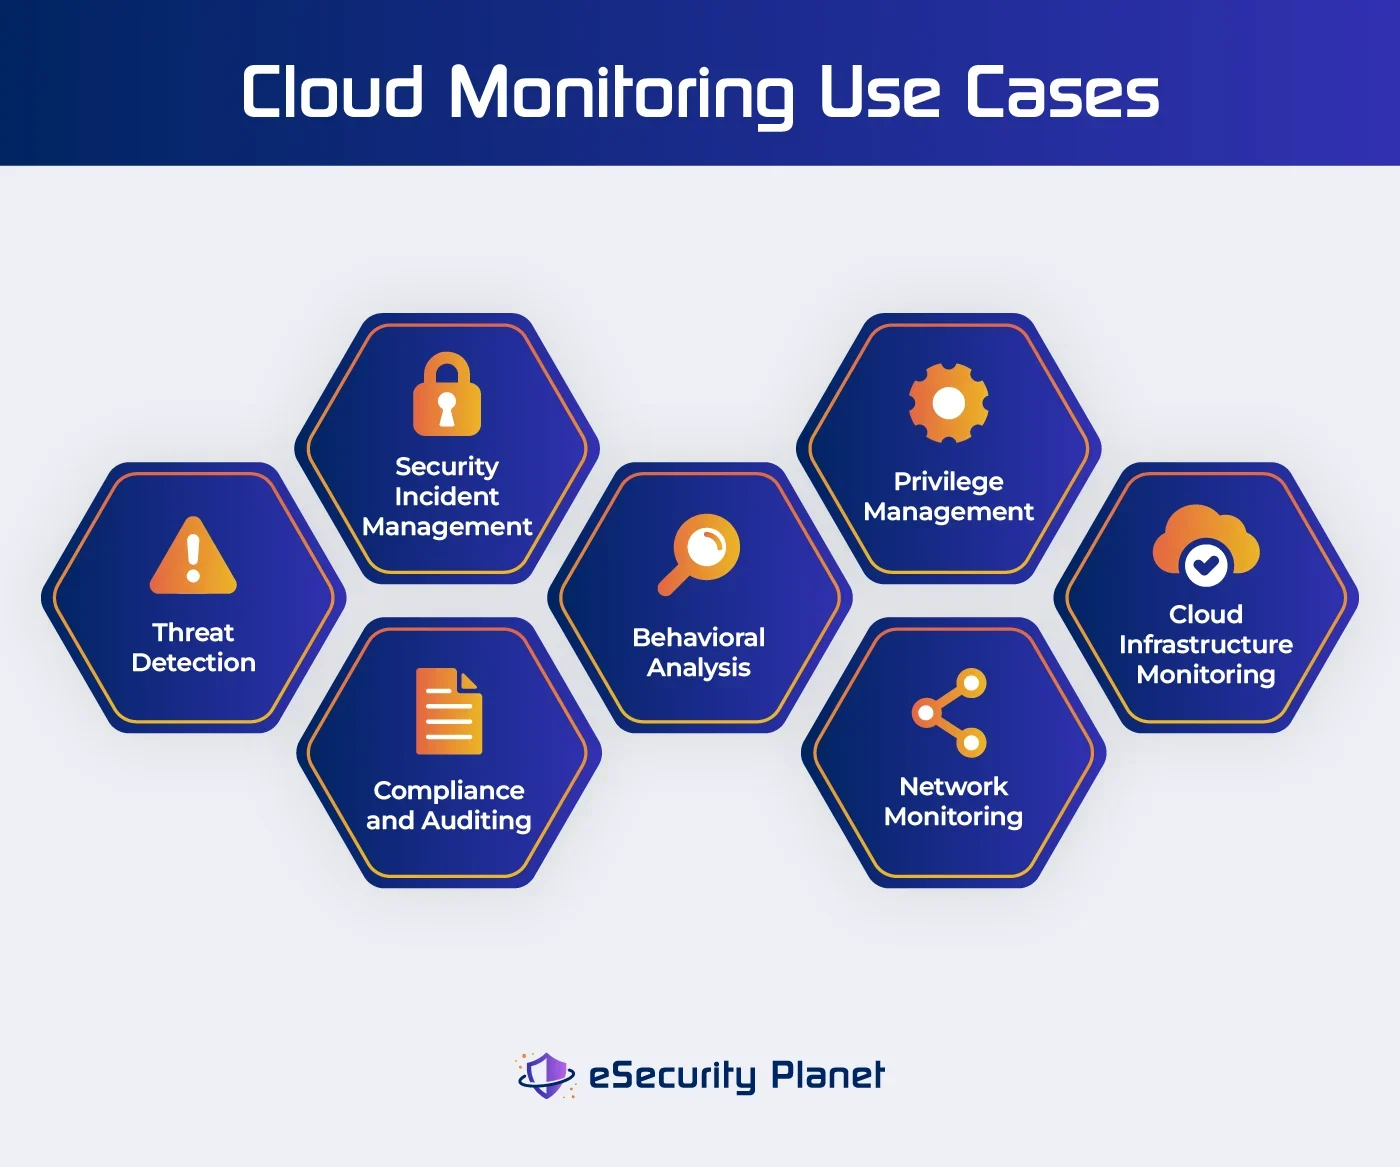
1. 脅威検知
侵害やサイバー攻撃を防ぐには、緊急性の高いセキュリティ上の懸念を特定して軽減することが重要です。セキュリティログモニタリングは、確立された攻撃パターン、マルウェアのシグネチャ、異常なネットワークアクティビティなど、脅威を示す可能性のある指標を継続的に検索します。
2. セキュリティインシデント管理
セキュリティログモニタリングは、侵害、データ漏えい、不正アクセスの試みなどのセキュリティインシデントの検知と管理を支援します。被害を限定し、法的基準に準拠するには、迅速に対応することが不可欠です。
3. コンプライアンスと監査
法的・規制上の要件が適用される企業にとって、規制への準拠を確保し、監査のためにログデータを保存することは最優先の責務です。コンプライアンスを重視したログモニタリングにより、規制への準拠に必要なログデータを保存し、監査可能な状態にできます。
4. 挙動分析
ユーザーやシステムの挙動を分析して異常を検出し、予期しないパターンや確立されたベースラインからの逸脱を発見できることも、ログモニタリングのメリットです。これは特に、内部脅威、高度な持続的脅威、未知の攻撃ベクトルを特定するうえで有用です。
5. 権限管理
アクセス権とユーザーの挙動を追跡することで、承認されていない権限昇格を検知し、適切なアクセス管理制御を維持できます。
6. ネットワークモニタリング
ネットワークインフラに依存する企業にとって、ネットワークのセキュリティとパフォーマンスを確保するためにネットワークデバイスのログを監視することは重要な責務です。ネットワークモニタリングにより、侵入、異常なパターン、ラテラルムーブメント、パフォーマンスの問題など、ネットワークセキュリティのリスクを検知できます。
7. クラウドインフラストラクチャのモニタリング
コンテナを含むクラウドインフラストラクチャのコンポーネントについて、可用性、パフォーマンス、セキュリティを監視することは、クラウドセキュリティのベストプラクティスです。クラウドサービスプロバイダーのログを有効化して監視するコストに見合う価値はあります。コンテナを含むクラウドインフラストラクチャのコンポーネントについて、可用性、パフォーマンス、セキュリティを監視することは、クラウドセキュリティのベストプラクティスです。クラウドサービスプロバイダーのログを有効化して監視するコストに見合う価値はあります。
ログモニタリングに役立つツールはある?
ログモニタリングに役立つツールは数多くあります。複雑で相互接続されたシステムの問題を迅速に解決するには、自動化が重要な考慮事項です。SIEMには、セキュリティイベント管理(SEM)、セキュリティ情報管理(SIM)、セキュリティコンプライアンス管理などのツールが含まれます。これらのツールは、セキュリティリスクの特定、規制への準拠の確保、組織のセキュリティ体制の改善を目的として、さまざまなソースからデータを収集・分析します。
組織固有のニーズ、特にログの安全な保存・分析、過去の状況に関する洞察、相関分析の提供に適したログモニタリングまたはログ管理ソリューションを探している場合は、導入の参考となるログ管理ソリューションを以下に紹介します。
Sumo Logic
Sumo Logicは、ログ、メトリクス、トレース、SIEM、ビジネス分析を単一のソリューションに統合するログモニタリングシステムです。Sumo LogicのLogReduce Algorithmは、類似したログメッセージを効率的にクラスタリングして削減できる点が特徴です。ログデータを効率化するだけでなく、冗長性を排除して最も重要な情報に焦点を絞ることで、ログ分析も改善します。
Sematext
Sematext Logsは、ログの一元管理、構造化された可視化、リアルタイムモニタリング、強力なアラート通知を専門とするクラウドベースのログ管理ソリューションです。しきい値や異常に基づいてアラートを設定し、SlackやPagerDutyなどの送信先に通知をルーティングできます。これにより、リアルタイムのインシデント対応とプロアクティブなモニタリングの改善に役立ちます。
[missing image]
SolarWinds Loggly
SolarWinds Logglyは、自動データインデックス作成、強力なクエリ言語、リアルタイムのログモニタリングを可能にするLive Tailを備えたクラウドベースのログモニタリングソリューションです。幅広いシステムの可視性を提供し、ユーザーは多数のソースから収集したログ内の傾向や懸念を迅速に発見できます。
結論:強固なセキュリティに向けてログモニタリングを最適化
ログはIT環境で生成される情報の中でも特に有用なものの一つであり、組織がパフォーマンスとセキュリティを微調整するのに役立ちます。SIEMやSOARなどのログモニタリングツールは、脅威や異常の検知、迅速なインシデント対応といった即効性のあるメリットをもたらします。組織はログデータを利用してシステムをより深く理解し、改善すべき領域を特定して、運用を調整できます。最大の課題は、予算内で目標を達成するのに役立つツールとデータ設定を選ぶことです。
次に読む: