

















Eine Netzwerksicherheitsarchitektur ist eine Strategie, die formale Prozesse für den Entwurf robuster und sicherer Netzwerke bereitstellt. Eine effektive Umsetzung verbessert den Datendurchsatz, die Systemzuverlässigkeit und die allgemeine Sicherheit jeder Organisation. Dieser Artikel behandelt die Komponenten, Ziele, Best Practices, Frameworks, Umsetzung und Vorteile der Netzwerksicherheitsarchitektur sowie Möglichkeiten, mehr über Netzwerksicherheitsarchitekturen zu erfahren.
- Komponenten einer Netzwerksicherheitsarchitektur
- Die 6 Ziele der Netzwerksicherheitsarchitektur
- 8 Best Practices für eine sichere Netzwerkarchitektur
- So erstellen Sie eine starke Netzwerksicherheitsarchitektur
- Frameworks für die Netzwerksicherheitsarchitektur
- 4 Vorteile einer Netzwerksicherheitsarchitektur
- Wo Sie mehr über Netzwerksicherheitsarchitektur erfahren
- Fazit: Netzwerksicherheitsarchitektur für ein sicheres Unternehmen implementieren
Komponenten einer Netzwerksicherheitsarchitektur
Die grundlegenden Komponenten einer Netzwerksicherheitsarchitektur bestehen aus den zentralen Netzwerkelementen, den sie schützenden Sicherheitselementen und den zugehörigen Sicherheitselementen.
Netzwerkelemente
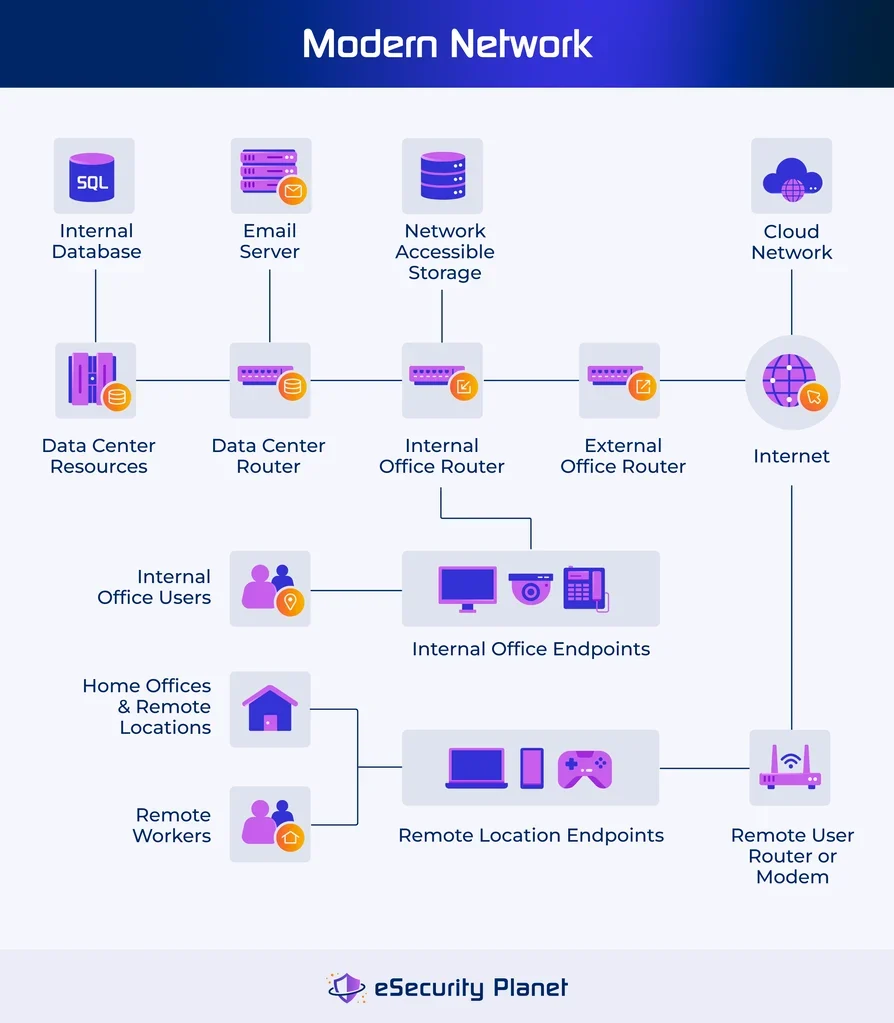
Netzwerke verbinden physische und virtuelle Ressourcen und steuern den Datenfluss zwischen ihnen. Zu den grundlegenden Elementen eines Netzwerks gehören:
- Netzwerkgeräte: Steuern den Datenfluss zwischen Geräten und umfassen üblicherweise physische und virtuelle Switches, kabelgebundene oder drahtlose Router, Modems und Hubs.
- Server: Bieten leistungsstarke Rechen- und Speicherkapazitäten in lokalen Netzwerken, Cloud-Netzwerken und Rechenzentrumsnetzwerken, um Dienste auszuführen (Active Directory, DNS, E-Mail, Datenbanken, Apps).
- Endgerät: Ermöglicht den Zugriff für menschliche Benutzer und Computerdienste und umfasst üblicherweise PCs, Laptops, das Internet der Dinge (IoT) und Betriebstechnologie (OT).
- Speicher: Enthält ruhende Benutzer- und Anwendungsdaten; kann in andere Elemente (Server usw.) integriert oder als Cloud- oder netzwerkgebundener Speicher (NAS) getrennt bereitgestellt werden.
- Cloud-Infrastruktur: Besteht aus den virtualisierten Versionen von Netzwerkkomponenten, die in Everything-as-a-Service-Umgebungen (Software, Plattform, Infrastruktur) betrieben werden.
- Benutzer, Dienste und Anwendungen: Stellen über Endgeräte eine Verbindung zum Netzwerk her und verbinden sich anschließend über Netzwerkverbindungen mit anderen Netzwerkressourcen und Daten.
Sicherheitselemente
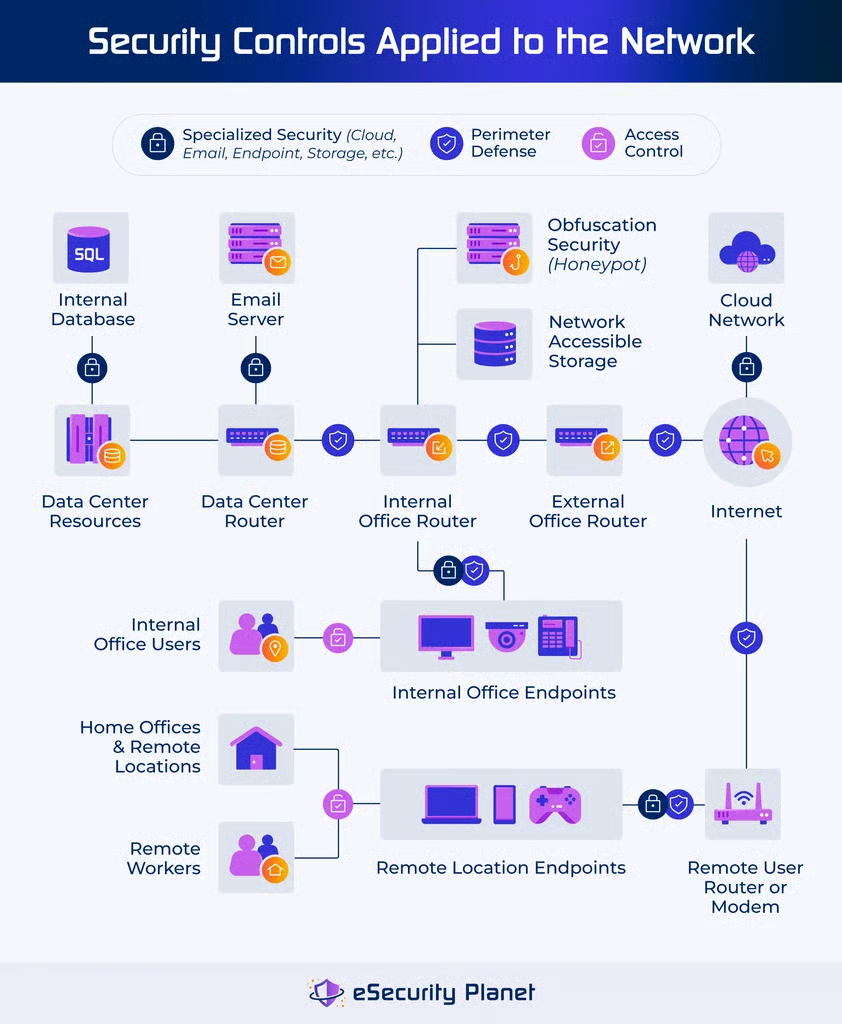
Sicherheitselemente schützen jede Komponente des Netzwerks, den Netzwerkzugriff und die Datenübertragungen. Dazu gehören Abwehrmaßnahmen gegen unbefugtes Eindringen (Perimeterschutz und Zugriffskontrolle), Techniken zur Täuschung von Angreifern (Verschleierungsmaßnahmen) sowie spezialisierte Kontrollen für bestimmte Ressourcen (Dienste, Clouds, Anwendungen, virtuelle Ressourcen, Endgeräte und Netzwerke).
Perimeterschutz
Perimeterschutz blockiert Bedrohungen am Rand des Netzwerks. Traditionell misstraut diese Technologie externem Datenverkehr implizit und vertraut internem Datenverkehr implizit. Zero-Trust-Technologie dient ebenfalls als Perimeterschutz, wird jedoch separat auf jede Ressource angewendet, ohne implizites Vertrauen in Datenverkehr oder Verbindungen. Zu den Perimetersicherheitstools gehören:
- Firewalls: Filtern Datenverkehr und überwachen den Zugriff auf Grundlage von Firewallregeln und Richtlinien für das Netzwerk, das Netzwerksegment oder die durch verschiedene Firewalltypen geschützten Ressourcen.
- Firewalls der nächsten Generation (NGFWs): Verbessern die allgemeine Sicherheit einer Firewall durch erweiterte Funktionen zur Paketanalyse, um Malware und bekannte bösartige Websites zu blockieren.
- Firewall-as-a-Service (FWaaS): Stellt unternehmensweit cloudbasierte und skalierbare Schutzfunktionen für alle Ressourcen bereit (Netzwerke, Zweigstellen, Remote-Benutzer usw.).
- Management von Netzwerksicherheitsrichtlinien (NSPM): Zentralisiert die Kontrolle und Verwaltung von Richtlinien, die in Netzwerk-Firewalls, Routern und anderen Geräten durchgesetzt werden sollen.
- Unified Threat Management (UTM): Konsolidiert mehrere Perimeter- und Anwendungssicherheitsfunktionen in einer für kleine und mittlere Unternehmen (KMU) geeigneten Appliance.
Zugriffskontrolle
Zugriffskontrollen ergänzen die Authentifizierung und Autorisierung, um Benutzer, Systeme und Anwendungen zu überprüfen und ihren Zugriff festzulegen. Dazu gehören:
- Active Directory (AD): Verwaltet Benutzer, Gruppen und Passwörter als grundlegende Zugriffskontrolle einer Organisation und als Basis für die meisten anderen Sicherheitstools.
- Identitäts- und Zugriffsverwaltung (IAM): Vereinfacht, zentralisiert und erweitert die Möglichkeiten zur Verwaltung von AD und anderen LDAP-Tools (Lightweight Directory Access Protocol).
- Multi-Faktor-Authentifizierung (MFA): Verwendet mindestens zwei (2FA) oder mehr Methoden zur Authentifizierung eines Benutzers, etwa biometrische Merkmale, Gerätezertifikate oder Authenticator-Apps.
- Netzwerkzugriffskontrolle (NAC): Überprüft Geräte und kann sie unter Quarantäne stellen, bevor sie Zugriff auf das Netzwerk erhalten, um Anzeichen einer Kompromittierung, fehlende Patches und andere Probleme zu erkennen.
- Verwaltung privilegierter Zugriffe (PAM): Bietet eine spezialisierte Form der IAM, die den Zugriff auf privilegierte Ressourcen wie Administratoranmeldedaten und sensible Systeme kontrolliert.
- Virtuelle private Netzwerke (VPNs): Sichern den Zugriff von Remote-Benutzern oder Zweigstellen auf Netzwerkressourcen über verschlüsselte Verbindungen zu Firewalls oder Serveranwendungen.
- Virtuelle Desktop-Infrastruktur (VDI): Ersetzt VPN- oder Remote-Desktop-Zugriff durch virtuelle Desktops in vollständig kontrollierten Umgebungen mit zusätzlichen Schutzmaßnahmen.
- Zero-Trust-Netzwerkzugriff (ZTNA): Ermöglicht einen granulareren Zugriff auf Netzwerkressourcen, basierend auf Benutzern, Standorten, Zugriffszeitpunkt und angeforderter Ressource.
Täuschungs- und Verschleierungsmaßnahmen
Täuschungs- und Verschleierungstechniken verbergen Netzwerkressourcen vor der Entdeckung, blockieren Erkundungsversuche oder verwenden Köder, um Warnmeldungen auszulösen. Diese Techniken können integrierte Softwarefunktionen (für Firewalls, Betriebssysteme usw.) oder spezielle Tools nutzen, um Verschleierungsmaßnahmen bereitzustellen, etwa:
- Honeypots: Bieten Angreifern verlockende Ziele, die keine gültigen Informationen enthalten, als eine von mehreren ähnlichen Täuschungstechnologien zur frühzeitigen Erkennung von Angriffen durch das Auslösen von Warnmeldungen.
- Port-Klopfen: Schließt Kommunikationsports (einschließlich der Erkennung), bis ein Code mithilfe mehrerer bestimmter Pakete oder einer speziellen Autorisierung mit einem einzelnen Paket (SPA) übermittelt wird.
- Proxys: Ersetzen die direkte Kommunikation durch einen Software- oder Hardwarevermittler, der die Entdeckung von Ressourcen (Server, Endgeräte, Segmente usw.) hinter dem Proxy verbirgt.
Servicesicherheit
Servicesicherheit bezieht sich auf spezialisierte Kontrollen für die Systemdienste innerhalb des Netzwerks. Beispiele für Servicesicherheit sind:
- AD-Sicherheit: Fügt Active Directory zusätzliche Sicherheitsebenen hinzu, um unnötige Zugriffs- oder Berechtigungsstufen zu beseitigen, unbefugte Änderungen zu erkennen und andere Angriffe auf AD zu blockieren.
- Kommunikationsprotokolle (TCP, HTTPS usw.): Wenden Verschlüsselungsprotokolle und andere Sicherheitsmaßnahmen auf Verbindungen zwischen Computern an.
- Überwachung des Dynamic Host Configuration Protocol (DHCP): Verfolgt den Ressourcen zugewiesene IP-Adressen, um nicht vertrauenswürdige Geräte und IP-Adress-Spoofing zu erkennen.
- Domain Name System (DNS)-Sicherheit: Schützt den DNS-Dienst vor Versuchen, die zum Zugriff auf Websites verwendeten DNS-Informationen zu verfälschen oder DNS-Anfragen abzufangen.
Cloud-Sicherheit
Cloud-Sicherheit stellt spezialisierte Sicherheitstools und -techniken zum Schutz von Cloud-Ressourcen bereit. Zwar lassen sich viele Netzwerksicherheitstools in virtualisierten Cloud-Umgebungen einsetzen, doch spezialisierte Tools bieten maßgeschneiderte Sicherheitsfunktionen wie:
- Cloud Access Security Broker (CASB): Ersetzt direkte Anmeldungen bei in der Cloud gehosteten Ressourcen durch einen einzigen, geschützten CASB-Zugriff, um Bedrohungen durch offengelegte Zugangsdaten zu mindern.
- Cloud-Firewalls: Implementieren cloudbasierte Firewalls zum Schutz cloudbasierter Netzwerke in Infrastructure-as-a-Service-(IaaS)- oder Platform-as-a-Service-(PaaS)-Umgebungen.
- Berechtigungsverwaltung für die Cloud-Infrastruktur (CIEM): Verwaltet Compliance, Risiken und Sicherheit durch kontrollierten Cloud-Ressourcenzugriff für Benutzer, Systeme und Apps.
- Schutz cloudnativer Anwendungen (CNAP)-Plattformen: Sichern Anwendungen und Cloud-Ressourcen mit cloudnativer und integrierter Sicherheit.
- Management der Cloud-Sicherheitslage (CSPM): Findet Lücken und Fehlkonfigurationen, sichert den Zugriff und setzt Compliance-Richtlinien in bereitgestellten Cloud-Umgebungen durch.
- Plattformen zum Schutz von Cloud-Workloads (CWPPs): Überwachen und sichern Anwendungen, Anwendungskomponenten (Datenbanken usw.) und Anwendungsinfrastrukturen (Container usw.) in der Cloud.
- Secure Access Service Edge (SASE): Kombiniert softwaredefinierte Wide Area Networks-(SD-WAN)-Netzwerkkontrollen mit Sicherheitskontrollen für lokale, entfernte und cloudbasierte Ressourcen.
- Secure Service Edge (SSE): Wendet Sicherheitskontrollen auf lokale, entfernte und cloudbasierte Ressourcen an, um den robusten Sicherheitsschutz und die Überwachung über das lokale Netzwerk hinaus auszuweiten.
Anwendungssicherheit
Anwendungssicherheit konzentriert sich auf den Schutz der Anwendungen in lokalen, Rechenzentrums- und cloudbasierten Netzwerken. Zu diesen Tools gehören:
- Sicherheit für Application Programming Interfaces (API): Sichert die Verbindungen zwischen Anwendungen, indem API-Verbindungsanfragen und die Kommunikation überprüft werden.
- Datenbank-Firewall: Überprüft den Datenverkehr zu Datenbanken, blockiert unbefugten Zugriff und bietet spezielle Abwehrmaßnahmen gegen Datenbankangriffe.
- Datenbanksicherheit: Wendet verschiedene Sicherheitskontrollen an, die speziell zum Schutz des Datenbankzugriffs, der Datenintegrität und vor speziellen Datenbankangriffen entwickelt wurden.
- E-Mail-Sicherheit: Erkennt in E-Mails und Anhängen verborgene Viren oder Angriffe, blockiert SPAM oder authentifiziert E-Mails, die von einer Organisation stammen.
- Sicheres E-Mail-Gateway (SEG): Wird als physische oder virtuelle Appliance mit speziellen Prüf- und Sicherheitsfunktionen für E-Mails und Anhänge bereitgestellt.
- Sichere Web-Gateways (SWGs): Bieten konsolidierten Schutz für Netzwerke und Benutzer beim Zugriff auf E-Mails, bei der Verbindung mit SaaS- oder Cloud-Ressourcen oder beim Aufrufen von Websites.
- Webanwendungs-Firewall (WAF): Bietet Schutz auf Anwendungsebene für Websites und Apps, um spezielle Angriffe und unbefugten Zugriff zu blockieren.
Virtualisierte Sicherheit
Tools für virtualisierte Sicherheit schützen virtuelle Umgebungen oder erstellen virtualisierte Umgebungen zum Schutz physischer Ressourcen. Beispiele hierfür sind:
- Browser-Isolierung: Erstellt virtualisierte Container auf einem Endgerät, um die Browserinhalte einschließlich potenzieller Malware-Angriffe von der physischen Endgeräteumgebung zu isolieren.
- Container-Firewalls: Werden zusammen mit dem Code bereitgestellt, um bedarfsgesteuerten Zugriff zu schützen und die Kommunikation mit Containern und deren Inhalten zu überwachen.
- Containersicherheit: Schützt Container mithilfe verschiedener Funktionen zur Bedrohungserkennung, Schwachstellenprüfung, Verkehrsüberwachung und Reaktion auf Vorfälle vor Angriffen.
- Sandboxing: Erzeugt eine virtuelle Desktopumgebung mit verbesserter Sicherheit, um verdächtige Dateien zu öffnen und auf Malware zu prüfen oder das Verhalten von Malware zu beobachten.
- SD-WAN: Verwendet Software, um virtuelle Netzwerke, Netzwerksegmente und sogar eine Mikrosegmentierung unabhängig von den physischen Netzwerken und Standorten zu erstellen.
- Virtuelle Desktop-Infrastruktur (VDI): Stellt eine virtuelle Desktop-Infrastruktur oder VDI-as-a-Service (VDaaS) für vollständig isolierten und kontrollierten Fernzugriff von Benutzern bereit.
Endgerätesicherheit
Endgerätesicherheit schützt die mit dem Netzwerk verbundenen physischen und virtuellen Endgeräte. Zu den Sicherheitskontrollen gehören:
- Antivirus (AV): Sucht anhand einer Datenbank bekannter bösartiger Dateisignaturen nach Malware, um grundlegenden Schutz vor häufigen Angriffen zu bieten.
- Geräteverwaltung: Hält mithilfe von Enterprise Mobility Management (EMM) und ähnlichen Lösungen auf Remote-Geräten ein Mindestmaß an Sicherheit aufrecht und kontrolliert Apps.
- Erkennung und Reaktion auf Endgeräten (EDR): Bietet durch intelligentere Analysen der Endgeräteaktivitäten und eine automatisierte Behebung fortschrittlichere Sicherheit als AV.
- Plattform für Endgeräteschutz (EPP): Verbessert den AV-Schutz durch verifizierte Kompromittierungsindikatoren, Speicherüberwachung und weitere Techniken zur Malware-Erkennung.
- Hostbasierte Firewalls: Bieten virtualisierten Firewall-Schutz auf einem bestimmten Gerät, etwa einem Router, oder innerhalb des Betriebssystems eines Endgeräts oder Servers.
- Internet der Dinge (IoT)-Sicherheit: Umfasst eine Vielzahl von Tools und Techniken zum Schutz von IoT, Betriebstechnologie (OT) und anderen ähnlichen Kategorien von Endgeräten.
Netzwerksicherheit
Tools für Netzwerksicherheit überwachen und sichern die Verbindungen zwischen Ressourcen im Netzwerk und schützen vor speziellen Netzwerkangriffen. Dazu gehören:
- Schutz vor Distributed Denial of Service (DDoS-Angriffen): Erkennt und kontrolliert DDoS-Angriffe auf Netzwerke, die Systeme überlasten und den Zugriff auf Ressourcen verhindern sollen.
- Intrusion-Detection-Systeme (IDS): Überprüfen Netzwerkpakete auf bösartige Aktivitäten und Kompromittierungsindikatoren, um Warnmeldungen für Sicherheitsteams zu generieren.
- Intrusion-Prevention-Systeme (IPS/IDPS): Ergänzen IDS um die automatische Blockierung oder Quarantäne von Paketen und ermöglichen so einen proaktiveren Schutz des Netzwerkverkehrs.
- Network Packet Broker (NPB): Ermöglicht die automatisierte Paketüberwachung, um Pakete zu filtern und zu verteilen und so Lastverteilung, Effizienz und Analyse zu verbessern.
- Netzwerküberwachung: Erweitert IDPS auf verbundene Geräte, um Verhalten, Verkehrslasten und den Zustand von Komponenten sowohl auf betriebliche Probleme als auch auf bösartige Aktivitäten zu überwachen.
- Segmentierung oder Mikrosegmentierung: Trennt Netzwerke, um unterschiedliche Berechtigungen und Zugriffsregeln anzuwenden oder Versuche zur lateralen Erkundung des Netzwerks zu blockieren.
Verwandte Sicherheitselemente
Verwandte Sicherheitselemente gelten nicht speziell für Netzwerke, doch Netzwerke profitieren vom Einsatz dieser Kontrollen, etwa:
- Schutz vor Datenverlust (DLP): Erkennt die potenzielle Exfiltration sensibler Daten (regulierte Daten, personenbezogene Daten oder Unternehmensgeheimnisse), um Warnmeldungen zu generieren oder Versuche proaktiv zu blockieren.
- Datenschutz: Schützt mithilfe von Verschlüsselungstools, Tokenisierung oder Techniken zur Datenmaskierung vor Datenlecks oder Datendiebstahl, indem offengelegte Daten für Außenstehende unlesbar gemacht werden.
- Notfallwiederherstellung: Implementiert Redundanz und Datensicherungen zur Steigerung der Resilienz gegenüber unvermeidlichen Geräteausfällen, Cybersicherheitsangriffen oder Naturkatastrophen.
- IT-Sicherheitsrichtlinien: Legen Benchmarks, Ziele und Standards fest, anhand derer sich die erfolgreiche Implementierung von Sicherheitskontrollen messen lässt.
- Governance, Risiko und Compliance (GRC)-Management: Stimmt Sicherheitsziele mit Geschäftszielen und regulatorischen Anforderungen ab, die für die Daten oder die Organisation gelten.
- Überwachung und Reaktion auf Vorfälle: Erkennt Angriffe, Geräteausfälle und andere Kategorien von Vorfällen und reagiert darauf, um negative Auswirkungen zu reduzieren und die Wiederherstellung zu beschleunigen.
- Patch-Management und Schwachstellenmanagement: Wendet Wartungsprinzipien auf Ressourcen an, um kompromittierte Sicherheitskontrollen oder unbeabsichtigte Lücken in der Netzwerksicherheit zu verhindern.
- Penetrationstests: Testen Sicherheitskontrollen, um ihre korrekte Implementierung zu überprüfen, Schwachstellen zu erkennen und ausreichende Sicherheitskontrollen für Ziele zur Risikominderung zu bestätigen.
- Threat-Intelligence-Feeds: Überwachen Ankündigungen von Anbietern und das Verhalten von Angreifern, um Sicherheitstools zu aktualisieren oder Sicherheitsteams über die neuesten Bedrohungen, Ziele und Trends zu informieren.
- Cybersicherheitsschulungen: Vermitteln Mitarbeitern grundlegende Best Practices, um Angriffe zu erkennen, Betrugsversuche zu vermeiden und sich vor Datenlecks oder Datenverlust zu schützen.
Die 6 Ziele der Netzwerksicherheitsarchitektur
Die Netzwerksicherheitsarchitektur ordnet Sicherheitselemente den Netzwerkelementen auf rigorose und zielgerichtete Weise zu. Grundlage dafür sind die sechs zentralen Ziele oder Prinzipien, die sich auf Risiken, Datenvertraulichkeit, Datenintegrität, Datenverfügbarkeit, wirksame Kontrollen und messbare Maßnahmen konzentrieren.
Akzeptables und angemessenes Risiko annehmen
Das Ziel, akzeptable und angemessene Risiken anzunehmen, trägt der Tatsache Rechnung, dass perfekte Sicherheit nicht möglich ist. Investieren Sie stattdessen angemessene Budgets in die Implementierung von Sicherheitskontrollen, die Risiken auf Grundlage von Risikoanalyse und Risikotoleranz auf akzeptable Werte reduzieren.
Datenvertraulichkeit gewährleisten
Das Ziel der Datenvertraulichkeit schützt Daten vor unbefugtem oder unangemessenem Zugriff. Beschränken Sie den Zugriff, sichern Sie Übertragungen und schützen Sie die Datenspeicherung, damit berechtigte Benutzer nur bei Bedarf auf die richtigen Daten zugreifen können.
Datenintegrität sicherstellen
Bei der Datenintegrität geht es darum, unveränderte Daten zu bewahren und ausschließlich beabsichtigte Änderungen zuzulassen. Überprüfen Sie zur Sicherstellung der Integrität konsequent, ob unbefugte Änderungen vorgenommen wurden, einschließlich Datenbeschädigungen.
Datenverfügbarkeit aufrechterhalten
Datenverfügbarkeit setzt voraus, dass Daten bei Bedarf zugänglich bleiben. Dieses Ziel erfordert wirksame Notfallwiederherstellungspläne zur Wiederherstellung beschädigter Daten sowie skalierbare und redundante Systeme für eine kontinuierliche Verfügbarkeit bei hoher Nachfrage.
Wirksame Kontrollen implementieren
Wirksame Kontrollen erfordern Sicherheitsmaßnahmen, die dauerhaft wie vorgesehen funktionieren. Implementieren Sie nutzbare Sicherheitskontrollen, die Umgehung, Aushebelung oder Manipulation verhindern, ohne andere Ziele der Netzwerksicherheitsarchitektur zu beeinträchtigen.
Messbare Maßnahmen anwenden
Das Ziel messbarer Maßnahmen erfordert testbare und überprüfbare Sicherheitskontrollen. Führen Sie zur Erfüllung dieser Anforderung Penetrationstests durch, um zu überprüfen, ob etablierte Kontrollen wie vorgesehen funktionieren, und um Sicherheitsstatusberichte für Compliance- und Stakeholder-Berichte zu erstellen.
8 Best Practices für eine sichere Netzwerkarchitektur
Die Ziele der Netzwerksicherheitsarchitektur definieren, was zu tun ist, doch Best Practices geben Orientierung, wie diese Ziele effektiv umgesetzt werden. Best Practices befassen sich mit einem oder mehreren Zielen und stärken andere Best Practices. Den Anfang bildet die iterative Planung. Weitere Schwerpunkte sind zentrale Kontrolle, Mitarbeiterschulungen, Defense in Depth, effizientes Design, Zugriffe nach dem Prinzip der geringsten Rechte, Resilienz und Tests.
Iterative Planung
Iterative Planung befasst sich mit dem Ziel, akzeptable und angemessene Risiken anzunehmen. Verknüpfen Sie Pläne mit Geschäftszielen und Risiken, um überprüfbare zentrale Ziele und Meilensteine zu erstellen. Künftige Vorfälle und Testergebnisse fließen in weitere Iterationen ein und liefern die Grundlage für Anpassungen oder Ergänzungen bestehender Pläne.
Zentrale Kontrolle
Zentrale Kontrolle unterstützt die Ziele der Datenintegrität und wirksamer Kontrollen durch einheitliche Sicherheitsmaßnahmen. Die Zentralisierung auf eine kleine Zahl von Experten beseitigt Ad-hoc- und uneinheitliche Sicherheitsmaßnahmen, die Risiken einführen.
Cybersicherheitsschulungen
Cybersicherheitsschulungen gewährleisten wirksame Kontrollen in der gesamten Organisation. Allgemeine Mitarbeiterschulungen schaffen eine sicherheitsorientierte Organisation, die sich der wichtigsten Bedrohungen und Trends bewusst ist. Spezifische Schulungen zu Sicherheitstools senken die Hürden für deren Einführung und verbessern ihre Wirksamkeit.
Defense in Depth
Defense in Depth geht davon aus, dass jede einzelne Sicherheitskontrolle ausfallen kann. Zusätzliche Sicherheitsebenen implementieren wirksame Kontrollen und gewährleisten die Datenvertraulichkeit, indem sie einen zusätzlichen Schutz gegen Sicherheitsverletzungen, Zero-Day-Schwachstellen oder Toolausfälle bieten.
Wirtschaftliches Design
Wirtschaftliches Design verbessert die Wirksamkeit von Kontrollen. Zu den Bestandteilen zählen die Virtualisierung zur Maximierung der Ressourcennutzung, die Vereinfachung in leicht testbare Komponenten und die Minimierung der Angriffsfläche.
Zugriff nach dem Prinzip der geringsten Rechte
Zugriff nach dem Prinzip der geringsten Rechte gewährleistet die Datenvertraulichkeit durch festgelegte Zugriffsebenen – von nicht privilegiert (öffentlich, DMZ) bis höchst privilegiert (streng geheim). Der Zugriff sollte standardmäßig verweigert werden, und Funktionen sollten von den Objekten getrennt sein, auf die sie einwirken, um eine granulare Zugriffskontrolle zu ermöglichen. Ebenso sollten Ressourcen nach Sicherheitsaspekten getrennt und zwischen Vertrauensstufen Sicherheitskontrollen angewendet werden.
Resilienz
Resilienz, auch als Planung der Notfallwiederherstellung bezeichnet, erhält die Datenverfügbarkeit. Datensicherungen und Wiederherstellungsprozesse gelten als zentrale Bestandteile der Resilienz. Im Falle eines Ausfalls erfordert Resilienz jedoch auch redundante Betriebsabläufe und Sicherheitsgeräte.
Tests
Tests liefern durch Schwachstellenscans, Loganalyse oder Überwachung messbare Ergebnisse. Die Erkennung beschädigter Daten, eines Geräteausfalls oder von Anzeichen einer Kompromittierung löst Mechanismen zur Reaktion auf Vorfälle aus, um Schäden zu begrenzen, das Netzwerk wiederherzustellen und die für die iterative Planung erforderlichen Informationen bereitzustellen.
So erstellen Sie eine starke Netzwerksicherheitsarchitektur
Eine starke Netzwerksicherheitsarchitektur setzt Sicherheitstools effektiv ein, um die Anforderungen einer Organisation in einem iterativen Prozess regelmäßiger Überprüfung und Verbesserung zu erfüllen. Beginnen Sie bei jeder Best Practice mit dem bestehenden Zustand der Organisation, bestimmen Sie den zu erreichenden Zielzustand und priorisieren Sie Verbesserungen auf Grundlage der Risiken.
Die Best Practices decken ein Spektrum grundlegender und fortgeschrittener Optionen ab, um sich wandelnden Anforderungen gerecht zu werden. Die jeweils „beste“ Lösung fällt unterschiedlich aus, da sie vollständig von der konkreten vorhandenen Netzwerkarchitektur, den verfügbaren Ressourcen und der Risikobereitschaft abhängt.
Iterative Planung von grundlegend bis fortgeschritten
Wirksame iterative Planung bringt Betriebsziele, Geschäftsrisiken und Sicherheitsziele in einem schriftlichen Plan ins Gleichgewicht. Tests überprüfen die Ziele, und Vorfälle liefern Rückmeldungen für Anpassungen.
Grundlegende iterative Planung konzentriert sich auf die Dokumentation bestehender Kontrollen und die Erstellung grundlegender IT-Richtlinien zur Dokumentation von Zielen und Vorgaben. Beginnen Sie mit einem Risikoregister und entwerfen Sie eine Richtlinie für Patch-Management oder eine Richtlinie für Schwachstellenmanagement und bauen Sie darauf auf.
Erste Verbesserungsiterationen können jährlich beginnen, doch vierteljährliche oder häufigere Aktualisierungen sind in der Regel ein angemessenerer Rhythmus. Zusätzlich zu planmäßigen Aktualisierungen sollte jeder Sicherheitsvorfall, jeder Ausfall einer Kontrolle und jede wesentliche Netzwerkänderung eine Überprüfung bestehender Richtlinien, Risikowerte und Pläne auslösen.
Fortgeschrittene iterative Planung integriert Risikoregister oder Risikomanagementtools formell in den Prozess. Governance, Risiko und Compliance (GRC)-Tools helfen dabei, die wertvollsten oder schadensträchtigsten Daten und Systeme für zusätzliche Schutzebenen zu priorisieren.
Zentrale Kontrolle von grundlegend bis fortgeschritten
Wirksame zentrale Kontrolle legt kritische Entscheidungen in die Hände von Experten und sorgt im gesamten Netzwerk sowie bei den daran angeschlossenen Ressourcen für einheitliche Ergebnisse.
Grundlegende zentrale Kontrolle setzt Managementmodule für Netzwerkgeräte und Firewalls ein, um die bestehende Infrastruktur zentral zu verwalten. Für eine einfachere Bereitstellung und Verwaltung sollten Sie cloudbasierte Netzwerk-as-a-Service-(NaaS)-, Firewall-as-a-Service (FWaaS)- oder Zero-Trust-Netzwerkzugriffs-(ZTNA)-Dienste in Betracht ziehen, die eine zentralisierte und verwaltete Infrastruktur bereitstellen.
Fortgeschrittene zentrale Kontrolle verwaltet lokale, entfernte und Cloud-Ressourcen mithilfe vereinheitlichender Technologien wie SD-WAN, SASE oder SSE. Die fortschrittlichsten Organisationen ziehen außerdem zentrale und granularere Zero-Trust-Implementierungen in Betracht.
Cybersicherheitsschulungen von grundlegend bis fortgeschritten
Wirksame Cybersicherheitsschulungen verbessern das allgemeine Bewusstsein für Sicherheitsbedrohungen und vertiefen das Verständnis sowie die Wirksamkeit bestehender Sicherheitskontrollen. Cybersicherheitsschulungen sollten gleichermaßen für grundlegende Benutzer und fortgeschrittene Sicherheitsexperten gelten und auf deren Anforderungen zugeschnitten sein.
Grundlegende Cybersicherheitsschulungen nutzen Cybersicherheitsschulungen, um über häufige Probleme wie Phishing und Ransomware aufzuklären. Die Schulungen für IT-Teams reichen von grundlegenden Toolschulungen bis zur Cybersicherheitszertifizierung. Threat-Feeds fallen ebenfalls unter grundlegende Cybersicherheitsschulungen.
Fortgeschrittene Cybersicherheitsschulungen nutzen aktivere Schulungsformen für Sicherheitsexperten und relevante Mitarbeiter außerhalb des Sicherheitsbereichs. Nutzen Sie Tabletop-Übungen oder simulierte Angriffe (Red-, Blue- oder Purple-Teaming), um wertvolle Erfahrungen zu sammeln und Kontrollen sowie Prozesse unter Belastung zu testen.
Defense in Depth von grundlegend bis fortgeschritten
Wirksame Defense in Depth verhindert einzelne Ausfallpunkte durch die Verstärkung von Sicherheitskontrollen und erhöht den Aufwand für potenzielle Angreifer. Dieses Prinzip gilt auch für Personen und Prozesse: Für hochsensible Aufgaben sollten mehrere Personen erforderlich sein, um Insiderbedrohungen zu reduzieren.
Grundlegende Defense in Depth wendet mehrere Kontrollen an, beginnend bei wichtigen, besonders wertvollen Ressourcen, und ergänzt weitere, sobald Budget und Zeit dies erlauben. Zusätzlich zum bestehenden Sicherheits-Stack könnte ein Rechenzentrum beispielsweise weitere MFA, eine Webanwendungs-Firewall und einen Honeypot hinzufügen.
Fortgeschrittene Defense in Depth erkundet und übernimmt im gesamten Netzwerk und bei den zugehörigen Ressourcen weitere Verteidigungsebenen oder fortschrittlichere Abwehrmechanismen. So könnte beispielsweise EDR Antivirus ersetzen und SASE nicht integrierte Firewalls, CASB und weitere Lösungen ablösen.
Wirtschaftliches Design von grundlegend bis fortgeschritten
Wirtschaftliche Designs maximieren durch Einfachheit den Wert der Komponenten und minimieren die Kosten. Eine Verringerung der Angriffsfläche reduziert ebenfalls Überwachungskosten und Komplexität. Darüber hinaus steigern wirtschaftliche Designs den Datendurchsatz im Betrieb, um eine hohe Verfügbarkeit aufrechtzuerhalten.
Grundlegende wirtschaftliche Designs beginnen häufig mit Verbesserungen an der bestehenden Architektur. Untersuchen Sie bestehende Kontrollen, Betriebsabläufe und Sicherheitsprozesse auf Möglichkeiten, durch Vereinfachung und Konsolidierung Zeit zu gewinnen und Kosten zu senken.
Fortgeschrittenes wirtschaftliches Design kann Automatisierung einsetzen, teilweise mit KI-Unterstützung, um Geschwindigkeit und Konsistenz zu verbessern. Cloud-Umgebungen verwenden Code, um virtualisierte Server, Container, Netzwerke und Sicherheitskontrollen effizient in großem Maßstab und nach Bedarf bereitzustellen.
Zugriff nach dem Prinzip der geringsten Rechte von grundlegend bis fortgeschritten
Zugriff nach dem Prinzip der geringsten Rechte verhindert den Missbrauch von Ressourcen oder Daten, indem nur die für die erwarteten Aufgaben eines Benutzers oder einer Anwendung erforderlichen Mindestressourcen gewährt werden. Außerdem müssen die Tools geschützt und überwacht werden, mit denen sich Sicherheitsstufen verwalten lassen.
Grundlegender Zugriff nach dem Prinzip der geringsten Rechte erfordert die Zuweisung und regelmäßige Pflege von Benutzern, Gruppen, Apps und API-Zugriffen. Wenden Sie Active-Directory-Sicherheitstools an, um die Pflege zu vereinfachen und AD auf unerwartete oder unbefugte Änderungen zu überwachen.
Fortgeschrittener Zugriff nach dem Prinzip der geringsten Rechte beginnt mit IAM- oder PAM-Tools zur Verwaltung von Zugriffen im großen Maßstab. Zero Trust implementiert eine granulare Form des Prinzips der geringsten Rechte, die für jeden Benutzer, jede Datenanforderung und jeden Ressourcenzugriff explizites Vertrauen voraussetzt.
Resilienz von grundlegend bis fortgeschritten
Wirksame Resilienz rechnet mit dem Ausfall von Systemen, Kontrollen oder Diensten und entwickelt Methoden zur Aufrechterhaltung des Betriebs oder zur schnellen Wiederherstellung. Diese Anforderung umfasst auch Betriebskomponenten wie Load Balancer, die die Netzwerkleistung verbessern und die Systemlast reduzieren.
Grundlegende Resilienz beginnt mit Datensicherungen und Redundanz für wichtige Komponenten wie Firewalls, Router und Datenserver. Ein grundlegender DDoS-Schutz und Load Balancer gehören ebenfalls zu den frühen Kontrollen zum Schutz von Websites, Anwendungsservern und wichtigen Netzwerken.
Fortgeschrittene Resilienz sichert mehr als nur Daten – etwa Sicherheitseinstellungen und Routerkonfigurationen – und setzt Notfallwiederherstellungslösungen für eine umfassendere und robustere Wiederherstellung ein. Ergänzen Sie interne Teams zur Reaktion auf Vorfälle , um schnell zu reagieren und die Wiederherstellung zu beschleunigen.
Tests von grundlegend bis fortgeschritten
Wirksame Tests überprüfen die Wirksamkeit von Sicherheitskontrollen, überwachen kontinuierlich auf Ausfälle, erfassen den Systemstatus und erstellen Berichte. Dies liefert detaillierte Rückmeldungen für Compliance-Audits, Untersuchungen von Vorfällen und Verbesserungen der iterativen Planung.
Grundlegende Tests beginnen mit Schwachstellenscans, Loganalyse und Überwachung. Kleinere Teams ziehen möglicherweise eine vollständige Auslagerung an Schwachstellenmanagement as a Service (VMaaS), Managed Detection and Response (MDR) oder Managed Security Services Provider (MSSP) vor.
Fortgeschrittene Tests erfordern strengere Penetrationstests. Wachsende Organisationen können außerdem Lösungen für Sicherheitsinformationen und Ereignisse oder Überwachung (SIEM) oder Security Operations Center (SOCs) einsetzen, um das wachsende Volumen an Informationen und Vorfällen zu verwalten.
Frameworks für die Netzwerksicherheitsarchitektur
Formelle Frameworks für die Netzwerksicherheitsarchitektur stellen Modelle und Methoden bereit, die entwickelt wurden, um Best Practices zu formalisieren, eine einheitliche Terminologie bereitzustellen und Teams aufeinander abzustimmen. Sie geben den Beteiligten außerdem bewährte Erfolgsrezepte an die Hand.
Frameworks sind mit dem gesamten Unternehmen verknüpft und verbinden spezifische Kontrollen mit bestimmten Geschäftskomponenten und Risiken. Die beliebtesten Frameworks sind herstellerunabhängig und wurden von Regierungen, gemeinnützigen Normungsorganisationen und Verbänden von IT-Fachleuten erstellt.
Check Point Enterprise Security Framework (CESF)
Der herstellerspezifische Check Point Enterprise Security Framework (CESF) verbindet Zero-Trust-Konzepte und die Sherwood Applied Business Security Architecture (SABSA). Check Point führt Kunden durch das Framework und bietet Managed Services an.
Control Objectives for Information Technologies (COBIT) 5
Das ISACA COBIT 5 Framework stellt kostenlose Ressourcen zur eigenständigen Orientierung und Schulung sowie vier Stufen der Practitioner-Zertifizierung bereit und zertifiziert auch Trainer. COBIT ist darauf ausgelegt, sich in andere Frameworks zu integrieren, und konzentriert sich auf Geschäftslogik, Prozessanforderungen und Risiken.
Department of Defense (US) Architecture Framework (DoDAF)
Das US-amerikanische Department of Defense Architecture Framework (DoDAF) verknüpft Abläufe mit Informationssicherheit. Es koordiniert außerdem die Sicherheit und verwaltet Interoperabilitätsprobleme über unabhängige IT-Netzwerke hinweg, um die Anforderungen an den Datenaustausch zwischen mehreren Organisationen zu erfüllen.
Federal Enterprise Architecture Framework (FEAF)
Das US-amerikanische Federal Enterprise Architecture Framework (FEAF) stellt eine Struktur für die Entwicklung von Kontrollen bereit, die in Zielsetzungen integriert sind. Das Framework verwendet fünf Phasen: identifizieren und validieren, recherchieren und nutzen, definieren und planen, investieren und umsetzen sowie ausführen und messen.
NATO Architecture Framework Version 4 (NAFv4)
Die North Atlantic Treaty Organization (NATO) veröffentlichte ihre vierte Version ihres Architektur-Frameworks für militärische und geschäftliche Zwecke. Es stellt eine Enterprise-Architektur bereit, die an internationale Standards von ISO/IEC/IEEE ausgerichtet ist, um NATO-Mitgliedern den Übergang zu einem gemeinsamen Framework zu erleichtern.
The Open Group Architecture Framework (TOGAF)
Mehr als 925 Hersteller-, Beratungs-, akademische und sonstige Organisationen bilden die Open Group, und das Open Group Architecture Framework (TOGAF) bietet ein stabiles und dauerhaftes Gerüst für die anfängliche und laufende Entwicklung von Architekturen. Viele Unternehmen setzen dieses Framework ein, und die Organisation bietet verschiedene Zertifizierungsprogramme für Praktiker, Tools und Produkte an.
Sherwood Applied Business Security Architecture (SABSA)
Die Sherwood Applied Business Security Architecture (SABSA) unterstützt den Entwurf, die Bereitstellung und den Betrieb von Sicherheitsdiensten für das Risikomanagement und die Informationssicherung. Das eigens dafür eingerichtete SABSA Institute verwaltet die laufende Weiterentwicklung, Schulungen und Zertifizierungen.
4 Vorteile einer Netzwerksicherheitsarchitektur
Eine oberflächliche Umsetzung einer Netzwerksicherheitsarchitektur kann mehr Arbeit als Ergebnisse verursachen. Eine konsequente Orientierung an Best Practices verbessert jedoch die Reaktion auf Vorfälle und den Betrieb, erfüllt regulatorische Pflichten und reduziert Schäden durch Vorfälle.
Reaktion auf Vorfälle verbessern
Trotz der vielen möglichen Arten von Vorfällen (Angriffe, Geräteausfälle usw.) fügen Best Practices Kontrollen hinzu, die die Ausbreitung begrenzen, die Resilienz verbessern und aktiv auf Ausfälle überwachen. Zusammengenommen ermöglichen diese Fähigkeiten eine schnelle Erkennung, Reaktion und Wiederherstellung.
Betrieb verbessern
Obwohl sie typischerweise als Sicherheitsmaßnahme verfolgt werden, zentralisieren, vereinfachen und testen Best Practices Informationssysteme außerdem konsequent. Als Ergebnis dieses Prozesses wird auch der Betrieb optimiert, Engpässe werden beseitigt und Ausfallzeiten reduziert.
Regulatorische Pflichten erfüllen
Vorschriften verlangen, dass Sicherheitskontrollen vorhanden sind und durch entsprechende Berichte nachgewiesen werden. Eine formalisierte Netzwerksicherheitsarchitektur verknüpft Kontrollen mit Daten und Systemen und stellt die Tests und Berichte bereit, die zur Überprüfung wirksamer Kontrollen für die Einhaltung von Vorschriften und Audits erforderlich sind.
Schäden durch Vorfälle reduzieren
Best Practices fügen Sicherheitsebenen hinzu, die Schäden durch den Ausfall einer einzelnen Kontrolle begrenzen, während rigorose Tests Lücken und übersehene Probleme aufdecken. In Kombination mit Schulungen zur Verringerung der Anzahl von Vorfällen und einer höheren Resilienz für eine schnellere Wiederherstellung werden sowohl die Zahl der schadenverursachenden Vorfälle als auch der Gesamtschaden eines einzelnen Ereignisses reduziert.
Wo Sie mehr über Netzwerksicherheitsarchitektur erfahren
Grundlegende Kenntnisse über Netzwerksicherheitsarchitektur können Sie in Informatikstudiengängen an Universitäten auf der ganzen Welt erwerben. Für eine gezieltere Weiterbildung können Sie einen Onlinekurs besuchen, wie sie beispielsweise von folgenden Anbietern bereitgestellt werden:
- Coursera: Bietet mehr als 240 Onlinekurse – von Einführungen in die Netzwerksicherheit für Anfänger bis hin zu fortgeschrittenen Anleitungen zum Entwurf und zur Sicherheit von Cloud-Infrastrukturen.
- edX: Bietet 21 Kurse zur Netzwerksicherheitsarchitektur von der Linux Foundation, Check Point, Oracle, AWS, der Purdue University und weiteren Anbietern.
- Udemy: Bietet mehr als 10.000 Onlinekurse zur Netzwerksicherheitsarchitektur, darunter Kurse speziell zu COBIT und TOGAF.
Ziehen Sie außerdem eine Cybersicherheitszertifizierung in Betracht, mit der sich vorhandene Fähigkeiten nachweisen und eine berufliche Laufbahn entwickeln lässt. Zu den bekannten Zertifizierungen für Netzwerksicherheitsarchitektur gehören:
- Certified Network Defense Architect (CNDA): Erweitert ein bestehendes Zertifikat als Certified Ethical Hacker (CEH) um zusätzliche Qualifikationen für Positionen in Regierung und Militär.
- GIAC Defensible Security Architecture (GDSA): Bietet eine vom DoD anerkannte Zertifizierung für Sicherheitsfachleute in der Mitte ihrer Karriere sowie die dazugehörige SANS-Schulung.
- Information Systems Security Architecture Professional (ISSAP): Bereitet IT-Führungskräfte darauf vor, durch ein von ISC2 entwickeltes Programm zu Systemarchitekten zu werden.
Fazit: Netzwerksicherheitsarchitektur für ein sicheres Unternehmen implementieren
Eine formelle Netzwerksicherheitsarchitektur bietet einen systematischen Ansatz für kontinuierliche Verbesserungen, der an Geschäftsrisiken gekoppelt ist. Implementieren Sie diese Frameworks und Best Practices, damit andere Geschäftsbereiche Bedrohungen verstehen, zur Planung beitragen und Sicherheitsinitiativen unterstützen.
Lesen Sie mehr über Best Practices und Tipps zur Cloud-Sicherheit.