

















パブリッククラウドセキュリティとは、複数のユーザーや組織が共有するクラウド環境で、データやリソースを保護するために講じられる対策を指します。
パブリッククラウド環境におけるセキュリティ上の責任は通常、クラウドサービスプロバイダーと顧客が、責任共有モデルの下で分担します。クラウドプロバイダーはクラウドインフラの保護を担い、顧客はアクセス管理、アプリケーションの接続とセキュリティ、クラウドで使用するデータの保存・転送・バックアップを担います。
主要なクラウドサービスプロバイダーは、概して高いセキュリティを実現してきました。そのため、利用者が自らの責任を適切に果たせば、データやアプリケーションのセキュリティに大きな安心感を持てます。本記事では、パブリッククラウドセキュリティの仕組み、保護に関する責任分担、関連規格、セキュリティ手法、検討すべき一般的なリスク、そしてパブリッククラウドセキュリティとプライベートクラウドセキュリティの違いについて解説します。
関連記事:クラウドセキュリティのベストプラクティスとヒント13選
パブリッククラウドセキュリティの仕組み
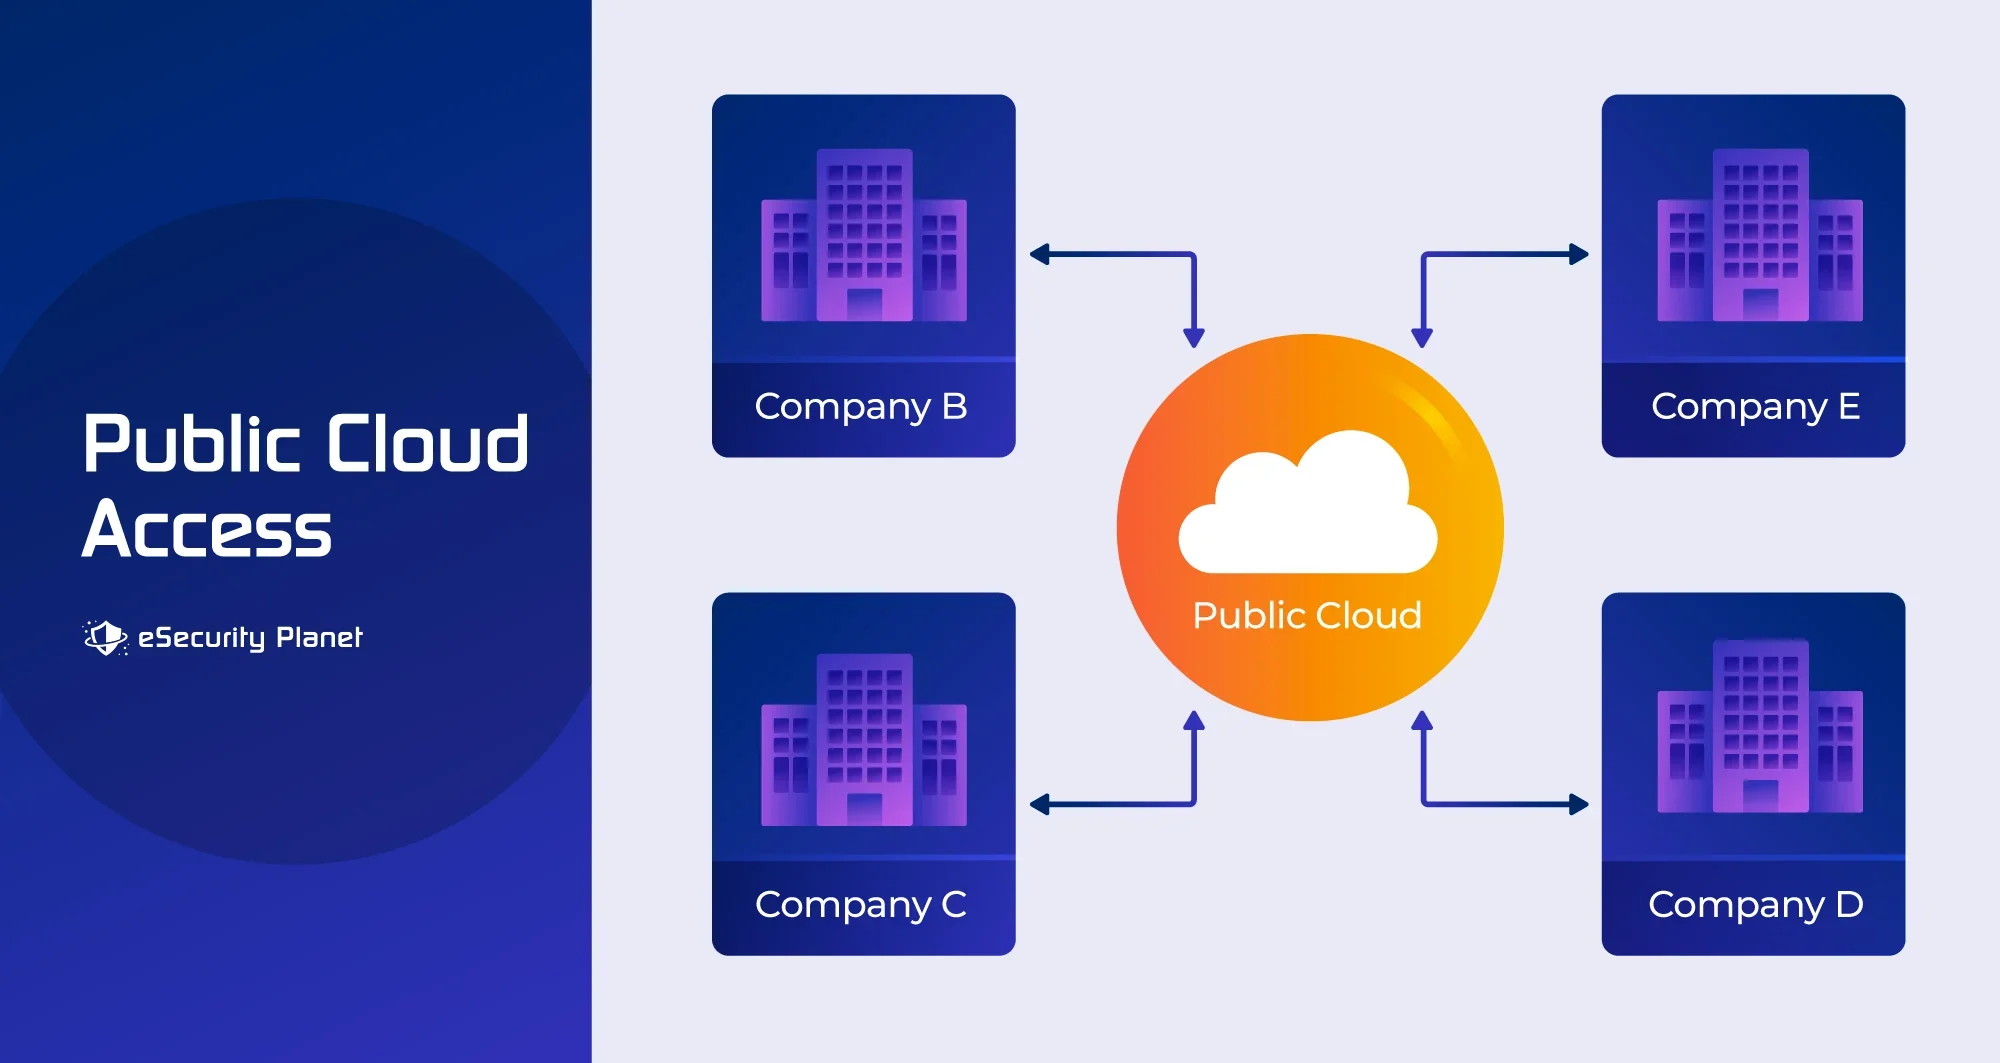
組織は、パブリッククラウドセキュリティの6つの主要な側面、すなわちデータ暗号化、アクセス制御、ファイアウォールとネットワークセキュリティ、セキュリティ監視、セキュリティパッチ適用とアップグレードに対処することで、クラウド上のデータやアプリケーションのセキュリティを大幅に向上させられます。これらの対策をセキュリティのベストプラクティスや規格の順守と組み合わせることで、パブリッククラウド環境に強固なセキュリティアーキテクチャを構築できます。
データ暗号化
パブリッククラウドプロバイダーは、保存データを保護するための強力な暗号化メカニズムを実装しており、利用者も転送中のデータに対して暗号化を有効にする必要があります。
- 転送中のデータ暗号化は、ネットワーク上で送信される間も情報の機密性を保証します。送信中の機密データを権限のない第三者が傍受・取得するのを防ぎます。この目的で、AES-256などの強力な暗号化方式がよく利用されます。
- 保存データの暗号化は、クラウドに保存された情報の安全性を確保します。誰かがクラウドサーバーやストレージデバイスへのアクセスを得たとしても、暗号鍵が提供されない限りデータにアクセスすることはできません。クラウドサービスでは、保存データを保護するために強力な暗号化技術が提供されることが多くあります。
アクセス制御
- パブリッククラウドにおけるアクセス制御では、どのユーザーがどのリソースにアクセスできるかを決定します。組織はIAMシステムを使ってアクセス制御を設計・適用できます。権限は、ユーザーの職務や責任に応じて割り当てられます。また、最小権限の原則に従い、ユーザーには業務に必要な最小限のアクセス権だけが付与されます。
- 認証は、通常はユーザー名とパスワード、または多要素認証(MFA)によって、ユーザーが本人であることを保証します。
- 認可は、認証後にユーザーが実行を許可されるアクティビティを管理します。
ファイアウォールとネットワークセキュリティ
- ファイアウォールは、パブリッククラウド環境でクラウドリソースと外部ネットワークの間に立つ障壁として機能します。送受信ネットワークトラフィックをフィルタリングし、あらかじめ定めたセキュリティ基準に基づいて許可または禁止します。ファイアウォールは、クラウドリソースを不正アクセスや、分散型サービス拒否(DDoS)攻撃などの潜在的な脅威から守るために使用されます。
- 仮想プライベートクラウド(VPC)は、クラウド環境内に論理的に分離されたネットワークであり、パブリッククラウド事業者が提供していることが多くあります。VPCを使うと、企業はクラウドリソースを分離できます。リソース間のトラフィックフローを管理し、分離の度合いを高めることで、クラウドネットワークのセキュリティを向上させられます。
セキュリティ監視
- 継続的な監視では、クラウド上のアクティビティをリアルタイムで観察します。ユーザーのログイン、リソースへのアクセス、トラフィックなどを監視します。潜在的なセキュリティリスクをできるだけ早く発見して対応するため、セキュリティイベントやインシデントを記録・評価します。
- 侵入検知システム(IDS)は、疑わしい活動や悪意のある活動の兆候がないかトラフィックをスキャンできます。
- SIEMツールは、さまざまなソースからセキュリティデータを収集・相関分析し、セキュリティの全体像を把握するとともに、セキュリティインシデントに迅速に対応できるようにします。クラウドサービスプロバイダーはSIEMシステムが取り込んで分析できるログを提供しており、通常は追加料金がかかりますが、クラウドではSIEMを比較的容易に利用できます。
セキュリティパッチ適用とアップデート
- サーバー、ハイパーバイザー、ネットワーク機器など、基盤となるインフラのセキュリティはパブリッククラウドプロバイダーの責任です。既知の脆弱性に対処し、クラウド環境の安全性を保証するには、これらのコンポーネントに定期的にパッチを適用し、アップグレードする必要があります。
- インフラはクラウドプロバイダーが管理しますが、仮想マシン(VM)やアプリを最新の状態に保つ責任は利用者にあります。仮想マシンやプログラムを更新しないと、既知のセキュリティ 脆弱性にさらされる可能性があります。
パブリッククラウドの保護に関する責任者は誰か
パブリッククラウドセキュリティに関するクラウドプロバイダーと顧客の責任分担は、次のとおりです。
- クラウドプロバイダー:プロバイダーは、基盤となるインフラの保護、物理的セキュリティの提供、サービスの可用性の確保を担います。データセンターのセキュリティ、ハードウェアの保守、ネットワークセキュリティなどが含まれます。
- 顧客:顧客は、クラウド環境内のデータやアプリケーションを保護する責任を負います。セキュリティ設定の確立、アクセス制限の管理、データの暗号化などが含まれます。
パブリッククラウドセキュリティの規格
セキュリティ規格や認証は、クラウドプロバイダーが高いセキュリティレベルを維持し、ベストプラクティスに従い、利用者に透明性を提供するうえで不可欠です。組織は、パブリッククラウドプロバイダーを選定する際、データを保護し、規制要件を順守するための重要な検討事項として、プロバイダーのコンプライアンス状況を考慮すべきです。
パブリッククラウドプロバイダーは、セキュリティへの取り組みを示すため、ISO 27001、SOC 2、PCI DSSなど、多数のセキュリティ規格や認証に準拠しています。これらの規格は、データセキュリティ、コンプライアンス、リスク管理に関する方針を定めています。
- ISO 27001は、パブリッククラウド環境でデータや資産を保護するため、情報セキュリティマネジメントシステム(ISMS)を確立・維持する国際規格です。
- SOC 2(Service Organization Control 2)は、パブリッククラウドサービスにおけるデータのセキュリティ、可用性、処理の完全性、機密性、プライバシーを評価するための基準です。クラウドサービスプロバイダーのセキュリティ対策を評価する目的で頻繁に利用されます。
- PCI DSS(Payment Card Industry Data Security Standard)は、決済カードデータを扱う企業、特にパブリッククラウド環境を利用する企業が、カード会員の機密情報を保護するために順守すべきセキュリティ要件です。
パブリッククラウドプロバイダーは、これらの規格に示された基準に合わせてセキュリティ対策やプロセスを整備します。たとえばISO 27001では詳細なリスク評価が求められ、SOC 2では厳格なアクセス制限とインシデント対応プロセスが求められます。第三者監査人は、プロバイダーがこれらの基準に準拠していることを確認するため、監査・分析を行います。顧客には、監査結果へのアクセスが提供されることが多く、透明性と説明責任が示されます。
これらの要件への準拠は継続的なプロセスです。認証を維持するため、パブリッククラウド企業はセキュリティポリシーを継続的に見直し、改善しなければなりません。これにより、セキュリティが引き続き重要な重点事項となります。確立された規格や認証への準拠は、パブリッククラウドに保存されたデータやアプリケーションが安全かつコンプライアンスに沿って管理されているという信頼を利用者に与えます。また、規制の厳しい業界の顧客にとって、規制要件への対応も容易になります。
パブリッククラウドセキュリティ規格を採用するメリット
- 業界標準への準拠 により、セキュリティ侵害やデータ漏えいのリスクが低減します。
- 多くの企業は、厳格なセキュリティ基準を課す業界固有の規則(医療、金融など)の対象となっています。コンプライアンスに準拠したクラウドプロバイダーを利用することで、規制対象企業は規制対応プロセスを効率化できます。
- 顧客は、監査報告書や認証書類にアクセスすることで、サービスの利用を決める前にクラウドプロバイダーのセキュリティ対策を評価できます。
- クラウドプロバイダーが高いセキュリティ要件を満たしていると分かれば、企業は安心してデータをクラウドに預けられます。
パブリッククラウドセキュリティのベストプラクティス
パブリッククラウド環境は、世界各地のデータセンターに設置されたクラウドプロバイダーのインフラ上でホストされます。物理的なセキュリティ対策、厳格なアクセス制限、データ分離、論理的に分離された共有インフラ、暗号化、コンプライアンス順守、継続的な監視が、パブリッククラウド環境のセキュリティに寄与します。
パブリッククラウド環境のセキュリティを強化するには、次の対策を実施します。
- 強力な認証を使用する。多要素認証(MFA)を使用してユーザーログインに保護レイヤーを追加します。
- 定期的に更新し、パッチを適用する。既知の脆弱性から守るため、すべてのソフトウェアとアプリを最新の状態に保ちます。
- クラウドリソースを継続的に監視して不審な挙動を検出し、セキュリティ侵害の可能性に対する警告を設定します。
- セキュリティルールを策定・実施し、組織のクラウド利用を規制するプロセスを整備します。
- データを分類し、機密性に応じて適切なセキュリティルールを適用します。
- スタッフを教育し、クラウドセキュリティのベストプラクティスや潜在するリスクについて周知します。
クラウドセキュリティツールは、長年にわたって大きく進化してきました。詳しくは、CSPMとCWPP、CIEM、CNAPPの違いとは?をお読みください。
パブリッククラウドセキュリティの主なリスク7選
ここでは、パブリッククラウドにおける主なセキュリティリスクを7つ紹介し、それらを防ぐために取れる対策を解説します。
1. データ侵害
パブリッククラウドに保存された機密データや秘密データに、権限のない個人や組織がアクセスすると、データ侵害が発生します。顧客情報、財務記録、知的財産などの機密データが盗まれたり、漏えいしたりする可能性があります。データ侵害に対処する方法として、次のようなものがあります。
- データを暗号化し、転送中も保存中も、侵害が発生した場合に不正アクセスを防げるようにします。
- 強力なアクセス制限とユーザー認証の手法により、機密データへのアクセスを許可された人物のみに限定できます。
- 継続的に監視・監査し、疑わしい活動をできるだけ早く検出して対応できるよう、クラウドリソースを管理します。
- データを分類し、機密性に応じて、極めて機密性の高い情報にはより厳格なセキュリティ制限を適用します。
- インシデント対応戦略を策定し、データ侵害が発生した際の影響を管理・軽減できるようにします。
2. 不十分なアクセス制御
不十分なアクセス制御とは、必要以上のアクセス権限を個人やアプリに与える不適切な権限設定やユーザーロールを指し、データの漏えいや不正行為につながる可能性があります。対策として、次のようなものがあります。
- 最小権限を使用し、ユーザーやプログラムに、業務を遂行するために必要なアクセス権限だけを付与します。
- アクセス制限を監査し、設定ミスを定期的に発見・修正します。
- IDおよびアクセス管理(IAM)システムを使用して、一貫したアクセスルールを適用します。
- 従業員やユーザーを教育し、アクセス制御の原則とポリシーを理解・適用できるようにします。
3. 安全でないAPIとクラウドインターフェース
攻撃者は、安全でないクラウドインターフェースやAPIを利用して、クラウドリソースへの不正アクセス、データの改変、攻撃の実行を行う可能性があります。
- APIを定期的にテストして脆弱性を確認し、セキュリティのベストプラクティスに従います。
- APIゲートウェイを使用し、APIのセキュリティおよび監視レイヤーとして機能させます。
- APIのレート制限とスロットリングを実装し、APIの悪用を防ぎます。
- 認証とアクセス制限を使用して、APIとクラウド管理インターフェースを保護します。
4. アカウント乗っ取り
アカウント乗っ取りは、攻撃者がログイン認証情報を盗んだり推測したりして、ユーザーのクラウドアカウントに不正アクセスすると発生します。これを防ぐ方法は次のとおりです。
- MFAを必須化してユーザーアカウントの保護を強化し、複雑で一意のパスワードも使用します。
- ユーザーを教育し、強力なパスワードの重要性とフィッシング攻撃の危険性を理解してもらいます。
- ユーザーアカウントを継続的に監視し、不審な挙動や望ましくないアクセスを検出します。
5. 不十分なログ記録と監視
ログ記録と監視が不十分だと、セキュリティイベントや異常を適時に検出して対応することが難しくなります。対処方法は次のとおりです。
- SIEMシステムを使用して、セキュリティログを集約・分析します。
- ネットワークとシステムの活動を監視し、異常を検出します。
- セキュリティインシデントの通知を設定し、可能な場合は対応を自動化します。
6. 分散型サービス拒否(DDoS)攻撃
DDoS攻撃はクラウドサービスに大量のトラフィックを送りつけ、正規ユーザーが利用できない状態にします。これを防ぐには、次の対策を実施します。
- クラウドプロバイダーが提供するDDoS緩和サービスを使用します。
- トラフィックフィルタリングとレート制限を設定し、悪意のあるトラフィックを防ぎます。
- コンテンツ配信ネットワーク(CDN)を使用してトラフィックを分散し、DDoS攻撃を吸収します。
7. データ損失
データ損失とは、クラウドに保存されたデータが意図せず削除、破損、または失われることを指します。これを防ぐ方法は次のとおりです。
- データをバックアップし、取り返しのつかない損失を防ぎます。
- データ保持ポリシーを策定し、データを保存する期間を定めます。
- バージョン管理機能を使用して、意図しない変更や削除から復旧できるようにします。
- データ損失防止(DLP)ツールを使用し、スタッフを教育してデータを慎重に扱い、ポリシーを順守させます。
パブリッククラウドとプライベートクラウドでは、セキュリティの扱いはどのように異なるか
パブリッククラウドのセキュリティは責任共有モデルに基づいており、クラウドプロバイダーがインフラのセキュリティを担い、顧客がクラウド内のデータやアプリケーションの保護を担います。パブリッククラウドは拡張性と柔軟性を提供しますが、慎重な設定が必要です。
一方、プライベートクラウドのセキュリティでは、企業は柔軟性とカスタマイズ性を高められますが、セキュリティに関する責任が増し、コストも高くなる可能性があります。パブリッククラウドとプライベートクラウドのどちらを選ぶかは、組織固有のニーズ、リスク許容度、コンプライアンス要件に基づいて判断すべきです。
| 項目 | パブリッククラウドのセキュリティ | プライベートクラウドのセキュリティ |
|---|---|---|
| 制御 | 基盤となるインフラに対する制御は限定的で、データとアプリケーションの保護がより重視されます。 | インフラスタック全体をより広範に制御できます。 |
| コストと複雑さ | 従量課金は一般に費用対効果が高いものの、適切に管理しないと隠れた料金が発生する可能性があります。 | 初期の設備投資と継続的な運用費用により、コストが高くなる可能性があります。 |
| データ保護 | データの暗号化と保護はクラウドプロバイダーが管理しますが、利用者は適切に設定する必要があります。 | 利用者はデータの暗号化やセキュリティ手法に直接アクセスできます。 |
| インフラの保守 | クラウドプロバイダーがインフラの保守を担当します。 | インフラの保守に関する全責任を負います。 |
| インフラの所有権 | クラウドプロバイダーがハードウェアを所有・管理します。 | 利用者またはサードパーティープロバイダーがハードウェアを所有・管理します。 |
| ネットワークセキュリティ | クラウドプロバイダーがネットワークセキュリティの機能とサービスを提供します。 | 利用者がネットワークセキュリティ対策の設定と管理を担当します。 |
| 物理セキュリティ | クラウドプロバイダーがデータセンターの物理的なセキュリティを確保します。 | データセンターへのアクセス制御など、物理的なセキュリティ対策を利用者が担当します。 |
| 規制コンプライアンス | クラウドプロバイダーの認証によって、コンプライアンス対応が左右される場合があります。 | 規制基準を満たすために、特定のセキュリティ制御を実装できます。 |
| リソースの分離 | クラウドプロバイダーの分離方式に加え、顧客側での追加設定に依存します。 | インフラの異なる部分間で、より強固な分離を実現します。 |
| 責任モデル | クラウドプロバイダーがインフラのセキュリティを担う責任共有モデルです。 | インフラを含むセキュリティについて、利用者がより大きな責任を負います。 |
| 拡張性と柔軟性 | 拡張性と柔軟性が提供され、必要に応じてリソースを容易に拡大・縮小できます。 | プライベートクラウド環境の拡張性は、割り当てられたリソースに限定されることが多くなります。 |
| セキュリティ設定 | セキュリティ設定には、顧客による慎重なセットアップと設定が必要です。 | 企業のニーズに応じてセキュリティ設定を調整できます。 |
| セキュリティ更新とパッチ管理 | クラウドプロバイダーが基盤インフラのセキュリティパッチ適用を管理します。 | 利用者がセキュリティ更新プログラムとパッチのインストールを担当します。 |
結論:パブリッククラウドを安全にするには
パブリッククラウドのセキュリティは、継続的な注意と新たな脅威への適応を必要とする、ダイナミックで常に進化する分野です。責任共有モデルを理解し、セキュリティのベストプラクティスを適用し、新たに登場するセキュリティ要件に関する最新情報を把握することで、組織は自信を持ってパブリッククラウドを導入できます。テクノロジーの進歩に伴い、クラウドセキュリティ対策も進化させ、変化し続ける環境の中でデジタル資産を確実に保護しなければなりません。
次に読む: