

















Ce guide s’adresse aux professionnels de la sécurité et aux équipes informatiques, et présente les meilleurs outils et logiciels de test d’intrusion à utiliser en 2026.
Un test d’intrusion, ou pentest, simule une cyberattaque afin d’évaluer la sécurité d’un réseau, de détecter les vulnérabilités et de les corriger avant que des acteurs malveillants ne puissent les exploiter.
Les pentests sont souvent réalisés par des prestataires tiers, mais comme ces tests externes peuvent être coûteux et devenir rapidement obsolètes, de nombreuses organisations réalisent leurs propres tests d’intrusion à l’aide d’outils de pentest, en faisant appel à leur propre personnel informatique pour constituer leurs équipes rouges (attaquants).
De nombreux pentesters et hackers éthiques utilisent des outils de pentest open source pour sonder les défenses d’un réseau, mais les organisations ayant des exigences élevées en matière de sécurité peuvent également se tourner vers des outils et des services de pentest commerciaux, qui offrent davantage de support et de fonctionnalités. Certains des meilleurs outils open source proposent aussi des offres professionnelles et d’entreprise. Nous allons ici examiner sept des meilleurs outils de pentest commerciaux, leurs avantages, leurs inconvénients et leurs cas d’utilisation.
Meilleurs outils et logiciels de test d’intrusion : tableau comparatif
Voici une comparaison détaillée des meilleurs outils de pentest.
| Outil de pentest | Idéal pour | Intégration avec d’autres outils | Analyse/évaluation des vulnérabilités | Compatibilité multiplateforme | Prix de départ |
|---|---|---|---|---|---|
| Fortra Cobalt Strike | Simuler une cybermenace réelle | Oui | Oui | Oui | À partir de 3 540 $US par utilisateur et par an |
| Fortra Core Impact | Tests d’intrusion d’infrastructures complexes | Oui | Oui | Oui | 9 450 $US par utilisateur et par an |
| Burp Suite Pro & Enterprise | Développeurs et professionnels du DevSecOps | Oui | Oui | Oui | À partir de 449 $US par utilisateur et par an |
| Metasploit Pro | Évaluation des vulnérabilités et développement d’exploits | Oui | Oui | Oui | 15 000 $US par an |
| Tenable Nessus | Analyse et évaluation des vulnérabilités réseau | Oui | Oui | Oui | 3 859,25 $US pour 12 mois |
| vPenTest | Fournisseurs de services managés | Non disponible | |||
| Pentest-Tools.com | Visualisation, création de rapports et analyse | Oui | Oui | Oui | 72 $US par mois avec une facturation annuelle |
Fortra Cobalt Strike – Idéal pour simuler une cybermenace réelle
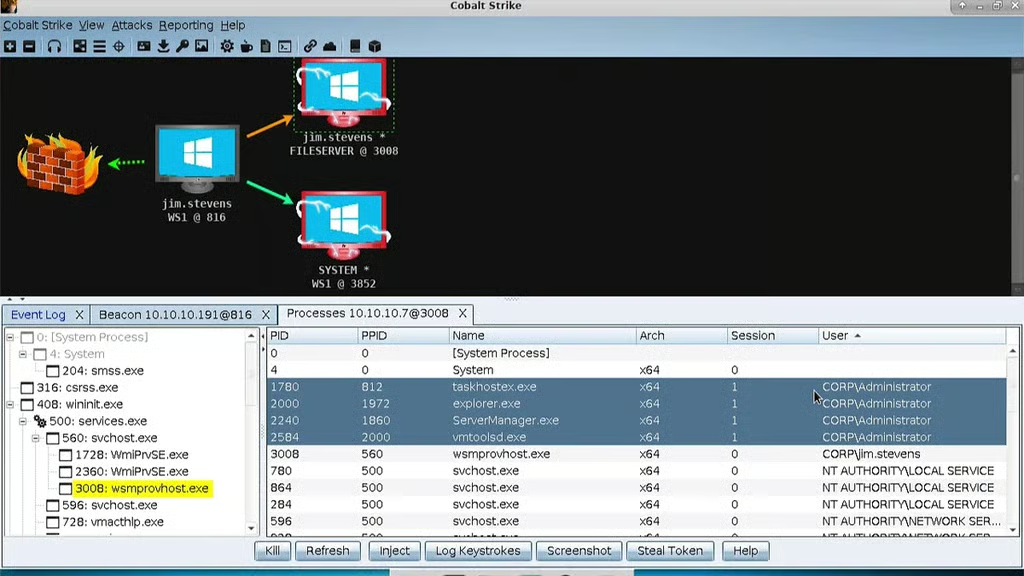
En 2012, Raphael Mudge — qui a également développé l’interface graphique Armitage pour Metasploit — a créé Cobalt Strike, un outil commercial de test d’intrusion principalement utilisé pour l’émulation des menaces ou lors de la phase post-exploitation, afin d’améliorer les simulations d’adversaires et les opérations des équipes rouges. Cobalt Strike permet aux attaquants d’imiter des acteurs malveillants sophistiqués et de reproduire leurs techniques, ce qui en fait un outil populaire auprès des équipes rouges et des pentesters qui testent la sécurité des organisations. Malheureusement, il est également devenu un outil populaire auprès des hackers. L’outil fait donc l’objet d’une surveillance et d’une réglementation strictes, et son utilisation est réservée aux utilisateurs titulaires d’une licence ou aux organisations autorisées.
Avantages et inconvénients
Avantages
- Support client efficace
- Bon rapport qualité-prix
- Outils de reconnaissance intégrés
- Interface utilisateur réactive
Inconvénients
- Peut être détourné par des cybercriminels, ce qui constitue aussi une assez bonne preuve de l’étendue de ses capacités.
Tarifs
Une licence Cobalt Strike coûte environ 3 540 $US par utilisateur pour une durée d’un an. Vous pouvez contacter l’entreprise pour obtenir des informations sur le processus d’achat et les conditions applicables.
Fonctionnalités clés
- Simulations avancées d’adversaires
- Permet aux professionnels de la cybersécurité d’imiter un acteur furtif implanté à long terme dans le réseau de leurs clients
- Opérations dynamiques d’équipe rouge
- Les utilisateurs peuvent créer et partager leurs extensions dans le Community Kit
- Fonctionnalités de communication de commande et contrôle (C2)
Captures d’écran
À lire également : Comment Cobalt Strike est devenu l’outil préféré des hackers
Fortra Core Impact – Idéal pour les tests d’intrusion d’infrastructures complexes
Fortra possède les deux premiers outils de notre liste, dont Core Impact, un outil de test d’intrusion qui permet aux organisations de simuler des attaques réelles contre leur infrastructure réseau et leurs applications afin d’identifier les vulnérabilités et les faiblesses.
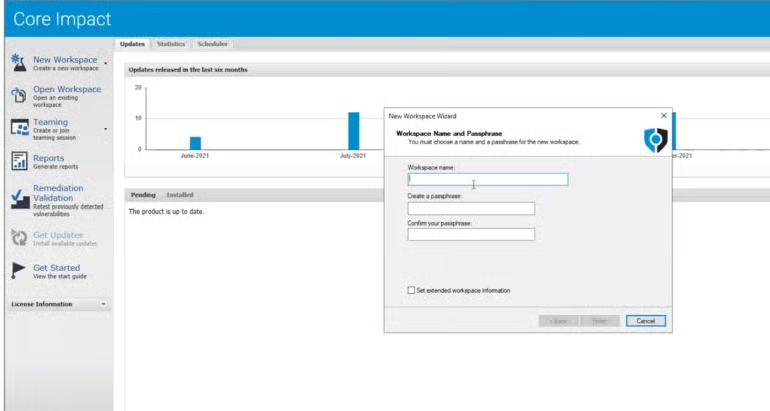
Grâce à ses fonctionnalités de test réseau, de test côté client, de test d’applications web, d’exploitation à distance, de tests d’intrusion rapides (RPT), de post-exploitation et de travail en équipe, il permet aux professionnels de la sécurité d’évaluer le niveau de sécurité de leurs réseaux, d’identifier les vulnérabilités potentielles et d’évaluer l’efficacité de leurs contrôles de sécurité. Les utilisateurs peuvent personnaliser et concevoir leurs propres exploits afin de répondre aux exigences spécifiques de leur organisation.
Avantages et inconvénients
Avantages
- Interface graphique conviviale
- De nombreux utilisateurs apprécient ses capacités d’automatisation
- Facile à configurer et à utiliser
Inconvénients
- Certains utilisateurs trouvent l’outil coûteux
- La documentation pourrait être améliorée
Tarifs
Core Impact propose trois formules tarifaires avec différentes fonctionnalités.
- Basic : 9 450 $US par utilisateur et par an
- Pro : 12 600 $US par utilisateur et par an
- Enterprise : tarif personnalisé
Fortra vous permet de regrouper Core Impact et Cobalt Strike (Advanced Bundle) ; les tarifs sont les suivants :
- Cobalt Strike avec Core Impact Basic coûte 12 600 $US par utilisateur et par an.
- Cobalt Strike avec Core Impact Pro coûte 15 750 $US par utilisateur et par an.
- Le tarif de Cobalt Strike avec Core Impact Enterprise est disponible sur demande.
Vous pouvez acheter les exploits SCADA, médicaux et IoT en option, mais ils sont uniquement disponibles pour les clients de Core Impact Enterprise.
Fonctionnalités clés
- Création de rapports personnalisables
- Core Impact propose des outils de test d’intrusion rapide (RPT) pour aider les utilisateurs à automatiser et à optimiser leur utilisation des ressources de sécurité. Le test peut être effectué selon trois vecteurs différents : réseau, côté client et application web.
- Conformité aux réglementations du secteur telles que PCI DSS, le RGPD et HIPAA
- Il permet de prouver le respect de réglementations telles que PCI DSS, le NIST, la CMMC et bien d’autres.
Captures d’écran
Burp Suite – Idéal pour les développeurs et les professionnels du DevSecOps
Burp Suite est une suite logicielle très réputée pour les tests de sécurité offensifs, développée par PortSwigger et disponible en versions gratuite et payante. Les professionnels de la sécurité et les pentesters l’utilisent largement pour identifier et exploiter les vulnérabilités des applications.
Burp est un outil très puissant capable d’effectuer des analyses avancées, mais l’un de ses usages les plus classiques est l’interception du trafic (par exemple, des requêtes HTTP). Burp Suite se compose de plusieurs modules, notamment un serveur proxy, un scanner, un intrus, un répéteur, un séquenceur et un spider. Ces modules fonctionnent ensemble pour effectuer diverses tâches de test de sécurité.
Avantages et inconvénients
Avantages
- Utilisé par la plupart des équipes de sécurité, des chercheurs et des professionnels (ainsi que par des attaquants)
- Très complet
Inconvénients
- Bien qu’il dispose de certaines fonctionnalités conviviales, il est globalement beaucoup plus difficile à apprendre et à maîtriser que d’autres scanners.
- De nombreuses fonctionnalités ne sont pas disponibles dans l’édition Community (gratuite), et l’édition Enterprise est relativement coûteuse.
Tarifs
Burp est disponible gratuitement et en versions payantes
- Burp Suite Community Edition : disponible gratuitement
- Burp Suite Professional : la formule coûte 449 $US par utilisateur et par an
L’édition Enterprise de Burp Suite est proposée selon deux modalités : tarification à l’usage et abonnement.
- Paiement à l’analyse : 1 999 $US par an, plus 9 $US par heure d’analyse
- Classic : 17 380 $US par an. Cette formule permet d’effectuer 20 analyses simultanées et de prendre en charge un nombre illimité d’applications et d’utilisateurs.
- Unlimited : 49 999 $US par an et permet d’effectuer un nombre illimité d’analyses simultanées.
Fonctionnalités clés
- Authentification unique et contrôles d’accès basés sur les rôles
- Support technique avec un SLA de 24 heures
- Intégration à une plateforme CI/CD
- Il propose 250 extensions (BApps) pour personnaliser les workflows de test.
Captures d’écran
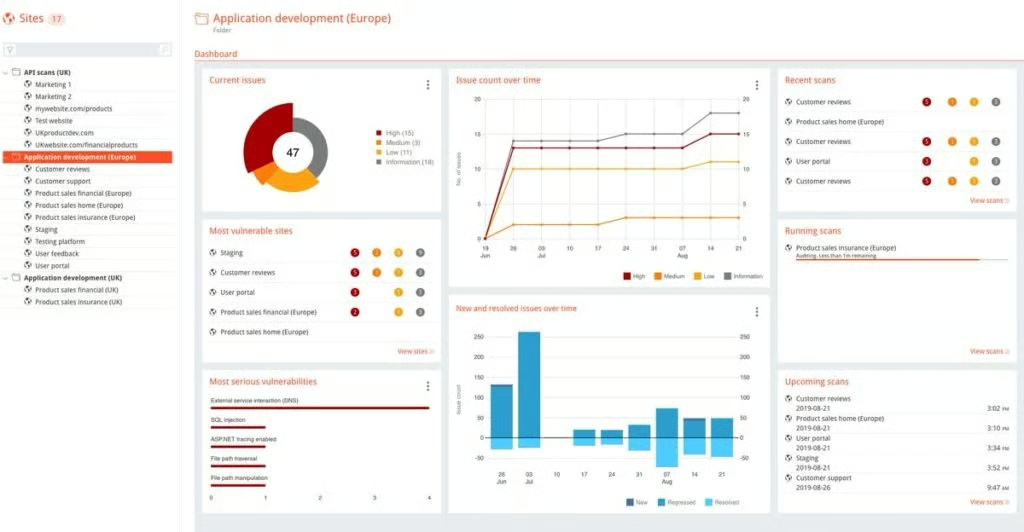
À lire également : Bien démarrer avec Burp Suite : tutoriel de pentest
Metasploit – Idéal pour l’évaluation des vulnérabilités et le développement d’exploits
Metasploit, développé par Rapid7, est un framework d’exploitation bien connu qui, comme la version gratuite de Burp, est également inclus dans la distribution de pentest open source Kali Linux . Metasploit fournit des modules et des scanners utiles pour exploiter les vulnérabilités. Il permet aux professionnels de la sécurité et aux hackers éthiques d’évaluer le niveau de sécurité d’un système et de reproduire des scénarios d’attaque réels afin de comprendre les risques et les vulnérabilités potentiels.
Avantages et inconvénients
Avantages
- Utilisé par la plupart des équipes de sécurité, des chercheurs et des professionnels (ainsi que par des attaquants).
- Très complet
- Très pratique pour simuler des machines compromises
- Se combine facilement avec Nmap
Inconvénients
- Il facilite considérablement le piratage, y compris pour les débutants et les script kiddies.
- Il peut devenir coûteux pour certaines petites entreprises.
Tarifs
Metasploit n’affiche pas ses tarifs sur son site web. L’entreprise invite les acheteurs à contacter son équipe commerciale pour obtenir un devis personnalisé. Les informations disponibles publiquement indiquent que l’édition Metasploit Pro coûte 15 000 $US par an. Votre tarif réel peut différer ; il est donc nécessaire de contacter l’entreprise pour obtenir un devis.
Fonctionnalités clés
- Vous pouvez créer des charges utiles infectées à l’aide d’une interface graphique (avec l’interface graphique des charges utiles ou dans la version Pro).
- Les tests peuvent être automatisés.
- Inclut des outils de post-exploitation tels que des enregistreurs de frappes, des renifleurs de paquets et des portes dérobées persistantes.
Captures d’écran
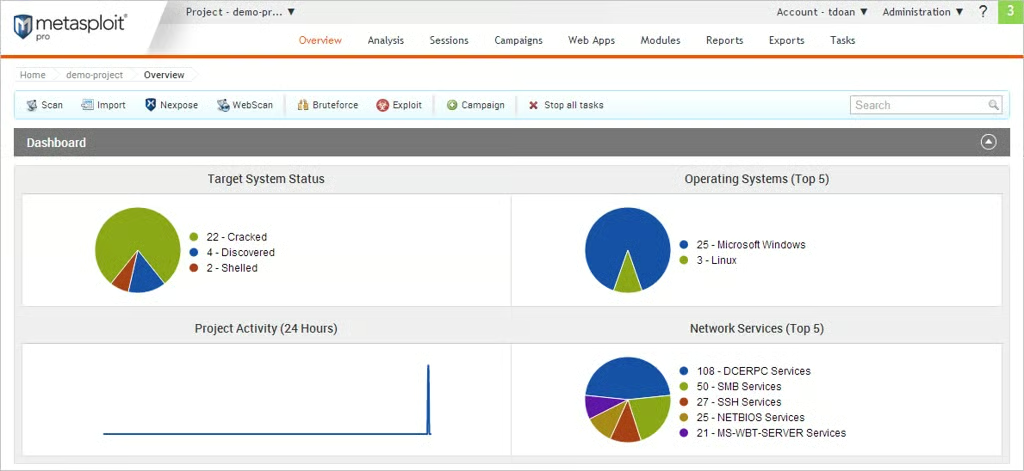
À lire également : Bien démarrer avec le framework Metasploit : tutoriel de pentest
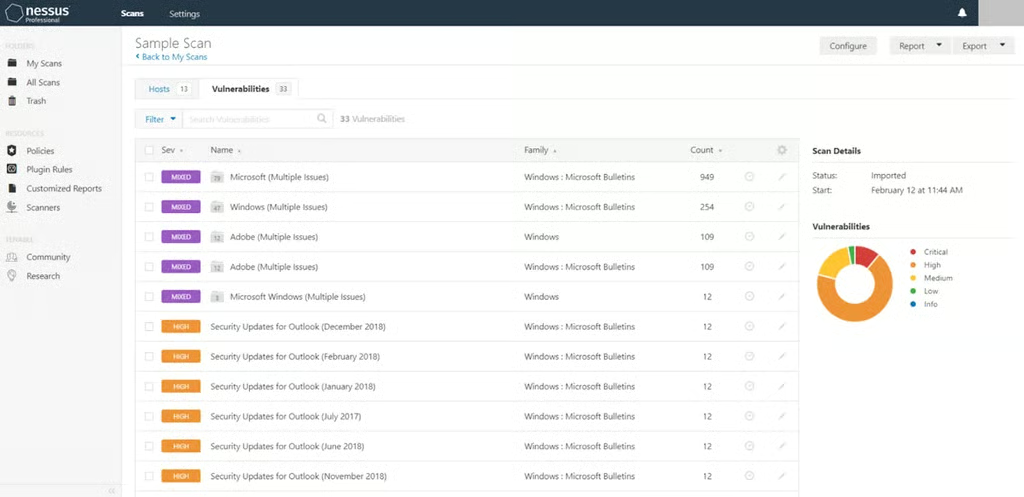
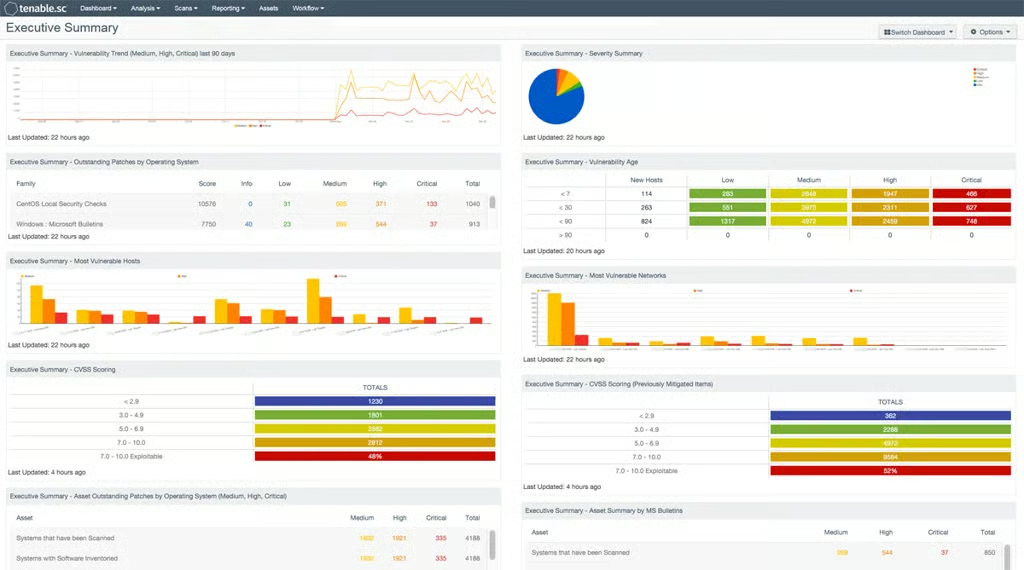
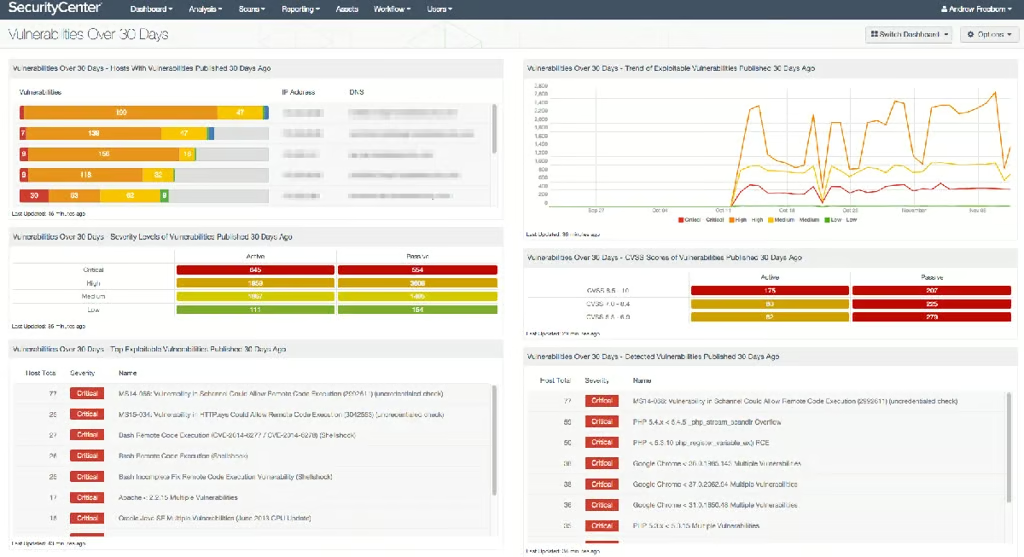
Tenable Nessus – Idéal pour l’analyse et l’évaluation des vulnérabilités réseau
Conçu pour les consultants, les pentesters, les développeurs, les PME et les professionnels de la sécurité, Tenable Nessus est un outil d’évaluation des vulnérabilités . Il propose une base de données complète de vulnérabilités, des mises à jour fréquentes et une interface conviviale.
Tenable Nessus peut analyser votre infrastructure afin d’identifier les failles de sécurité, les erreurs de configuration et les points d’entrée potentiels pour les cyberattaques, réduisant ainsi le risque de cyberattaques et de fuites de données.
Avantages et inconvénients
Avantages
- Intégration avec d’autres outils de sécurité
- Fonctionnalités d’automatisation des analyses
- Fonctionnalités d’analyse avancées
Inconvénients
- Le support 24 h/24 et 7 j/7 coûte 430 $US supplémentaires.
- La formation est également facturée en supplément.
- Certains utilisateurs signalent que l’outil met du temps à effectuer les analyses et à générer les rapports.
Tarifs
Tenable Nessus propose deux formules tarifaires : Tenable Nessus Expert et Tenable Nessus Professional.
Selon l’entreprise, Nessus Expert est idéal pour les consultants, les pentesters, les développeurs et les PME. Vous pouvez acheter une licence d’un an ou pluriannuelle.
- 1 an : 5 686,75 $US pour 12 mois
- 2 ans : 11 089,16 $US pour 24 mois
- 3 ans : 16 207,24 $US pour 36 mois
L’entreprise indique que Tenable Nessus Professional est conçu pour les consultants, les pentesters et les professionnels de la sécurité. Le coût de la licence est le suivant :
- 1 an : 3 859,25 $US pour 12 mois
- 2 ans : 7 525,54 $US pour 24 mois
- 3 ans : 10 998,86 $US pour 36 mois
Fonctionnalités clés
- Jusqu’à 500 politiques d’analyse prédéfinies
- Fonctionnalités d’analyse de la surface d’attaque externe
- Politiques d’analyse personnalisables
Captures d’écran
vPenTest – Idéal pour les fournisseurs de services managés
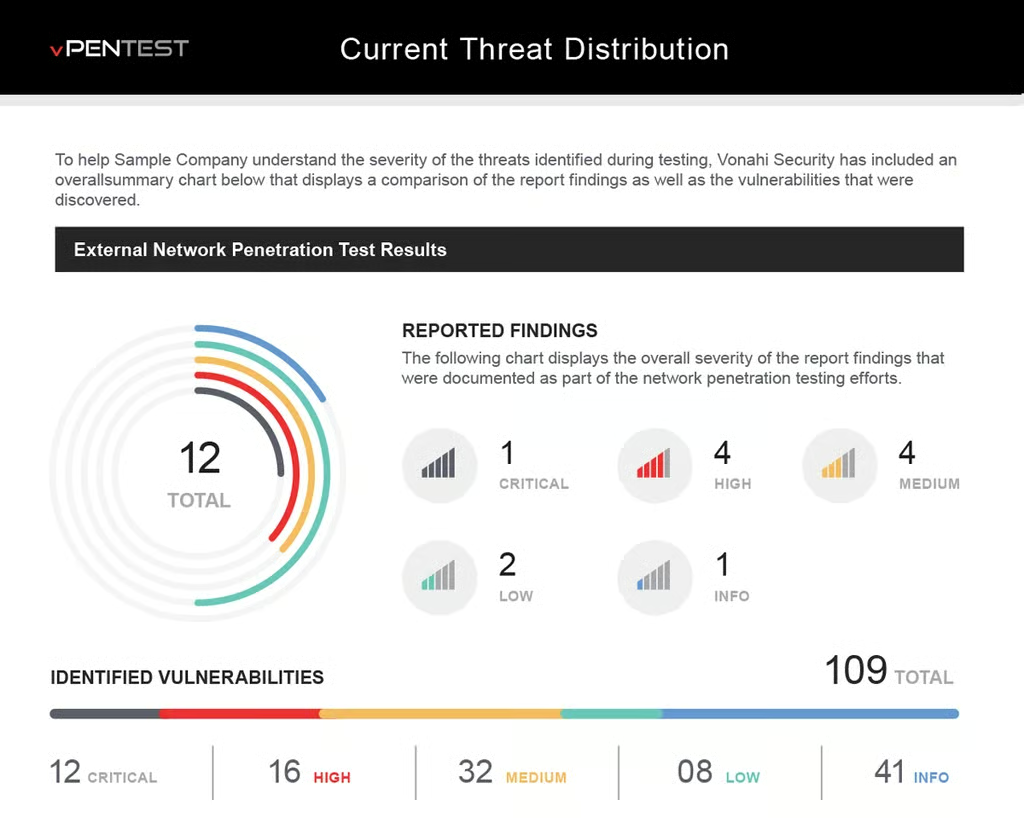
vPenTest, un produit de Vonahi Security, est un outil automatisé de test d’intrusion réseau conçu pour les fournisseurs de services managés (MSP). Il affirme combiner l’expertise de plusieurs pentesters hautement compétents avec les capacités de nombreux outils pour effectuer diverses tâches, notamment la découverte des hôtes, l’énumération des services, l’analyse des vulnérabilités, l’exploitation, la post-exploitation, l’élévation de privilèges et le déplacement latéral, ainsi que la documentation et la création de rapports.
Avantages et inconvénients
Avantages
- D’après les commentaires publiés sur les sites d’avis, la plupart des utilisateurs ont une expérience positive de l’outil.
- Visibilité en temps réel sur le réseau de l’organisation
- Bonnes fonctionnalités de création de rapports
- Facile à apprendre et à utiliser
Inconvénients
- La documentation pourrait être améliorée : certains utilisateurs la jugent obsolète ou incomplète.
- Le délai de restitution des résultats pourrait être amélioré et raccourci.
Tarifs
Le fournisseur demande aux acheteurs potentiels de contacter son expert interne pour obtenir une démonstration et un devis. Bien que nous n’ayons pas pu obtenir d’informations tarifaires, des utilisateurs indiquent que vPenTest est nettement moins cher que le recours à des pentesters humains.
Fonctionnalités clés
- Test d’intrusion des réseaux internes et externes
- Élévation de privilèges
- Identifie et localise les données sensibles susceptibles d’être compromises
- Fournit des rapports détaillés et des analyses des vulnérabilités et des risques de sécurité potentiels découverts pendant les tests
Captures d’écran
Pentest-Tools.com – Idéal pour la visualisation, la création de rapports et l’analyse
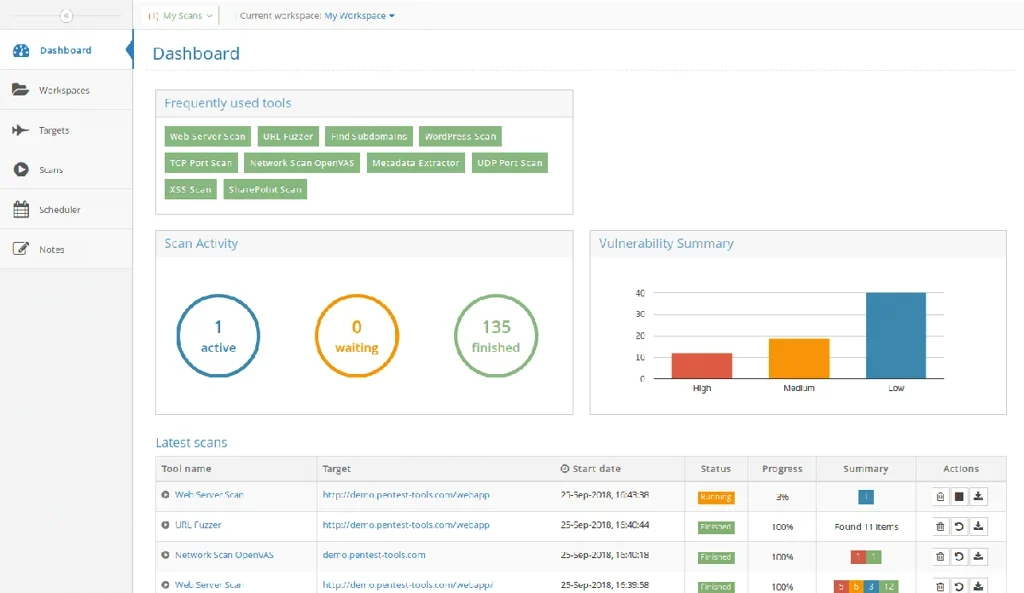
Pentest-Tools.com propose une variété d’outils et de ressources pour les tests d’intrusion et l’évaluation des vulnérabilités. Il offre un ensemble d’outils de sécurité, tels que des scanners d’applications web et des scanners réseau, que les professionnels de la sécurité peuvent utiliser pour identifier les vulnérabilités et tester la sécurité de leurs systèmes.
Avantages et inconvénients
Avantages
- Propose une intégration avec des outils tiers tels que Jira, les Webhooks et bien d’autres.
- Les rapports peuvent être exportés dans différents formats, tels que CSV, HTML et PDF.
- Vous pouvez planifier des analyses périodiques : quotidiennes, hebdomadaires ou mensuelles.
Inconvénients
- Le support premium est réservé aux utilisateurs de la formule Teams.
- L’accès multi-utilisateur est également réservé aux utilisateurs de la formule Teams.
Tarifs
Le fournisseur demande aux acheteurs potentiels de contacter son expert interne pour obtenir une démonstration et un devis. Bien que nous n’ayons pas pu obtenir d’informations tarifaires, des utilisateurs indiquent que vPenTest est nettement moins cher que le recours à des pentesters humains.
Fonctionnalités clés
- Surveillance continue de la sécurité
- L’entreprise propose différents outils de sécurité, notamment des scanners de vulnérabilités web, des scanners de vulnérabilités réseau, des outils offensifs et des outils de reconnaissance.
- Fonctionnalités d’automatisation
- Analyse du réseau interne (via VPN)
Captures d’écran
Fonctionnalités clés des logiciels de test d’intrusion
Voici quelques-unes des fonctionnalités clés que les acheteurs doivent rechercher dans les outils de pentest.
Analyse des vulnérabilités
Les outils de pentest disposent souvent de bases de données recensant les vulnérabilités connues afin d’identifier les faiblesses potentielles du réseau, des systèmes ou des applications d’une organisation susceptibles d’être exploitées par des attaquants, ce qui permet aux entreprises de corriger facilement ces failles avant que des acteurs malveillants n’en tirent parti.
À lire également :
- Test d’intrusion ou analyse des vulnérabilités : quelle différence ?
- Meilleurs outils d’analyse des vulnérabilités
Tests d’exploitation
Les fonctionnalités de test d’exploitation permettent de simuler des cyberattaques réelles. Il s’agit de tenter d’exploiter les vulnérabilités identifiées afin de comprendre l’impact et les conséquences potentiels d’une attaque réussie.
Tests des réseaux sans fil
Avec l’utilisation croissante des réseaux sans fil, les logiciels de test d’intrusion doivent disposer de fonctionnalités spécifiques pour évaluer leur sécurité. Cela peut inclure la recherche de ports ouverts, le test de la robustesse du chiffrement ou la tentative d’obtenir un accès non autorisé par l’intermédiaire de points d’accès sans fil.
Prise en charge de la conformité et des réglementations
Les logiciels de test d’intrusion doivent disposer de fonctionnalités permettant aux organisations d’aligner leurs tests sur les normes du secteur, les réglementations et les exigences de conformité. Cela garantit que les organisations peuvent respecter leurs obligations réglementaires et démontrer leur diligence dans leurs efforts de sécurisation.
Intégration et collaboration
De nombreuses organisations disposent d’infrastructures informatiques complexes et de plusieurs outils de sécurité. Les logiciels de test d’intrusion doivent proposer des fonctionnalités permettant une intégration transparente avec les systèmes de sécurité existants, tels que les plateformes SIEM , les CMDB, les ITSM et les outils DevSecOps, afin d’offrir une vue globale de la posture de sécurité d’une organisation et d’accélérer la correction des failles.
Les autres fonctionnalités à rechercher comprennent :
- Développement d’exploits : La capacité à développer des scripts et des outils personnalisés qui exploitent les vulnérabilités découvertes pour accéder à un système ou à une application.
- Crackage de mots de passe : La capacité à utiliser des attaques par force brute, par dictionnaire et hybrides pour cracker des mots de passe et obtenir un accès.
- Cartographie du réseau : La capacité à cartographier la topologie d’un réseau, en révélant ses appareils, ses services et ses ports ouverts.
- Ingénierie sociale : La capacité à utiliser des tactiques d’ingénierie sociale telles que le phishing et le pretexting pour accéder à des informations confidentielles.
- Test des applications web : La capacité à rechercher des vulnérabilités dans les applications et les services web.
- Renforcement des systèmes : La capacité à sécuriser un système en le corrigeant, en le mettant à jour et en déployant des pare-feu.
- Analyse post-exploitation : La capacité à analyser un système compromis afin d’identifier et d’exploiter d’autres vulnérabilités.
- Analyse des malwares : La capacité à analyser les logiciels malveillants et à développer des contre-mesures.
- Élévation de privilèges : L’exploitation de vulnérabilités pour obtenir des privilèges de niveau supérieur.
- Création de rapports et documentation : La synthèse des résultats et la présentation de preuves étayant les conclusions.
Comment choisir les meilleurs outils et logiciels de test d’intrusion pour votre entreprise
Lorsque vous recherchez un outil de test d’intrusion, sachez que vous aurez probablement besoin de plusieurs composants pour réaliser un test d’intrusion complet. Certains outils sont par ailleurs plus flexibles que d’autres. Certaines solutions logicielles permettent aux utilisateurs de définir des règles personnalisées en fonction d’un cas d’utilisation spécifique.
Le choix de l’outil de pentest dépendra du type de pentest que vous prévoyez d’effectuer. Par exemple, si vous réalisez un pentest réseau, un outil de pentest réseau open source tel que Nmap peut suffire. Si vous réalisez un pentest d’application web, vous aurez besoin d’un outil de pentest d’application web tel que Burp Suite.
Chaque type de pentest nécessite des outils différents pour mener à bien la tâche. Il est donc essentiel d’identifier le type de pentest que vous prévoyez d’effectuer et de choisir les outils adaptés.
- Comprenez vos besoins : Identifiez les objectifs et les buts de sécurité spécifiques de votre organisation et déterminez le périmètre du test d’intrusion (par exemple, réseau, applications web, applications mobiles et réseaux sans fil).
- Évaluez vos ressources : Assurez-vous que la solution choisie est compatible avec vos outils existants et votre expertise interne.
- Recherchez les outils et établissez une liste restreinte : Nous vous avons aidé à démarrer, mais vous devez maintenant trouver les outils adaptés à votre environnement.
- Évaluez les fonctionnalités des outils : Comparez les fonctionnalités des outils présélectionnés avec les exigences de votre organisation.
- Tenez compte de la sécurité et du service proposés par l’outil : Les mises à jour, la formation et le support, ainsi que la réputation du fournisseur, sont également importants.
- Testez et essayez : Vous pouvez demander une démonstration si aucun essai gratuit n’est proposé.
Méthodologie d’évaluation
Nous avons évalué plus de 60 outils de test d’intrusion à l’aide de 28 points de données répartis dans cinq catégories clés : prix/valeur, fonctionnalités essentielles, fonctionnalités secondaires, facilité d’utilisation et mise en œuvre pour les administrateurs, et support. Nous avons recueilli des informations sur les fonctionnalités, les tarifs et d’autres éléments pertinents de chaque outil à partir de leurs sites web, fiches techniques, livres blancs et documentations respectifs. Nous avons ensuite utilisé ces données pour noter les meilleurs outils et logiciels de test d’intrusion comme suit :
- Tarifs/valeur (20 %)
- Fonctionnalités essentielles (40 %)
- Fonctionnalités secondaires (5 %)
- Facilité d’utilisation et mise en œuvre pour les administrateurs (20 %)
- Support (15 %)
Chez eSecurity Planet avons votre intérêt à cœur. Nous avons sélectionné les outils les mieux notés après un examen attentif, des calculs et des recherches approfondies afin de vous aider à déterminer les outils les mieux adaptés à vos besoins et à vos cas d’utilisation.
En conclusion : choisir un outil de pentest
Les tests d’intrusion constituent une pratique de sécurité essentielle et réduisent la probabilité et les possibilités d’une cyberattaque. Il existe plusieurs façons de procéder — services de pentest, personnel de sécurité spécialisé et même outils automatisés —, mais le plus important est de commencer.
À lire ensuite :
- Combien coûte un test d’intrusion ? 11 facteurs tarifaires
- Meilleurs outils de simulation de compromission et d’attaque (BAS)
Cet article met à jour celui de février 2022 rédigé par Julien Maury