













Compliance bei Datensicherheit bezeichnet die Anwendung risikomindernder Sicherheitskontrollen im Einklang mit relevanten Datenschutzvorschriften, Sicherheits-Frameworks und Sicherheitsrichtlinien. Regierungen erlassen die maßgeblichen Datenschutzvorschriften mit den höchsten Strafen, doch Sicherheits-Frameworks und -richtlinien liefern die greifbarsten Leitlinien für Best Practices und bilden die Grundlage für standardisierte Compliance-Tools und -Services.
- Wichtige Sicherheitsvorschriften und -gesetze
- Wichtige Sicherheitsstandards und -Frameworks
- Warum Sie Datenschutzgesetze und -standards einhalten sollten
- Herausforderungen bei der Sicherheits-Compliance
- 6 Best-Practice-Kategorien des NIST für die Compliance bei Datensicherheit
- Compliance-Tools und -Services
- Mögliche künftige Vorschriften
- Fazit: Compliance schafft Sicherheitschancen
Wichtige Sicherheitsvorschriften und -gesetze
Regierungen verabschieden Datenschutzvorschriften und -gesetze, um Organisationen jeder Größe dazu zu zwingen, Kunden und Verbraucher durch verbesserte Verfahren der Cybersicherheit besser zu schützen. Derzeit konzentrieren sich die meisten Gesetze auf den Schutz von Daten, insbesondere personenbezogenen Daten (PII); einige Vorschriften gelten jedoch auch für Finanz- und Gesundheitsdaten.
Zu den wichtigsten internationalen Datenschutzgesetzen gehören:
- Datenschutz-Grundverordnung (DSGVO): Die Verordnung der Europäischen Union (EU) zum Schutz personenbezogener Daten mit äußerst weit gefassten PII-Definitionen und hohen Geldstrafen.
- California Consumer Privacy Act (CCPA): Das erste von vielen US-Bundesstaatengesetzen, das den Schutz personenbezogener Daten und einen Mechanismus für Klagen wegen Datenschutzverletzungen vorschreibt.
- Personal Information Protection Law (PIPL): Das chinesische Gesetz zum Schutz der personenbezogenen Daten von Bürgern innerhalb der Volksrepublik China vor Verletzungen oder Missbrauch.
- Health Insurance Portability and Accountability Act (HIPAA): Das US-Bundesgesetz, das den Schutz medizinischer Unterlagen und persönlicher Gesundheitsdaten vorschreibt.
- Gramm-Leach-Bliley (GLB) Act: Das US-Bundesgesetz, das Finanzinstitute zum Schutz nichtöffentlicher persönlicher Finanzdaten verpflichtet.
Einige Vorschriften schaffen Aufsichtsbehörden mit weitreichenden und weniger klar definierten Durchsetzungsbefugnissen. Die US Securities Exchange Commission (SEC) und die US Federal Trade Commission (FTC) fallen beide in diese Kategorie und verhängen regelmäßig Geldstrafen und erheben Strafanzeigen im Zusammenhang mit Datenschutzverletzungen.
Anforderungen von Sicherheitsvorschriften
Im Kern verpflichten Datenschutzgesetze Unternehmen, gemeinnützige Organisationen und andere Einrichtungen dazu, das Offenlegen oder den Missbrauch regulierter Daten zu verhindern. Im Allgemeinen definieren Vorschriften geschützte Daten und Sicherheitsanforderungen auf breiter Ebene und enthalten einige Details zu Definitionen und Meldepflichten. Die folgende Tabelle gibt einen Überblick über die wichtigsten Vorschriften:
| Internationales Recht | Geschützte Daten | Sicherheitsanforderungen |
|---|---|---|
| DSGVO | Personenbezogene Daten von EU-Bürgern oder -Einwohnern, auch wenn sie sich nicht innerhalb der EU befinden. | Einhaltung der DSGVO nachweisen, Daten sicher verarbeiten und EU-Behörden innerhalb von 72 Stunden über eine Datenschutzverletzung informieren. |
| CCPA | Personenbezogene Daten von Einwohnern Kaliforniens. | Betroffene Einwohner Kaliforniens über durch eine Datenschutzverletzung offengelegte personenbezogene Daten informieren; die Behörden des Bundesstaats über Verletzungen von 500 oder mehr Datensätzen informieren. |
| PIPL | Personenbezogene Daten von Personen innerhalb Chinas. | Daten identifizieren und von unnötiger Verarbeitung (Erfassung, Speicherung, Nutzung, Verarbeitung, Übertragung, Bereitstellung, Veröffentlichung und Löschung) ausschließen. |
| HIPAA | Persönliche Gesundheitsdaten und medizinische Unterlagen. | Integrität, Verfügbarkeit und Sicherheit von Gesundheitsdaten gewährleisten. |
| GLB | Alle nichtöffentlichen personenbezogenen Daten der Kunden eines Finanzinstituts. | Kundendaten schützen. |
Trotz der weit gefassten Anforderungen sehen die Vorschriften konkrete Strafen für Verstöße vor. So legt die DSGVO eine Höchststrafe fest, die dem höheren Wert von 4 % des weltweiten Jahresumsatzes oder 20 Millionen € entspricht. Die zivilrechtlichen HIPAA-Strafen reichen von Geldbußen zwischen 100 und 1,5 Millionen US-Dollar pro Jahr bis zu Freiheitsstrafen von bis zu 10 Jahren.
Unternehmen einigen sich mit Aufsichtsbehörden häufig auf Strafzahlungen unterhalb der Höchststrafe, doch die Beträge können weiterhin hoch sein und das Unternehmen erheblich beeinträchtigen. Zu den jüngsten Beispielen für Strafzahlungen gehören:
- Geldstrafe von 1,2 Milliarden € im Jahr 2023 wegen DSGVO-Verstößen von Meta.
- Geldstrafe von 746 Millionen € im Jahr 2021 wegen DSGVO-Verstößen von Amazon.
- Geldstrafe von 405 Millionen € im Jahr 2022 wegen DSGVO-Verstößen von Meta.
- Geldstrafe von 5,1 Millionen US-Dollar im Jahr 2021 wegen HIPAA-Verstößen von Lifetime Healthcare Companies.
Die breit und vage definierten Sicherheitsanforderungen ermöglichen es den Vorschriften, sich an wandelnde Technologielandschaften anzupassen, machen die Anforderungen jedoch zugleich unklar und schwer erfüllbar. Die meisten Organisationen schützen sich, indem sie einen Sicherheitsstandard auswählen, der konkretere Leitlinien für die Umsetzung, Bewertung und Dokumentation der Compliance bietet.
Wichtige Sicherheitsstandards und -Frameworks
Sicherheitsstandards sind konkrete Anforderungen für bestimmte IT-Ziele oder Best Practices. Sicherheits-Frameworks bestehen aus Sammlungen von Sicherheitsstandards, Verfahren und Best Practices. Zwar können einige Frameworks von Regierungen entwickelt werden, doch viele der weithin eingesetzten Sicherheitsstandards und -Frameworks werden von privaten Industrieverbänden entwickelt und durchgesetzt.
Zu den wichtigsten Sicherheitsstandard-Frameworks gehören:
- Cybersecurity Framework des National Institute of Standards and Technology (NIST): Entwickelt eine gemeinsame Grundlage für die Sicherheit, die auf viele verschiedene Organisationen anwendbar ist.
- Common Security Framework (CSF) der Health Information Trust Alliance (HITRUST): Definiert eine Reihe von Sicherheitsprinzipien, die speziell zum Schutz von HIPAA-Daten entwickelt wurden.
- Payment Card Industry Data Security Standards (PCI DSS): Definiert die Sicherheitsstandards, die umgesetzt werden müssen, um die Berechtigung zur Verarbeitung von Zahlungskarten zu behalten.
- International Organization for Standardization (ISO): Bietet zahlreiche Sicherheitsstandards zur Standardisierung von Sicherheitsprozessen und -zielen, etwa ISO-27001 oder ISO 27799.
- System and Organization Controls (SOC) 2: Bietet ein Framework zur Zertifizierung der IT-Sicherheits-, Verfügbarkeits-, Integritäts-, Vertraulichkeits- und Datenschutzkontrollen einer Organisation.
Anforderungen an Sicherheits-Frameworks
Frameworks bieten deutlich mehr Orientierung als Vorschriften, da sie Sicherheitsprinzipien in Bereiche mit konkreten Zielen, Funktionen und Richtlinien aufgliedern. Sobald Sie sich für die Einführung eines Frameworks in Ihrer Organisation entschieden haben, müssen Sie Sicherheitsrichtlinien entwickeln, die festlegen, wie das Unternehmen jede Framework-Anforderung durchsetzt, die Richtlinien implementiert und anschließend die Systeme testet, um sicherzustellen, dass sie die Ziele der Richtlinien und des Frameworks erfüllen.
Einige freiwillige Frameworks erlauben eine selbst durchgesetzte und selbst zertifizierte Einhaltung ohne Strafen bei Nicht-Compliance. Andere, etwa PCI DSS, erfordern eine verpflichtende Teilnahme, damit die Berechtigung zur Kartenzahlungsabwicklung erhalten bleibt, und unabhängige externe Prüfer müssen die Compliance bestätigen. Solche Prüfer müssen häufig von dem Verband zertifiziert sein, der das Framework entwickelt hat, um Zertifizierungsaudits durchführen zu dürfen.
Obwohl Frameworks präziser als Vorschriften sind, bleiben sie meist auf einer relativ hohen Abstraktionsebene, um eine technologische Abhängigkeit oder übermäßig detaillierte Anforderungen zu vermeiden. Betrachten wir beispielsweise den Endpunktschutz.
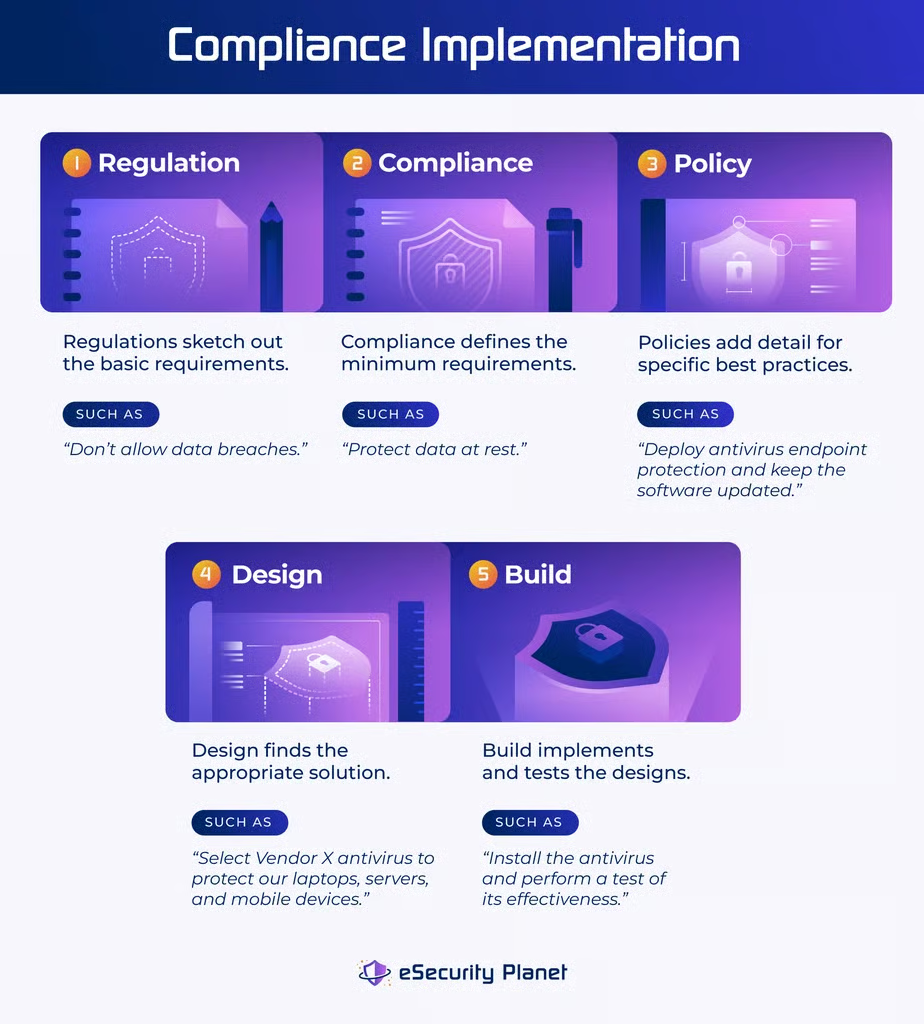
Das NIST-CSF-Framework für Datensicherheit (PR.DS-01) erwartet, dass „die Vertraulichkeit, Integrität und Verfügbarkeit ruhender Daten geschützt werden“. Der PCI-DSS-Standard für Endpunktsicherheit verlangt von Organisationen, „ein Programm für das Schwachstellenmanagement aufrechtzuerhalten“ und „alle Systeme vor Malware zu schützen sowie Antivirensoftware oder -programme regelmäßig zu aktualisieren“. Keiner der beiden Standards erwähnt Endpunkte ausdrücklich, und nur einer nennt eine Technologie (Antivirus).
Warum Sie Datenschutzgesetze und -standards einhalten sollten
Wir halten Datenschutzgesetze, -standards und -Frameworks aus drei wichtigen Gründen ein: Wir müssen Strafen vermeiden, sie machen uns besser und helfen uns, Schäden zu begrenzen.
Compliance zur Vermeidung von Strafen
Wir müssen Gesetze und Vorschriften einhalten, sonst drohen uns Strafen und Sanktionen:
- Finanzielle und strafrechtliche Sanktionen: Geldbußen, kostspielige Vergleiche und sogar mögliche Haftstrafen vermeiden, die durch die Nichteinhaltung von Vorschriften ausgelöst werden können.
- Öffentliche Bloßstellung: Verpflichtende Meldepflichten bei Datenschutzverletzungen durch Compliance vermeiden und so den möglichen Umfang und das Ausmaß von Datenschutzverletzungen begrenzen.
- Geschäftsverlust: Geschäftsverträge und Versicherungsschutz erhalten, die die Einhaltung bestimmter Sicherheitsstandards oder Frameworks wie PCI DSS für Kartenzahlungen voraussetzen.
In letzter Zeit erhielten viele kleine Unternehmen, die ansonsten von der Compliance ausgenommen sein könnten, von ihren Großkunden keine Aufforderungen mehr, Compliance-Nachweise zu erbringen. Neuere Vorschriften erzwingen Nachweise entlang der Lieferkette und erweitern damit die Anforderungen über den Geltungsbereich der ursprünglichen Vorschriften hinaus.
Compliance macht uns besser
Die Einhaltung von Vorschriften, Standards und Frameworks kann das gesamte Unternehmen verbessern – durch Best Practices für die Sicherheit, zusätzlichen Datenschutz, die Erfüllung von Versicherungsanforderungen, den Schutz der Reputation und neue Geschäftsmöglichkeiten.
- Setzt Best Practices durch: Liefert Erkenntnisse für wirksame Sicherheitskontrollen, Dokumentation, Überwachung, Tests, Berichterstattung und Behebung in einem breiten Spektrum der Sicherheit.
- Schützt Daten: Erzwingt die Compliance für regulierte Daten und kann darüber hinaus Kontrollen zum Schutz von Geschäftsgeheimnissen vor Diebstahl hinzufügen sowie gute Geschäftspraktiken durchsetzen.
- Erfüllt Versicherungsanforderungen: Stellt Kontrollen und Berichte bereit, die auf natürliche Weise die Fähigkeit einer Organisation verbessern, bestehende Kontrollen für den Versicherungsschutz im Bereich Cybersicherheit zu validieren.
- Schützt die Reputation: Stellt Berichte über Penetrationstests bereit, die Kunden Sicherheit geben, die Sicherheit zur Minimierung von Datenschutzverletzungen erhöhen und die Resilienz von Sicherheitssystemen für die Geschäftskontinuität stärken.
- Gewinnt neue Geschäfte: Schafft Möglichkeiten, neue Geschäfte zu gewinnen; beispielsweise ermöglicht eine CMMC-Zertifizierung die Teilnahme an Ausschreibungen für DoD-Verträge oder die Tätigkeit als Subunternehmer bestehender DoD-Anbieter.
Obwohl Compliance typischerweise als Kostenstelle betrachtet wird, sollten Sie nach Möglichkeiten suchen, mit dem Vertrieb zusammenzuarbeiten, um nachweisbare Sicherheitsniveaus und Compliance-Zertifizierungen geschäftlich zu nutzen.
Compliance begrenzt Schäden
Compliance kann keine Sicherheit garantieren, daher kann es weiterhin zu einem Vorfall oder einer Datenschutzverletzung kommen. Glücklicherweise können die Umsetzung, Prüfung und Dokumentation der Compliance Ansprüche wegen Fahrlässigkeit, das Ausmaß einer Datenschutzverletzung und angriffbezogene Kosten begrenzen.
- Ansprüche wegen Fahrlässigkeit: Überhöhte Fahrlässigkeitsstrafen durch validierte Standards Dritter für gute Sicherheit und definierte angemessene Sicherheitsvorkehrungen vermeiden.
- Ausmaß der Datenschutzverletzung: Die Reichweite der Angreifer, die Menge der erlangbaren Daten und das Missbrauchspotenzial gestohlener Daten reduzieren, wenn diese durch wirksame Compliance-Kontrollen geschützt sind.
- Angriffbezogene Kosten: Angriffe auf eine kleinere Angriffsfläche begrenzen und dadurch Zeit- und Kostenaufwand für Untersuchung, Wiederherstellung und Behebung reduzieren.
Eine Datenschutzverletzung verursacht weiterhin Kosten, doch zertifizierte Compliance bei Datensicherheit senkt die Gesamtkosten in der Regel erheblich.
Herausforderungen bei der Sicherheits-Compliance
Compliance bietet eindeutig rechtlichen und finanziellen Schutz, wenn auch nicht unbedingt Vorteile. Zu den Herausforderungen der Sicherheits-Compliance, die ihre Einführung begrenzen, gehören:
Unklare Identifizierung
Viele Organisationen haben Schwierigkeiten, die Grundlagen der Sicherheit umzusetzen, geschweige denn Compliance anzuwenden, wenn ihnen eine klare Identifizierung von Geräten, Compliance-Pflichten, Compliance-Nachweisen und Daten fehlt.
- Geräteübersicht: Bleibt zunehmend hinter der Entwicklung zurück, da Benutzer unerwartet eigene Geräte (Bring Your Own Device, BYOD) und Geräte des Internets der Dinge (IoT) zu Netzwerken hinzufügen.
- Compliance-Pflicht: Bleibt für Anbieter, Dienstleister sowie kleine und mittlere Unternehmen (KMU) unklar, die an der Grenze komplexer Definitionen regulierter Einrichtungen stehen.
- Compliance-Nachweis: Unterschiedliche Auslegungen von Gesetzen und Richtlinien durch Berater und Rechtsanwälte führen zu gefährlichen Abweichungen bei den Nachweisstandards für Compliance.
- Undurchsichtige Daten: Größere Datenmengen, zusätzliche Speicherorte und die weitverbreitete Nutzung erschweren die Datenklassifizierung und das Verständnis dafür, welche Vorschriften gelten.
Schnelle Veränderungen
Vorschriften, Frameworks, Standards und interne Richtlinien haben Schwierigkeiten, mit ständigen und schnellen Veränderungen Schritt zu halten, etwa bei:
- Sich weiterentwickelnde Netzwerke: Erweitern das Netzwerk um BYOD für Remote-Mitarbeiter, Edge Computing, Software-as-a-Service (SaaS), Container und IoT.
- Zunehmende Komplexität: Erhöht den Bedarf an zusätzlichen Kenntnissen und Zeit, da auf Cloud-Workloads umgestellt und drahtlose Konnektivität zu Betriebstechnologien (OT) hinzugefügt wird.
- Systembenutzer: Stellen Compliance-Definitionen von Benutzern infrage, wenn künstliche Intelligenz (KI), Apps und Anwendungsprogrammierschnittstellen (APIs) auf Daten zugreifen und diese analysieren.
- Zunehmendes Volumen: Erhöht die Compliance-Herausforderungen kontinuierlich durch mehr Benutzer, zusätzliche Systeme und immer mehr Daten, die bewertet, kontrolliert und geschützt werden müssen.
Konflikte bewältigen
Compliance führt zu natürlichen Konflikten zwischen Sicherheit, Finanzen, Personalwesen und sogar externen Parteien, wenn es um die Bewältigung folgender Probleme geht:
- Mehrdeutige Definitionen: Macht konservative rechtliche Anforderungen technisch unerreichbar, wenn verschiedene Gesetze unterschiedliche und miteinander in Konflikt stehende Anforderungen einführen.
- Ältere Technologie: Verwirft potenziell bessere Lösungen (z. B. Endpoint Detection and Response), weil Standards weiterhin ausdrücklich ältere Technologien (z. B. Antivirensoftware) vorschreiben.
- Verantwortung für Regulierung: Gilt für ein Unternehmen in einer Lieferkette, doch eine Sicherheitsverletzung in jedem anderen Teil der Kette betrifft weiterhin jede Organisation und kann Geldbußen auslösen.
- Ressourcenbeschränkungen: Führen zu gefährlichen Kompromissen und zur Verleugnung von Risiken, um Budgets einzuhalten und Compliance-Mindestanforderungen durchzusetzen, die Systeme möglicherweise anfällig machen.
6 Best-Practice-Kategorien des NIST für die Compliance bei Datensicherheit
Für unterschiedliche Details gelten unterschiedliche Vorschriften, Richtlinien und Frameworks, doch allgemeine Best Practices gelten für alle Compliance-Programme. Das NIST-CSF-Framework bietet eine nützliche Struktur, anhand derer wir die zentralen Best Practices der Compliance (Governance, Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen) erörtern können, bevor wir weitere Best Practices betrachten.
Governance
Die Best Practices des NIST für Governance integrieren Compliance in umfassendere Initiativen für Unternehmensdaten, Enterprise Risk Management (ERM) und den Betrieb. Dazu gehören:
- Organisationskontext: Stimmt Compliance-Ziele mit bestehenden Organisationszielen ab, etwa rechtlichen Anforderungen, vertraglichen Verpflichtungen und betrieblichen Zielen.
- Risikomanagementstrategie: Definiert Prioritäten, Einschränkungen, Risikotoleranz und Risikoappetit und legt Annahmen dar, die Compliance-Entscheidungen informieren und unterstützen.
- Rollen, Verantwortlichkeiten und Befugnisse: Weist den zuständigen Mitarbeitern die Umsetzung, Überwachung und Kontrolle der Implementierung und Pflege jeder Compliance-Komponente zu.
- Richtlinie: Fasst Ziele, Vorgaben, Grundsätze, Rollen und Berichterstattung in einer schriftlichen Sicherheitsrichtlinie zusammen, die jede weitere Phase des Compliance-Prozesses anleitet.
- Aufsicht: Formalisiert, wie Compliance-Ergebnisse genutzt werden, um den Compliance-Prozess und damit verbundene Aktivitäten wie Betrieb und Risikomanagement zu informieren, zu verbessern oder anzupassen.
- Risikomanagement der Lieferkette: Erweitert die Compliance durch Identifizierung, Risikobewertung, Priorisierung und Verhandlung auf Partner der Lieferkette.
Zu den relevanten Tools und Services für die Umsetzung dieser Best Practices gehören Tools für Compliance und Risikomanagement sowie spezialisierte Berater.
Identifizieren
Die von NIST definierten Best Practices für die Identifizierung zielen darauf ab, die tatsächlichen Risiken für die Organisation zu verstehen, die in anderen Compliance-Phasen adressiert werden müssen, und erfordern die Durchführung aller folgenden Schritte.
- Asset-Management: Identifiziert relevante Assets, die Compliance-Assets wie Daten, Hardware, Software, Systeme, Services, Personen und Einrichtungen steuern, verwenden oder schützen.
- Risikobewertung: Bewertet jedes Asset und weist ihm ein Risiko zu, um Assets für den Schutz zu priorisieren und die Arten von Risiken zu ermitteln, die durch Sicherheitskontrollen gemindert werden müssen.
- Verbesserung: Ermittelt Verbesserungsmöglichkeiten durch Bewertungen, Tests (intern oder durch Dritte), den Betrieb und Nachbereitungspläne für die Reaktion auf Vorfälle.
Die Identifizierung beginnt im IT-Betrieb, doch Sicherheitstools wie Identity and Access Management (IAM), Schwachstellen-Scanner oder Penetrationstest-Services beschleunigen den Identifizierungsprozess und sorgen für nachweisbare Konsistenz bei der Berichterstattung.
Schützen
Die Best Practices des NIST für den Schutz reduzieren die Risiken für Netzwerksicherheit und Cloud-Sicherheit auf einen akzeptablen Schwellenwert, wie er durch Best Practices für Governance definiert ist, und erfüllen Compliance-Anforderungen zur Implementierung von Sicherheitskontrollen für Folgendes:
- Identitätsmanagement, Authentifizierung und Zugriffskontrolle: Kontrolliert den physischen oder virtuellen Zugriff auf Assets, indem Identitäten für festgelegte und autorisierte Zugriffsebenen validiert werden.
- Sensibilisierung und Schulung: Vermittelt Mitarbeitern ein Verständnis ihrer Rollen in den Bereichen Sicherheit und Compliance sowie dafür, wie sie den Betrieb sicher durchführen und potenzielle Angriffe erkennen.
- Datensicherheit: Wendet Sicherheitskontrollen an, um Daten im Ruhezustand und bei der Übertragung sowie die Datenintegrität und die fortlaufende Verfügbarkeit durch geschützte und gepflegte Backups zu sichern.
- Plattformsicherheit: Sichert physische und virtuelle Systeme sowie die verbundene Infrastruktur vor Angriffen, die deren Vertraulichkeit, Integrität oder Verfügbarkeit beeinträchtigen könnten.
- Resilienz der Technologieinfrastruktur: Berücksichtigt die Wahrscheinlichkeit, dass andere Best Practices für den Schutz versagen, um Redundanzen oder Sicherungskontrollen zu implementieren.
Eine enorme Zahl von Sicherheitstools konzentriert sich auf den Schutz durch klassische Endpoint- und Firewall-Technologien bis hin zu moderner Anwendungssicherheit und Secure-Access-Service-Edge-Tools (SASE).
Erkennen
Die Best Practices des NIST für die Erkennung identifizieren Anomalien, eingeleitete oder laufende Angriffe, Insider-Bedrohungen und andere potenzielle Beeinträchtigungen von Assets oder Kontrollen durch die Implementierung von:
- Kontinuierliche Überwachung: Verwendet Protokolle, Tools und Mitarbeiter, um Systeme, interne Mitarbeiter, externe Dienstleister und Prozesse auf Angriffe oder potenzielle Schwachstellen zu überwachen.
- Analyse schädlicher Ereignisse: Untersucht potenzielle Anzeichen eines Angriffs und einer Schwachstelle, um die Risikostufe der Bedrohung zu bestimmen und echte Bedrohungen von Fehlalarmen zu unterscheiden.
Zu den relevanten Erkennungstools gehören Netzwerküberwachungstools, Protokollüberwachungstools und Security-Information-and-Event-Management-Tools (SIEM).
Reagieren
Die Best Practices des NIST für die Reaktion definieren den Managementprozess, der implementiert werden muss, um auf Angriffe oder Schwachstellen basierend auf Bedrohungsstufe und Dringlichkeit zu reagieren. Dazu gehören:
- Vorfallmanagement: Legt Triage, Kategorisierung, Priorisierung, Eskalation, Höherstufung, Kriterien und die Rollen Dritter bei der Reaktion auf Angriffe und Schwachstellen fest.
- Vorfallanalyse: Definiert Prozesse für die Analyse, Maßnahmen, Aufzeichnungen, Beweiserhebung und Bestimmung des Ausmaßes für alle Arten von Vorfällen.
- Berichterstattung und Kommunikation bei der Vorfallreaktion: Legt Benachrichtigungen und die für interne und externe Stakeholder auf verschiedenen Vorfallstufen erforderlichen Informationen fest.
- Vorfallminderung: Stellt Prozesse, Tools und potenzielle Dienstleister für die Eskalation bereit, um Angriffe und andere potenzielle Bedrohungen einzudämmen und zu beseitigen.
Vorfallreaktionstools reichen von Software für Schwachstellenmanagement bis hin zu spezialisierten Tools zur Vorfallreaktion. Interne Mitarbeiter werden häufig durch externe Berater oder Dienstleister ergänzt, die ein ähnliches Leistungsspektrum abdecken – von Patch-Management als Service bis hin zu Managed Detection and Response (MDR).
Wiederherstellen
Die Best Practices für die Wiederherstellung im NIST-Framework implementieren die Prozesse zur Planung, Durchführung und Kommunikation von Fehlerbehebungen während und nach einem Vorfall:
- Ausführung des Vorfallwiederherstellungsplans: Legt Pläne fest, priorisiert Maßnahmen, überprüft Backups, stellt den Betrieb wieder her, überprüft die Wiederherstellung von Assets und erstellt Berichte nach Abschluss der Maßnahmen.
- Kommunikation bei der Vorfallwiederherstellung: Stellt internen oder externen Stakeholdern, Regulierungsbehörden und der Öffentlichkeit genaue, koordinierte und zeitnahe Informationen bereit.
Wiederherstellungsprozesse erfordern häufig Notfallwiederherstellungslösungen , können aber auch die Koordination mit nicht technischen Beratern wie Anwälten und PR-Spezialisten umfassen.
Weitere Best Practices
Während das NIST-Framework Best Practices im Bereich der Sicherheits-Compliance organisiert, behandelt es keine Best Practices zur Compliance. Verbessern Sie jedes Framework oder jede Richtlinie für die Datensicherheits-Compliance durch zusätzliche Best Practices wie:
- Kontinuierliche Verbesserung: Ermöglicht durch kontinuierliche Verbesserungen bei Betriebsabläufen und Sicherheitssystemen eine höhere Sicherheit, eine Verringerung der Risiken und potenzielle Kosteneinsparungen.
- Erweiterte Optionen: Verringert das Risiko künftiger Ansprüche wegen Fahrlässigkeit aufgrund vager Vorschriften und Standards, indem bei vertretbarem Aufwand über die Mindestanforderungen hinausgegangen wird.
- Begrenzung des Geltungsbereichs: Beschränkt das Risiko und die höchsten Compliance-Pflichten auf begrenzte Systeme, indem der Datenzugriff eingeschränkt und Kontrollen für den Zugriff mit den geringsten Berechtigungen implementiert werden.
Jede Compliance-Vorschrift, jedes Framework und jede Richtlinie führt spezifische Anforderungen ein. Während Best Practices die übergreifenden Themen abdecken, sollten Sie Vorschriften gründlich analysieren, um sicherzustellen, dass alle spezifischen Anforderungen angemessen erfasst werden.
Compliance-Tools und -Services
Viele Toolanbieter und Dienstleister können Sicherheitskontrollen bereitstellen, verwalten die Compliance-Prozesse selbst jedoch nicht. Wählen Sie spezialisierte Toolklassen für Governance und Risikomanagement oder sogar Dienstleister aus, die Compliance-Aufgaben beschleunigen und unterstützen.
Governance-, Risiko- und Compliance-Tools
Governance-, Risiko- und Compliance-Tools (GRC-Tools) automatisieren und organisieren die Aufgaben zur Verwaltung von Risiken, Compliance-Berichten, internen Richtlinien und damit verbundenen Cybersicherheitsfragen. Welches Tool am besten geeignet ist, hängt vom übergreifenden oder spezifischen Bedarf des Compliance-Programms ab.
Archer GRC bietet beispielsweise die beste Option für eine große Funktionsbreite, während ServiceNow die beste Automatisierung für GRC-Lösungen bereitstellt. Für spezifische Anforderungen an die Risikoberichterstattung könnte LogicManager jedoch die am besten geeignete GRC-Lösung bieten.
Management von Risiken durch Dritte
Management von Risiken durch Dritte (TPRM) stellt spezialisierte Tools für das Lieferantenrisikomanagement (VRM) zur Verwaltung von Risiken in der Lieferkette bereit. Diese Tools konzentrieren sich darauf, die Prozesse zur Aufnahme von Lieferanten im Hinblick auf Compliance-Anforderungen und Risikobewertungen zu unterstützen.
In der Bewertung der besten TPRM-Tools durch eSecurity Planet schnitt OneTrust insgesamt am besten ab. Weitere in Betracht kommende Tools sind Venminder in der Kategorie bester Kundensupport oder die Prevalent TPRM Platform für die besten VRM-Bewertungen.
Dienstleister und Berater
Berater, Managed Service Provider (MSPs) und Managed Security Service Provider (MSSPs) können Dienstleistungen zur Verwaltung oder Validierung der Compliance bereitstellen. Die Vielfalt der Dienstleister entspricht dem Spektrum des Beratungsbedarfs – von spezialisierter Unterstützung bis hin zu vollständig ausgelagerten schlüsselfertigen Prozessen.
Die größten Unternehmen und Behörden wenden sich an ebenso große Beratungsdienstleister wie Accenture oder NTT. Kleinere Organisationen suchen möglicherweise bei kleineren lokalen oder spezialisierten Dienstleistern nach einer passenden Lösung, etwa bei Anbietern wie Intruder für Penetrationstest-Services.
Wann Tools oder Services eingesetzt werden sollten
Welches Tool oder welche Art von Dienstleister eingesetzt werden sollte, hängt von den verfügbaren Ressourcen und dem Reifegrad des Risikomanagements ab. Neue Compliance-Initiativen benötigen mehr Unterstützung und stützen sich auf die Anleitung erfahrener Berater, die ein etabliertes Verständnis der Anforderungen nutzen, um relevante Kontrollen schnell zu implementieren.
Fortgeschrittenere Programme können auf interne Programme umstellen, die von internen Compliance-Teams durchgeführt und durch GRC- oder TPRM-Tools unterstützt werden. Doch selbst das fortschrittlichste Programm muss sich für Audits und wirksame Penetrationstests weiterhin an externe Berater wenden.
Mögliche künftige Vorschriften
Die besten Compliance-Frameworks bieten eine Absicherung gegen künftige Vorschriften, helfen aber auch dabei, bevorstehende Gesetze im Blick zu behalten und unangenehme Überraschungen zu vermeiden. Zu den erwarteten Vorschriften gehören zusätzliche US-Datenschutzgesetze, neue internationale Datenschutzvorschriften, KI-Vorschriften, erweiterte oder neue Gesetze zur Meldung von Datenschutzverletzungen sowie zusätzliche Durchsetzungsbestimmungen für Compliance-Anforderungen an US-Regierungs- und DOD-Auftragnehmer.
Weitere US-Datenschutzvorschriften
US-Bundesstaaten verabschieden weiterhin Gesetze zum Schutz personenbezogener Daten; bis 2024 wurden 22 Gesetze verabschiedet, davon 15 umfassende. Es ist mit weiteren Gesetzen in zusätzlichen Bundesstaaten zu rechnen – hoffentlich aber auch mit einem US-Bundesgesetz, das einen standardisierten Schutz bietet und Abweichungen, Lücken und Konflikte zwischen den Gesetzen der Bundesstaaten beseitigt.
Weitere internationale Datenschutzvorschriften
Neben der EU und China haben auch die Vereinigten Arabischen Emirate und Südafrika Gesetze zum Schutz personenbezogener Informationen und Verbraucherdaten verabschiedet. Es ist damit zu rechnen, dass weitere Länder diesem Beispiel folgen, um ihre Bürger zu schützen und Einnahmen aus Bußgeldern und Vergleichen zu erzielen.
KI-Vorschriften
Die Europäische Union hat gerade den AI Act verabschiedet, der später im Jahr 2024 in Kraft treten wird. Das Gesetz legt Regeln für den Umgang mit KI-Risiken, -Praktiken und -Anwendungen sowie für Pflichten, Bewertungen und Governance fest. Best Practices für die Auswirkungen des Gesetzes auf die KI-Nutzung werden möglich, sobald Anwälte die Regeln in den kommenden Monaten ausreichend bewertet und rechtlich geprüft haben.
Gesetze zur Meldung von Datenschutzverletzungen werden ausgeweitet
Der Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA) von 2022 weist die US Cybersecurity and Infrastructure Security Agency (CISA) an, Vorschriften ähnlich den derzeitigen SEC-Regeln für die Meldung von Cybervorfällen und Ransomware-Zahlungen zu entwickeln. Die Durchsetzung könnte 2025 beginnen, sobald die Definitionen der erfassten Unternehmen, die Offenlegungspflichten, Meldeschwellen und Sanktionen feststehen. Es ist mit einer allgemeinen Zunahme und Ausweitung des Geltungsbereichs der Vorschriften zu rechnen.
Durchsetzung der Compliance für US-Regierungsauftragnehmer
Das US-Verteidigungsministerium (DOD) wird in Kürze Version 2,0 der Cybersecurity Maturity Model Certification (CMMC) vorschlagen, die für den Erhalt eines DoD-Vertrags erforderlich ist. Das Veröffentlichungsdatum des vollständigen Modells und der Termin für seine Durchsetzung stehen noch aus. Der Federal Acquisition Regulation (FAR) Council wird außerdem die Meldung von Vorfällen und die Compliance für nicht klassifizierte Informationssysteme des Bundes verlangen, was für alle Regierungsauftragnehmer gilt.
Fazit: Compliance schafft Sicherheitschancen
Die häufigsten Befürchtungen im Zusammenhang mit Compliance betreffen den zusätzlichen Zeit- und Ressourcenaufwand sowie den damit verbundenen Aufwand. Compliance kann jedoch Chancen bieten, Sicherheit, Risiken und Betriebsabläufe rigoros zu untersuchen und Schwachstellen im Sicherheits-Stack zu ermitteln. Compliance hilft nicht nur dabei, Schwachstellen aufzudecken, sondern auch angemessene Sicherheitspraktiken zu definieren, die vor potenziellen Datenschutzverletzungen schützen und die Gesamtkosten im Zusammenhang mit Sicherheitsvorfällen senken können.
Lesen Sie mehr über die Arten von Penetrationstests , die implementierte Sicherheitskontrollen überprüfen und validieren.