













La conformité en matière de sécurité des données consiste à appliquer des contrôles de sécurité visant à réduire les risques, conformément aux réglementations pertinentes sur la protection des données, aux référentiels de sécurité et aux politiques de sécurité. Les gouvernements établissent les principales réglementations sur les données et prévoient les sanctions les plus lourdes, mais les référentiels et les politiques de sécurité fournissent les directives les plus concrètes pour permettre l’adoption de bonnes pratiques et servir de base à des outils et services de conformité standardisés.
- Principales réglementations et lois en matière de sécurité
- Principales normes et principaux référentiels de sécurité
- Pourquoi se conformer aux lois et normes sur la sécurité des données
- Les défis de la conformité en matière de sécurité
- 6 catégories de bonnes pratiques NIST pour la conformité en matière de sécurité des données
- Outils et services de conformité
- Réglementations futures potentielles
- En résumé : la conformité crée des opportunités en matière de sécurité
Principales réglementations et lois en matière de sécurité
Les gouvernements adoptent des réglementations et des lois sur la sécurité des données afin d’obliger les organisations de toutes tailles à mieux protéger leurs clients et leurs consommateurs grâce à de meilleures pratiques de cybersécurité. Actuellement, la plupart des lois se concentrent sur la protection des données, et notamment des informations personnelles identifiables (PII), mais certaines réglementations couvrent également les informations financières et de santé.
Les principales lois internationales sur la protection des données sont les suivantes :
- Règlement général sur la protection des données (RGPD) : la réglementation de l’Union européenne (UE) destinée à protéger les données personnelles, avec des définitions très larges des PII et de lourdes amendes.
- California Consumer Privacy Act (CCPA) : la première d’une longue série de lois adoptées par les États américains à exiger la protection des données personnelles et à instaurer un mécanisme permettant d’intenter une action en justice en cas de violation de données.
- Personal Information Protection Law (PIPL) : la loi chinoise qui protège contre les violations ou les utilisations abusives les PII liées aux citoyens de la République populaire de Chine.
- Health Insurance Portability and Accountability Act (HIPAA) : la loi fédérale américaine qui impose la protection des dossiers médicaux et des informations personnelles de santé.
- Gramm-Leach-Bliley (GLB) Act : la loi fédérale américaine qui impose aux établissements financiers de protéger les informations financières personnelles non publiques de leurs clients.
Certaines réglementations créent des organismes de contrôle dotés de pouvoirs d’application étendus et peu définis. La Securities Exchange Commission (SEC) et la Federal Trade Commission (FTC) des États-Unis entrent toutes deux dans cette catégorie et évaluent périodiquement les amendes et les poursuites pénales liées aux violations de données.
Exigences des réglementations de sécurité
À la base, les lois sur la sécurité des données exigent des entreprises, des organisations à but non lucratif et d’autres entités qu’elles empêchent la fuite ou l’utilisation abusive des données réglementées. En général, les réglementations définissent largement les données protégées et les exigences de sécurité, avec quelques précisions concernant les définitions et les obligations de signalement. Le tableau ci-dessous donne un aperçu général des principales réglementations :
| Loi internationale | Données protégées | Exigences de sécurité |
|---|---|---|
| RGPD | Données personnelles des citoyens ou résidents de l’UE, même si elles ne se trouvent pas dans l’UE. | Démontrer sa conformité au RGPD, traiter les données de manière sécurisée et notifier les autorités de l’UE dans les 72 heures suivant une violation de données. |
| CCPA | Informations personnelles des résidents de Californie. | Notifier tout résident californien en cas d’exposition de ses données personnelles lors d’une violation ; notifier les autorités de l’État en cas de violation touchant 500 personnes ou plus. |
| PIPL | Informations personnelles des personnes se trouvant en Chine. | Identifier et exclure les données des traitements inutiles (collecte, stockage, utilisation, traitement, transmission, mise à disposition, publication et effacement). |
| HIPAA | Informations personnelles de santé et dossiers médicaux. | Préserver l’intégrité, la disponibilité et la sécurité des données de santé. |
| GLB | Toute information personnelle non publique des clients d’un établissement financier. | Protéger les informations des clients. |
Malgré des exigences largement définies, les réglementations prévoient des sanctions précises en cas de violation. Par exemple, le RGPD prévoit une sanction maximale correspondant au montant le plus élevé entre 4 % du chiffre d’affaires annuel mondial et 20 millions €. Les sanctions civiles prévues par la HIPAA vont d’amendes civiles comprises entre 100 $ et 1,5 million de dollars US par an à des peines d’emprisonnement pouvant atteindre 10 ans.
Les entreprises négocient souvent avec les autorités des montants inférieurs à la sanction maximale, mais ces montants peuvent rester élevés et avoir un impact significatif sur l’activité. Voici quelques exemples récents de sanctions :
- Amende de 1,2 milliard € infligée à Meta en 2023 pour des violations du RGPD.
- Amende de 746 millions € infligée à Amazon en 2021 pour des violations du RGPD.
- Amende de 405 millions € infligée à Meta en 2022 pour des violations du RGPD.
- Amende de 5,1 millions $ infligée à Lifetime Healthcare Companies en 2021 pour des violations de la HIPAA.
Les exigences de sécurité générales et vaguement définies permettent aux réglementations de s’adapter à l’évolution des technologies, mais elles ont pour conséquence de rendre ces exigences peu claires et difficiles à satisfaire. La plupart des organisations se défendent en choisissant une norme de sécurité qui fournit des directives plus concrètes pour mettre en œuvre, évaluer et signaler la conformité.
Principales normes et principaux référentiels de sécurité
Les normes de sécurité sont des exigences précises correspondant à des objectifs informatiques ou à des bonnes pratiques spécifiques. Les référentiels de sécurité regroupent des normes, des procédures et des bonnes pratiques de sécurité. Si certains référentiels peuvent être élaborés par les gouvernements, de nombreux référentiels et normes de sécurité largement adoptés sont développés et appliqués par des groupes industriels privés.
Les principaux référentiels de normes de sécurité sont les suivants :
- Cybersecurity Framework du National Institute of Standards and Technology (NIST) : élabore une base commune de sécurité applicable à de nombreuses organisations différentes.
- Common Security Framework (CSF) de la Health Information Trust Alliance (HITRUST) : définit un ensemble de principes de sécurité spécifiquement conçus pour protéger les données relevant de la HIPAA.
- Payment Card Industry Data Security Standards (PCI DSS) : définit les normes de sécurité à mettre en œuvre pour conserver le droit de traiter les cartes de paiement.
- International Organization for Standardization (ISO) : propose de nombreuses normes de sécurité pour standardiser les processus et les objectifs de sécurité, notamment ISO-27001 et ISO 27799.
- System and Organization Controls (SOC) 2 : fournit un référentiel permettant de certifier les contrôles informatiques d’une organisation en matière de sécurité, de disponibilité, d’intégrité, de confidentialité et de respect de la vie privée.
Exigences des référentiels de sécurité
Les référentiels fournissent beaucoup plus de directives que les réglementations en décomposant les principes de sécurité en domaines dotés d’objectifs, de fonctions et de politiques spécifiques. Une fois que vous avez décidé d’adopter un référentiel pour votre organisation, vous devez élaborer des politiques de sécurité afin de définir la manière dont l’entreprise appliquera chaque exigence du référentiel, mettra en œuvre les politiques, puis testera les systèmes pour s’assurer qu’ils répondent aux objectifs de ces politiques et du référentiel.
Certains référentiels volontaires autorisent une application et une certification autonomes, sans sanctions en cas de non-conformité. D’autres, comme la PCI DSS, exigent une participation obligatoire pour conserver les privilèges liés aux paiements par carte et imposent à des auditeurs indépendants tiers de vérifier la conformité. Ces auditeurs doivent souvent être certifiés par l’association qui a élaboré le référentiel pour pouvoir réaliser des audits de certification.
Bien que plus prescriptifs que les réglementations, les référentiels restent généralement à un niveau relativement élevé afin d’éviter l’enfermement technologique ou des exigences excessivement prescriptives. Prenons par exemple la protection des terminaux.
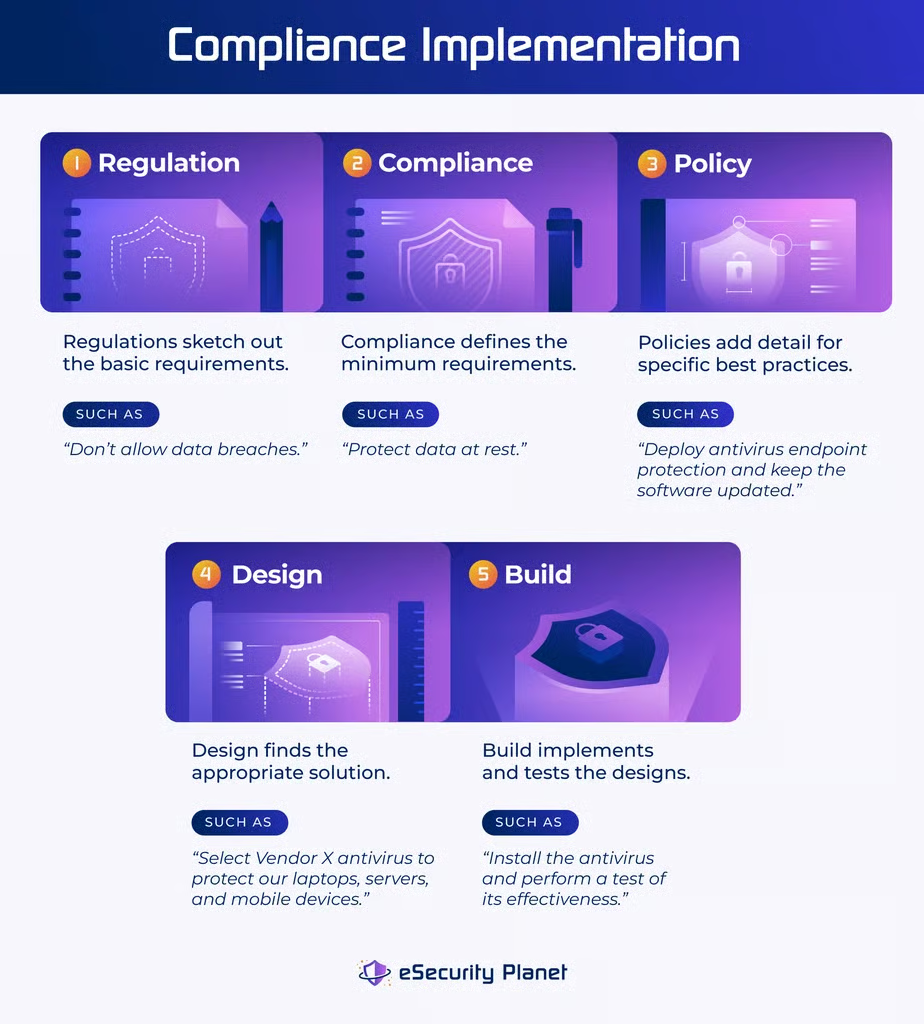
Le référentiel NIST CSF pour la sécurité des données (PR.DS-01) exige que « la confidentialité, l’intégrité et la disponibilité des données au repos soient protégées ». La norme de sécurité des terminaux de la PCI DSS exige des organisations qu’elles « maintiennent un programme de gestion des vulnérabilités » et qu’elles « protègent tous les systèmes contre les logiciels malveillants et mettent régulièrement à jour les logiciels ou programmes antivirus ». Aucun des deux ne mentionne spécifiquement les terminaux et un seul précise une technologie (l’antivirus).
Pourquoi se conformer aux lois et normes sur la sécurité des données
Nous nous conformons aux lois, aux normes et aux référentiels de sécurité des données pour trois raisons essentielles : nous devons nous conformer à ces exigences pour éviter les sanctions, elles nous rendent plus performants et elles nous aident à limiter les dommages.
Nous devons nous conformer aux exigences pour éviter les sanctions
Nous devons respecter les lois et les réglementations, faute de quoi nous nous exposons à des sanctions et à des punitions :
- Sanctions financières et pénales : évitez les amendes, les accords coûteux et même une éventuelle peine d’emprisonnement pouvant découler du non-respect des réglementations.
- Embarras public : échappez aux obligations de signalement des violations en vous appuyant sur la conformité pour limiter la portée et l’ampleur potentielles des violations de données.
- Perte d’activité : conservez les contrats commerciaux et la couverture d’assurance qui exigent le maintien de normes ou de référentiels de sécurité spécifiques, comme la PCI DSS pour les paiements par carte.
Récemment, de nombreuses petites entreprises qui auraient autrement été exemptées de conformité ont commencé à ne plus recevoir de leurs grands clients de demandes de validation de conformité. Les nouvelles réglementations imposent une validation au sein de la chaîne d’approvisionnement, ce qui étend les exigences au-delà du champ d’application des réglementations initiales.
La conformité nous rend plus performants
La conformité aux réglementations, aux normes et aux référentiels peut améliorer l’ensemble de l’entreprise grâce aux bonnes pratiques de sécurité, à une protection accrue des données, au respect des exigences des assureurs, à la protection de la réputation et à de nouvelles opportunités commerciales.
- Impose les bonnes pratiques : fournit des informations sur les contrôles de sécurité, la documentation, la surveillance, les tests, les rapports et la remédiation efficaces pour un large éventail de besoins de sécurité.
- Protège les données : impose la conformité applicable aux données réglementées et ajoute potentiellement des contrôles pour protéger les secrets de l’entreprise contre le vol et favoriser de bonnes pratiques commerciales.
- Répond aux exigences des assureurs : fournit des contrôles et des rapports qui améliorent naturellement la capacité d’une organisation à valider les contrôles existants nécessaires à une couverture d’assurance cybersécurité.
- Protège la réputation : fournit des rapports de tests d’intrusion qui rassurent les clients, une sécurité permettant de minimiser les violations et une résilience des systèmes de sécurité favorisant la continuité d’activité.
- Gagne de nouveaux contrats : crée des opportunités de gagner de nouveaux contrats ; par exemple, une certification CMMC permet de répondre à des appels d’offres pour des contrats du DoD ou de devenir sous-traitant de fournisseurs existants du DoD.
Même si la conformité est généralement perçue comme un centre de coûts, cherchez des occasions de collaborer avec les équipes commerciales afin de tirer parti de niveaux de sécurité vérifiables et de certifications de conformité.
La conformité limite les dommages
La conformité ne peut pas garantir la sécurité : un incident ou une violation de données peut donc toujours se produire. Heureusement, la mise en œuvre, les tests et le reporting de la conformité peuvent limiter les accusations de négligence, l’ampleur des violations et les coûts liés aux attaques.
- Accusations de négligence : élimine les sanctions excessives pour négligence grâce à des normes tierces validées en matière de sécurité et à des mesures de protection de sécurité raisonnables et définies.
- Ampleur de la violation : réduit la portée des attaquants, la quantité de données qu’ils peuvent obtenir et le potentiel d’utilisation abusive des données volées lorsqu’elles sont protégées par des contrôles de conformité efficaces.
- Coûts liés aux attaques : contient les attaques sur une surface plus réduite, ce qui diminue le temps et les dépenses consacrés à l’enquête, à la récupération et à la remédiation.
Une violation entraîne toujours des coûts, mais une conformité certifiée en matière de sécurité des données tend à réduire considérablement les coûts globaux.
Les défis de la conformité en matière de sécurité
La conformité offre clairement une protection juridique et financière, voire des avantages. Pourtant, les défis de la conformité en matière de sécurité qui limitent son adoption sont notamment les suivants :
Identification imprécise
De nombreuses organisations peinent à mettre en œuvre les fondamentaux de la sécurité, et encore plus à appliquer la conformité, lorsqu’elles ne disposent pas d’une identification claire des appareils, des obligations de conformité, des preuves de conformité et des données.
- Visibilité sur les appareils : continue de se dégrader, car les utilisateurs ajoutent de manière inattendue à leurs réseaux des appareils personnels (BYOD) et des appareils de l’Internet des objets (IoT).
- Obligation de conformité : reste floue pour les fournisseurs, les prestataires de services et les petites et moyennes entreprises (PME) confrontés aux limites de définitions complexes des entités réglementées.
- Preuve de conformité : les divergences d’interprétation des lois et des politiques entre consultants et avocats entraînent des différences dangereuses dans les niveaux de preuve exigés pour la conformité.
- Données opaques : l’augmentation du volume de données, la multiplication des emplacements de stockage et l’usage généralisé compliquent la classification des données et la compréhension des réglementations applicables.
Évolutions rapides
Les réglementations, les référentiels, les normes et les politiques internes peinent à suivre le rythme des changements constants et rapides, notamment :
- Réseaux en évolution : étend le réseau pour inclure le BYOD des télétravailleurs, l’edge computing, les logiciels en tant que service (SaaS), les conteneurs et l’IoT.
- Complexité accrue : augmente les besoins en compétences et en temps en transférant les charges de travail vers le cloud et en ajoutant une connectivité sans fil aux technologies opérationnelles (OT).
- Utilisateurs des systèmes : remet en question les définitions de la conformité concernant les utilisateurs lorsque l’intelligence artificielle (IA), les applications et les interfaces de programmation d’applications (API) accèdent aux données et les analysent.
- Augmentation des volumes : accroît constamment les difficultés liées à la conformité, avec davantage d’utilisateurs, de systèmes supplémentaires et un volume de données toujours plus important à évaluer, contrôler et sécuriser.
Gestion des conflits
La conformité crée des conflits naturels entre la sécurité, les finances, les ressources humaines et même des parties externes lorsqu’il s’agit de gérer des problèmes tels que :
- Ambiguïtés des définitions : rend impossibles à appliquer techniquement les exigences conservatrices imposées par le droit lorsque différentes lois introduisent des exigences divergentes et contradictoires.
- Technologies obsolètes : écarte des solutions potentiellement améliorées (par exemple, détection et réponse sur les terminaux) parce que les normes exigent encore explicitement des technologies plus anciennes (par exemple, antivirus).
- Responsabilité réglementaire : s’applique à une seule entreprise d’une chaîne d’approvisionnement, mais une violation dans n’importe quelle autre partie de la chaîne affecte tout de même chaque organisation et peut entraîner des amendes.
- Limitation des ressources : entraîne des compromis dangereux et le déni des risques afin de respecter les budgets et d’imposer des exigences minimales de conformité susceptibles de laisser les systèmes vulnérables.
6 catégories de bonnes pratiques NIST pour la conformité en matière de sécurité des données
Différentes réglementations, politiques et différents référentiels s’appliquent à des éléments spécifiques, mais les bonnes pratiques générales s’appliquent à tous les programmes de conformité. Le référentiel CSF du NIST fournit une organisation utile pour présenter les bonnes pratiques fondamentales de la conformité (gouverner, identifier, protéger, détecter, répondre et rétablir) avant d’examiner d’autres bonnes pratiques.
Gouverner
Les bonnes pratiques de gouvernance du NIST intègrent la conformité dans les initiatives plus larges de l’entreprise en matière de données, de gestion des risques d’entreprise (ERM) et d’exploitation, notamment :
- Contexte organisationnel : aligne les objectifs de conformité sur les objectifs organisationnels existants, tels que les exigences légales, les obligations contractuelles et les objectifs opérationnels.
- Stratégie de gestion des risques : définit les priorités, les contraintes, la tolérance au risque et l’appétence au risque, et présente les hypothèses destinées à éclairer et soutenir les décisions de conformité.
- Rôles, responsabilités et pouvoirs : affecte le personnel chargé de mettre en œuvre, de superviser et de contrôler la mise en œuvre et la maintenance de chaque composant de la conformité.
- Politique : consigne les buts, les objectifs, les principes, les rôles et le reporting dans une politique de sécurité écrite afin de guider chacune des autres étapes du processus de conformité.
- Supervision : formalise la manière dont les résultats de conformité seront utilisés pour éclairer, améliorer ou ajuster le processus de conformité et les activités connexes, telles que les opérations et la gestion des risques.
- Gestion des risques liés à la chaîne d’approvisionnement : étend la conformité aux partenaires de la chaîne d’approvisionnement par l’identification, l’évaluation des risques, la hiérarchisation et la négociation.
Les outils et services pertinents pour appliquer ces bonnes pratiques comprennent les outils de conformité et de gestion des risques ainsi que les consultants spécialisés.
Identifier
Les bonnes pratiques liées à l’identification, telles que les définit le NIST, visent à comprendre les risques réels auxquels l’organisation est exposée et qui devront être traités lors des autres étapes de la conformité ; elles nécessitent d’effectuer toutes les étapes ci-dessous.
- Gestion des actifs : identifie les actifs pertinents qui contrôlent, utilisent ou protègent les actifs liés à la conformité, tels que les données, le matériel, les logiciels, les systèmes, les services, les personnes et les installations.
- Évaluation des risques : évalue et attribue un niveau de risque à chaque actif afin de hiérarchiser les actifs à protéger et d’identifier les types de risques à atténuer au moyen de contrôles de sécurité.
- Amélioration : repère les axes d’amélioration grâce aux évaluations, aux tests (internes ou réalisés par des tiers), aux opérations et aux plans d’action post-incident.
L’identification commence au sein des opérations informatiques, mais les outils de sécurité tels que les solutions de gestion des identités et des accès (IAM), les scanners de vulnérabilités ou les services de tests d’intrusion accélèrent le processus d’identification et assurent une cohérence vérifiable des rapports.
Protéger
Les bonnes pratiques de protection du NIST réduisent les risques liés à la sécurité des réseaux et à la sécurité du cloud jusqu’à un seuil acceptable défini par les bonnes pratiques de gouvernance, et permettent de satisfaire aux exigences de conformité en mettant en œuvre des contrôles de sécurité pour les éléments suivants :
- Gestion des identités, authentification et contrôle des accès : contrôle l’accès physique ou virtuel aux actifs en validant les identités pour les niveaux d’accès définis et autorisés.
- Sensibilisation et formation : forme les employés afin qu’ils comprennent leur rôle en matière de sécurité ou de conformité, sachent mener leurs activités en toute sécurité et identifier les attaques potentielles.
- Sécurité des données : applique des contrôles de sécurité pour protéger les données au repos, les données en transit, l’intégrité des données et leur disponibilité permanente grâce à des sauvegardes protégées et entretenues.
- Sécurité des plateformes : sécurise les systèmes physiques et virtuels ainsi que les infrastructures connectées contre les attaques susceptibles de compromettre leur confidentialité, leur intégrité ou leur disponibilité.
- Résilience de l’infrastructure technologique : tient compte de la probabilité d’échec des autres bonnes pratiques de protection afin de mettre en place des redondances ou des contrôles de secours.
Un très grand nombre d’outils de sécurité se concentrent sur la protection assurée par les technologies classiques des terminaux et des pare-feu jusqu’aux outils modernes de sécurité des applications et de secure access service edge (SASE).
Détecter
Les bonnes pratiques du NIST en matière de détection repèrent les anomalies, les attaques en cours ou initiées, les menaces internes et autres compromissions potentielles des actifs ou des contrôles grâce à la mise en œuvre des éléments suivants :
- Surveillance continue : utilise les journaux, les outils et le personnel pour surveiller les systèmes, le personnel interne, les prestataires de services externes et les processus à la recherche d’attaques ou de vulnérabilités potentielles.
- Analyse des événements indésirables : examine les signes potentiels d’attaque et de vulnérabilité afin de déterminer le niveau de risque et de menace et de distinguer les menaces réelles des fausses alertes.
Les outils de détection pertinents comprennent les outils de surveillance des réseaux, les outils de surveillance des journaux et les outils de gestion des informations et des événements de sécurité (SIEM).
Répondre
Les bonnes pratiques du NIST en matière de réponse définissent le processus de gestion à mettre en œuvre pour répondre aux attaques ou aux vulnérabilités en fonction du niveau de menace et de l’urgence. Elles comprennent :
- Gestion des incidents : détermine le triage, la catégorisation, la hiérarchisation, l’escalade, le niveau de priorité, les critères et les rôles des tiers pour répondre aux attaques et aux vulnérabilités.
- Analyse des incidents : définit les processus d’analyse, les actions, la tenue des registres, la collecte des preuves et l’évaluation de l’ampleur pour tous les types d’incidents.
- Reporting et communication relatifs à la réponse aux incidents : établit les notifications et les informations requises pour les parties prenantes internes et externes selon les différents niveaux d’incident.
- Atténuation des incidents : fournit les processus, les outils et les prestataires de services potentiels nécessaires à l’escalade afin de contenir et d’éliminer les attaques et autres menaces potentielles.
Les outils de réponse aux incidents vont des logiciels de gestion des vulnérabilités aux outils spécialisés de réponse aux incidents. Le personnel interne est souvent complété par des consultants ou des prestataires externes proposant une gamme similaire de services, allant de la gestion des correctifs en tant que service à la détection et réponse gérées (MDR).
Récupérer
Les bonnes pratiques de récupération du référentiel NIST mettent en œuvre les processus permettant de planifier, d’exécuter et de communiquer les corrections pendant et après un incident :
- Exécution du plan de récupération après incident : établit les plans, hiérarchise les actions, vérifie les sauvegardes, rétablit les opérations, vérifie la restauration des actifs et crée des rapports post-incident.
- Communication relative à la récupération après incident : fournit des informations exactes, coordonnées et communiquées en temps utile aux parties prenantes internes ou externes, aux autorités de réglementation et au public.
Les processus de récupération nécessitent souvent des solutions de reprise après sinistre mais peuvent également impliquer une coordination avec des consultants non techniques, tels que des avocats et des spécialistes des relations publiques.
Bonnes pratiques supplémentaires
Alors que le référentiel NIST organise les bonnes pratiques dans le cadre de la conformité en matière de sécurité, il ne traite pas des bonnes pratiques relatives à la conformité. Améliorez chaque référentiel ou politique de conformité en matière de sécurité des données en appliquant des bonnes pratiques supplémentaires, telles que :
- Amélioration continue : permet d’accroître la sécurité, de réduire les risques et de réaliser potentiellement des économies grâce à l’amélioration constante des opérations et des systèmes de sécurité.
- Options avancées : réduisent les risques liés à de futures accusations de négligence découlant de réglementations et de normes vagues, en allant au-delà des exigences minimales lorsque cela est raisonnable.
- Limitation du périmètre : confine les risques et les obligations de conformité les plus élevées à un nombre limité de systèmes, en restreignant l’accès aux données et en mettant en œuvre des contrôles fondés sur le principe du moindre privilège.
Chaque réglementation, chaque référentiel et chaque politique de conformité introduit des exigences spécifiques. Si les bonnes pratiques traitent les enjeux les plus larges, analysez soigneusement les réglementations afin de vous assurer que toutes les exigences spécifiques sont correctement prises en compte.
Outils et services de conformité
De nombreux fournisseurs d’outils et prestataires de services peuvent fournir des contrôles de sécurité, mais ils ne gèrent pas eux-mêmes les processus de conformité. Sélectionnez des catégories spécialisées d’outils de gouvernance et de gestion des risques, voire des prestataires de services, afin d’accélérer et de faciliter les tâches de conformité.
Outils de gouvernance, de gestion des risques et de conformité
outils de gouvernance, de gestion des risques et de conformité (GRC) automatisent et organisent les tâches liées à la gestion des risques, aux rapports de conformité, aux politiques internes et aux enjeux connexes de cybersécurité. Le meilleur outil dépend des besoins généraux ou spécifiques du programme de conformité.
Par exemple, Archer GRC constitue la meilleure option pour l’étendue de ses fonctionnalités, tandis que ServiceNow offre la meilleure automatisation pour les solutions GRC. Toutefois, pour des besoins spécifiques en matière de reporting des risques, LogicManager peut être l’outil GRC le mieux adapté.
Gestion des risques liés aux tiers
gestion des risques liés aux tiers (TPRM) fournit des outils spécialisés de gestion des risques liés aux fournisseurs (VRM) pour gérer les risques de la chaîne d’approvisionnement. Ces outils visent à faciliter les processus d’intégration des fournisseurs au regard des exigences de conformité et des évaluations des risques.
Dans l’évaluation réalisée par eSecurity Planet des meilleurs outils TPRM, OneTrust a obtenu les meilleurs résultats globaux. Parmi les autres outils à envisager figurent Venminder, qui se distingue par la qualité de son assistance clientèle, et la Prevalent TPRM Platform, qui offre les meilleures évaluations VRM.
Prestataires de services et consultants
Les consultants, les prestataires de services gérés (MSP) et les prestataires de services de sécurité gérés (MSSP) peuvent fournir des services pour gérer ou valider la conformité. La diversité des prestataires de services correspond à l’éventail des besoins en conseil, depuis l’assistance spécialisée jusqu’aux processus clés en main entièrement externalisés.
Les grandes entreprises et les administrations rechercheront des prestataires de conseil tout aussi importants, tels qu’Accenture ou NTT. En revanche, les organisations plus petites pourront rechercher une solution spécialisée auprès de prestataires locaux de moindre taille ou de prestataires spécialisés, comme les services de tests d’intrusion proposés par des fournisseurs tels qu’Intruder.
Quand utiliser des outils ou des services
Le choix de l’outil ou du type de prestataire de services dépend des ressources disponibles et du niveau de maturité en matière de risques. Les nouvelles initiatives de conformité nécessitent davantage d’aide et s’appuieront sur les conseils de consultants expérimentés, qui appliquent une compréhension établie des exigences afin de mettre rapidement en œuvre les contrôles pertinents.
Les programmes plus avancés peuvent passer à des programmes internes gérés par les équipes internes de conformité et renforcés par des outils GRC ou TPRM. Toutefois, même le programme le plus avancé doit encore faire appel à des consultants externes pour les audits et les tests d’intrusion efficaces.
Réglementations futures potentielles
Les meilleurs référentiels de conformité offrent une protection contre les futures réglementations, mais ils aident également à surveiller les lois à venir afin d’éviter les mauvaises surprises. Les réglementations attendues comprennent de nouvelles lois américaines sur la protection de la vie privée, de nouvelles réglementations internationales en la matière, des réglementations sur l’IA, l’élargissement ou la création de nouvelles lois relatives à la notification des violations, ainsi que des précisions sur l’application des exigences de conformité imposées aux administrations américaines et aux sous-traitants du DOD.
Réglementations américaines supplémentaires sur la protection de la vie privée
Les États américains continuent d’adopter des lois sur la protection des informations personnelles : 22 lois, dont 15 d’envergure générale, avaient été adoptées en 2024. D’autres États devraient adopter de telles lois, et il faut espérer qu’une législation fédérale américaine sera également adoptée afin d’assurer une protection standardisée et d’éliminer les divergences, les lacunes et les conflits entre les lois des États.
Réglementations internationales supplémentaires sur la protection de la vie privée
Outre l’Union européenne et la Chine, les Émirats arabes unis et l’Afrique du Sud ont adopté des lois visant à protéger les informations personnelles et les données des consommateurs. D’autres pays devraient leur emboîter le pas pour protéger leurs citoyens et générer des recettes grâce aux amendes et aux règlements.
Réglementations sur l’IA
L’Union européenne vient d’adopter l’AI Act qui entrera en vigueur plus tard en 2024. Ce texte impose des règles concernant les risques, les pratiques, les applications, les obligations, les évaluations et la gouvernance liés à l’IA. Les bonnes pratiques relatives à l’incidence de la loi sur l’utilisation de l’IA pourront être définies après une évaluation juridique approfondie par des avocats et la mise à l’épreuve juridique de ces règles au cours des prochains mois.
Élargissement des lois relatives à la notification des violations
La loi de 2022 sur la notification des cyberincidents visant les infrastructures critiques (CIRCIA) charge la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis d’élaborer une réglementation similaire aux règles actuelles de la SEC concernant la notification des cyberincidents et des paiements liés aux rançongiciels. L’application pourrait commencer en 2025, sous réserve de la définition des entités concernées, des exigences de divulgation, des seuils de divulgation et des sanctions. Il faut s’attendre à ce que la réglementation globale augmente et élargisse son champ d’application.
Application de la conformité imposée aux sous-traitants du gouvernement américain
Le Department of Defense (DOD) des États-Unis proposera prochainement la version 2.0 de la Cybersecurity Maturity Model Certification (CMMC), qui est requise pour conserver un contrat avec le DoD. La date de publication du modèle complet et la date d’entrée en vigueur restent en attente. Le Federal Acquisition Regulation (FAR) Council exigera également la notification des incidents et la conformité pour les systèmes fédéraux d’information non classifiés applicables à tous les sous-traitants du gouvernement.
En résumé : la conformité crée des opportunités en matière de sécurité
Les craintes les plus courantes concernant la conformité portent sur l’augmentation du temps, des ressources et des contraintes nécessaires. Pourtant, la conformité peut offrir l’occasion d’examiner rigoureusement la sécurité, les risques et les opérations afin d’identifier les points faibles de la pile de sécurité. La conformité contribue non seulement à révéler les vulnérabilités, mais aussi à définir des pratiques de sécurité raisonnables, qui peuvent protéger contre d’éventuelles violations et réduire les coûts globaux associés aux incidents de sécurité.
Les initiatives de conformité ne définissent que les contrôles et les systèmes. Pour en savoir plus sur les types de tests d’intrusion qui vérifient et valident les contrôles de sécurité mis en œuvre.