













Best Practices zur Vermeidung von Datenverlust (Data Loss Prevention, DLP) sind Grundsätze, die dabei helfen, absichtliches oder unbeabsichtigtes Löschen von Daten zu verhindern. Durch die Befolgung dieser Richtlinien können Unternehmen die schädlichen Auswirkungen von Datenverlusten reduzieren und den Betrieb nach einem Vorfall schnell wieder aufnehmen. Gleichzeitig werden sensible Daten geschützt sowie rechtliche und imageschädigende Folgen minimiert. Im Folgenden finden Sie Beispiele aus der Praxis und erfahren, wann und wie Sie DLP-Verfahren für optimale Datensicherheit einsetzen.
Wann sollten Sie eine DLP-Strategie einführen?
Wenn Sie oder Ihr Unternehmen sensible Daten verarbeitet, in regulierten Branchen tätig ist oder wiederholt von Cyberbedrohungen betroffen ist, ist es an der Zeit, den Bedarf an DLP-Strategien zu prüfen. Der Bericht von Proofpoint zur Datenverlustlandschaft 2024 zeigt, dass 84,7 % der Unternehmen bereits Datenverluste erlebt haben – im Durchschnitt 15 Vorfälle pro Unternehmen und Jahr. Das unterstreicht, wie wichtig die korrekte Umsetzung von DLP-Methoden ist. Berücksichtigen Sie die folgenden Faktoren:
- Umgang mit sensiblen Daten: Prüfen Sie, ob Ihr Unternehmen personenbezogene Daten von Kunden (PII), proprietären Softwarecode, Produktdesigns oder andere einzigartige Schöpfungen verarbeitet, die für seinen Wettbewerbsvorteil entscheidend sind.
- Branchenspezifische Vorschriften: Prüfen Sie regelmäßig die relevanten Vorschriften, um die Einhaltung der Vorschriften zur Datensicherheit zu verifizieren, und setzen Sie DLP ein, um sensible Daten zu schützen und regulatorische Risiken zu reduzieren.
- Datenspeicherung: Ermitteln Sie, ob die Datenspeicherung Ihrer Organisation lokal oder cloudbasiert erfolgt. Analysieren Sie die Sicherheitsprotokolle und die Skalierbarkeit des Speichers.
- Potenzielle Bedrohungen: Führen Sie Risikobewertungen, Schwachstellenscans und Penetrationstests durch, um potenzielle Bedrohungen und Schwachstellen zu bewerten.
- Unternehmensressourcen: Prüfen Sie Ihre Budgetzuweisungen und die Möglichkeiten Ihrer IT-Infrastruktur. Stellen Sie fest, ob ausreichend finanzielle und technologische Ressourcen vorhanden sind, um wirksame DLP-Initiativen einzuführen und dauerhaft aufrechtzuerhalten.
12 Best Practices zur Vermeidung von Datenverlust
Eine Richtlinie zur Vermeidung von Datenverlust bildet die Grundlage. Die Wirksamkeit der Datensicherheit hängt jedoch davon ab, ob weltweit anerkannte Best Practices eingeführt werden. Dabei handelt es sich um Werte, die durchgesetzt und dauerhaft eingehalten werden müssen – nicht nur um Aufgaben, die abzuarbeiten sind. Von der Anpassung Ihrer DLP-Richtlinie bis zur Förderung einer kooperativen Unternehmenskultur: Entdecken Sie diese bewährten Praktiken für einen stärkeren Datensicherheitsansatz.
Passen Sie Ihre DLP-Richtlinie an
Dieser Ansatz beginnt mit einer gründlichen Untersuchung der Datenarten, die Ihr Unternehmen verarbeitet. Ordnen Sie diese Daten anhand ihrer Sensibilität ein und berücksichtigen Sie dabei Faktoren wie Vertraulichkeit und die Einhaltung gesetzlicher Vorschriften. Prüfen Sie die branchenspezifischen Vorschriften, um die Konformität mit Ihrem Richtlinienrahmen zu bestätigen. Bewerten Sie anschließend die aktuellen Netzwerksicherheitsmaßnahmen und ermitteln Sie Lücken oder Redundanzen, die behoben werden sollten.
Durch diese Anpassung Ihrer DLP-Richtlinie können Sie einen wirksamen Plan entwickeln, der die spezifischen Anforderungen Ihrer Organisation erfüllt und die Datensicherheit insgesamt verbessert. Die Ausrichtung der Richtlinie an Branchenvorschriften senkt Compliance-Risiken und vermeidet mögliche Strafen oder rechtliche Schwierigkeiten. Darüber hinaus können Sie mit einer personalisierten Richtlinie geschäftsspezifische Bedrohungen und Schwachstellen gezielt adressieren.
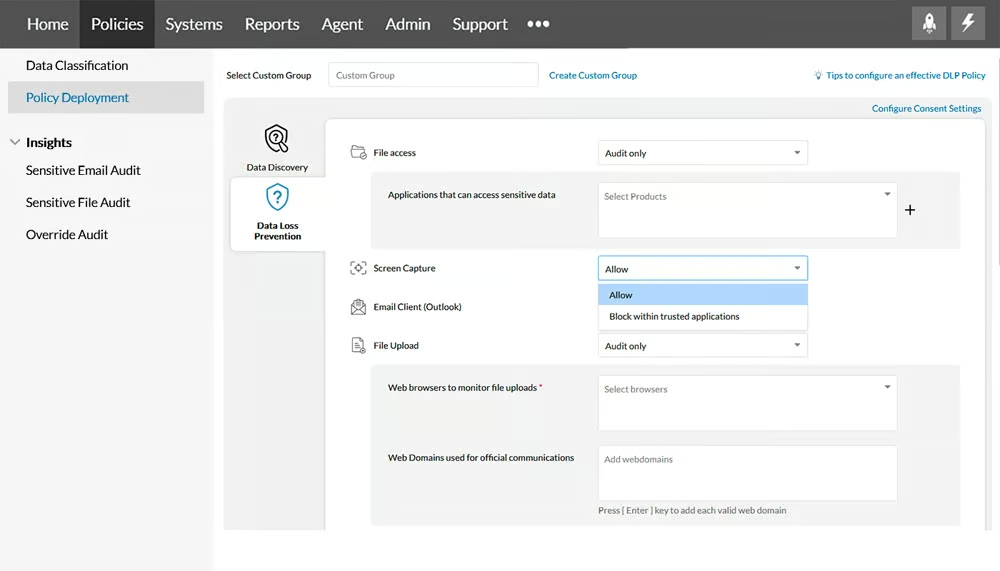
Wählen Sie die richtige DLP-Lösung
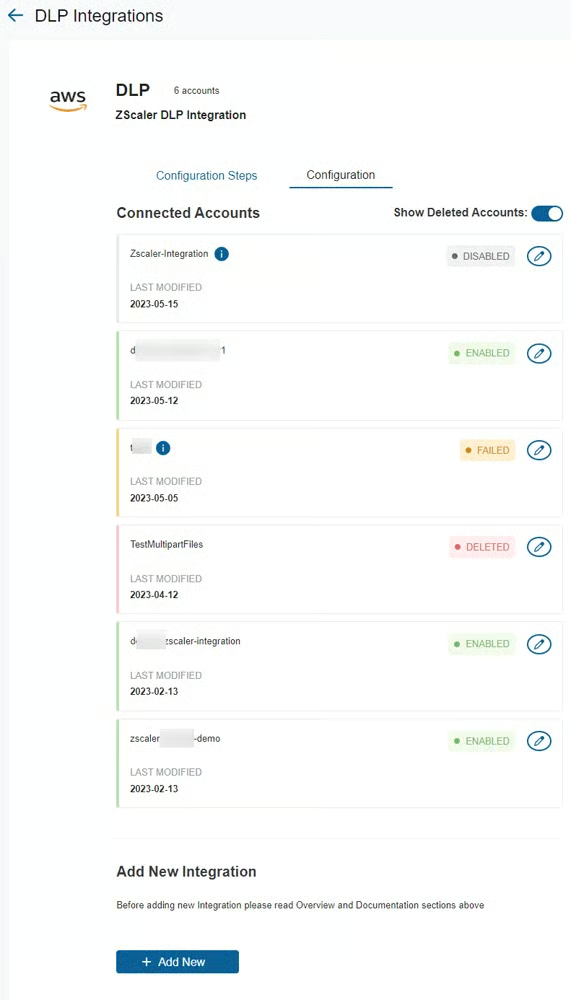
Um die beste DLP-Lösung auszuwählen, recherchieren Sie umfassend zu den Anbietern und ermitteln Sie deren Leistungsumfang und Kompatibilität mit den Anforderungen Ihrer Organisation. Stellen Sie sicher, dass die erworbenen Tools den Standards für Datenmanagement, regulatorischen Anforderungen und Ihren finanziellen Möglichkeiten entsprechen. Bewerten Sie Funktionen, Skalierbarkeit und Integrationsmöglichkeiten, um eine fundierte Entscheidung zu treffen.
Berücksichtigen Sie die folgenden drei führenden DLP-Produkte:
- Forcepoint DLP: Beste Gesamtoption für Transparenz und globale Compliance (30-tägige kostenlose Testversion)
- Clumio Protect and Discover: Am besten für AWS-Geschäftsumgebungen geeignet (14-tägige kostenlose Testversion)
- Proofpoint Enterprise DLP: Am besten für den eigenständigen E-Mail-Schutz geeignet (kostenlose Testversion auf Anfrage)
Die Wahl der richtigen DLP-Lösung gewährleistet wirksamen Datenschutz und Regelkonformität und senkt das Risiko von Datenlecks. Sie maximiert den Ressourceneinsatz, indem sie in Produkte investiert, die auf spezifische Sicherheitsanforderungen zugeschnitten sind, und verbessert dadurch die allgemeine Cybersicherheitslage Ihrer Organisation.
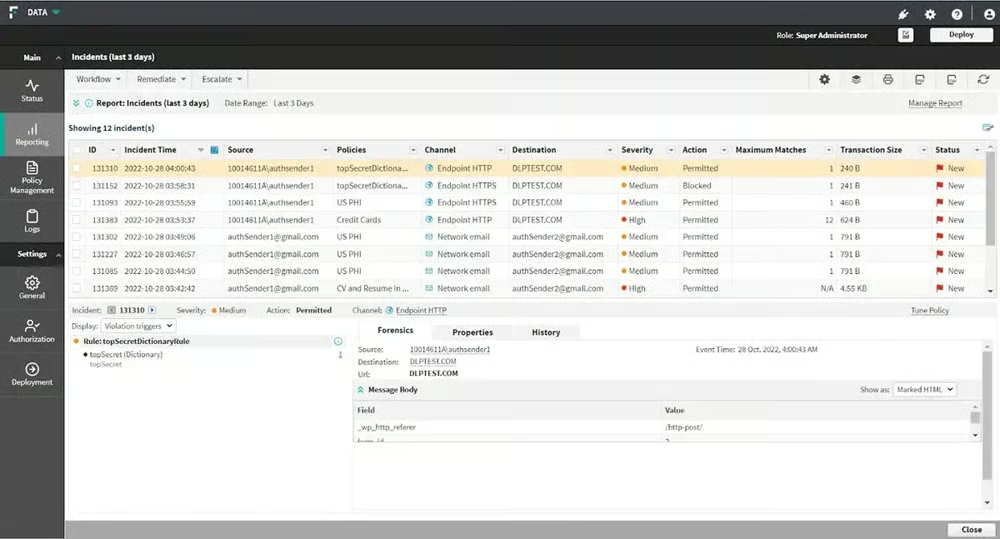
Wenn Sie weitere Optionen suchen, lesen Sie unseren umfassenden Leitfaden zu den besten DLP-Lösungen.
Daten priorisieren und klassifizieren
Um Daten erfolgreich zu priorisieren und zu klassifizieren, müssen Sie die regulatorischen Anforderungen und möglichen Folgen für sensible Informationen verstehen. Ermitteln Sie wichtige Datentypen wie geistiges Eigentum und personenbezogene Daten, damit Abwehrressourcen dort eingesetzt werden, wo sie am dringendsten benötigt werden. Klassifizieren Sie Daten nach ihrem Kontext, um Verwaltung und Nachverfolgung zu erleichtern. Führen Sie Inhaltsanalysen durch, um die Sicherheitsmaßnahmen zu verbessern.
Dieser Ansatz ermöglicht gezielte Abwehrstrategien und stellt sicher, dass Ressourcen effizient zum Schutz der wichtigsten Informationen eingesetzt werden. Er vereinfacht Verwaltungsprozesse für Daten und verbessert die Nachverfolgbarkeit, wodurch sich die allgemeine Datensicherheitslage erhöht. Regelmäßige Überprüfungen ermöglichen es Unternehmen, auf Veränderungen in der Datenlandschaft und neue Bedrohungen zu reagieren und zugleich langfristig robuste Sicherheitsmaßnahmen aufrechtzuerhalten.
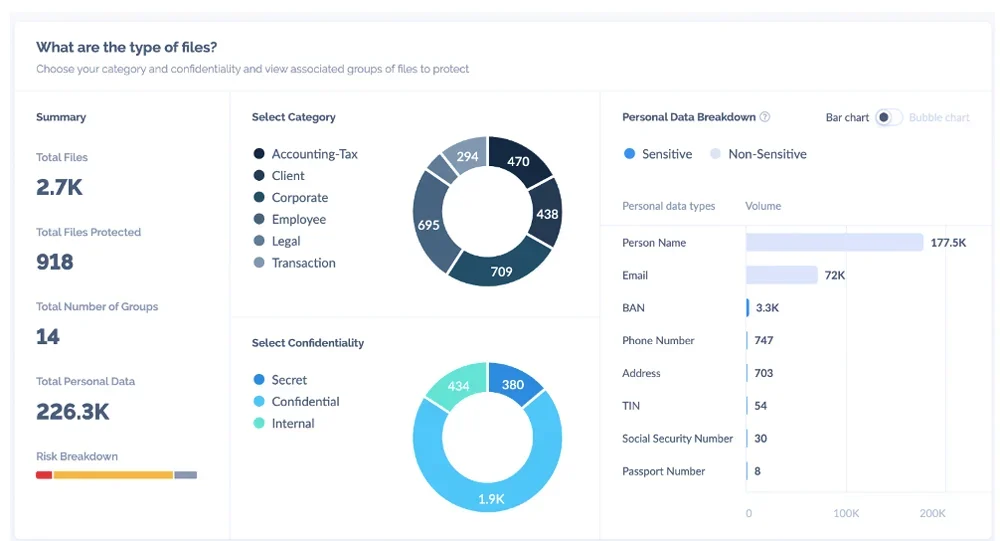
Mitarbeiter zu ihren Aufgaben in der Datensicherheit schulen
Um die Schulung der Mitarbeiter zur Datensicherheit einzuleiten, untersuchen Sie zunächst die spezifische Risikolandschaft und die regulatorischen Anforderungen der Organisation. Passen Sie die Schulungsunterlagen an diese besonderen Anforderungen an, einschließlich Protokollen zum Umgang mit Daten, Passwortverwaltung, und der Erkennung von Phishing-Versuchen. Setzen Sie Tools für Cybersicherheitsschulungen, Seminare, Onlinekurse und Simulationen ein, um die Belegschaft erfolgreich einzubinden und grundlegende Prinzipien der Netzwerksicherheit zu festigen.
Organisationen, die in Schulungen ihrer Mitarbeiter zur Datensicherheit investieren, können das Risiko von Datenlecks verringern und mögliche Folgen von Sicherheitsvorfällen minimieren. Gut informierte Mitarbeiter können Sicherheitsbedrohungen besser erkennen und darauf reagieren. Darüber hinaus verbessert die Einführung von DLP-Systemen zusammen mit Schulungsmaßnahmen die Fähigkeit der Organisation, Sicherheitsvorschriften durchzusetzen und verdächtiges Verhalten zu erkennen, und stärkt dadurch die Abwehr von Cyberbedrohungen.
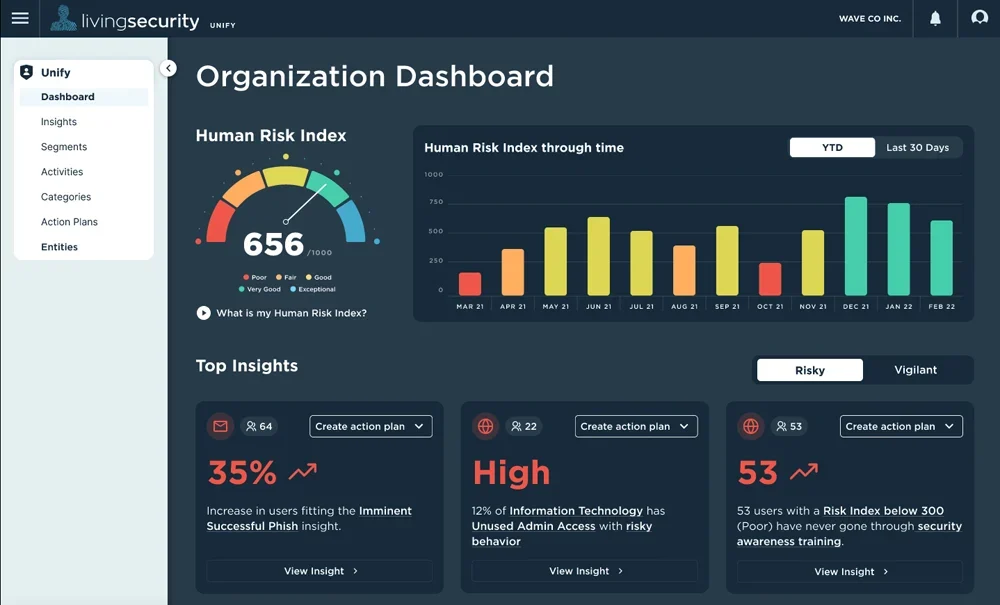
Nutzen Sie Überwachungstools für Datentransparenz
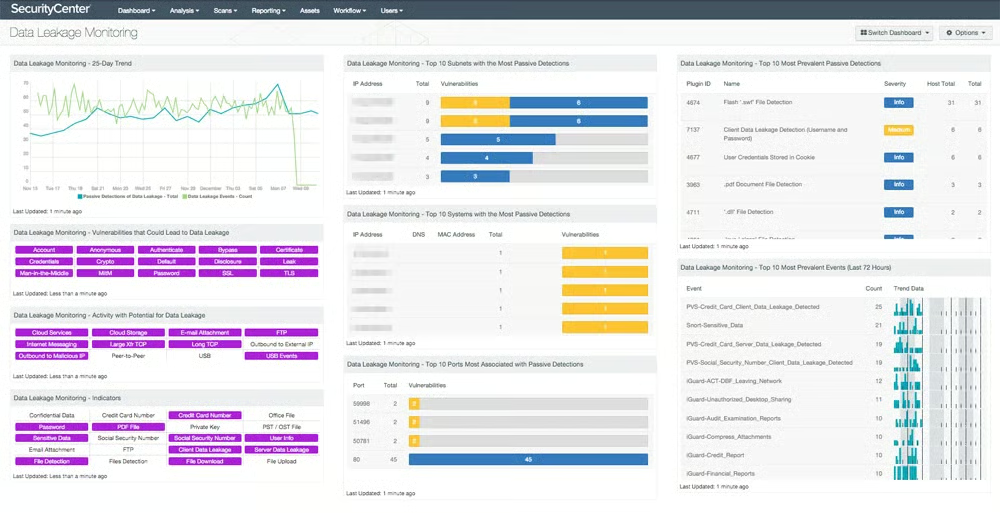
Um dauerhaft Transparenz über Daten zu gewährleisten, setzen Sie zunächst Überwachungstechnologien ein, die den Datenverkehr im Netzwerk der Organisation verfolgen. Ermitteln Sie, wo Daten entstehen, wie sie gespeichert und wohin sie übertragen werden. DLP-Systeme zur Vermeidung von Datenverlust in Echtzeit überwachen Datenströme kontinuierlich. So können Unternehmen verdächtige Aktivitäten oder mögliche Datenlecks erkennen und darauf reagieren.
Darüber hinaus verringert die kontinuierliche Weiterentwicklung und Anpassung dieser Überwachungssysteme Fehlalarme und gewährleistet eine präzise Erkennung von Sicherheitsvorfällen. Wenn alle gespeicherten Daten sichtbar bleiben, können Organisationen potenzielle Sicherheitsprobleme proaktiv erkennen und beheben, bevor daraus vollständige Datenlecks werden.
Beschränken Sie den Datenzugriff
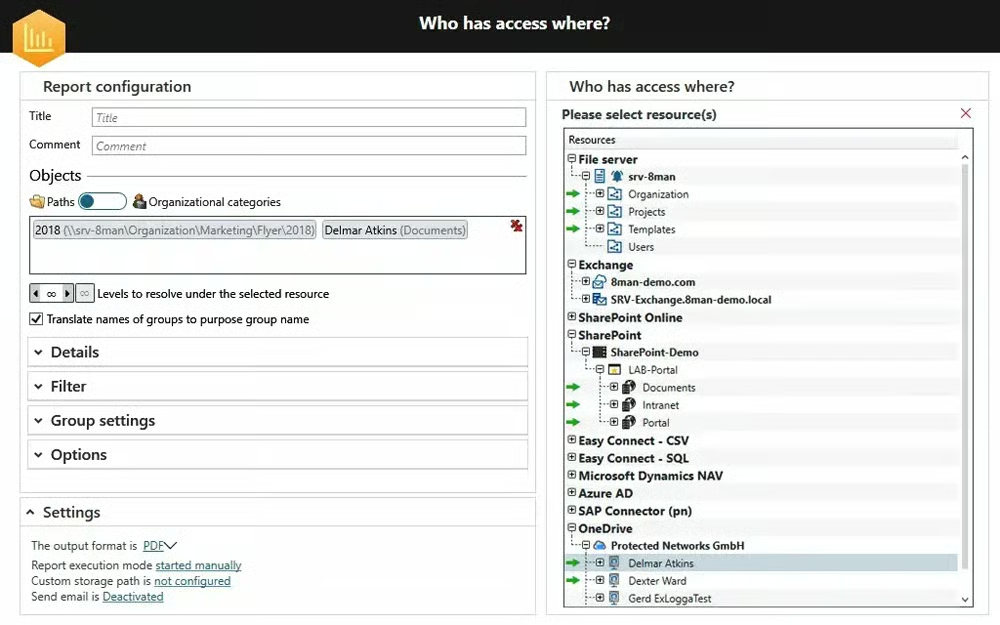
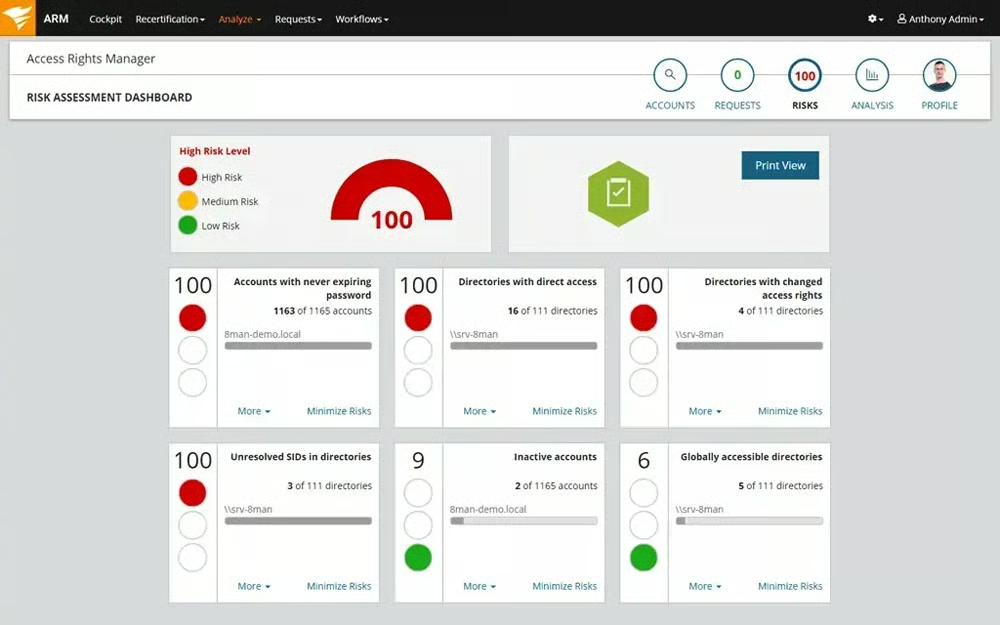
Um die Gefahr unbefugter Zugriffe und Datenlecks zu reduzieren, folgt diese Methode dem Prinzip der geringsten Privilegien und gewährt Einzelpersonen nur Zugriff auf die Informationen, die sie benötigen. Nutzen Sie Zugriffsbeschränkungen und führen Sie regelmäßige Bewertungen durch, um sicherzustellen, dass die Berechtigungen zur jeweiligen Aufgabe passen. Regelmäßige Audits, starke Zugriffskontrollen und der frühzeitige Entzug von Berechtigungen tragen dazu bei, die mit Änderungen der Benutzerabsichten verbundenen Risiken zu begrenzen.
Verschlüsseln Sie Daten
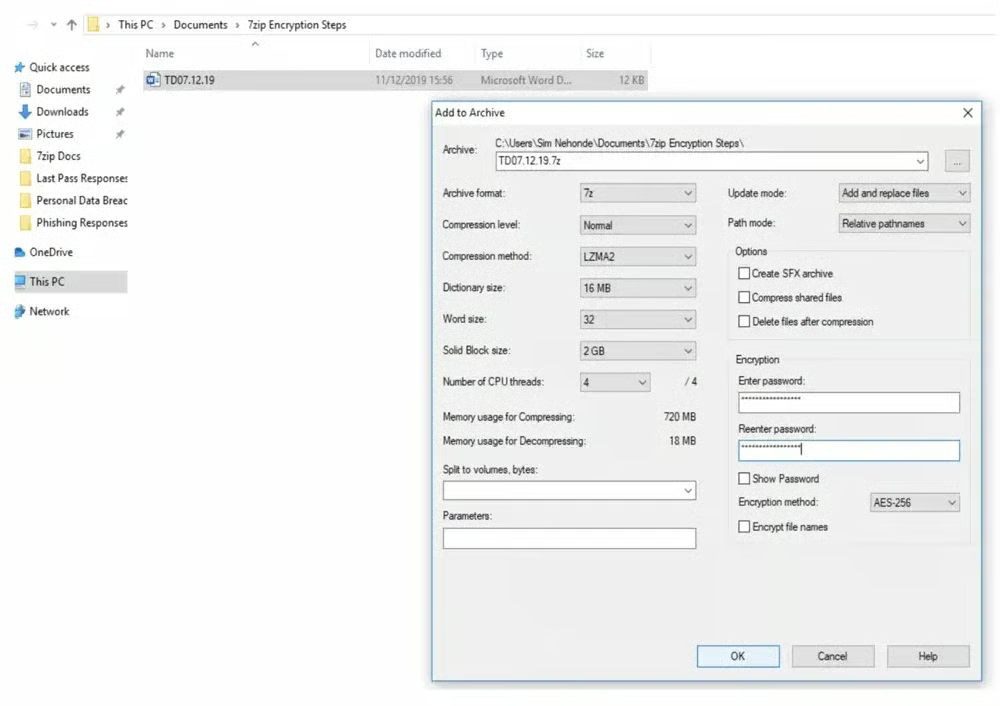
Bei dieser Praxis werden Datenverschlüsselungstools eingesetzt, um sensible Daten vertraulich und vor unbefugtem Zugriff oder Missbrauch geschützt zu halten – selbst wenn das Gerät verloren geht oder gestohlen wird. Verschlüsseln Sie ruhende Daten mit Verschlüsselungsalgorithmen und sicheren Speichertechniken. Für Daten während der Übertragung verwenden Sie sichere Verschlüsselungs- und Kommunikationsprotokolle wie Transmission Control Protocol (TCP) und Transport Layer Security (TLS).
Hier sind einige Optionen für Tools zur Datenverschlüsselung:
- 7-Zip: Am besten für den weltweiten Einsatz geeignet (kostenloser Download)
- AxCrypt: Am besten für die vereinfachte gemeinsame Nutzung von Geschäftsdaten geeignet (30-tägige kostenlose Testversion)
- NordLocker: Am besten für die cloudbasierte gemeinsame Nutzung von Geschäftsdaten geeignet (14-tägige kostenlose Testversion)
Entdecken Sie weitere alternative Lösungen und lesen Sie unseren Test der besten Verschlüsselungssoftware und -tools.
Setzen Sie Authentifizierungsmethoden für alle Benutzer und Geräte ein
Ein Zero-Trust-Ansatz lehnt jede Form eines inhärenten Vertrauens ab und verlangt eine kontinuierliche Überprüfung aller Benutzer und Geräte. Implementieren Sie strenge Zugriffsregeln, eine Multi-Faktor-Authentifizierung und eine kontinuierliche Überwachung, um alle Zugriffsversuche unabhängig vom bisherigen Vertrauensstatus zu authentifizieren. Diese Strategie untersucht den gesamten Netzwerkverkehr und alle Zugriffsversuche, um die Wahrscheinlichkeit unbefugter Zugriffe oder einer missbräuchlichen Nutzung zu reduzieren.
Implementieren Sie die 3-2-1-Backup-Regel
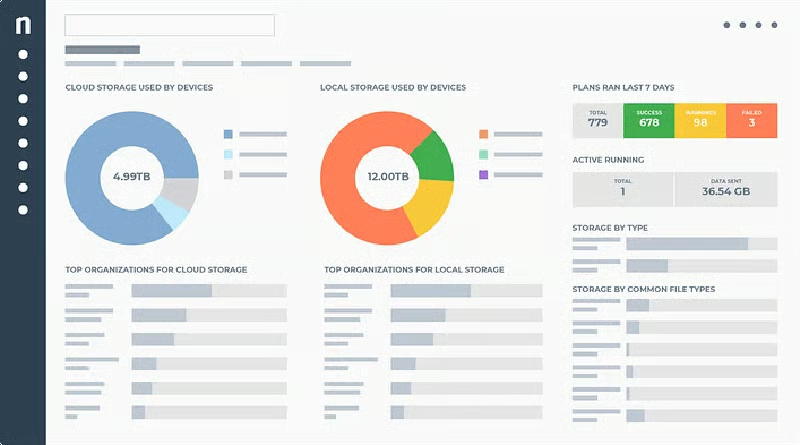
Bei der Anwendung der 3-2-1-Backup-Regel müssen drei Kopien Ihrer Daten vorhanden sein: eine primäre Kopie und zwei Sicherungskopien. Bewahren Sie diese Kopien auf zwei verschiedenen Medientypen auf: Festplatten, Cloud-Speicher und Bandsicherungen. Bewahren Sie anschließend eine Kopie außerhalb des Standorts auf, um sich vor lokalen Katastrophen wie Bränden, Überschwemmungen und Diebstahl zu schützen.
Mehrere Datenkopien auf unterschiedlichen Medien schaffen Redundanz und senken die Wahrscheinlichkeit eines vollständigen Datenverlusts durch Hardwarefehler oder Cyberangriffe. Die Speicherung einer Kopie an einem anderen Standort schützt vor Katastrophen und stellt sicher, dass die Daten auch dann zugänglich bleiben, wenn der primäre Standort beeinträchtigt ist.
Nutzen Sie die 5-Why-Methode zur Ursachenanalyse (RCA)
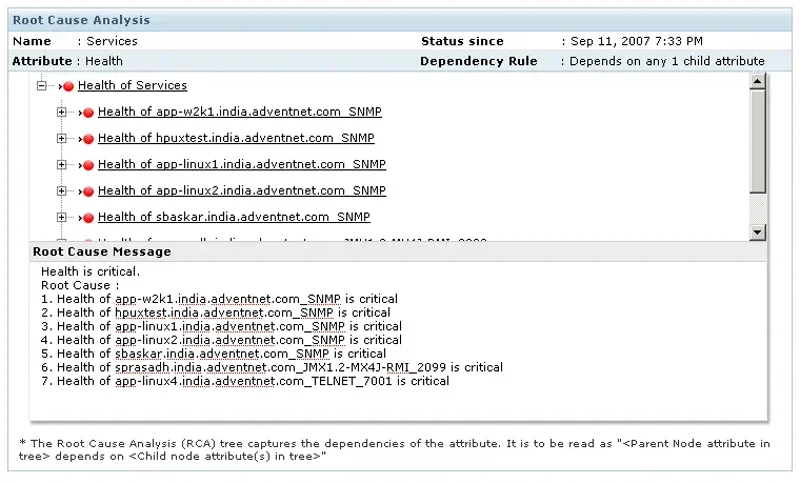
Identifizieren Sie bei dieser Methode zunächst das Problem und fragen Sie „Warum?“, um seine tieferliegenden Ursachen aufzudecken. Wiederholen Sie den Vorgang iterativ mindestens fünfmal und gehen Sie mit jedem „Warum?“ tiefer, bis die grundlegende Ursache gefunden ist. Entwickeln Sie anschließend Lösungen, die diese Grundursache wirksam beheben. Mithilfe von Automatisierungstools können Sie Ursachenanalysen schneller durchführen.
Diese Strategie verschafft Unternehmen tiefere Einblicke in ihre Schwierigkeiten und führt zu einer effektiveren Problemlösung. Sie fördert eine gründliche Bewertung von Problemen, sodass Teams nicht nur die Symptome, sondern auch die Grundursachen angehen können. Außerdem unterstützt sie eine Kultur der kontinuierlichen Weiterentwicklung und verhindert, dass ähnliche Probleme künftig erneut auftreten.
Überprüfen und verbessern Sie die DLP-Strategie
Um Ihren aktuellen DLP-Ansatz zu prüfen und anzupassen, sichern Sie zunächst wichtige Datensätze und identifizieren Sie Lücken. Erweitern Sie die Datenerkennung und stellen Sie sicher, dass DLP-Lösungen regelmäßig aktualisiert werden, um neuen Risiken entgegenzuwirken. Führen Sie Sicherheitsprüfungen durch, um Kontrollen zu bewerten und Schwachstellen zu erkennen, und priorisieren Sie anschließend Korrekturmaßnahmen. Nutzen Sie die gewonnenen Erkenntnisse, um die künftigen Verbesserungen zu bestimmen, die zum Schutz vor Bedrohungen durch Datenverlust erforderlich sind.
Verbessern Sie die Zusammenarbeit interner Benutzer
Binden Sie alle Stakeholder in die Datensicherheitsaktivitäten der Organisation ein. Jeder – vom oberen Management bis zu den Mitarbeitern an vorderster Front – ist dafür verantwortlich, eine umfassende Datensicherheitsrichtlinie aufrechtzuerhalten. Fördern Sie regelmäßige Gespräche, Schulungen und Awareness-Workshops, damit DLP-Praktiken in die Unternehmenskultur integriert werden. Eine wirksame DLP-Implementierung erfordert die Beteiligung und Zusammenarbeit aller Benutzer, um die Ziele und Anforderungen des Unternehmens erfolgreich zu erfüllen.
3 reale Beispiele für umgesetzte DLP-Best-Practices
DLP ist mehr als nur Theorie: Versäumnisse bei der Vermeidung von Datenverlust können katastrophale Folgen haben. Bedrohungen durch Datenverlust bestehen seit jeher, wie Vorfälle bei Cloudflare im Jahr 2023, der Datenbankausfall bei GitLab im Jahr 2017 und der Toy-Story-Vorfall von 1998 zeigen. Die Analyse vergangener Datenverluste ermöglicht es Ihnen, den Schweregrad potenzieller Risiken und die Wirksamkeit der bestehenden DLP-Maßnahmen zu bewerten. Entdecken Sie diese Beispiele aus der Praxis für weitere Erkenntnisse.
Cloudflares Cyberangriff an Thanksgiving
Vorfall: An Thanksgiving 2023 nutzte ein Angreifer gestohlene Zugangsdaten, um Zugriff auf den Atlassian-Server von Cloudflare zu erlangen und in die globale Infrastruktur einzudringen. Obwohl er Zugriff auf interne Dokumente erhielt, verhinderte die Zero-Trust-Architektur von Cloudflare weitere Bewegungen im Netzwerk und eine Kompromittierung von Daten. Es gingen keine Benutzerdaten verloren. Cloudflare reagierte, indem das Unternehmen mehr als 5.000 Produktionszugangsdaten austauschte, 4.893 Computer überprüfte und Hardware in einem neuen Rechenzentrum ersetzte.
DLP-Best-Practice: Zero-Trust-Architektur – die Zero-Trust-Technologie von Cloudflare stoppte die Versuche des Angreifers, kompromittierte Zugangsdaten auszunutzen, indem sie laterale Bewegungen unterband und den Zugriff beschränkte. So wurden Datenlecks verhindert und der Schaden minimiert.
GitLabs Datenverlust von 300 GB
Vorfall: Im Jahr 2017 erlebte GitLab einen 18-stündigen Ausfall, der durch einen Fehler bei der Datenbanksynchronisierung verursacht wurde. Ingenieure versuchten eine manuelle Neusynchronisierung und hielten den Vorfall irrtümlich für einen Spam-Angriff. Dabei gingen versehentlich 300 GB vorhandener Benutzerdaten verloren, was Projekte, Kommentare und neue Konten betraf.
DLP-Best-Practice: GitLabs Schwerpunkt auf regelmäßigen Praktiken zur Datenbanksicherheit wie Backups und Notfallwiederherstellungsprozessen trägt dazu bei, die Auswirkungen von Datenverlusten zu reduzieren. Trotz anfänglicher Schwierigkeiten ermöglichte ein aktueller Datenbank-Snapshot, der während eines Tests durch einen Ingenieur gespeichert worden war, die schnelle Wiederherstellung der verlorenen Daten.
Das versehentliche Löschen von Dateien bei Toy Story 2
Vorfall: Während einer Dateibereinigung war das Datenbank-Repository von Toy Story 2 gefährdet, als ein Animator versehentlich den Stammordner von Toy Story 2 löschte und damit alle Filmdaten entfernte. Glücklicherweise konnte eine technische Leiterin den Film retten, da sie Sicherungskopien des Repositorys auf ihrem eigenen Computer hatte. Zwar gingen neuere, nicht gesicherte Dateien verloren, doch große Teile konnten wiederhergestellt werden. Dadurch wurde das Projekt vor der Einstellung oder einem kompletten Neuanfang bewahrt.
DLP-Best-Practice: Regelmäßige Backups und unveränderlicher Speicher – während Sicherungskopien das Projekt Toy Story 2 vor einer Katastrophe bewahrten, gingen neuere Dateien aufgrund fehlender Backups verloren. Die Implementierung der 3-2-1-Backup-Methode mit redundanten Kopien auf unterschiedlichen Medien hätte den Datenverlust verhindern können. Zusätzlich hätte eine unveränderliche Speicherlösung alle Dateien intakt gehalten.
So implementieren Sie eine Strategie zur Vermeidung von Datenverlust in 5 Schritten
Um unrechtmäßigen Datenzugriff oder Datenlecks zu verhindern, müssen wirksame DLP-Strategien einen klar definierten Geltungsbereich, Maßnahmen für Datensicherheitsbewusstsein und Governance, die Zuordnung von Anwendungsfällen, die Identifizierung und Verbesserung von Abhängigkeiten sowie eine schrittweise DLP-Implementierung umfassen. So können Unternehmen ihre Vermögenswerte schützen, Gesetze einhalten und Risiken für ihren Ruf und ihren Betrieb reduzieren.
1. Definieren Sie den Geltungsbereich des Programms
Um den Geltungsbereich des Programms zu bestimmen, priorisieren Sie Risiken und identifizieren Sie schützenswerte Daten wie geistiges Eigentum. Mithilfe einer Datenflusszuordnung können Sie Herkunft, Ziele und Anwendungen von Daten nachverfolgen. Führen Sie Sicherheitsrichtlinien ein, die mit den DLP-Zielen übereinstimmen, um das Programm wirksam zu unterstützen. So werden maßgeschneiderter Schutz, minimale Unterbrechungen und eine wirksame Abstimmung der Sicherheitsmaßnahmen auf die Geschäftsziele gewährleistet.
2. Initiieren Sie Maßnahmen für Awareness und Governance
Kommunizieren Sie allen Beteiligten die Datenpraktiken, Vorteile und Konsequenzen. Verbessern Sie die Prozesse zur Datenverarbeitung, indem Sie akzeptable Standards und Verfahren festlegen. Arbeiten Sie anschließend mit den Rechts- und Beschaffungsteams zusammen, um DLP-Anforderungen in Verträge aufzunehmen. Halten Sie die Kommunikationswege über eine kollaborative Plattform für kontinuierliches Kundenfeedback und Kundenanfragen offen und unterstützen Sie so eine kontinuierliche Weiterentwicklung, wenn sich die Geschäftsanforderungen ändern.
3. Ordnen Sie Ihre DLP-Anwendungsfälle zu
Ermitteln Sie zunächst den genauen Erkennungs- und Kontextbedarf für jeden Standort. Entscheiden Sie anschließend, welche Arten von DLP-Tools erforderlich sind, um die notwendige Kontrolle zu gewährleisten. Da ein Anbieter möglicherweise nicht alle DLP-Komponenten abdeckt, wählen Sie Anbieter, die Daten über mehrere identifizierte Anwendungsfälle hinweg schützen können, oder integrieren Sie die Lösung in andere Tools. Testen Sie eine Lösung vor der Auswahl gründlich, um zu überprüfen, ob sie den Anforderungen des Unternehmens entspricht und wirksam ist.
4. Erkannte Abhängigkeiten beheben und verbessern
Abhängigkeiten, ob technischer oder verfahrenstechnischer Natur, können die Wirksamkeit von DLP beeinträchtigen. Wenn Benutzer beispielsweise unkontrollierten Zugriff auf Daten haben, leidet DLP darunter. Implementieren Sie Praktiken zur Identitätsverwaltung, um den Datenzugriff auf Grundlage berechtigter geschäftlicher Anforderungen zu beschränken. Setzen Sie außerdem eine Datenkategorisierung ein, um sensible Daten zu erkennen und Datenberechtigungen festzulegen. So verbessern Sie die allgemeine Wirksamkeit von DLP und die Datensicherheit.
5. In kleinen Schritten implementieren, im Laufe der Zeit verwalten und verbessern
Um Beeinträchtigungen bei groß angelegten Einführungen zu minimieren, beginnen Sie schrittweise mit der DLP-Implementierung und einer Phase „nur überwachen“, in der Sie Richtlinien anpassen. Informieren Sie die Benutzer über die Fortschritte und konzentrieren Sie sich dabei auf Änderungen bei der Datenverarbeitung. Wechseln Sie in den Betriebsmodus und erfassen Sie Kennzahlen wie gelöste Vorfälle und blockierte Dateninstanzen, um eine kontinuierliche Weiterentwicklung sicherzustellen. Stellen Sie Ressourcen bereit, um DLP-Richtlinien an sich ändernde Geschäftsanforderungen und Datentypen anzupassen.
Fazit: Sichern Sie Ihren Betrieb mit DLP-Best-Practices
DLP-Best-Practices erfordern ein kontinuierliches und proaktives Management der Datensicherheit. Unternehmen können einen umfassenden Datenschutz erreichen, indem sie diese Prinzipien in ihre täglichen Abläufe integrieren. Überwachen, bewerten und passen Sie diese Strategien kontinuierlich an, wenn sich Ihre organisatorischen Anforderungen ändern. Um Daten sicher zu halten, benötigen Sie eine starke Cybersicherheitsstrategie, die eine Kombination aus DLP und anderen Arten von Sicherheitslösungen umfasst.
Integrieren Sie DLP mit sicheren Speicher- und Backup-Lösungen für einen umfassenden Datenschutz.