

















セキュリティ情報イベント管理(SIEM)ソリューションは、ITシステムやサイバーセキュリティシステム全体からデータを収集・分析し、脅威の検知、不審なアクティビティの調査、セキュリティリスクの管理を支援します。優れたSIEMソリューションは、環境の可視性を高めることで、リアルタイム監視やコンプライアンス要件への対応、インシデント対応の迅速化も実現します。
適切なプラットフォームを見つけられるよう、主要なSIEMツールについて、セキュリティ機能、際立った特徴、ユースケース、制約を基準に評価しました。今回の比較では、各ソリューションがどの分野で最も力を発揮するかを明らかにし、組織のセキュリティニーズに合うSIEMプラットフォームを判断できるようにしています。
Graylog Securityは、集中ログ管理、脅威検知、異常検知、調査機能を組み合わせたSIEM・セキュリティ分析プラットフォームです。柔軟な導入オプションにより、セキュリティチームは脅威を検知し、不審なアクティビティを調査して、環境全体の可視性を高められます。
2026年のSIEMツールの主なポイント。
- Graylog Securityは、柔軟なセキュリティ分析に最適な選択肢で、SIEM、ログ管理、脅威検知、調査機能を柔軟な導入オプションと組み合わせています。
- 最適なSIEMソリューションは、セキュリティ上の優先事項によって異なります。UEBAではExabeam、オンプレミス導入ではLogRhythm、ITオブザーバビリティではSplunkが際立つほか、特定分野に強みを持つプラットフォームもあります。
- 評価では中核的なセキュリティ機能を最も重視しました。製品総合スコアの25%を占め、続いてコスト、高度な機能、使いやすさとセットアップ、カスタマーサポートを評価しています。
- SIEMツールを比較する際は、機能数だけに目を向けないでください。導入の柔軟性、連携、拡張性、使いやすさ、セキュリティの専門知識、総コストによって、組織に適したプラットフォームは大きく変わります。
- 可能であれば、契約前にSIEMソフトウェアを試しましょう。製品デモ、トライアル、概念実証(PoC)を利用すれば、組織のデータソース、ワークフロー、セキュリティ要件に対して、プラットフォームがどの程度効果的に対応できるかを判断できます。
検討すべきSIEMツールおよびソフトウェアのベスト7を紹介します。
主要なSIEMソフトウェア&ツールを比較。
| ソリューション | 最適な用途 | 開始価格 |
|---|---|---|
| Graylog Security | 柔軟なセキュリティ分析に最適 | 営業担当に問い合わせる |
| Exabeam Fusion | UEBA機能に最適 | 営業担当に問い合わせる |
| LogRhythm SIEM Platform | オンプレミスSIEMに最適 | 営業担当に問い合わせる |
| Splunk Enterprise Security | ITオブザーバビリティに最適 | 営業担当に問い合わせる |
| IBM Security QRadar | IBMエコシステムとの連携に最適 | 営業担当に問い合わせる |
| Securonix Unified Defense SIEM | SOAR連携に最適 | 営業担当に問い合わせる |
| Rapid7 InsightIDR | 侵入者トラップ技術に最適 | 営業担当に問い合わせる |
Graylog Security
柔軟なセキュリティ分析に最適。
総合評価:4.68/5
中核機能: 4.8/5
コスト: 4.6/5
高度な機能: 4.7/5
使いやすさとセットアップ: 4.6/5
カスタマーサポート: 4.7/5
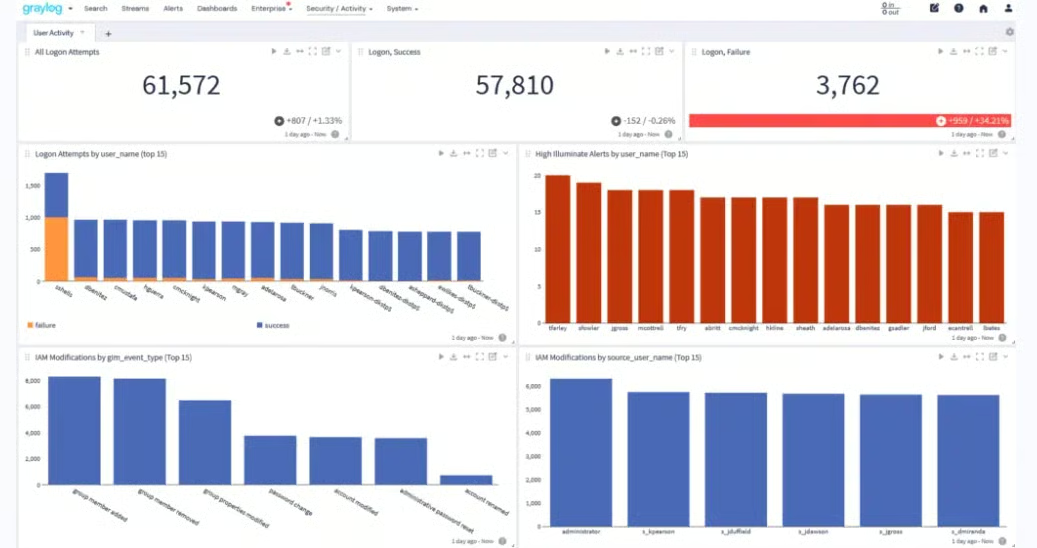
Graylog SecurityはSIEM機能に加え、集中ログ管理、セキュリティ分析、異常検知、調査ツールを組み合わせ、セキュリティチームによる脅威の特定と対応を支援します。柔軟なアーキテクチャは、セルフマネージド、ハイブリッド、クラウドの各導入形態に対応しており、セキュリティデータの収集、保持、分析方法をより細かく管理したい組織に適しています。
Graylogは、強固なログ管理基盤と実践的なセキュリティ分析へのアプローチで際立っています。AI/MLを活用した異常検知、リスクベースのアラート、Sigmaルール対応、アセットコンテキスト、集中調査などの機能により、アナリストは不審なアクティビティを発見し、脅威に優先順位を付けるための複数の手段を利用できます。また、GraylogはIlluminateを通じて構築済みのセキュリティコンテンツを提供し、チームによるデータの正規化と導入の迅速化を支援します。
広範なネイティブSOAR機能を求める組織では、複雑な対応自動化のために追加ツールが必要になる可能性があります。それでもGraylogは、SIEM機能、導入の柔軟性、ログ分析のバランスに優れています。セキュリティデータの管理権限を手放すことなく、強力な脅威検知・調査機能を求めるセキュリティチームに適した製品です。
料金
- ベンダー価格: Graylogに問い合わせて個別見積もりを取得
- 無料オプション: Graylog Openは、集中ログ管理を必要とする組織が無料で利用できます。ただし、Graylog Securityの機能には商用ライセンスが必要です
メリットとデメリット。
| メリット。 | デメリット。 |
|---|---|
| ✔️ 柔軟な導入オプション:セルフマネージド、ハイブリッド、クラウド環境に対応 | ❌ SIEMの全機能と高度なセキュリティ機能には、有料のGraylog Securityプランが必要 |
| ✔️ 強力なログ管理・検索基盤:大量のセキュリティデータを調査可能 | ❌ 高度な設定やカスタマイズには、追加の専門知識が必要になる場合がある |
| ✔️ 統合セキュリティ分析:異常検知、リスクスコアリング、Sigmaルール、調査機能を搭載 | ❌ 広範なSOAR機能を必要とするチームには、追加の対応ツールが必要になる場合がある |
主な機能。
セキュリティ分析:Graylog Securityは、集中管理されたログデータに相関分析、コンテキスト情報の付加、セキュリティに特化した分析を組み合わせ、チームによる不審なアクティビティの特定と潜在的な脅威の調査を支援します。
異常検知:AI/MLを活用した行動分析により、過去のログデータから基準値を設定し、通常と予想されるアクティビティからの逸脱を特定します。これによりアナリストは、静的なルールでは見逃す可能性のある脅威も検知できます。
リスクベースの脅威検知:イベントとアセットのリスクスコアリングにより、セキュリティチームは環境への潜在的なリスクに応じてアラートの優先順位を設定できます。アナリストは、優先度の高いアクティビティに調査を集中させられます。
集中調査:Graylog Investigationsは、関連するログ、アラート、イベント、検索結果、ダッシュボードなどの証拠を一元化します。アナリストは複数の画面から手作業でデータをつなぎ合わせることなく、調査を整理し、共同で進められます。
Illuminateセキュリティコンテンツ:Graylog Illuminateは、構築済みのパース、正規化、エンリッチメント、ダッシュボード、セキュリティコンテンツを提供します。一般的なデータソースの取り込みと、セキュリティイベントの分析開始を迅速化できます。
Exabeam Fusion
UEBA機能に最適。
総合評価:4.54/5
中核機能: 4.8/5
コスト: 4.0/5
高度な機能: 4.9/5
使いやすさとセットアップ: 4.4/5
カスタマーサポート: 4.6/5
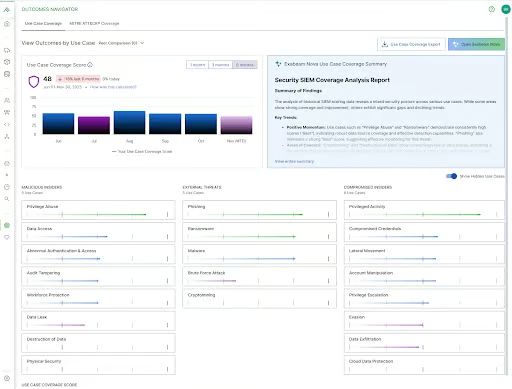
Exabeam Fusion SIEMのクラウドネイティブプラットフォームは、SIEM、UEBA、SOAR、自動化されたTDIRを単一のソリューションに統合します。際立った行動分析とSmart Timelinesにより、侵害されたアカウント、内部脅威、異常なアクティビティをより高い精度で検知し、手作業による調査の負担を軽減できます。New-Scale Fusionアーキテクチャ、長期にわたる検索可能なログ保持、多数の連携機能と構築済み検知ルールにより、高い拡張性と迅速な導入も実現します。
Exabeam Fusionは強力な分析機能と自動化されたワークフローを提供しますが、既存のSIEMを補完するのか置き換えるのかによって料金は変わる可能性があります。高度なエンジニアリング負担を伴わず、インテリジェントな検知、自動化された調査、効率的な対応を求めるチームにとって、Exabeam Fusionは有力なクラウドネイティブSIEMの選択肢の一つです。
料金
- ベンダー価格: Exabeamに問い合わせてください
- モデル: 既存のSIEM上に追加する、または完全に置き換える柔軟なアプローチ
- 無料トライアル: 通常は問い合わせに応じて提供
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ クラス最高水準のUEBA:高度なアイデンティティ分析と行動分析に対応 | ❌ 選択した導入モデルによっては、料金体系が不透明になる可能性がある |
| ✔️ 真に統合されたTDIRワークフロー— SIEM、UEBA、SOARを1つのプラットフォームに統合 | ❌ 高度な機能が、非常に小規模なチームのニーズを上回る可能性がある |
| ✔️ 高い拡張性:クラウドネイティブなNew-Scale Fusionによって実現 | ❌ クラウドの導入が必要で、オンプレミスへの適合性は限定的 |
主な機能
行動分析: ネイティブUEBAにより、ユーザーとエンティティのアクティビティを基準化し、内部脅威、侵害されたアカウント、ルールベースのシステムでは見逃しがちな異常な行動を検知します。
Smart Timelines: ユーザーやアセット全体のイベントを自動的に相関させて攻撃の経緯を構築し、手作業による調査手順を減らしてインシデントの把握を容易にします。
統合TDIRワークフロー: SIEM、UEBA、対応自動化を単一のプラットフォームに統合し、ツールを切り替えることなく脅威の検知、調査、対応を効率化します。
柔軟なクラウドアーキテクチャ: New-Scale Fusionはイベント量が多い、または変動する環境にも動的に対応し、クラウドファーストの環境や急速に成長する環境で高いパフォーマンスを発揮します。
構築済みコンテンツと連携機能: 数百種類の検知ルール、ダッシュボード、プレイブックに加え、800以上の連携機能を提供し、導入を迅速化し、カバレッジを向上させ、価値実現までの時間を短縮します。
LogRhythm SIEM Platform
オンプレミスSIEMに最適
総合評価:4.54/5
中核機能: 4.3/5
コスト: 4.1/5
高度な機能: 4.0/5
使いやすさとセットアップ: 3.9/5
カスタマーサポート: 4.2/5
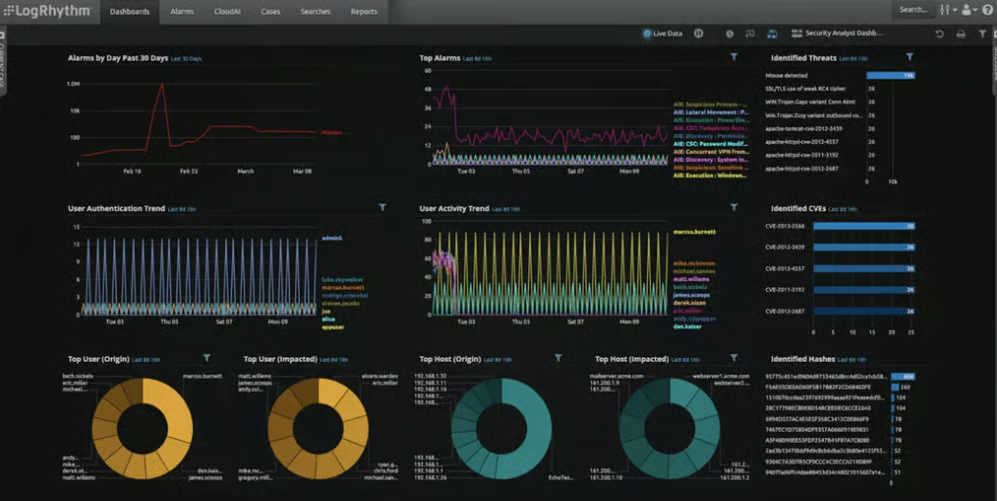
LogRhythm SIEM Platformは、ログ管理、脅威検知、対応機能で知られる注目すべきオンプレミスSIEMソリューションです。オンプレミスで導入することでデータの所有権とコンプライアンスを確保し、特定のセキュリティ要件に適応できるスケーラブルなソリューションを提供します。
SIEMに加えて、LogRhythmは強力なSOAR、UEBA、NDR機能も提供しています。これらは、セキュリティインフラを完全に管理する必要がある組織向けに設計された、オンプレミスのハードウェアおよびソフトウェア導入形態で利用できます。LogRhythmはオンプレミスSIEMソリューションとして優れています。
料金
ベンダー価格: LogRhythmの営業チームに問い合わせてください
無料トライアル: 利用不可
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ 長年にわたりオンプレミスSIEMを提供してきた実績あるプロバイダー | ❌ クラウドネイティブまたはSaaSファーストの環境には不向き |
| ✔️ 強力なMSPネットワークおよび再販パートナー | ❌ クラウドネイティブSIEMと比べてAPIと連携の柔軟性が限定的 |
| ✔️ 使いやすい製品インターフェースと管理機能 | ❌ オンプレミスのリリースサイクルに沿った従来型のアップデート頻度 |
主な機能
高度な分析: コンプライアンスとセキュリティのコンテキストでパターンを評価して悪意のあるアクティビティを検知し、プロアクティブな脅威検知を向上させます。
構築済みプレイブック: アラートのトリアージ、脅威コンテキスト、ケース分類を含み、あらかじめ設定された効率的なワークフローによってインシデント対応を効率化します。
検知の高速化: 自動化されたワークフローによって脅威の検知と対応を最適化し、迅速な修復を実現してインシデントを効果的に解決します。
脅威インテリジェンス: LogRhythm Labsは有用な知見を提供し、プロアクティブな防御に向けて最新かつ包括的な脅威インテリジェンスを利用できるようにします。
データへのアクセス: 950を超えるサードパーティーデータソースと、1,100種類の事前設定済み相関ルールセットへの幅広いアクセスを提供し、より豊かで効率的な脅威分析を可能にします。
Splunk Enterprise Security
ITオブザーバビリティに最適
総合評価:4.22/5
中核機能: 4.7/5
コスト: 3.7/5
高度な機能: 4.5/5
使いやすさとセットアップ: 3.9/5
カスタマーサポート: 4.3/5
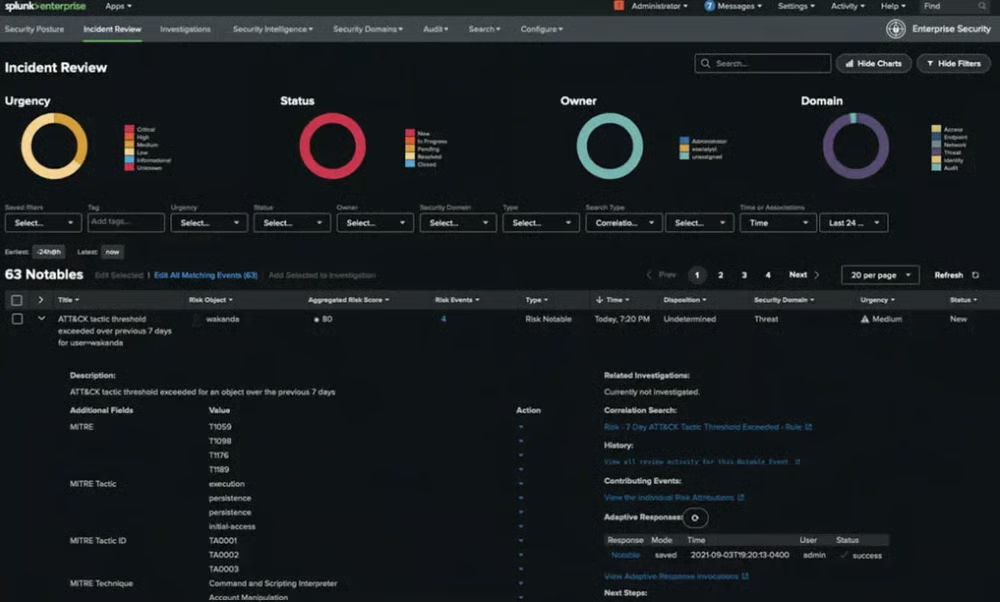
Splunk Enterprise Securityの分析ファーストのソリューションは、オンプレミス環境やマルチクラウド環境に拡張可能で、強力な脅威検知機能を備えています。特に、数千のアプリをホストし、データとワークフローをシームレスに接続するプラットフォームによって、強力なSIEM機能と高い拡張性を実現しています。
ITオブザーバビリティで知られるSplunkは、IT環境全体を包括的に把握するための最適な選択肢の一つです。
料金
ベンダー価格: Splunkに問い合わせてください
無料トライアル: Splunk Enterpriseを通じて60日間利用可能
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ 包括的なSIEMおよびセキュリティアプローチ | ❌ 小規模チームにとってリソース面で課題がある |
| ✔️ 柔軟なインフラと導入 | ❌ 複雑で、コストが高くなる可能性のある料金体系 |
| ✔️ 幅広いデバイス連携 | ❌ 海外サポートの充実度は地域によって異なる可能性がある |
主な機能
リスク分類: 確立された標準に従い、さまざまなセキュリティフレームワークへのユーザーとシステムの準拠状況に基づいてリスクを分類します。
スケーラブルなデータ取り込み: 構造化データと非構造化データの両方を拡張性の高い形で取り込めるため、さまざまな種類と量のデータを効率的に処理できます。
組み込みの脅威インテリジェンス: 脅威インテリジェンス管理ツールを組み込み、新たに進化するサイバー脅威を効果的に分析・対応する能力を高めます。
多様な導入形態: クラウド、IaaS、ソフトウェア、ハードウェアアプライアンス、ハイブリッド構成で導入でき、幅広いニーズを持つ組織に柔軟性を提供します。
700以上の検知ルール: 700を超える検知ルールを利用でき、MITRE、NIST、キルチェーン、CIS 20などのフレームワークに沿って、脅威を包括的に特定・緩和できます。
IBM Security QRadar
IBMエコシステムとの連携に最適
総合評価:4.08/5
中核機能: 4.5/5
コスト: 3.8/5
高度な機能: 4.3/5
使いやすさとセットアップ: 3.7/5
カスタマーサポート: 4.1/5
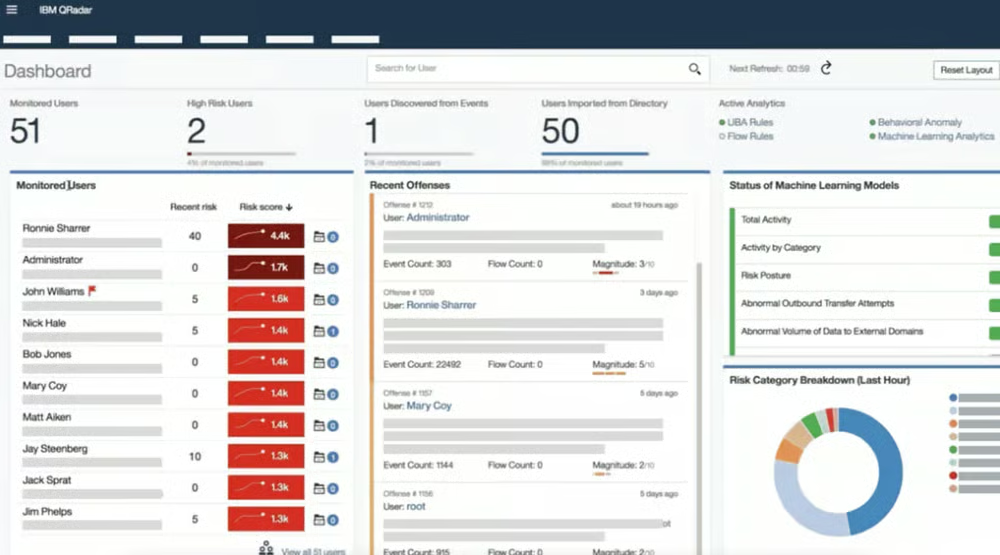
IBM Security QRadar SIEMは、SIEM市場とともに進化してきた、企業に人気のソリューションです。IBMは、ハイブリッドクラウドユーザー向けの単一プラットフォームサービスに、脅威検知、調査、対応、SOAR、SIEM、EDR、XDRをより効果的に統合するため、IBM Security QRadar Suiteを開始しました。
世界各地で展開しているため、現地向けサポート、地域ごとの規制に関する専門知識、幅広い販売チャネルを利用でき、世界中の地域で信頼できる選択肢となっています。
料金
無料版: QRadar Community Editionを通じて利用可能ですが、機能は限定的です
カスタムプラン: IBMに見積もりを問い合わせてください
無料トライアル: 一部のMSSPを通じて利用可能
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ AI主導型で、ユーザー行動分析とネットワークフローのインサイトを提供 | ❌ 導入と実装が難しい |
| ✔️ 世界規模の幅広いセキュリティポートフォリオと専門知識 | ❌ 時代遅れで複雑なユーザーインターフェース |
| ✔️ 幅広いセキュリティエコシステムとシームレスなQRadar SIEM連携 | ❌ 製品サポートとプラットフォーム開発に懸念がある |
主な機能
継続的な監視: オンプレミス環境とクラウド環境を継続的に監視し、キルチェーン全体を可視化します。
脅威インテリジェンス: IBMのSecurity X-ForceおよびSTIX/TAXIIフィードを利用し、包括的な脅威情報を提供してセキュリティ対策を強化します。
コンプライアンスリソース: HIPAA、SOX、ISO、PCI、NIST、GLBA、GDPR、CCPA向けの資料を含む、包括的なコンプライアンス支援を提供します。
多様な導入形態: ハードウェアアプライアンス、ソフトウェア、SaaS、仮想マシンなどの導入方法を提供し、オンプレミス環境とIaaS環境に対応します。
連携アクセス: 450を超えるインターフェース、API、SDKへのアクセスを提供し、複数のセキュリティエコシステムとシームレスに連携できます。
Securonix Unified Defense SIEM
最適なSOAR連携
総合評価:4.3/5
中核機能: 4.6/5
コスト: 4.0/5
高度な機能: 4.7/5
使いやすさとセットアップ: 4.0/5
カスタマーサポート: 4.2/5
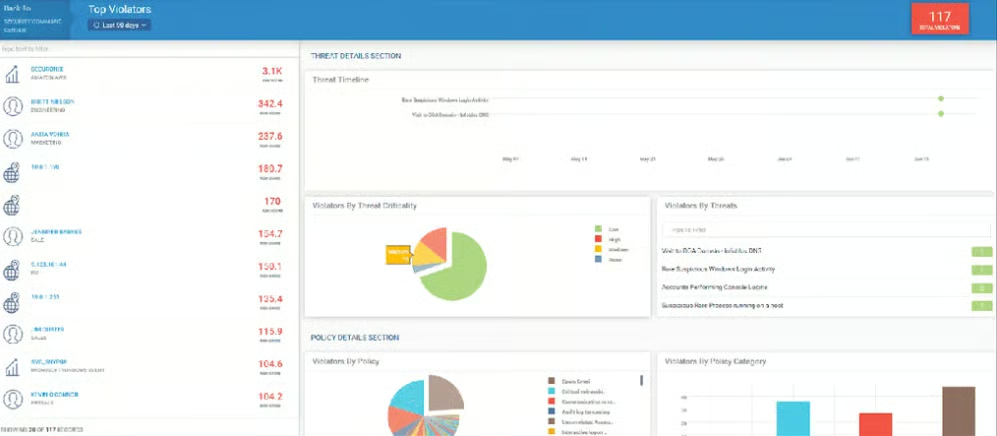
革新的なアプローチで知られるSecuronixは、SOAR連携機能でも際立っています。同社のUnified Defense SIEMは、SIEM、脅威検知、調査、対応をシームレスに統合します。
脅威検知向けのAutonomous Threat Sweeperは、Snowflake Data Cloudを活用してデータの検索性を高めます。Threat Coverage Analyzerは、MITRE ATT&CKやUS-CERTなどの業界標準に沿ってセキュリティのギャップを評価します。
料金
ベンダー価格: Securonix Security Operations and Analytics Platformに問い合わせてください
無料トライアル: SaaS提供で利用可能
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ 統合SOARによって高速化されたインシデント対応が可能 | ❌ ロールベースアクセス制御(RBAC)が限定的 |
| ✔️ プレイブックとワークフローガイドによって対応時間を短縮 | ❌ プラットフォームの学習曲線が急 |
| ✔️ 追加費用なしで組み込みの脅威インテリジェンスを利用可能 | ❌ 基本SIEMサブスクリプションは他社より高額 |
主な機能
複数環境からのデータ取り込み: クラウド、オンプレミス、ハイブリッド環境からデータを一元的に取り込み、統一されたコンソールでデータ収集を効率化します。
長期検索: 包括的な過去データの検索機能を提供し、長期化する脅威の検知と管理に向けた詳細な分析を可能にします。
クラウドネイティブプラットフォーム: オンデマンドで拡張できるよう設計されており、SaaSサブスクリプションモデルによってクラウドベースのセキュリティ運用に柔軟性と効率性をもたらします。
幅広いクラウドコネクター: 350以上のコネクターとAPIベースのインターフェースにアクセスでき、さまざまなクラウドソースから幅広くデータを収集できます。
ユースケースコンテンツ: 調査ワークベンチを使って、業界の事例に基づくケースを作成でき、実践的な適用と分析を向上させます。
Rapid7 InsightIDR
侵入者トラップ技術に最適
総合評価:4.32/5
中核機能: 4.4/5
コスト: 4.3/5
高度な機能: 4.2/5
使いやすさとセットアップ: 4.4/5
カスタマーサポート: 4.3/5
Rapid7は、フラッグシップであるSIEMとXDRのハイブリッドソリューションInsightIDRによって、包括的なSIEMプラットフォームを提供しています。エンドポイントに過度に依存したり、限られた数のイベントソースのみを使用したりすることによる課題を解決します。
ハニーポット、ハニーユーザー、認証情報、ファイルを含む同社の欺瞞技術スイートは、攻撃チェーン全体の脅威検知を向上させます。これらのトラップは攻撃者に関する継続的な調査を活用し、リアルタイムでファイルレベルの可視性を提供することで、侵害に対する効果的なセキュリティを実現します。
料金
カスタムプラン: Rapid7に見積もりを問い合わせてください
無料トライアル: 30日間利用可能
メリットとデメリット
| メリット | デメリット |
|---|---|
| ✔️ 比較的簡単にインストール可能 | ❌ 自動化が限定的 |
| ✔️ デフォルトで13か月分のデータを検索可能な状態で保持 | ❌ 誤検知が多い |
| ✔️ 構築済みのコンプライアンスコンテンツを搭載 | ❌ 帯域幅を大量に消費するシステムスキャン |
主な機能
ネットワークトラフィック分析: 実際の脅威に焦点を当てた、精選された侵入検知システム(IDS)です。ネットワークメタデータを追加で確認し、活動の範囲を把握できます。
UEBA: ネットワーク上の活動を特定の個人やエンティティと自動的に関連付けます。
組み込みの脅威インテリジェンス: 検知ライブラリは、機械学習、強化された攻撃対象領域のマッピング、オープンソースコミュニティの脅威インテリジェンスを組み合わせています。
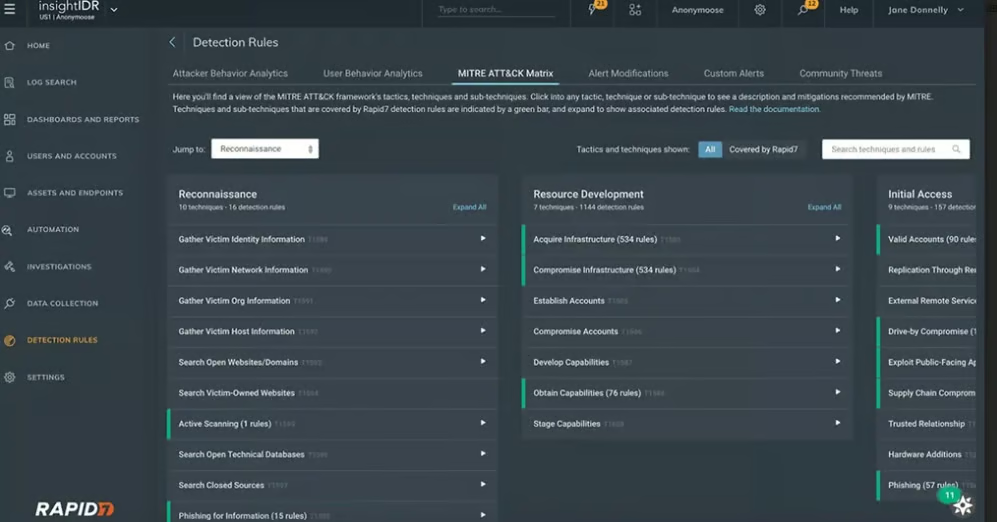
MITRE ATT&CKとの連携: MITREフレームワークを使用して、攻撃者とUEBAの検知結果をマッピングします。脅威アクターが最も多く使用する戦術、手法、手順を明らかにします。
欺瞞技術: 4種類の侵入者トラップを提供し、エンドポイントに偽のハニー認証情報を注入してハッカーを欺きます。
SIEMツールの主な7つの機能
最適なSIEMソリューションは、脅威検知、セキュリティ分析、ログ管理、連携機能、調査機能を組み合わせ、セキュリティチームが環境全体をより可視化できるようにします。具体的な要件は組織によって異なりますが、SIEMツールを評価する企業は、脅威検知を改善し、調査を迅速化し、ますます複雑化するインフラをセキュリティチームが管理できるようにする機能を優先すべきです。
SIEMプラットフォームを比較する際は、次の7つの機能を検討してください。
高度な脅威検知: ルール、行動分析、機械学習、相関分析などの分析手法を使用して、見過ごされる可能性のある不審な活動や新たな脅威を特定します。
EDR/XDR連携: SIEMデータをエンドポイント検知・対応(EDR)および拡張検知・対応(XDR)プラットフォームと接続し、エンドポイントやその他のシステム全体にわたる脅威の検知、調査、対応に向けて、アナリストに追加のコンテキストを提供します。
柔軟なインフラと導入形態: クラウド、オンプレミス、ハイブリッド、その他の環境への導入をサポートします。データレジデンシー、規制、インフラ、セキュリティ上の要件により、SaaSのみのSIEMが現実的でない組織にとって、導入の柔軟性は特に重要です。
脅威インテリジェンスとセキュリティ連携: 脅威インテリジェンスフィードやその他のセキュリティテクノロジーと連携し、追加のコンテキストによってイベントデータを強化します。強力な連携機能により、アナリストはセキュリティスタック全体の活動を関連付け、イベントが正当な脅威を示しているかどうかを判断できます。
MITRE ATT&CKマッピングとサポート:検知結果やセキュリティイベントをMITRE ATT&CKフレームワークにマッピングし、チームが攻撃者の戦術と手法を理解し、検知範囲を評価し、セキュリティ制御における潜在的なギャップを特定できるようにします。
統合管理、資産の可視化とコンプライアンスレポート: セキュリティデータを一元化し、ユーザー、システム、その他の資産を可視化するとともに、規制およびセキュリティフレームワークの報告要件をサポートします。
ユーザーおよびエンティティ行動分析(UEBA): ユーザーとエンティティの行動ベースラインを確立し、通常の活動からの逸脱を特定します。UEBAは、侵害されたアカウント、内部脅威、従来のルールベースの検知では見逃す可能性のある不審な行動をセキュリティチームが発見するのに役立ちます。
最適なSIEMツールの評価方法
最適なSIEMソリューションを特定するため、eSecurityPlanetは各製品を中核機能、コスト、高度な機能、使いやすさとセットアップ、カスタマーサポートの5つのカテゴリーで評価しました。各カテゴリーにはSIEM購入者に関連する具体的な下位基準が含まれており、製品が要件をどの程度満たしているかに基づいて、1~5のスコアを付けました。
SIEMプラットフォームの選定における重要度に応じて各カテゴリーに重み付けを行い、中核的なセキュリティ機能を最も重視しました。
中核機能 – 25%
SIEMツールに期待される基本的なセキュリティ機能として、脅威ハンティング、デジタルフォレンジック、インシデント対応、統合セキュリティ管理、コンプライアンスレポート、EDR/XDR連携、高度な脅威検知、UEBA、完全性監視を評価しました。
評価項目の勝者:Graylog Security
コスト – 20%
無料トライアルまたは無料版、公開されている料金、ライセンス体系、データ量の増加に伴う拡張性、複数のプランや導入オプションの有無など、全体的な料金の利用しやすさと柔軟性を評価しました。
評価項目の勝者:Rapid7 InsightIDR
高度な機能 – 20%
SIEMの中核となる検知・監視機能を拡張する機能を評価しました。これには、脆弱性監視、SOAR連携と対応の自動化、構築済みのセキュリティコンテンツ、セキュリティ分析、サードパーティ製セキュリティプラットフォームとの連携が含まれます。
評価項目の勝者:Exabeam Fusion
使いやすさとセットアップ – 20%
自動化、構築済みコンテンツ、技術的なセットアップ要件、ドキュメントとナレッジリソース、ダッシュボードの使いやすさ、全体的なユーザー体験など、セキュリティチームが各プラットフォームをどれだけ早く導入して使い始められるかを検討しました。必要に応じて、G2、Capterra、TrustRadiusなどのプラットフォームに寄せられたユーザーフィードバックも考慮しました。
評価項目の勝者:複数の製品
カスタマーサポート – 15%
電話、メール、その他のサポートチャネルに加え、製品ドキュメント、トレーニングリソース、デモ、教育資料など、カスタマーサポートの利用可能性と品質を評価しました。G2やCapterraなどの第三者レビュー・プラットフォームに寄せられた、関連するユーザーフィードバックも考慮しました。
評価項目の勝者:Graylog Security
よくある質問(FAQ)
SIEMソリューションとは何ですか?
セキュリティ情報・イベント管理(SIEM)ソリューションは、組織全体のシステムからセキュリティデータを収集・分析し、脅威の検知、不審な活動の調査、インシデント対応を支援します。SIEMプラットフォームは通常、ログとセキュリティイベントを一元化し、相関分析、アラート、脅威検知、ダッシュボード、コンプライアンスレポートなどの機能を提供します。
最適なSIEMソリューションはどれですか?
最適なSIEMソリューションは、組織のインフラ、セキュリティ要件、予算、社内の専門知識によって異なります。Graylog Security、Exabeam Fusion、LogRhythm SIEM Platform、Splunk Enterprise Security、IBM Security QRadar、Securonix Unified Defense SIEM、Rapid7 InsightIDRは、それぞれ異なる強みを備えています。組織は、機能の総数だけで選ぶのではなく、セキュリティ運用で最も重要な機能に基づいて製品を比較すべきです。
SIEMツールでは何を確認すべきですか?
強力な脅威検知、ログの一元収集・分析、セキュリティ連携、調査機能、コンプライアンスレポート、セキュリティチームが効果的に管理できるインターフェースを備えた製品を選びましょう。導入要件、データ量、ライセンスモデル、拡張性、プラットフォームの運用に必要な専門知識も考慮すべきです。
SIEMとログ管理の違いは何ですか?
ログ管理は主に、アプリケーション、インフラ、セキュリティシステムからログデータを収集、保存、検索、分析することに重点を置きます。SIEMは一元化されたセキュリティデータを基盤として、脅威検知、イベント相関、アラート、行動分析、調査、セキュリティレポートなどの機能を追加します。両方の機能を同一製品内で組み合わせているプラットフォームもあります。
SIEMツールはサイバー攻撃をリアルタイムで検知できますか?
SIEMツールは、受信するセキュリティデータを継続的に分析し、不審な活動や定義済みの検知基準に一致するイベントを特定した際にアラートを生成できます。ただし、その有効性は、収集するデータの品質、検知ルールと分析、連携機能、設定、継続的なチューニングなどの要因に左右されます。そのためSIEMは、あらゆるサイバー攻撃を防ぐ単独の手段ではなく、より広範なセキュリティ運用戦略の一部として捉えるべきです。
SIEMソフトウェアの料金はいくらですか?
SIEMの料金はベンダーによって大きく異なります。データの取り込み量、データ量、ユーザー数、資産数、ワークロード、その他のライセンス指標に基づいて料金が決まる場合があります。SIEMプラットフォームの総コストを見積もる際は、サブスクリプションまたはライセンス価格だけでなく、データ保持、インフラ、導入、トレーニング、継続的な管理にかかる費用も考慮すべきです。
結論:ビジネスに最適なSIEMソリューションの選び方
最適なSIEMソリューションは、環境全体の活動をセキュリティチームが一元的に可視化できるようにしながら、脅威の検知、不審な行動の調査、アラートの優先順位付け、インシデントへの効率的な対応を支援します。ただし、適切なプラットフォームは、組織のインフラ、セキュリティ成熟度、データ量、コンプライアンス要件、予算、利用可能なセキュリティの専門知識によって異なります。
SIEMツールを比較する際は、単に機能一覧が最も長いプラットフォームを選ぶのではなく、最も重要なセキュリティ課題に対応する機能を優先しましょう。脅威の検知・調査機能、既存のセキュリティスタックとの連携、導入の柔軟性、拡張性、管理のしやすさ、総コストを検討してください。無料トライアルや製品デモを利用すれば、長期的な契約を結ぶ前に、セキュリティチームが使いやすさを評価し、プラットフォームが既存環境でどの程度機能するかを確認できます。
SIEMプラットフォームは、エンドポイント、アプリケーション、IDシステム、ネットワークインフラ、その他のセキュリティテクノロジーからのデータに依存しているため、一般的なネットワークセキュリティ保護を理解することも、SIEMの導入時にどのデータソースと連携機能を優先すべきか判断するのに役立ちます。