

















クラウドセキュリティ評価とは、組織のクラウドインフラを分析し、セキュリティ上の問題を特定して軽減するプロセスです。脆弱性の検出、ネットワークへの侵害可能性の評価、予防策の策定、適切なセキュリティレベルとガバナンスの確立も含まれます。徹底したセキュリティ評価を実施するには、まずクラウド環境を理解し、適切に準備したうえで、重要なベストプラクティスを順守する必要があります。
クラウドセキュリティ評価が必要な理由
組織のクラウドセキュリティ体制を評価することで、ネットワークと資産が正しく構成され、現在の脅威がなく安全な状態であることを確認できます。包括的な評価によって組織のアーキテクチャの欠陥を検出し、防御を強化して将来の能力を高めるための具体的な推奨事項を示せます。次のようなニーズがある場合は、クラウドセキュリティ評価を実施しましょう。
- リスクを最小化する:クラウドベースの強力なテスト戦略を使い、クラウド上の危険を体系的に発見、分析、管理します。
- 偶発的な設定ミスを抑える:評価で推奨された具体的な設定変更を実施します。クラウドへの移行に伴って攻撃対象領域を縮小します。
- 通知の見落としを防ぐ:侵害を検出して対応する能力を高め、クラウド上の小さなエラーが大規模な侵害につながらないようにします。
- レジリエンスを高める:評価チームの推奨事項に従い、クラウド侵害からより迅速かつ効率的に復旧できるようにします。
- スピードを高める:複数のロケーションで並列スキャンを行う効率的なクラウドセキュリティテストを実施し、クラウドインフラの拡大に伴うセキュリティテストの所要時間を短縮します。
- 過去の侵害を検出する:完全な侵害評価ではない場合でも、過去の侵害を示す可能性がある、クラウド設定の通常状態からの逸脱を特定します。
- アカウント管理の効率を最適化する:IDアーキテクチャを合理化し、アカウントと権限の管理にかかる時間を削減します。
- コンプライアンスを確保する:コンプライアンスとセキュリティのバランスを適切に保ち、罰則などの悪影響から会社を守ります。
- 財務上のレジリエンスを高める:先を見据えた戦略を実施し、会社のクラウド運用コストを大幅に削減します。
- ソリューションを拡張する:社内で構築したものでも、信頼できるベンダーから調達したものでも、スケーラブルなソリューションを使い、会社のクラウドの成長と目標に対応します。
- 品質を維持する:会社のクラウドセキュリティ体制を明確に示す、正確で分かりやすいデータを作成します。
クラウドセキュリティ評価の基礎を理解する
クラウドセキュリティ評価の主要な要素では、セキュリティ評価プロセス、IDとアクセス、ネットワークセキュリティ、データストレージセキュリティ、インシデント対応、プラットフォームセキュリティ、ワークロード保護を扱う必要があります。組織のクラウドインフラを徹底的に調査するには、クラウドセキュリティの基本要素を理解する必要があります。これによりセキュリティ上の脅威を特定して軽減し、安全なクラウド環境を実現できます。基本的な項目には次のようなものがあります。
- 包括的なセキュリティ評価:インタビューを実施し、データを分析して、既存のポリシー、制御、潜在的なギャップを含む、クラウドインフラに導入されているセキュリティ対策を評価します。
- IDとアクセス制御:ユーザーロール、アカウント設定、鍵管理ポリシーなどのIDおよびアクセス制御方法を確認し、承認されたユーザーだけが機密性の高いクラウドリソースにアクセスできることを検証します。
- ネットワーク防御メカニズム:ファイアウォールの設定とネットワークセグメンテーションを調べ、脆弱性を探します。適切なセグメンテーションとファイアウォール設定は、不正アクセスやデータ侵害の削減に役立ちます。
- データストレージの保護:自社のクラウドストレージソリューションまたは代替手段について、オブジェクトストレージ、ブロックストレージ、データスナップショットなども含めてセキュリティを評価し、不正アクセスやデータ損失を防ぎます。
- インシデント対応プロトコル:クラウドセキュリティインシデントへの対応に関するポリシーと手順を分析します。効果的なプロトコルでは、侵害からの対応と復旧を迅速かつ効率的に行えるようにする必要があります。
- プラットフォームサービス:特定のプロバイダーが提供する高度なクラウドサービスのセキュリティ設定を確認し、データベースサービス、機械学習プラットフォーム、その他の専門サービスが安全に構成されていることを確かめます。
- ワークロード保護:仮想サーバー、ホスト型コンテナ、関数、サーバーレスアプリケーションのセキュリティプロトコルを調査します。全体的なクラウドワークロードセキュリティを維持するため、各ワークロード固有の要件にすべて対応します。
クラウドセキュリティ評価の準備
クラウドセキュリティ評価の準備として、まず既存のインフラとセキュリティ対策を評価します。これにより、目標を容易に定義できます。リソースを割り当て、評価専用の期間を設定します。最後に、予算を評価して上限を設定し、自社に適したソリューションを確認します。これらの手順により、徹底した効果的な評価プロセスを実現できます。
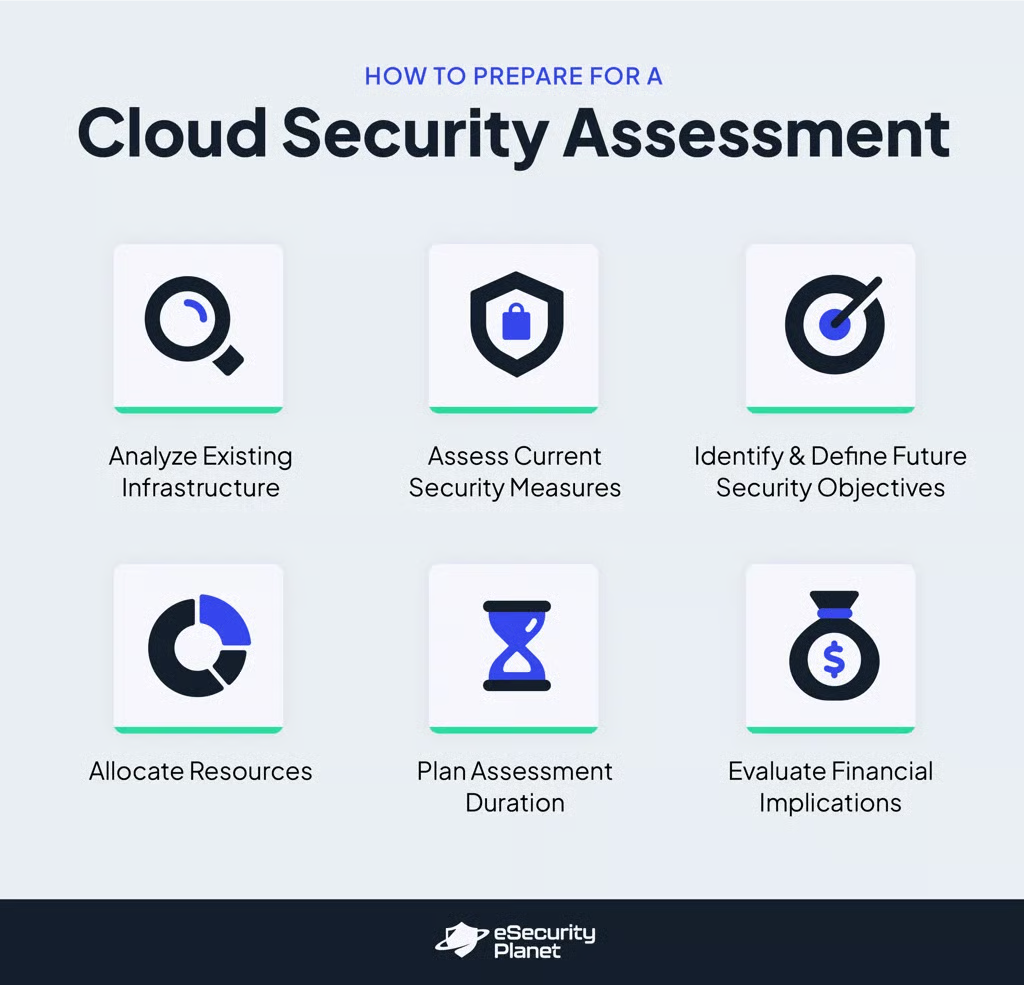
既存のインフラを分析する
ITスタックを確認し、利用中のクラウドサービスを評価します。セキュリティ制御のパフォーマンスと提供状況を評価します。適切なクラウド評価ツールを使い、セキュリティに影響を与える要素を徹底的に把握します。
現在のセキュリティ対策を評価する
まず現在の防御策を分析し、クラウド環境に導入されているセキュリティメカニズムを特定して記録します。次に、現在のセキュリティシステムのギャップや弱点を特定し、改善が必要な領域を明らかにします。
将来のセキュリティ目標を特定・定義する
現在および将来の要件に基づいて、クラウドインフラの想定される状態を定めます。この将来の状態を実現するために必要なセキュリティ手順と制御を確立し、それらが会社の目標と整合するようにします。
リソースを割り当てる
他の活動や業務を損なうことなく評価に集中できるよう、必要なリソースを確保します。評価を優先する期間を設け、必要な時間と注意を確実に割り当てます。
評価期間を計画する
既存環境のマッピングに時間の10~15%、現在の環境の評価に65~70%、将来の状態の計画に10~15%を割り当てます。徹底した評価を実現するため、評価結果に応じてスケジュールを調整できるよう準備します。
財務上の影響を評価する
コストの仕組みを理解し、予算内で費用対効果の高い評価ツールを選んで慎重に予算を立てます。リソースとセキュリティ要件の予算が、財務能力に見合うようにします。セキュリティツールとサービスの費用対効果を分析します。そのうえで、セキュリティ要件を満たしながら、選択したソリューションが予算内に収まることを確認します。
クラウドセキュリティ評価チェックリスト
クラウドセキュリティ評価チェックリストを使い、クラウドセキュリティ体制を体系的に評価して、クラウド環境を包括的に保護します。独自のセキュリティ評価用チェックリストを作成できるよう、カスタマイズ可能なテンプレートの一部を紹介します。以下の画像をクリックしてダウンロードし、自分用にコピーして必要に応じて変更してください。その後、下のセクションを参照して、チェックリストに含まれるタスクの実行方法を確認します。
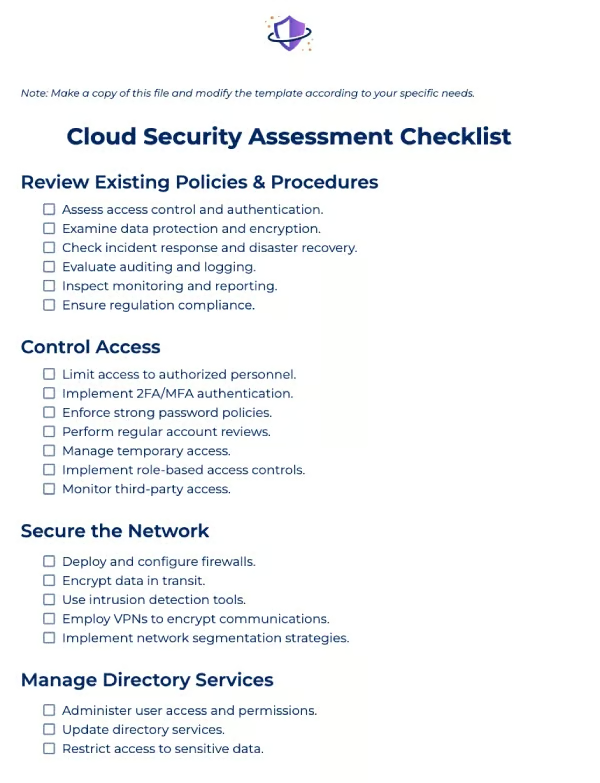
既存のポリシーと手順を確認する
以下に示す方法を実施します。
- アクセス制御と認証を評価する:ユーザーアクセスを制限するポリシーや、多要素認証(MFA)などの認証手法を評価します。
- データ保護と暗号化を確認する:保存時および転送中のデータ暗号化と、データ保護手順がルールに含まれていることを確認します。
- インシデント対応と災害復旧を確認する:セキュリティイベントへの対処と災害からの復旧に関するプロセスが整備されていることを確認します。
- 監査とログ記録を評価する:ポリシーにログ記録と、アクションを監視・記録する監査手法が組み込まれていることを確認します。
- 監視とレポートを点検する:セキュリティイベントの定期的な監視と報告を含むルールを検証します。
- 規制へのコンプライアンスを確保する:ポリシーが関連する業界規制と標準に準拠していることを確認します。
アクセスを制御する
次の方法でアクセスを管理します。
- 承認された担当者にアクセスを限定する:アクセスを承認済みの担当者だけに限定します。
- 認証を実装する:すべてのアカウントで2要素認証またはMFAが有効になっていることを確認します。
- 強力なパスワードポリシーを適用する:会社の全ユーザーが強力なパスワード基準を満たすようにします。
- 定期的にアカウントを確認する:管理者がユーザーアカウントを調査し、使用されていないアカウントや承認されていないアカウントを無効化するようにします。
- 一時的なアクセスを管理する:一時的なアクセスの付与と終了に関するプロトコルを確認します。
- ロールベースのアクセス制御を実装する:職務上の役割に基づいて機密データへのアクセスを制限します。
- 第三者のアクセスを監視する:第三者ベンダーによるアクセスに設けられた制御と制限を調査します。
ネットワークを保護する
次の手順でネットワークセキュリティを確認します。
- ファイアウォールを導入・設定する:クラウド環境を防御するファイアウォールの導入と設定を評価します。
- 転送中のデータを暗号化する:暗号化ツールを使い、拠点間の移動中もデータの安全性を確保して不正アクセスを防ぎます。
- 侵入検知ツールを使う:IDPSが導入され、疑わしい挙動を検知するためにネットワークトラフィックを監視し、望ましくないアクセスを防止していることを確認します。
- リモートアクセスを保護する:VPNを使って通信を暗号化し、ネットワークへの安全でプライベートなリモートアクセスを確保します。
- ネットワークセグメンテーション戦略を実施する:重要なデータを分離し、不正アクセスのリスクを低減するとともに、潜在的な被害を抑えます。
ディレクトリサービスを管理する
ディレクトリサービスを管理するには、次の手順を実施します。
- ユーザーアクセスと権限を管理する:ディレクトリサービスによってユーザーアクセスと権限が制御されていることを確認します。
- ディレクトリサービスを更新する:ディレクトリサービスを定期的に確認し、変更するスケジュールを設定します。
- 機密データへのアクセスを制限する:権限の制御によって、機密情報やシステムへのアクセスが制限されていることを確認します。
データ損失を防ぎ、バックアップを確保する
次の対策を実施します。
- 機密データを分類する:機密データを特定・分類し、必要なレベルの保護を受け、規制基準を満たせるようにします。
- 保存データを暗号化する:デバイスやサーバーに保存されている機密データを暗号化し、不正アクセスを防止してデータの完全性を維持します。
- バックアップポリシーを作成する:災害やデータ損失が発生した際に、データを迅速かつ確実に復元できる包括的なバックアップ戦略を策定します。
- バックアップストレージを保護する:バックアップを安全なオフサイトに保管します。不正アクセスやデータ侵害を防ぐため、暗号化と物理的なセキュリティ対策を活用します。
セキュリティ運用を強化する
以下のタスクを実施します。
- セキュリティアラートを監視・調査する:潜在的なリスクを検知して対処できるよう、セキュリティアラートを定期的に監視・調査します。
- イベントを報告し、エスカレーションする:セキュリティインシデントを迅速に報告し、適切にエスカレーションして、速やかで確実な解決につなげます。
- インシデントに対応し、修復する:セキュリティインシデントへの対応と修復に関する明確な方法を策定し、被害を抑えて通常の運用を復旧します。
データ暗号化方式を検証する
次のアクションを実施し、強力な暗号化とデータ保護を確保します。
- 保存データを保護する:業界標準の手法を使ってデバイスに保存されたデータを暗号化し、不正アクセスを防ぎます。
- 転送中のデータを保護する:ネットワーク上を移動するデータを暗号化し、盗聴や望ましくないアクセスを防ぎます。
- 暗号化キーを管理する:暗号化キーを管理するための包括的な手順を確立します。キーが安全に保たれ、承認されたユーザーだけが利用できることを確認します。
クラウドセキュリティの状態を監視する
次の手順を実施します。
- セキュリティイベントとログを監視する:潜在的なインシデントを迅速に検知して対応できるよう、セキュリティイベントとログを常時監視します。
- コンプライアンス監査を実施する:業界標準と規制基準を満たし、同時に強力なセキュリティ対策を維持できるよう、定期的に監査を実施します。
- セキュリティ制御を更新する:変化する脅威の状況に対応し、保護対策を改善できるよう、セキュリティ制御を頻繁に評価・改訂します。
クラウドセキュリティ評価を実施する10のステップ
クラウドセキュリティ評価チェックリストを作成したら、境界を設定し、要件を特定して責任分担を定義することで、評価を開始できます。潜在的なリスクとセキュリティ対策を評価し、テスト手法を選択して環境テストを実行します。効果的なセキュリティを確保するため、結果を記録・報告し、修復手順を策定し、計画を見直して改善するとともに、監視と評価を継続します。
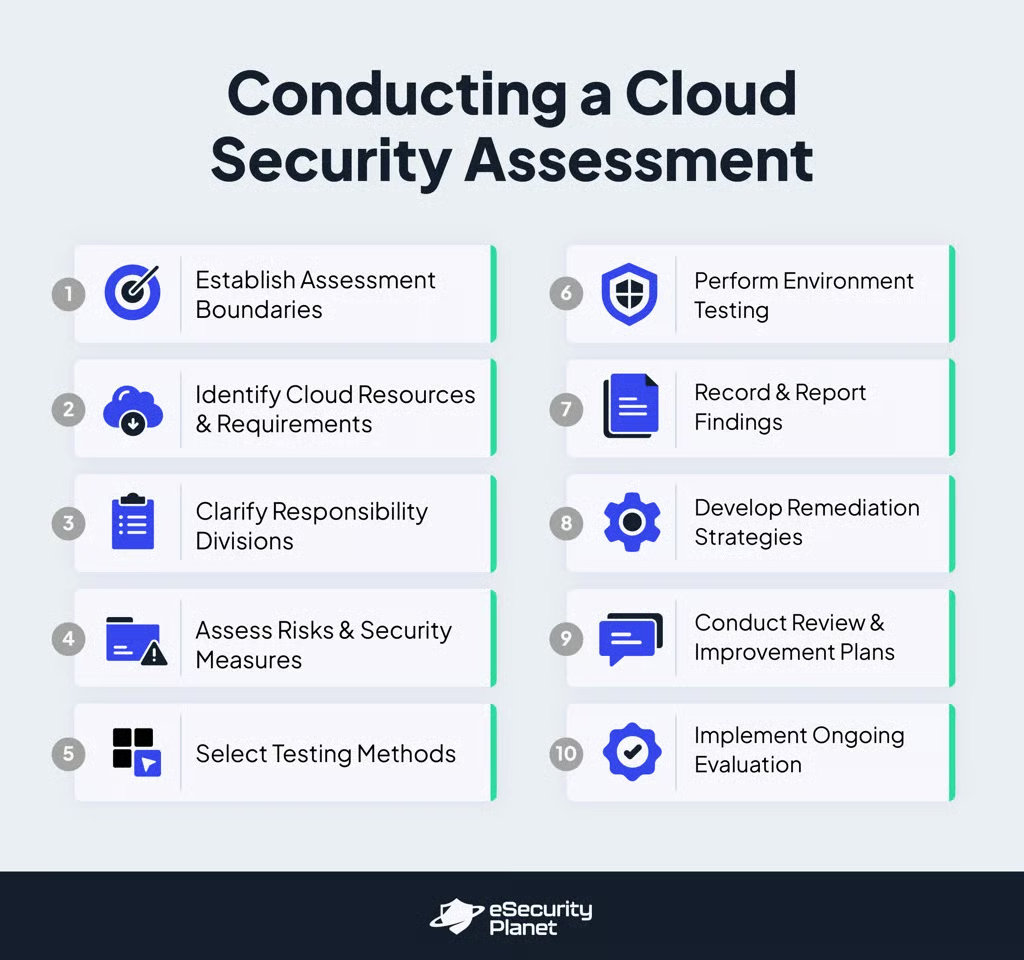
評価範囲を設定する
分析対象となるクラウド資産、アプリ、データを指定して範囲を定義します。組織の戦略に関連する具体的なセキュリティ目標を設定し、OWASP SAMMやAWS CISなどのフレームワークを使って網羅性を確保します。境界を設定し、法的要件や業界標準と整合させます。
クラウドリソースと要件を特定する
データや設定を含むすべてのクラウド資産を一覧にします。これらの資産に脆弱性がないか調査し、構成、ネットワークアーキテクチャ、アクセス制御に関する情報を収集します。コンプライアンスフレームワークと企業ポリシーを使ってセキュリティ要件を決定し、クラウドインフラの安全性とコンプライアンスを確保します。
責任分担を明確にする
クラウドプロバイダーと連携し、プロバイダーの共有責任モデルを詳しく理解します。ギャップを避けるため、プロバイダーと組織の双方についてセキュリティ上の役割を定義します。クラウドセキュリティテストに関する社内の責任と、セキュリティポリシーおよび義務への準拠を確保する方法を策定します。
リスクとセキュリティ対策を評価する
各資産と脆弱性に関連するリスクを評価し、影響度に応じて優先順位を付けます。既存のセキュリティメカニズムを調査し、その有効性を判断します。評価の指針となるリスクスコアリングシステムと脅威モデルを作成し、クラウド固有の危険と、それに合わせたテストに重点を置きます。
テスト手法を選択する
次のような、関連性の高いセキュリティテスト手法を選択します。
- 脆弱性評価:自動化ツールを使って既知の問題を特定します。
- ペネトレーションテスト:攻撃をシミュレーションし、悪用可能な欠陥を特定します。
- ソースコード分析:コードにセキュリティ上の問題がないか確認します。
- 動的解析:実際の使用中に発生する問題を特定します。
- 設定分析:設定上の問題を検出します。
環境テストを実施する
脆弱性評価とペネトレーションテストを実施し、潜在的な脅威と弱点を特定します。次の複数のアプローチを使います。
- ブラックボックス:環境に関する事前情報なしでテストします。
- グレーボックス:限られた知識を使い、内部関係者による脅威をシミュレーションします。
- ホワイトボックス:完全な情報をもとに評価し、特定の脆弱性を明らかにします。
調査結果を記録・報告する
テスト中に見つかったすべての脆弱性、設定ミス、悪用の可能性を記録します。関係者が結果、リスク、ビジネスへの影響を理解できるよう、具体的な修復に関する推奨事項と経営層向けの概要を提示します。
修復戦略を策定する
特定した脆弱性に対処するため、優先順位に基づく計画を作成します。アクセス制御の強化、追加テストの実施、セキュリティ計画の改訂に関する提案を盛り込みます。開発チームと連携して修正を行い、再テストによってその有効性を確認します。
レビューと改善の計画を実施する
テスト後の評価を実施し、得られた教訓と改善の機会を特定します。新しいテクノロジー、リスク、ベストプラクティスを盛り込むよう、クラウドセキュリティ計画を更新します。収集した情報を活用して、今後の評価と全体的なセキュリティ体制を改善します。
継続的な評価を実施する
クラウドセキュリティ評価を継続的な手順として扱います。評価プロセスを定期的に見直し、更新して、進化する脅威に対応します。侵入検知システムや脅威インテリジェンスなどの継続的な監視を導入し、クラウド環境のセキュリティとレジリエンスを確保します。
クラウドセキュリティ評価のベストプラクティスと推奨事項
クラウドセキュリティ評価で推奨される実践には、ドキュメントの確認、インタビューの実施、自動テストと手動テストの両方の完了が含まれます。調査結果に基づいて具体的な推奨事項を作成し、結果を共有して、クラウドセキュリティサービスを活用します。同様に、セキュリティテストのプロセスを自動化・統合し、強力なクラウドセキュリティ対策の実施における効率と効果を高めます。
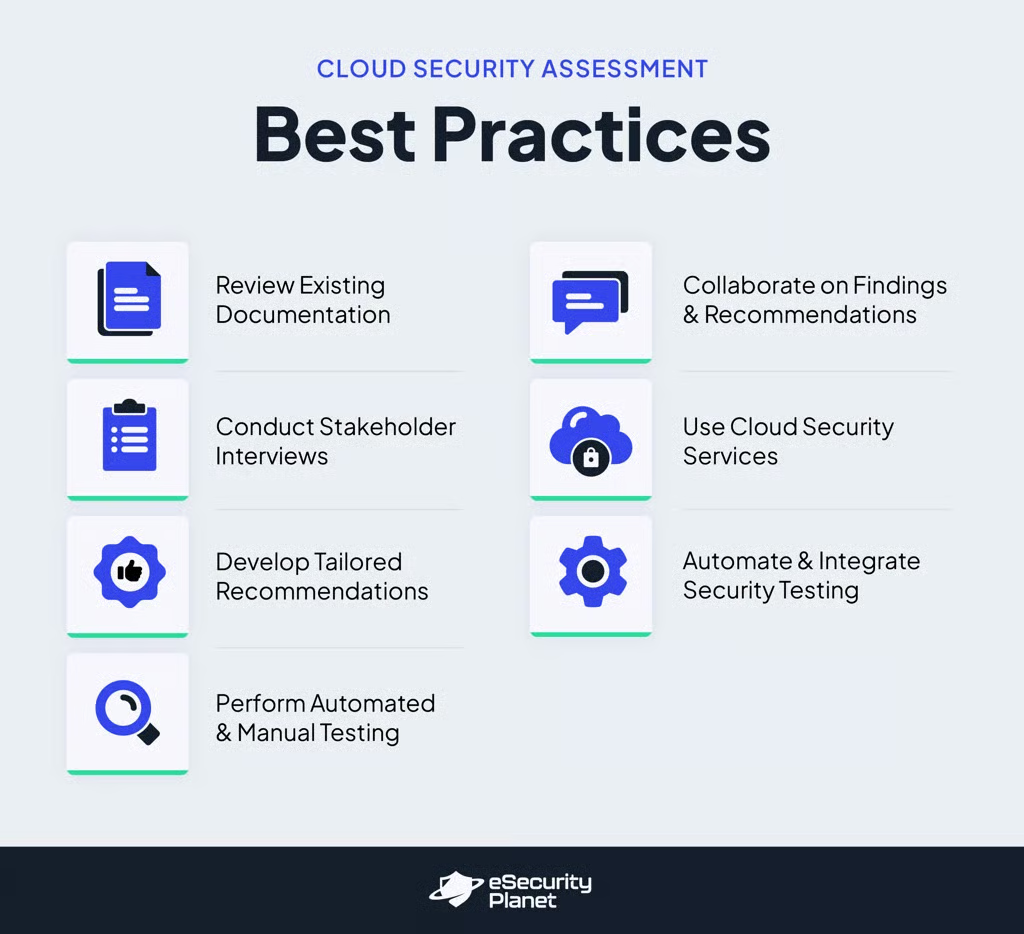
既存のドキュメントを確認し、関係者へのインタビューを実施する
まず、現在のドキュメントを分析し、主要な関係者へのインタビューを実施して、顧客のビジネス目標、クラウドアーキテクチャ、予想される変更を詳しく把握します。これにより、評価を顧客固有の要件と今後の改訂に合わせて調整できます。
自動テストと手動テストを実施する
自動化ツールを使って、クラウド環境の設定ミスや異常を探します。これに手動テストを組み合わせ、潜在的な攻撃経路を調べます。これらの手法を組み合わせることで、徹底的なレビューが可能になり、自動化ツールでは見落とされる技術的な欠陥とセキュリティ脆弱性の両方を明らかにして、クラウドのセキュリティ体制をより包括的に評価できます。
個別に調整した推奨事項を策定する
テスト中に発見した脆弱性や問題を分析し、個別に調整した提案を作成します。それらを他のセキュリティチームに提示します。具体的なリスクに対応し、顧客の要望とセキュリティ目標に沿っていることを確認します。
調査結果と推奨事項について協力する
社内の関係者と調査結果や推奨事項を確認し、詳しく説明するとともに、懸念事項に回答します。この協力的なアプローチにより、問題と推奨事項を包括的に把握し、提示されたアクションとソリューションを効果的に実施できます。率直なコミュニケーションを通じて認識を合わせ、懸念や誤解を解消します。
クラウドセキュリティサービスを活用する
専門的なクラウドセキュリティサービスを使ってセキュリティを強化します。インシデント対応を実施して侵害を分析し、対応戦略を導入します。侵害評価を実行して、現在または過去の侵害を特定します。レッドチーム/ブルーチーム演習をシミュレーションし、制御された集中的な攻撃によって防御をテスト・開発します。これにより、全体的なセキュリティと将来の脅威への備えを確保できます。
セキュリティテストを自動化・統合する
脆弱性スキャン、コード分析、セキュリティ検査を自動化し、均一なカバレッジと迅速な対応を確保します。これらのテクノロジーをCI/CDパイプラインに統合し、脆弱性を早期に検出します。このプロセスにより、直ちに修正でき、開発ライフサイクル全体を通じて強力なセキュリティを確保できます。
より強固なクラウド保護アプローチを実現するには、このセキュリティ評価固有のベストプラクティスを、全体的なクラウドセキュリティのベストプラクティスと統合します。
よくある質問(FAQ)
クラウドセキュリティチェックリストとは?
クラウドセキュリティチェックリストは、クラウドセキュリティ評価の確認と準備に役立ちます。複数のチームが協力してセキュリティルールを策定・監査し、データを保護し、コンプライアンスを検証して、顧客の信頼を維持します。このツールは、安全なクラウドアクセスのロードマップを示し、現在のセキュリティ対策の効率を評価します。
クラウドセキュリティ制御の4つのタイプとは?
クラウドセキュリティ制御には、主に4つのタイプがあります。抑止制御は、破壊的な行為がもたらす結果を示して攻撃者を抑止することを目指します。予防制御は、MFAやセキュアコーディング技法などの対策を実施して防御を強化します。検知制御は、侵入検知システムなどの技法を使って脅威を発見し、対応します。是正制御は、システムを再起動したり感染したサーバーを隔離したりして被害を抑えます。
クラウドセキュリティ評価には何が含まれる?
クラウドセキュリティ評価には、転送中および保存中のデータ暗号化の評価、強力なアクセス制御の実装、多要素認証の使用、ログ記録と監視の設定などが含まれます。また、セキュリティパッチの適用、インシデント対応計画の策定、コンプライアンスの確保、データのバックアップと復旧戦略の確立、ベンダーのセキュリティ評価、従業員へのセキュリティトレーニングの提供も含まれます。
結論:今すぐクラウドセキュリティ体制を評価する
クラウドセキュリティ評価は、クラウドセキュリティ全体の基盤となるものですが、定期的に維持、監視、更新する必要があります。利用可能なテクノロジーを使って評価を迅速化し、クラウドセキュリティ全体の戦略に組み込みます。この方法により、セキュリティ対策が新たな脅威やクラウドアーキテクチャの変化に適応できるようになり、クラウド環境の保護を強化できます。
クラウドセキュリティ評価の次に来るのはクラウドセキュリティ管理です。クラウドセキュリティ管理のタイプ、戦略、リスク、ベストプラクティスを取り上げたガイドをご覧いただき、クラウドインフラストラクチャを管理・維持してください。