

















クラウドは自動的に安全だと思っていませんか? そうとは限りません。
企業がクラウドへの移行を加速させるなか、脅威の状況はますます複雑になっています。たった1つの設定ミス、脆弱な認証情報、あるいは見過ごされた脆弱性が、データ侵害やコンプライアンス違反、顧客の信頼喪失につながる可能性があります。
本稿では、クラウドセキュリティに不可欠な柱を解説します。アクセス制御、暗号化、コンプライアンス、継続的な監視などが含まれます。マルチクラウド環境を管理している場合でも、クラウド活用を始めたばかりの場合でも、これらの基礎を理解することは、データを保護し、長期的なレジリエンスを確保するうえで重要です。
参照:クラウドセキュリティポリシー (TechRepublic Premium)
注目すべきクラウドセキュリティプロバイダー
強固なクラウドセキュリティ対策の導入は不可欠ですが、適切なツールがあれば成果は大きく変わります。以下のプロバイダーは、脅威の防止からID保護、安全なアクセス管理まで、クラウド運用を安全に支援する信頼性の高いサイバーセキュリティソリューションを提供していることで知られています。
- McAfee:ハイブリッド環境全体を対象に、脅威検知、安全なアクセス、データ損失防止を重視したクラウドネイティブのセキュリティサービスを提供します。
- Bitdefender:クラウドワークロード、仮想マシン、コンテナ向けに、高度な脅威保護と振る舞い分析を提供します。
- Keeper:認証情報に起因するリスクを低減するため、パスワード管理とゼロトラスト型の特権アクセス制御を専門としています。
- Malwarebytes:クラウド接続環境向けに、軽量ながら強力なエンドポイントおよびサーバー保護を提供します。
さまざまなクラウド環境タイプにおけるセキュリティを強化する戦略を詳しく知るには、こちらのガイドをご覧ください。
クラウドセキュリティの10の基礎
「NISTサイバーセキュリティフレームワーク」の中核機能である識別、防御、検知、対応、復旧に、セキュリティ制御、リスク評価、インシデント対応計画などNISTクラウドセキュリティモデルの主要コンポーネントを組み合わせることで、包括的なクラウドセキュリティアプローチが形成されます。
NIST標準に沿って、クラウドシステムを保護するための確固たる基盤となるクラウドセキュリティの10の基礎を以下にまとめます。
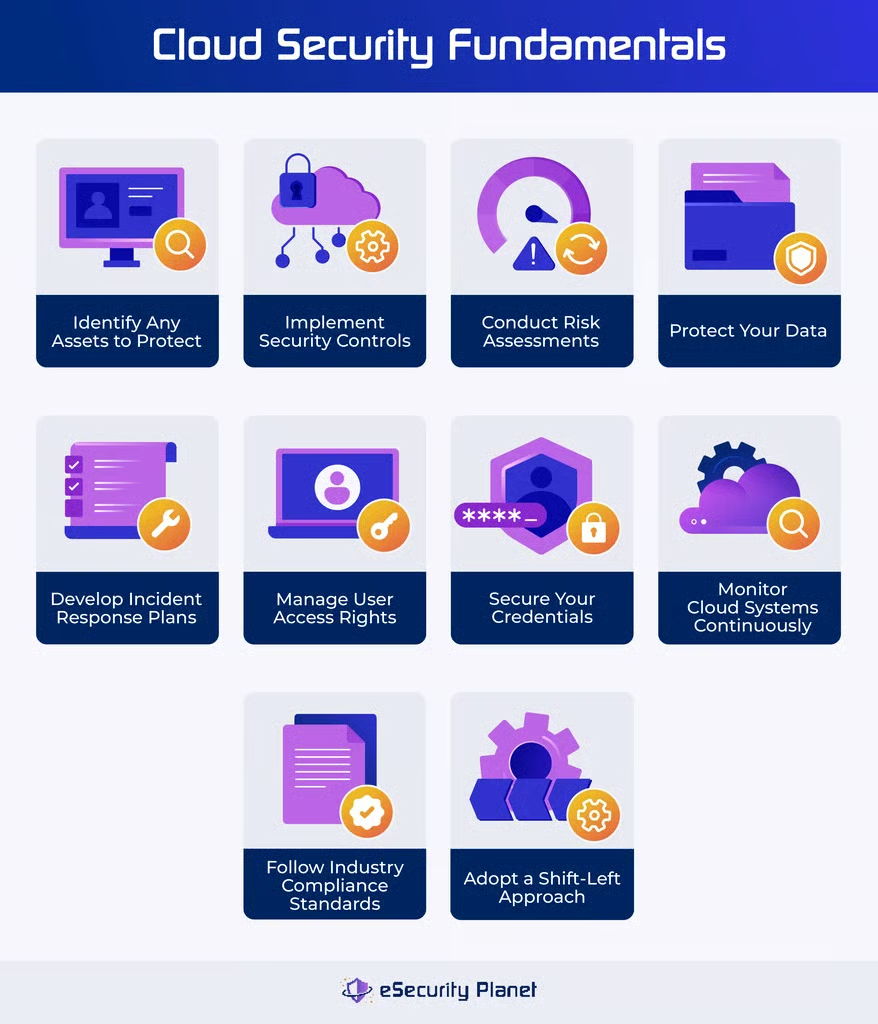
保護対象の資産を特定する
NISTサイバーセキュリティフレームワークの中核機能における最初のステップは「識別」です。これを実現するには、クラウド上で保護すべきデータ、アプリ、リソースなどの重要な要素を特定し、優先順位を付けます。主要な要素を理解することで、企業はリソースを効果的に配分し、潜在的なリスクを軽減する適切なセキュリティ対策を導入できます。
保護対象の資産は、次の手順で特定できます。
- 資産インベントリを作成する:クラウドに保存されているデータ、アプリ、リソースの詳細な一覧を作成します。
- データを分類する:機密性、重要性、規制上の要件に応じてデータを分類します。各項目の重要性と、侵害された場合に予想される影響を判断します。
- リスクを評価する:機密性、完全性、可用性など、各資産に対する潜在的な脅威を検討します。
- 関係者から意見を集める:業務運用にとって重要な資産を特定するため、関係者に相談します。
- 調査結果を文書化する:発見した資産、その分類、優先順位の根拠を記録します。
セキュリティ制御を導入する
アクセス制御、暗号化、ネットワークセキュリティなど、クラウド資産を保護するためのポリシー、手法、テクノロジーを整備します。クラウドプロバイダーのセキュリティ機能を評価します。物理的なデータセンターのセキュリティ、ネットワーク攻撃対策、データ暗号化、データやアプリへの不正アクセスを防ぐ強固なアクセス制御を検討します。
セキュリティ制御を確認するには、次の方法を検討してください。
- 物理的セキュリティを確保する:望ましくないアクセスを防ぐため、監視カメラ、アクセス制御、警備員の配置など、データセンターのセキュリティ対策を確認します。
- 強固なネットワークセキュリティを適用する:ファイアウォール、侵入検知システムなどのセキュリティ対策を利用し、マルウェア、DDoS攻撃、不正なネットワークアクセスを防ぎます。
- データを暗号化する:データが保存中および転送中に暗号化されていることを確認します。正しい復号鍵がなければ解読できない、判読不能な暗号文にデータを変換します。
- アクセス制御を管理する:強固なユーザー認証対策を導入します。認証済みユーザーだけが重要なシステムデータやアプリにアクセスできるよう、権限を徹底的に管理します。
- コンプライアンスを確認する:物理セキュリティ、ネットワークセキュリティ、データ暗号化、アクセス制御など、セキュリティプロセスへの準拠状況を定期的に評価し、徹底します。
リスク評価を実施する
クラウド環境におけるデータとアプリケーションのセキュリティや完全性を脅かす可能性のあるリスクと脆弱性を発見、評価、分析します。NISTは、企業がリスクへの露出全体を把握し、軽減活動に優先順位を付け、起こり得るセキュリティインシデントの発生可能性と影響を抑える適切なセキュリティ対策を実施できる、包括的なリスク評価を推奨しています。
次の対策を実施してください。
- 目標と範囲を定義する:調査対象となる資産、プロセス、クラウド環境を含め、リスク評価の目標と範囲を明確にします。
- 脅威と脆弱性を特定する:クラウド固有の脅威と脆弱性を特定する調査を実施します。露出、設定ミス、内部脅威などの要因を検討します。
- 影響と可能性を評価する:特定したリスクが組織の業務、データの完全性、規制遵守に及ぼす可能性のある影響と発生可能性を判断します。
- リスクに優先順位を付ける:検出したリスクを深刻度、発生確率、潜在的な影響に基づいて分類し、最も深刻な脅威を軽減するため、高リスク領域から優先的に対応します。
- 軽減策を導入する:セキュリティパッチ、アクセス制御、データ暗号化などの対策を整備します。軽減策が有効に機能していることを確認するため、リスクを定期的に監視します。
ユーザーアクセス権を管理する
ユーザーアクセス権の管理とは、ユーザーIDと権限を規制・制限し、認証済みユーザーだけが機密性の高いクラウドリソースにアクセスできるようにすることです。セキュリティを強化し、不正アクセスを防ぐには、認証済みユーザーにアクセスを限定し、堅牢なパスワードポリシーを適用し、多要素認証(MFA)を導入することがベストプラクティスです。
次の戦略を実施してください。
- アクセス制御を導入する:認証技術や権限管理など、ユーザーアクセスを管理する仕組みを構築し、認証済みのユーザーだけが機密性の高いクラウドリソースにアクセスできるようにします。
- アクティビティを定期的に監視する:クラウド環境内のユーザー操作とシステムアクティビティを継続的に監視し、不審な挙動や不正アクセスの試みをリアルタイムで検知することで、セキュリティ上の問題に迅速に対応し、軽減できるようにします。
- データ暗号化を徹底する:クラウド上の保存中および転送中のデータを保護する暗号化技術を使用し、不正なシステムアクセスを防ぎ、データの機密性と完全性を維持します。
- セキュリティポリシーを更新する:新たな脅威や規制要件に対応できるよう、セキュリティポリシーと手順を定期的に見直し、更新します。セキュリティ対策が有効かつ準拠した状態に保たれていることを確認します。
- アクセスの安全確保についてスタッフを訓練する:スタッフに対して、セキュリティ意識を高めるための包括的な研修を実施します。クラウド上のデータやシステムを保護するベストプラクティスを教育し、定期的な研修プログラムを予定します。
アクセス管理の負担を軽減するには、包括的なバイヤーズガイドで最適なIAMツールをご覧ください。
インシデント対応計画を策定する
セキュリティ侵害やサイバー攻撃に迅速に対応・対処し、被害を最小限に抑え、早期復旧を実現するための計画を作成します。インシデント対応計画には、インシデントの特定、深刻度の評価、脅威の軽減、通常業務の復旧に向けた手順を定めます。効果的なインシデント対応戦略を策定する方法は次のとおりです。
- インシデント対応チームを特定する:インシデント対応の行動を計画・実行する専任チームを編成します。必要な技術スキルと意思決定権限を持つ人員を含めます。
- 対応プロセスを作成する:さまざまな種類のセキュリティインシデントに対応する手順を文書化し、攻撃発生時の検知、封じ込め、根絶、復旧計画の戦略を盛り込みます。
- 定期的に演習を実施する:シミュレーション訓練や机上演習を利用して、インシデント対応計画の有効性を評価します。改善すべき領域を明らかにし、チームメンバーに各自の役割と責任を習熟させます。
- コミュニケーションチャネルを整備する:問題を報告するためのコミュニケーションチャネルとプロトコルを作成します。チームメンバー間で情報を共有し、対応活動を調整し、関係者に最新情報を伝えます。
- 計画を見直し、更新する:過去のインシデントから得た教訓を取り入れ、新たに発生するリスクや脆弱性に対処します。組織構造に生じた変更を反映して計画を更新するため、チームと協力します。将来利用できる新しいツールの情報も常に把握します。
インシデント対応の機能や構成要素、インシデント対応計画の作成方法に関するヒントを詳しく知るには、こちらのガイドをご覧ください。
データを保護する
不正アクセスやデータ損失を防ぐため、NISTは暗号化、定期的なバックアップ、安全な保管方法などのデータ保護対策を導入するよう推奨しています。クラウドセキュリティにおけるこの重要な概念により、クラウドに保存された機密データの機密性、完全性、可用性を確保し、データ侵害、サイバー攻撃、データ損失インシデントに伴うリスクを低減できます。
データ保護には、次のアプローチを試してください。
- 安全なクラウドストレージの実践:アクセス制限、監査機能、データ完全性チェックを備えた安全なストレージソリューションを利用します。
- 暗号化を利用する: 強力な暗号化技術によって保存中および転送中のデータを暗号化し、権限のないユーザーが読み取れないようにします。
- 定期的なバックアップを実施する: データの損失や破損が発生した場合に備え、クラウドに保存されたデータのコピーを定期的に作成・復元する自動バックアップシステムを構築します。
- アクセス制御を徹底する:堅牢なアクセス制御と認証を導入し、機密データへのアクセスを制限します。
- データアクセスを監視する:ロギングおよび監視ツールを導入して、ユーザーのアクティビティとデータアクセスをリアルタイムで追跡し、不審なアクティビティを迅速に特定できるようにします。
認証情報を保護する
認証情報の保護とは、機密性の高いアクセスキー、パスワード、その他の認証情報がWebサイト、リポジトリ、Kubernetesダッシュボード上で公開されるのを防ぐ手法です。クラウド環境におけるユーザー認証データの完全性とセキュリティを維持するには、強力なパスワードポリシーを作成し、安全な保管メカニズムを採用し、認証情報を定期的にローテーションし、アクセス制限を徹底します。
- 強力なパスワードポリシーを導入する:最小文字数や文字種の多様性など、複雑なパスワード要件を適用して、パスワード推測攻撃やブルートフォース攻撃を防ぎます。
- 安全な保管方法を確保する:パスワードやその他の認証データを暗号化・ハッシュ化し、安全性を確保します。
- 認証情報をローテーションする:パスワードとアクセスキーを定期的に更新し、漏えいした認証情報が長期的なセキュリティリスクにならないようにします。
- アクセス制御を徹底する:Identity and Access Management(IAM)ツールを使用して、役割と責任に基づいてユーザー権限を制限する、きめ細かなアクセス許可を設計・導入します。
- MFAを必須にする:パスワード以外の追加認証方法を導入し、保護をさらに強化するとともに、認証情報の窃取や悪用のリスクを低減します。
各デバイスとユーザーのアクセスを最も適切に検証できる機能を備えたツールをお探しなら、主要なネットワークアクセス制御(NAC)ソリューションのレビューをご覧ください。
クラウドシステムを継続的に監視する
継続的な監視とは、クラウドシステムを定期的に監視して不審なアクティビティや異常を検知し、セキュリティ脅威に迅速に対応できるようにすることです。注意深い監視を維持する組織は、セキュリティインシデントを速やかに検知・対処し、その影響を最小限に抑えられます。監視を実施し、簡単に維持する方法を以下に示します。
- 自動監視ツールを適用する: 自動監視ソリューションを設定し、クラウドシステムを継続的に検査して、通常とは異なる挙動を検出します。
- 侵入検知システム(IDS)を導入する: IDSツールを設定してネットワークトラフィックを監視します。潜在的なセキュリティ侵害や不正アクセスをリアルタイムで検知します。
- ログ管理と分析を有効にする:クラウドサービス、アプリ、インフラコンポーネントからログデータを収集・分析し、セキュリティインシデント、異常、潜在的な脅威を検出します。
- セキュリティ情報およびイベント管理(SIEM)システムを使用する: SIEMを通じて複数のソースからセキュリティイベントデータを収集、相関付け、分析します。
- アラートと通知を設定する:自動アラートと通知を設定し、異常や不審なアクティビティをセキュリティチームに知らせます。
業界のコンプライアンス基準に従う
業界のコンプライアンス基準に従うことで、企業が業界固有の規制やデータの機密性に関する要件に準拠できます。医療機関はHIPAAに準拠する必要があり、金融機関はPCI DSSを遵守しなければなりません。これらの基準を把握し、クラウドプロバイダーが共同展開のニーズ、テスト手順、頻繁なコンプライアンス評価を満たしていることを確認してください。
- 適用される基準を特定する:HIPAA、GDPR、PCI DSSなど、コンプライアンス要件が自社の業界や地域に適用されるかどうかを判断します。
- コンプライアンス状況を評価する:組織の現在のコンプライアンス体制を評価し、是正が必要なギャップや不備を記録します。
- 必要な制御を導入する:適用されるコンプライアンス基準で示された要件を、適切なセキュリティ制御と手順によって満たします。
- 定期的に監視・監査する:適用される規制への継続的な準拠を確認します。要件の変更を追跡し、手法を調整します。
- コンプライアンス活動を文書化する:ポリシー、手順、監査報告書、導入したセキュリティ制御の証拠など、コンプライアンス活動の詳細な記録を維持します。
シフトレフトアプローチを採用する
クラウドセキュリティにおけるシフトレフトアプローチとは、セキュリティ上の懸念に後から、あるいは導入後に対処するのではなく、ソフトウェア開発ライフサイクルの早い段階でセキュリティ対策と考慮事項を組み込むことです。この方法では、開発プロセスの各段階にセキュリティを組み込みます。これにより、企業はセキュリティ問題を早期に特定・軽減し、脆弱性を最小限に抑え、全体的なクラウドセキュリティ体制を強化できます。
- クラウドセキュリティ研修を実施する:開発者と関係者に包括的なクラウドセキュリティ研修を提供します。クラウド固有の危険とベストプラクティスに対する意識向上に重点を置き、プロジェクトの開始時点からセキュリティを意識する文化を醸成します。
- クラウドセキュリティのニーズを定義する:プロジェクトの計画・設計段階にクラウドセキュリティの要件を含めます。ソフトウェア仕様の段階からクラウドセキュリティを考慮し、その状態を全期間にわたって維持します。
- クラウドセキュリティテストを自動化する:自動化されたクラウドセキュリティテストツールによって、開発サイクルの早期に脆弱性を検出します。ツールやスクリプトを使用して、クラウド環境、アプリ、インフラのセキュリティ体制を評価します。
- クラウドセキュリティをDevOpsプロセスに統合する:開発、運用、セキュリティの各チーム間の連携を促進します。クラウドセキュリティポリシーを自動化し、クラウドアプリケーションの開発ライフサイクル全体でセキュリティを継続的に確保します。
- クラウドネイティブのセキュリティツールとサービスを利用する:AWS GuardDuty、Azure Security Center、Google Cloud Security Command Centerなど、クラウドサービスプロバイダーのクラウドネイティブツールを活用して、セキュリティ体制を強化します。
データへのアクセス性とセキュリティのバランスを取り、俊敏性を確保するには、クラウドセキュリティの基本を適切に導入するため、IaaS、PaaS、SaaS全体で、それぞれの環境に合わせたソリューションが必要です。パブリック、ハイブリッド、プライベートの各クラウドプラットフォームを管理しながら、運用に関する知見とセキュリティ制御も提供するサービスを選び、企業の拡大と変化するニーズを効率的に支援しましょう。
ネットワーク全体を対象に監査、監視、保護を行う主要なActive Directoryセキュリティツールについて、詳細ガイドをご覧ください。
クラウドセキュリティにおける5つの一般的な課題
クラウドにはセキュリティ上のメリットがありますが、課題も残されています。AIを利用した攻撃、技術的リソースの制約、新しいテクノロジーへの適応、クラウド環境の複雑さ、コンプライアンス遵守の確保などがその例です。これらの課題を克服するには、脅威を適切に管理し、クラウドの資産とサービスを保護するための強固なセキュリティルールと定期的な監視が必要です。
AIを利用した攻撃
AIを利用した攻撃は、高度なアルゴリズムを使って脆弱性を悪用し、世界的に大きな脅威となっています。Palo Altoの2024 State of Cloud-Native Security調査によると、61%の企業がこうした攻撃を懸念しています。2,800人のサイバーセキュリティ専門家の見解を含むこの調査は、クラウドネイティブセキュリティを形作る重要な意思決定に焦点を当てています。
この課題を克服する方法:高度な検知システムを導入し、AIを利用したサイバーセキュリティソリューションに投資するとともに、サイバーセキュリティを意識する文化を育みます。進化する攻撃戦略を先取りして機密データを保護し、クラウドへの信頼を維持します。
技術的・リソース上の制約
クラウド環境は多様であるため、組織は複数のクラウドプラットフォーム全体で一貫したセキュリティを提供するという課題に直面しています。Fortinet and Cybersecurity Insiders’ 2024 Cloud Security Reportによると、技術的制約(52%)とリソース不足(49%)がクラウド導入の大きな障壁となっています。
この課題を克服する方法:環境に合わせたクラウドネイティブセキュリティソリューションに投資し、自動化ツールを使用してセキュリティ管理を改善します。マネージドセキュリティサービスプロバイダー(MSSP)と連携し、社内のスキルを補完します。
急速な技術変化への適応の難しさ
急速に登場する新しいクラウドコンピューティング技術には、継続的なアップグレードと開発が求められます。そのため、企業が進化するリスクやセキュリティ対策に追随することは困難です。こうした変化によって新たなセキュリティ上の懸念が生じる可能性があり、企業は新たな脅威に効果的に対処するため、セキュリティシステムを継続的に更新する必要があります。
この課題を克服する方法:継続的なスタッフ研修に重点を置き、自動化技術を活用してセキュリティ運用を迅速化します。クラウドサービスプロバイダーやセキュリティサプライヤーと積極的に連携し、新たなトレンドやベストプラクティスに関する情報を常に把握します。
クラウド環境の複雑さと分断
最新のクラウドインフラは、複数のサービス、プラットフォーム、構成で成り立つ複雑かつ分断された環境です。この複雑さにより、多数のクラウド環境全体で一貫したセキュリティとガバナンスを維持することが困難になります。
この課題を克服する方法:多様なクラウドリソースを可視化・制御できる一元管理ソリューションを適用します。クラウドプラットフォーム全体でセキュリティルールと構成を標準化し、頻繁な監査と自動化を実施することで、管理を簡素化し、セキュリティ対策を効率的に導入できます。
コンプライアンス上の懸念
「Cybersecurity Insiders’ 2024 Cloud Security Reportによると、回答者の59%がセキュリティとコンプライアンス上の懸念からマルチクラウドの利用をためらっています。変化する規則、国際基準と業界固有基準の相違、技術の進歩、クラウド環境の分散化された性質が、こうした問題の原因となっています。
この課題を克服する方法:コンプライアンスを自動的に管理するクラウドセキュリティ技術とソリューションを検討します。こうしたソリューションは、クラウド環境を継続的に監視してギャップを発見し、是正措置を自動的に実行することで、コンプライアンス手順を改善できます。
クラウドセキュリティにおける5つの一般的なソリューション
クラウドコンピューティングの進化に伴い、クラウドセキュリティも進化しており、CSPM、CWPP、CIEM、CNAPP、CASBなど比較的新しいソリューションが、それぞれ異なるセキュリティ領域を担っています。これらのツールの機能を理解することで、適切なソリューションを通じて新たな脅威からクラウド環境を適切に保護できます。各ソリューションはクラウドセキュリティの異なる側面に対応し、特定のクラウドセキュリティ上の懸念や要件を満たすよう設計されています。
クラウドセキュリティ体制管理(CSPM)ソリューション
CSPMツールは、クラウドインフラ全体のセキュリティとコンプライアンスの脆弱性をリアルタイムで継続的に監視、特定、スコアリング、対処します。CSPMは他のクラウドセキュリティ技術と併用されることが多く、設定ミスの迅速な検出と解決に役立ちます。スタンドアロンのCSPMソリューションは、小規模企業から大企業まで、クラウドの設定ミスを効果的に検出・修正できます。
推奨ソリューション: Palo AltoのPrisma Cloud CSPMには、柔軟な導入、幅広いサードパーティー連携、MLを活用した脅威検知、コードスキャン機能など、CSPMならではのメリットがあります。AWS Marketplaceでは、12か月契約で18,000ドルから、セキュリティとコンプライアンスの包括的なソリューションを提供しています。Prisma Cloudのデモと30日間の無料トライアルを利用して、その機能を実際に評価できます。
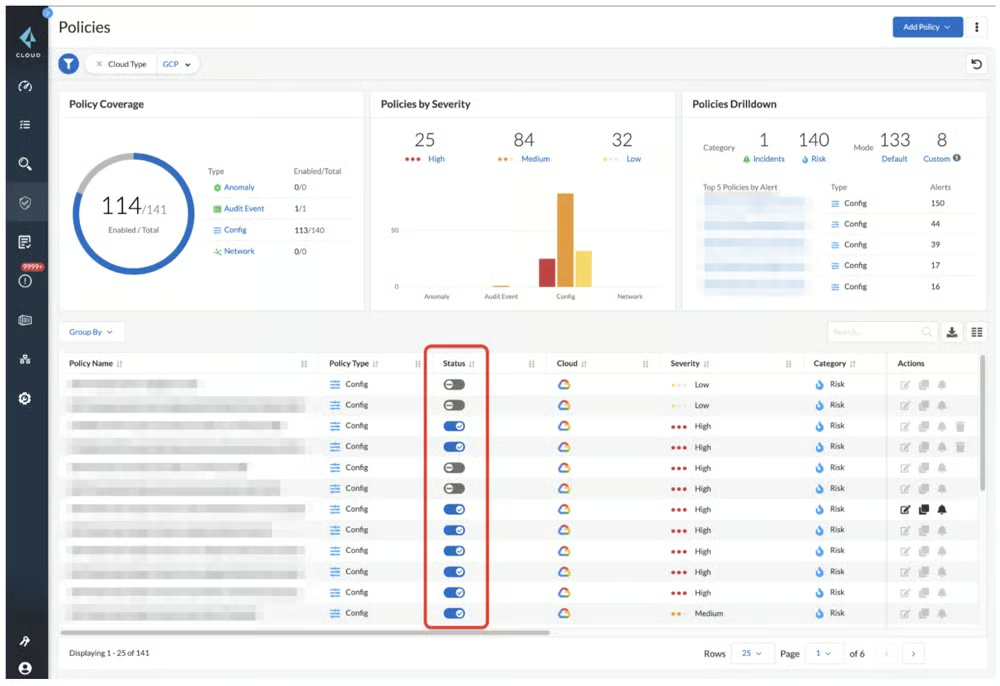
その他のソリューションについては、主要なCSPMツールを詳しく解説したガイドをご覧ください。各ツールの優れた機能やメリットなども紹介しています。
クラウドワークロード保護プラットフォーム(CWPP)
CWPPは、マルウェア、ランサムウェア、DDoS攻撃、設定ミス、内部脅威、データ侵害など、さまざまな脅威からクラウドワークロードを保護します。物理システム、仮想マシン、コンテナ、サーバーレスアプリケーションを一元的に可視化・管理できるCWPPソリューションは、セキュリティ体制を強化し、セキュリティインシデントのリスクを低減するため、クラウドベースのアプリケーションに不可欠です。
推奨ソリューション: Sophos Cloud Workload Protectionは、Intercept X Advanced for Serverを使用し、CSPMとSophos Cloud Optix Standardの機能を効率的に統合する使いやすいソリューションです。AWS、Azure、GCPでSophosのサーバーエージェントとシームレスに統合し、重要なクラウドサービスを保護することで、セキュリティを強化します。カスタム見積もりや無料トライアルについては、Sophos Salesにお問い合わせください。
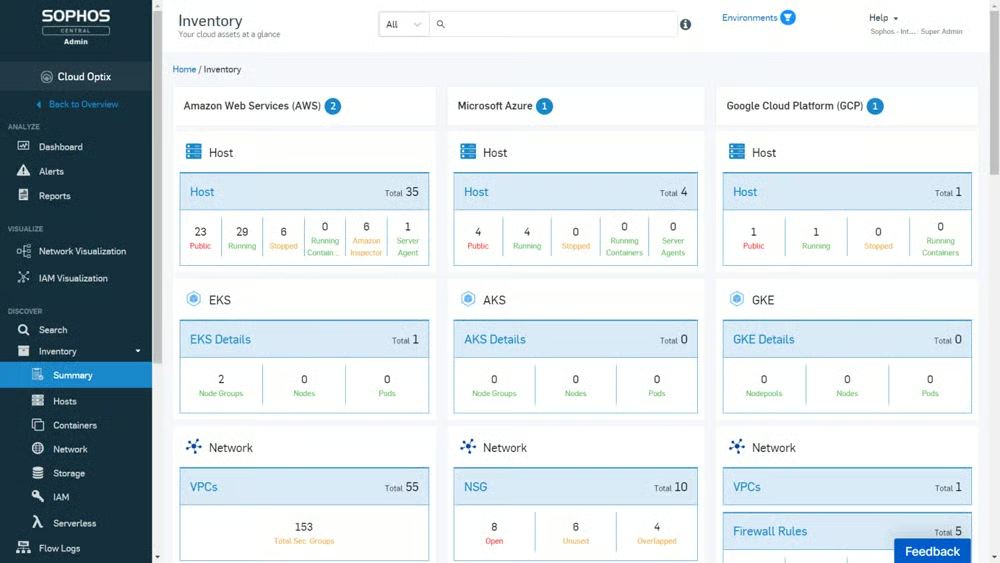
当社の主要なクラウドワークロード保護プラットフォームの全リストを確認して、最適なソリューションを評価してください。
クラウドインフラストラクチャ権限管理(CIEM)ソリューション
CIEMセキュリティソリューションは、データ分析と機械学習を活用して異常を検知し、ユーザーの権限を管理するとともに、データガバナンスを徹底します。これにより企業は、クラウド環境全体で厳格なアクセス制御とゼロトラストルールを体系的に導入できます。権限の追跡、限られたクラウド容量、継続的な評価、自動修復、スケーラビリティ、マルチクラウド対応といった課題を解決します。
推奨ソリューション:Tenable CIEMは、クラウド環境で人間とサービスのIDを安全に維持するための包括的なソリューションです。すべてのIDと権限を視覚的に表示し、自動分析を活用して、過剰な権限や危険な組み合わせなどのリスクを正確かつコンテキストに応じて明らかにし、優先順位を付けます。無料デモとカスタム見積もりを希望する場合は、Tenableの営業担当者にお問い合わせください。
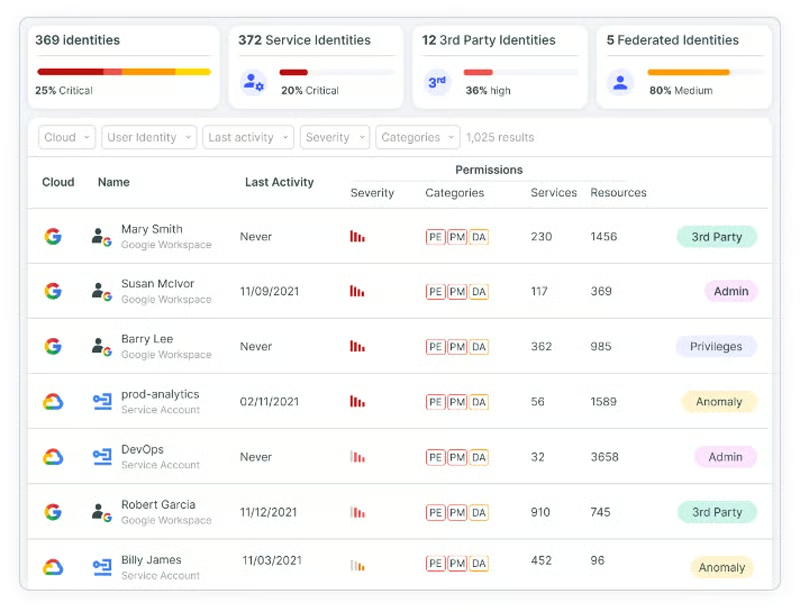
クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
CNAPPは、セキュリティ脅威からクラウドアプリケーションとワークロードを防御するための包括的な機能を組織に提供します。CNAPPは、CWPP、CSPM、CIEM、IACスキャンなど複数のクラウドセキュリティ技術を組み合わせることで、クラウドワークロード、アプリケーション、ID管理、開発環境などを包括的に脅威や脆弱性から保護します。
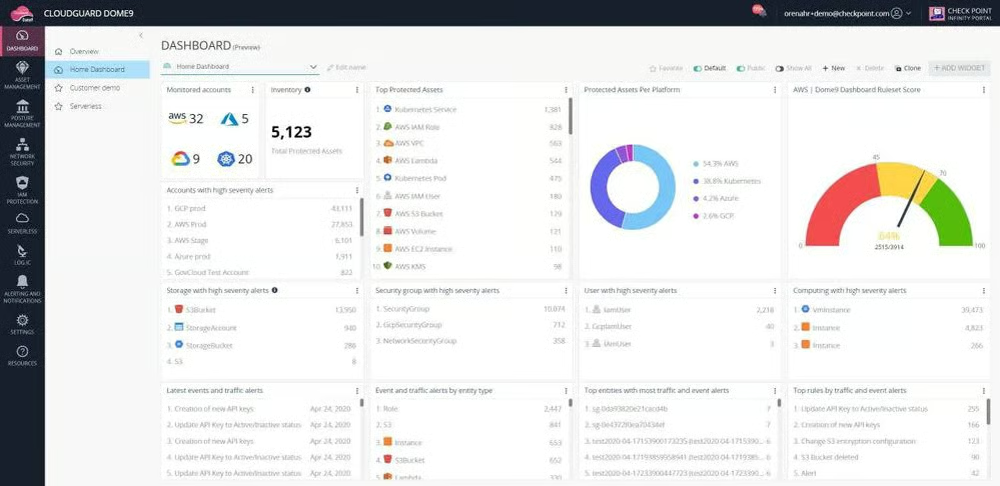
推奨ソリューション:Check Point CloudGuardは、強力なコンテナセキュリティとランタイム保護に優れており、クラウドネイティブアプリケーションのセキュリティ強化を目指す企業にとって魅力的な選択肢です。単一のプラットフォームであるCloudGuard CNAPPは、予防を優先しながら、クラウドプロバイダー間で一貫した適用を可能にします。AWS Marketplaceでは、25アセットの価格が月額625ドルからとなっています。
市場にある最適なクラウドネイティブアプリケーション保護プラットフォームについての完全ガイドを読み、ビジネスに最適なプラットフォームを評価してください。
クラウドアクセスセキュリティブローカー(CASB)ツール
CASBソリューションはユーザーをクラウドサービスに接続し、データを保護するとともに、セキュリティ規制を適用します。CASBは、セキュアアクセスサービスエッジ(SASE)技術へと進化しています。エッジコンピューティング、IoT、モバイル、クラウドなど、ネットワーク境界の外側にある脆弱性にも対処します。SaaSアプリケーションやシャドーITのリスク軽減を重視する企業にとって、スタンドアロンのCASBは不可欠な保護を提供します。
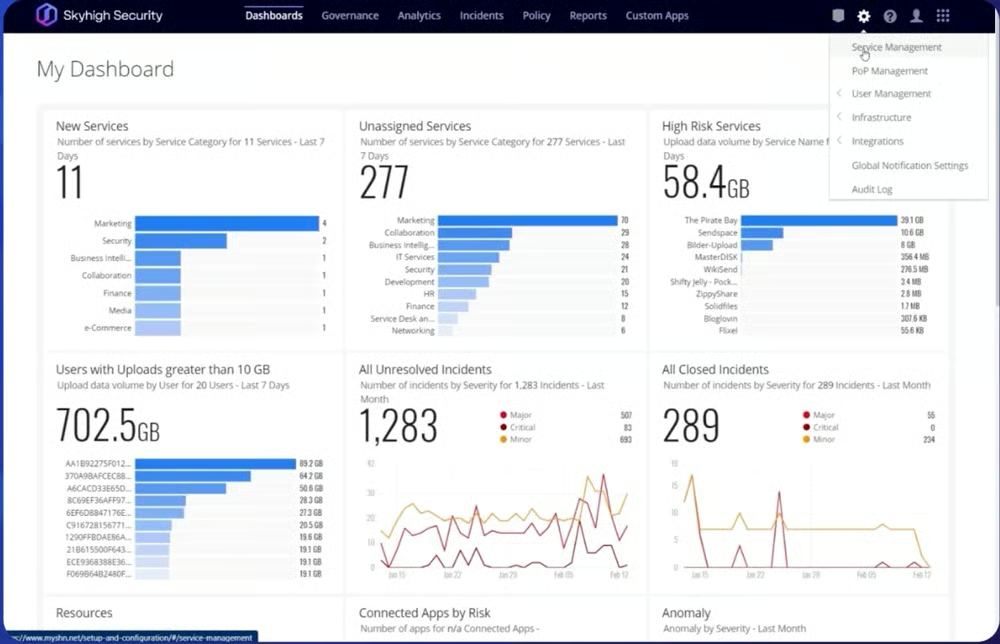
推奨ソリューション:Skyhigh Security CASBは、アクセス制限、データ損失防止ルールの提供、個人用デバイスへの望ましくないダウンロードの防止に優れています。フォワードプロキシとリバースプロキシの両方を使用したインライン導入により、幅広い企業アプリケーションやID管理システムと容易に接続できます。SkyhighはEssential、Advanced、Completeの3つのプランを提供しており、デモとカスタム価格はリクエストに応じて利用できます。
主要なクラウドアクセスセキュリティブローカーソリューションについての包括的なガイドを読み、それぞれの違いと各ソリューションの特徴をご確認ください。
結論:強固なクラウドセキュリティの基本戦略を策定する
より多くの企業が高度なマルチクラウドアーキテクチャを導入するなか、クラウドセキュリティの問題が絶えず発生していることから、クラウドセキュリティの基本原則を導入する重要性が浮き彫りになっています。
クラウド環境のセキュリティを確保するには、データセキュリティ、コンプライアンス、インフラストラクチャセキュリティ、IAM、災害復旧を含むセキュリティ監視などの重要領域に注力します。現在のセキュリティ対策を評価し、弱点を特定したうえで、効果的な修復計画を策定してください。
上記のソリューションに加えて、安全なリモートアクセスソリューションを導入することで、ネットワークインフラにセキュリティのレイヤーを追加することもできます。