

















La sécurité des données dans le cloud désigne les pratiques visant à garantir la sécurité des informations numériques stockées ou traitées dans des environnements cloud. Elle protège les données contre les menaces, les erreurs humaines et les accès non autorisés grâce aux outils cloud, aux règles de sécurité et aux contrôles d’accès. Elle comprend la protection des données au repos et en transit, la réduction des risques de vol et de corruption des données, ainsi que le maintien de la confidentialité, tout en limitant l’accès aux seuls utilisateurs autorisés.
- Pourquoi les entreprises doivent-elles donner la priorité à la sécurité des données dans le cloud ?
- Comment fonctionne la sécurité des données dans le cloud
- Avantages de la sécurisation des données dans le cloud
- Défis courants de la sécurité des données dans le cloud
- 9 bonnes pratiques pour la sécurité des données dans le cloud
- Quelles solutions contribuent à sécuriser les données dans le cloud ?
- En bref : renforcez la protection des données grâce à la sécurité des données dans le cloud
Pourquoi les entreprises doivent-elles donner la priorité à la sécurité des données dans le cloud ?
Les entreprises qui migrent vers des solutions de stockage et des services cloud doivent donner la priorité à la sécurité des données dans le cloud afin de protéger correctement les informations critiques. Lorsque les données sont réparties entre de nombreux environnements cloud et accessibles depuis différents appareils, une solution de sécurité native du cloud garantit une protection solide tout en favorisant l’innovation flexible et le respect des réglementations.
Gartner prévoit un changement majeur des investissements informatiques vers le cloud public d’ici 2025, contre 41 % en 2022, mettant en évidence l’évolutivité et l’agilité des solutions cloud pour protéger les entreprises contre la hausse des pertes de données dues aux menaces. Les environnements d’entreprise dynamiques et fortement dépendants des données rendent la sécurité des données dans le cloud essentielle pour se protéger contre les cybermenaces nouvelles et existantes, tout en préservant la confiance, l’intégrité opérationnelle et la conformité réglementaire.
Envisagez la sécurité des données dans le cloud si votre entreprise :
- Gère un volume et une complexité croissants de données : En gérant d’énormes volumes de données sur plusieurs plateformes et environnements cloud, il devient d’autant plus important de protéger efficacement les informations sensibles.
- Migre vers des environnements cloud ou hybrides : Veillez à ce que votre sécurité s’adapte à la nature des services et applications cloud ainsi qu’à l’évolution rapide des processus métier lors de votre passage au cloud ou à un environnement hybride.
- Soutient des effectifs à distance et hybrides : Les pratiques de sécurité des données dans le cloud permettent un accès sécurisé aux données depuis différents sites et appareils, tout en préservant l’accessibilité nécessaire aux modèles de travail à distance et hybrides.
Comment fonctionne la sécurité des données dans le cloud
La sécurité des données dans le cloud protège les informations sensibles stockées et traitées dans les environnements cloud en combinant chiffrement, authentification, contrôles d’accès, masquage des données, surveillance et mesures de réponse aux incidents. Ces précautions protègent la sécurité, l’intégrité et la disponibilité des données, tout en limitant les risques d’accès non autorisé, de fuite de données et de cyberattaque.
Les équipes de sécurité collaborent pour concevoir et maintenir une sécurité efficace des données dans le cloud en suivant six étapes générales mais essentielles : chiffrement, authentification, contrôle d’accès, masquage des données, surveillance et réponse aux incidents. L’efficacité de la sécurité des données dans le cloud dépend fortement des compétences et des efforts de ces équipes de sécurité.
Voici comment vous et votre équipe pouvez assurer la sécurité des données dans le cloud :
- Chiffrement: La première étape consiste pour les équipes de sécurité informatique à utiliser des outils de chiffrement afin d’encoder les données au repos et en transit à l’aide d’algorithmes puissants, de sorte que seules les personnes autorisées disposant des clés de déchiffrement puissent accéder aux informations sensibles.
- Authentification: Ensuite, les équipes de sécurité informatique sont chargées de mettre en œuvre des mécanismes d’authentification tels que les mots de passe, la biométrie et l’authentification multifacteur (MFA) au moyen de systèmes de gestion des identités et des accès (IAM).
- Contrôle d’accès : Les équipes de sécurité informatique utilisent ensuite le contrôle d’accès basé sur les rôles (RBAC) et le contrôle d’accès basé sur les attributs (ABAC) pour concevoir et mettre en œuvre des politiques de contrôle d’accès fondées sur les exigences de l’entreprise et les normes réglementaires.
- Masquage et obfuscation des données : Les responsables de la confidentialité des données et les spécialistes de la sécurité informatique appliquent des stratégies visant à dissimuler certains éléments sensibles en remplaçant les informations identifiables par des pseudonymes ou des caractères de substitution.
- Surveillance et audit : Les équipes de sécurité informatique examinent régulièrement les journaux et les pistes d’audit afin de détecter le plus rapidement possible les activités suspectes, les anomalies ou les failles de sécurité potentielles. Cela garantit que les risques pesant sur les données stockées dans le cloud sont détectés et traités rapidement.
- Réponse aux incidents et reprise: Enfin, les équipes de réponse aux incidents et d’exploitation informatique définissent des protocoles pour contenir les incidents de sécurité, en rechercher les causes profondes et restaurer rapidement l’intégrité des données et les fonctionnalités des systèmes.
La compréhension des rôles joués par les différentes équipes de sécurité dans la protection de vos données cloud passe par l’approche de responsabilité partagée. Ce modèle clarifie les responsabilités de sécurité fondamentale du cloud des fournisseurs de services cloud (CSP) et des consommateurs. Les CSP protègent l’infrastructure et les services, tandis que les consommateurs contrôlent les données, les applications et les accès. Cette méthode assure une protection complète, réduit les failles de sécurité et favorise la responsabilisation.
L’expertise des équipes, associée à la mise en œuvre adéquate des bonnes pratiques, garantit que les données basées dans le cloud restent protégées contre les défis liés à la sécurité du cloud tout en tirant parti des avantages d’une informatique cloud sécurisée.
Avantages de la sécurisation des données dans le cloud
La mise en œuvre de mesures robustes de sécurité des données dans le cloud protège les informations sensibles tout en offrant plusieurs avantages opérationnels. Ces mesures permettent aux entreprises de tirer pleinement parti du cloud computing en toute confiance, dans le respect des réglementations, avec une utilisation optimisée des ressources et une efficacité globale accrue.
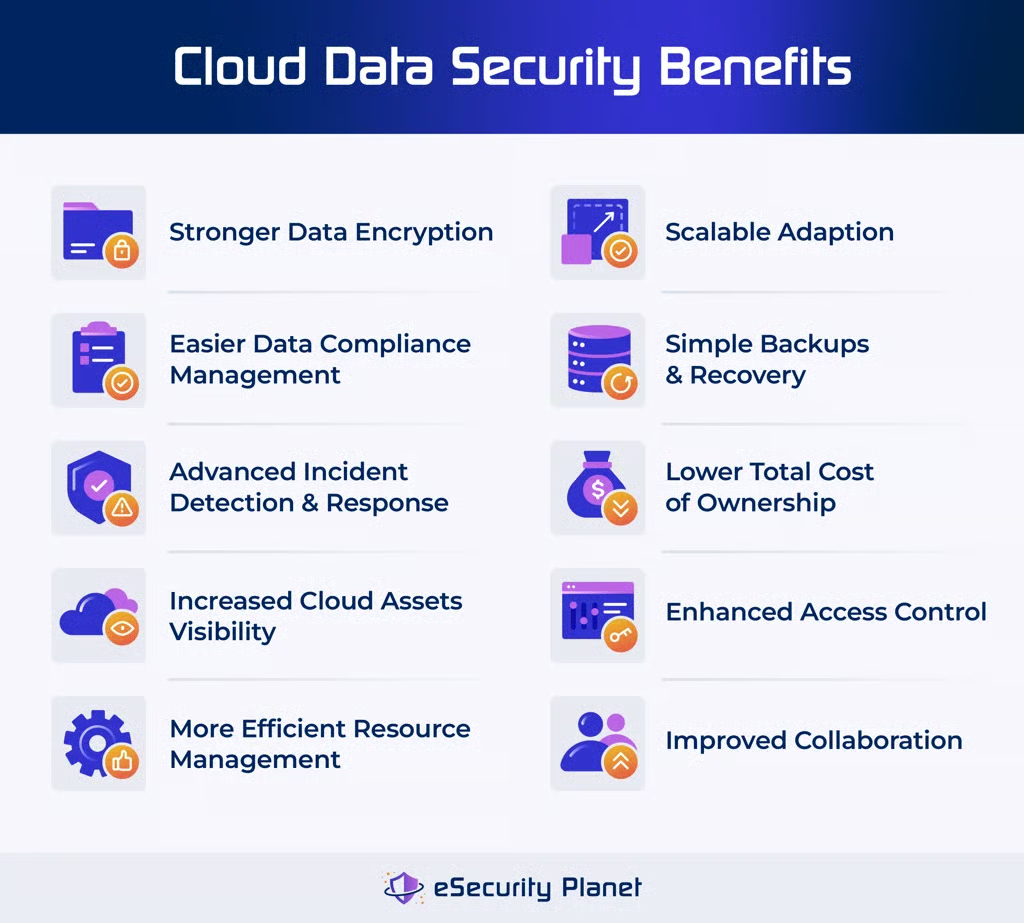
Voici les 10 principaux avantages de la sécurité des données dans le cloud :
- Chiffrement renforcé des données : Utilise des technologies de chiffrement modernes pour protéger les données sensibles pendant leur transmission et leur stockage. Vous pouvez utiliser des outils de chiffrement pour renforcer la confidentialité et la protection contre les accès non autorisés.
- Gestion simplifiée de la conformité des données : Respecte les réglementations en assurant le suivi du stockage, de l’accès, du traitement et de la protection des données. Utilisez des outils de prévention des pertes de données afin de réduire le risque d’infractions à la conformité.
- Détection et réponse avancées aux incidents : Identifie et traite rapidement les incidents de sécurité grâce à l’analyse de sécurité pilotée par l’IA et à l’analyse automatisée des activités suspectes, réduisant ainsi les dommages potentiels.
- Visibilité accrue sur les ressources cloud : Surveille vos ressources cloud, l’activité des utilisateurs et les schémas d’accès aux données, et en tire des informations pour garantir la transparence et améliorer le contrôle de votre environnement de données.
- Gestion plus efficace des ressources : Confie la maintenance de l’infrastructure au CSP afin de réduire les dépenses informatiques et de permettre aux équipes de se concentrer sur des domaines essentiels comme le service client et la modernisation.
- Adaptation évolutive : Ajuste rapidement vos ressources cloud en fonction de l’évolution des besoins de votre entreprise. Les outils de sécurité des données dans le cloud permettent de gérer efficacement les activités et de faire évoluer les ressources à moindre coût.
- Sauvegardes et reprise simplifiées : Automatise les solutions de sauvegarde et standardise les procédures de reprise afin de réduire la supervision manuelle et de permettre une restauration rapide des données et des applications, améliorant ainsi la continuité d’activité.
- Réduction des coûts : Réduit le coût total de possession (TCO) en éliminant le besoin d’une infrastructure locale coûteuse et en exploitant les fonctionnalités et capacités de sécurité les plus récentes de vos fournisseurs cloud.
- Contrôle des accès renforcé : Garantit que les utilisateurs autorisés peuvent accéder aux bases de données hébergées dans le cloud depuis n’importe quel appareil et tout lieu disposant d’une connexion Internet, répondant ainsi aux besoins des effectifs numériques actuels.
- Collaboration améliorée : Offre une plateforme sécurisée et centralisée pour l’échange de données et la communication, afin que les membres de l’équipe puissent collaborer facilement et accroître leur productivité.
Défis courants de la sécurité des données dans le cloud
À mesure que les entreprises adoptent des environnements cloud et hybrides, elles sont confrontées à divers défis en matière de protection des données. Garantir une sécurité solide des données dans le cloud nécessite de naviguer dans un environnement complexe, marqué par des risques potentiels et des exigences de conformité. Voici les problèmes courants rencontrés par les entreprises lors de la protection des données dans le cloud :
- Couverture incohérente : Les différents niveaux de couverture et de fonctionnalités entre plusieurs clouds et environnements hybrides entraînent une protection inégale.
- Hausse des cybermenaces : Les bases de données et le stockage cloud sont des cibles privilégiées pour les acteurs malveillants, en particulier lorsque les entreprises adoptent de nouvelles techniques de gestion des données.
- Exigences strictes : Mettre en œuvre des politiques de sécurité dans différents environnements pour respecter des réglementations strictes en matière de protection des données peut s’avérer complexe.
- Stockage des données dispersé : Le stockage international des données réduit la latence et accroît la flexibilité, mais il soulève également des enjeux de souveraineté des données.
- Surface d’attaque accrue : Les infrastructures cloud flexibles et évolutives entraînent fréquemment des erreurs de configuration et le placement de ressources en dehors des politiques de sécurité.
9 bonnes pratiques pour la sécurité des données dans le cloud
Les pratiques efficaces de sécurité des données dans le cloud consistent à identifier et catégoriser les données, à assurer une visibilité unifiée, à réglementer l’accès aux ressources, à chiffrer les données, à déployer la prévention des pertes de données, à améliorer la posture de sécurité des données, à surveiller les risques et à utiliser une plateforme unique pour la documentation. En suivant ces bonnes pratiques, vous pouvez bâtir une architecture robuste de sécurité des données dans le cloud qui protège les informations sensibles. Elles renforcent la fiabilité et l’intégrité de votre infrastructure cloud.
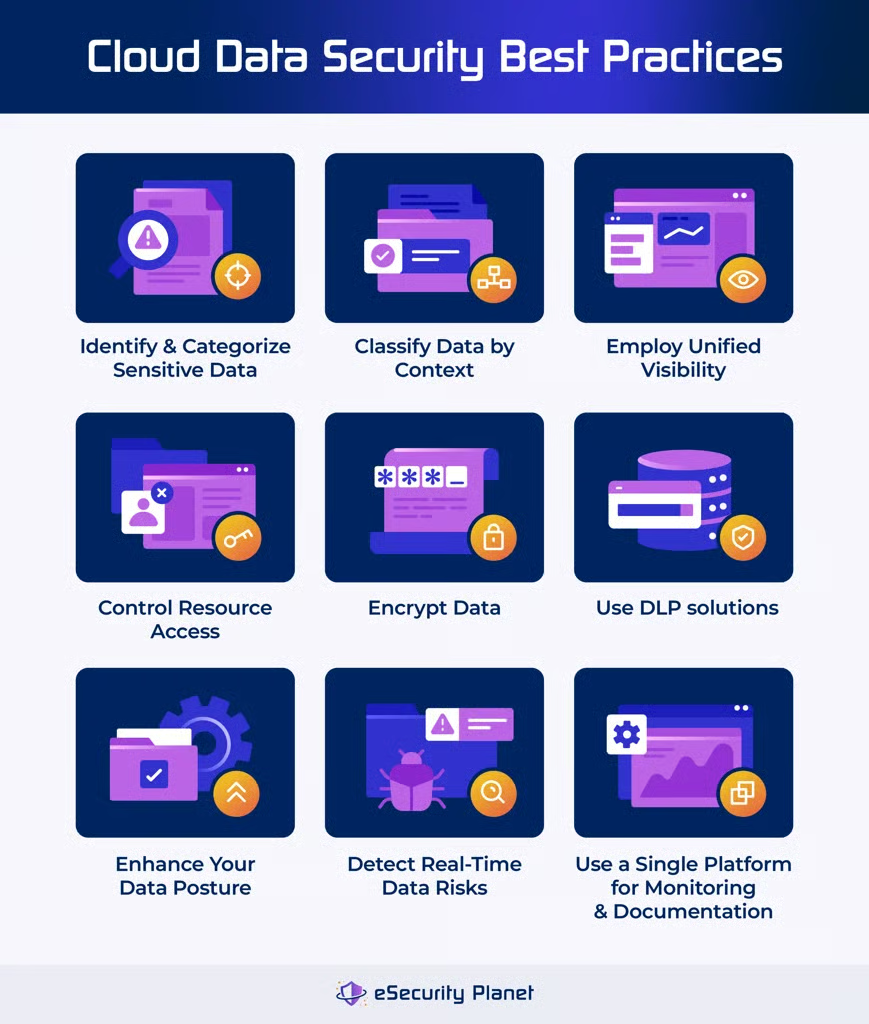
Déterminer les données sensibles
Identifiez et catégorisez les données sensibles issues des plateformes de cloud public, des environnements virtualisés, des plateformes d’analyse de données et des bases de données. Cela inclut la recherche des « données fantômes ». Utilisez des technologies de découverte automatisée pour examiner l’ensemble de votre environnement et vous assurer qu’aucune donnée n’est oubliée. Des audits réguliers peuvent contribuer à maintenir à jour les inventaires de données.
Catégoriser les données selon leur contexte
Classez les données selon leur type, leur sensibilité et les règles de contrôle applicables. Tenez compte de la manière dont les données circulent dans l’entreprise et sont utilisées. Mettez en œuvre des politiques et des outils de classification pour étiqueter et suivre les données. Examinez régulièrement les classifications afin de vérifier qu’elles sont à jour et conformes aux normes de conformité.
Fournir une visibilité unifiée
Utilisez une découverte et une visibilité unifiées pour détecter les erreurs de configuration, les vulnérabilités et les menaces dans les systèmes privés, hybrides et multicloud. Employez des tableaux de bord centralisés et des technologies de surveillance pour obtenir une visibilité complète. Assurez une surveillance continue afin de reconnaître les problèmes et d’y répondre dès leur apparition.
Réglementer l’accès aux ressources
Appliquez des contrôles d’accès basés sur les rôles (RBAC) et sur les attributs (ABAC) afin d’accorder aux utilisateurs le niveau minimal d’accès requis par leurs responsabilités. Vérifiez et actualisez régulièrement les autorisations d’accès. Utilisez des technologies de gestion des identités et des accès (IAM) pour imposer des restrictions d’accès strictes.
Chiffrer les données en transit et au repos
Pour empêcher les accès non autorisés, chiffrez les données sensibles pendant leur transmission et leur stockage. Utilisez des techniques de chiffrement robustes, comme TLS pour les données en transit et AES-256 pour les données au repos. Pour maintenir la sécurité, veillez à mettre régulièrement à jour les clés et les protocoles de chiffrement.
Déployer des outils de prévention des pertes de données
Les solutions DLP peuvent détecter et empêcher les fuites ou pertes de données lors de collaborations, de compromissions de systèmes ou d’actions d’initiés malveillants. Mettez en œuvre des outils DLP pour surveiller les transferts de données et faire respecter les politiques. Pour réduire les fuites accidentelles, sensibilisez le personnel aux méthodes appropriées de traitement des données.
Améliorer votre posture de sécurité des données
Vous pouvez utiliser des outils de gestion de la posture de sécurité des données (DSPM) pour détecter les menaces statiques, notamment les erreurs de configuration, le chiffrement désactivé, les problèmes de gestion des versions et les accès non autorisés. Effectuez régulièrement des analyses et des évaluations de votre infrastructure cloud. Utilisez des méthodes automatisées pour découvrir et corriger les failles de sécurité, tout en garantissant le respect des politiques.
Surveiller les risques liés aux données en temps réel
La surveillance en temps réel des systèmes cloud dynamiques peut détecter les nouveaux actifs de données, les menaces émergentes et les nouvelles tactiques d’attaque. Utilisez des outils modernes de détection et de réponse aux menaces, comme les solutions SIEM, pour évaluer et gérer les risques. Pour suivre l’évolution des menaces, actualisez régulièrement les renseignements sur les menaces.
Mettre en œuvre une plateforme unique de surveillance et de documentation
Regroupez la surveillance, la remédiation et la documentation sur une plateforme unique afin d’assurer une visibilité complète et des réponses automatiques aux problèmes de sécurité du cloud. Utilisez un système unifié de gestion de la sécurité pour centraliser toutes les activités de sécurité. Conservez des journaux et des rapports détaillés à des fins d’audit et de conformité.
En plus des mesures spécifiques à la sécurité des données dans le cloud présentées ci-dessus, consultez notre guide complet et notre liste de contrôle consacrés aux bonnes pratiques de sécurité du cloud.
Quelles solutions contribuent à sécuriser les données dans le cloud ?
Les solutions CWPP, CSPM, CNAPP, IAM et DLP améliorent la sécurité des données dans le cloud en traitant les vulnérabilités, en faisant respecter les règles d’accès et en sécurisant les applications. Elles protègent les données sensibles dans les infrastructures cloud. L’intégration de ces solutions à vos cadres de sécurité des données dans le cloud vous permet de limiter les risques tout en renforçant la sécurité de vos données cloud.
Cloud Workload Protection Platform (CWPP)
Les CWPP servent à sécuriser les applications et les charges de travail natives du cloud. Elles offrent une visibilité sur les systèmes cloud en détectant les vulnérabilités et en gérant les risques sur diverses plateformes, notamment Kubernetes, les architectures serverless et les machines virtuelles classiques. Les CWPP réduisent les risques associés au déploiement d’applications cloud en surveillant en continu les menaces et en garantissant la conformité aux réglementations de sécurité.
Notre solution recommandée : Orca Security est un outil CWPP adapté aux entreprises qui accordent de l’importance à une protection complète des charges de travail cloud et au suivi de la conformité. Il est spécialisé dans la sécurité des configurations cloud complexes, avec une gestion robuste des vulnérabilités et une large visibilité sur différentes plateformes cloud. Vous pouvez contacter l’équipe commerciale d’Orca Security pour obtenir un devis personnalisé et demander une démonstration gratuite.
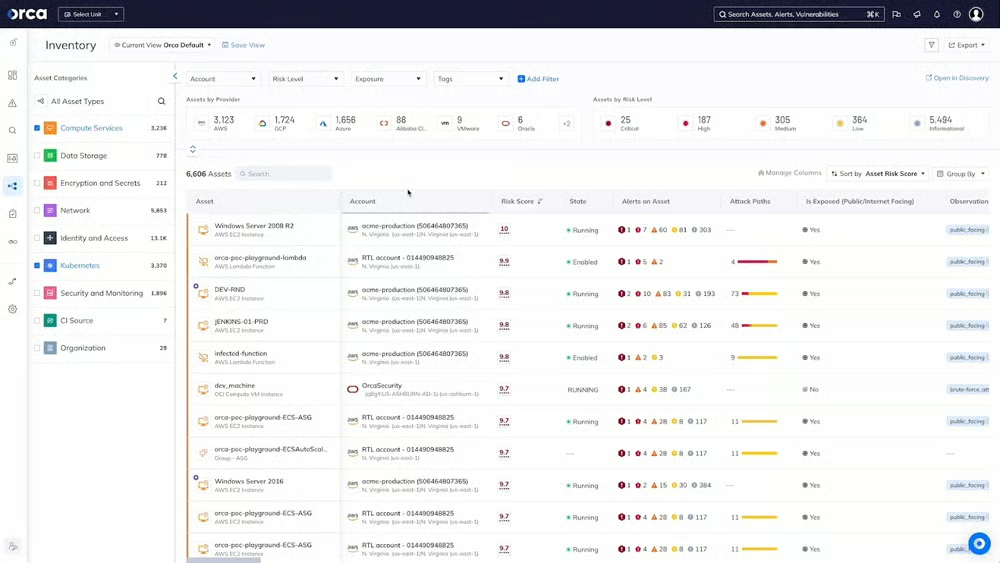
Découvrez les meilleures solutions CWPP, en présentant pour chacune ses principales fonctionnalités, ses points forts, ses tarifs et bien plus encore.
Outil de gestion de la posture de sécurité du cloud (CSPM)
CSPM Les solutions offrent une sécurité et une conformité pour toutes les infrastructures cloud. Elles automatisent l’examen des configurations cloud afin de détecter les erreurs susceptibles d’exposer des données sensibles ou de créer des failles de sécurité. Les CSPM font respecter les politiques de sécurité, les journaux d’audit et les normes de conformité, afin que les ressources cloud soient correctement configurées et gérées conformément aux bonnes pratiques du secteur et aux exigences réglementaires.
Notre solution recommandée : Palo Alto Prisma Cloud se distingue par ses options de déploiement flexibles, ses solides intégrations de sécurité et de conformité avec des solutions tierces, sa détection des menaces reposant sur le machine learning et ses capacités complètes d’analyse du code. Il simplifie la personnalisation et l’automatisation, ce qui le rend plus convivial. L’édition Enterprise coûte 18 000 dollars américains pour 100 crédits et un abonnement de 12 mois via AWS Marketplace.
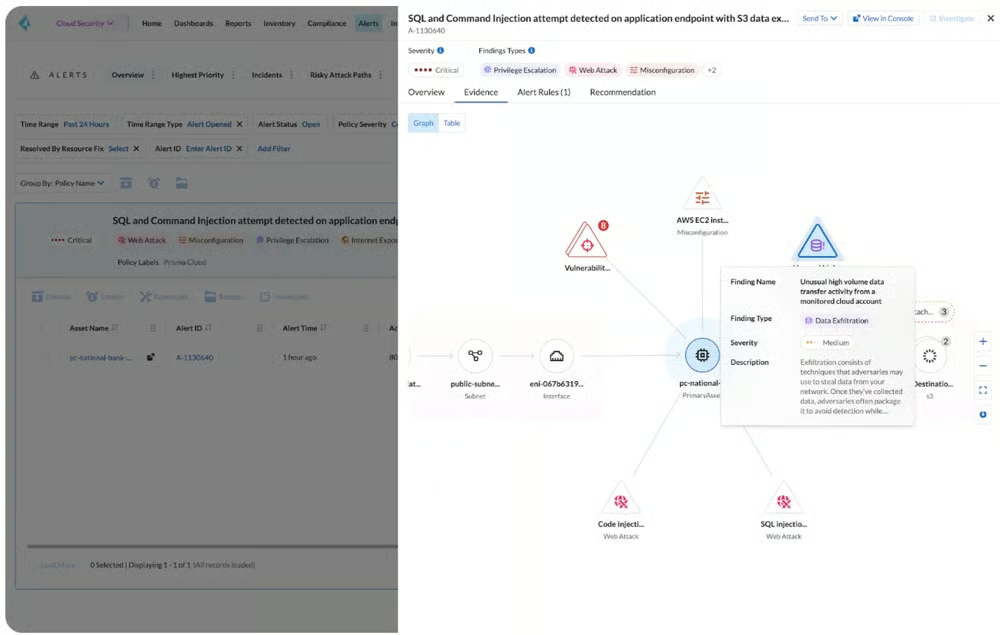
Découvrez les meilleurs outils CSPM, leurs points forts, leurs cas d’utilisation et leurs fonctionnalités dans notre analyse détaillée.
Plateforme de protection des applications natives du cloud (CNAPP)
Les CNAPP sécurisent les applications natives du cloud tout au long de leur cycle de vie. Elles offrent des fonctionnalités de sécurité telles que la protection en phase d’exécution, la sécurité des API et les renseignements sur les menaces, adaptées aux environnements cloud. Les CNAPP permettent aux entreprises de sécuriser leurs applications du développement à la production. Elles fournissent des protections contre les menaces émergentes et les vulnérabilités propres aux architectures natives du cloud.
Notre solution recommandée : Check Point CloudGuard excelle dans la sécurité des conteneurs et la protection en phase d’exécution en combinant CWPP et CSPM. Il est conçu pour les entreprises qui ont besoin d’une sécurité puissante pour leurs applications natives du cloud, avec un tableau de bord unifié, des règles de politique et une surveillance avec ou sans agent. Il assure également une sécurité complète sur les plateformes cloud grâce à une visibilité unifiée et à une remédiation automatique. CloudGuard coûte 625 dollars américains par mois pour 25 ressources sur AWS Marketplace.
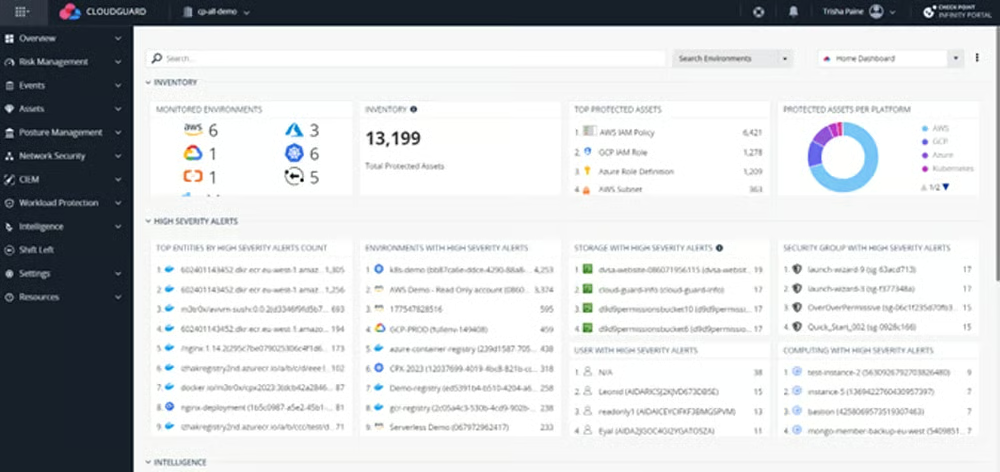
Découvrez les meilleures solutions CNAPP disponibles sur le marché dans notre guide complet présentant leurs principales fonctionnalités, leurs avantages, leurs inconvénients et bien plus encore.
Solution de gestion des identités et des accès (IAM)
Les systèmes IAM gèrent les identités des utilisateurs, leurs autorisations et leurs droits d’accès sur plusieurs services cloud. Ils centralisent les processus d’authentification des utilisateurs, imposent des contrôles RBAC et s’interfacent avec des solutions d’authentification unique (SSO) afin d’améliorer l’efficacité de la gestion des accès. L’IAM permet aux entreprises d’appliquer le principe du moindre privilège, afin que les utilisateurs n’accèdent qu’aux données nécessaires à leurs tâches. Cela empêche les accès indésirables.
Notre solution recommandée : JumpCloud est un outil complet de gestion des identités, des accès et des appareils conçu pour les environnements cloud. Il propose des politiques de confiance zéro, Cloud LDAP pour l’administration des utilisateurs et Cloud RADIUS pour l’authentification des appareils au moyen de certificats. Sa solution Cloud Directory centralise le contrôle des identités et la gestion de leur cycle de vie, ce qui la rend adaptée aux petites comme aux grandes entreprises. La plateforme complète de JumpCloud coûte 15 dollars américains par utilisateur et par mois.
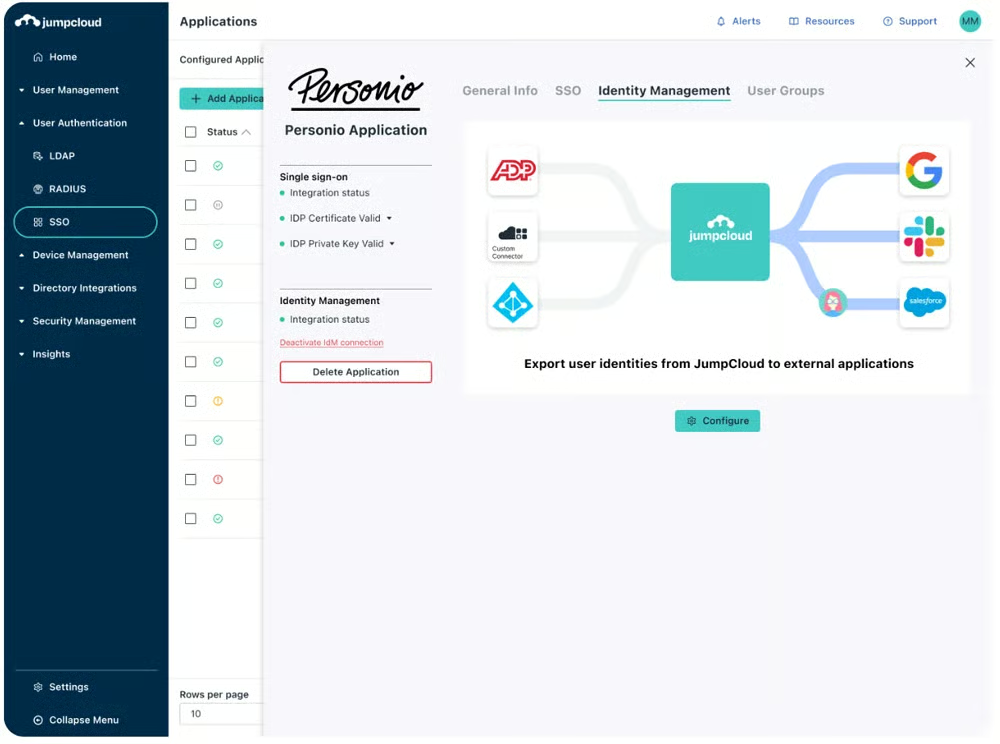
Consultez notre analyse approfondie des meilleures solutions IAM, ainsi que leurs avantages, leurs principales fonctionnalités, leur coût et leurs cas d’utilisation idéaux.
Outil de prévention des pertes de données (DLP)
DLP Les systèmes sont essentiels pour prévenir les fuites de données et maintenir la sécurité des données dans les environnements cloud. Ils suivent et analysent les données en transit comme au repos, identifient les informations sensibles et font respecter les réglementations afin d’empêcher les accès, partages ou pertes indésirables. Les solutions DLP offrent une visibilité sur les habitudes d’utilisation des données, détectent les anomalies indiquant des compromissions potentielles et permettent de prendre rapidement des mesures pour gérer les risques et garantir l’intégrité des données.
Notre solution recommandée : Forcepoint DLP est réputé pour sa gestion complète des politiques à l’échelle mondiale sur des canaux clés tels que les terminaux, le réseau, le cloud, les services en ligne et la messagerie électronique. Il propose plus de 1 500 modèles et règles prédéfinis pour aider les entreprises à respecter les exigences de 83 pays, ce qui le rend idéal pour les grandes entreprises. Les informations tarifaires sont disponibles auprès de l’équipe commerciale de Forcepoint. Celle-ci propose également un essai gratuit de 30 jours à des fins d’évaluation.
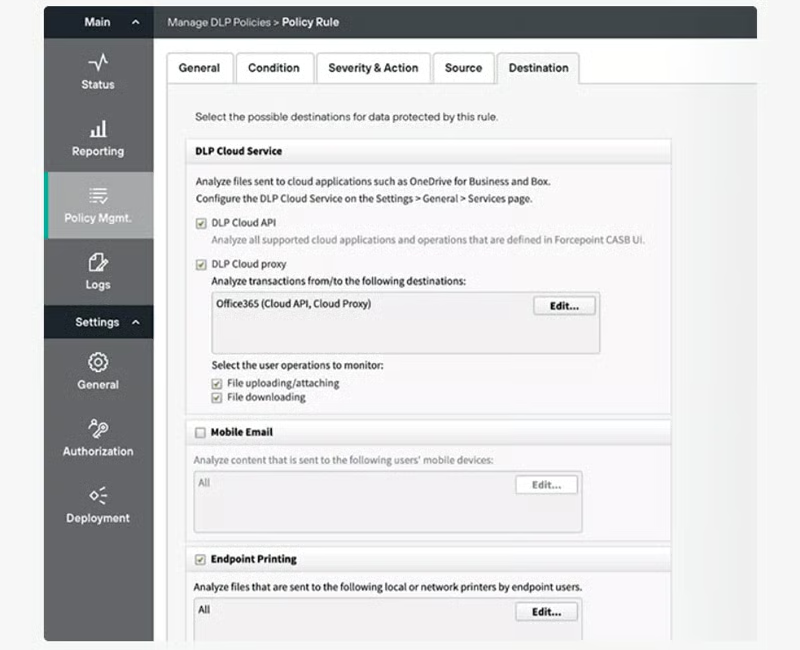
Comparez les meilleures solutions DLP dans notre guide approfondi présentant leurs tarifs, leurs principales fonctionnalités, leurs points forts et bien plus encore.
En bref : renforcez la protection des données grâce à la sécurité des données dans le cloud
La sécurité des données dans le cloud est nécessaire aux entreprises qui utilisent des services et des systèmes de stockage basés sur le cloud. Elle protège les informations sensibles face à l’augmentation des volumes de données, à la complexité des environnements et à la transformation numérique rapide. La sécurité des données dans le cloud offre de nombreux avantages en matière de protection des données, obtenus grâce à l’application de bonnes pratiques permettant de gérer correctement les risques. Renforcez votre protection en mettant en œuvre ces pratiques, ainsi que d’autres techniques de gestion de la sécurité du cloud.
Découvrez les différents types de gestion de la sécurité du cloud dans notre guide détaillé, qui présente les stratégies de protection, les avantages, les difficultés et les outils que vous pouvez utiliser.