

















La configuration d’un pare-feu est la première étape pour sécuriser votre réseau. Une installation et un déploiement réussis nécessitent une conception, une mise en œuvre et une maintenance rigoureuses afin d’améliorer efficacement l’intégrité de votre réseau et la sécurité de vos données. Avant de configurer un pare-feu, tenez compte de facteurs tels que les exigences de sécurité, l’architecture réseau et l’interopérabilité ; évitez les erreurs courantes de configuration et suivez les bonnes pratiques ci-dessous.
8 points à prendre en compte avant de configurer un pare-feu
Parmi les facteurs à prendre en compte avant de configurer un pare-feu figurent l’établissement d’exigences détaillées et la création d’une preuve de concept. Notez vos exigences de sécurité, votre environnement physique et l’interopérabilité des composants. Évaluez la conception de votre réseau, les protocoles de gestion et vos besoins futurs afin de garantir une protection efficace sans goulots d’étranglement, tout en vous alignant sur les objectifs de l’entreprise et les normes de sécurité pour un réseau sécurisé.
Assurez-vous de disposer des éléments suivants avant de commencer :
- Exigences clairement définies : Comprenez les exigences de l’organisation, notamment le type de pare-feu, les exigences de performance et de conformité, ainsi que les spécifications minimales. Vérifiez que la solution choisie est cohérente avec les objectifs et l’infrastructure de l’organisation.
- Preuve de concept : Réalisez une preuve de concept ou une simulation de l’environnement après avoir identifié les produits de pare-feu potentiels, afin de sélectionner la solution la mieux adaptée aux exigences spécifiques de l’organisation. Vérifiez que le pare-feu choisi respecte vos normes de sécurité et répond à vos besoins fonctionnels.
- Conception de l’architecture et de l’environnement du pare-feu : Finalisez votre architecture, renforcez les configurations, identifiez l’emplacement et les dépendances, puis définissez les règles de stratégie. Évaluez l’emplacement physique des pare-feu réseau, ainsi que les exigences en matière de sécurité, d’espace, d’alimentation, de refroidissement et de réseau.
- Besoins et capacités de sécurité : Déterminez quels types de pare-feu, comme le filtrage de paquets, l’inspection avec état ou les pare-feu applicatifs, sont les mieux adaptés aux exigences liées au trafic. Tenez compte de vos autres mesures de sécurité, comme la détection des intrusions, les VPN et le filtrage de contenu.
- Interopérabilité des composants : Vérifiez la compatibilité avec votre infrastructure réseau actuelle, notamment avec le matériel et les logiciels. Évaluez l’interopérabilité avec vos systèmes de journalisation ainsi qu’avec les futures mises à niveau du réseau. Confirmez que tous les composants s’intègrent parfaitement.
- Exigences réseau : Comprenez la capacité de votre réseau, le nombre maximal de connexions simultanées, les exigences de latence et les besoins futurs en matière de trafic. Envisagez l’équilibrage de charge, les mécanismes de basculement et votre préférence pour des pare-feu matériels ou logiciels.
- Gestion : Évaluez les protocoles de gestion à distance du pare-feu, leur conformité aux réglementations de l’organisation et les limites d’accès à distance. Utilisez des fonctions de gestion centralisée sur de nombreux appareils et prévoyez la montée en charge future.
- Besoins futurs : Évaluez si la solution de pare-feu choisie peut répondre aux besoins prévus de votre organisation, comme la migration vers IPv6, les exigences attendues en matière de bande passante et la conformité aux nouvelles réglementations. Assurez-vous que votre investissement dans un pare-feu reste efficace et évolutif au fil du temps.
8 étapes pour configurer un pare-feu
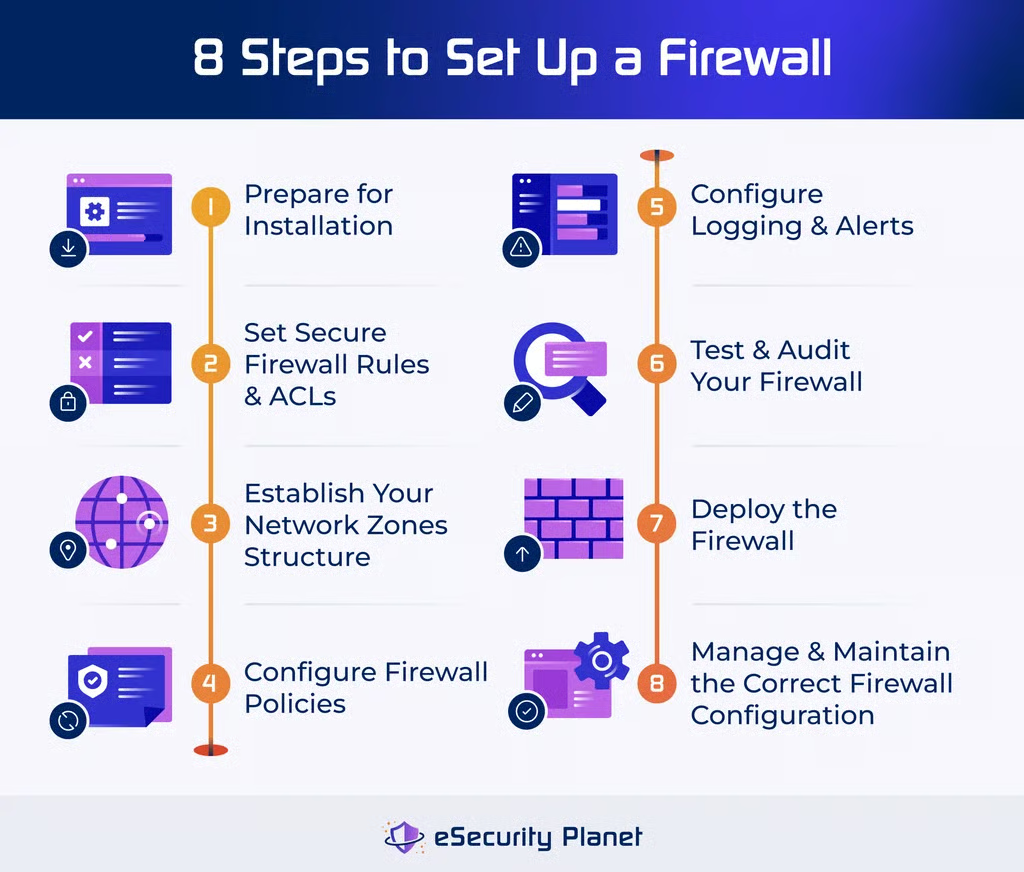
Pour configurer un pare-feu, configurez l’outil en créant des règles, des zones réseau et des stratégies. Activez la journalisation et les alertes, puis effectuez des tests et des audits approfondis. Enfin, déployez le pare-feu et assurez une surveillance et une maintenance régulières afin de garantir une posture de sécurité optimale et une protection efficace du réseau.
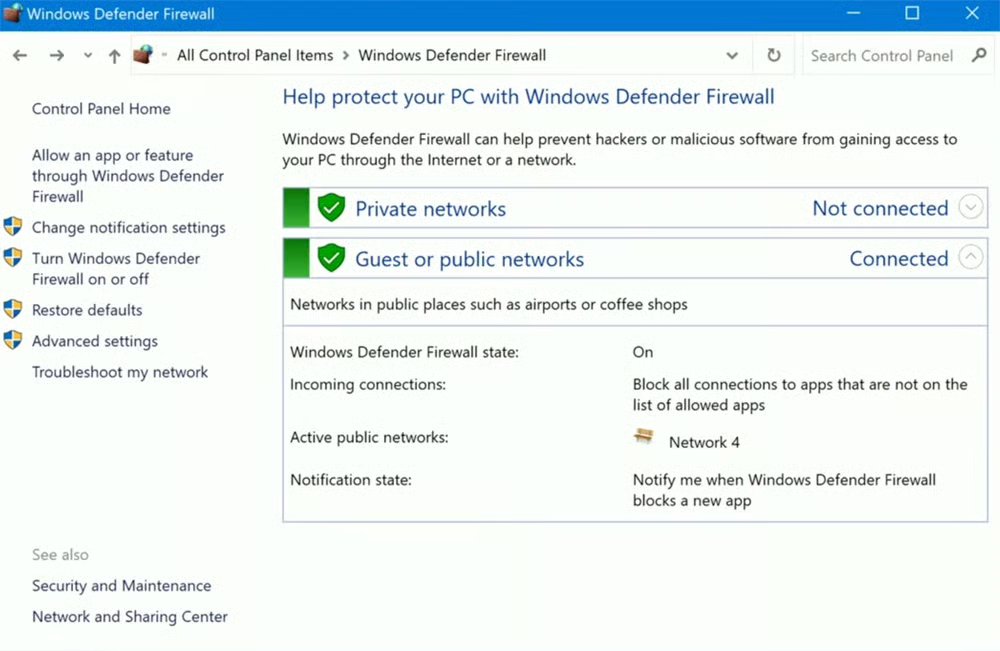
1. Préparer l’installation
La première étape de la configuration d’un pare-feu consiste à préparer son installation après avoir évalué le type de pare-feu dont vous avez besoin au moyen de l’évaluation des risques mentionnée précédemment. Réunissez l’équipement nécessaire, évaluez la topologie du réseau et familiarisez-vous avec la documentation du pare-feu.
Installez physiquement le pare-feu et assurez-vous que les connexions sont appropriées. Installez le matériel, les systèmes d’exploitation et les logiciels, appliquez les correctifs et renforcez le pare-feu afin de réduire les vulnérabilités. Seul l’administrateur doit être autorisé à contrôler le pare-feu ; désactivez les services superflus et sécurisez l’environnement physique. Synchronisez l’horloge du pare-feu avec celles des autres systèmes pour améliorer l’analyse des journaux.
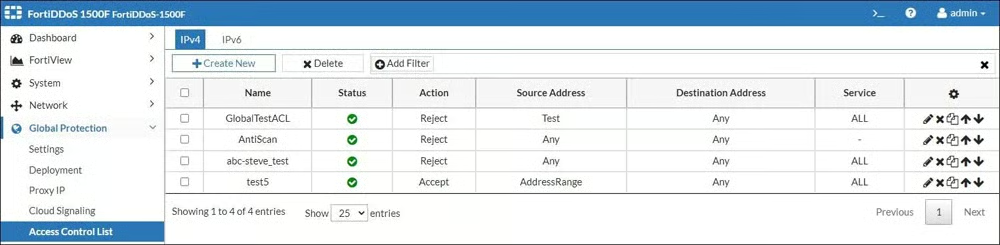
2. Définir des règles de pare-feu et des ACL sécurisées
Pour empêcher les accès indésirables et garantir une gestion efficace du trafic, sécurisez votre pare-feu en mettant à jour le micrologiciel afin de corriger les vulnérabilités et en adoptant les configurations appropriées avant d’installer les pare-feu en production. La désactivation des comptes par défaut et la modification des mots de passe renforcent la sécurité, tout comme l’imposition de mots de passe robustes pour les comptes administrateur.
Le protocole SNMP (Simple Network Management Protocol) doit être désactivé ou configuré de manière sécurisée. Les règles de pare-feu, définies par des listes de contrôle d’accès (ACL), contrôlent le trafic en fonction des adresses IP, des numéros de port et des protocoles. Pour maximiser la sécurité, testez minutieusement les configurations, y compris les fonctions avancées telles que le filtrage par catégorie de sites web et la prévention des intrusions, avant le déploiement.
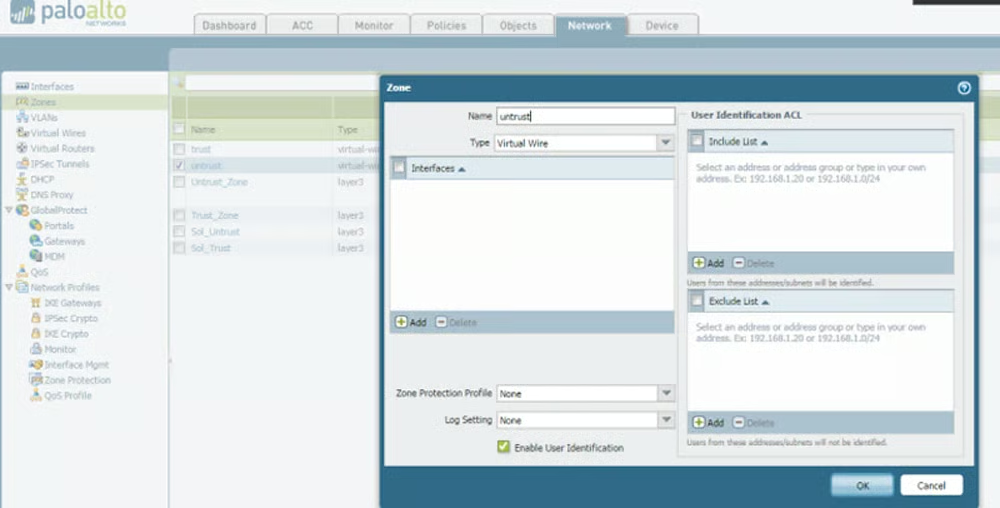
3. Établir la structure de vos zones réseau
L’établissement de la structure de vos zones réseau consiste à déterminer les sections de votre réseau, appelées zones réseau, qui contiennent des actifs et des données de grande valeur, puis à les entourer de pare-feu pour réglementer les accès et garantir la sécurité. Cette technique respecte les règles PCI-DSS et assure une sécurité renforcée.
Répartissez soigneusement les ressources dans chaque zone, en équilibrant les exigences de sécurité et la complexité administrative. Envisagez d’établir une zone démilitarisée pour les serveurs importants afin de permettre une surveillance complète du trafic. N’oubliez pas de créer une structure d’adresses IP qui relie efficacement les interfaces du pare-feu aux zones correspondantes, améliorant ainsi l’organisation et la sécurité du réseau.
4. Configurer les stratégies du pare-feu
La configuration des stratégies est l’une des phases les plus essentielles pour sécuriser efficacement un réseau au moyen de pare-feu. Les stratégies de pare-feu définissent les conditions d’accès au réseau, notamment les ports autorisés, les adresses IP approuvées et les zones de sécurité destinées à la segmentation du réseau. Des tests réalisés dans un environnement contrôlé confirment que le pare-feu fonctionne comme prévu et bloque le trafic indésirable conformément aux configurations des ACL.
Une fois les tests terminés, le pare-feu est prêt pour la production, avec une configuration de sauvegarde conservée en lieu sûr. Envisagez de faire appel à un spécialiste de la sécurité pour vérifier vos configurations et maximiser la protection des données. Adaptez les capacités du pare-feu, comme la segmentation du réseau et les contrôles applicatifs, aux zones réseau spécifiques, tout en respectant les stratégies formelles afin d’éviter les complications de mise en œuvre.
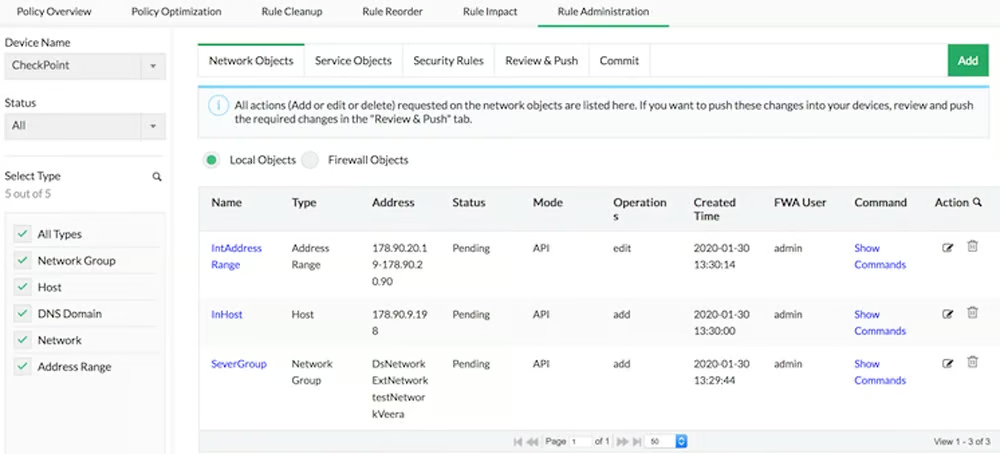
Besoin d’aide pour créer un document de stratégie de pare-feu ? Consultez notre guide sur les étapes de création d’une stratégie de pare-feu et téléchargez notre modèle gratuit.
5. Configurer la journalisation et les alertes
L’enregistrement et la surveillance de l’activité du pare-feu permettent de détecter rapidement les risques de sécurité ou les problèmes opérationnels. La journalisation capture les informations essentielles pour prévenir les défaillances, assurer la reprise et répondre aux incidents. Déterminez ce qui doit être journalisé et la durée de conservation des journaux en fonction des exigences du réseau et des limites de ressources.
Envoyez les journaux vers un stockage local et un stockage centralisé afin d’assurer une surveillance complète. Créez des comptes administratifs disposant d’un accès en lecture seule aux journaux à des fins d’audit. Configurez des notifications en temps réel pour les événements critiques, tels que les mises à jour des règles du pare-feu ou les changements d’état du système, afin de réagir rapidement aux menaces potentielles ou aux difficultés opérationnelles. Personnalisez les paramètres de journalisation et d’alerte en fonction des besoins spécifiques de votre réseau et de vos priorités de sécurité.
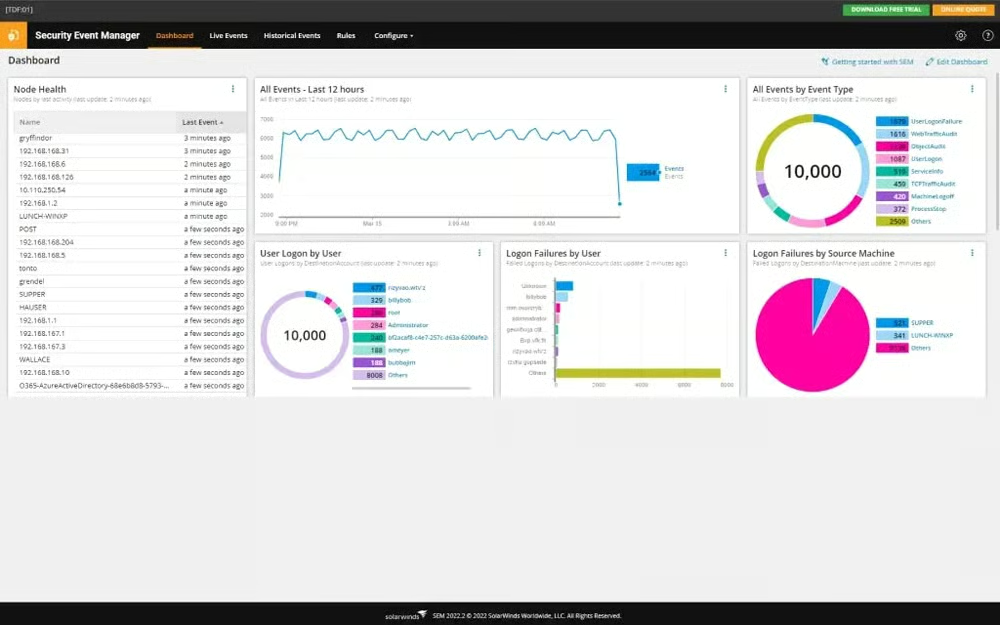
6. Tester et auditer votre pare-feu
Avant le déploiement, effectuez des tests d’intrusion et des analyses de vulnérabilités afin d’identifier les failles et de renforcer les défenses. Après le déploiement, planifiez des audits réguliers pour vérifier les journaux du pare-feu, contrôler les ACL et les règles, et garantir la conformité. Les modifications doivent être documentées et les informations d’audit conservées à des fins de déclaration réglementaire.
Mettez en place des procédures de mise à jour du micrologiciel du pare-feu et testez rigoureusement les fonctions supplémentaires, comme les VPN et les fonctionnalités antimalware. Pour analyser précisément les performances et l’efficacité du pare-feu, veillez à ce que le réseau de test ressemble étroitement aux environnements de production. Des mises à jour régulières et des tests approfondis garantissent un environnement réseau sûr.
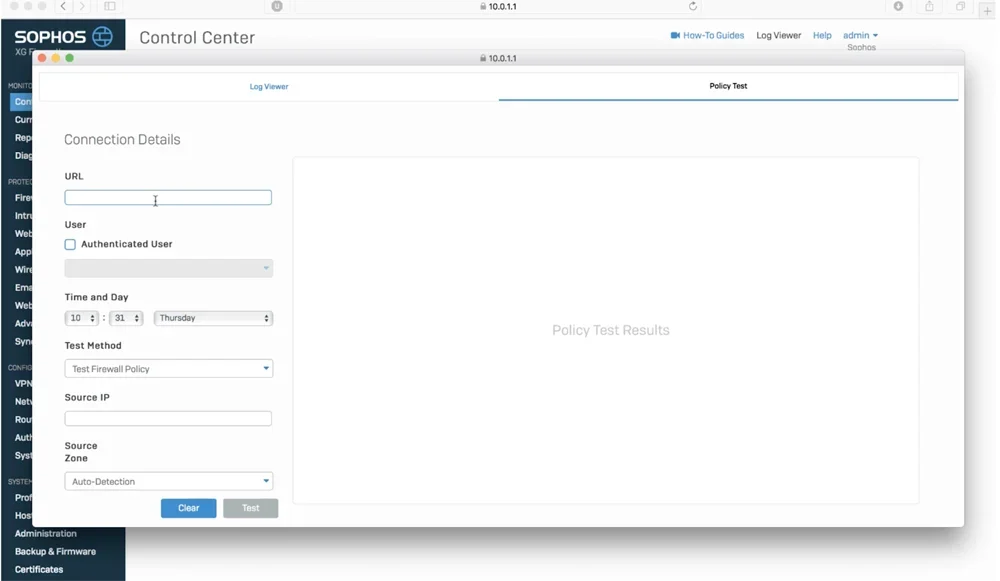
7. Déployer le pare-feu
Le déploiement d’un pare-feu consiste à passer des tests aux opérations réelles tout en respectant les réglementations de l’organisation. Informez les utilisateurs concernés et coordonnez les mises à niveau nécessaires de l’équipement. Intégrez la stratégie de sécurité du pare-feu à la stratégie globale de l’organisation et gérez les changements de configuration au fur et à mesure. Envisagez un déploiement progressif ou un programme pilote afin de résoudre les difficultés avant la mise en œuvre complète.
L’intégration du pare-feu au réseau ne se limite pas à son insertion ; elle nécessite également une intégration au routage et éventuellement une reconfiguration des commutateurs. Si vous utilisez des mécanismes de basculement, configurez les commutateurs réseau en conséquence. Une conception et une coordination rigoureuses garantissent l’intégration parfaite du pare-feu et son fonctionnement efficace au sein de l’infrastructure réseau.
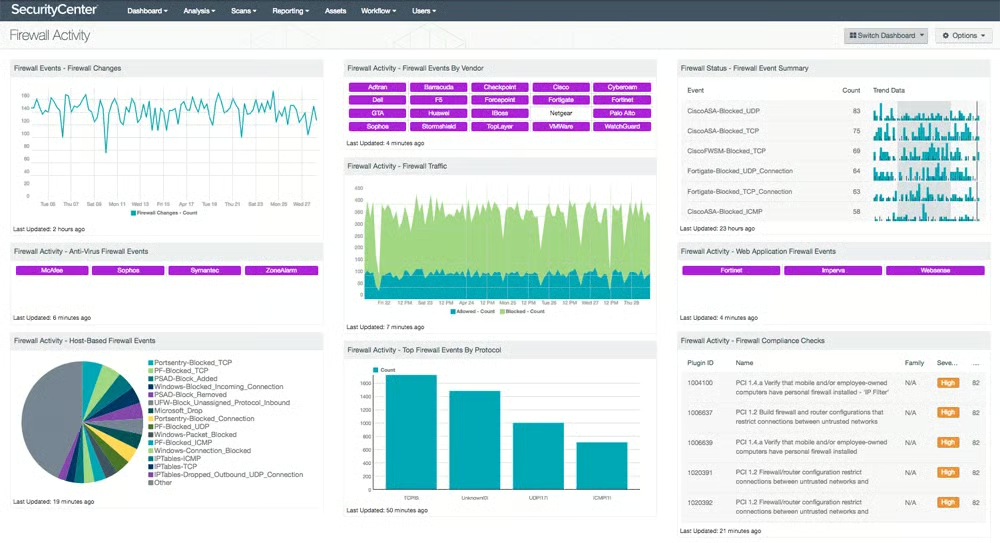
Intégrez votre pare-feu à des outils de surveillance du réseau pour suivre plus efficacement les performances et la sécurité de votre réseau.
8. Gérer et maintenir la configuration correcte du pare-feu
La gestion et la maintenance de la configuration du pare-feu nécessitent des efforts continus pour garantir une fonctionnalité et une sécurité maximales. Cela comprend le test et le déploiement de correctifs, la mise à jour des règles de stratégie pour répondre aux nouvelles menaces ou aux changements des exigences réseau, ainsi que la surveillance des performances afin d’identifier les éventuels problèmes de ressources. Surveillez en permanence les journaux et les alertes pour détecter les menaces et y répondre efficacement.
Des tests périodiques valident les règles du pare-feu, tandis que des sauvegardes régulières des stratégies et des ensembles de règles protègent contre la perte de données. Des méthodes formelles de gestion des configurations doivent encadrer les modifications des ensembles de règles, avec des limitations d’accès administrateur et une documentation détaillée à des fins de traçabilité. Tous les six mois, effectuez des mises à jour du micrologiciel, des vérifications des vulnérabilités et des contrôles de configuration afin de garantir que le pare-feu reste efficace et protège correctement le réseau.
6 erreurs courantes à éviter lors de la configuration d’un pare-feu
Les pare-feu mal configurés présentent de sérieux risques : ils facilitent l’accès des attaquants et mettent en danger la sécurité de l’organisation. Les erreurs courantes consistent notamment à autoriser sans restriction le trafic sortant, à oublier de détecter les menaces internes, à mettre à jour les règles de manière incohérente, à établir des stratégies trop générales, à effectuer des tests avec des données de production et à ne pas journaliser correctement les activités. Ces failles exposent les réseaux à des vulnérabilités et à des compromissions, affaiblissant les protections de sécurité.
Autoriser le trafic sortant sans restriction
Une erreur courante consiste à configurer le pare-feu de manière à autoriser sans restriction le trafic sortant. En se concentrant sur les menaces entrantes, on néglige la surveillance du trafic sortant, ce qui permet à des logiciels malveillants ou à des attaquants d’exfiltrer des données et peut entraîner des compromissions coûteuses. Le contrôle du trafic sortant empêche les fuites de données non autorisées et préserve la sécurité du réseau.
Négliger les menaces internes
Se concentrer principalement sur les menaces externes expose les réseaux aux attaques internes, notamment celles menées depuis des hôtes internes compromis. Des pare-feu internes et des restrictions d’accès doivent être mis en place afin de réduire les risques liés aux attaques internes ou aux systèmes compromis depuis l’extérieur, garantissant ainsi une protection complète du réseau.
Mettre à jour les règles du pare-feu de manière incohérente
Adopter une approche consistant à « configurer puis oublier » les règles du pare-feu entraîne des configurations obsolètes qui ne répondent plus aux exigences actuelles du réseau ni aux stratégies de sécurité. Surveillez et mettez régulièrement à jour les règles du pare-feu pour tenir compte des changements dans l’architecture réseau, les accès utilisateurs et la conformité réglementaire, afin de maintenir une posture de sécurité efficace et de réduire les vulnérabilités.
Créer des configurations de stratégie trop générales
Configurer des pare-feu avec des stratégies trop permissives, qui autorisent le trafic depuis n’importe quelle source vers n’importe quelle destination, élargit la surface d’attaque et expose le réseau à des risques inutiles. Réduisez le risque de compromission en appliquant le principe du moindre privilège et en veillant à ce que les règles du pare-feu limitent l’accès aux seuls services et ressources nécessaires.
Tester les systèmes avec des données de production
L’utilisation de données de production dans des environnements de test compromet la sécurité et enfreint les règles de gouvernance. Les systèmes de test ne doivent pas se connecter aux systèmes de production ni collecter de données critiques, afin d’éviter leur exposition à des environnements faiblement sécurisés. L’application de contrôles d’accès rigoureux aux données de test garantit la conformité réglementaire tout en préservant l’intégrité des données.
Ne pas assurer une journalisation et une surveillance adéquates
Ne pas évaluer les sorties des journaux du pare-feu ou ne pas configurer les systèmes de surveillance avec un niveau de granularité suffisant réduit les capacités de détection des menaces et de réponse aux incidents. Une architecture de journalisation et une analyse appropriées permettent de détecter et d’examiner rapidement les événements de sécurité, favorisant des actions de défense proactives et réduisant le risque de compromission.
10 bonnes pratiques pour configurer un pare-feu
Toute erreur dans la configuration de vos systèmes peut accroître votre vulnérabilité aux compromissions de sécurité. De la conformité à la création de plusieurs couches de sécurité, adoptez les bonnes pratiques ci-dessous pour limiter ces risques et éviter les erreurs courantes lors de la configuration d’un pare-feu.
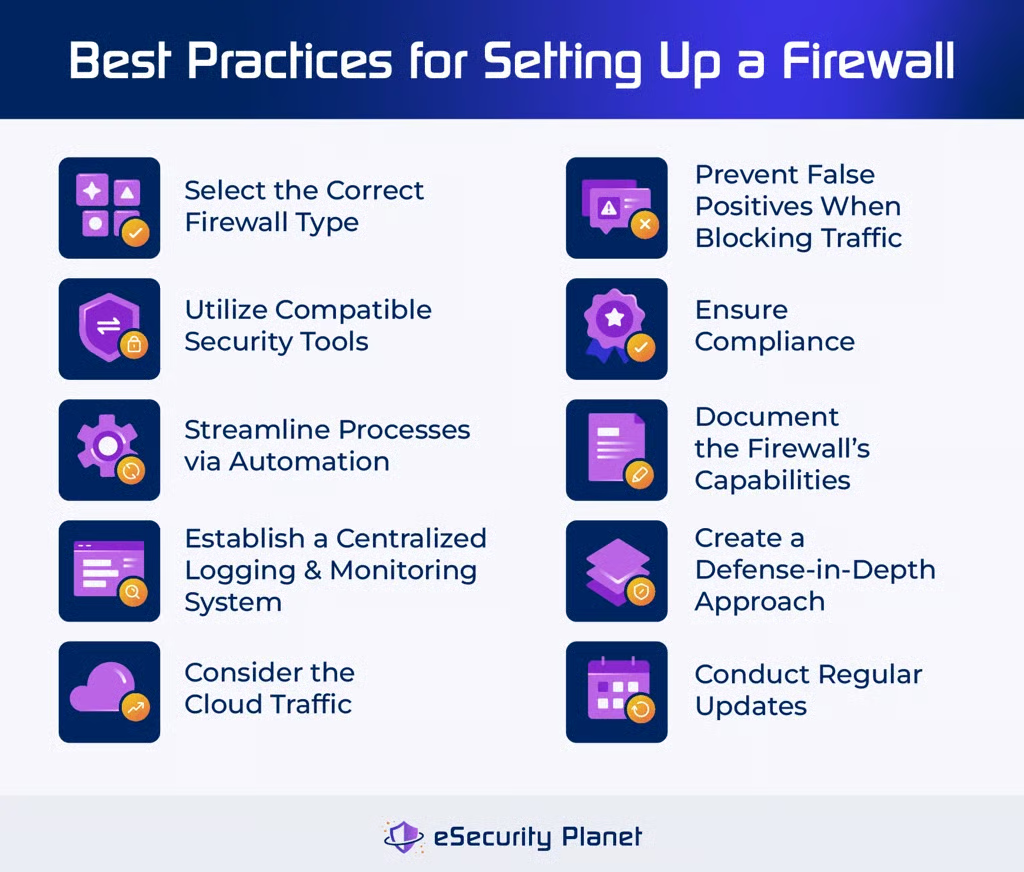
Choisir le type de pare-feu approprié
Choisissez le type de pare-feu qui répond le mieux aux besoins de votre réseau. Les options disponibles comprennent les pare-feu à filtrage de paquets, les pare-feu à inspection avec état et les proxys sophistiqués dotés de fonctions de détection et de prévention des intrusions. Par exemple, pour le réseau d’un petit bureau, un pare-feu à inspection avec état offrant des fonctions minimales de filtrage du trafic peut suffire, assurant une protection sans complexité excessive.
Utiliser des outils de sécurité compatibles
Utilisez des outils de journalisation et effectuez des audits fréquents pour évaluer les performances du pare-feu. Réalisez des tests d’intrusion et de vulnérabilité pour évaluer la sécurité du réseau. Lors du choix d’un pare-feu, privilégiez une solution qui établit un équilibre entre les fonctions essentielles et les exigences de performance, en évitant toute complexité inutile susceptible de réduire l’efficacité du réseau. Recherchez des outils de sécurité réseau, comme des plateformes de protection des terminaux ou des plateformes de renseignement sur les menaces.
Rationaliser les processus grâce à l’automatisation
Les outils d’automatisation simplifient la configuration des pare-feu, réduisent le travail manuel et limitent le risque de mauvaise configuration. Les scripts d’automatisation et les systèmes d’orchestration, par exemple, améliorent l’efficacité et assurent une posture de sécurité cohérente en rationalisant la gestion des règles et l’application des stratégies dans des environnements réseau variés. Il existe également des solutions qui automatisent la gestion des règles, l’analyse des stratégies et les audits de conformité.
Établir un système centralisé de journalisation et de surveillance
Les systèmes centralisés de journalisation et de surveillance collectent des informations essentielles sur les menaces potentielles et les compromissions de sécurité. La mise en œuvre d’un système de journalisation centralisé permet de recueillir, d’analyser et de visualiser efficacement les données des pare-feu sur l’ensemble du réseau. Un système centralisé permet de détecter rapidement les problèmes de sécurité, d’assurer une réponse aux incidents, et de mener des actions de sécurité proactives pour protéger le réseau contre les menaces potentielles.
Tenir compte du trafic cloud
Lors de la mise en place de pare-feu, privilégiez les solutions capables de gérer les applications cloud et les utilisateurs distants. Mettez en œuvre des stratégies et des procédures qui vont au-delà des approches traditionnelles sur site. Ne pas mettre à jour les configurations des pare-feu pour autoriser le trafic cloud réduit non seulement la productivité, mais expose également les entreprises à des risques accrus, ce qui souligne l’importance d’une approche de sécurité hybride intégrant des défenses cloud natives.
Éviter les faux positifs lors du blocage du trafic
Affinez les stratégies de pare-feu pour éviter des règles ou des exigences excessivement strictes. Mettez en œuvre des configurations et des listes d’autorisation personnalisées pour permettre les communications légitimes tout en limitant les risques dangereux. Attendez-vous à quelques problèmes et réclamations au début, le temps que les utilisateurs s’adaptent, mais affinez les configurations en fonction des schémas de trafic afin de garantir une sécurité efficace sans compromettre la productivité.
Garantir la conformité
La protection par pare-feu est essentielle pour assurer la conformité à des normes comme PCI-DSS et HIPAA. Mettez en place des pare-feu robustes autour des données sensibles et veillez à ce que les modifications de configuration respectent les normes réglementaires. Par exemple, respectez les exigences de journalisation, notamment dans le cadre de PCI-DSS, en activant la journalisation automatisée et en vérifiant l’exactitude des audits afin d’assurer un enregistrement exhaustif des données.
Documenter les capacités du pare-feu
Consignez les capacités du pare-feu afin d’optimiser la planification et le déploiement. Par exemple, si un pare-feu ne dispose pas de fonctions avancées de détection des intrusions, votre entreprise devra peut-être renforcer son plan de sécurité. Chaque modèle de pare-feu possède des caractéristiques et des limites propres qui influencent les stratégies de sécurité et les méthodes de déploiement. Intégrez ces informations au document de planification afin que les capacités du pare-feu correspondent aux objectifs et aux exigences de sécurité de l’organisation.
Créer une défense en profondeur
La défense en profondeur est une technique de sécurité qui consiste à établir plusieurs couches de défense pour se protéger contre diverses menaces. Par exemple, une entreprise peut installer un pare-feu nouvelle génération à plusieurs points du réseau, en complément d’un logiciel antivirus et de systèmes de détection des intrusions. Cette stratégie garantit que, si une couche de sécurité tombe en panne, d’autres sont en place pour réduire le risque et empêcher la réussite d’une attaque.
Effectuer des mises à jour régulières
Établissez un calendrier régulier d’évaluation et de mise à jour des pare-feu afin de maintenir une sécurité continue tout en évitant les activités critiques pendant les périodes de forte activité informatique. Des mises à jour régulières sont nécessaires à la maintenance des pare-feu. Pour éviter les accès illégitimes, les contrôles d’accès doivent être examinés et ajustés régulièrement. Tenez-vous au courant des micrologiciels, des correctifs logiciels et des mises à niveau de sécurité fournis par les fournisseurs afin de corriger les vulnérabilités et d’améliorer la protection.
En résumé : configurer un pare-feu pour renforcer la sécurité de votre réseau
Un pare-feu renforce efficacement les défenses contre les cybermenaces tout en préservant l’intégrité des données et le fonctionnement du réseau. Veillez à disposer d’une configuration spécifique pour chaque réseau, en tenant compte de ses exigences propres. Un audit complet du pare-feu permet d’identifier les exigences particulières et d’évaluer votre structure actuelle. En outre, une maintenance régulière garantit une configuration optimisée du pare-feu, ce qui permet de mettre en place des mesures de sécurité efficaces et durables.
Pour mieux cerner les besoins spécifiques de votre entreprise en matière de pare-feu et évaluer son état actuel, consultez notre guide sur la réalisation d’un audit complet du pare-feu.