

















Un pare-feu basé sur l’hôte est installé directement sur des appareils individuels connectés au réseau afin de filtrer le trafic réseau sur un seul appareil, en inspectant les données entrantes et sortantes. Les grandes entreprises l’utilisent pour gérer la propagation des logiciels malveillants sur l’ensemble d’un réseau lorsqu’un appareil est infecté. Son objectif est d’établir une posture de sécurité uniforme sur tout le réseau et d’améliorer la sécurité des terminaux en créant une barrière protectrice au niveau de chaque ordinateur.
- Fonctionnement des pare-feu basés sur l’hôte
- Quand utiliser des pare-feu basés sur l’hôte
- Comment déployer un pare-feu basé sur l’hôte sur tous les terminaux
- 7 avantages des pare-feu basés sur l’hôte
- 5 inconvénients des pare-feu basés sur l’hôte
- 4 meilleures solutions de pare-feu basées sur l’hôte
- Comparaison des pare-feu : hôte, réseau et application
- En résumé : renforcer la sécurité du réseau grâce aux pare-feu basés sur l’hôte
Fonctionnement des pare-feu basés sur l’hôte
Les entreprises adoptent souvent des pare-feu basés sur l’hôte pour assurer un contrôle de sécurité propre à chaque appareil. Ces pare-feu intègrent six fonctionnalités essentielles : l’installation directe sur l’appareil, la prise de décision fondée sur des règles, la surveillance du trafic, la journalisation et la génération de rapports, la mise à jour des jeux de règles et l’intégration aux suites de sécurité.
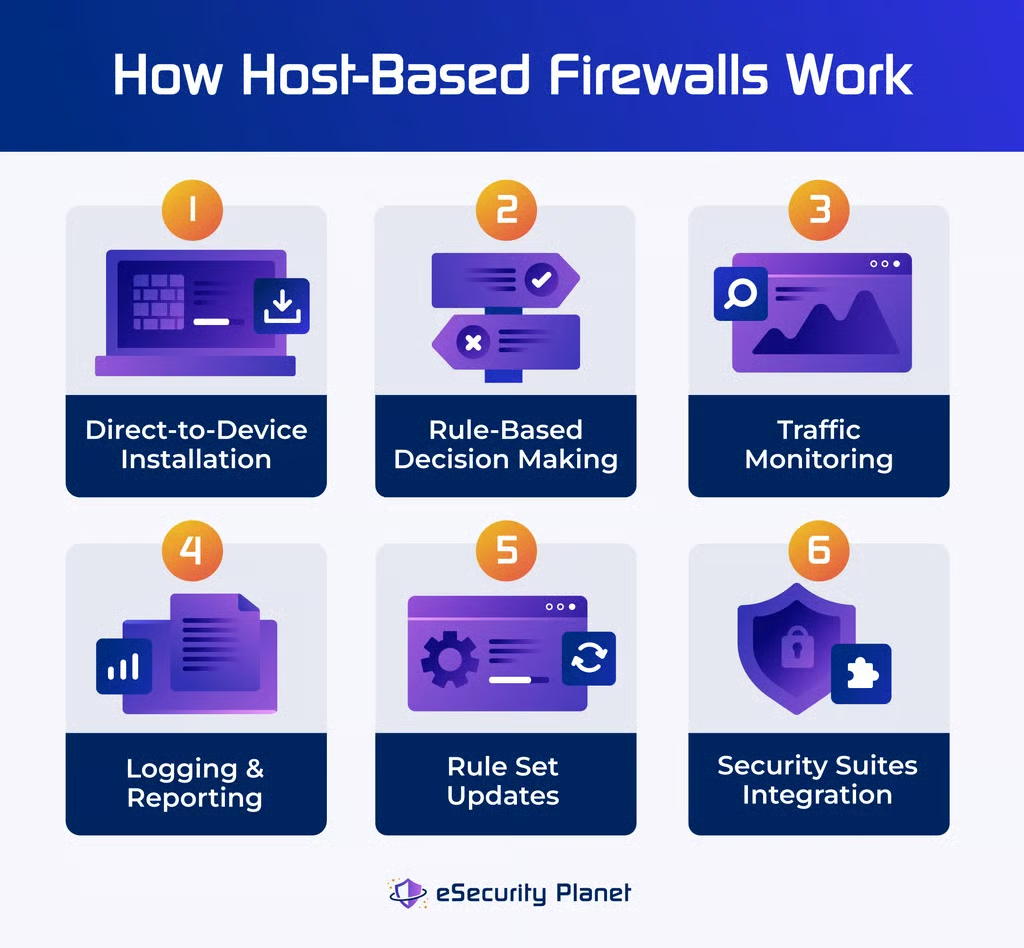
Voici ce que recouvre chacune de ces fonctions :
- Conception de l’installation : Les pare-feu basés sur l’hôte sont installés directement sur des appareils individuels tels que des ordinateurs, des serveurs, des routeurs et des commutateurs. S’il est correctement configuré, le pare-feu devient une composante intégrale de l’infrastructure de sécurité de l’appareil en surveillant et en contrôlant le trafic.
- Prise de décision : Les pare-feu décident de manière autonome d’accepter ou d’interdire chaque paquet en fonction des règles établies. Cette opération s’effectue rapidement afin de réduire la latence au minimum et constitue un élément essentiel du rôle d’un pare-feu dans le filtrage et le contrôle du trafic de données.
- Surveillance du trafic : Les pare-feu analysent en continu le trafic réseau entrant et sortant de l’appareil, en comparant les paquets de données aux règles établies. Ils filtrent ensuite les activités réseau potentiellement malveillantes ou illégales.
- Journalisation et génération de rapports : Les pare-feu basés sur l’hôte enregistrent le trafic autorisé et refusé, ce qui facilite le dépannage et l’analyse de sécurité. Cette fonctionnalité contribue à l’analyse post-incident, au dépannage et à la conservation d’une trace d’audit de l’activité réseau.
- Mises à jour automatiques : Les pare-feu reçoivent fréquemment des mises à jour automatiques de leurs jeux de règles afin de surveiller les menaces émergentes et d’assurer une protection contre les vulnérabilités les plus récentes.
- Intégration aux suites de sécurité : Les pare-feu basés sur l’hôte peuvent être utilisés avec des antivirus et d’autres technologies de sécurité afin de fournir une protection en couches contre les cyberattaques.
L’efficacité des pare-feu basés sur l’hôte dépend d’une installation et d’une configuration appropriées sur l’ensemble des terminaux. Ils sont utilisés dans certains cas d’usage et présentent différents avantages et inconvénients. Pour améliorer leur efficacité, déterminez le type de pare-feu et les solutions les mieux adaptés aux besoins de votre organisation.
Quand utiliser des pare-feu basés sur l’hôte
Les pare-feu basés sur l’hôte renforcent la posture de sécurité des appareils, applications ou serveurs individuels. Ils sont particulièrement utiles lorsqu’ils sont employés de manière stratégique dans le cadre d’une stratégie de cybersécurité plus vaste qui privilégie un fonctionnement fluide du réseau équilibré avec la sécurité, des solutions d’urgence pour les actifs vulnérables, la sécurité des appareils individuels hors du réseau de l’entreprise et la protection des données sensibles.
Adapter le réseau pour assurer un fonctionnement fluide
Les entreprises utilisent souvent des pare-feu basés sur l’hôte lorsque certaines applications ou certains services réseau nécessitent des canaux de communication ouverts qui ne sont pas autorisés par les paramètres de pare-feu par défaut. Dans d’autres circonstances, les utilisateurs peuvent devoir personnaliser soigneusement leurs pare-feu basés sur l’hôte, voire les désactiver temporairement, afin d’assurer le fonctionnement fluide de certaines applications sur le réseau.
Renforcer les couches de sécurité en amont
Les pare-feu basés sur l’hôte fonctionnent généralement avec une couche de sécurité supplémentaire placée « en amont » sur le réseau, comme un pare-feu réseau plus puissant ou une passerelle web sécurisée. Ils s’intègrent à une stratégie de sécurité multicouche et gagnent en efficacité lorsqu’ils sont associés à une sécurité complète à des niveaux supérieurs de l’architecture réseau. Des évaluations et modifications régulières, ainsi que des mesures de sécurité contribuent à créer un plan de sécurité complet et multicouche.
Fournir des solutions d’urgence pour les actifs vulnérables
Les pare-feu basés sur l’hôte peuvent servir de mesure d’urgence pour protéger vos actifs les plus sensibles jusqu’à la mise en place d’une solution de sécurité plus complète, comme des pare-feu réseau ou une solution de détection et réponse sur les terminaux (EDR). Cela fournit une mesure de sécurité rapide et efficace pour vos actifs critiques.
Sécuriser un appareil individuel hors du réseau de l’entreprise
Les pare-feu basés sur l’hôte ajoutent une couche de sécurité dans les situations où des appareils individuels peuvent être vulnérables aux attaques, notamment lorsqu’ils sont utilisés hors du réseau de l’entreprise. Ils surveillent et gèrent le trafic propre à chaque appareil, garantissant une protection indépendamment de la sécurité du réseau.
Protéger les données sensibles sur un nombre limité d’appareils
Envisagez d’adopter des pare-feu basés sur l’hôte si vous disposez d’un petit nombre d’appareils, de serveurs ou d’applications traitant des données sensibles. Les pare-feu basés sur l’hôte fournissent une couche de défense supplémentaire, vous permettant d’appliquer des règles et des configurations strictes adaptées à ces actifs.
Comment déployer un pare-feu basé sur l’hôte sur tous les terminaux
Pour installer un pare-feu basé sur l’hôte sur tous les terminaux, choisissez d’abord votre solution de pare-feu, puis élaborez une politique de pare-feu. Déployez les pare-feu sur tous les terminaux, configurez les règles par défaut, créez des règles propres aux applications, appliquez le principe du moindre privilège, testez et documentez les modifications des règles, et utilisez des solutions de protection des terminaux. Enfin, surveillez et mettez à jour vos règles, effectuez des audits et formez régulièrement les utilisateurs.
Identifier une solution de pare-feu adaptée
Choisissez la solution de pare-feu la mieux adaptée à votre réseau, qu’il s’agisse du pare-feu intégré au système d’exploitation (comme Windows Firewall, iptables sous Linux ou pf sous BSD) ou d’un pare-feu tiers. Tenez compte de la gestion centralisée, du budget et des versions d’essai afin de vous assurer que la solution retenue répond aux besoins et aux contraintes spécifiques de votre réseau. Vérifiez la documentation et le support pour garantir un déploiement fluide et un fonctionnement durable.
Élaborer une politique de pare-feu
Créez une politique de pare-feu complète, adaptée à votre organisation, qui inclut des règles et des configurations pour le trafic entrant et sortant. Pour cela, indiquez l’objectif, le périmètre, les définitions, les exceptions et les directives de modification de la politique. Définissez ensuite vos politiques et processus, vos directives de conformité, votre documentation ainsi que les violations et les sanctions. Enfin, planifiez la diffusion de la politique.
Pour consulter les étapes détaillées et un modèle de départ, lisez notre article sur la création d’une politique de pare-feu.
Déployer les pare-feu sur les terminaux
Installez le logiciel de pare-feu ou activez les fonctionnalités intégrées sur chaque terminal réseau afin de mettre en œuvre la solution de pare-feu choisie. Sous Windows, les administrateurs peuvent utiliser la gestion des stratégies de groupe pour gérer les pare-feu des hôtes de manière centralisée et appliquer des paramètres identiques à tous les terminaux. Les utilisateurs de MacOS ont besoin d’un logiciel propriétaire, tel que Mobile Device Management, pour appliquer régulièrement les paramètres de pare-feu basés sur l’hôte. Passez ensuite aux étapes ci-dessous pour déployer efficacement les pare-feu.
Configurer les règles par défaut
Créez des règles par défaut afin d’établir une posture de sécurité de base pour tous les terminaux, par exemple en désactivant les services inutiles, en limitant l’accès aux ports et en refusant le trafic non autorisé. Les pare-feu modernes basés sur l’hôte peuvent distinguer les réseaux internes des réseaux externes, ce qui facilite la personnalisation des règles de sécurité.
Par exemple, le trafic intra-sous-réseau peut être limité en interne, tandis qu’une connexion à un réseau public restreint l’activité à HTTP/HTTPS, ce qui nécessite l’utilisation d’un VPN pour accéder à d’autres ressources. Les pare-feu basés sur l’hôte peuvent utiliser des bibliothèques binaires pour détecter et empêcher de futures tentatives d’exploitation. La mise en place d’alertes en cas d’utilisation irrégulière de binaires signale des menaces potentielles pour la sécurité et justifie une enquête plus approfondie.
Créer des règles propres aux applications
Les pare-feu basés sur l’hôte permettent aux utilisateurs de définir des règles propres à chaque application afin de gérer la manière dont les programmes ou services individuels interagissent avec le réseau. Configurez ces règles pour déterminer le comportement de chaque programme et les activités réseau autorisées ou restreintes. Ce contrôle précis garantit que chaque application respecte des paramètres prédéfinis. Il offre une approche ciblée de la gestion du trafic réseau.
Appliquer le principe du moindre privilège
Suivez le principe du moindre privilège en n’autorisant que le trafic essentiel. Limitez les connexions entrantes et sortantes au strict nécessaire pour les activités professionnelles, et refusez l’accès des terminaux aux environnements serveurs et aux tableaux de bord d’administration. Donnez la priorité à la protection des ports à fort rendement contre les exploits de pirates informatiques, en n’autorisant que quelques postes de travail à y accéder et en bloquant tous les autres.
Tester et documenter les modifications des règles
Élaborez des scénarios de test spécifiques simulant l’utilisation réelle du réseau, avec différentes applications et différents services. Créez des cas de test appropriés et donnez la priorité aux services critiques pour garantir leur fonctionnement continu. Simulez des risques de sécurité probables afin d’évaluer la réactivité et l’efficacité du pare-feu dans la prévention des accès non autorisés. Pendant les tests, surveillez les journaux du pare-feu pour repérer les blocages inhabituels ou les anomalies.
Vérifiez la séquence et la priorité des règles en effectuant des tests sur plusieurs réseaux afin de tenir compte des différences. Simulez le comportement des utilisateurs pour vérifier que le pare-feu autorise les actions nécessaires sans interférence. Évaluez les effets des modifications des règles sur les performances du réseau et l’expérience utilisateur. Documentez ensuite les résultats en signalant les problèmes ou les changements nécessaires, puis apportez les modifications requises pour améliorer la sécurité sans compromettre les services essentiels.
Utiliser des solutions de protection des terminaux
Pour assurer une sécurité complète, combinez les mesures de pare-feu avec des solutions de protection des terminaux telles que les logiciels antivirus et les systèmes de détection et de prévention des intrusions (IDPS). Les logiciels antivirus vérifient les fichiers, les e-mails et les applications à la recherche de signatures de logiciels malveillants connus et d’anomalies comportementales, ajoutant ainsi une couche de protection aux fonctionnalités habituelles d’un pare-feu.
Les IDS analysent en permanence le trafic réseau ou système à la recherche de schémas inattendus ou de signatures d’attaques connues. Lorsque des risques potentiels sont détectés, l’IDS envoie des alertes ou des notifications, ce qui permet de lancer des recherches supplémentaires. Un IPS peut exécuter automatiquement des actions prédéfinies, comme bloquer des adresses IP malveillantes ou interrompre des connexions suspectes. L’IPS atténue activement les incidents de sécurité et y répond afin de protéger le système hôte contre d’éventuels dommages.
Surveiller et mettre à jour les modifications
Consultez régulièrement les journaux du pare-feu via l’interface d’administration afin d’identifier les événements enregistrés et les problèmes de sécurité potentiels. Repérez les irrégularités ou les schémas pouvant indiquer un accès non autorisé ou une activité suspecte. Évaluez l’efficacité des règles du pare-feu pour prévenir les incidents de sécurité et ajustez-les si nécessaire en fonction des résultats.
Prenez en compte les changements apportés aux applications et à l’architecture réseau, alignez les règles sur les normes de sécurité de l’organisation et documentez toute modification afin de disposer d’une piste d’audit complète. Si nécessaire, automatisez les modifications des règles pour garantir une réponse rapide aux menaces émergentes. Pour assurer la sécurité du réseau à long terme, testez l’efficacité des règles modifiées et élaborez un plan régulier de surveillance et de mise à jour.
Auditer et examiner les configurations du pare-feu
Effectuez des audits fréquents en consultant les paramètres de configuration du pare-feu et en évaluant l’efficacité des règles actuelles. Identifiez les erreurs de configuration, vérifiez la conformité aux règles de sécurité de l’organisation et gérez les modifications de l’infrastructure réseau. Évaluez les règles d’accès des applications en tenant compte des applications nouvelles ou modifiées, puis documentez les conclusions de l’audit pour référence ultérieure.
Mettez à jour les configurations du pare-feu en fonction des résultats afin d’améliorer la sécurité et la conformité. Collaborez avec l’équipe informatique pour résoudre les problèmes complexes et établissez un calendrier d’audit régulier afin de maintenir le réseau à jour et sécurisé.
Former les utilisateurs
Formez les utilisateurs finaux aux pare-feu basés sur l’hôte en abordant les notions fondamentales de pare-feu, l’installation et la configuration des règles. Montrez-leur comment comprendre les journaux du pare-feu, répondre aux alertes et adopter des pratiques de navigation sécurisées. Organisez ensuite des scénarios simulés, rappelez les politiques de l’entreprise et apprenez aux utilisateurs à mettre à niveau les paramètres et à effectuer la maintenance régulière. Organisez des sessions de formation interactives, évaluez leurs connaissances après la formation et recueillez leurs commentaires afin de vous améliorer.
Envisager des étapes facultatives
Voici quelques moyens supplémentaires de renforcer la procédure de configuration du pare-feu de votre organisation :
- Choisir une solution de gestion centralisée : Envisagez d’utiliser un système d’administration centralisé pour déployer et gérer les pare-feu sur tous les terminaux. Certaines solutions de pare-feu proposent des consoles d’administration centralisées qui facilitent la configuration et la surveillance.
- Mettre en place une segmentation du réseau : Essayez de segmenter le réseau afin de créer différentes zones de sécurité au sein de votre réseau. Cette méthode contribue à prévenir les failles de sécurité potentielles et permet un contrôle plus précis des règles du pare-feu.
- Automatiser les mises à jour du pare-feu : Si possible, étudiez les techniques d’automatisation permettant de mettre à jour les règles du pare-feu sur tous les terminaux. Les mises à jour automatisées peuvent contribuer à garantir la cohérence et l’efficacité de la maintenance des configurations de sécurité.
Pour déterminer si vous devez suivre ces étapes facultatives, tenez compte de la taille et de la complexité de votre réseau, des ressources disponibles, du besoin de contrôle précis et de la politique de sécurité globale de votre organisation.
7 avantages des pare-feu basés sur l’hôte
Les pare-feu basés sur l’hôte présentent plusieurs avantages majeurs, notamment une sécurité réseau complète, la personnalisation, la protection des appareils mobiles, l’adaptabilité à différents types d’appareils, l’efficacité contre certaines attaques et une protection supplémentaire en cas de défaillance du pare-feu principal.
Une sécurité renforcée pour l’ensemble du réseau
Un pare-feu basé sur l’hôte améliore non seulement la sécurité de l’appareil sur lequel il est installé, mais aussi la sécurité globale du réseau auquel celui-ci est connecté. Il empêche les applications malveillantes de se propager à d’autres appareils en réseau, assurant ainsi une sécurité complète.
Une personnalisation facile
Les pare-feu basés sur l’hôte sont hautement personnalisables : un même appareil peut héberger plusieurs pare-feu dotés de configurations différentes pour divers types de sécurité. Cette flexibilité aide les utilisateurs à adapter les mesures de sécurité à leurs besoins ou préférences.
Compatibilité avec les appareils mobiles
Lorsque les utilisateurs sont en déplacement, le pare-feu du réseau de l’entreprise peut ne pas protéger leurs appareils mobiles. Les pare-feu basés sur l’hôte comblent cette lacune en assurant une sécurité continue des appareils mobiles, quelle que soit leur localisation.
Des règles de sécurité personnalisables
Les utilisateurs peuvent modifier les règles de sécurité en fonction de leurs besoins individuels. Cette personnalisation offre une approche plus ciblée et efficace de la sécurité en faisant correspondre les paramètres du pare-feu aux exigences propres à l’appareil ou à l’utilisateur.
Polyvalence pour différents types d’appareils
Les pare-feu basés sur l’hôte protègent tout appareil qui se connecte à Internet, ce qui les rend utiles pour sécuriser de nombreux types d’appareils, tels que les PC, les ordinateurs portables, les serveurs et autres appareils connectés.
Efficacité contre certaines attaques
Pour bloquer certains types de menaces, les pare-feu basés sur l’hôte peuvent être plus performants que les pare-feu réseau. Leur capacité à se concentrer sur des appareils précis permet une défense plus détaillée contre les attaquants qui ciblent des faiblesses spécifiques.
Protection contre les défaillances du pare-feu et simplicité
Les pare-feu basés sur l’hôte offrent une protection supplémentaire en cas de défaillance du pare-feu principal. La présence de nombreux pare-feu aux conceptions différentes réduit la probabilité d’une défaillance du pare-feu principal. En outre, la configuration d’un pare-feu basé sur l’hôte est souvent plus simple que celle d’un pare-feu périmétrique, ce qui réduit la complexité et permet de vérifier plus rapidement le jeu de règles.
5 inconvénients des pare-feu basés sur l’hôte
Malgré leurs nombreux avantages, les pare-feu basés sur l’hôte présentent également des difficultés. Ils peuvent nécessiter le déploiement complexe de modifications uniformes sur les appareils, disposer de capacités de journalisation limitées, risquer de bloquer du trafic légitime en cas de mauvaise configuration, exiger une configuration adaptée à chaque appareil et offrir une protection limitée pour les appareils hors ligne en raison de leur dépendance à la surveillance en temps réel d’Internet.
Un déploiement complexe de modifications uniformes
Les pare-feu basés sur l’hôte contiennent des configurations propres à chaque appareil, ce qui complique le déploiement de modifications cohérentes dans l’ensemble de l’organisation. Contrairement aux pare-feu réseau, qui peuvent être configurés de manière centralisée et s’appliquer à tous les utilisateurs connectés, les pare-feu basés sur l’hôte nécessitent des configurations adaptées.
Des capacités de journalisation limitées
Les pare-feu basés sur l’hôte disposent de fonctionnalités de journalisation moins puissantes que les pare-feu réseau. Cette contrainte complique le suivi et l’analyse appropriés des incidents de sécurité. De plus, les journaux peuvent être insuffisants pour détecter les attaques avancées, permettant à ces dernières de traverser plus facilement le pare-feu sans être détectées.
Un risque de blocage du trafic légitime
S’ils ne sont pas correctement configurés, les pare-feu basés sur l’hôte peuvent bloquer du trafic légitime et perturber les opérations normales. Ce risque découle de la personnalisation des paramètres pour chaque appareil et souligne l’importance d’une configuration appropriée afin d’éviter de bloquer involontairement une activité réseau essentielle.
La nécessité d’une configuration adaptée à chaque appareil
Les pare-feu basés sur l’hôte nécessitent une installation et des ajustements individualisés pour chaque appareil, ce qui peut prendre du temps, être complexe et présenter un risque d’erreur, notamment si vous ne maîtrisez pas l’approche de gestion centralisée. Cette configuration personnalisée augmente les coûts d’administration, particulièrement dans les grandes entreprises qui comptent plusieurs appareils.
Une protection limitée pour les appareils hors ligne
Comme leur efficacité dépend de la surveillance du trafic réseau, les appareils qui ne sont pas connectés à Internet peuvent ne pas bénéficier de la sécurité en temps réel du pare-feu. Cette lacune complique la garantie de la sécurité des appareils dans des contextes hors ligne ou isolés.
4 meilleures solutions de pare-feu basées sur l’hôte
La plupart des systèmes d’exploitation modernes intègrent un logiciel de pare-feu, ce qui réduit les erreurs humaines ; toutefois, les pare-feu hôtes gagnent en efficacité grâce à une meilleure administrabilité. Parmi les solutions de pare-feu basées sur l’hôte les plus accessibles du marché figurent Windows Firewall, Little Snitch, Glasswire et ZoneAlarm.
Windows Firewall
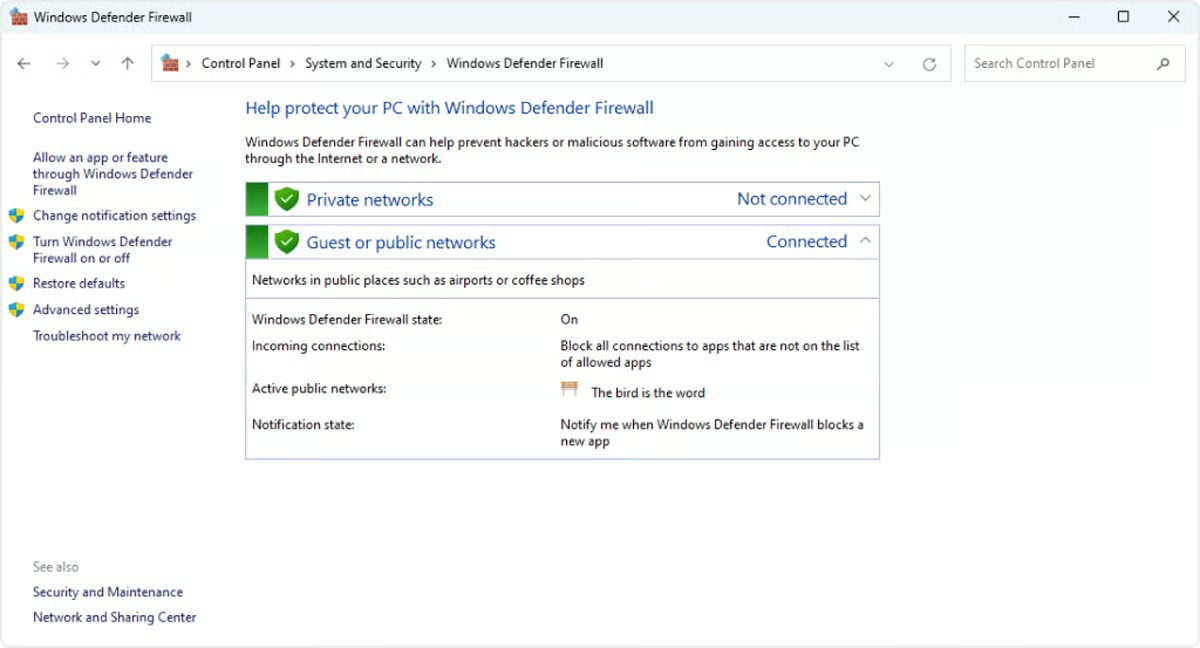
Windows Firewall, une fonctionnalité de sécurité intégrée par défaut à toutes les versions de Windows, convient parfaitement aux utilisateurs de Windows qui ont besoin d’une solution intégrée et adaptable. Il filtre le trafic réseau en fonction des adresses IP, des protocoles et des numéros de port, avec la possibilité de bloquer ou d’autoriser le trafic de certaines applications. Associé à IPsec, il permet l’authentification des communications sécurisées et la reconnaissance de l’emplacement réseau, renforçant ainsi la protection contre les attaques potentielles.
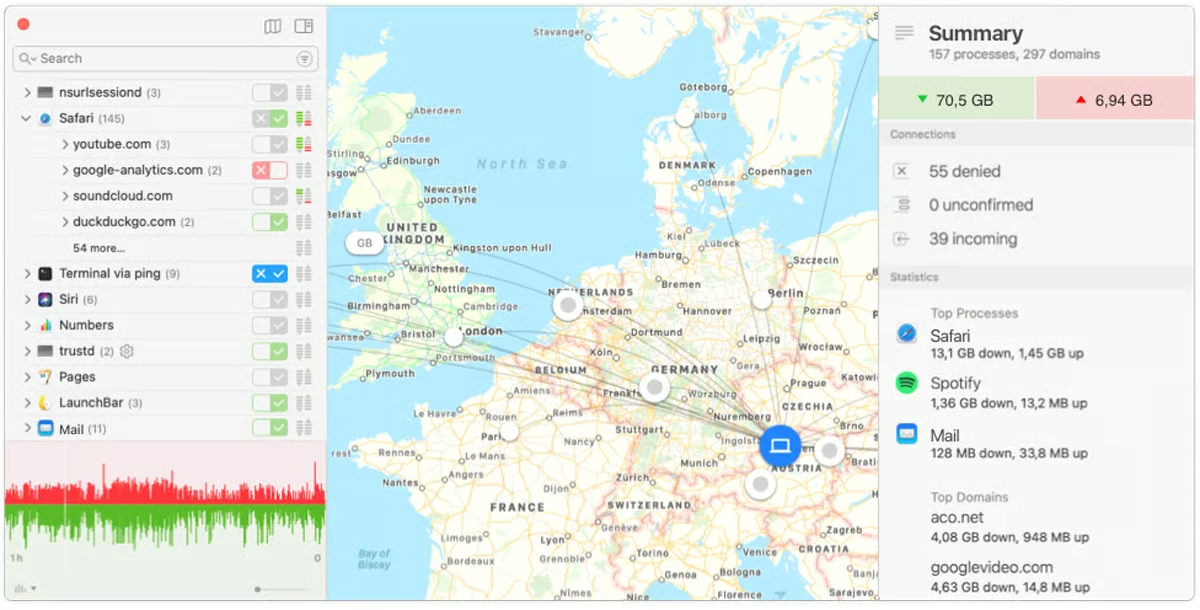
Little Snitch
Little Snitch est un choix idéal pour les utilisateurs de macOS qui souhaitent contrôler précisément leurs connexions réseau au niveau des applications. Les utilisateurs peuvent choisir de restreindre certaines applications ou de les autoriser à accéder à Internet. Le pare-feu génère également des alertes en temps réel lors de nouvelles tentatives de connexion, donnant aux utilisateurs un contrôle total sur leur trafic réseau dans MacOS et améliorant la sécurité globale du réseau. Le prix commence à 52 $ pour une licence individuelle.
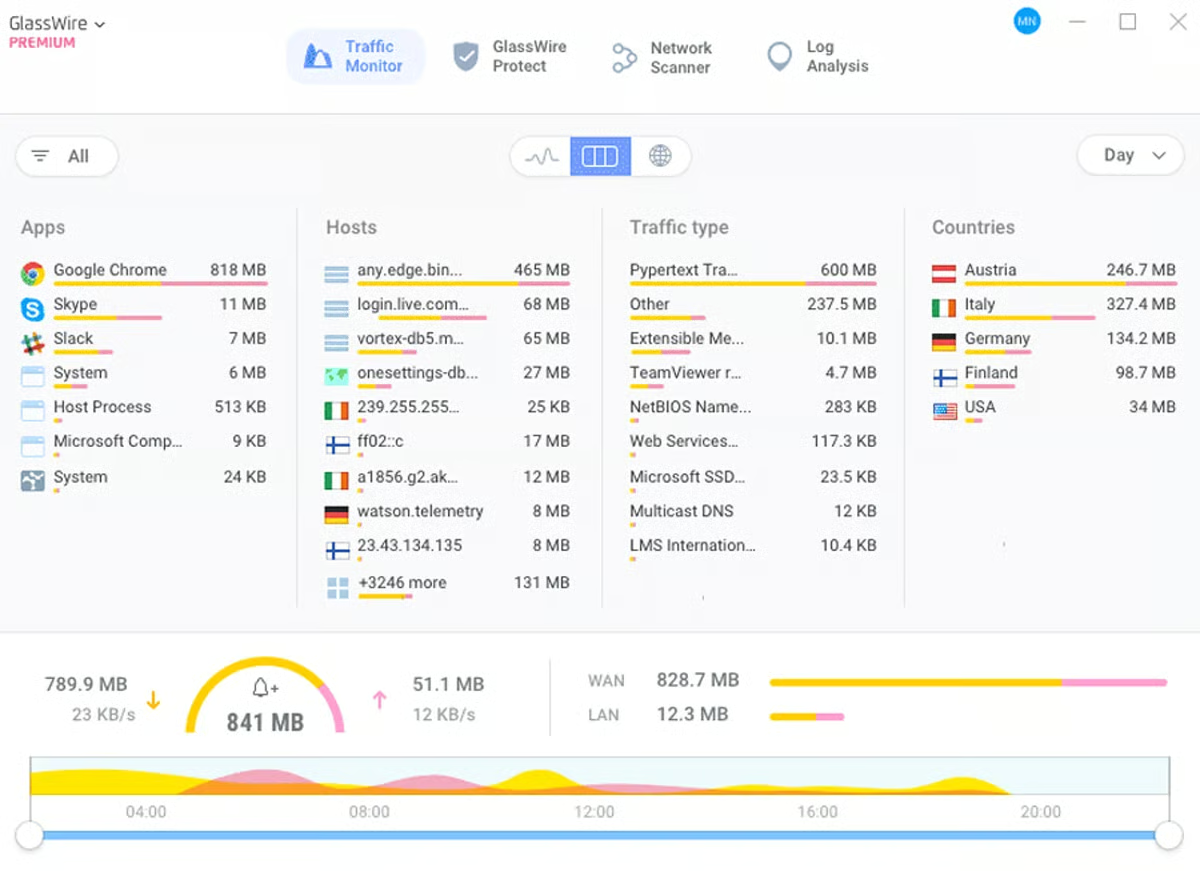
Glasswire
Glasswire est un bon choix pour les utilisateurs à la recherche de solutions de pare-feu proposant à la fois des options gratuites et payantes. L’édition gratuite, qui prend en charge deux PC, convient aux particuliers ayant des besoins élémentaires. Les versions Premium, proposées à partir de 2,99 $ par mois, sont disponibles pour les clients qui souhaitent bénéficier de fonctionnalités supplémentaires et surveiller et gérer plusieurs PC distants simultanément, ce qui en fait une solution idéale aussi bien pour les utilisateurs occasionnels que pour les utilisateurs avancés.
ZoneAlarm by Check Point
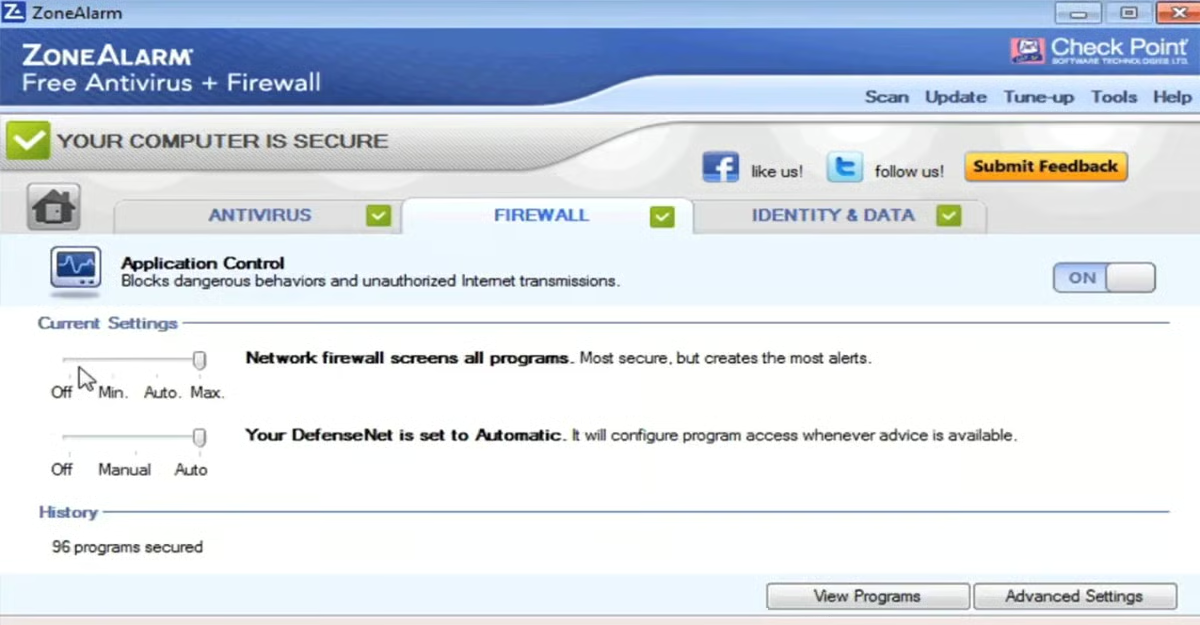
ZoneAlarm Free Firewall est une solution de pare-feu gratuite spécialement conçue pour les utilisateurs de Windows 11, 10 et 7. Elle agit comme une barrière en surveillant et en filtrant les informations entrantes et sortantes afin de prévenir les logiciels malveillants et les cybermenaces. Grâce à sa protection bidirectionnelle, elle protège les PC contre les pirates et évite leur exposition aux logiciels espions. Elle est considérée comme l’un des meilleurs pare-feu gratuits au monde, ce qui en fait une excellente solution de remplacement pour ceux qui recherchent des mesures de sécurité robustes sur les systèmes Windows.
Comparaison des pare-feu : hôte, réseau et application
Les pare-feu existent sous différentes formes, chacune répondant à des fonctions spécifiques. Les pare-feu basés sur l’hôte opèrent au niveau de l’appareil et protègent des PC spécifiques. pare-feu réseau servent de dispositifs de défense du périmètre réseau et protègent l’ensemble du réseau contre les menaces. Les pare-feu basés sur les applications régulent les communications de certaines applications et offrent un contrôle granulaire sur des applications données, comme le trafic web, pour une protection ciblée.
Voici les différences entre les pare-feu basés sur l’hôte, les pare-feu réseau et les pare-feu basés sur les applications :
| Pare-feu basé sur l’hôte | Pare-feu réseau | Pare-feu basé sur les applications | |
|---|---|---|---|
| Fonctions | Basé sur un logiciel, 2e ligne de défense | Basé sur du matériel, périmètre réseau, déployable sous forme de machines virtuelles | Souvent situé à proximité des serveurs d’applications |
| Mobilité | Adapté aux appareils mobiles | Ne peut pas être déplacé tant que le réseau local n’a pas été migré | Déploiement flexible |
| Protection | Sécurité interne | Défense robuste du réseau | Protection ciblée pour des applications spécifiques |
| Maintenance | Gestion moins centralisée, modifications plus laborieuses | Dépend du gestionnaire du pare-feu, moins d’appareils à gérer | Gestion plus centralisée et basée sur des logiciels, pouvant nécessiter des ajustements plus réguliers |
| Évolutivité | Dépend des capacités de la carte réseau et de la mémoire de l’ordinateur | Facilement évolutif s’il est basé sur un logiciel ; le matériel est soumis à des limites strictes | Dépend du déploiement |
| Compétences requises | Nécessite des compétences matérielles ou logicielles de base | Nécessite une configuration réalisée par des personnes hautement qualifiées | Nécessite une expertise des applications et protocoles spécifiques |
| Coût | Rentable pour les petites unités | Déploiement potentiellement plus coûteux, mais coût réparti sur un grand nombre d’utilisateurs | Varie selon la spécialisation et les fonctionnalités |
Les organisations déploient généralement différents types de pare-feu afin de répondre aux menaces à plusieurs niveaux. En définitive, le choix entre les pare-feu basés sur l’hôte, les pare-feu réseau et les pare-feu basés sur les applications dépend de vos priorités et de vos besoins de protection spécifiques.
En résumé : renforcer la sécurité du réseau grâce aux pare-feu basés sur l’hôte
Les pare-feu basés sur l’hôte installés sur certains appareils améliorent la sécurité du réseau interne tout en complétant les pare-feu réseau. Ces pare-feu agissent comme des dispositifs de sécurité et des solutions de protection des communications efficaces pour un même VLAN, ce qui permet de mettre en place une stratégie de sécurité en profondeur. Configurez-les correctement, mettez régulièrement à jour les configurations de votre pare-feu et formez les utilisateurs afin d’optimiser les performances du pare-feu et la sécurité du réseau.
Un pare-feu basé sur l’hôte contribue à la sécurité du réseau, mais comprendre le type de pare-feu et les solutions de sécurité supplémentaires renforce votre stratégie de sécurité globale.