

















Die Einrichtung einer Firewall ist der erste Schritt zur Absicherung Ihres Netzwerks. Eine erfolgreiche Einrichtung und Bereitstellung einer Firewall erfordert sorgfältige Planung, Implementierung und Wartung, um die Integrität Ihres Netzwerks und die Datensicherheit wirksam zu verbessern. Berücksichtigen Sie vor der Firewall-Konfiguration Faktoren wie Sicherheitsanforderungen, Netzwerkarchitektur und Interoperabilität, vermeiden Sie typische Fehler bei der Einrichtung und befolgen Sie die nachstehenden Best Practices.
8 Überlegungen vor der Einrichtung einer Firewall
Zu den Faktoren, die Sie vor der Konfiguration einer Firewall berücksichtigen sollten, gehören die Erstellung detaillierter Anforderungen und eines Proof of Concept. Halten Sie Ihre Sicherheitsanforderungen, die physische Umgebung und die Interoperabilität der Komponenten fest. Bewerten Sie Ihr Netzwerkdesign, Ihre Verwaltungsprotokolle und Ihren künftigen Bedarf, um einen wirksamen Schutz ohne Engpässe sicherzustellen und gleichzeitig die Unternehmensziele und Sicherheitsstandards für ein sicheres Netzwerk einzuhalten.
Stellen Sie vor dem Start sicher, dass Folgendes vorhanden ist:
- Klar definierte Anforderungen: Verstehen Sie die Anforderungen des Unternehmens, etwa den Firewall-Typ, Leistungsanforderungen, Compliance-Vorgaben und Mindestspezifikationen. Prüfen Sie, ob die gewählte Lösung mit den Zielen und der Infrastruktur des Unternehmens übereinstimmt.
- Proof of Concept: Führen Sie nach der Identifizierung potenzieller Firewall-Produkte einen Proof of Concept oder eine Umgebungssimulation durch, um die am besten geeignete Lösung für die spezifischen Anforderungen des Unternehmens auszuwählen. Vergewissern Sie sich, dass die gewählte Firewall Ihre Sicherheitsstandards und Funktionsanforderungen erfüllt.
- Firewall-Architektur und -Umgebung: Schließen Sie Ihre Architektur ab, härten Sie die Konfigurationen, ermitteln Sie Standort und Abhängigkeiten und definieren Sie Richtlinienregeln. Bewerten Sie die physische Platzierung, Sicherheit, den Platzbedarf, die Stromversorgung, Kühlung und Netzwerkanforderungen der Netzwerk-Firewalls.
- Sicherheitsanforderungen und -funktionen: Ermitteln Sie, welche Firewall-Typen wie Paketfilterung, Stateful Inspection oder Anwendungsfirewalls für ihre Datenverkehrsanforderungen am besten geeignet sind. Berücksichtigen Sie weitere Sicherheitsmaßnahmen wie Intrusion Detection, VPNs und Inhaltsfilterung.
- Interoperabilität der Komponenten: Überprüfen Sie die Kompatibilität mit Ihrer bestehenden Netzwerkinfrastruktur einschließlich Hard- und Software. Bewerten Sie die Interoperabilität mit Ihren Protokollierungssystemen sowie geplanten Netzwerk-Upgrades. Stellen Sie sicher, dass alle Komponenten nahtlos integriert werden.
- Netzwerkanforderungen: Machen Sie sich mit der Kapazität Ihres Netzwerks, der maximalen Anzahl gleichzeitiger Verbindungen, den Latenzanforderungen und dem künftig erwarteten Datenverkehr vertraut. Berücksichtigen Sie Lastverteilung, Failover-Mechanismen und Ihre Präferenz für hardware- oder softwarebasierte Firewalls.
- Verwaltung: Bewerten Sie die Protokolle für die Fernverwaltung der Firewall, die Einhaltung organisatorischer Vorgaben und die Zugriffsgrenzen für die Fernverwaltung. Nutzen Sie zentrale Verwaltungsfunktionen für zahlreiche Geräte sowie die künftige Skalierbarkeit.
- Künftiger Bedarf: Prüfen Sie, ob die gewählte Firewall-Lösung den erwarteten Anforderungen Ihres Unternehmens gerecht werden kann, etwa der IPv6-Migration, dem voraussichtlichen Bandbreitenbedarf und der Einhaltung neuer Vorschriften. Stellen Sie sicher, dass sich Ihre Firewall-Investition langfristig bezahlt macht und skalierbar ist.
8 Schritte zur Einrichtung einer Firewall
Um eine Firewall einzurichten, konfigurieren Sie das Tool durch die Erstellung von Regeln, Netzwerkzonen und Richtlinien. Aktivieren Sie Protokollierung und Warnmeldungen und führen Sie umfangreiche Tests und Audits durch. Stellen Sie die Firewall abschließend bereit und überwachen und warten Sie sie regelmäßig, um eine optimale Sicherheitslage und einen wirksamen Netzwerkschutz zu gewährleisten.
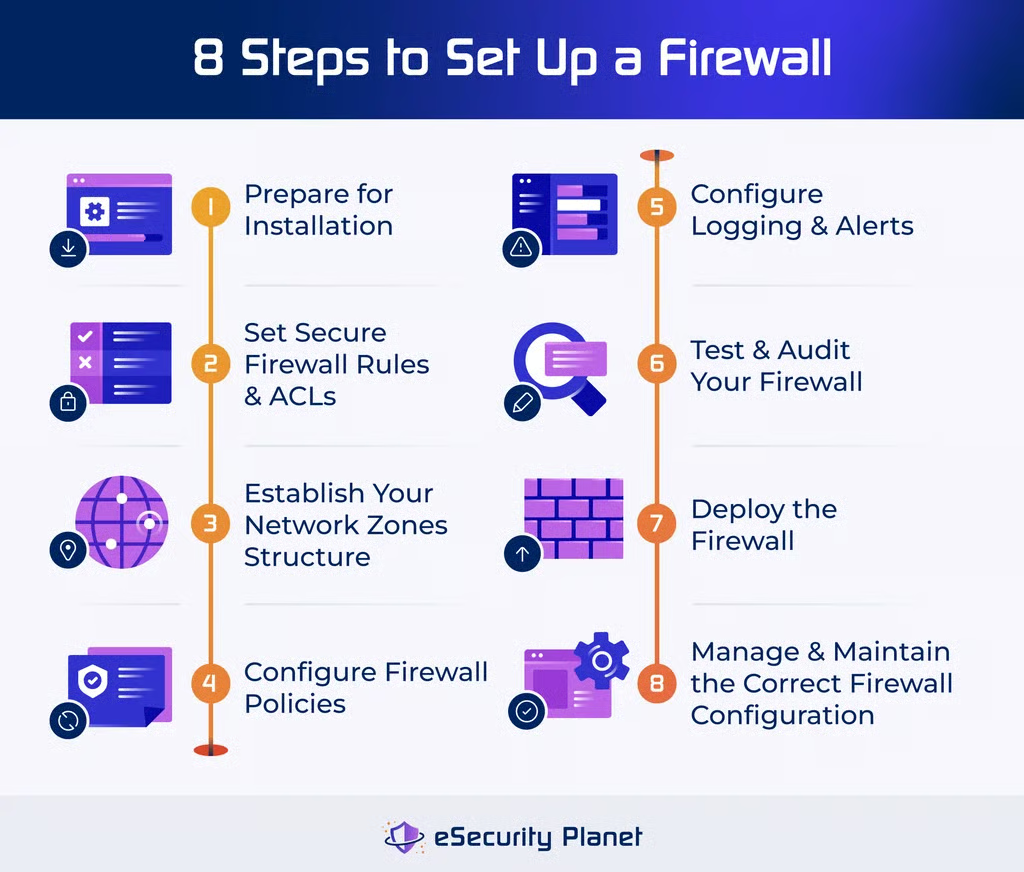
1. Vorbereitung der Installation
Die erste Phase bei der Einrichtung einer Firewall besteht darin, nach der Bewertung des oben beschriebenen Firewall-Typs den Sie benötigen, die Installation vorzubereiten. Beschaffen Sie die erforderliche Ausrüstung, bewerten Sie das Netzwerklayout und machen Sie sich mit der Firewall-Dokumentation vertraut.
Installieren Sie die Firewall physisch und stellen Sie geeignete Verbindungen her. Installieren Sie Hardware, Betriebssysteme und Software, spielen Sie Fehlerbehebungen ein und härten Sie die Firewall, um Schwachstellen zu reduzieren. Nur der Administrator sollte berechtigt sein, die Firewall zu steuern. Deaktivieren Sie überflüssige Dienste und sichern Sie die physische Umgebung. Synchronisieren Sie die Uhren der Firewall mit anderen Systemen, um die Protokollanalyse zu verbessern.
2. Sichere Firewall-Regeln und ACLs festlegen
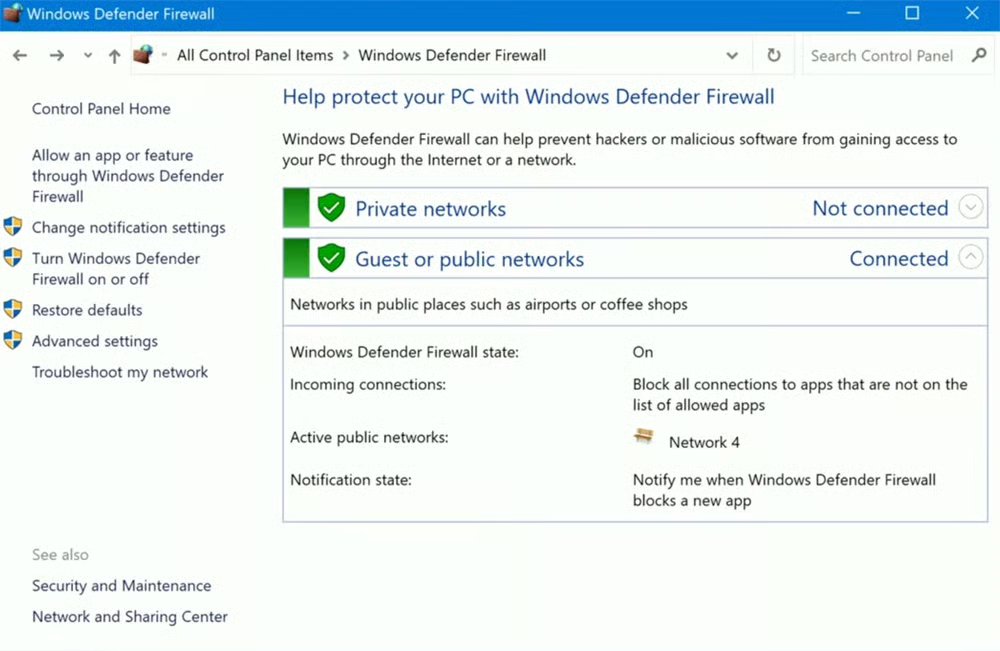
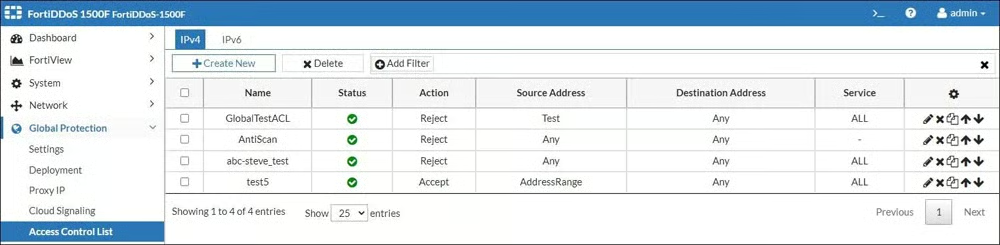
Um unerwünschten Zugriff zu verhindern und eine wirksame Datenverkehrsverwaltung sicherzustellen, sichern Sie Ihre Firewall durch die Aktualisierung der Firmware zur Behebung von Schwachstellen und durch geeignete Konfigurationen, bevor Sie Firewalls in der Produktionsumgebung installieren. Die Deaktivierung von Standardkonten und die Änderung von Passwörtern erhöhen ebenso wie die Verwendung starker Passwörter für Administratorkonten die Sicherheit.
Das Simple Network Management Protocol (SNMP) sollte deaktiviert oder sicher konfiguriert werden. Firewall-Regeln, die durch Zugriffssteuerungslisten (ACLs) definiert werden, steuern den Datenverkehr anhand von IP-Adressen, Portnummern und Protokollen. Um die Sicherheit zu maximieren, testen Sie die Konfigurationen vor der Bereitstellung gründlich, einschließlich erweiterter Funktionen wie Webkategoriefilterung und Intrusion Prevention.
3. Struktur Ihrer Netzwerkzonen festlegen
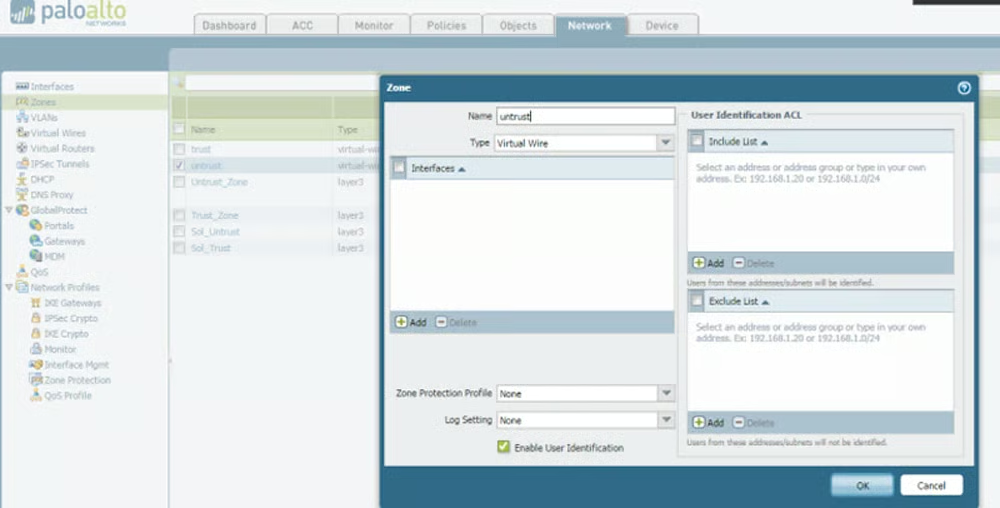
Bei der Festlegung Ihrer Netzwerkzonenstruktur bestimmen Sie die Bereiche Ihres Netzwerks, die als Netzwerkzonen bezeichnet werden, wertvolle Anlagen und Daten enthalten und von Firewalls umgeben werden, um den Zugriff zu regulieren und die Sicherheit zu gewährleisten. Diese Technik entspricht den PCI-DSS-Vorgaben und sorgt für ein hohes Sicherheitsniveau.
Verteilen Sie Ressourcen sorgfältig auf die einzelnen Zonen und wägen Sie Sicherheitsanforderungen gegen administrative Komplexität ab. Erwägen Sie die Einrichtung einer demilitarisierten Zone für wichtige Server, um eine umfassende Überwachung des Datenverkehrs zu ermöglichen. Denken Sie daran, eine IP-Adressstruktur zu erstellen, die Firewall-Schnittstellen effizient mit ihren entsprechenden Zonen verbindet und so die Netzwerkorganisation und -sicherheit verbessert.
4. Firewall-Richtlinien konfigurieren
Die Konfiguration von Richtlinien gehört zu den wichtigsten Phasen, um ein Netzwerk mithilfe von Firewalls wirksam abzusichern. Firewall-Richtlinien legen Bedingungen für den Netzwerkzugriff fest, darunter autorisierte Ports, genehmigte IP-Adressen und Sicherheitszonen zur Netzwerksegmentierung. Tests in einer kontrollierten Umgebung bestätigen, dass die Firewall wie erwartet funktioniert und unerwünschten Datenverkehr anhand der ACL-Konfigurationen blockiert.
Nach erfolgreichen Tests ist die Firewall mit einer sicher aufbewahrten Sicherungskonfiguration für den Produktiveinsatz bereit. Ziehen Sie die Beauftragung eines Sicherheitsspezialisten in Betracht, der Ihre Konfigurationen für maximalen Datenschutz überprüft. Passen Sie Firewall-Funktionen wie Netzwerksegmentierung und Anwendungskontrollen an bestimmte Netzwerkzonen an und halten Sie sich dabei an formale Richtlinien, um Schwierigkeiten bei der Implementierung zu vermeiden.
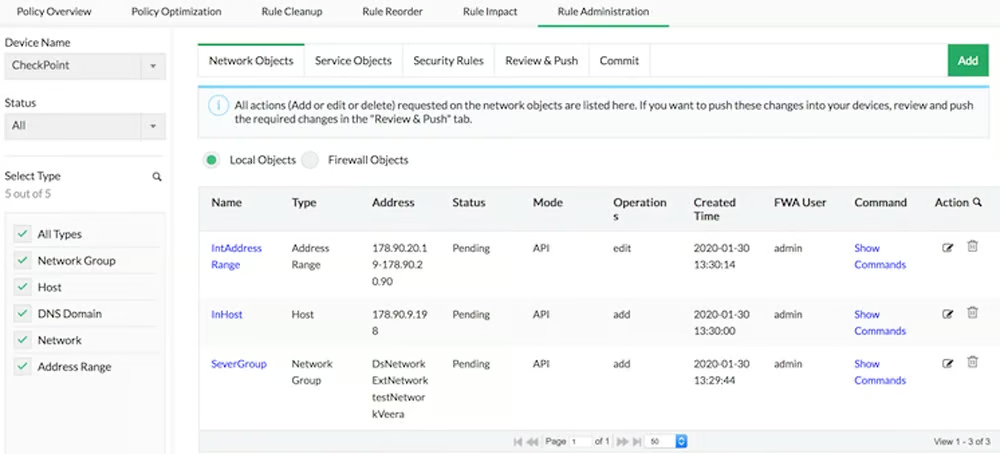
Benötigen Sie Hilfe bei der Erstellung eines Dokuments zu Firewall-Richtlinien? Sehen Sie sich unseren Leitfaden zu den Schritten für Firewall-Richtlinien an und laden Sie unsere kostenlose Vorlage herunter.
5. Protokollierung und Warnmeldungen konfigurieren
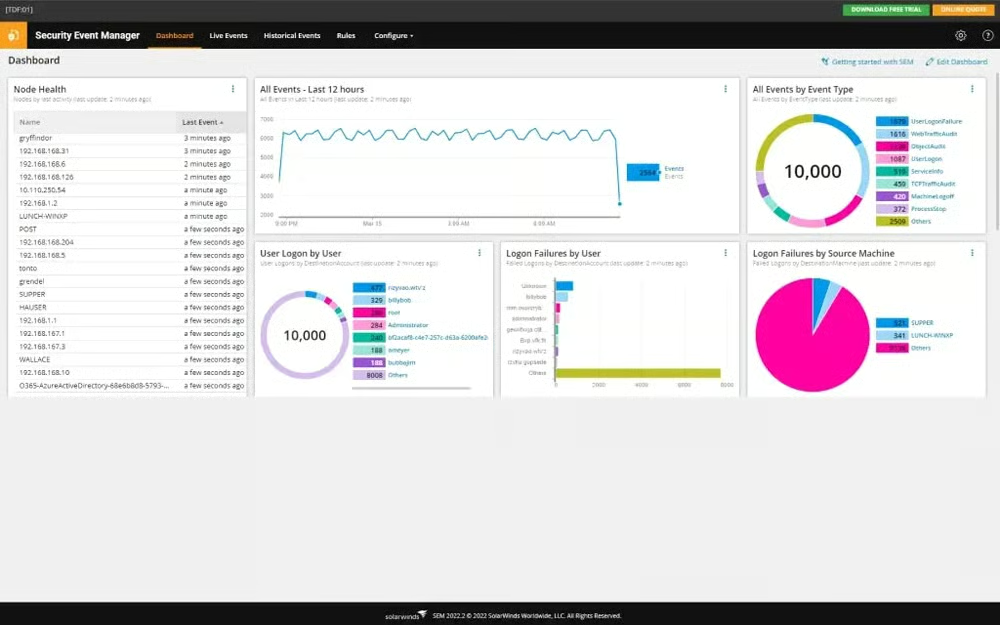
Durch die Aufzeichnung und Überwachung von Firewall-Aktivitäten wird sichergestellt, dass Sicherheitsrisiken oder betriebliche Probleme rechtzeitig erkannt werden. Protokollierung erfasst wichtige Informationen zur Vermeidung von Ausfällen, zur Wiederherstellung und zur Reaktion auf Vorfälle. Legen Sie anhand der Netzwerkanforderungen und Ressourcenbeschränkungen fest, was protokolliert und wie lange die Protokolle aufbewahrt werden sollen.
Senden Sie Protokolle zur vollständigen Überwachung sowohl an lokale als auch an zentrale Speicherorte. Erstellen Sie Administratorkonten mit schreibgeschütztem Zugriff auf Protokolle für Audits. Konfigurieren Sie Echtzeitbenachrichtigungen für kritische Ereignisse wie Aktualisierungen von Firewall-Regeln oder Änderungen des Systemstatus, um eine zeitnahe Reaktion auf mögliche Bedrohungen oder betriebliche Probleme zu ermöglichen. Passen Sie die Einstellungen für Protokollierung und Warnmeldungen an Ihre individuellen Netzwerkanforderungen und Sicherheitsprioritäten an.
6. Firewall testen und auditieren
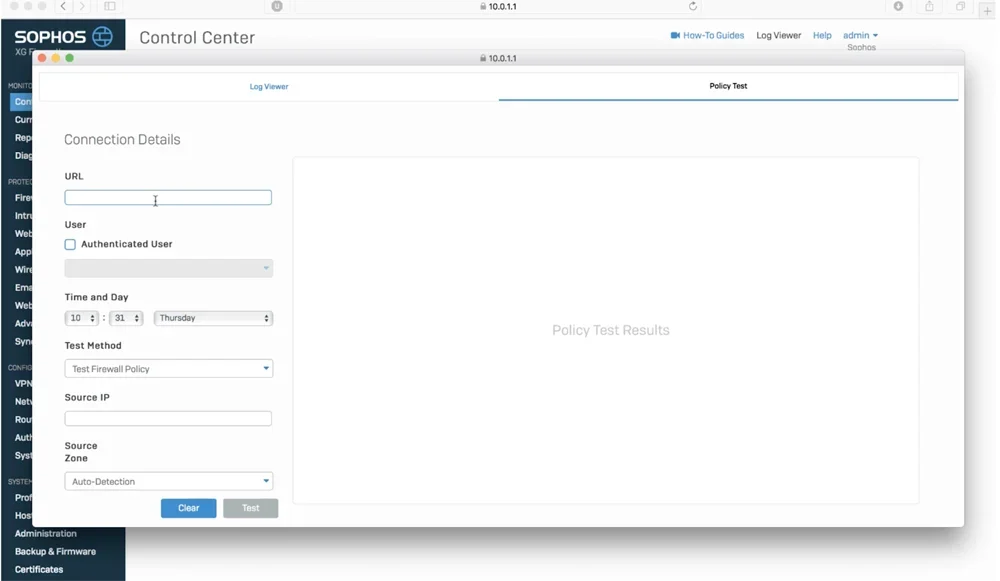
Führen Sie vor der Bereitstellung Penetrationstests und Schwachstellenscans durch, um Lücken zu finden und die Abwehr zu verbessern. Planen Sie nach der Bereitstellung regelmäßige Audits, um Firewall-Protokolle zu prüfen, ACLs und Regeln zu verifizieren und die Compliance sicherzustellen. Änderungen sollten dokumentiert und Auditinformationen für die gesetzlich vorgeschriebene Berichterstattung gespeichert werden.
Implementieren Sie Verfahren zur Aktualisierung der Firewall-Firmware und testen Sie zusätzliche Funktionen wie VPN- und Antimalware-Funktionen umfassend. Um die Leistung und Wirksamkeit der Firewall präzise zu analysieren, muss das Testnetzwerk den Produktionsumgebungen möglichst genau entsprechen. Regelmäßige Aktualisierungen und gründliche Tests sorgen für eine sichere Netzwerkumgebung.
7. Firewall bereitstellen
Die Bereitstellung einer Firewall bedeutet den Übergang von der Test- in den tatsächlichen Betrieb unter Einhaltung der organisatorischen Vorgaben. Informieren Sie die betroffenen Benutzer und koordinieren Sie erforderliche Geräte-Upgrades. Integrieren Sie die Sicherheitsrichtlinie der Firewall in die gesamte Unternehmensrichtlinie und verwalten Sie Konfigurationsänderungen, sobald sie auftreten. Erwägen Sie eine schrittweise Einführung oder ein Pilotprogramm, um Schwierigkeiten vor der vollständigen Implementierung zu beheben.
Die Integration der Firewall in das Netzwerk umfasst mehr als nur das Einfügen; erforderlich sind auch die Integration in das Routing und möglicherweise eine Neukonfiguration der Switches. Wenn Sie Failover-Mechanismen verwenden, richten Sie die Netzwerk-Switches entsprechend ein. Sorgfältige Planung und Koordination gewährleisten, dass sich die Firewall nahtlos integriert und innerhalb der Netzwerkinfrastruktur effektiv arbeitet.
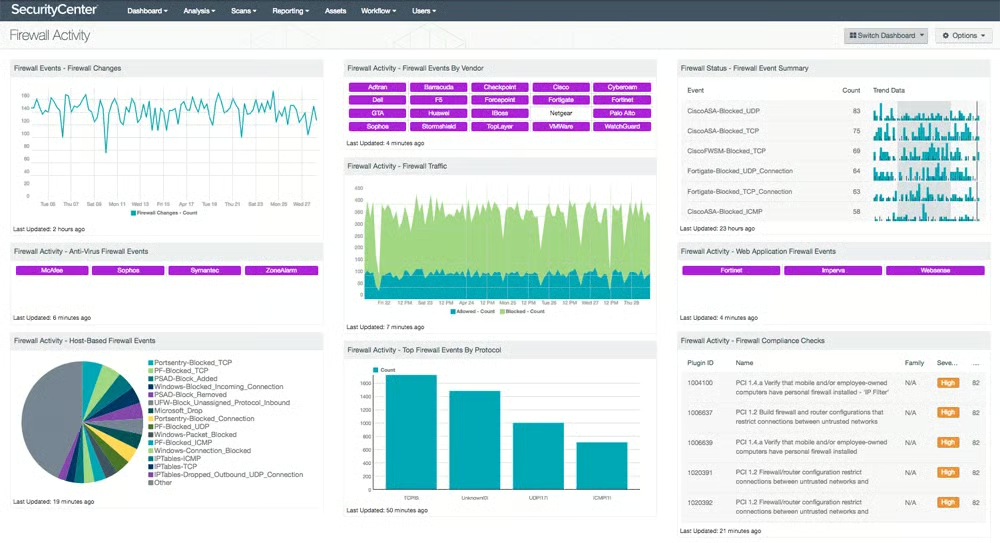
Integrieren Sie Ihre Firewall in Tools zur Netzwerküberwachung für eine effizientere Überwachung der Leistung und Sicherheit Ihres Netzwerks.
8. Die korrekte Firewall-Konfiguration verwalten und warten
Die Verwaltung und Wartung der Firewall-Konfiguration erfordern kontinuierliche Anstrengungen, um maximale Funktionalität und Sicherheit zu gewährleisten. Dazu gehören das Testen und Bereitstellen von Patches, die Aktualisierung von Richtlinienregeln zur Berücksichtigung neuer Bedrohungen oder veränderter Netzwerkanforderungen sowie die Überwachung der Leistung, um mögliche Ressourcenprobleme zu erkennen. Überwachen Sie Protokolle und Warnmeldungen kontinuierlich, um Bedrohungen wirksam zu erkennen und darauf zu reagieren.
Regelmäßige Tests validieren Firewall-Regeln, und regelmäßige Sicherungen von Richtlinien und Regelsätzen schützen vor Datenverlust. Formale Konfigurationsverwaltungsmethoden sollten Änderungen an Regelsätzen steuern, ergänzt durch Beschränkungen des Administratorzugriffs und eine detaillierte Dokumentation zur Nachvollziehbarkeit. Führen Sie alle sechs Monate Firmware-Updates, Schwachstellenprüfungen und Konfigurationsüberprüfungen durch, um sicherzustellen, dass die Firewall effizient bleibt und das Netzwerk wirksam schützt.
6 häufige Fehler bei der Einrichtung einer Firewall, die Sie vermeiden sollten
Fehlerhaft konfigurierte Firewalls stellen erhebliche Risiken dar, da sie Angreifern einfachen Zugriff ermöglichen und die Sicherheit des Unternehmens gefährden. Zu den häufigsten Fehlern gehören die Freigabe uneingeschränkten ausgehenden Datenverkehrs, das Übersehen interner Bedrohungen, uneinheitliche Regelaktualisierungen, zu weit gefasste Richtlinien, Tests mit Produktionsdaten und eine unzureichende Protokollierung. Diese Mängel setzen Netzwerke Schwachstellen und Sicherheitsverletzungen aus und schwächen die Schutzmaßnahmen.
Uneingeschränkten ausgehenden Datenverkehr zulassen
Ein typischer Fehler besteht darin, die Firewall so zu konfigurieren, dass sie uneingeschränkten ausgehenden Datenverkehr zulässt. Wer sich auf eingehende Bedrohungen konzentriert, aber den ausgehenden Datenverkehr nicht überwacht, ermöglicht es Malware oder Angreifern, Daten auszuschleusen, was möglicherweise kostspielige Sicherheitsverletzungen zur Folge hat. Die Kontrolle des ausgehenden Datenverkehrs verhindert unbefugte Datenlecks und erhält die Netzwerksicherheit.
Interne Bedrohungen vernachlässigen
Die primäre Konzentration auf externe Bedrohungen setzt Netzwerke internen Angriffen aus, darunter kompromittierten internen Hosts. Interne Firewalls und Zugriffsbeschränkungen sollten eingerichtet werden, um Risiken durch Insiderangriffe oder von außen kompromittierte Systeme zu reduzieren und einen umfassenden Netzwerkschutz sicherzustellen.
Firewall-Regeln uneinheitlich aktualisieren
Ein „einrichten und vergessen“-Ansatz bei Firewall-Regeln führt zu veralteten Konfigurationen, die aktuellen Netzwerkanforderungen oder Sicherheitsrichtlinien nicht entsprechen. Überwachen und aktualisieren Sie Firewall-Regeln regelmäßig, um Änderungen an Netzwerkarchitektur, Benutzerzugriff und Compliance zu berücksichtigen, eine wirksame Sicherheitslage sicherzustellen und Schwachstellen zu minimieren.
Zu weit gefasste Richtlinienkonfigurationen erstellen
Die Konfiguration von Firewalls mit zu freizügigen Richtlinien, die Datenverkehr von jeder Quelle zu jedem Ziel zulassen, vergrößert die Angriffsfläche und setzt das Netzwerk unnötigen Risiken aus. Minimieren Sie das Risiko von Sicherheitsverletzungen, indem Sie das Prinzip der geringsten Privilegien befolgen und sicherstellen, dass die Firewall-Regeln den Zugriff auf die unbedingt erforderlichen Dienste und Ressourcen beschränken.
Systeme mit Produktionsdaten testen
Die Verwendung von Produktionsdaten in Testumgebungen gefährdet die Sicherheit und verstößt gegen Governance-Richtlinien. Testsysteme sollten weder mit Produktionssystemen verbunden sein noch kritische Daten erfassen, damit diese keinen Situationen mit niedrigem Sicherheitsniveau ausgesetzt werden. Strenge Zugriffskontrollen für Testdaten gewährleisten die Einhaltung gesetzlicher Vorgaben und wahren zugleich die Datenintegrität.
Unzureichende Protokollierung und Überwachung
Wenn Ausgaben der Firewall-Protokolle nicht ausgewertet oder Überwachungssysteme nicht mit ausreichender Granularität konfiguriert werden, sinken die Fähigkeiten zur Bedrohungserkennung und Vorfallreaktion. Eine geeignete Protokollierungsarchitektur und -analyse erkennt und untersucht Sicherheitsereignisse schnell, ermöglicht proaktive Abwehrmaßnahmen und senkt das Risiko von Sicherheitsverletzungen.
10 Best Practices für die Einrichtung einer Firewall
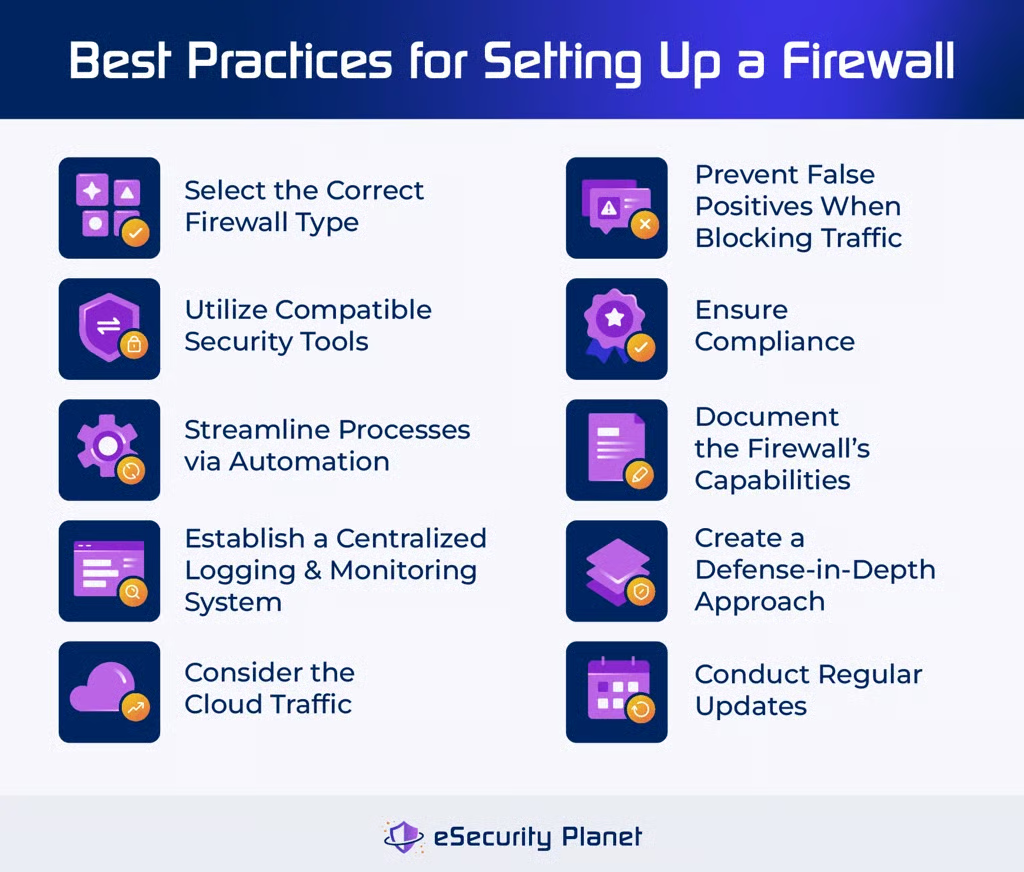
Fehler in der Konfiguration Ihrer Systeme können Ihre Anfälligkeit für Sicherheitsverletzungen erhöhen. Von der Sicherstellung der Compliance bis zur Schaffung mehrerer Sicherheitsebenen sollten Sie die folgenden Best Practices anwenden, um diese Risiken zu begrenzen und typische Fehler bei der Firewall-Konfiguration zu vermeiden.
Den richtigen Firewall-Typ auswählen
Wählen Sie den Firewall-Typ, der die Anforderungen Ihres Netzwerks am besten erfüllt. Zu den verfügbaren Optionen gehören Paketfilter-Firewalls, Stateful-Inspection-Firewalls und anspruchsvolle Proxys mit Intrusion Detection und Prevention. Für ein kleines Büronetzwerk kann beispielsweise eine Stateful-Inspection-Firewall mit minimalen Datenverkehrsfilterfunktionen ausreichen, da sie Schutz bietet, ohne unnötig komplex zu sein.
Kompatible Sicherheitstools einsetzen
Verwenden Sie Protokollierungstools und führen Sie regelmäßig Audits durch, um die Firewall-Leistung zu bewerten. Nutzen Sie Penetrations- und Schwachstellentests, um die Netzwerksicherheit zu überprüfen. Berücksichtigen Sie bei der Auswahl einer Firewall eine Lösung, die kritische Funktionen und Leistungsanforderungen ausgewogen miteinander verbindet, und vermeiden Sie unnötige Komplexität, die die Netzwerkeffizienz beeinträchtigen kann. Suchen Sie nach kompatiblen Tools für die Netzwerksicherheit, etwa Plattformen für den Endpunktschutz oder Plattformen für Threat Intelligence.
Prozesse durch Automatisierung optimieren
Automatisierungstools erleichtern die Firewall-Konfiguration, reduzieren den manuellen Aufwand und senken das Risiko von Fehlkonfigurationen. Automatisierungsskripte und Orchestrierungssysteme steigern beispielsweise die Effizienz und sorgen für eine einheitliche Sicherheitslage, indem sie die Regelverwaltung und Durchsetzung von Richtlinien in unterschiedlichen Netzwerkumgebungen vereinfachen. Darüber hinaus gibt es Lösungen, die Regelverwaltung, Richtlinienanalyse und Compliance-Audits automatisieren.
Zentrales Protokollierungs- und Überwachungssystem einrichten
Zentrale Protokollierungs- und Überwachungssysteme sammeln wichtige Informationen über potenzielle Bedrohungen und Sicherheitsverletzungen. Die Implementierung eines zentralen Protokollierungssystems ermöglicht die effiziente Erfassung, Analyse und Visualisierung von Firewall-Daten im gesamten Netzwerk. Ein zentrales System ermöglicht die schnelle Erkennung von Sicherheitsproblemen, eine wirksame Reaktion auf Vorfälle und proaktive Sicherheitsmaßnahmen zum Schutz des Netzwerks vor potenziellen Bedrohungen.
Cloud-Datenverkehr berücksichtigen
Priorisieren Sie bei der Einrichtung von Firewalls Lösungen, die cloudbasierte Anwendungen und Remote-Benutzer verarbeiten können. Implementieren Sie Richtlinien und Verfahren, die über herkömmliche On-Premises-Ansätze hinausgehen. Werden Firewall-Konfigurationen zur Unterstützung von Cloud-Datenverkehr nicht aktualisiert, beeinträchtigt dies nicht nur die Produktivität, sondern setzt Unternehmen auch größeren Gefahren aus. Das unterstreicht die Bedeutung eines hybriden Sicherheitsansatzes, der cloudnative Abwehrmaßnahmen umfasst.
Falschmeldungen beim Blockieren von Datenverkehr verhindern
Firewall-Richtlinien optimieren, um übermäßig strenge Regeln oder Anforderungen zu vermeiden. Implementieren Sie maßgeschneiderte Konfigurationen und Whitelists, um legitime Kommunikation zuzulassen und gleichzeitig gefährliche Risiken zu begrenzen. Rechnen Sie zunächst mit einigen Problemen und Beschwerden, während sich die Benutzer anpassen, und verfeinern Sie die Konfigurationen anhand der Datenverkehrsmuster, um eine wirksame Sicherheit zu gewährleisten, ohne die Produktivität zu beeinträchtigen.
Compliance sicherstellen
Der Firewall-Schutz ist entscheidend für die Einhaltung von Compliance-Vorgaben wie PCI-DSS und HIPAA. Implementieren Sie starke Firewalls rund um sensible Daten und stellen Sie sicher, dass Konfigurationsänderungen den regulatorischen Standards entsprechen. Halten Sie beispielsweise die Anforderungen an die Protokollierung ein, insbesondere gemäß PCI-DSS, indem Sie die automatische Protokollierung aktivieren und die Genauigkeit der Audits überprüfen, um eine umfassende Datenerfassung zu gewährleisten.
Funktionen der Firewall dokumentieren
Dokumentieren Sie die Funktionen der Firewall, um eine optimale Planung und Bereitstellung zu ermöglichen. Wenn eine Firewall beispielsweise nicht über erweiterte Funktionen zur Intrusion Detection verfügt, muss Ihr Unternehmen möglicherweise seinen Sicherheitsplan erweitern. Jedes Firewall-Modell hat eigene Eigenschaften und Grenzen, die Sicherheitsrichtlinien und Bereitstellungsmethoden beeinflussen. Nehmen Sie diese Details in das Planungsdokument auf, damit die Funktionen der Firewall mit den Sicherheitszielen und Anforderungen der Organisation übereinstimmen.
Defense-in-Depth-Konzept erstellen
Defense-in-Depth ist eine Sicherheitstechnik, bei der mehrere Verteidigungsebenen eingerichtet werden, um vor verschiedenen Bedrohungen zu schützen. Ein Unternehmen kann beispielsweise eine Firewall der nächsten Generation an mehreren Netzwerkpunkten installieren und durch Antivirensoftware sowie Intrusion-Detection-Systeme ergänzen. Diese Strategie stellt sicher, dass bei einem Ausfall einer Sicherheitsebene weitere Ebenen vorhanden sind, um das Risiko zu verringern und einen erfolgreichen Angriff zu verhindern.
Regelmäßige Updates durchführen
Legen Sie einen regelmäßigen Zeitplan für Bewertungen und Updates der Firewall fest, um die kontinuierliche Sicherheit aufrechtzuerhalten und zugleich wichtige Aktivitäten während stark ausgelasteter IT-Betriebszeiten nicht zu beeinträchtigen. Regelmäßige Updates sind für die Wartung der Firewall erforderlich. Um unbefugten Zugriff zu verhindern, sollten Zugriffskontrollen regelmäßig überprüft und angepasst werden. Halten Sie die vom Anbieter bereitgestellte Firmware, Software-Patches und Sicherheitsupdates auf dem neuesten Stand, um Schwachstellen zu beheben und den Schutz zu verbessern.
Fazit: Richten Sie eine Firewall ein, um Ihre Netzwerksicherheit zu stärken
Eine Firewall stärkt den Schutz vor Cyberbedrohungen effizient und bewahrt zugleich die Datenintegrität und den Netzwerkbetrieb. Stellen Sie sicher, dass Sie für jedes Netzwerk eine spezifische Konfiguration vornehmen und dessen individuellen Anforderungen Rechnung tragen. Ein umfassendes Firewall-Audit ermittelt konkrete Anforderungen und bewertet Ihre aktuelle Struktur. Darüber hinaus gewährleistet eine regelmäßige Wartung eine optimierte Firewall-Konfiguration und damit langfristig wirksame Sicherheitsmaßnahmen.
Um Einblicke in den spezifischen Firewall-Bedarf Ihres Unternehmens zu gewinnen und dessen aktuellen Status zu bewerten, lesen Sie unseren Leitfaden zur Durchführung eines umfassenden Firewall-Audits.