

















ファイアウォールの設定は、ネットワークを保護するための第一歩です。ファイアウォールを適切に設定・導入するには、ネットワークの完全性とデータセキュリティを効果的に高めるための綿密な設計、実装、保守が必要です。ファイアウォールを設定する前に、セキュリティ要件、ネットワークアーキテクチャ、相互運用性などの要素を検討し、典型的な設定ミスを避け、以下のベストプラクティスに従いましょう。
ファイアウォールを設定する前に検討すべき8つの事項
ファイアウォールを設定する前に検討すべき要素には、詳細な要件の作成や概念実証などがあります。セキュリティ要件、物理環境、コンポーネントの相互運用性を確認してください。ネットワーク設計、管理プロトコル、将来のニーズを評価し、ボトルネックのない効果的な保護を実現するとともに、企業の目標とセキュリティ基準に沿った安全なネットワーク戦略を構築します。
開始する前に、以下を準備してください。
- 明確に定義された要件:ファイアウォールの種類、性能要件、コンプライアンス要件、最低仕様など、組織の要件を理解します。選択したソリューションが組織の目標とインフラに合致しているか確認してください。
- 概念実証:候補となるファイアウォール製品を特定したら、概念実証または環境シミュレーションを実施し、組織固有の要件に最適なソリューションを選びます。選択したファイアウォールがセキュリティ基準と必要な機能を満たせることを確認してください。
- ファイアウォールのアーキテクチャ設計と環境:アーキテクチャを確定し、設定を強化し、設置場所と依存関係を特定して、ポリシールールを定義します。ネットワークファイアウォールの物理的な配置、セキュリティ、スペース、電源、冷却、ネットワーク要件を評価します。
- セキュリティ要件と機能:パケットフィルタリング、ステートフルインスペクション、アプリケーションファイアウォールなど、トラフィック要件に最適なファイアウォールの種類を判断します。侵入検知、VPN、コンテンツフィルタリングなど、他のセキュリティ対策も検討してください。
- コンポーネントの相互運用性:ハードウェアやソフトウェアを含め、現在のネットワークインフラとの互換性を確認します。ロギングシステムとの相互運用性や、今後予定されるネットワークのアップグレードも評価します。すべてのコンポーネントがシームレスに統合できることを確認してください。
- ネットワーク要件:ネットワークの容量、最大同時接続数、遅延要件、将来のトラフィック需要を把握します。負荷分散、フェイルオーバー機構、ハードウェアベースとソフトウェアベースのどちらのファイアウォールを選ぶかも検討してください。
- 管理:ファイアウォールのリモート管理プロトコル、組織の規則への準拠、リモート管理アクセスの制限を評価します。多数のデバイスにまたがる集中管理機能と、将来的な拡張性も活用してください。
- 将来のニーズ:IPv6への移行、予想される帯域幅要件、新しい規制への準拠など、組織が予測する需要に選択したファイアウォールソリューションが対応できるか評価します。ファイアウォールへの投資が長期的に有効で、拡張可能であることを確認してください。
ファイアウォールを設定する8つの手順
ファイアウォールを設定するには、ルール、ネットワークゾーン、ポリシーを作成してツールを構成します。ロギングとアラートを有効にし、十分なテストと監査を実施します。最後にファイアウォールを導入し、定期的な監視と保守を行って、理想的なセキュリティ態勢と効果的なネットワーク保護を実現します。
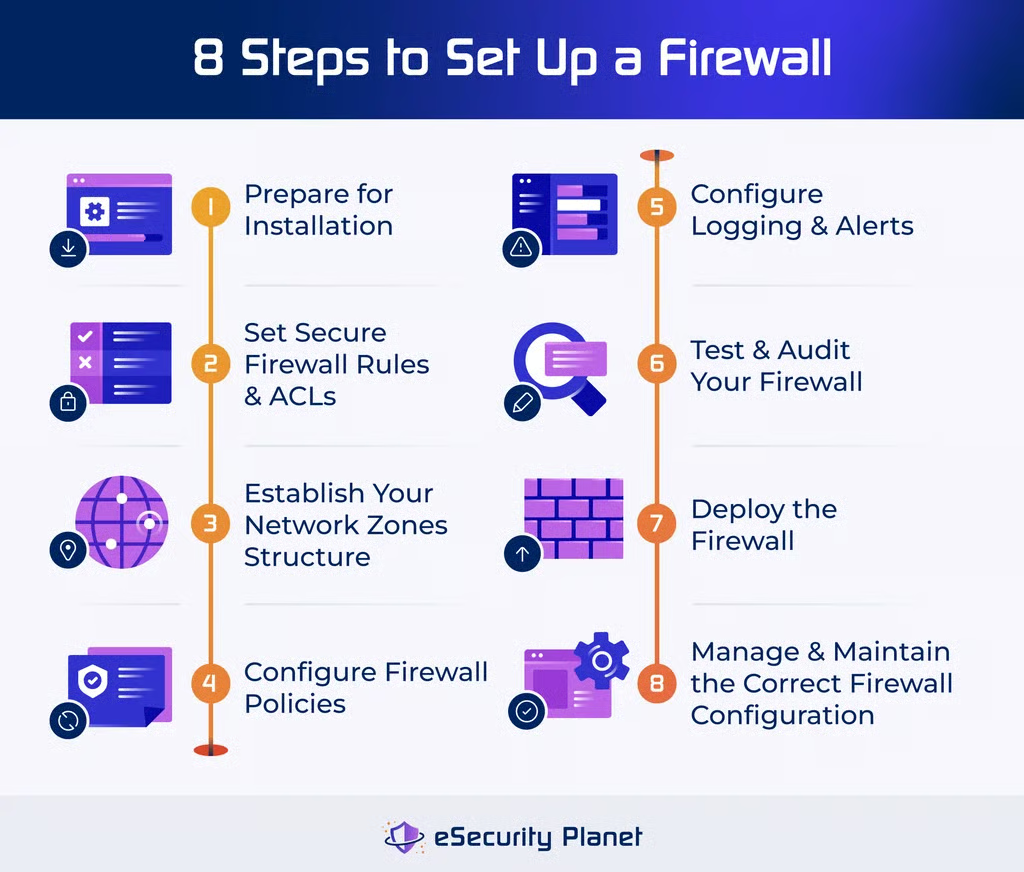
1. インストールの準備
ファイアウォールを設定する最初の段階は、上述のリスク評価を通じて必要なファイアウォールの種類を評価したうえで、インストールの準備をすることです。必要な機器を集め、ネットワーク構成を評価し、ファイアウォールのドキュメントに習熟します。
ファイアウォールを物理的に設置し、適切に接続されていることを確認します。ハードウェア、オペレーティングシステム、ソフトウェアをインストールし、修正プログラムを適用して、脆弱性を減らすためにファイアウォールを強化します。ファイアウォールを制御する権限は管理者だけに与え、不要なサービスを無効化し、物理環境を保護します。ログ分析を改善するため、ファイアウォールの時計を他のシステムと同期させます。
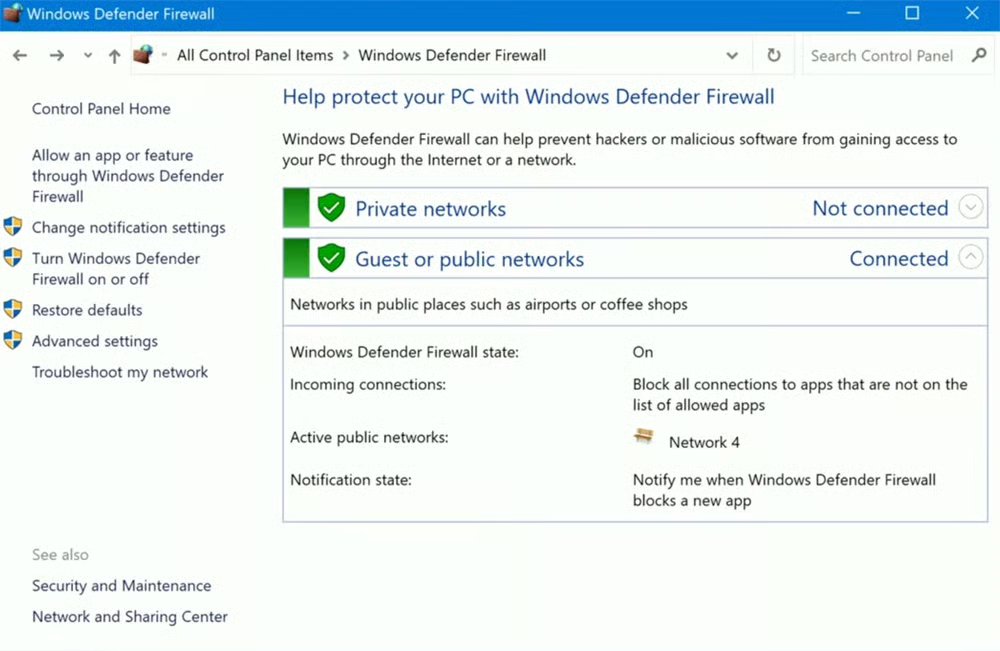
2. 安全なファイアウォールルールとACLを設定
不要なアクセスを防ぎ、効果的にトラフィックを管理するには、本番環境にファイアウォールを導入する前に、ファームウェアを更新して脆弱性を解消し、適切な設定を採用してファイアウォールを保護します。デフォルトアカウントの無効化とパスワードの変更によってセキュリティが向上するほか、管理者アカウントに強力なパスワードを要求することも有効です。
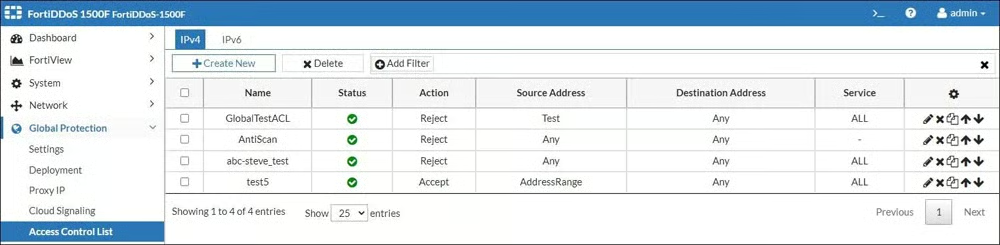
Simple Network Management Protocol(SNMP)は無効にするか、安全に設定してください。ファイアウォールルールはアクセス制御リスト(ACL)によって定義され、IPアドレス、ポート番号、プロトコルに基づいてトラフィックを制御します。セキュリティを最大限に高めるため、導入前に、Webカテゴリーフィルタリングや侵入防止などの高度な機能を含め、設定を十分にテストしてください。
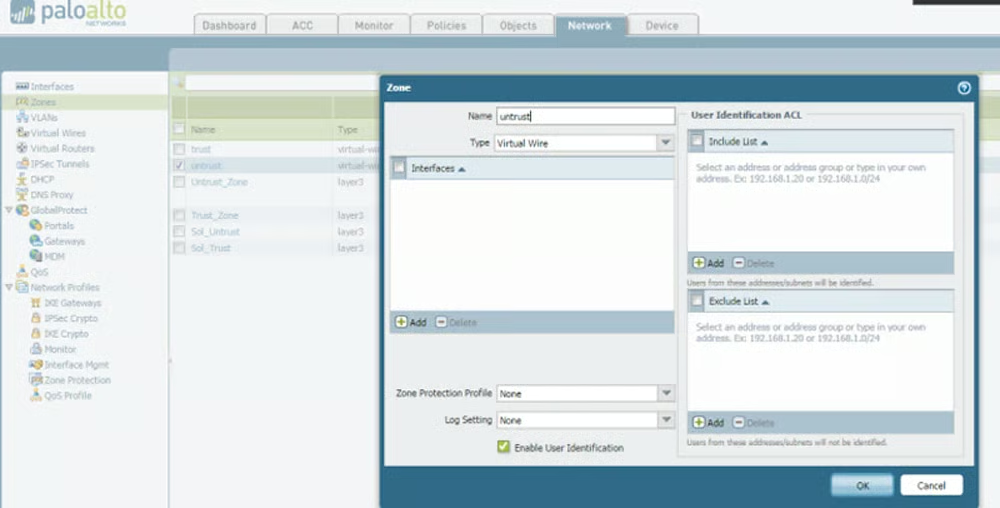
3. ネットワークゾーン構造を確立
ネットワークゾーン構造の確立では、高価値の資産やデータを保持するネットワークの区画(ネットワークゾーン)を特定し、その周囲にファイアウォールを配置してアクセスを規制し、安全性を確保します。この手法はPCI-DSSのルールに準拠し、強固なセキュリティを実現します。
セキュリティ要件と管理の複雑さのバランスを取りながら、各ゾーンにリソースを慎重に配分します。重要なサーバー用に非武装地帯を設置して、包括的なトラフィック監視を可能にすることを検討してください。また、ファイアウォールのインターフェースを対応するゾーンに効率よく接続するIPアドレス構造を作成し、ネットワークの構成とセキュリティを改善することも忘れないでください。
4. ファイアウォールポリシーを設定
ポリシーの設定は、ファイアウォールによってネットワークを効果的に保護するうえで最も重要な段階の1つです。ファイアウォールポリシーでは、許可するポート、承認済みのIPアドレス、ネットワークセグメンテーション用のセキュリティゾーンなど、ネットワークアクセスの条件を定めます。管理された環境でテストすることで、ACLの設定に基づいて不要なトラフィックをブロックするなど、ファイアウォールが期待どおりに動作することを確認できます。
テストが完了すると、バックアップ設定を安全に保存した状態で、ファイアウォールを本番環境に導入できます。データを最大限に保護するため、セキュリティ専門家に設定を確認してもらうことを検討してください。ネットワークセグメンテーションやアプリケーション制御などのファイアウォール機能を特定のネットワークゾーンに合わせて調整し、実装上の問題を避けるため正式なポリシーに従います。
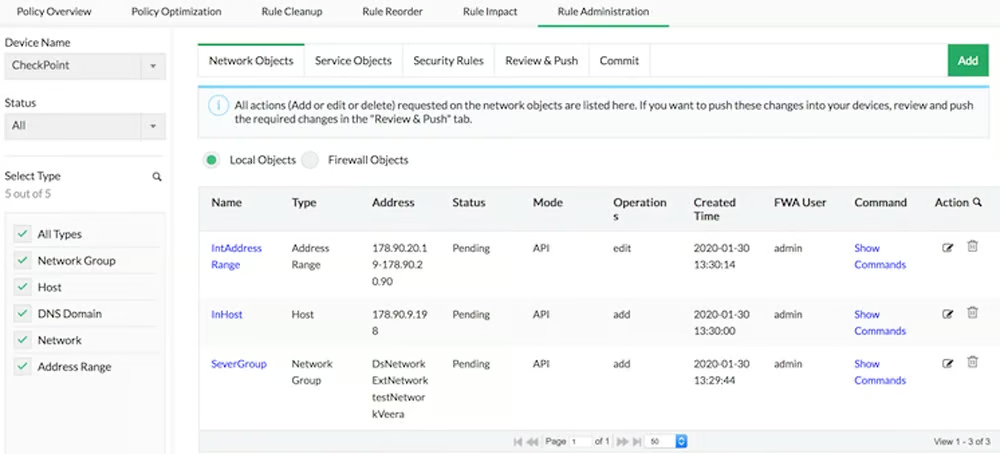
ファイアウォールポリシードキュメントの作成にサポートが必要ですか?ファイアウォールポリシーの手順ガイドを確認し、無料テンプレートをダウンロードしてください。
5. ロギングとアラートを設定
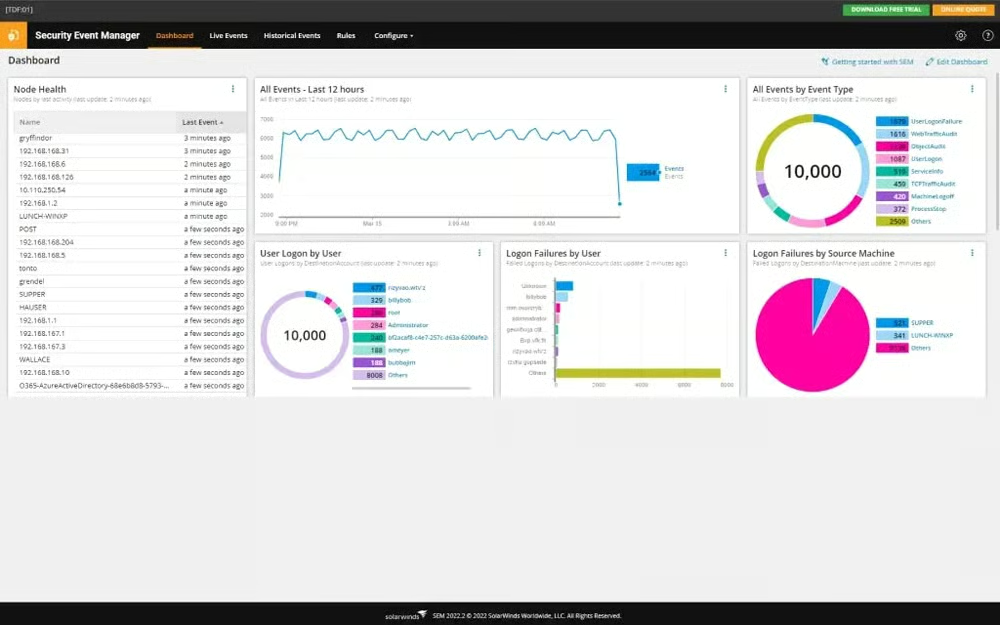
ファイアウォールの活動を記録・監視することで、セキュリティリスクや運用上の問題を適時に検出できます。ロギングは、障害の防止、復旧、インシデント対応に必要な重要情報を取得します。ネットワーク要件とリソースの制約に基づいて、何を記録し、どのくらいの期間ログを保持するかを決定してください。
完全な監視を行うため、ログをローカルストレージと集中ストレージの両方に送信します。監査用に、ログへの読み取り専用アクセス権を持つ管理者アカウントを作成します。ファイアウォールルールの更新やシステムステータスの変更など、重大なイベントについてリアルタイム通知を設定し、脅威や運用上の問題に迅速に対応できるようにします。個々のネットワークのニーズとセキュリティ上の優先事項に合わせて、ロギングとアラートの設定をカスタマイズしてください。
6. ファイアウォールをテスト・監査
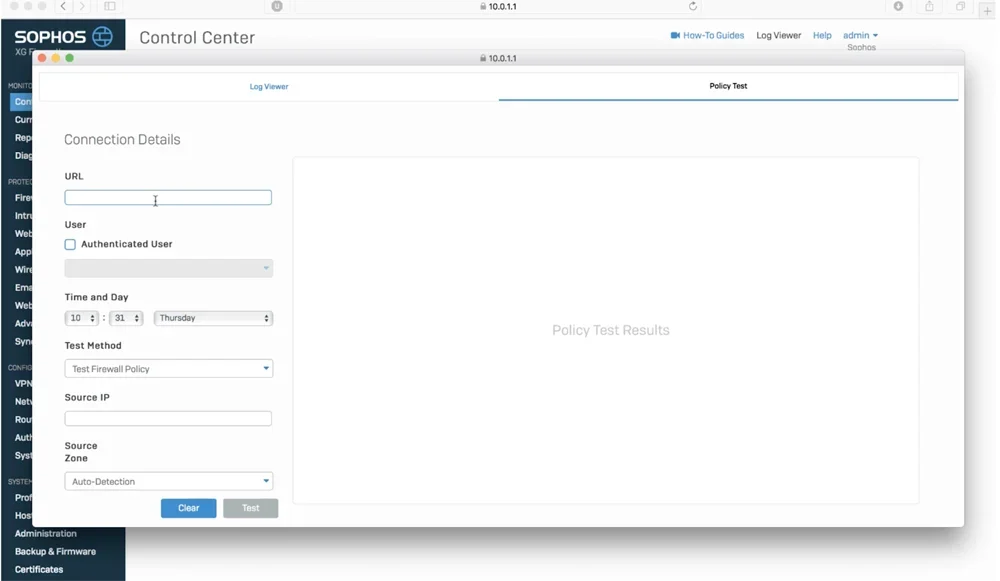
導入前に、侵入テストと脆弱性スキャンを実施して脆弱性を見つけ、防御を強化します。導入後は、ファイアウォールログを確認し、ACLとルールを検証して、コンプライアンスを確保するための定期監査を計画します。変更内容を文書化し、規制当局への報告に備えて監査情報を保管してください。
ファイアウォールのファームウェアを更新し、VPNやマルウェア対策機能などの追加機能を十分にテストする手順を実施します。ファイアウォールの性能と有効性を正確に分析するため、テストネットワークが本番環境に近い構成になるようにしてください。定期的な更新と徹底したテストにより、安全なネットワーク環境を確保できます。
7. ファイアウォールを導入
ファイアウォールの導入とは、組織の規則を順守しながら、テスト段階から実運用へ移行することです。影響を受けるユーザーに通知し、必要な機器のアップグレードを調整します。ファイアウォールのセキュリティポリシーを組織全体のポリシーと統合し、発生する設定変更を管理します。全面導入の前に問題を解決できるよう、段階的なロールアウトやパイロットプログラムの実施を検討してください。
ファイアウォールをネットワークに統合することは、単に挿入するだけではありません。ルーティングの統合や、スイッチの再設定が必要になる場合もあります。フェイルオーバー機構を使用する場合は、それに応じてネットワークスイッチを設定します。綿密な設計と調整によって、ファイアウォールをネットワークインフラにシームレスに統合し、効果的に動作させることができます。
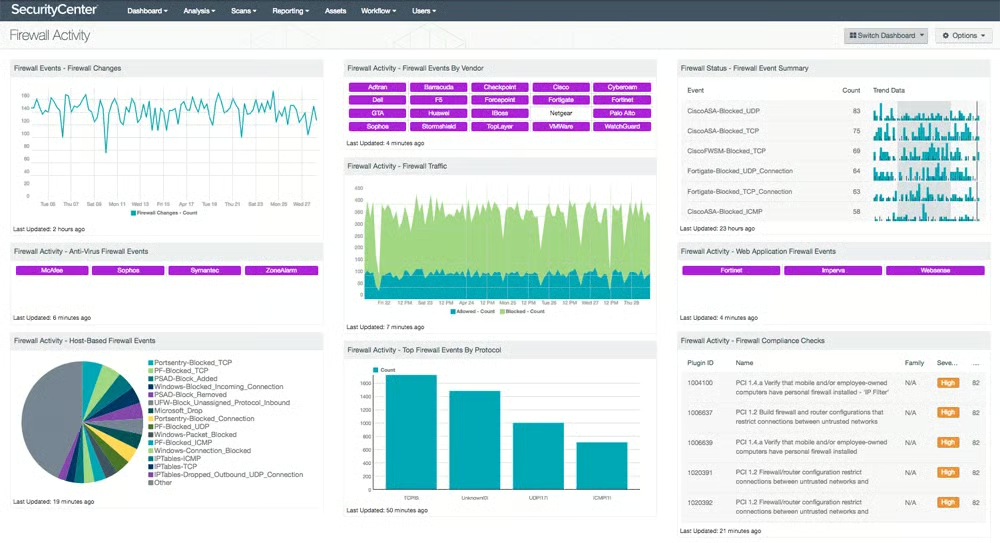
ファイアウォールをネットワーク監視ツールと統合すると、ネットワークのパフォーマンスとセキュリティをより効率的に追跡できます。
8. 適切なファイアウォール設定を管理・保守
ファイアウォールの設定管理と保守には、機能とセキュリティを最大限に維持するための継続的な取り組みが必要です。これには、パッチのテストと導入、新たな脅威やネットワーク要件の変化に対応するためのポリシールールの更新、リソース上の問題を特定するための性能監視などが含まれます。脅威を効果的に検知して対応できるよう、ログとアラートを継続的に監視してください。
定期的なテストでファイアウォールルールを検証し、ポリシーとルールセットを定期的にバックアップしてデータ損失に備えます。ルールセットの変更は正式な設定管理手法に基づいて行い、説明責任を果たせるよう管理者アクセスを制限し、詳細な文書を作成してください。6カ月ごとにファームウェアを更新し、脆弱性チェックと設定レビューを実施して、ファイアウォールが効率的に動作し、ネットワークを効果的に保護し続けることを確認します。
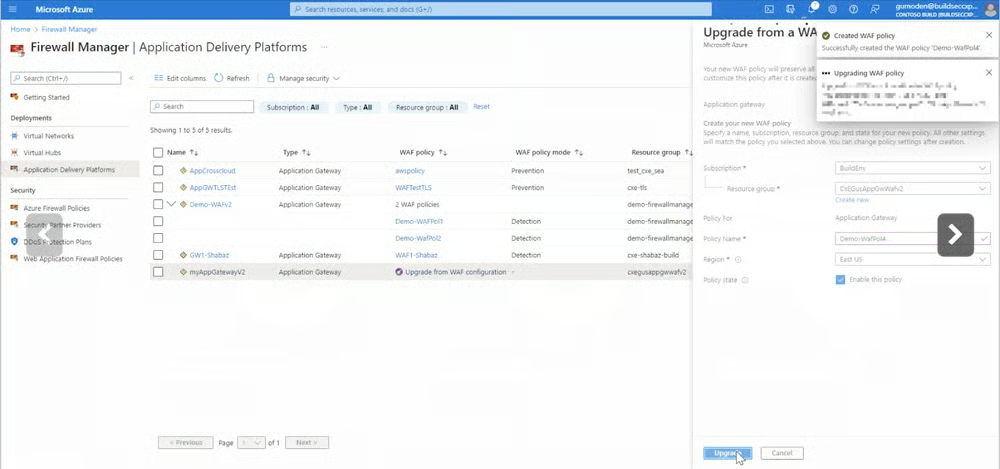
ファイアウォール設定時に避けるべき6つのよくあるミス
設定を誤ったファイアウォールは重大なリスクをもたらし、攻撃者に容易なアクセスを許し、組織のセキュリティを危険にさらします。よくある失敗には、送信トラフィックを無制限に許可する、内部の脅威を検知し忘れる、ルールを一貫性なく更新する、過度に広範なポリシーを設定する、本番データを使ってテストする、適切にログを記録しないといったものがあります。こうした欠陥によってネットワークは脆弱性や侵害にさらされ、セキュリティ保護が弱まります。
送信トラフィックを無制限に許可する
よくあるミスの1つは、送信トラフィックを無制限に許可するようファイアウォールを設定することです。受信する脅威に注目する一方で送信トラフィックの監視を怠ると、マルウェアや攻撃者によるデータの外部流出を許し、コストのかかる侵害につながる可能性があります。送信トラフィックを制御することで、不正なデータ漏えいを防ぎ、ネットワークセキュリティを維持できます。
内部の脅威を軽視する
外部の脅威だけに主眼を置くと、侵害された内部ホストなどによる内部攻撃にネットワークがさらされます。内部者による攻撃や外部から侵害されたシステムのリスクを低減し、ネットワーク全体を保護するため、内部ファイアウォールとアクセス制限を構築する必要があります。
ファイアウォールルールを一貫性なく更新する
ファイアウォールルールに対して「設定して放置する」アプローチを取ると、現在のネットワーク要件やセキュリティポリシーに適合しない古い設定が残ってしまいます。ネットワークアーキテクチャ、ユーザーアクセス、規制への準拠の変化に対応できるよう、ファイアウォールルールを定期的に監視・更新し、効果的なセキュリティ態勢を確保して脆弱性を最小限に抑えてください。
過度に広範なポリシー設定を作成する
あらゆる送信元からあらゆる宛先へのトラフィックを許可する、過度に寛容なポリシーでファイアウォールを設定すると、攻撃対象領域が広がり、ネットワークが不要なリスクにさらされます。最小権限の原則に従い、ファイアウォールの規則で必要なサービスとリソースだけにアクセスを制限することで、侵害の可能性を最小限に抑えてください。
本番データを使ってシステムをテストする
テスト環境で本番データを使用すると、セキュリティが危険にさらされ、ガバナンスガイドラインに違反します。低セキュリティの状況にデータが露出するのを避けるため、テストシステムを本番システムに接続したり、重要なデータを収集したりしてはいけません。テストデータに厳格なアクセス制御を適用することで、データの完全性を維持しながら規制への準拠を確保できます。
適切なロギングと監視を実施しない
ファイアウォールのログ出力を評価しなかったり、十分な粒度で監視システムを設定しなかったりすると、脅威の検知能力とインシデント対応能力が低下します。適切なロギングアーキテクチャと分析により、セキュリティ事象を迅速に検知・調査でき、事前対応型の防御措置が可能になり、侵害のリスクを低減できます。
ファイアウォールを設定するためのベストプラクティス10選
システム設定の誤りは、セキュリティ侵害に対する脆弱性を高める可能性があります。コンプライアンスの確保から多層的なセキュリティの構築まで、以下のベストプラクティスを採用し、ファイアウォール設定時の一般的なミスを避けながら、こうしたリスクを抑えましょう。
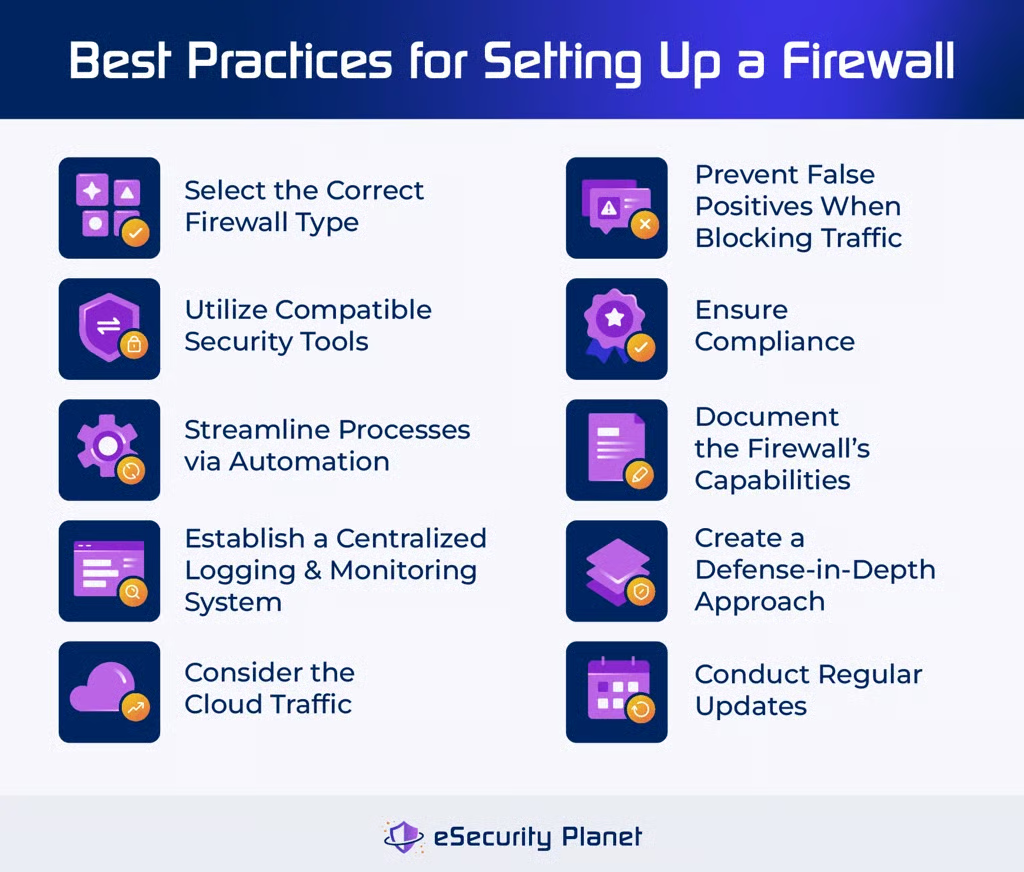
適切なファイアウォールの種類を選ぶ
ネットワークのニーズに最も適したファイアウォールの種類を選びます。選択肢には、パケットフィルタリングファイアウォール、ステートフルインスペクションファイアウォール、侵入検知・防止機能を備えた高度なプロキシなどがあります。例えば小規模オフィスのネットワークであれば、トラフィックフィルタリング機能を最小限に備えたステートフルインスペクションファイアウォールで十分な場合があり、過度に複雑にすることなく保護を実現できます。
互換性のあるセキュリティツールを活用する
ロギングツールを使用し、頻繁に監査を実施してファイアウォールの性能を評価します。侵入テストと脆弱性テストを行ってネットワークセキュリティを評価します。ファイアウォールを選ぶ際は、重要な機能と性能要件のバランスが取れたソリューションを検討し、ネットワーク効率を低下させる不要な複雑さを避けてください。互換性のあるネットワークセキュリティツールとして、エンドポイント保護プラットフォームや脅威インテリジェンスプラットフォームなどを探しましょう。
自動化によってプロセスを効率化する
自動化ツールはファイアウォールの設定を容易にし、手作業を減らして設定ミスのリスクを下げます。例えば、自動化スクリプトやオーケストレーションシステムは、さまざまなネットワーク環境にまたがるルール管理とポリシー適用を効率化し、効率を高めるとともに一貫したセキュリティ態勢を実現します。ルール管理、ポリシー分析、コンプライアンス監査を自動化するソリューションも利用できます。
集中ロギング・監視システムを構築する
集中ロギング・監視システムは、潜在的な脅威やセキュリティ侵害に関する重要な情報を収集します。集中ロギングシステムを導入すると、ネットワーク全体のファイアウォールデータを効率的に収集、分析、可視化できます。集中管理システムは、セキュリティ問題の迅速な検知、効果的なインシデント対応、潜在的な脅威からネットワークを守る事前対応型のセキュリティ対策を可能にします。
クラウドトラフィックを考慮する
ファイアウォールを導入する際は、クラウドベースのアプリやリモートユーザーに対応できるソリューションを優先します。従来のオンプレミス型アプローチにとどまらないポリシーと手順を実装してください。クラウドトラフィックを有効にするためのファイアウォール設定の更新を怠ると、生産性が低下するだけでなく、企業がさらなる危険にさらされます。クラウドネイティブな防御を含むハイブリッドセキュリティアプローチの重要性を認識しましょう。
トラフィックのブロック時に誤検知を防ぐ
ファイアウォールポリシーを微調整することで、厳格すぎるルールや要件を防ぎます。正当な通信を許可しながら危険なリスクを抑えられるよう、特定の環境に合わせた設定や許可リストを実装します。ユーザーが適応する過程で、初期段階には問題や不満が生じることを想定してください。ただし、効果的なセキュリティを確保しつつ生産性を損なわないよう、トラフィックパターンに基づいて設定を改善します。
コンプライアンスを確保する
ファイアウォールによる保護は、コンプライアンス(PCI-DSSやHIPAAなど)への準拠に不可欠です。機密データの周囲に強固なファイアウォールを実装し、設定変更が規制基準を満たすようにします。例えば、包括的なデータ記録を行うため、自動ロギングを有効にして監査の正確性を検証し、特にPCI-DSSの下でロギング要件を遵守します。
ファイアウォールの機能を文書化する
最適な計画と導入のため、ファイアウォールの機能を記録します。例えば、ファイアウォールに高度な侵入検知機能がない場合、セキュリティ計画の強化が必要になることがあります。各ファイアウォールモデルには固有の特性と制限があり、セキュリティポリシーや導入方法に影響を与えます。ファイアウォールの機能が組織のセキュリティ目標と要件に適合するよう、これらの詳細を計画文書に含めてください。
多層防御を構築する
多層防御とは、さまざまな脅威から保護するため、複数の防御層を構築するセキュリティ技法です。例えば、企業は複数のネットワークポイントに次世代ファイアウォールを導入し、ウイルス対策ソフトウェアや侵入検知システムで補完できます。この戦略により、1つのセキュリティ層が機能しなくなった場合でも、他の層がリスクを低減し、攻撃の成功を防げます。
定期的に更新する
継続的なセキュリティを維持しながら、IT運用が繁忙な時期に重要な活動を妨げないよう、ファイアウォールの評価と更新を一貫したスケジュールで実施します。ファイアウォールの保守には定期的な更新が必要です。不正アクセスを防ぐため、アクセス制御を定期的に見直して調整してください。脆弱性を解消し、保護を強化するため、ベンダーが提供するファームウェア、ソフトウェアパッチ、セキュリティアップグレードを常に適用します。
まとめ:ネットワークセキュリティを強化するためにファイアウォールを設定する
ファイアウォールは、データの完全性とネットワークの運用を維持しながら、サイバー脅威に対する防御を効果的に強化します。ネットワークごとに固有の要件を考慮し、具体的な設定を用意してください。包括的なファイアウォール監査によって、具体的な要件を特定し、現在の構成を評価できます。さらに、定期的な保守によってファイアウォール設定が最適化され、長期にわたって有効なセキュリティ対策を実現できます。
具体的なファイアウォールのニーズを把握し、現在の状況を評価するには、当社のガイド「包括的なファイアウォール監査を実施する方法」をご覧ください。