

















Une évaluation de la sécurité du cloud consiste à analyser l’infrastructure cloud d’une organisation afin d’identifier et d’atténuer les problèmes de sécurité. Elle comprend également la détection des vulnérabilités, l’évaluation des possibilités d’exploitation du réseau, l’élaboration de stratégies préventives et la mise en place de niveaux de sécurité et d’une gouvernance appropriés. Pour mener une évaluation approfondie de la sécurité, vous devez d’abord comprendre votre environnement cloud, vous préparer correctement et respecter les bonnes pratiques essentielles.
- Pourquoi avez-vous besoin d’une évaluation de la sécurité du cloud ?
- Comprendre les fondamentaux de l’évaluation de la sécurité du cloud
- Se préparer à une évaluation de la sécurité du cloud
- Checklist d’évaluation de la sécurité du cloud
- Comment réaliser une évaluation de la sécurité du cloud en 10 étapes
- Bonnes pratiques et recommandations pour l’évaluation de la sécurité du cloud
- Foire aux questions (FAQ)
- En résumé : évaluez dès maintenant votre posture de sécurité du cloud
Pourquoi avez-vous besoin d’une évaluation de la sécurité du cloud ?
L’évaluation de votre sécurité du cloud garantit que l’organisation configure correctement ses réseaux et ses actifs, afin qu’ils soient sécurisés et exempts de toute menace actuelle. Cette évaluation complète détecte les failles de l’architecture de l’organisation et formule des recommandations précises pour renforcer ses défenses et accroître ses capacités futures. Réalisez une évaluation de la sécurité du cloud si votre entreprise souhaite :
- Réduire les risques : Utilisez des stratégies de test cloud robustes pour découvrir, analyser et gérer méthodiquement les menaces liées au cloud.
- Limiter les erreurs de configuration accidentelles : Mettez en œuvre les modifications de configuration précises recommandées par l’évaluation. Réduisez la surface d’attaque lors de votre migration vers le cloud.
- Éviter les notifications manquées : Améliorez votre capacité à détecter les compromissions et à y répondre, afin que les erreurs mineures dans votre cloud n’entraînent pas de brèches majeures.
- Améliorer la résilience : Suivez les recommandations de l’équipe d’évaluation pour aider votre entreprise à se remettre plus rapidement et plus efficacement des compromissions du cloud.
- Accroître la rapidité : Effectuez des tests efficaces de la sécurité du cloud grâce à des analyses parallèles dans plusieurs emplacements, ce qui réduit la durée des tests de sécurité à mesure que votre infrastructure cloud évolue.
- Détecter les compromissions passées : Identifiez les écarts par rapport au fonctionnement habituel de votre configuration cloud, qui peuvent indiquer des brèches antérieures, même s’il ne s’agit pas d’une évaluation complète d’une compromission.
- Optimiser l’efficacité de la gestion des comptes : Simplifiez les architectures d’identité afin de réduire le temps consacré par votre entreprise à la gestion des comptes et des privilèges.
- Garantir la conformité : Établissez un équilibre entre conformité et sécurité afin de protéger votre entreprise contre les sanctions et autres conséquences défavorables.
- Renforcer la résilience financière : Mettez en œuvre des stratégies proactives qui permettent de réduire considérablement les coûts des opérations cloud de votre entreprise.
- Faire évoluer les solutions : Utilisez des solutions évolutives, développées en interne ou fournies par des fournisseurs fiables, afin de suivre la croissance et les objectifs cloud de votre entreprise.
- Maintenir la qualité : Produisez des données précises et compréhensibles qui montrent clairement le niveau de sécurité du cloud de votre entreprise.
Comprendre les fondamentaux de l’évaluation de la sécurité du cloud
Ces aspects fondamentaux d’une évaluation de la sécurité du cloud doivent couvrir le processus d’évaluation de la sécurité, l’identité et les accès, la sécurité du réseau, la sécurité du stockage des données, la réponse aux incidents, la sécurité de la plateforme et la protection des charges de travail. Vous devez comprendre les éléments fondamentaux de la sécurité du cloud pour examiner en profondeur l’infrastructure cloud de votre organisation. Cela aide à identifier et à atténuer les menaces de sécurité, pour obtenir un environnement cloud sécurisé. Voici quelques fondamentaux :
- Évaluation complète de la sécurité : Menez des entretiens et analysez les données afin d’évaluer les mesures de sécurité en place pour l’infrastructure cloud, notamment les politiques et contrôles existants ainsi que les éventuelles lacunes.
- Gestion des identités et des accès : Examinez les méthodes de gestion des identités et des accès, comme les rôles des utilisateurs, les paramètres des comptes et les politiques de gestion des clés, afin de vérifier que seuls les utilisateurs autorisés peuvent accéder aux ressources cloud sensibles.
- Mécanismes de défense du réseau : Examinez les configurations des pare-feu et la segmentation du réseau pour détecter les vulnérabilités. Une segmentation et des configurations de pare-feu appropriées contribuent à réduire les accès non autorisés et les violations de données.
- Protection du stockage des données : Évaluez la sécurité de votre solution de stockage cloud ou de ses alternatives, notamment le stockage objet, le stockage en mode bloc et les instantanés de données, afin d’empêcher les accès non autorisés et les pertes de données.
- Protocoles de réponse aux incidents : Analysez les politiques et procédures de réponse aux incidents de sécurité du cloud. Des protocoles efficaces doivent garantir une réponse et une reprise rapides et efficientes après une compromission.
- Services de plateforme : Vérifiez les paramètres de sécurité des services cloud avancés proposés par certains fournisseurs afin de vous assurer que les services de bases de données, les plateformes de machine learning et les autres services spécialisés sont configurés de manière sécurisée.
- Protection des charges de travail : Examinez les protocoles de sécurité des serveurs virtuels, des conteneurs hébergés, des fonctions et des applications serverless. Répondez à chaque exigence particulière de chaque charge de travail afin de maintenir la sécurité des charges de travail cloud.
Se préparer à une évaluation de la sécurité du cloud
Pour vous préparer à une évaluation de la sécurité du cloud, commencez par évaluer votre infrastructure et vos mesures de sécurité existantes. Cela peut vous aider à définir facilement vos objectifs. Allouez des ressources et prévoyez une période dédiée à l’évaluation. Enfin, évaluez votre budget afin de fixer des limites et de déterminer quelles solutions conviennent à votre entreprise. Ces procédures garantissent un processus d’évaluation approfondi et efficace.
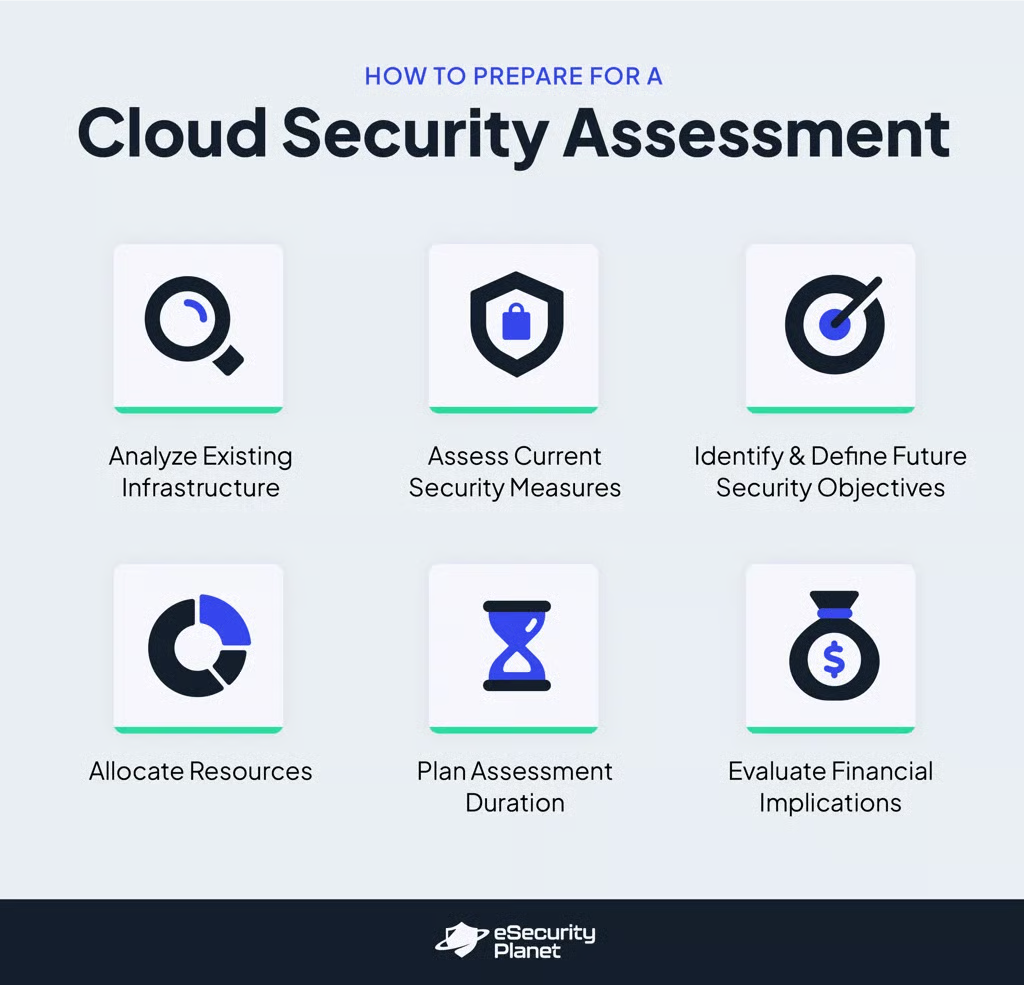
Analyser l’infrastructure existante
Examinez votre stack informatique et évaluez les services cloud utilisés. Évaluez les performances et la mise en œuvre de vos contrôles de sécurité. Utilisez des outils d’évaluation du cloud adaptés pour bien comprendre les éléments qui influencent la sécurité.
Évaluer les mesures de sécurité actuelles
Commencez par analyser vos défenses actuelles afin de déterminer et de consigner les mécanismes de sécurité en place dans votre environnement cloud. Identifiez ensuite les lacunes ou les faiblesses de votre système de sécurité actuel afin de déterminer les domaines à améliorer.
Identifier et définir les futurs objectifs de sécurité
Déterminez l’état attendu de votre infrastructure cloud en fonction de vos exigences actuelles et futures. Établissez les procédures et contrôles de sécurité nécessaires pour atteindre cet état futur, en veillant à ce qu’ils soient alignés sur les objectifs de votre entreprise.
Allouer les ressources
Mettez de côté les ressources nécessaires pour vous concentrer sur l’évaluation sans compromettre vos autres activités et opérations. Consacrez une période à l’évaluation afin de la prioriser et de lui accorder le temps et l’attention nécessaires.
Planifier la durée de l’évaluation
Consacrez 10 à 15 % de votre temps à cartographier votre environnement existant, 65 à 70 % à évaluer l’environnement actuel et 10 à 15 % à planifier l’état futur. Préparez-vous à adapter votre calendrier en fonction des résultats de l’évaluation afin de garantir son exhaustivité.
Évaluer les implications financières
Comprenez la dynamique des coûts et gérez soigneusement votre budget en choisissant des outils d’évaluation offrant un bon rapport qualité-prix dans les limites de votre budget. Veillez à ce que le budget consacré à vos besoins en ressources et en sécurité corresponde à vos capacités financières. Réalisez une analyse coûts-avantages des outils et services de sécurité. Confirmez ensuite que les solutions choisies restent dans les limites de votre budget tout en répondant à vos exigences de sécurité.
Checklist d’évaluation de la sécurité du cloud
Utilisez une checklist d’évaluation de la sécurité du cloud pour évaluer systématiquement votre niveau de sécurité cloud et garantir une protection complète de votre environnement cloud. Pour vous aider à créer une checklist adaptée à votre propre évaluation de la sécurité, voici un extrait de notre modèle personnalisable. Cliquez sur l’image ci-dessous pour le télécharger, en faire une copie et le modifier selon vos besoins. Consultez ensuite la section ci-dessous pour comprendre comment exécuter les tâches incluses dans la checklist.
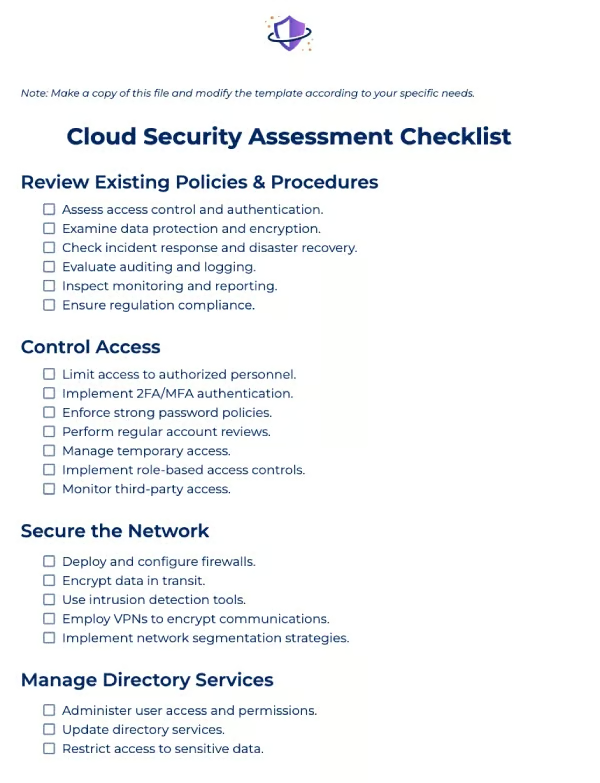
Examiner les politiques et procédures existantes
Mettez en œuvre les méthodes indiquées ci-dessous.
- Évaluer le contrôle des accès et l’authentification : Évaluez les politiques visant à restreindre l’accès des utilisateurs et les techniques d’authentification, comme l’authentification multifacteur (MFA).
- Examinez la protection des données et le chiffrement : Confirmez que les règles prévoient le chiffrement des données au repos et en transit, ainsi que des procédures de protection des données.
- Vérifier la réponse aux incidents et la reprise après sinistre : Vérifiez que les processus de gestion des événements de sécurité et de reprise après sinistre sont en place.
- Évaluer l’audit et la journalisation : Veillez à ce que les politiques intègrent la journalisation et les techniques d’audit pour surveiller et enregistrer les actions.
- Inspecter la surveillance et le reporting : Vérifiez les règles, notamment la surveillance et le reporting réguliers des événements de sécurité.
- Garantir la conformité réglementaire : Confirmez que les politiques respectent les réglementations et normes applicables au secteur.
Contrôler les accès
Utilisez les approches suivantes pour gérer les accès :
- Limiter l’accès au personnel autorisé : Assurez-vous que l’accès est réservé aux seules personnes autorisées.
- Mettre en œuvre l’authentification : Vérifiez que tous les comptes ont activé l’authentification à deux facteurs ou MFA.
- Appliquer des politiques de mots de passe robustes : Veillez à ce que chaque utilisateur de l’entreprise respecte des exigences strictes en matière de mots de passe.
- Effectuer régulièrement des vérifications des comptes : Assurez-vous que l’administrateur examine les comptes utilisateurs et désactive les comptes inactifs ou non autorisés.
- Gérer les accès temporaires : Examinez les protocoles d’octroi et de révocation des accès temporaires.
- Mettre en œuvre des contrôles d’accès basés sur les rôles : Limitez l’accès aux données sensibles en fonction du rôle professionnel.
- Surveiller les accès des tiers : Examinez les contrôles et restrictions en place pour les accès des fournisseurs tiers.
Sécuriser le réseau
Vérifiez la sécurité de votre réseau en procédant comme suit :
- Déployer et configurer des pare-feu : Évaluez l’installation et la configuration des pare-feu qui protègent votre environnement cloud.
- Chiffrer les données en transit : Utilisez des outils de chiffrement pour garantir la sécurité et empêcher les accès non autorisés aux données lorsqu’elles circulent entre différents emplacements.
- Utiliser des outils de détection des intrusions : Confirmez le déploiement d’IDPS pour surveiller le trafic réseau à la recherche de comportements suspects et empêcher les accès indésirables.
- Sécuriser les accès à distance : Utilisez des VPN pour chiffrer les communications et garantir un accès à distance sécurisé et privé à votre réseau.
- Mettez en œuvre des stratégies de segmentation du réseau : Isolez les données critiques afin de réduire le risque d’accès illégal et d’atténuer les dommages potentiels.
Gérer les services d’annuaire
Pour gérer les services d’annuaire, assurez-vous d’avoir suivi les pratiques suivantes :
- Administrer les accès et les autorisations des utilisateurs : Veillez à ce que les services d’annuaire contrôlent les accès et les autorisations des utilisateurs.
- Mettez à jour les services d’annuaire: Planifiez des intervalles réguliers pour examiner et modifier vos services d’annuaire.
- Restreindre l’accès aux données sensibles : Vérifiez que vos contrôles des privilèges limitent l’accès aux informations et systèmes confidentiels.
Prévenir les pertes de données et garantir les sauvegardes
Adoptez les mesures suivantes :
- Classer les données sensibles : Déterminez et catégorisez les données sensibles afin de garantir le niveau de protection nécessaire et le respect des normes réglementaires.
- Chiffrer les données au repos : Chiffrez les données sensibles enregistrées sur des appareils ou des serveurs afin d’empêcher les accès non autorisés et de préserver leur intégrité.
- Créer une politique de sauvegarde : Élaborez une stratégie complète de sauvegarde pour restaurer rapidement et efficacement les données en cas de sinistre ou de perte de données.
- Sécurisez le stockage: Stockez les sauvegardes de manière sécurisée hors site. Utilisez le chiffrement et des mesures de sécurité physique pour empêcher les accès non autorisés et les violations de données.
Améliorer les opérations de sécurité
Appliquez les tâches indiquées ci-dessous :
- Surveiller et examiner les alertes de sécurité : Veillez à surveiller et à examiner régulièrement les alertes de sécurité afin de détecter et de gérer les risques potentiels.
- Signaler et faire remonter les événements : Veillez à signaler rapidement les incidents de sécurité et à les faire remonter au niveau approprié afin de permettre une résolution rapide et efficace.
- Répondre aux incidents et y remédier : Élaborez une méthodologie claire pour répondre aux incidents de sécurité et y remédier afin de réduire les dommages et de rétablir les opérations normales.
Vérifier les méthodes de chiffrement des données
Garantissez un chiffrement robuste et la protection des données en prenant les mesures suivantes :
- Sécuriser les données au repos : Utilisez des techniques conformes aux normes du secteur pour chiffrer les données enregistrées sur des appareils et empêcher les accès non autorisés.
- Protéger les données en transit : Chiffrez les données lorsqu’elles circulent sur les réseaux afin d’empêcher leur interception et les accès indésirables.
- Gérer les clés de chiffrement : Établissez une procédure complète de gestion des clés de chiffrement. Vérifiez qu’elles sont sécurisées et accessibles uniquement aux utilisateurs autorisés.
Surveiller l’état de la sécurité du cloud
Suivez les procédures suivantes :
- Surveiller les événements et les journaux de sécurité : Surveillez constamment les événements et les journaux de sécurité afin de détecter rapidement les incidents potentiels et d’y répondre.
- Réalisez des audits de conformité : Effectuez régulièrement des audits pour garantir le respect des normes du secteur et des exigences réglementaires, tout en maintenant des mesures de sécurité robustes.
- Mettre à jour les contrôles de sécurité : Évaluez et révisez fréquemment les contrôles de sécurité afin de suivre l’évolution du paysage des menaces et d’améliorer les mesures de protection.
Comment réaliser une évaluation de la sécurité du cloud en 10 étapes
Après avoir créé une checklist d’évaluation de la sécurité du cloud, vous pouvez commencer l’évaluation en définissant les limites, en identifiant les exigences et en répartissant les responsabilités. Évaluez les risques potentiels et les mesures de sécurité, choisissez les techniques de test et effectuez des tests de l’environnement. Pour garantir une sécurité efficace, consignez et communiquez les résultats, élaborez des procédures de remédiation, examinez et améliorez les plans, puis poursuivez la surveillance et les évaluations.
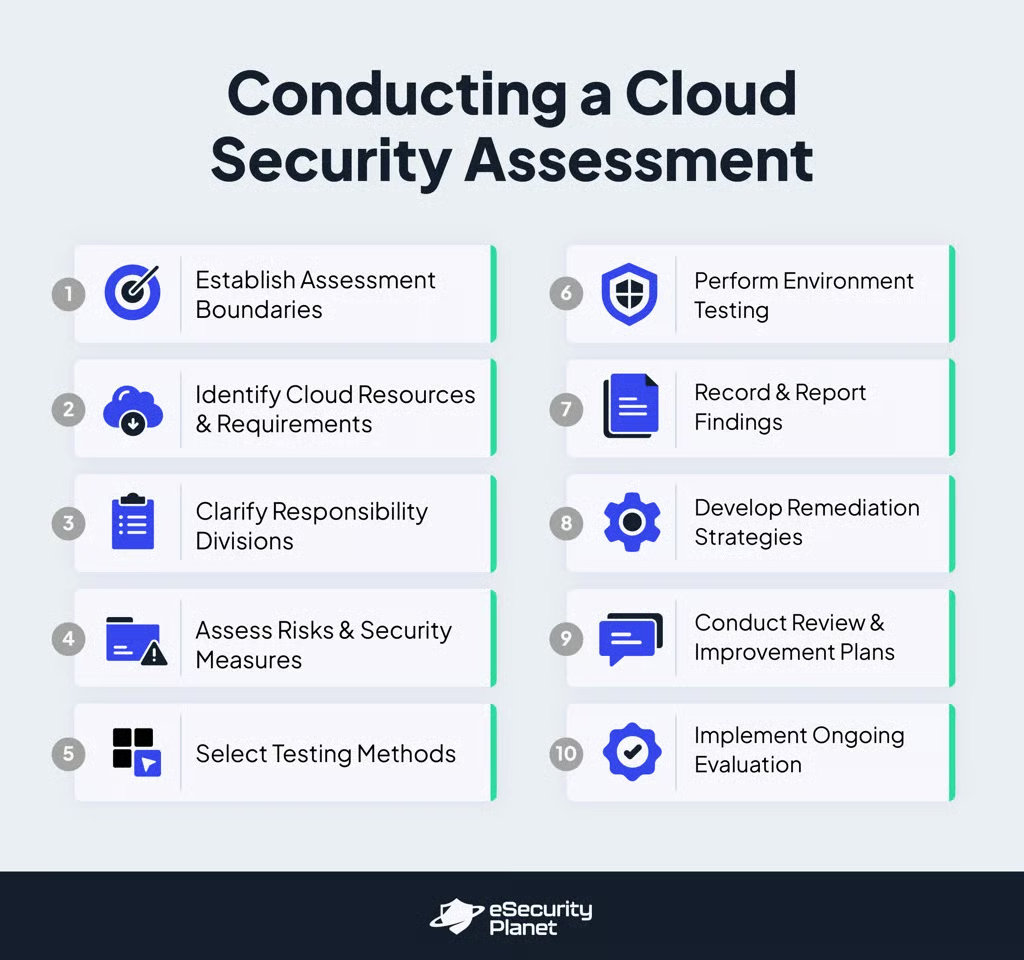
Définir les limites de l’évaluation
Définissez le périmètre en précisant les actifs cloud, les applications et les données qui seront analysés. Fixez des objectifs de sécurité précis, liés à la stratégie de votre organisation, et utilisez des frameworks tels qu’OWASP SAMM ou AWS CIS afin de garantir une couverture complète. Définissez les limites et alignez-vous sur les exigences légales et les normes du secteur.
Identifier les ressources et les exigences cloud
Répertoriez tous les actifs cloud, y compris les données et les configurations. Examinez ces actifs pour détecter les vulnérabilités et recueillez des informations sur les configurations, l’architecture réseau et les contrôles d’accès. Déterminez les exigences de sécurité à l’aide de frameworks de conformité et des politiques de l’entreprise afin de garantir que votre infrastructure cloud est sécurisée et conforme.
Clarifier la répartition des responsabilités
Échangez avec votre fournisseur cloud pour mieux comprendre son modèle de responsabilité partagée. Pour éviter les lacunes, définissez les rôles de sécurité des fournisseurs comme des organisations. Attribuez en interne les responsabilités liées aux tests de sécurité du cloud et définissez des moyens de garantir le respect des politiques et obligations de sécurité.
Évaluer les risques et les mesures de sécurité
Évaluez les risques associés à chaque actif et à chaque vulnérabilité, en les classant par ordre de priorité selon leur impact. Examinez les mécanismes de sécurité existants afin d’en déterminer l’efficacité. Créez un système de notation des risques et des modèles de menaces pour guider votre évaluation, en vous concentrant sur les dangers propres au cloud et sur des efforts de test adaptés.
Sélectionner les méthodes de test
Choisissez des méthodes de test de sécurité pertinentes, telles que :
- Évaluation des vulnérabilités : Utilise des outils automatisés pour détecter les problèmes connus.
- Tests d’intrusion : Consistent à simuler des attaques pour identifier les failles exploitables.
- Analyse du code source : Vérifie la présence de problèmes de sécurité dans le code.
- Analyse dynamique : Identifie les problèmes lors de l’utilisation réelle.
- Analyse de la configuration : Détecte les problèmes de configuration.
Effectuer des tests de l’environnement
Effectuez des évaluations des vulnérabilités et des tests d’intrusion afin d’identifier les menaces et faiblesses potentielles. Utilisez plusieurs approches :
- Boîte noire : Effectue des tests sans aucune information préalable sur l’environnement.
- Boîte grise : Utilise des connaissances limitées pour simuler des menaces internes.
- Boîte blanche : Évalue l’environnement avec des informations complètes afin d’identifier des vulnérabilités spécifiques.
Consigner et communiquer les résultats
Documentez toutes les vulnérabilités, erreurs de configuration et possibilités d’exploitation rencontrées pendant les tests. Fournissez des recommandations concrètes de remédiation et des synthèses destinées aux dirigeants afin de garantir que les parties prenantes comprennent les résultats, les risques et les répercussions sur l’activité.
Élaborer des stratégies de remédiation
Créez un plan priorisé pour traiter les vulnérabilités identifiées. Incluez des suggestions visant à renforcer les contrôles d’accès, à effectuer des tests supplémentaires et à réviser les plans de sécurité. Collaborez avec les équipes de développement pour apporter les correctifs et garantir leur efficacité grâce à de nouveaux tests.
Effectuer un examen et planifier les améliorations
Effectuez une évaluation après les tests afin d’identifier les enseignements tirés et les possibilités d’amélioration. Mettez à jour votre plan de sécurité du cloud pour y intégrer les nouvelles technologies, les risques et les bonnes pratiques. Utilisez les informations recueillies pour améliorer les futures évaluations et le niveau global de sécurité.
Mettre en œuvre une évaluation continue
Considérez les évaluations de la sécurité du cloud comme une procédure continue. Suivez l’évolution des menaces en examinant et en mettant régulièrement à jour vos processus d’évaluation. Mettez en place une surveillance continue, notamment au moyen de systèmes de détection des intrusions et de renseignements sur les menaces, afin de garantir la sécurité de l’environnement cloud et sa résilience.
Bonnes pratiques et recommandations pour l’évaluation de la sécurité du cloud
Les pratiques recommandées pour les évaluations de la sécurité du cloud comprennent l’examen de la documentation, la conduite d’entretiens et la réalisation de tests automatisés et manuels. Formulez des recommandations précises à partir des résultats, collaborez sur vos conclusions et utilisez des services de sécurité du cloud. Automatisez et intégrez également les processus de test de sécurité afin d’améliorer l’efficacité et les résultats de la mise en œuvre de mesures robustes de sécurité du cloud.
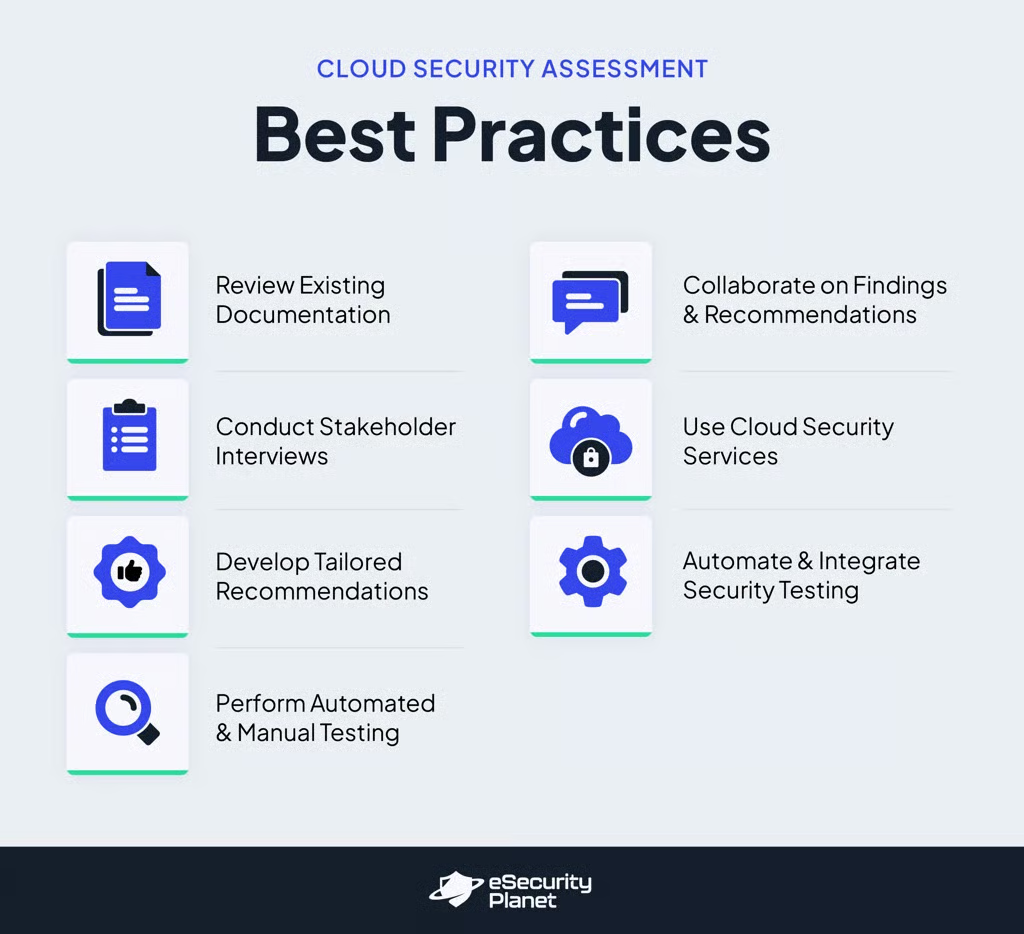
Examiner la documentation existante et mener des entretiens avec les parties prenantes
Commencez par analyser la documentation actuelle et mener des entretiens avec les principales parties prenantes afin de mieux comprendre les objectifs commerciaux du client, son architecture cloud et les changements prévus. Cela garantit que l’évaluation est adaptée à ses besoins spécifiques et à ses futures évolutions.
Effectuer des tests automatisés et manuels
Utilisez des outils automatisés pour rechercher les erreurs de configuration et les anomalies dans l’environnement cloud. Complétez cette approche par des tests manuels afin de rechercher les vecteurs d’attaque potentiels. La combinaison de ces méthodologies permet d’examiner l’environnement en profondeur, en révélant à la fois les défauts techniques et les vulnérabilités de sécurité que les outils automatisés peuvent ne pas détecter, pour une évaluation plus complète du niveau de sécurité du cloud.
Élaborer des recommandations adaptées
Analysez les vulnérabilités et les problèmes découverts lors des tests afin de formuler des recommandations adaptées. Présentez-les aux autres équipes de sécurité. Veillez à ce qu’elles répondent aux risques spécifiques et soient cohérentes avec les exigences et les objectifs de sécurité du client.
Collaborer sur les résultats et les recommandations
Examinez les résultats et les recommandations avec les parties prenantes internes, en fournissant des explications complètes et en répondant à toutes leurs questions. Cette approche collaborative garantit une compréhension approfondie des problèmes et des recommandations, ce qui facilite la mise en œuvre efficace des actions et solutions proposées. Favorisez une communication ouverte afin d’établir un alignement commun et de résoudre les éventuelles questions ou idées reçues.
Utiliser des services de sécurité du cloud
Utilisez des services spécialisés de sécurité du cloud pour renforcer votre sécurité. Effectuez une réponse aux incidents afin d’analyser les violations et de mettre en œuvre des stratégies de réponse. Réalisez des évaluations de compromission pour identifier les violations actuelles ou passées. Simulez des exercices red team/blue team afin de tester et de développer les défenses au moyen d’attaques contrôlées et ciblées. Cela garantit une sécurité et une préparation globales face aux menaces potentielles.
Automatiser et intégrer les tests de sécurité
Automatisez l’analyse des vulnérabilités, l’analyse du code et les contrôles de sécurité afin de garantir une couverture uniforme et une réponse rapide. Intégrez ces technologies aux pipelines CI/CD pour détecter rapidement les vulnérabilités. Ce processus permet une correction immédiate et garantit une sécurité robuste tout au long du cycle de développement.
Pour renforcer votre approche de protection du cloud, intégrez ces bonnes pratiques spécifiques à l’évaluation de la sécurité aux bonnes pratiques de sécurité du cloud.
Foire aux questions (FAQ)
Qu’est-ce qu’une checklist de sécurité du cloud ?
Une checklist de sécurité du cloud peut vous aider à examiner et à préparer les évaluations de la sécurité du cloud. Plusieurs équipes collaborent pour élaborer ou auditer les règles de sécurité, sécuriser les données, vérifier la conformité et préserver la confiance des clients. Cet outil fournit une feuille de route pour sécuriser les accès au cloud et évalue l’efficacité des mesures de sécurité actuelles.
Quels sont les 4 types de contrôles de sécurité du cloud ?
Il existe quatre grands types de contrôles de sécurité du cloud. Contrôles dissuasifs visent à dissuader les attaquants en indiquant les conséquences d’un comportement destructeur. Contrôles préventifs renforcent les défenses en mettant en œuvre des mesures telles que l’authentification multifacteur et des techniques de développement sécurisé. Contrôles détectifs utilisent des techniques telles que les systèmes de détection des intrusions pour découvrir les menaces et y répondre. Contrôles correctifs limitent les dommages en redémarrant les systèmes et en isolant les serveurs infectés.
Que comprend une évaluation de la sécurité du cloud ?
Une évaluation de la sécurité du cloud peut notamment porter sur le chiffrement des données en transit et au repos, la mise en œuvre de contrôles d’accès robustes, l’utilisation de l’authentification multifacteur ainsi que la configuration de la journalisation et de la surveillance. Elle comprend également l’application des correctifs de sécurité, l’élaboration d’un plan de réponse aux incidents, la garantie de la conformité, la mise en place de stratégies de sauvegarde et de récupération des données, l’évaluation de la sécurité des fournisseurs et la formation des employés à la sécurité.
En résumé : évaluez dès maintenant votre posture de sécurité du cloud
Une évaluation de la sécurité du cloud est essentielle à la sécurité globale du cloud, mais elle doit être maintenue, surveillée et mise à jour régulièrement. Utilisez les technologies disponibles pour accélérer les évaluations et intégrez-les à votre stratégie globale de sécurité du cloud. Cette méthode renforce la protection de vos environnements cloud en garantissant que les mesures de sécurité s’adaptent aux menaces émergentes et aux changements de votre architecture cloud.
Après l’évaluation de la sécurité du cloud vient la gestion de la sécurité du cloud. Gérez et maintenez votre infrastructure cloud en consultant notre guide consacré aux types, aux stratégies, aux risques et aux bonnes pratiques de la gestion de la sécurité du cloud.