

















Cloud-Sicherheitsprobleme bezeichnen die Bedrohungen, Risiken und Herausforderungen in der Cloud-Umgebung. Bedrohungen sind aktive Angriffe, die auf Schwachstellen in Systemen abzielen. Risiken umfassen potenzielle Schäden durch Cyberbedrohungen und Schwachstellen. Herausforderungen sind Lücken und Hindernisse beim Erreichen eines guten Sicherheitsniveaus. Um diese Cloud-Sicherheitsprobleme zu bekämpfen, sollten Sie eine robuste Cloud-Sicherheitsstrategie entwickeln, die alle drei Bereiche abdeckt und so umfassenden Schutz bietet.
4 wichtige Cloud-Sicherheitsbedrohungen
Cloud-Sicherheitsbedrohungen sind alle potenziellen Schäden, die Ihren Cloud-Systemen zugefügt werden können. Wenn Sie Cloud-Ressourcen aktiv schützen, bewahren Sie sie vor unbeabsichtigten oder absichtlichen Bedrohungen, die Schwachstellen ausnutzen, um Daten zu zerstören oder zu stehlen. Das Bedrohungsmanagement konzentriert sich darauf, diese Gefahren zu mindern und Cloud-Ressourcen wirksam zu schützen. Zu den größten Bedrohungen der Cloud-Sicherheit zählen DDoS-Angriffe, Malware in Cloud-Speicher-Buckets, Insider-Bedrohungen und APT-Angriffe.
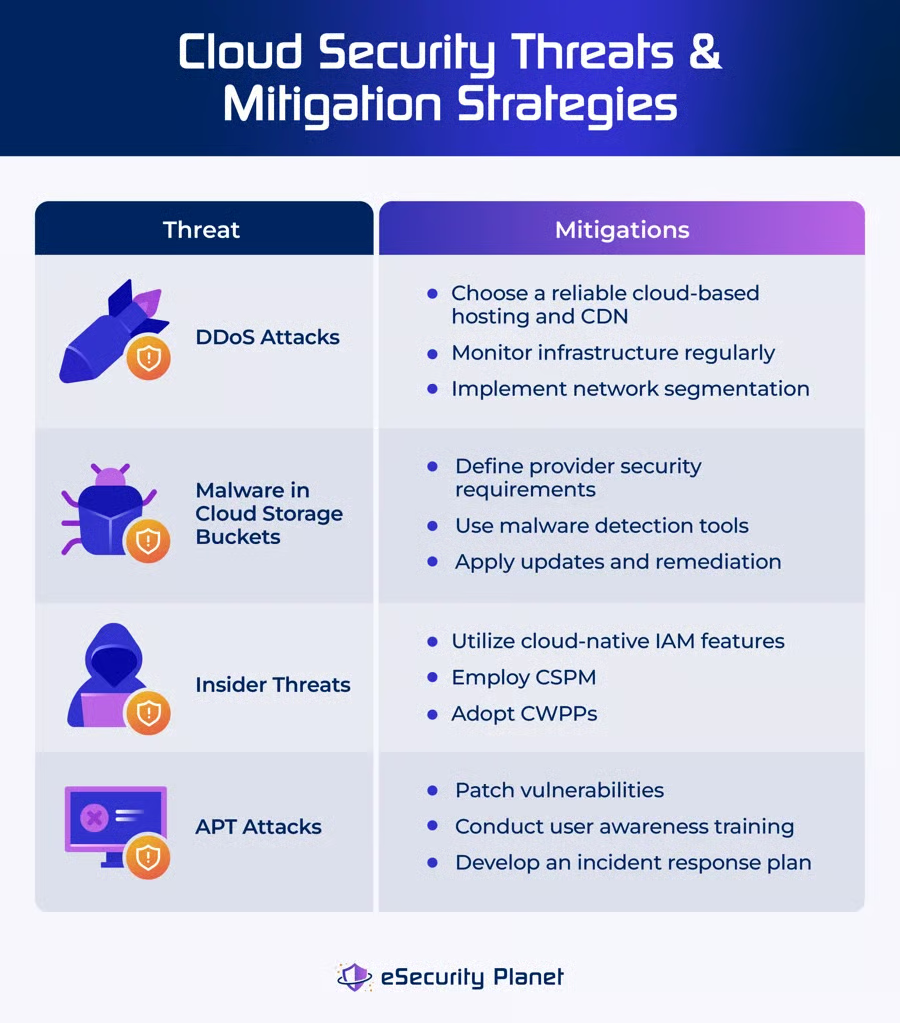
Distributed-Denial-of-Service-Angriffe (DDoS)
DDoS-Angriffe überfluten Cloud-Dienste mit übermäßigem Datenverkehr und machen sie für Benutzer unzugänglich. Sie überlasten Netzwerke oder Anwendungen mit mehr Verbindungen, als diese verarbeiten können, was zu erheblichen Ausfällen und finanziellen Verlusten führt. DDoS-Angriffe nutzen mehrere infizierte Geräte in verschiedenen Netzwerken, um ein Botnetz aufzubauen. Dieses Botnetz ist eine Sammlung mit Malware infizierter Rechner, die den Angriff koordinieren.
Wenden Sie die folgenden Strategien an, um DDoS-Angriffe einzudämmen:
- Wählen Sie ein gutes cloudbasiertes Hosting: Wählen Sie einen Anbieter mit hoher Bandbreite und Content-Delivery-Netzwerken (CDN). Verbergen Sie die IP-Adresse des ursprünglichen Webservers und beschränken Sie den Zugriff mit einer Firewall.
- Überwachen Sie die Infrastruktur kontinuierlich: Überprüfen Sie regelmäßig die Systemkapazität, den Datenverkehr und wichtige Infrastrukturelemente wie Firewalls, um Unregelmäßigkeiten zu erkennen.
- Setzen Sie Netzwerksegmentierung ein: Trennen Sie interne und externe Netzwerke und isolieren Sie wichtige Systeme, um die Auswirkungen von Angriffen einzudämmen.
Um eine Lösung auszuwählen, die die Auswirkungen von DDoS-Angriffen in Ihrem Unternehmen reduziert, lesen Sie unseren Einkaufsführer zu den besten Anbietern von DDoS-Schutzdiensten.
Malware in Cloud-Speicher-Buckets
Malware bedroht Cloud-Speicher-Buckets aufgrund von Fehlkonfigurationen, infizierten Daten und Phishing. Sie verbreitet sich über unsichere Einstellungen, die schädliche Uploads, nicht gepatchte Software, anfällige Anwendungen und Supply-Chain-Angriffe unter Einbeziehung von in diesen Buckets gespeicherten Abhängigkeiten von Drittanbietern ermöglichen.
So können Sie die Auswirkungen von Malware in Cloud-Speicher-Buckets reduzieren:
- Implementieren Sie Tools zur Malware-Erkennung: Setzen Sie heuristische Scans und signaturbasierte Erkennung für bekannte und unbekannte Malware ein.
- Legen Sie Sicherheitsanforderungen für Anbieter fest: Erlauben Sie nur den Zugriff durch vertrauenswürdige Drittanbieter, die nachweislich über eine gute Sicherheitsbilanz und entsprechende Zertifizierungen verfügen.
- Führen Sie Updates durch und priorisieren Sie die Behebung: Halten Sie Ihre Software und Abhängigkeiten auf dem neuesten Stand. Priorisieren Sie Maßnahmen zur Behebung entsprechend der Sensibilität der Daten.
Lesen Sie unseren Leitfaden zu den sichersten Cloud-Speicherlösungen und erfahren Sie mehr über die wichtigsten Funktionen, Preise und Vorteile jeder Lösung.
Insider-Bedrohungen
Insider-Bedrohungen in der Cloud treten auf, wenn Personen mit autorisiertem Zugriff auf die Cloud-Dienste eines Unternehmens – etwa Mitarbeiter, Auftragnehmer oder Partner – ihre Berechtigungen missbrauchen, um dem Unternehmen aktiv zu schaden. Dies kann durch die Weitergabe von Daten oder vorsätzliche Sabotage geschehen, etwa durch das Löschen von Daten oder die Installation schädlicher Software. Der Fernzugriff auf die Cloud erschwert Erkennung und Schutz und vergrößert dadurch die potenzielle Angriffsfläche.
Senken Sie das Risiko von Insider-Bedrohungen mit den folgenden Methoden:
- Nutzen Sie Cloud-native-IAM-Funktionen: Setzen Sie ein erweitertes Identitäts- und Zugriffsmanagement (IAM) ein, um das Prinzip der geringsten Berechtigungen durchzusetzen und Vektoren für Insider-Bedrohungen zu verhindern.
- Implementieren Sie CSPM: Nutzen Sie Systeme für Cloud Security Posture Management (CSPM), um Bedrohungen, Fehlkonfigurationen und unerwünschte Zugriffsversuche zu erkennen.
- Setzen Sie CWPPs ein: Nutzen Sie Workload-Protection-Plattformen (CWPPs), um verdächtige Aktivitäten in allen Cloud-Workloads zu erkennen und zu verhindern.
Sehen Sie sich unsere Liste der besten Cloud-Sicherheitsunternehmen und -anbieter an, um die Lösungen zu vergleichen, die Sie bei der Eindämmung von Insider-Bedrohungen unterstützen können.
Advanced Persistent Threats (APT)
Eine Advanced Persistent Threat (APT) ist ein lang andauernder, gezielter Cyberangriff, bei dem sich ein Eindringling Zugang zu einem Netzwerk verschafft und dabei unbemerkt bleibt. APTs zielen darauf ab, kritische Informationen zu stehlen und langfristigen Zugriff aufrechtzuerhalten. Sie werden sorgfältig geplant und häufig von finanzstarken Gruppen ausgeführt, die Methoden wie Spear-Phishing, Zero-Day-Exploits, Watering-Hole-Angriffe und den Diebstahl von Zugangsdaten einsetzen, um prominente Ziele zu kompromittieren.
Probieren Sie diese Maßnahmen aus, um APT-Angriffe zu verhindern:
- Beheben Sie Schwachstellen sofort: Halten Sie die Software auf dem neuesten Stand, indem Sie Patches so schnell wie möglich einspielen und regelmäßig nach Schwachstellen suchen, um diese zu erkennen und zu beheben, bevor sie ausgenutzt werden.
- Führen Sie Schulungen zur Sensibilisierung der Benutzer durch: Integrieren Sie ein gezieltes Schulungsprogramm in die Einarbeitung und Arbeitsabläufe, damit Mitarbeiter mehr über Social-Engineering-Methoden, Phishing-Risiken und bewährte Verfahren für Cloud-Sicherheit erfahren.
- Überwachen Sie die Umgebung und entwickeln Sie einen Plan zur Reaktion auf Sicherheitsvorfälle: Setzen Sie auf kontinuierliche Überwachung, um verdächtiges Verhalten frühzeitig zu erkennen, und erstellen Sie eine robuste Strategie zur Reaktion auf Vorfälle, um Sicherheitsverletzungen schnell zu beheben.
4 wichtige Cloud-Sicherheitsrisiken
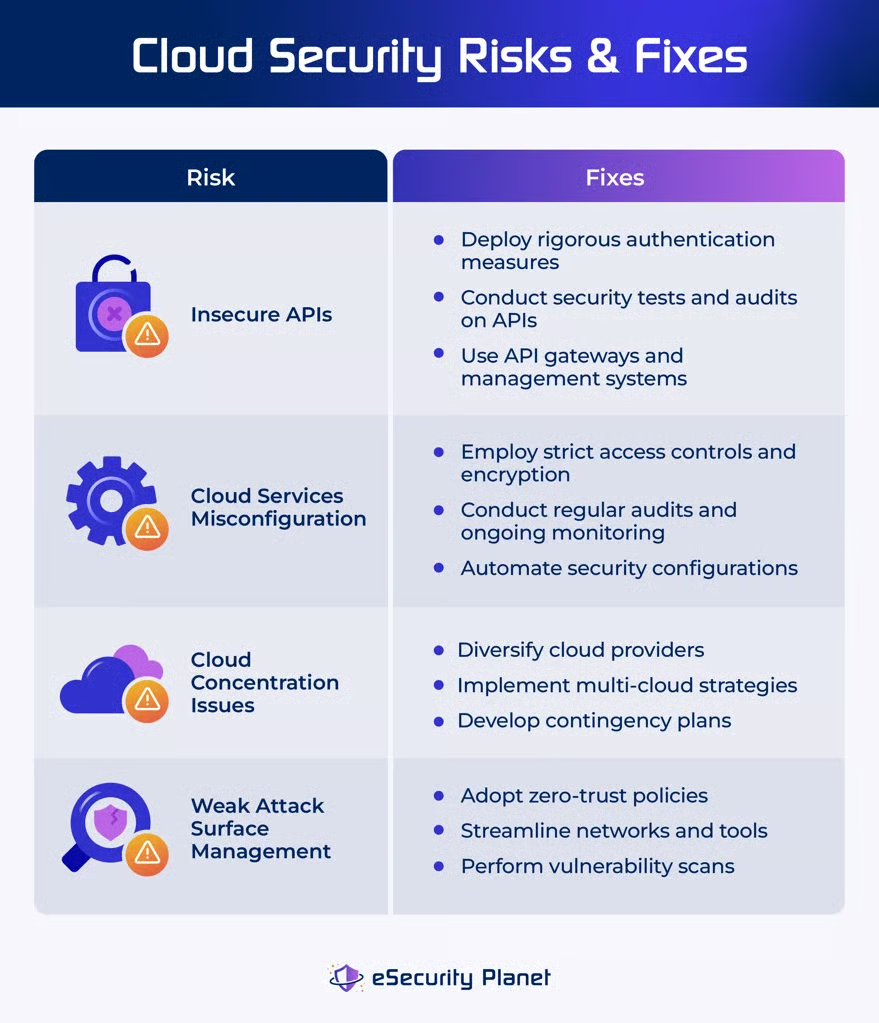
Ein Cloud-Sicherheitsrisiko ergibt sich aus der Kombination der Wahrscheinlichkeit, dass eine Bedrohung eintritt, und der Verwundbarkeit des Systems. Zu den Cloud-Risiken zählen unsichere APIs, Fehlkonfigurationen, Cloud-Konzentration und eine unzureichend verwaltete Angriffsfläche. Auch wenn sich Risiken kaum vollständig beseitigen lassen, können sie durch Bewertungen, Vorschriften und Pläne für die Folgen einer Bedrohung innerhalb der Toleranzgrenzen eines Unternehmens gehalten werden.
Unsichere APIs
Eine unsichere Application Programming Interface (API) in Cloud-Diensten ermöglicht unbefugten Zugriff und Datenschutzverletzungen. APIs sorgen für eine nahtlose Integration zwischen Cloud-Diensten, werden jedoch bei unzureichender Absicherung zu Zugangspunkten für Angreifer. API-Sicherheitsrisiken können Probleme bei Authentifizierung, Eingabevalidierung, Verschlüsselung, Berechtigungen, Fehlerbehandlung und Ratenbegrenzung verursachen.
Begegnen Sie unsicheren APIs mit den folgenden Maßnahmen:
- Implementieren Sie umfassende Sicherheitsmaßnahmen: Setzen Sie konsequente Authentifizierung, Autorisierung und Eingabevalidierung sowie kontinuierliche API-Sicherheitstests und -überwachung ein.
- Führen Sie regelmäßig Sicherheitstests und Audits für APIs durch: Erkennen und beheben Sie Probleme schnell mithilfe von Verfahren wie Penetrationstests, Code-Reviews und Schwachstellenbewertungen.
- Nutzen Sie API-Gateways und Managementsysteme: Verringern Sie das Risiko von Schwachstellen in einzelnen APIs, indem Sie Sicherheitsfunktionen wie Authentifizierung, Ratenbegrenzung und Verschlüsselung zentralisieren.
Lesen Sie unseren Leitfaden dazu, wie Sie Ihre API-Sicherheit mit den führenden API-Sicherheitslösungen und -Tools stärken können, einschließlich ihrer Funktionen, Vorteile und mehr.
Fehlkonfiguration von Cloud-Diensten
Eine Fehlkonfiguration von Cloud-Diensten liegt vor, wenn Cloud-Einstellungen falsch sind und dadurch Sicherheitsverletzungen sowie unbefugter Zugriff auf kritische Daten entstehen. Sie ist eine häufige Ursache für Datenschutzverletzungen, die oft auf Konfigurationsprobleme zurückzuführen sind. Dadurch werden sensible Informationen dem öffentlichen Internet zugänglich gemacht, was Reputationsschäden und finanzielle Verluste zur Folge hat.
Um die Risiken von Fehlkonfigurationen Ihrer Cloud-Dienste zu verringern, setzen Sie Folgendes um:
- Setzen Sie strenge Zugriffskontrollen und Verschlüsselung ein: Nutzen Sie rigorose Mechanismen für Zugriffskontrolle und Verschlüsselung, um sensible Daten vor unbefugtem Zugriff zu schützen.
- Führen Sie regelmäßige Audits und eine kontinuierliche Überwachung durch: Erkennen und korrigieren Sie Fehlkonfigurationen mithilfe von Audit- und Überwachungslösungen.
- Automatisieren Sie Sicherheitseinstellungen: Nutzen Sie Automatisierungstools, um einheitliche und sichere Einstellungen in Cloud-Diensten bereitzustellen und das Risiko menschlicher Fehler und Fehlkonfigurationen zu senken.
Lesen Sie unseren vollständigen Leitfaden zum Cloud-Konfigurationsmanagement, um besser zu verstehen, wie sich Fehlkonfigurationen in der Cloud damit beheben lassen.
Risiken der Cloud-Konzentration
Ein Cloud-Konzentrationsrisiko entsteht, wenn ein Unternehmen übermäßig von einigen wenigen wichtigen Cloud-Anbietern abhängig ist. Diese Abhängigkeit erhöht die möglichen Auswirkungen von Störungen durch den Ausfall eines einzelnen Anbieters. Da nur wenige Alternativen zur Verfügung stehen, haben Unternehmen Schwierigkeiten, dieses Risiko zu reduzieren und gleichzeitig die Vorteile der Cloud zu nutzen. Mögliche Folgen sind weitreichende Auswirkungen einzelner Ereignisse, eine starke Anbieterabhängigkeit, die technologische Optionen einschränkt, sowie Verstöße gegen regulatorische Vorgaben aufgrund unterschiedlicher Beschränkungen.
Mit diesen Strategien können Sie Risiken der Cloud-Konzentration begegnen:
- Diversifizieren Sie die Cloud-Anbieter: Verringern Sie die Abhängigkeit, indem Sie das Risiko auf mehrere Cloud-Anbieter verteilen, und minimieren Sie die Auswirkungen eines Ausfalls eines einzelnen Anbieters.
- Implementieren Sie Multi-Cloud-Strategien: Verteilen Sie Workloads und Dienste auf mehrere Cloud-Plattformen, um Redundanz und Widerstandsfähigkeit gegenüber Störungen zu gewährleisten.
- Erstellen Sie Notfallpläne: Entwickeln Sie sorgfältig geplante Kontinuitätspläne, um auf großflächige Ausfälle von Cloud-Diensten schnell reagieren zu können.
Unzureichendes Management der Angriffsfläche
Ein unzureichendes Management der Angriffsfläche liegt vor, wenn Schwachstellen in einem System nicht ordnungsgemäß erkannt und entschärft werden. Ursache ist, dass potenzielle Zugangspunkte wie Geräte, Benutzer und Softwarefehler nicht identifiziert, getestet und überwacht werden. Zu den Folgen zählen ein erhöhtes Risiko von Datenschutzverletzungen, unbefugtem Zugriff und Cyberangriffen infolge unerkannter Schwachstellen, die Systemintegrität, Datenschutz und die allgemeine Sicherheitslage gefährden.
Beheben Sie Defizite beim Management der Angriffsfläche mit diesen Tipps:
- Führen Sie Zero-Trust-Richtlinien ein: Beschränken Sie unrechtmäßigen Zugriff durch Zero-Trust-Sicherheit, die gewährleistet, dass nur autorisierte Benutzer auf Netzwerke zugreifen können. Dadurch werden Zugangspunkte reduziert und die Infrastruktur besser gegen Cyberangriffe geschützt.
- Verschlanken Sie Netzwerke und Tools: Entfernen Sie unnötige Software, Programme und Geräte, minimieren Sie Fehler und reduzieren Sie die Angriffsfläche, um unbefugten Zugriff auf die Daten Ihres Unternehmens zu verhindern.
- Führen Sie Schwachstellenscans durch: Führen Sie regelmäßig Netzwerk-Scans durch, um Schwachstellen zu erkennen und zu beheben, die Angriffsfläche sichtbar zu machen und sowohl Cloud- als auch lokale Netzwerke vor einer Ausnutzung zu schützen.
Werfen Sie einen Blick auf unsere ausführliche Übersicht zur besten Software für das Management von Angriffsflächen, ihre Vorteile, wichtigsten Funktionen und Preise.
4 wichtige Herausforderungen der Cloud-Sicherheit
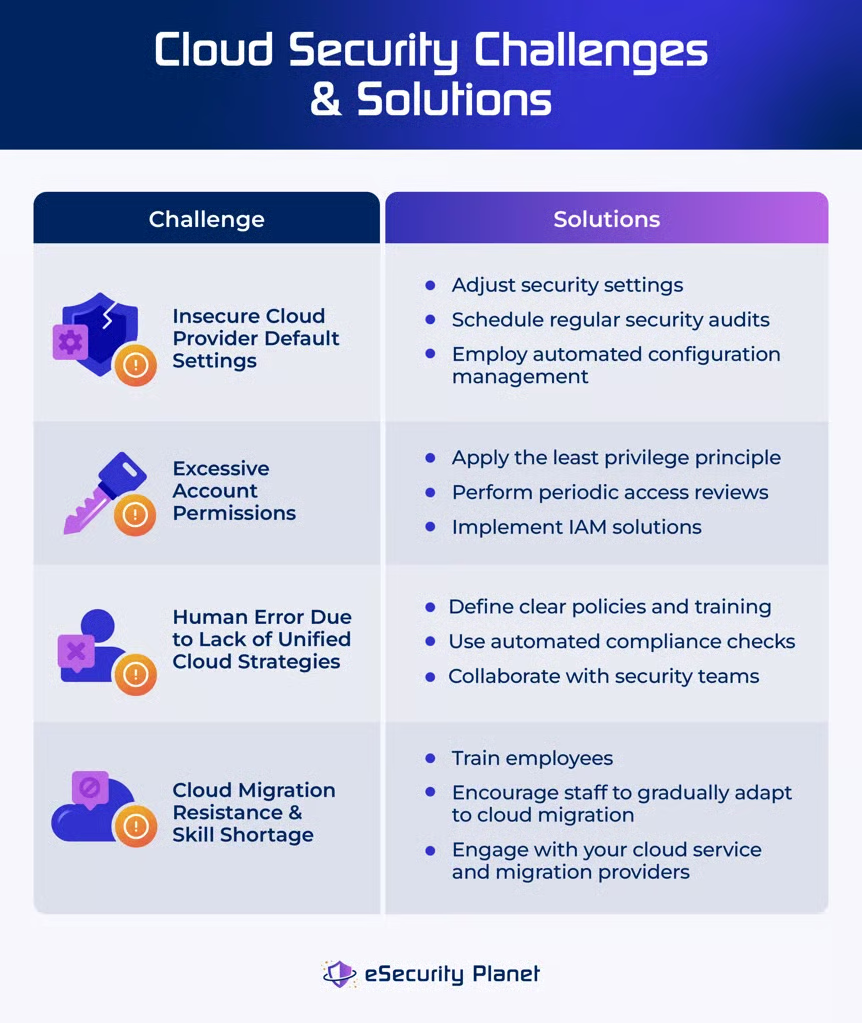
Cloud-Sicherheitsherausforderungen bezeichnen die Schwierigkeiten, mit denen ein Unternehmen beim Schutz seiner Cloud-Systeme vor Angreifern und Eindringlingen konfrontiert ist. Diese Herausforderungen entstehen durch Schwachstellen und die Komplexität der Cloud-Architektur und setzen Ihre Ressourcen dadurch Risiken aus. Beim Umgang mit Cloud-Herausforderungen geht es darum, Probleme zu erkennen und zu beheben – insbesondere während der Systemmigration –, um robuste Sicherheitsmaßnahmen zu gewährleisten.
Unsichere Standardeinstellungen von Cloud-Anbietern
Unsichere Standardeinstellungen von Cloud-Anbietern liegen vor, wenn die Sicherheitsrichtlinien eines Unternehmens dessen Anforderungen nicht erfüllen. Crowdstrikes Cloud-Risikobericht 2023 ergab, dass 36 % der gemeldeten Fehlkonfigurationen auf unsichere Standardeinstellungen zurückzuführen sind. Dies kann zu öffentlich zugänglichen Snapshots, offenen Datenbanken und vernachlässigter Cloud-Infrastruktur führen, wodurch sensible Daten böswilligen Akteuren zugänglich gemacht werden und das Risiko von Datendiebstahl, -zerstörung oder -manipulation steigt.
So beheben Sie unsichere Einstellungen von Cloud-Anbietern:
- Passen Sie die Sicherheitseinstellungen an: Ändern Sie die Standardeinstellungen des Cloud-Anbieters entsprechend den Sicherheitsanforderungen des Unternehmens und gewährleisten Sie einen wirksamen Schutz vor potenziellen Schwachstellen und unbefugtem Zugriff.
- Führen Sie regelmäßige Sicherheits-Audits durch: Planen Sie regelmäßige Audits, um unsichere Standardeinstellungen zu erkennen und zu beheben. Stellen Sie sicher, dass die Konfigurationen weiterhin den Best Practices für Sicherheit und den Unternehmensrichtlinien entsprechen.
- Setzen Sie automatisiertes Konfigurationsmanagement ein: Nutzen Sie automatisierte Technologien, um Sicherheitskonfigurationen zu verwalten und durchzusetzen. Stellen Sie sicher, dass die Sicherheitseinstellungen in allen Cloud-Umgebungen einheitlich sind.
Übermäßige Kontoberechtigungen
Übermäßige Kontoberechtigungen liegen vor, wenn Unternehmen Benutzerkonten mehr Rechte einräumen als erforderlich, wodurch das Risiko von Sicherheitsverletzungen steigt. Angreifer, die diese Berechtigungen nutzen, können erheblichen Schaden verursachen, einschließlich Datenexfiltration, Datenzerstörung, Codeänderungen, lateraler Bewegung, Persistenz und Rechteausweitung. Dadurch steigt die Wahrscheinlichkeit von Sicherheitsvorfällen und die Integrität sowie Vertraulichkeit der Systeme werden gefährdet.
Berücksichtigen Sie die folgenden Methoden, um Probleme mit übermäßigen Kontoberechtigungen zu beheben:
- Setzen Sie das Prinzip der geringsten Berechtigung um: Beschränken Sie Benutzerkonten auf die Berechtigungen, die für ihre Aufgaben und Rollen erforderlich sind.
- Führen Sie regelmäßige Zugriffsüberprüfungen durch: Überprüfen Sie die Benutzerberechtigungen regelmäßig, um unnötige Rechte zu erkennen und zu entfernen.
- Nutzen Sie Lösungen für Identity and Access Management: Implementieren Sie IAM-Lösungen, um die Verwaltung des Benutzerzugriffs zu zentralisieren und zu automatisieren sowie granular abgestufte Berechtigungen durchzusetzen.
Sehen Sie, welche Identity-and-Access-Management-Lösung Ihrem Unternehmen die idealen Funktionen und Stärken bietet.
Menschliche Fehler aufgrund fehlender einheitlicher Cloud-Strategien
Das Fehlen einer einheitlichen Cloud-Strategie und menschliche Fehler sind miteinander verbundene Herausforderungen der Cloud. Menschliche Fehler, etwa Fehlkonfigurationen oder die Unfähigkeit, Sicherheitsvorschriften einzuhalten, sind häufig auf fehlende klare Anweisungen und einheitliche Verfahren zur Verwaltung von Cloud-Ressourcen zurückzuführen. Ein fragmentierter Ansatz bei der Cloud-Verwaltung erhöht die Wahrscheinlichkeit menschlicher Fehler, da Mitarbeiter ohne einheitliche Vorgaben und Kontrollen unbeabsichtigt Sicherheitsmaßnahmen übersehen können.
Reduzieren Sie menschliche Fehler aufgrund fehlender einheitlicher Cloud-Strategien mit den folgenden Maßnahmen:
- Stellen Sie klare Richtlinien und Schulungen bereit: Definieren Sie umfassende Sicherheitsrichtlinien und schulen Sie Ihre Mitarbeiter regelmäßig zu Best Practices für Cloud-Sicherheit. Verringern Sie die Wahrscheinlichkeit menschlicher Fehler, indem Sie die Umsetzung Ihrer Cloud-Richtlinien überwachen.
- Implementieren Sie automatisierte Compliance-Prüfungen: Überwachen Sie Cloud-Umgebungen kontinuierlich mit automatisierten Tools auf die Einhaltung von Sicherheitsstandards. Verringern Sie die Auswirkungen menschlicher Fehler, indem Sie einheitliche Vorgehensweisen einhalten.
- Fördern Sie die funktionsübergreifende Zusammenarbeit: Fördern Sie die Zusammenarbeit zwischen IT-, Sicherheits- und DevOps-Teams, um einheitliche Cloud-Strategien zu entwickeln, bei denen sowohl Geschwindigkeit als auch Sicherheit im Vordergrund stehen. Stimmen Sie die Ziele aufeinander ab und verringern Sie die Wahrscheinlichkeit fragmentierter Ansätze.
Widerstand gegen die Cloud-Migration und Fachkräftemangel
Der Widerstand gegen die Cloud-Migration wird häufig durch Bedenken hinsichtlich der Unvertrautheit mit neuen Technologien ausgelöst. Der Fachkräftemangel bezieht sich auf den Mangel an kompetenten Personen mit Kenntnissen in der Cloud-Migration. Der Fachkräftemangel verstärkt den Widerstand, da er den Zugang zu wichtigen Cloud-KKompetenzen einschränkt und die erfolgreiche Einführung und Implementierung von Cloud-Lösungen behindert. Dies wirkt sich auf den Zeitrahmen und die Qualität der Cloud-Migration sowie auf die Agilität und Wettbewerbsfähigkeit des Unternehmens aus.
Wenden Sie die folgenden Ansätze an, um den Widerstand gegen die Cloud-Migration und den Fachkräftemangel in Ihrem Unternehmen zu verringern:
- Investieren Sie in die Weiterbildung von Mitarbeitern: Schulen Sie Ihr vorhandenes IT-Personal in Strategien und Technologien für die Cloud-Migration. Bieten Sie kontinuierliche Schulungen an, damit Ihre Mitarbeiter über die neuesten Entwicklungen im Cloud Computing informiert bleiben.
- Fördern Sie interne Talente: Ermöglichen Sie Ihren Mitarbeitern, schrittweise Kompetenzen für die Cloud-Migration zu erwerben. Fördern Sie die funktionsübergreifende Zusammenarbeit und den Wissensaustausch, um die Fachkenntnisse in den Abteilungen zu erweitern.
- Gehen Sie strategische Partnerschaften mit Anbietern ein: Arbeiten Sie mit Cloud-Service-Providern und Migrationsanbietern zusammen, um Zugang zu externem Wissen und Ressourcen zu erhalten. Nutzen Sie die Unterstützung der Anbieter für Schulungen, Beratung und Anleitung während des gesamten Migrationsprozesses.
So entwickeln Sie eine robuste Cloud-Sicherheitsstrategie
Eine starke Cloud-Sicherheitsstrategie umfasst umfassende Maßnahmen, um Bedrohungen, Risiken und Herausforderungen ganzheitlich zu begegnen. Eine solide Strategie stützt sich auf eine umfassende Ressourcenplanung für das Unternehmen, Risikobewertung, Reaktion auf Bedrohungen und Methoden zur Containersicherheit. Schließlich sollte sie kulturelle und technische Herausforderungen durch Lösungen und Schulungsprogramme angehen, die das Sicherheitsbewusstsein stärken und Sicherheitsabläufe effizienter gestalten.
Entwickeln Sie eine umfassende Strategie und Ressourcen für die Unternehmens-Cloud
Entwickeln Sie vor dem Wechsel in die Cloud eine umfassende Strategie und Ressourcen für die Unternehmens-Cloud, um Risiken im Zusammenhang mit der unbefugten oder nicht gemeldeten Nutzung öffentlicher Clouds zu mindern. Diese Strategie ermöglicht einen sicheren und kontrollierten Übergang, der auf die Unternehmensziele abgestimmt ist, und reduziert die mit nicht genehmigten Cloud-Praktiken verbundenen Risiken. So beginnen Sie:
- Bewerten Sie den aktuellen Cloud-Sicherheitsstatus Ihres Unternehmens: Bewerten Sie die aktuelle Cloud-Nutzung. Ermitteln Sie nicht autorisierte oder unbekannte Bereitstellungen und bewerten Sie die damit verbundenen Risiken.
- Definieren Sie strategische Ziele: Legen Sie klare Ziele für die Einführung der Cloud fest, die mit den Prioritäten des Unternehmens und den regulatorischen Vorgaben übereinstimmen.
- Entwickeln Sie einen Managementrahmen: Erstellen Sie Richtlinien und Verfahren zur Regulierung der Cloud-Nutzung, etwa für Bereitstellung, Zugriffskontrolle und Compliance.
Implementieren Sie ein Modell zur Risikobehandlung
Wenden Sie ein Modell zur Risikobehandlung an, das die Bereiche Agilität, Verfügbarkeit, Sicherheit, Lieferanten und Compliance umfasst, um Cloud-Risiken transparent zu bewerten. Dieses Modell erleichtert fundierte Entscheidungen, indem es Risiken gründlich untersucht und klare Sicherheitserwartungen festlegt. Indem Unternehmen Schwachstellen in diesen Bereichen angehen, können sie Cloud-Risiken erfolgreich verwalten und gleichzeitig die Abstimmung mit den übergeordneten Sicherheitszielen gewährleisten. Gehen Sie dabei wie folgt vor:
- Definieren Sie Risikobereiche: Passen Sie jeden Bereich so an, dass er spezifische Sicherheitsbedenken und Ziele für die Cloud-Umgebung des Unternehmens abbildet.
- Bewerten Sie Cloud-Risiken: Nutzen Sie Tools und Verfahren zur Risikobewertung, um Risiken anhand ihrer Schwere und potenziellen Folgen zu messen und zu priorisieren.
- Entwickeln Sie Strategien zur Risikominderung: Implementieren Sie vorbeugende Maßnahmen, um Risiken mit hoher Priorität zu mindern, etwa durch die Verbesserung von Sicherheitsprozessen, die Einrichtung von Zugriffskontrollen und die Gewährleistung der Compliance.
Nutzen Sie Tools und Lösungen für Cloud-Sicherheit
Implementieren Sie Cloud-Sicherheitslösungen wie eine Cloud Workload Protection Platform (CWPP), Cloud Security Policy Management (CSPM) und Cloud Infrastructure Entitlement Management (CIEM). Diese Lösungen überwachen, erkennen, verhindern und verwalten kontinuierlich komplexe Bedrohungen, Fehlkonfigurationen, Identitätsverletzungen und böswilliges Verhalten in hybriden und Multi-Cloud-Umgebungen. Gehen Sie dabei in der folgenden Reihenfolge vor:
- Wählen Sie geeignete Lösungen aus: Recherchieren und wählen Sie Cloud-Sicherheitslösungen wie CWPP, CSPM und CIEM aus, die Ihren spezifischen Sicherheitsanforderungen entsprechen.
- Stellen Sie die ausgewählten Lösungen bereit: Implementieren Sie die empfohlenen Sicherheitslösungen in hybriden und Multi-Cloud-Umgebungen.
- Aktualisieren und warten Sie die Tools regelmäßig: Halten Sie Ihre Tools auf dem neuesten Stand, um neue Sicherheitsbedrohungen und Schwachstellen wirksam zu beheben.
Vergleichen Sie die Unterschiede zwischen CSPM vs. CWPP vs. CIEM vs. CNAPP und bewerten Sie, welche Cloud-Sicherheitslösung für Ihre Anforderungen am besten geeignet ist.
Implementieren Sie Maßnahmen zur Containersicherheit
Maßnahmen zur Containersicherheit erfordern die Bereitstellung robuster Tools und Mechanismen, um Bedrohungen in containerisierten Umgebungen zu erkennen, zu bewerten und darauf zu reagieren. Dadurch wird die kontinuierliche Sicherheit von Containern gewährleistet, indem Bedrohungen während ihres gesamten Lebenszyklus – von der Erstellung bis zur Stilllegung – erkannt und eingedämmt werden. Dies schützt vor Sicherheitsverletzungen und Schwachstellen in der Cloud-Architektur. Wenden Sie die folgenden Sicherheitsmaßnahmen an:
- Stellen Sie Tools für die Containersicherheit bereit: Überwachen Sie Angriffe und schützen Sie sich davor mithilfe spezialisierter Sicherheitslösungen für containerisierte Umgebungen.
- Implementieren Sie Container-Scanning: Führen Sie regelmäßig Scans von Container-Images und Bereitstellungen durch, um Schwachstellen zu erkennen und die Sicherheits-Compliance aufrechtzuerhalten.
- Nutzen Sie Laufzeitschutz: Nutzen Sie Sicherheitsmaßnahmen zur Laufzeit, um Containeraktivitäten in Echtzeit zu überwachen und verdächtige Aktivitäten zu erkennen.
Verbessern Sie Ihre Containersicherheit mit den besten Sicherheitslösungen und Tools für Container und Kubernetes.
Sorgen Sie für das Cloud-Sicherheitsbewusstsein Ihrer Mitarbeiter
Unternehmen können ihre Mitarbeiter in die Lage versetzen, fundierte Entscheidungen zu treffen und aktiv zur Aufrechterhaltung einer sicheren Cloud-Umgebung beizutragen, indem sie sie über Best Practices für Cloud-Sicherheit, neue Risiken und aktuelle Technologien auf dem Laufenden halten. Diese kontinuierliche Weiterbildung stellt sicher, dass die Mitarbeiter aufmerksam, anpassungsfähig und darauf vorbereitet bleiben, auf neue Sicherheitsprobleme angemessen zu reagieren. Wenden Sie die folgenden Strategien in Ihrem Unternehmen an:
- Nehmen Sie Schulungsprogramme in Ihre Sicherheitsstrategie auf: Entwickeln und implementieren Sie Schulungsprogramme, die Themen wie Datenschutz, Zugriffskontrolle, Verschlüsselung und Bedrohungserkennung behandeln.
- Bieten Sie regelmäßige Workshops an: Bieten Sie monatliche Schulungen, Webinare und Seminare zur Cloud-Sicherheit an. Halten Sie Ihre Mitarbeiter über die neuesten Trends, Gefahren und Technologien informiert.
- Fördern Sie Zertifizierungen und die Entwicklung von Kompetenzen: Ermutigen Sie Ihre Mitarbeiter, Zertifizierungen zu erwerben und an Programmen zur Kompetenzentwicklung teilzunehmen, um ihre Kenntnisse im Bereich Cloud-Sicherheit zu erweitern.
Lesen Sie für eine einfachere Umsetzung Ihrer Schulungsprogramme für Cybersicherheit unsere Übersicht zu den besten Cybersicherheitsschulungen für Mitarbeiter.
Fazit: Verhindern Sie Cloud-Sicherheitsprobleme mit einer soliden Strategie
Um Cloud-Probleme wirksam zu verwalten, müssen Sie Präventions- und Behebungsmethoden sorgfältig bewerten und dabei Budget und Risikotoleranz berücksichtigen. Diese strategische Entscheidungsfindung sollte in Ihren übergeordneten Cloud-Sicherheitsplan integriert werden, um einen ausgewogenen Ansatz für die Cybersicherheit zu gewährleisten. Cloud-Probleme sind unvermeidbar, aber Sie können die mit diesen Risiken, Bedrohungen und Herausforderungen verbundenen schädlichen Auswirkungen durch die Implementierung einer soliden Cloud-Strategie reduzieren.
Um Lücken in der Cloud-Sicherheit zu schließen, integrieren DevSecOps-Tools Sicherheit auf allen Ebenen des Workflows – von der Entwicklung bis zu den Bereitstellungsprozessen. Lesen Sie unsere ausführliche Übersicht zu den besten DevSecOps-Tools, einschließlich ihrer Anwendungsfälle, wichtigsten Funktionen und mehr.