

















クラウドセキュリティの問題とは、クラウド環境における脅威、リスク、課題を指します。脅威は、システムの弱点を狙う能動的な攻撃です。リスクには、サイバー脅威や脆弱性によって生じる潜在的な被害が含まれます。課題とは、十分なセキュリティを実現するうえでの不足や障壁です。こうしたクラウドセキュリティの問題に対処するには、3つすべてに対応し、包括的な保護を実現する堅牢なクラウドセキュリティ戦略を策定しましょう。
クラウドセキュリティの主な脅威4選
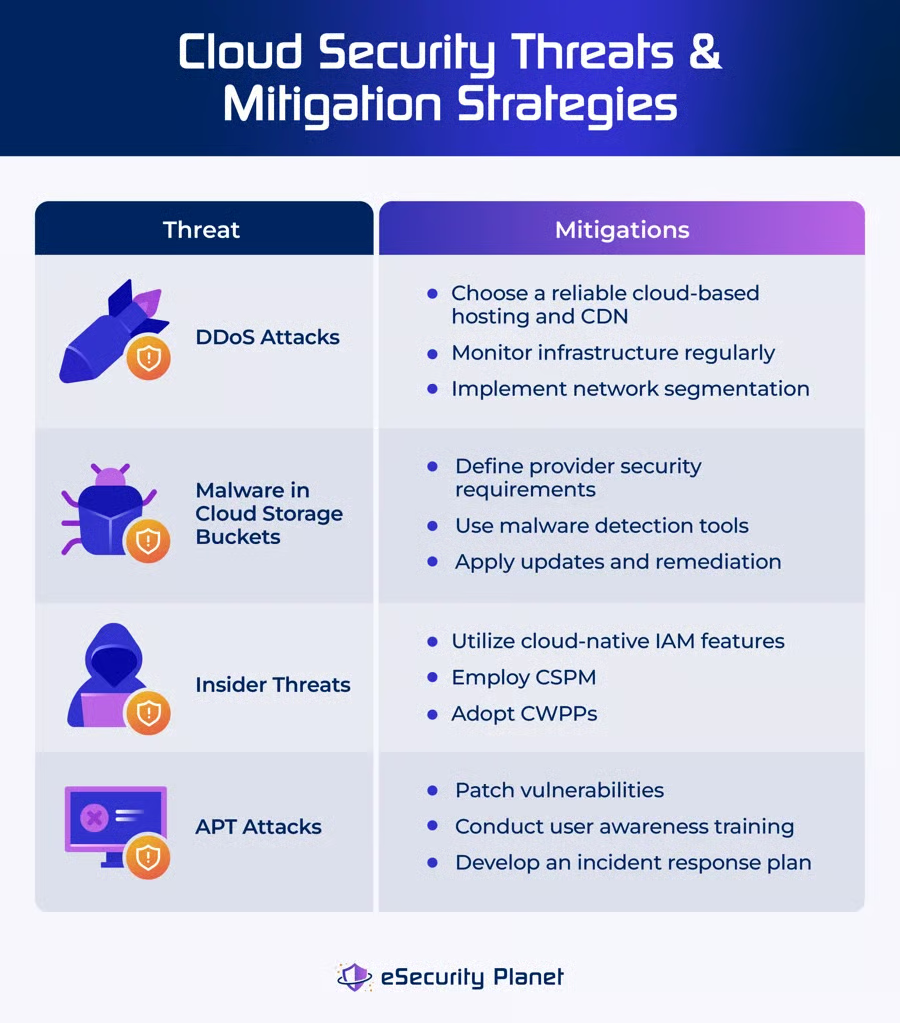
クラウドセキュリティの脅威とは、クラウドシステムに加えられる可能性のあるあらゆる被害を指します。クラウド資産を積極的に防御することで、弱点を悪用してデータを破壊・窃取する、意図的または意図しない脅威から資産を守れます。脅威管理では、クラウド資産を効果的に保護するため、こうした危険の軽減に重点を置きます。クラウドセキュリティにおける最大の脅威には、クラウドセキュリティ、DDoS攻撃、クラウドストレージバケットを狙うマルウェア、内部脅威、APT攻撃などがあります。
分散型サービス拒否(DDoS)攻撃
DDoS攻撃はクラウドサービスに過剰なトラフィックを送り付け、ユーザーがアクセスできない状態にします。処理能力を超える接続でネットワークやアプリケーションを圧迫し、大規模な業務の中断や経済的損失を引き起こします。DDoS攻撃では、複数のネットワークにまたがる感染デバイスを使ってボットネットを構築します。このボットネットは、マルウェアに感染したマシンが攻撃を連携して実行する集合体です。
DDoS攻撃を軽減するには、次の戦略を適用します。
- 適切なクラウドベースのホスティングを選択する:十分な帯域幅とコンテンツ配信ネットワーク(CDN)を備えたプロバイダーを選びます。オリジンWebサーバーのIPアドレスを隠し、ファイアウォールでアクセスを制限します。
- インフラを継続的に監視する:異常を発見するため、システム容量、トラフィック、ファイアウォールなどの重要なインフラを定期的に確認します。
- ネットワークをセグメント化する:内部ネットワークと外部ネットワークを分離し、重要なシステムを隔離して攻撃の影響を軽減します。
組織におけるDDoS攻撃の影響を軽減する解決策を選ぶ際は、最適なDDoS対策サービスプロバイダーについて、当社のバイヤーズガイドをご覧ください。
クラウドストレージバケット内のマルウェア
マルウェアは、設定ミス、感染データ、フィッシングによってクラウドストレージバケットを脅かします。安全でない設定を介して拡散し、悪意のあるアップロード、パッチ未適用のソフトウェア、脆弱なアプリケーション、バケット内に保存されたサードパーティー製依存関係に関わるサプライチェーン攻撃を可能にします。
クラウドストレージバケット内のマルウェアによる影響を軽減する方法は次のとおりです。
- マルウェア検出ツールを導入する:既知および未知のマルウェアを検出するため、ヒューリスティックスキャンとシグネチャベースの検出を活用します。
- プロバイダーのセキュリティ要件を設定する:セキュリティ実績と適切な認証を有する、信頼できるサードパーティープロバイダーにのみアクセスを許可します。
- アップデートを適用し、修復を優先する:ソフトウェアと依存関係を最新の状態に保ちます。データの機密性に応じて、修復措置の優先順位を設定します。
当社の最も安全なクラウドストレージソリューションに関するガイドを読み、それぞれのソリューションの主な機能、価格、メリットをご確認ください。
内部脅威
クラウドにおける内部脅威は、従業員、請負業者、パートナーなど、企業のクラウドサービスへの正規アクセス権を持つ人が、その権限を悪用して意図的に事業へ損害を与えることで発生します。データの共有や、データの削除、悪意のあるソフトウェアのインストールといった意図的な妨害によって起こる場合があります。クラウドではリモートアクセスが検知と防御を複雑にし、潜在的な攻撃対象領域を拡大させます。
次の方法を用いて内部脅威のリスクを低減しましょう。
- クラウドネイティブなIAM機能を活用する:強化されたアイデンティティー・アクセス管理(IAM)を利用して最小権限アクセスを徹底し、内部脅威の侵入経路を防ぎます。
- CSPMを導入する:クラウドセキュリティポスチャー管理(CSPM)システムを活用して、脅威、設定ミス、望ましくないアクセス試行を特定します。
- CWPPを導入する:ワークロード保護プラットフォーム(CWPP)を適用し、すべてのクラウドワークロードで不審な活動を検出・防止します。
内部脅威の軽減に役立つソリューションを比較するには、当社の最適なクラウドセキュリティ企業・ベンダーの一覧をご覧ください。
高度持続的脅威(APT)攻撃
高度持続的脅威(APT)とは、侵入者がネットワークへのアクセスを得た後、気付かれないまま活動を続ける、長期的かつ標的を絞ったサイバー攻撃です。APTは重要な情報の窃取と長期的なアクセスの維持を目的とします。綿密に計画され、資金力のある集団によって実行されることが多く、標的型フィッシング、ゼロデイ攻撃、ウォータリングホール攻撃、認証情報の窃取などの手法で著名な標的へ侵入します。
APT攻撃を防ぐには、次の対策を試してください。
- 脆弱性に直ちにパッチを適用する:できるだけ早くパッチを適用してソフトウェアを最新の状態に保ち、定期的な脆弱性スキャンを実施して、悪用される前に脆弱性を特定・修正します。
- ユーザー向けの意識向上トレーニングを実施する:オンボーディングと業務プロセスに重点的なトレーニングプログラムを組み込み、従業員がソーシャルエンジニアリングの手口、フィッシングのリスク、クラウドセキュリティのベストプラクティスを学べるようにします。
- インシデント対応計画を監視・策定する:継続的な監視で不審な行動を早期に発見し、セキュリティ侵害を迅速に解決するための強固なインシデント対応戦略を策定します。
クラウドセキュリティの主なリスク4選
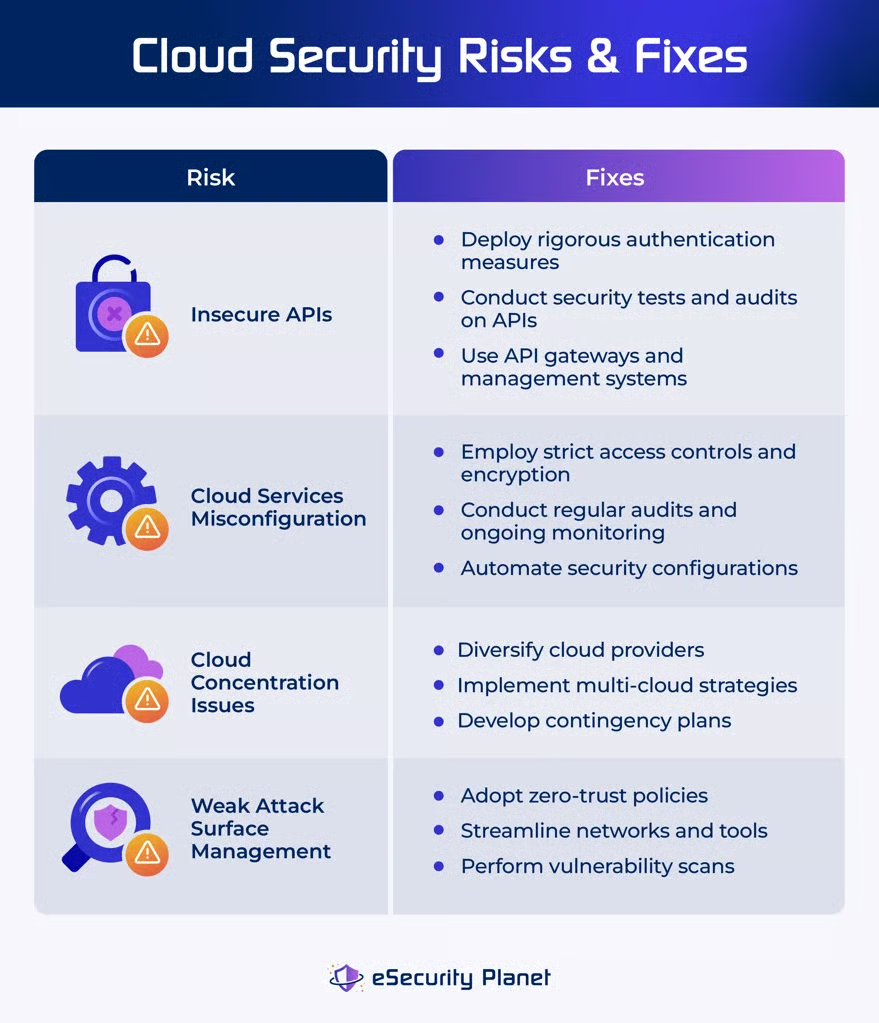
クラウドセキュリティリスクとは、脅威が発生する可能性とシステムの脆弱性が組み合わさったものです。クラウドのリスクには、安全でないAPI、設定ミス、クラウド集中、管理されていない攻撃対象領域などがあります。リスクを完全になくすことはほぼ不可能ですが、評価、規制、脅威発生時の影響に備えた計画策定によって、企業の許容範囲内に抑えられます。
安全でないAPI
クラウドサービスにおける安全でないアプリケーション・プログラミング・インターフェース(API)は、不正アクセスやデータ侵害を許します。APIはクラウドサービス間のシームレスな統合を実現しますが、適切に保護されていなければ、攻撃者の侵入経路になります。APIセキュリティのリスクは、認証、入力検証、暗号化、権限、エラー処理、レート制限の不備を引き起こす可能性があります。
次の対策で安全でないAPIに対処しましょう。
- 包括的なセキュリティ対策を実施する:厳格な認証、認可、入力検証、APIセキュリティテストと監視を継続的に実施します。
- APIのセキュリティテストと監査を定期的に実施する:ペネトレーションテスト、コードレビュー、脆弱性評価などの手法を用いて、問題を迅速に検出し対処します。
- APIゲートウェイと管理システムを利用する:認証、レート制限、暗号化などのセキュリティ機能を一元化し、個々のAPIにおける脆弱性のリスクを軽減します。
当社のガイドでは、最適なAPIセキュリティソリューションとツールを使ってAPIセキュリティを強化する方法を、機能やメリットなどとともに解説しています。
クラウドサービスの設定ミス
クラウドサービスの設定ミスは、クラウドの設定が正しくないことで発生し、セキュリティ侵害や重要データへの不正アクセスにつながります。データ侵害の一般的な原因であり、多くの場合、設定上の問題によって引き起こされます。これにより機密情報がパブリックインターネットにさらされ、評判の低下や経済的損失が生じます。
クラウドサービスの設定ミスのリスクを減らすには、次の対策を実施します。
- 厳格なアクセス制御と暗号化を適用する:厳格なアクセス制御と暗号化の仕組みを用いて、機密データを望ましくないアクセスから保護します。
- 定期的な監査と継続的な監視を実施する:監査・監視ソリューションを使って設定ミスを発見し、修正します。
- セキュリティ設定を自動化する:自動化ツールを使ってクラウドサービス全体で一貫性のある安全な設定を実現し、人為的ミスや設定ミスのリスクを低減します。
クラウドにおける設定ミスへの対処方法をより深く理解するには、クラウド構成管理に関する当社の包括的なガイドをご覧ください。
クラウド集中のリスク
クラウド集中のリスクは、企業が少数の主要クラウドサプライヤーに過度に依存することで発生します。この依存により、単一プロバイダーの障害による混乱が拡大する可能性があります。選択肢が少ない企業は、クラウドのメリットを享受しながらこのリスクを軽減することが難しくなります。影響としては、広範囲に及ぶイベントの影響、技術的な選択肢を制限するベンダーへの高い依存度、制限の違いによる規制コンプライアンス違反などが考えられます。
クラウド集中のリスクには、次の戦略で対処できます。
- クラウドプロバイダーを分散させる:複数のクラウドプロバイダーにリスクを分散して依存度を下げ、単一プロバイダーの障害による影響を最小限に抑えます。
- 導入するマルチクラウド戦略:複数のクラウドプラットフォームにワークロードとサービスを分散し、冗長性を確保して障害への耐性を高めます。
- コンティンジェンシープランを策定する:大規模なクラウドサービス停止に迅速に対応できるよう、綿密に計画した事業継続計画を作成します。
不十分な攻撃対象領域管理
不十分な攻撃対象領域管理は、システムの脆弱性が適切に検出・軽減されていない場合に発生します。デバイス、ユーザー、ソフトウェアの欠陥など、潜在的なアクセスポイントの特定、テスト、監視に失敗することが原因です。検出されていない脆弱性によってデータ侵害、不正アクセス、サイバー攻撃のリスクが高まり、システムの完全性、プライバシー、全体的なセキュリティ体制が脅かされます。
次のヒントを活用して、不十分な攻撃対象領域管理を改善しましょう。
- ゼロトラストポリシーを導入する:ゼロトラストセキュリティを導入して不正アクセスを制限し、認証済みユーザーだけがネットワークにアクセスできるようにします。これにより侵入口が減り、サイバー攻撃に対するインフラの強化につながります。
- ネットワークとツールを合理化する:不要なソフトウェア、プログラム、機器を削除してエラーを最小限に抑え、攻撃対象領域を縮小することで、組織のデータへの不正アクセスを防ぎます。
- 脆弱性スキャンを実施する:ネットワークを定期的にスキャンして脆弱性を検出・修正し、攻撃対象領域を可視化するとともに、クラウドネットワークとオンプレミスネットワークの双方を悪用から保護します。
当社による最適な攻撃対象領域管理ソフトウェアの詳細レビューで、メリット、主な機能、価格をご確認ください。
クラウドセキュリティの主な課題4選
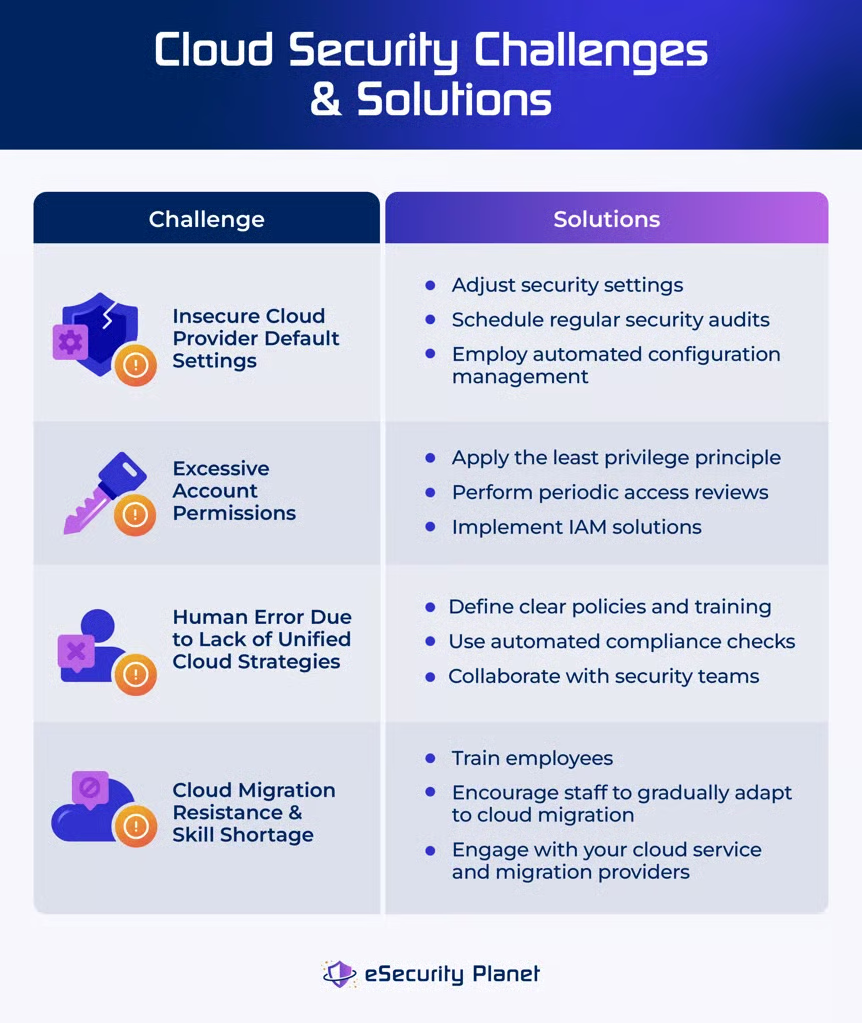
クラウドセキュリティの課題とは、企業がクラウドシステムを攻撃者や侵入から守る際に直面する困難を指します。クラウドアーキテクチャの弱点や複雑さによって生じ、資産をリスクにさらします。クラウドの課題への対応では、特にシステム移行時に問題を発見・修正し、堅牢なセキュリティ対策を確実に整備することに重点を置きます。
安全でないクラウドプロバイダーのデフォルト設定
安全でないクラウドプロバイダーのデフォルト設定は、組織のセキュリティルールが要件を満たしていない場合に発生します。Crowdstrike’s 2023 cloud risk reportでは、報告された設定ミスの36%が安全でないデフォルト設定によるものだと明らかになりました。その結果、パブリックなスナップショット、公開データベース、放置されたクラウドインフラが生じ、機密データが悪意のある攻撃者にさらされ、データの窃取、破壊、改ざんの危険にさらされます。
安全でないクラウドプロバイダー設定を修正する方法は次のとおりです。
- セキュリティ設定をカスタマイズする:クラウドプロバイダーのデフォルト設定を組織のセキュリティニーズに合わせて調整し、潜在的な脆弱性や不正アクセスから効果的に保護できるようにします。
- 定期的なセキュリティ監査を実施する:定期的に監査を実施して、安全でないデフォルト設定を特定・修正します。設定がセキュリティのベストプラクティスと社内ルールに沿っていることを確認します。
- 自動化された構成管理を導入する:自動化技術を使ってセキュリティ設定を管理・適用します。セキュリティ設定がすべてのクラウド環境で一貫していることを確認します。
過剰なアカウント権限
過剰なアカウント権限とは、組織がユーザーアカウントに必要以上の権限を付与することで、セキュリティ侵害のリスクが高まる状態です。こうした権限を悪用する攻撃者は、データの持ち出し、破壊、コードの改変、ラテラルムーブメント、永続化、権限昇格など、重大な被害を引き起こす可能性があります。これによりセキュリティインシデントの可能性が高まり、システムの完全性と機密性が損なわれます。
過剰なアカウント権限の問題には、次の方法で対処できます。
- 最小権限の原則を適用する:ユーザーアカウントには、担当する業務と役割に必要な権限だけを付与します。
- アクセス権を定期的にレビューする:ユーザー権限を定期的に見直し、不要な権限を検出・削除します。
- ID・アクセス管理ソリューションを利用する:IAMソリューションを導入してユーザーアクセス管理を統合・自動化し、きめ細かな権限を適用します。
最も適したID・アクセス管理ソリューションを提供するソリューションの機能と強みを確認します。
統合されたクラウド戦略の欠如によるヒューマンエラー
統一されたクラウド戦略の欠如とヒューマンエラーは、相互に関連するクラウドの課題です。設定ミスやセキュリティ規制を順守できないといったヒューマンエラーは、明確な指示や統一されたクラウドリソース管理手法がないことに起因する場合が多くあります。クラウド管理が分断されていると、統一された指針や管理がないため、従業員が意図せずセキュリティ対策を見落とし、ヒューマンエラーが発生する可能性が高まります。
統合されたクラウド戦略の欠如によるヒューマンエラーは、次の対策で減らせます。
- 明確なポリシーとトレーニングを提供する:包括的なセキュリティポリシーを定め、従業員にクラウドセキュリティのベストプラクティスに関する定期的なトレーニングを実施します。クラウドポリシーの運用状況を監視して、ヒューマンエラーの可能性を低減します。
- コンプライアンスチェックを自動化する:自動化ツールを使って、セキュリティ基準への準拠状況をクラウド環境全体で継続的に監視します。統一された対策を順守することで、ヒューマンエラーの影響を低減します。
- 部門横断的なコラボレーションを促進する:IT、セキュリティ、DevOpsの各チーム間の連携を促し、スピードとセキュリティの両方を重視した統合されたクラウド戦略を策定します。目標を一致させ、分断されたアプローチの可能性を低減します。
クラウド移行への抵抗とスキル不足
クラウド移行への抵抗は、新しいテクノロジーへの不慣れさに対する懸念から生じることがよくあります。スキルギャップとは、クラウド移行に関する知識を持つ有能な人材が不足している状態です。スキル不足は、重要なクラウドスキルを持つ人材へのアクセスを制限し、クラウドソリューションの導入・実装を妨げることで、移行への抵抗をさらに強めます。その結果、クラウド移行の期間と品質だけでなく、組織の俊敏性や競争力にも影響します。
組織におけるクラウド移行への抵抗とスキル不足を軽減するには、次のアプローチを実施します。
- 従業員のトレーニングに投資する:現在のIT担当者にクラウド移行の戦略とテクノロジーを教育します。継続的なトレーニングを実施し、従業員がクラウドコンピューティングの最新動向を把握できるようにします。
- 社内人材を育成する:従業員がクラウド移行の能力を段階的に身に付けられるようにします。部門横断的な連携と知識共有を促し、各部門の専門性を高めます。
- 戦略的なベンダーパートナーシップを構築する:クラウドサービスプロバイダーや移行ベンダーと連携し、外部の知識やリソースを利用できるようにします。移行プロセス全体を通じて、トレーニング、コンサルティング、ガイダンスにベンダーのサポートを活用します。
堅牢なクラウドセキュリティ戦略を構築する方法
強固なクラウドセキュリティ戦略には、脅威、リスク、課題に包括的に対処するための対策が含まれます。堅実な戦略は、包括的なエンタープライズリソース計画、リスク評価、脅威への対応、コンテナセキュリティの手法に基づきます。最終的には、セキュリティ意識を高め、セキュリティ運用を効率化するソリューションやトレーニングプログラムを導入し、文化面と技術面の課題にも対処する必要があります。
包括的なエンタープライズクラウド戦略とリソースを策定する
クラウドへ移行する前に、未承認または未報告のパブリッククラウド利用に伴う危険を軽減するため、包括的なエンタープライズクラウド戦略とリソースを整備します。この戦略により、企業目標に沿った安全で管理された移行が実現し、承認されていないクラウド利用に伴うリスクを低減できます。まずは次の手順を実施します。
- 現在のクラウドセキュリティの状態を評価する:現在のクラウド利用状況を評価します。承認されていない、または把握されていないデプロイメントを検出し、関連するリスクを評価します。
- 戦略的な目標を定める:企業の優先事項や規制上の制約に沿った、クラウド導入の明確な目標と目的を設定します。
- 管理フレームワークを策定する:プロビジョニング、アクセス制御、コンプライアンスなど、クラウド利用を規制するポリシーと手順を作成します。
リスクトリートメントモデルを導入する
アジリティ、可用性、セキュリティ、サプライヤー、コンプライアンスの各領域を含むリスクトリートメントモデルを適用し、クラウドリスクを透明性のある形で評価します。このモデルでは、リスクを詳細に検討し、明確なセキュリティ要件を定めることで、十分な情報に基づく意思決定を可能にします。これらの領域にわたる脆弱性に対処することで、企業はクラウドリスクを適切に管理しながら、全体的なセキュリティ目標との整合性も確保できます。次の手順を実施します。
- リスク領域を定義する:各領域を組織のクラウド環境における具体的なセキュリティ上の懸念や目標を反映するように調整します。
- クラウドリスクを評価する:リスク評価ツールと手順を使って、深刻度と潜在的な影響に基づきリスクを測定・優先順位付けします。
- 軽減策を策定する:セキュリティプロセスの改善、アクセス制御の作成、コンプライアンス対応など、高優先度のリスクを軽減する予防策を実施します。
クラウドセキュリティツールとソリューションを活用する
クラウドワークロード保護プラットフォーム(CWPP)、Cloud Security Policy Management(CSPM)、Cloud Infrastructure Entitlement Management(CIEM)などのクラウドセキュリティソリューションを導入します。これらのソリューションは、ハイブリッド環境やマルチクラウド環境における高度な脅威、設定ミス、ID侵害、悪意のある行動を継続的に監視、検出、防止、管理します。次の手順で対策を進めます。
- 適切なソリューションを選択する:CWPP、CSPM、CIEMなど、特定のセキュリティ要件を満たすクラウドセキュリティソリューションを調査・選択します。
- 選択したソリューションを導入する:ハイブリッド環境とマルチクラウド環境全体に、推奨されるセキュリティソリューションを実装します。
- ツールを定期的に更新・維持する:新たなセキュリティ脅威や脆弱性に効率的に対処できるよう、ツールを最新の状態に保ちます。
違いを比較してCSPMとCWPPとCIEMとCNAPPニーズに最も適したクラウドセキュリティソリューションを評価します。
コンテナセキュリティ対策を実施する
コンテナセキュリティ対策では、コンテナ化された環境内の脅威を検出、評価、対応するための堅牢なツールと仕組みを導入する必要があります。これにより、コンテナの作成から廃止まで、ライフサイクル全体を通じて脅威を認識・軽減し、継続的なコンテナセキュリティを実現します。クラウドアーキテクチャにおける侵害や脆弱性から保護するため、次のセキュリティ対策を実施します。
- コンテナセキュリティツールを導入する:コンテナ化された環境向けに開発された専門的なセキュリティソリューションを使って、攻撃を監視・防御します。
- コンテナスキャンを実施する:コンテナイメージとデプロイメントを定期的にスキャンし、脆弱性を発見してセキュリティコンプライアンスを維持します。
- ランタイム保護を活用する:ランタイムセキュリティ対策を使ってコンテナの動作をリアルタイムで監視し、不審な活動を検出します。
以下の最適なコンテナ・Kubernetesセキュリティソリューションとツールでコンテナセキュリティを強化します。
従業員のクラウドセキュリティ意識を維持する
クラウドセキュリティのベストプラクティス、新たなリスク、最新テクノロジーについて従業員の知識を常に更新することで、組織は従業員が十分な情報に基づいて判断し、安全なクラウド環境の維持に積極的に貢献できるようにします。この継続的な教育により、従業員は新たなセキュリティ問題に適切に対処するための認識、柔軟性、準備を維持できます。組織では次の戦略を実施します。
- セキュリティ戦略にトレーニングプログラムを組み込む:データ保護、アクセス制御、暗号化、脅威検出などの対策を扱うトレーニングプログラムを作成・実施します。
- 定期的なワークショップを開催する:クラウドセキュリティに関する月次トレーニング、ウェビナー、セミナーを実施します。最新のトレンド、危険、テクノロジーについて従業員に情報を提供します。
- 資格取得とスキル開発を促す:従業員に資格取得やスキル開発プログラムへの参加を促し、クラウドセキュリティに関する知識を高めます。
サイバーセキュリティトレーニングプログラムをより簡単に導入するには、当社の従業員向け最適なサイバーセキュリティトレーニングに関するレビューをご覧ください。
まとめ:強固な戦略でクラウドセキュリティの問題を防ぐ
クラウドの問題を効果的に管理するには、予算とリスク許容度を考慮しながら、予防策と修復方法を慎重に評価する必要があります。この戦略的な意思決定をクラウドセキュリティ計画全体に組み込み、サイバーセキュリティへのバランスの取れたアプローチを確保します。クラウドの問題は避けられませんが、強固なクラウド戦略を実施することで、これらのリスク、脅威、課題に伴う有害な影響を抑えられます。
クラウドセキュリティのギャップを埋めるため、DevSecOpsツールは開発からデプロイメントまで、ワークフローのあらゆる段階にセキュリティを組み込みます。当社による最適なDevSecOpsツールの詳細レビューで、ユースケース、主な機能などをご確認ください。