













Cloud-Datenbanksicherheit bezeichnet die Gesamtheit der Techniken und Verfahren, die zum Schutz cloudbasierter Speicher vor böswilligen oder unbeabsichtigten Angriffen eingesetzt werden. Sie schützt Daten durch die Authentifizierung von Benutzern und Geräten, die Kontrolle des Zugriffs auf Daten und Ressourcen sowie die Einhaltung gesetzlicher Vorgaben. Dieser Sicherheitsansatz schützt in Cloud-Umgebungen vor gängigen Bedrohungen wie Datenlecks, DDoS-Angriffen, Viren, Hackern und unbefugtem Zugriff.
- So funktioniert Cloud-Datenbanksicherheit
- Wer sollte Cloud-Datenbanksicherheit einsetzen?
- 4 Arten von Cloud-Datenbanksicherheit
- Vorteile der Cloud-Datenbanksicherheit
- Bedrohungen für die Cloud-Datenbanksicherheit
- Best Practices für die Cloud-Datenbanksicherheit
- Die besten Tools für Cloud-Datenbanksicherheit
- Häufig gestellte Fragen (FAQs)
- Fazit: Sichern Sie Ihre Cloud-Datenbanken jetzt
So funktioniert Cloud-Datenbanksicherheit
Cloud-Datenbanksicherheit umfasst häufig die Identifizierung sensibler Daten, die Festlegung von Richtlinien, den Einsatz von Verschlüsselung, die Einrichtung von Zugriffsbeschränkungen, Audits, die Überwachung von Protokollen und mehr. Dies kann jedoch je nach Ressourcen des Unternehmens variieren. Sie liegt in der gemeinsamen Verantwortung des Unternehmens (Netzwerk-, DBA-, Sicherheits-, Anwendungs-, Compliance- und Infrastrukturteams) und seines Cloud-Anbieters und erfordert regelmäßige Bewertungen und Anpassungen.
Hier ein Überblick darüber, wie Cloud-Datenbanksicherheit funktioniert und wer typischerweise für die Umsetzung dieser Methoden verantwortlich ist:
| Schritt | Verantwortliche Rolle | Umsetzung |
|---|---|---|
| 1. Identifizieren Sie alle sensiblen Daten in der Datenbank. | • Datenbankadministrator (DBA) • Sicherheitsteam • Compliance-Team | • Inventar sensibler Informationen erstellen. •Frameworks zur Datenklassifizierung einsetzen. •Datenbankschema-Diagramme und Flussdiagramme verwenden. •Tools zur Datenerkennung bereitstellen. |
| 2. Richtlinien und Prozesse für die Datenbanksicherheit erstellen und umsetzen. | • Sicherheitsteam • Compliance-Team • Rechtsabteilung • Mitarbeiter | •Richtlinien dokumentieren und an den Unternehmenszielen ausrichten. •Vorlagen für Richtlinien und Branchenvorschriften nutzen. •Kollaborative Plattformen optimal nutzen. |
| 3. Verschlüsselte Verbindungen für die Datenübertragung einrichten. | • Netzwerkteam • Sicherheitsteam • Infrastrukturteam | •Sichere Kommunikationsprotokolle (HTTPS und SSL/TLS) einsetzen. •Zertifikate verwenden. •Verschlüsselungsrichtlinien konsultieren. |
| 4. Zugriffskontrollen festlegen. | • Sicherheitsteam • DBA • Infrastrukturteam | •Zugriffssteuerungslisten und -richtlinien verwalten. •Frameworks für die Zugriffssteuerung verwenden. •RBAC-Modelle anwenden. • IAM-Systeme implementieren. |
| 5. Ein Audit der Datenbank durchführen. | • DBA • Sicherheitsteam | •Audit-Protokolle konfigurieren. • Tools für die Protokollverwaltung einsetzen. •Verfahren zur Protokollprüfung und -untersuchung definieren. |
| 6. Aktivitätsprotokolle der Datenbank überwachen. | • Sicherheitsteam • Incident-Response-Team | •Tools zur Protokollanalyse installieren. •Baseline-Muster definieren. •Sicherheitspersonal in die Protokollprüfung einbeziehen. |
| 7. Nach SQL-Injection-Angriffen und anderen Schwachstellen suchen. | • Sicherheitsteam • Anwendungsteam • Penetrationstester | • Tools zum Scannen auf Schwachstellen bereitstellen und Pentesting-Frameworks einsetzen. •Grundsätze für sicheres Programmieren befolgen. |
| 8. Backups und Wiederherstellung planen. | • DBA • Infrastrukturteam | •Software für Backup und Wiederherstellung einrichten. •Häufigkeit der Backups festlegen. •Wiederherstellungsverfahren bewerten. |
| 9. Pläne für Disaster Recovery und Incident Response entwickeln. | • Sicherheitsteam • DBA • Infrastrukturteam • Incident-Response-Team | •Vorlagen für die Notfallwiederherstellung erstellen. •Kommunikationskanäle festlegen. •Pläne durch Übungen testen. |
| 10. Regelmäßige Sicherheitsprüfungen und Aktualisierungen planen. | • Sicherheitsteam • Compliance-Team | •Bewertung festlegen. •Verfahren aktualisieren. • Praktiken für Cloud-Sicherheit aufrechterhalten. |
Für einen umfassenden Ansatz zur Cloud-Datenbanksicherheit sollten Sie ein tieferes Verständnis ihrer Funktionen, Arten, Vorteile und Bedrohungen entwickeln, um fundierte Entscheidungen treffen zu können. Die Kenntnis gängiger Gefahren hilft außerdem dabei, Risiken durch die Anwendung von Best Practices und den Einsatz geeigneter Cloud-Tools zu reduzieren. Mit einem ganzheitlichen und sicheren Ansatz für Cloud-Datenbanken maximieren Sie die Vorteile des Cloud Computing für Ihr Unternehmen.
Wer sollte Cloud-Datenbanksicherheit einsetzen?
Cloud-Datenbanksicherheit ist nicht nur eine Präventivmaßnahme, sondern eine strategische Investition für Unternehmen. Jede Organisation, die sensible Daten verarbeitet, sollte Praktiken für die Cloud-Sicherheit einsetzen, um Datenlecks und die damit verbundenen Kosten für Rechtsberatung, Systemreparaturen, Entschädigungen für Betroffene und Bußgelder wegen Nichteinhaltung zu vermeiden.
- Unternehmen, denen Datenschutz wichtig ist: Die vorrangige Anwendung von Praktiken für Cloud-Datenbanksicherheit gewährleistet, dass sensible Informationen vor unbefugtem Datenzugriff und Datenlecks geschützt sind.
- Unternehmen, die das Vertrauen ihrer Kunden stärken möchten: Die Absicherung Ihrer Cloud-Datenbank stärkt das Kundenvertrauen, indem sie Ihr Engagement für Cloud-Datensicherheit, Ihren guten Ruf und die Kundenbindung fördert.
- Unternehmen, die die Betriebskontinuität verbessern: Durch die Vermeidung von Unterbrechungen schützt eine sichere Cloud-Datenbank Umsatzströme und gewährleistet reibungslose Geschäftsabläufe – selbst angesichts potenzieller Cyberbedrohungen.
- Organisationen, die gesetzliche Vorgaben einhalten: Die Implementierung von Cloud-Datenbanksicherheit ermöglicht es Ihnen, Vorschriften wirksam einzuhalten und Strafen sowie rechtliche Haftung im Zusammenhang mit Datenlecks zu vermeiden.
- Unternehmen, die finanzielle Risiken reduzieren möchten: Die Vermeidung von Kosten für die Behebung von Datenlecks, einschließlich möglicher Lösegeldzahlungen, kann Ihrem Unternehmen erhebliche Geldbeträge und Ressourcen sparen.
4 Arten von Cloud-Datenbanksicherheit
Jede Art von Cloud-Datenbanksicherheit – Netzwerksicherheit, Zugriffsverwaltung, Bedrohungsschutz und Informationssicherheit – gewährleistet die Vertraulichkeit, Integrität und Verfügbarkeit von Daten. Diese Arten bilden eine mehrschichtige Sicherheitsarchitektur, die zusammenwirkt, um eine vollständig sichere Architektur zu schaffen, Risiken zu reduzieren und sensible Daten in Cloud-Umgebungen vor Angriffen und Schwachstellen zu schützen.
Netzwerksicherheit
Netzwerksicherheit ist die erste Schutzschicht in Cloud-Datenbanken und setzt Firewalls ein, um unerwünschten Zugriff zu verhindern. Firewalls helfen Ihnen, Richtlinien für die Cloud-Datensicherheit einzuhalten, indem sie den ein- und ausgehenden Datenverkehr mithilfe von Software, Hardware oder Cloud-Technologien regulieren. Durch die Umsetzung starker Netzwerksicherheitsmaßnahmen können Sie Datenlecks und unrechtmäßigen Datenzugriff verhindern und so die Vertraulichkeit und Integrität Ihrer Cloud-Daten gewährleisten.
Zugriffsverwaltung
Eine weitere Art der Cloud-Datenbanksicherheit ist die Zugriffsverwaltung, die gewährleistet, dass nur autorisierte Benutzer auf sensible Daten in der Cloud zugreifen können. Die Authentifizierung überprüft die Identität von Benutzern, während die Autorisierung den Zugriff auf bestimmte Daten anhand vordefinierter Rollen und Berechtigungen ermöglicht. Sie verringert das Risiko von Datenlecks, indem sie den Informationszugriff auf autorisierte Mitarbeiter beschränkt, und verbessert so die Datensicherheit und die Einhaltung von Datenschutzanforderungen.
Bedrohungsschutz
Bedrohungsschutz umfasst proaktive Maßnahmen zur Erkennung, Bewertung und Abwehr von Bedrohungen für die Cloud-Datenbank. Verwenden Sie Audit-Tools, um Datenbankaktivitäten auf Anomalien zu überwachen und zu analysieren, und senden Sie Verantwortlichen Echtzeitbenachrichtigungen über verdächtige Aktivitäten oder potenzielle Datenlecks. Die kontinuierliche Überwachung gewährleistet die Einhaltung von Sicherheitsanforderungen und ermöglicht rechtzeitige Reaktionen, um Bedrohungen zu minimieren und die Datenintegrität zu erhalten.
Informationssicherheit
Diese Sicherheitsschicht konzentriert sich auf den Schutz von Daten, die in einer Cloud-Datenbank gespeichert sind. Verschlüsselungstechniken wandeln sensible Daten in unlesbare Formate um und gewährleisten so, dass Unbefugte auch im Fall eines Abfangens nicht darauf zugreifen können. Darüber hinaus kommen regelmäßige Backups und Strategien zur Notfallwiederherstellung zum Einsatz, um die Datenverfügbarkeit im Fall von Löschung, Beschädigung oder Cyberangriffen sicherzustellen.
Vorteile der Cloud-Datenbanksicherheit
Cloud-Datenbanksicherheit bietet umfassende Vorteile, die zentrale Herausforderungen bei Datenbanken wie Datenschutz, Zugänglichkeit und Ausfallsicherheit lösen. Sie fördert außerdem agiles Unternehmenswachstum und Innovation, indem sie skalierbare, sichere und zuverlässige Lösungen für die Datenverwaltung bereitstellt. Durch die Nutzung der folgenden Vorteile können Sie die betriebliche Effizienz steigern, Ihre Sicherheitslage stärken und Datenbestände besser verwalten:
- Skalierbarkeit: Passt Größe und Leistung der Datenbank an sich ändernde Geschäftsanforderungen an, ohne kostspielige Upgrades oder Unterbrechungen zu verursachen.
- Mehr Transparenz: Ermöglicht eine bessere Überwachung interner Abläufe, von Datenspeicherorten, Benutzeraktionen und Zugriffsarten.
- Integration effizienter nativer Apps ein: Ermöglicht Entwicklern, effiziente native Anwendungen zu erstellen, die in der Cloud gespeicherte Daten nutzen, und führt dadurch zu schnelleren Prozessen für die Bereitstellung von Apps.
- Sichere Datenverschlüsselung: Verwendet fortschrittliche Verschlüsselungsalgorithmen, um Daten bei der Übertragung, im Speicher und bei der Weitergabe sicher zu halten.
- Bequemer Zugriff: Fördert Flexibilität und Zusammenarbeit über räumlich getrennte Teams hinweg und ermöglicht so einen reibungslosen Datenaustausch und eine reibungslose Zusammenarbeit, ohne die Sicherheit zu gefährden.
- Zuverlässige Notfallwiederherstellung: Umfasst sichere Backups auf externen Servern, sodass Unternehmen Daten schnell wiederherstellen und den Betrieb fortsetzen können.
Bedrohungen für die Cloud-Datenbanksicherheit
Trotz ihrer Vorteile sind Cloud-Datenbanken Gefahren wie API-Schwachstellen, Datenlecks, Datenabfluss, DoS-Angriffen, Malware und unbefugtem Zugriff ausgesetzt. Diese Gefahren, die modernen Systemen innewohnen, bedrohen die Datensicherheit und können potenziell erheblichen Schaden verursachen. Glücklicherweise gibt es Möglichkeiten, diese Bedrohungen zu minimieren.
API-Schwachstellen
Unsichere APIs können von Angreifern genutzt werden, um sich unbefugten Zugriff auf die Datenbank zu verschaffen. Schwachstellen beim API-Design oder bei der Implementierung, etwa eine unzureichende Authentifizierung oder eine fehlerhafte Eingabevalidierung, können dazu genutzt werden, Daten zu verändern oder auf sensible Informationen zuzugreifen.
Um API-Schwachstellen zu vermeiden, sollten Sie starke Authentifizierungsmethoden wie OAuth oder API-Schlüssel verwenden, Daten bei der Übertragung verschlüsseln, APIs regelmäßig aktualisieren und Nutzungstrends überwachen, um unerwünschte Zugriffsversuche schnell zu erkennen.
Datenlecks
Der unbefugte Zugriff auf sensible Informationen kann zu Diebstahl, Beschädigung oder Offenlegung führen. Dazu kann es kommen, wenn Schwachstellen in Datenbanken oder Apps ausgenutzt oder kompromittierte Zugangsdaten verwendet werden. Um die Bedrohung zu minimieren, sollten Sie sensible Daten verschlüsseln, strenge Zugriffsregeln implementieren und Datenbankzugriffsprotokolle überwachen. Führen Sie regelmäßig Sicherheitsprüfungen durch, um Probleme frühzeitig zu erkennen und zu beheben.
Datenabfluss
Datenabfluss tritt auf, wenn sensible Daten versehentlich oder absichtlich außerhalb des Netzwerks einer Organisation offengelegt werden. Ursache sind in der Regel unsichere Einstellungen, nachlässige Praktiken des Personals oder Insider-Bedrohungen.
Reduzieren Sie Datenabfluss, indem Sie solide Grundsätze für die Daten-Governance implementieren. Setzen Sie anschließend Lösungen zur Verhinderung von Datenverlust ein, verschlüsseln Sie kritische Daten und führen Sie regelmäßig Sicherheitsschulungen durch, um eine versehentliche oder absichtliche Offenlegung von Daten zu verhindern.
Denial-of-Service-(DoS-)Angriffe
DoS-Angriffe versuchen, Datenbanksysteme zu unterbrechen, indem sie diese mit schädlichem Datenverkehr überfluten und dadurch für normale Benutzer unerreichbar machen. Dies führt zu Ausfallzeiten und einem Verlust der Dienstverfügbarkeit. Um DoS-Angriffe zu verhindern, sollten Sie Netzwerksicherheitsmaßnahmen wie Firewalls und Intrusion-Detection-Systeme (IDS) implementieren. Wenden Sie Ratenbegrenzungen und Datenverkehrsfilter an, nutzen Sie Content Delivery Networks (CDNs) zur Verteilung des Datenverkehrs und überwachen Sie den Netzwerkverkehr auf ungewöhnliche Aktivitäten.
Verbreitung von Malware über Cloud-Dienste
Angreifer nutzen Cloud-Synchronisierungsdienste oder kompromittierte Konten aus, um Malware über mehrere Geräte und Plattformen zu verbreiten. In Cloud-Speicher hochgeladene Malware führt zu einer großflächigen Infektion und Kompromittierung.
Um die Übertragung von Malware über die Cloud-Synchronisierung zu verhindern, sollten Sie einen starken Endpunktschutz einsetzen, strenge Regeln für Cloud-Dienste festlegen, Mitarbeiter über die Gefahren von Phishing aufklären und die Antivirensoftware aktuell halten.
Unbefugter Zugriff
Unbefugter Zugriff liegt vor, wenn sich böswillige Akteure durch den Diebstahl von Zugangsdaten, das Ausnutzen von Schwachstellen in Authentifizierungsmechanismen oder das Umgehen von Zugriffsregeln Zugriff auf eine Datenbank verschaffen. Implementieren Sie strenge Zugriffsbeschränkungen und Authentifizierungstechniken wie MFA und RBAC, überprüfen und aktualisieren Sie Benutzerberechtigungen regelmäßig, überwachen Sie Datenbankzugriffsprotokolle und führen Sie Sicherheitsprüfungen sowie Penetrationstests durch, um Bedrohungen durch unbefugten Zugriff schnell zu beseitigen.
Ein Tool für das Cloud-Sicherheitslage-Management kann Ihnen helfen, Bedrohungen in Cloud-Umgebungen zu erkennen und zu verwalten. Lesen Sie unseren ausführlichen Leitfaden zu CSPM, der erklärt, wie CSPM funktioniert und welche Lösungen derzeit auf dem Markt verfügbar sind.
Best Practices für die Cloud-Datenbanksicherheit
Die Absicherung von Cloud-Datenbanken erfordert den Einsatz strenger Zugriffskontrollen, Datenverschlüsselung, aktueller Datenbanksoftware, eines Sicherheitsansatzes nach dem Zero-Trust-Prinzip und mehr. Indem Sie diese Best Practices in Ihren Ansatz integrieren, können Sie die mit unbefugtem Zugriff, Datenlecks und anderen Sicherheitsbedrohungen verbundenen Risiken wirksam minimieren und die Sicherheit sensibler Daten in Ihrer Cloud-Umgebung gewährleisten.
Implementieren Sie strenge Zugriffskontrollen und Authentifizierungsmechanismen
Strenge Zugriffskontrollen werden mithilfe von Multi-Faktor-Authentifizierung (MFA) und rollenbasierten Zugriffskontrollen (RBAC) implementiert. Um das Risiko eines unbefugten Zugriffs zu reduzieren, sollten Sie Ihre Zugriffsrechte regelmäßig überprüfen und anpassen und dabei dem Prinzip der geringstmöglichen Berechtigungen folgen.
Verschlüsseln Sie sensible Daten im Ruhezustand und bei der Übertragung
Verwenden Sie starke Verschlüsselungstechniken wie AES-256, um Daten im Ruhezustand und bei der Übertragung zu schützen. Sichere Verfahren für die Schlüsselverwaltung schützen Verschlüsselungsschlüssel und gewährleisten gleichzeitig die Vertraulichkeit der Daten. Dadurch werden sensible Informationen vor unbefugtem Zugriff geschützt und zugleich die Einhaltung von Datenschutzstandards sichergestellt.
Nutzen Sie Firewalls und Netzwerksicherheitstools
Verwenden Sie Firewalls zur Überwachung und Filterung des ein- und ausgehenden Netzwerkverkehrs. Dies erhöht die Sicherheit, indem Versuche eines unbefugten Zugriffs blockiert werden. Implementieren Sie Intrusion-Detection- und -Prevention-Systeme (IDS/IPS), um den Schutz durch die Echtzeiterkennung und -verhinderung schädlicher Aktivitäten zu verstärken. Dieser mehrschichtige Ansatz schützt Netzwerke und sensible Daten wirksam vor Cyberangriffen.
Halten Sie Ihre Datenbanksoftware aktuell
Um die Sicherheit zu gewährleisten, sollten Sie die von Ihrem Datenbankanbieter bereitgestellten Patches und Upgrades regelmäßig installieren. Überwachen Sie Berichte zu Schwachstellen und Sicherheitshinweise, um gemeldete Fehler so schnell wie möglich zu beheben. Dadurch wird der Schutz der Datenbank vor möglichen Exploits verstärkt. Außerdem wird gewährleistet, dass Ihre Datenbankinfrastruktur gegenüber neuen Bedrohungen und Schwachstellen ausfallsicher und geschützt ist.
Sichern Sie Ihre Daten regelmäßig
Sie sollten regelmäßig automatisierte Backups planen und Redundanz an mehreren Standorten oder in mehreren Cloud-Regionen gewährleisten. Testen Sie die Verfahren zur Wiederherstellung von Backups regelmäßig, um die Integrität und Verfügbarkeit der Daten im Fall eines Datenverlusts oder einer Beschädigung zu gewährleisten. Mit diesem Ansatz können Sie die Betriebskontinuität unterstützen und den Schutz Ihrer Cloud-Managementsysteme vor Unterbrechungen verbessern.
Überwachen und prüfen Sie Datenbankaktivitäten
Implementieren Sie Protokollierungs- und Auditverfahren, um Benutzeraktivitäten, Datenänderungen und Systemereignisse zu überwachen. Nutzen Sie ergänzende Cloud-Technologien, um Protokolle zu automatisieren und zu überwachen, verdächtige Aktivitäten in Echtzeit zu erkennen, Warnmeldungen zu generieren und schnell auf Sicherheitsprobleme zu reagieren. Verbessern Sie Ihre allgemeine Sicherheitslage, indem Sie eine schnelle Erkennung und Minimierung von Bedrohungen in Ihrer Umgebung ermöglichen.
Schaffen Sie ein unternehmensweites Sicherheitsbewusstsein
Schulen Sie Ihre Mitarbeiter in Datenschutzrichtlinien, der Erkennung von Phishing und Protokollen für die Reaktion auf Sicherheitsvorfälle. Nutzen Sie Schulungsprogramme für Cybersicherheit zur einfachen Verwaltung von Sicherheitskampagnen und der Benutzerschulung Ihrer Belegschaft. Führen Sie Phishing-Simulationen durch, um die Reaktionen der Mitarbeiter zu testen, und behandeln Sie Richtlinien für starke Passwörter und deren Schutz in Ihren Schulungsleitfäden. Stellen Sie außerdem einen eigenen Raum für Gespräche über Sicherheit bereit, um langfristig sicheres Verhalten zu fördern.
Führen Sie ein Zero-Trust-Sicherheitsmodell ein
Nutzen Sie Zero-Trust-Lösungen und befolgen Sie die Grundsätze von Zero Trust: „Alle Entitäten gelten standardmäßig als nicht vertrauenswürdig; das Prinzip der geringstmöglichen Berechtigungen wird durchgesetzt und eine umfassende Sicherheitsüberwachung implementiert.“ Unabhängig von Herkunft oder Ressource sollte jede Zugriffsanfrage durch kontinuierliche Authentifizierungs- und Autorisierungsprüfungen verifiziert werden. Um unerwünschten Zugriff und Datenlecks zu vermeiden, sollten Sie Mikrosegmentierung und strenge Zugriffskontrollen auf Basis dynamischer Risikobewertungen und Verhaltensanalysen einsetzen.
Verwenden Sie separate Zugangsdaten
Beschränken Sie den Umfang der jeder Organisation gewährten Berechtigungen, um die Auswirkungen eines kompromittierten Kontos oder betrügerischer Aktivitäten zu reduzieren. Dies ist besonders wichtig, wenn der Anwendungscode anfällig für Schwachstellen wie SQL-Injection-Angriffe ist. Durch die Isolierung von Authentifizierungskonten können Sie die Risiken eines unerwünschten Zugriffs und von Datenlecks reduzieren.
Die besten Tools für Cloud-Datenbanksicherheit
Oracle Data Safe, IBM Guardium und Imperva Data Security gehören heute zu den besten verfügbaren Tools für Cloud-Datenbanksicherheit. Denken Sie daran, dass Sie bei der Auswahl eines Cloud-Datenbankdienstes die Sicherheitsverfahren, Lizenzen und Compliance des potenziellen Anbieters analysieren müssen, um zu prüfen, ob sie Ihren Sicherheitsanforderungen entsprechen. Diese sorgfältige Prüfung gewährleistet, dass die ausgewählten Dienste Ihre Anforderungen an den Cloud-Schutz und die Einhaltung gesetzlicher Vorgaben erfüllen.
Oracle Data Safe
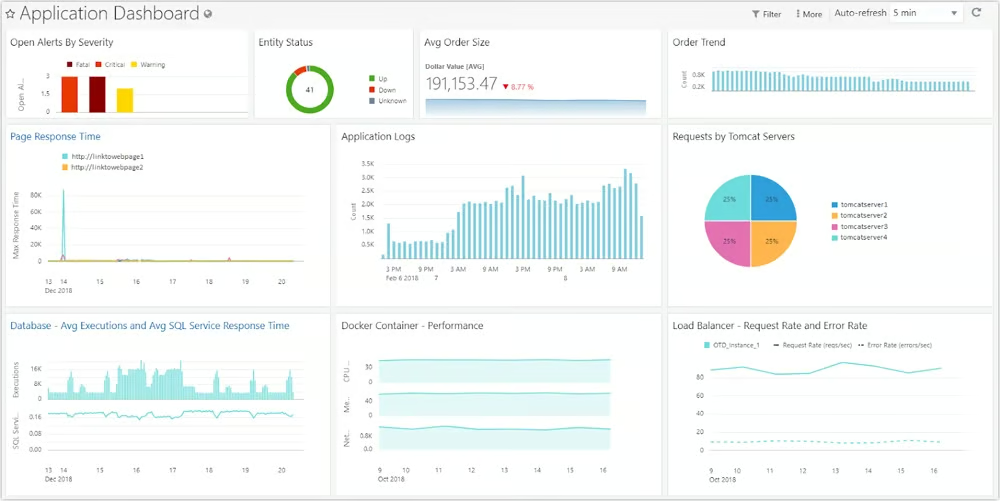
Oracle Data Safe wurde speziell für Oracle-Datenbanken entwickelt. Es umfasst fortschrittliche Sicherheitsfunktionen wie Warnrichtlinien, die Durchsetzung des Prinzips der geringstmöglichen Berechtigungen und Compliance-Berichte. Der Dienst arbeitet agentenlos, sodass keine Daten von Softwareagenten erfasst werden. Oracle Data Safe eignet sich für Teams, die Oracle Cloud Infrastructure (OCI) nutzen. Der Preis beginnt bei 50 US-Dollar pro Monat für mehr als 500 Zieldatenbanken; eine 30-tägige kostenlose Testversion ist verfügbar.
IBM Guardium
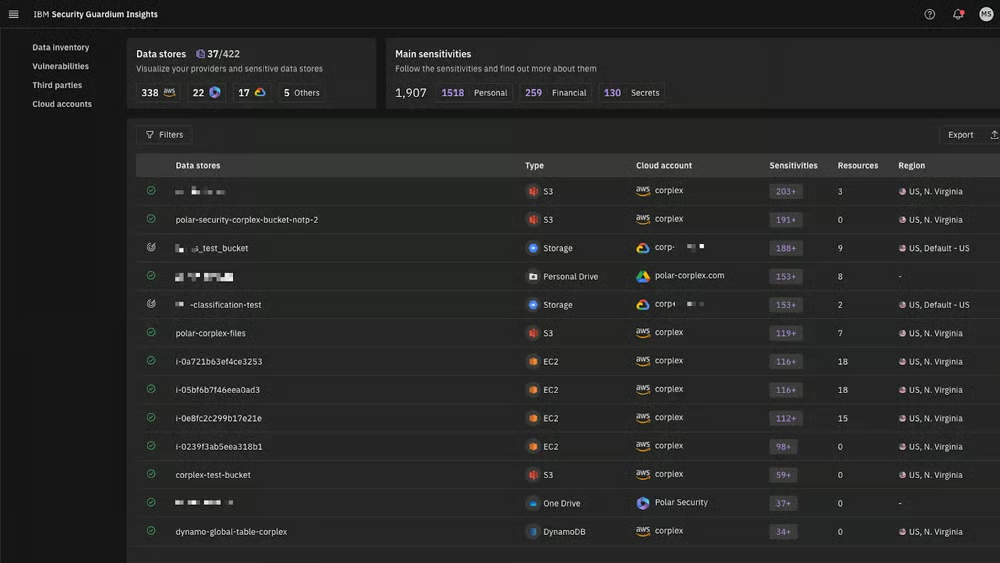
IBM Guardium ist eine robuste Plattform für die Datenbanksicherheit in Unternehmen und bietet Datensicherung, Verschlüsselung und Bedrohungserkennung. Sie unterstützt sowohl agentenbasierte als auch agentenlose Datenverbindungen und eignet sich daher ideal für größere Unternehmen. Für Guardium Insights gibt es eine 30-tägige kostenlose Testversion und für den Key Lifecycle Manager eine 90-tägige Testversion. IBM nennt keine direkten Preisinformationen, aber Guardium Insights bietet einen praktischen Kostenrechner.
Imperva Cloud Data Security
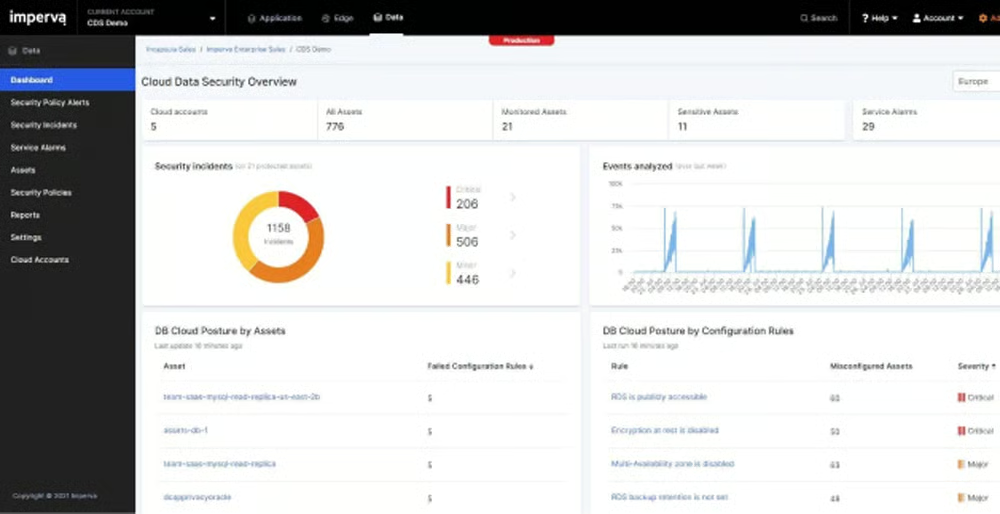
Imperva Cloud Data Security bietet eine hybride Datensicherheitsplattform und Cloud-Datenbankschutz als Dienst, die speziell für AWS DBaaS entwickelt wurden. Der Anbieter bietet rund um die Uhr telefonischen und E-Mail-Support und eignet sich daher für kleinere Teams, die kontinuierliche Unterstützung benötigen. Das nutzungsbasierte Preismodell von Imperva auf AWS umfasst eine kostenlose Stufe mit bis zu 5 Millionen Anfragen pro Monat sowie einen Basistarif von 10.000 US-Dollar pro Jahr für bis zu 50 Millionen Ereignisse pro Monat.
Häufig gestellte Fragen (FAQs)
Wie werden Daten in der Cloud-Datenbank verschlüsselt?
Daten in Cloud-Datenbanken werden mithilfe starker Algorithmen wie AES-256 verschlüsselt, wodurch die Datensicherheit während der Übertragung und Speicherung gewährleistet wird. Die Verschlüsselung erfolgt automatisch bei der Dateneingabe, sodass die Daten für Unbefugte unlesbar sind. Netzwerkforensik-Tools erhöhen die Sicherheit, indem sie die Integrität der Verschlüsselung prüfen, eine zusätzliche Schutzschicht gegen potenzielle Datenlecks bieten und die Vertraulichkeit der Daten während ihres gesamten Lebenszyklus wahren.
Was sind die wichtigsten Funktionen von Lösungen für Cloud-Datenbanksicherheit?
Die führenden Lösungen für Cloud-Datenbanksicherheit bieten in der Regel vom Kunden verwaltete Schlüssel, automatisierte Passwortverwaltung, umfassende Protokollierung und verschlüsselten Datenbankzugriff.
- Vom Kunden verwaltete Schlüssel: Geben Ihnen mehr Kontrolle über die Zugriffsverwaltung, indem sie die Abhängigkeit von Cloud-Anbietern verringern.
- Automatisierte Passwortverwaltung: Gewährt genehmigten Benutzern temporäre Passwörter und Berechtigungen und verbessert dadurch die Sicherheit in großen Unternehmen.
- Umfassende Protokollierung: Überwacht unrechtmäßige Zugriffsversuche und ermöglicht eine schnelle Reaktion darauf, wobei konsolidierte Aufzeichnungen eine bequeme Verwaltung von Sicherheitsereignissen ermöglichen.
- Verschlüsselter Datenbankzugriff: Schützt sensible Daten vor unrechtmäßiger Weitergabe und gewährleistet sicheren Zugriff, ohne dass Entschlüsselungsschlüssel erforderlich sind.
Wie werden Cloud-Datenbanken bereitgestellt?
Cloud-Datenbanken laufen auf virtuellen Cloud-Maschinen (VMs), auf denen Datenbanksoftware installiert ist. Alternativ bieten Cloud-Unternehmen im Rahmen von Platform-as-a-Service (PaaS) vollständig verwaltete Dienste an. Diese Modelle bieten Skalierbarkeit und Flexibilität bei der Verwaltung und ermöglichen die Abdeckung verschiedenster organisatorischer Anforderungen sowie eine effiziente Betriebsführung.
Fazit: Sichern Sie Ihre Cloud-Datenbanken jetzt
Während grundlegende Praktiken für Cloud-Datenbanksicherheit einen wichtigen Schutz bieten, sind sie nur ein Teil einer mehrschichtigen Sicherheitsstrategie. Kombinieren Sie diese Praktiken mit fortschrittlichen Sicherheitstools, um die Fähigkeiten zur Erkennung und Abwehr von Bedrohungen zu verbessern. Menschliche Expertise erweitert den Nutzen dieser Tools zusätzlich, indem sie Warnmeldungen interpretiert, Probleme untersucht und weitere Sicherheitsmaßnahmen anwendet. Diese kombinierte Strategie erhöht den Gesamtschutz und schützt Ihre sensiblen Cloud-Daten.
Kombinieren Sie Ihre Praktiken für Cloud-Datenbanksicherheit mit Security Information and Event Management, um die Analyse Ihrer Cloud-Sicherheitsereignisse zu automatisieren. Lesen Sie unseren vollständigen Test der besten SIEM-Tools, einschließlich ihrer wichtigsten Funktionen, Vor- und Nachteile und mehr.