













このガイドは、無線ネットワークをより安全に保護したいIT専門家、事業主、セキュリティ意識の高いユーザーを対象としています。WEPからWPA3までのWi-Fiセキュリティ規格を解説し、2026年にネットワークを安全にするための実践的な手順を紹介します。
Wi-Fiを、ビジネスに通じる開いた窓だと想像してみてください。顧客データ、請求書、機密戦略などが、適切な知識を持つ誰にでもさらされる可能性があります。
これが、安全対策を施していない無線ネットワークの現実です。このガイドでは専門用語をかみ砕き、Wi-Fiを具体的にロックダウンする方法を示します。WEPのような旧来の規格から最新のWPA3まで、ネットワークとビジネスを安全に保つための実践的な手順を学べます。
無線セキュリティはどのように機能するのか?
無線セキュリティは、暗号化、認証、アクセス制御、デバイスセキュリティ、侵入検知を組み合わせて防御を何層にも重ね、不正アクセスから守り、ネットワークセキュリティを確保します。まず、WPA2やWPA3などの無線ネットワークの暗号化方式を有効にし、データ転送をスクランブルします。この手順により、傍受された場合でも、権限のない第三者にはデータを読み取れません。
ネットワークへの接続を希望するユーザーやデバイスには、通常はパスワードによって身元の確認を求め、接続要求が正当なものかを確認します。続いてアクセス制御ルールにより、ユーザーの役割、デバイスの種類、明示的なアクセス権に基づき、ネットワークへの接続を許可するユーザーやデバイスと、アクセスレベルを指定します。
さらに、ウイルス対策ソフトの維持、OSの更新、管理者認証情報の使用制限によってネットワークデバイスを保護し、不正アクセスを防ぎます。統合された侵入検知・防御システム(IDPS)などのツールはネットワークを監視し、異常な活動やセキュリティ侵害を検知します。これらのシステムは、不正アクセスの試み、マルウェア感染などの脅威をリアルタイムで検知し、対応します。
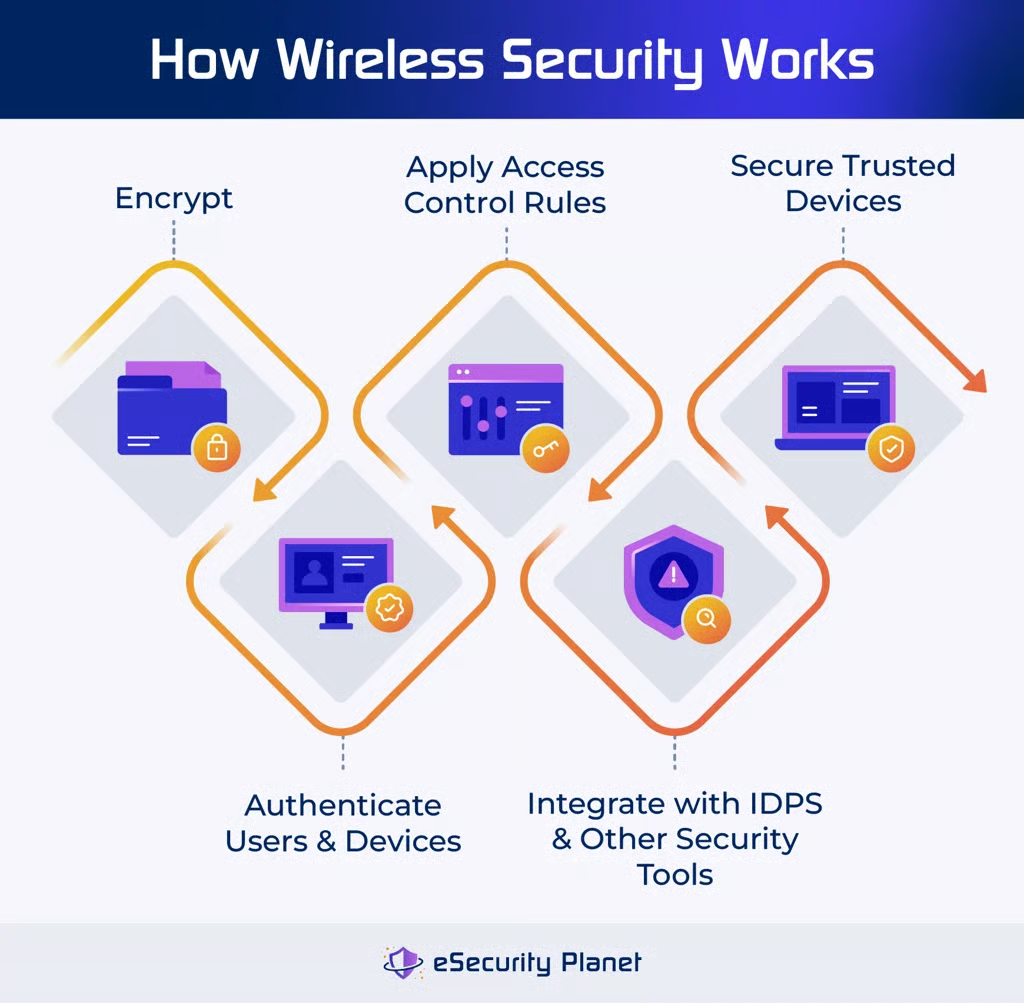
具体的には、無線セキュリティには次の要素が含まれます。
- 暗号化を実装する:適切な鍵を持つ許可済みユーザーだけが読めるコードにデータを変換します。
- ユーザーとデバイスを認証する:ネットワークへの接続を試みる個人やデバイスの、検証済みの身元を処理します。
- アクセス制御ルールを適用する:ネットワークに接続できるユーザーやデバイスと、付与するアクセスの範囲やレベルを定義します。
- デバイスを保護する:ネットワークに接続する信頼済みデバイスを特定し、統合された他のセキュリティツールにポリシーを設定します。
- IDPSなどのツールと統合する:ネットワーク上の不審な活動やセキュリティ侵害を検知し、ブロックします。
無線セキュリティは、無線ネットワークのデータが電波で転送されることによる脆弱性に対処し、データの傍受を防ぎ、ネットワークの安全性と可用性を守ります。無線セキュリティの仕組みをより深く理解するには、無線ネットワークで使われるさまざまな暗号化プロトコルを確認してください。
無線ネットワークセキュリティプロトコルの4種類
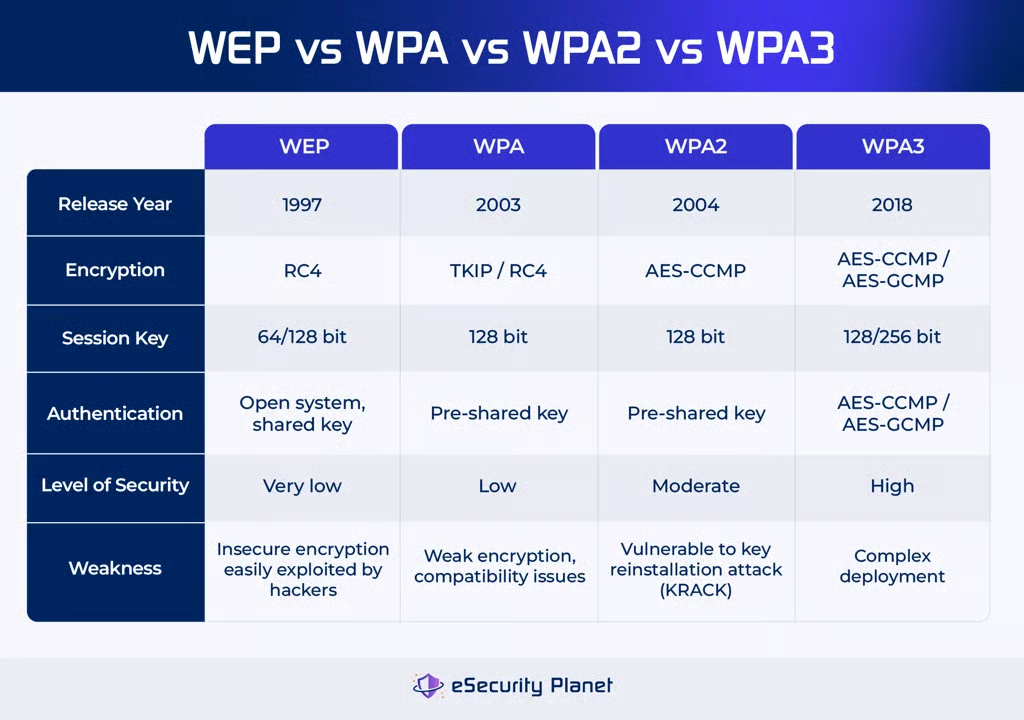
WEP、WPA、WPA2、WPA3は、無線ネットワークセキュリティプロトコルの4種類で、それぞれセキュリティレベルが高くなっています。
AES暗号化を使用するWPA2が一般的に使われています。ただしWPA3には、より強力な暗号化や攻撃への防御強化など、追加のセキュリティ機能があります。これらのプロトコルは、ユーザーやデバイスのアクセスレベルを決定します。どのプロトコルを使う場合でも、無線ネットワークと機密データを守るには強固なセキュリティが必要です。
Wired Equivalent Privacy(WEP)
1997年に開発されたWEPは、暗号化とアクセス制限によって無線ネットワークを保護するよう設計されました。しかし、安全性の低いRC4暗号化と共有鍵認証に依存していたため、ネットワークは攻撃に対して脆弱でした。WEPは当初、有線ネットワークと同等の暗号化を提供していましたが、欠陥がハッカーに広く悪用され、時代遅れとなりました。
このプロトコルの廃止を受け、WPA(Wi-Fi Protected Access)など、より堅牢な代替規格が登場しました。WEPは欠陥を抱えながらも、そのシンプルさと普及度によって当初は注目を集めました。しかし固有の脆弱性がやがて利点を上回り、無線セキュリティ規格を継続的に更新する重要性を浮き彫りにしました。
Wi-Fi Protected Access(WPA)
2003年に登場したWPAは、WEPの欠陥に対処する有効な後継規格となりました。WPAはTKIP(Temporal Key Integrity Protocol)暗号化を使い、鍵の管理と整合性チェックを改善します。モードは2種類あり、家庭用ネットワーク向けのWPA-Personalと、RADIUSサーバーを利用する企業向けのWPA-Enterpriseです。
WPAの128ビット暗号化は、WEPのより脆弱な暗号化規格よりも強固な保護を提供します。しかし、WPA2と比べると依然として弱く、潜在的な欠陥や互換性の問題につながります。また、WPAの導入にはハードウェアの変更が必要になる場合があり、古い機器を使うユーザーにとって問題となります。
Wi-Fi Protected Access II(WPA2)
2004年にリリースされたWPA2は、AES暗号化方式を採用して強固なセキュリティを提供する、もう1つの無線セキュリティ規格です。WPAと比べて管理性に優れ、攻撃への脆弱性も低いことが利点です。WPA2は業界標準として広く採用され、デバイス間の相互運用性を確保しています。
ただし、鍵再インストール攻撃(KRACK)などの脆弱性はセキュリティリスクとなります。大半の家庭用ネットワークには適していますが、高度な攻撃がより多い企業環境では問題が生じます。さらに、WPA2に対応していない古い機器にはアップグレードが必要になる場合があります。
こうした問題があるにもかかわらず、WPA2は現在も使われています。ただし、増加する脅威や弱点への対処が続けられています。
Wi-Fi Protected Access III(WPA3)
2018年に登場したWPA3は、暗号化の強化、辞書型ブルートフォース攻撃への防御向上、Wi-Fi Easy Connectによるデバイス設定の簡素化を実現しています。こうした改善にもかかわらず、普及は遅れています。WPA3には、家庭用のWPA3-Personal、組織向けのWPA3-Enterprise、パスワードで保護されていないネットワーク向けのWi-Fi Enhanced Openという3種類があります。
全体的なネットワークセキュリティは向上しますが、導入の複雑さ、ユーザー採用率の低さ、古いデバイスや機器との互換性問題が短所です。利点がある一方、WPA3の全面的な導入はまだ実現しておらず、旧来のセキュリティプロトコルからこの最新規格への移行がゆっくり進んでいることを示しています。
Wi-Fiネットワークを安全にする5つの方法
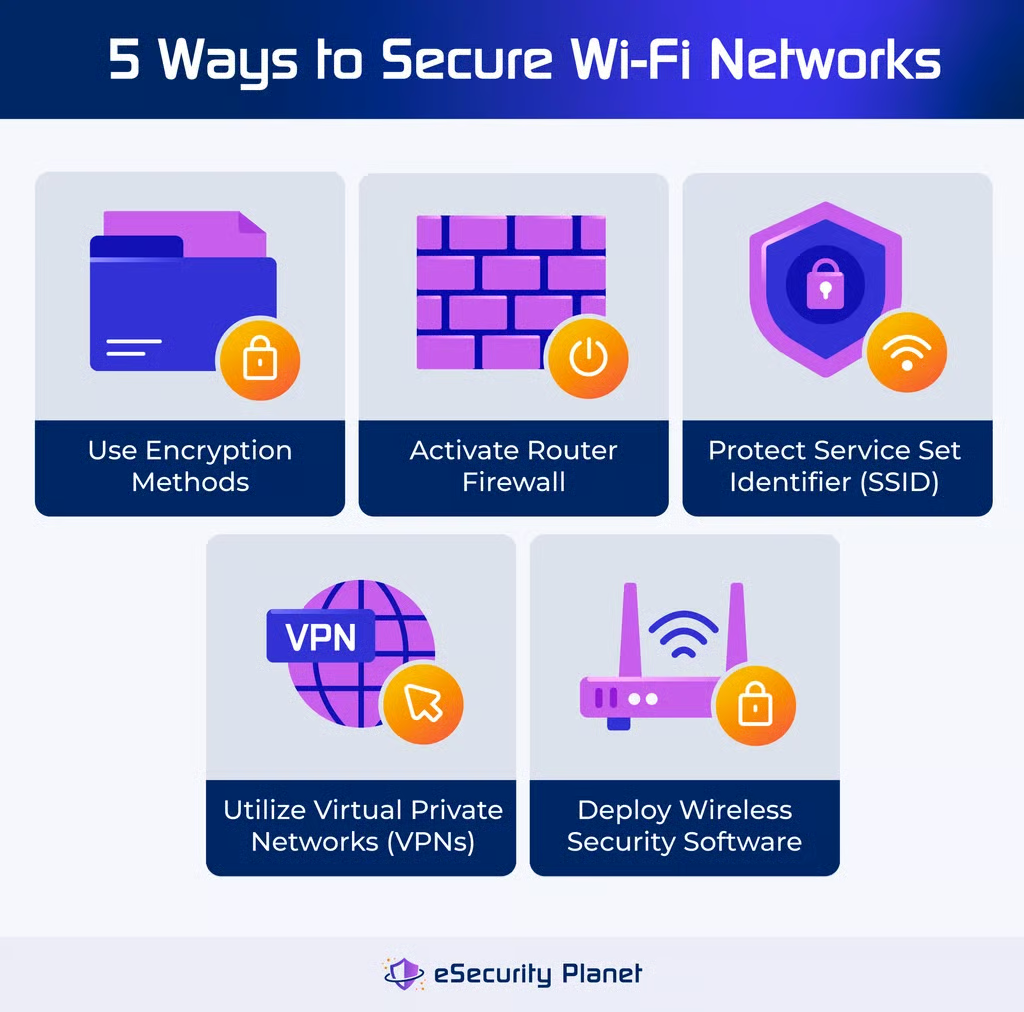
暗号化方式、ファイアウォールツール、保護されたSSIDソフトウェア、VPNソフトウェア、無線セキュリティソフトウェアを使って、Wi-Fiネットワークを不正アクセスから守りましょう。これらの対策により、セキュリティ侵害が成功する可能性を下げ、ネットワークと重要データの安全性および完全性を高められます。
暗号化方式を使う
暗号化はネットワークデータをスクランブルし、権限のないユーザーが重要情報にアクセスするのを困難にします。WPA2またはWPA3規格でWi-Fiネットワークを暗号化し、データを保護してください。ネットワークを最大限に安全にし、潜在的な脅威やデータ侵害に備えるため、最新の暗号化プロトコルに更新しましょう。
ルーターのファイアウォールを有効にする
ルーターのファイアウォールを有効にしてウイルス、マルウェア、ハッカーからの保護を強化しましょう。ルーター設定で状態を確認し、ネットワークの防御を高めてください。セキュリティをさらに強化するため、ネットワークの機密領域を分離し、接続されているすべてのデバイスにファイアウォールを導入することも検討しましょう。
サービスセット識別子(SSID)を保護する
無線ネットワークを安全にするには、SSIDに姓などの個人情報を含めないでください。Evil Twin攻撃などの手法でハッカーにネットワークを狙われにくくするため、推測されにくい情報を使いましょう。SSIDを隠すことは、悪意のあるアクセスポイントの被害や不正アクセスの危険も減らし、無線ネットワーク全体の安全性を高めます。
仮想プライベートネットワーク(VPN)を活用する
VPNはデータを暗号化してWi-Fiネットワークを保護し、公衆Wi-Fiネットワーク上で盗聴を狙う第三者がデータを読めないようにします。業界標準のAES-256暗号化を使うVPNを選び、信頼できるオープンソースプロトコルを採用してセキュリティを二重化しましょう。多くのVPNアプリには、広告ブロック、スプリットトンネリング、ダブルVPNなどの追加プライバシー機能があり、ネットワーク全体のセキュリティとプライバシーを向上させます。
無線セキュリティソフトウェアを導入する
無線セキュリティソフトウェアは、パフォーマンス分析、ネットワークスキャン、サイトサーベイ、スペクトラム分析、ヒートマップ、監査、トラフィック分析、パケットスニッフィング、ペネトレーションテスト、監視、管理などの機能を備えることで、Wi-Fiネットワークのセキュリティを高めます。これらの機能を使えば、脆弱性を特定し、不正アクセスを検知し、潜在的な脅威や侵害からWi-Fiネットワークを守る有効な対策を講じられます。
環境別の無線セキュリティ
無線セキュリティは、家庭のWi-Fiネットワーク、企業の無線ネットワーク、公衆ネットワークなど、環境によって異なります。脅威から守るには、それぞれの場所に合わせた予防策が必要です。
家庭のWi-Fiを安全にする
家庭のWi-Fiネットワークを安全にすることは、個人情報を守るだけでなく、安定した信頼性の高いネットワーク接続の確保にもつながります。家庭のWi-Fiネットワークを強化し、潜在的なセキュリティリスクを減らすためのヒントを紹介します。
- 安全なパスワード:強力なWi-Fiパスワードを作成し、不正アクセスを防ぐため定期的に更新します。
- デバイスを確認する:接続されたデバイスを定期的に確認し、不審な活動や不正アクセスがないか調べます。
- ルーターの認証情報を確認する:ルーターのWebインターフェースにアクセスし、管理設定を開いて、初期設定のログイン情報とパスワードを変更します。
- デバイスを更新する:脆弱性を防ぎ、最適なセキュリティを確保するため、ルーターのファームウェアと接続デバイスを最新の状態に保ちます。
- ルーターを最適な場所に設置する:最大限の通信範囲と最小限の電波干渉を実現できるよう、ルーターを戦略的に配置します。
企業の無線ネットワークを安全にする
効果的な無線ネットワークセキュリティ対策を導入すれば、サイバー攻撃を防ぐとともに、法令遵守と顧客の信頼も確保できます。企業ネットワークを強化し、潜在的なセキュリティ脅威を軽減する主な方法を紹介します。
- パスワードの共有を制限する:パスワードは関係する担当者とのみ共有し、安全性を保つため定期的に変更します。
- 暗号化プロトコルをアップグレードする:ネットワークセキュリティを向上させるため、旧式のWEP暗号化をWPA2/WPA3などの最新プロトコルに置き換えます。
- 業務用ネットワークとゲストネットワークを分離する:企業の機密データを守るため、ゲストによる利用や業務外の活動を別のネットワークに振り分けます。
- ファイアウォールを導入する:ファイアウォールを活用して、悪意のある可能性があるプログラムを検知・防止します。
- DHCP接続を制限する:不正なデバイスを定期的に検証して削除し、包括的なネットワーク安全ソリューションについてネットワークセキュリティベンダーへの相談も検討します。
公衆ネットワークを安全に利用する
カフェ、空港などの公共の場所で公衆Wi-Fiスポットが増えるなか、ユーザーはデジタルプライバシーとセキュリティを守るため、積極的な対策を講じる必要があります。公衆ネットワークで安全にWebを閲覧するための基本的なヒントを5つ紹介します。
- ウイルス対策ソフトを使う:ウイルス対策ソフトをインストールして更新し、公衆Wi-Fiネットワーク上のマルウェアのリスクを検知して警告できるようにします。
- 機密情報へのアクセスを避ける:VPNを使っている場合でも、保護されていない公衆ネットワークでは機密情報やアプリにアクセスしないでください。
- VPNを利用する:VPNを有効にして公衆Wi-Fi上のデータ通信を暗号化し、安全なデータ転送トンネルを確立してプライバシーとセキュリティを守ります。
- 注意すべきフィッシングメール:メールの内容を確認する際は、疑わしいリンクを検証し、送信者の身元を確認するなど、十分に注意してください。
- ファイル共有や自動接続を無効にする:公衆Wi-Fiネットワーク上での不正アクセスを防ぐため、デバイスの自動接続設定とファイル共有機能をオフにします。
無線ネットワークを保護する4つの認証方式
認証方式は、多要素認証(MFA)、シングルサインオン(SSO)、パスワード認証、パスワードレス認証など、さまざまな方法でユーザーに身元の確認を求めることで、セキュリティを強化します。
多要素認証(MFA)
MFAは、パスワードに加えて物理トークンや生体データを使うなど、2つ以上の身元確認情報を要求するセキュリティ対策です。パスワード以外にも認証段階を追加することでセキュリティを高め、不正アクセスのリスクを下げるとともに、フィッシングや認証情報の窃取などのサイバー脅威に対抗します。MFAの代替手段には、認証アプリ、メール、SMSもあります。
シングルサインオン(SSO)
SSOを使うと、ユーザーは1つのアプリケーションにログインするだけで、複数のプラットフォームやドメインにまたがる他のアプリケーションにもすぐにアクセスできます。複数回のログインが不要になるため、ユーザー体験と効率が向上します。中央のドメインが認証を処理し、他のドメインとセッションを共有しますが、セッション共有の方法はプロトコルによって異なる場合があります。
パスワード認証
パスワード認証は、ユーザーにユーザー名とパスワードの両方を入力させることで身元を確認します。これらの認証情報をシステムのデータベースに保存されたデータと照合し、一致すればアクセスを許可します。ユーザーにとって認証は簡単ですが、セキュリティとアクセス制御を維持するには追加の技術的な手順が必要です。
パスワードレス認証
パスワードレス認証は、従来のパスワード入力を、より新しく安全な方法に置き換えます。たとえば生体認証では、顔の特徴など固有の性質を調べます。ワンタイムパスコードなど、所持情報を利用する方法もあります。パスワードレス認証はパスワードを不要にし、生体情報、所持情報、メールで送信されるマジックリンクに依存することで、セキュリティを高めます。
Wi-Fiセキュリティソフトウェアとは?
Wi-Fiセキュリティ製品は、ハッカー、データの傍受、不正アクセスなどのサイバー上の危険から無線ネットワークとデバイスを守るツールです。データ通信を暗号化し、アクセス制御を適用し、有害な活動を検知・阻止することで機能します。ユーザーはこれらをWi-Fiルーターやその他のネットワークデバイスにインストールして設定します。クラウドプラットフォームに統合された新しいソリューションは、侵害に対する高度な保護を提供します。
Wi-Fiセキュリティソフトウェアには、Wi-Fiセキュリティ・パフォーマンステストツールも含まれます。これらのツールは、テストと分析によってWi-Fiネットワークの状態を評価します。脆弱性の特定、ネットワーク速度と安定性の監視、望ましくないアクセスポイントの検知、ネットワーク全体の健全性の評価が可能です。市場で代表的なWi-Fiセキュリティプラットフォームを以下に紹介します。
- Wireshark:最高のオープンソースネットワークプロトコルアナライザー(無料ダウンロード)
- AccessAgility WiFi Scanner:ツール統合に最適(開始価格100ドル以上)
- TamoGraph Site Survey:最適な無線サイトサーベイソフトウェアツール(開始価格500ドル以上)
Wi-Fiネットワークセキュリティデバイスの4種類
Wi-Fiネットワークセキュリティデバイスには、アクティブ、パッシブ、予防、UTMの4つのカテゴリーがあります。アクティブデバイスはトラフィックを管理し、パッシブデバイスは脅威を検知し、予防デバイスは弱点をスキャンします。UTMシステムは複数のセキュリティ機能を組み合わせ、包括的な保護を提供します。
アクティブデバイス
有線環境の同等のデバイスと同様に機能しますが、アクティブデバイスは無線環境向けに設計されています。これには、ファイアウォール、ウイルス対策、コンテンツフィルタリングの各デバイスが含まれます。ファイアウォールは無線トラフィックの送受信をフィルタリングし、望ましくないアクセスを防ぎ、悪意のあるパケットを検知します。ウイルス対策スキャナーは、無線接続を継続的にスキャンしてマルウェアの脅威を検知します。コンテンツフィルタリングデバイスは、セキュリティ規則を適用しながら、指定されたWebサイトやコンテンツへのアクセスを制限します。
パッシブデバイス
侵入検知アプライアンスなどのパッシブデバイスは、疑わしい活動がないかネットワークトラフィックを監視することで、無線ネットワークのセキュリティを高めます。データの傾向や異常を調べ、不正アクセスの試みやマルウェアの送信など、潜在的な危険を検知します。こうした事象を特定して報告することで、ネットワーク管理者が直ちに対処し、セキュリティリスクを軽減してネットワークを保護するための重要な情報を提供します。
予防デバイス
ペネトレーションテストツールや脆弱性評価アプライアンスなどの予防デバイスは、潜在的なセキュリティ上の欠陥を積極的に探すことで、無線ネットワークのセキュリティを高めます。ネットワークインフラを完全に検査し、攻撃者に悪用される可能性のある欠陥を発見します。悪用される前にセキュリティ上の欠陥を検知して修正することで、サイバー脅威に対するネットワークの防御を強化し、セキュリティ侵害の可能性を低減します。
統合脅威管理(UTM)システム
UTMシステムは、多数のセキュリティ機能を1台のハードウェアデバイスに統合することで、無線ネットワークを保護します。ネットワーク境界に設置されたこれらのデバイスはゲートウェイとして機能し、マルウェア、不正侵入、その他のセキュリティ脅威に対する包括的な保護を提供します。UTMアプライアンスは、ファイアウォール、マルウェア対策、侵入検知などのセキュリティサービスを統合し、保守を簡素化するとともに全体的な保護を向上させます。
Wi-Fiセキュリティに対する5つの一般的な脅威
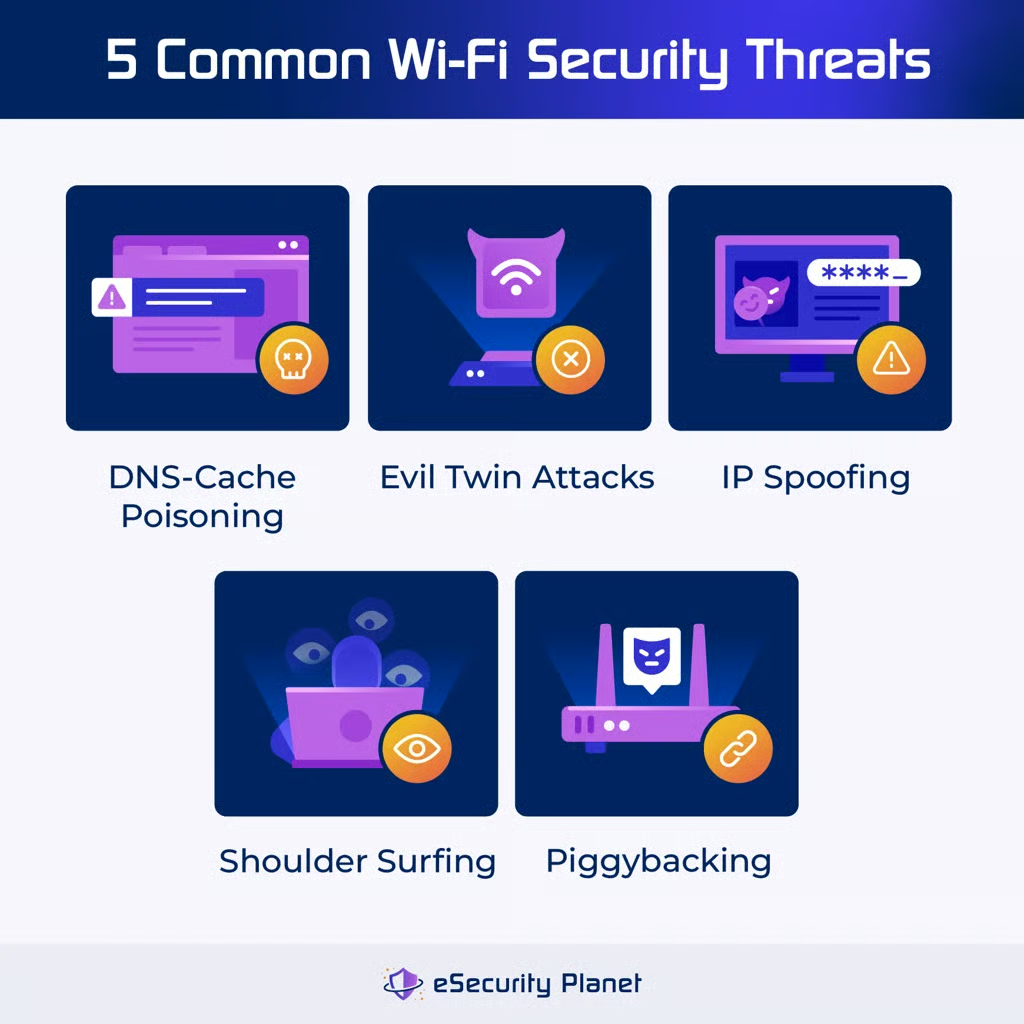
DNSキャッシュポイズニング、Evil Twin攻撃、IPスプーフィング、便乗利用、ショルダーサーフィンは、いずれもWi-Fiセキュリティに大きなリスクをもたらします。これらのWi-Fiセキュリティ脅威を認識し、軽減することは、ネットワークと機密データを守るうえで重要です。
DNSキャッシュポイズニング
DNSキャッシュポイズニングは、ハッカーが正規のWebサイトアドレスを偽のアドレスに置き換え、訪問者が知らないうちに悪意のあるサイトとやり取りするよう仕向ける攻撃です。データ窃取やサービス拒否につながる可能性があります。脅威アクターは脆弱性を利用してサーバーになりすましたり、偽の応答をキャッシュサーバーに大量に送りつけたりします。
防御策:DNSサーバーを管理し、オープンポート経由のクエリを制限し、セキュリティ機能を組み込んだDNSソフトウェアを導入することで、DNSポイズニング攻撃のリスクを軽減できます。
Evil Twin攻撃
Evil Twin攻撃は、正規のネットワークになりすまして公衆Wi-Fiの脆弱性を悪用します。脅威アクターは偽のWi-Fiアクセスポイントを作成し、人々が意図せず接続するよう誘導します。その後、被害者が個人情報を入力し、ハッカーに盗まれる可能性があります。
防御策:身を守るには、安全でないWi-Fiを避け、パスワードで保護された個人用ホットスポットを使い、警告通知を確認し、自動接続機能を無効にし、公衆Wi-Fiで個人アカウントにログインせず、多要素認証を利用し、HTTPSサイトにアクセスし、暗号化されたデータ通信のためVPNを使います。
IPスプーフィング
IPスプーフィングは、攻撃者がパケットの元のIPアドレスを偽のものに置き換え、正規の送信元になりすます攻撃です。この欺瞞的な手法は、個人情報の窃取など犯罪目的に利用される可能性があります。攻撃中、ハッカーはTCPハンドシェイクを傍受し、自分のデバイスのアドレスと偽のIPアドレスを使って偽の確認応答を送信します。
防御策:ネットワークを監視して異常な活動を探す、より強力な身元確認方式を使う、ファイアウォールで保護する、IPv6へ移行する、イングレス・フィルタリングとイーグレス・フィルタリングを導入する、ディープパケットインスペクション(DPI)を利用するなどの方法があります。
便乗利用
Wi-Fiネットワークへの便乗利用とは、暗号化されていない信号を悪用して、望まれていない形でインターネットにアクセスすることです。Wi-Fiただ乗りとも呼ばれるこの行為は、ネットワークセキュリティを脅かし、インターネット接続を遅くする可能性があります。
防御策:便乗利用の被害を避けるには、強力なパスワードでWi-Fiネットワークを保護し、不審な活動に注意し、公衆Wi-Fiネットワークでの通信を暗号化するため仮想プライベートネットワーク(VPN)の利用を検討します。強力で固有のパスワードを使い、Wi-Fiアクセスポイント付近にいる不審な人物にも警戒してください。
ショルダーサーフィン
ショルダーサーフィンは、公共の場所で電子機器を使っている際に、誰かに重要情報を盗み見られることです。攻撃者は、個人情報の窃取や金融犯罪を目的として、クレジットカード番号やパスワードなどの機密情報を入手しようとします。
防御策:ショルダーサーフィンを防ぐには、推測されにくく固有のパスワードを使い、アカウント間でパスワードを使い回さず、2要素認証を有効にし、公衆Wi-Fiネットワークに接続する際は仮想プライベートネットワーク(VPN)を使います。これらの対策は、不正アクセスや個人情報の漏えい防止に役立ちます。
一般的な脆弱性とその影響を把握するには、Wi-Fiセキュリティの主な脅威について詳しく見てみましょう。
無線ネットワークの監視・管理ツール
ネットワークの監視と管理には、ネットワーク検出、パフォーマンス、セキュリティ、コンプライアンスなど、さまざまなツールが含まれます。ネットワークの規模、予算、必要な機能、ITチームの専門知識を評価することで、最適なツールを判断できます。
ネットワーク検出ツール
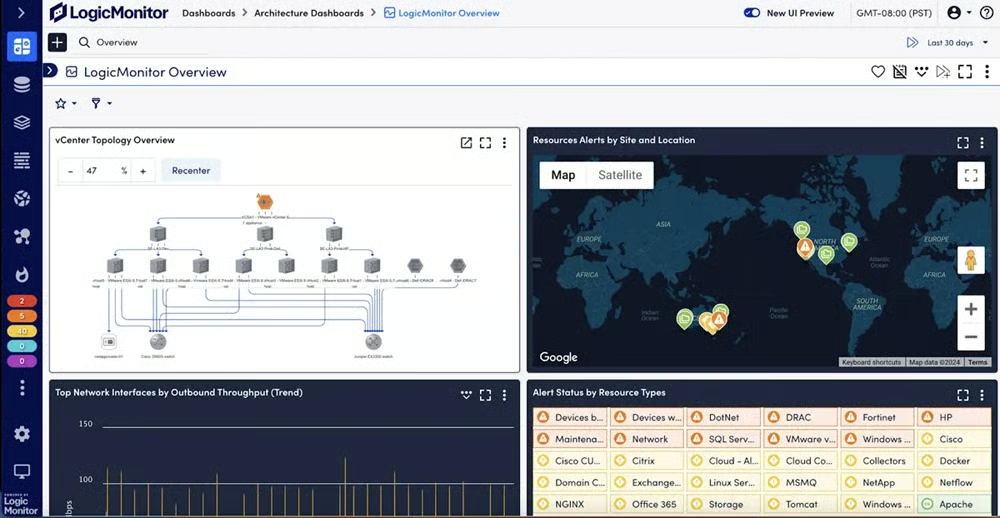
ネットワーク検出ツールは、ネットワークトポロジーとデバイスをスキャンしてマッピングすることで、無線ネットワークの保護に役立ちます。SNMP、ICMP、ARP、LLDPなどのプロトコルを使って無線ノードを特定します。これらのツールはネットワークトポロジーを表示し、変化や異常を検知するため、効果的なネットワーク管理と監視に必要な詳細なデータを提供します。
推奨ツール:LogicMonitorは、基本的なネットワーク監視サービスに重点を置くクラウドベースのインフラ監視プラットフォームです。デバイスの自動検出、機械学習による警告、ハードウェアの健全性監視、ネットワークマッピング、連携機能、トラフィック分析を提供します。14日間の無料トライアルを利用して、その可能性を試せます。
ネットワークパフォーマンス・可用性ソフトウェア
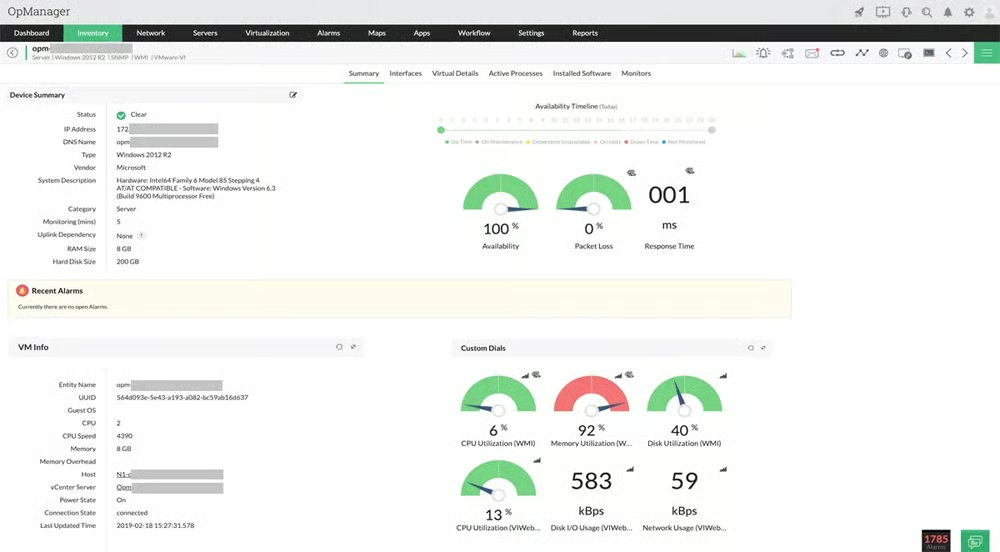
ネットワークパフォーマンス・可用性ツールは、ネットワークの品質、速度、信頼性、容量を評価しながら、ボトルネック、障害、停止を特定します。帯域幅、レイテンシ、パケット損失、ジッター、スループット、信号強度などの指標を評価し、異常があれば管理者に通知します。問題に迅速に対処することで、安定した効率的なネットワークインフラを維持し、最適なパフォーマンスと可用性を確保します。
推奨ツール:ManageEngineは、トラフィックの分析、ネットワークパフォーマンスの追跡、ファイアウォール、IPアドレス、スイッチポートの管理に優れたネットワーク監視ツールです。OpManager Plusは幅広いネットワーク分析を提供し、Site24x7はアプリケーションパフォーマンスとWebサイト監視に重点を置いています。OpManagerの無料版を始めるか、30日間の無料トライアルを利用できます。
無線ネットワークのセキュリティ・コンプライアンスツール
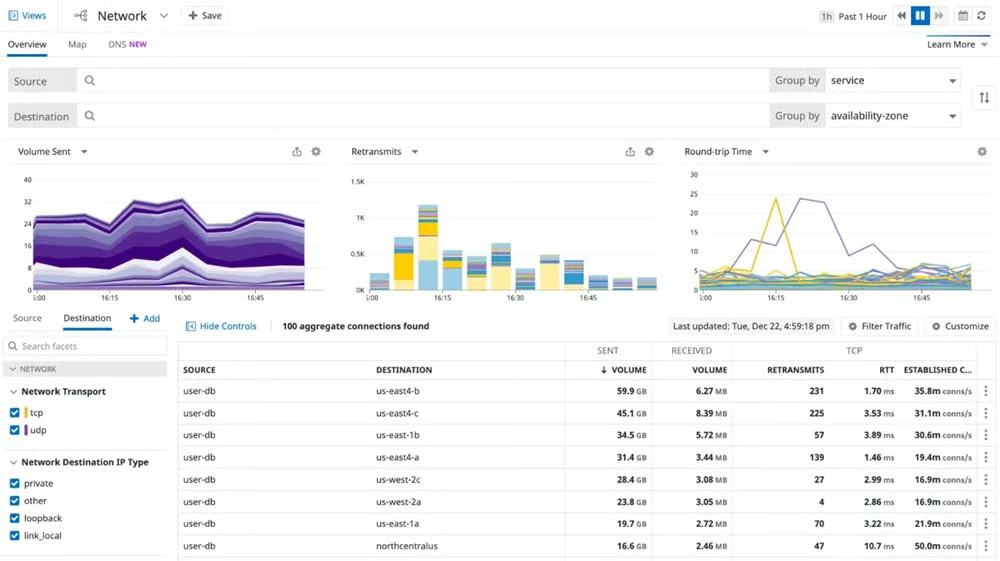
無線ネットワークのセキュリティ・コンプライアンスツールは、不正アクセス、悪意のある攻撃、データ侵害、規制違反からネットワークを守ります。脆弱性を探し、ネットワークトラフィックと挙動を追跡し、侵入を特定・防止し、データを暗号化・認証します。また、規制基準や業界規則への準拠を確認するため、監査を行いレポートを作成し、包括的な保護を実現します。
推奨ツール:Datadogは、特に規制の厳しい業界において、強力なネットワークセキュリティ機能と規制コンプライアンスで知られています。データプライバシーと規制遵守を確保するため、強力な暗号化、ロールベースのアクセス制御、包括的な監査証跡を採用しています。14日間の無料トライアルを利用できます。
ネットワークセキュリティツールの他の選択肢をお探しですか?代表的なネットワーク監視ツールのレビューもご覧ください。
どの無線ネットワークセキュリティプロトコルを選ぶべきか?
選択できる場合は、常にWPA3を選んでください。現在利用できる最も安全なプロトコルであり、より強力な暗号化、総当たり攻撃に対する優れた保護、公衆デバイスやIoTデバイスのセキュリティ向上を実現します。
ルーターやデバイスがWPA3に対応していない場合は、次善の選択肢であるWPA2を強力なパスワードとともに有効にしてください。WPAは避け、WEPには決して頼らないでください。どちらも旧式で、容易に侵害されるためです。
要するに、可能な限りWPA3を選び、必要な場合のみWPA2に切り替え、古い規格にしか対応していないネットワーク機器は廃止してください。この単純な選択が、安全だと感じるだけのネットワークと、本当に安全なネットワークの違いを生みます。
単一のツールで100%のセキュリティを保証できるわけではありませんが、ネットワークセキュリティ戦略は、ネットワークセキュリティソリューションについて学び、導入することから始めることをお勧めします。
Matt Gonzalesがこの記事に寄稿しました。