

















ランサムウェアを防ぐ最善の方法は、あらゆるマルウェア感染を防ぐ最善の方法でもある。つまり、セキュリティーのベストプラクティスを実践することだ。もちろん、ベストプラクティスが簡単に実践できるなら、ランサムウェア攻撃など起こらない。
どれほど準備を整えた組織でも、ランサムウェア攻撃に対してある程度は脆弱だ。最もレジリエンスの高い組織は、感染を防ぐセキュリティーを実装してランサムウェア攻撃を防ぐだけでなく、攻撃が成功した場合の被害を抑え、感染の可能性をチームに迅速に警告し、攻撃に効果的に対応するための戦略も必要とする。
ランサムウェアとは何か?
「ランサムウェア」という用語は、データを暗号化した上で、復号鍵と引き換えにデータを身代金として要求する、幅広い攻撃やツールを指す。ここ数年、攻撃者は攻撃手法を進化させ、データの持ち出しや恐喝も行うようになった。身代金が支払われなければ被害者のデータを公開すると脅すのだ。ランサムウェア攻撃は毎週のように報道されており、政府、学区、医療機関、民間企業が、業務を妨害された後に攻撃を認めざるを得ない状況に追い込まれている。医療機関へのランサムウェア攻撃は、患者の死亡にも関連付けられている。
攻撃者の多くは金銭を脅し取るためにランサムウェアを使うが、別の種類の攻撃を隠すためにランサムウェアを利用する攻撃者もいる。例えば、次のようなものだ。
- ロシアのハッカーは2017年、ウクライナで事業を行う企業に対してNotPetyaランサムウェア攻撃を仕掛けた。身代金を支払うことはできず、マルウェアの目的はもっぱら業務の妨害だった。
- 北朝鮮のLazarusグループは、2017年に台湾のFar Eastern International Bankから金銭を盗もうとした際、フォレンジックの証拠を消去するためにランサムウェアを展開した。
- 攻撃者は日本企業の被害者環境内で、攻撃の真の標的を消去して隠すために、重要な資産にONIランサムウェアを展開する。
最近では、ランサムウェア集団が暗号化プロセスに注目する検知を避け、より迅速に動こうとしている。こうした攻撃は技術的にはもはやランサムウェアに分類されないが、企業は依然として、データを持ち出した後にデータを破壊する攻撃や、単に盗んだデータを流出させると脅して企業を恐喝する攻撃にも備える必要がある。
ランサムウェアからの復旧に役立つ資料:
ランサムウェアを特定する方法
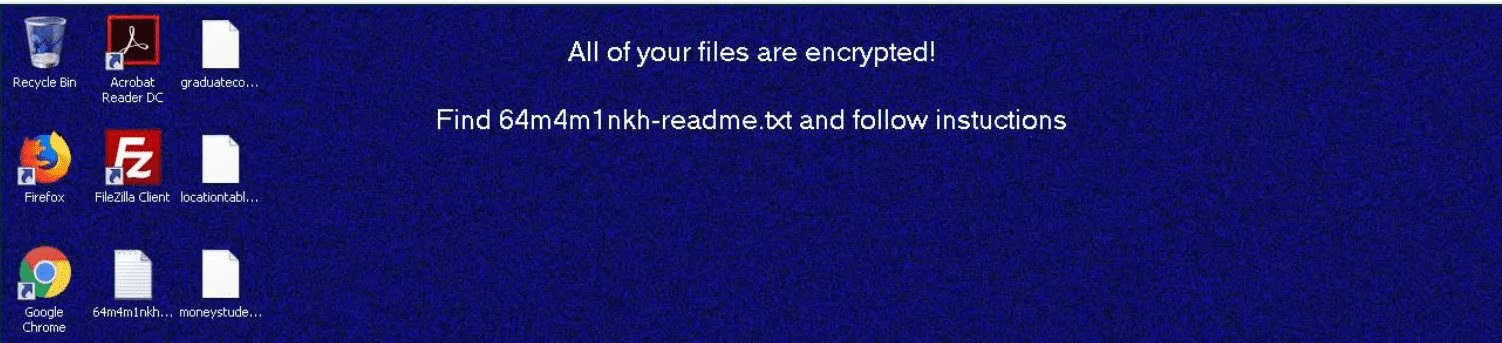
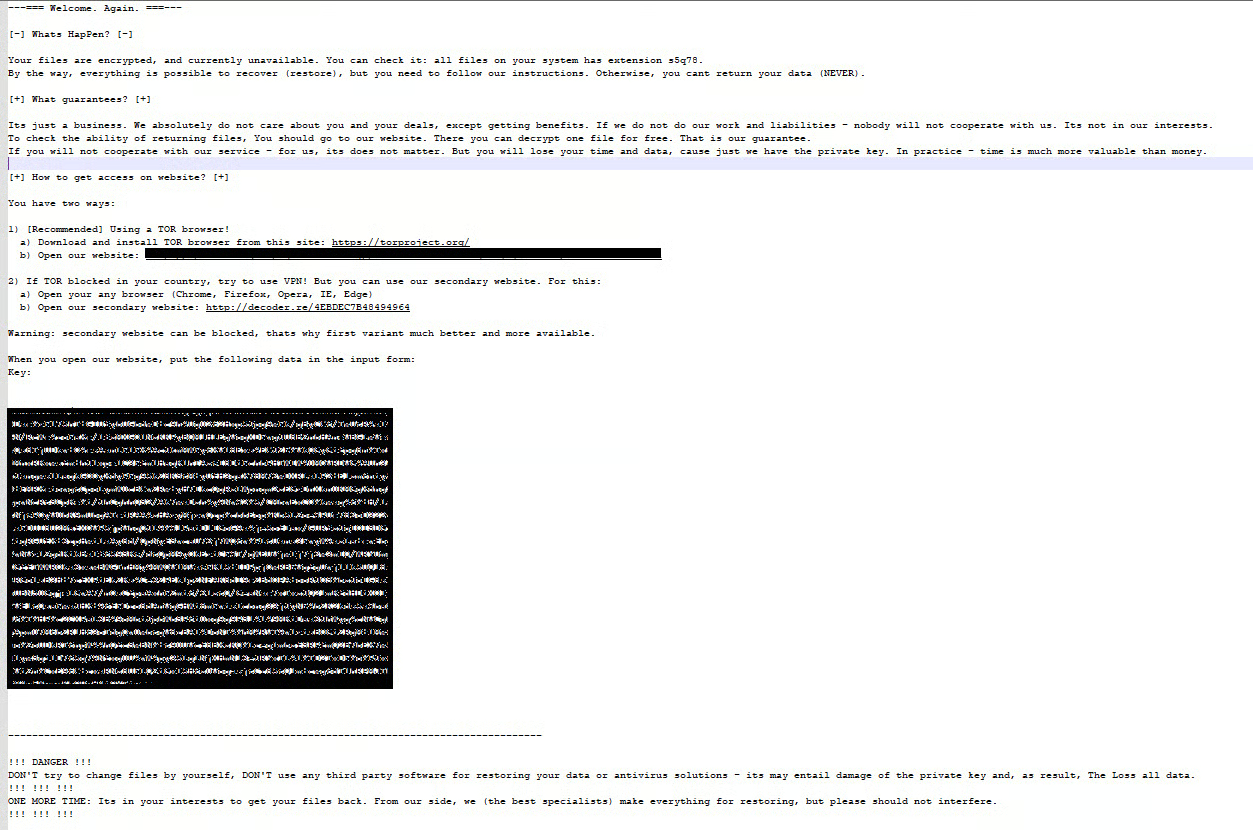
企業内に侵入した悪意あるハッカーは、さまざまな種類のマルウェアを展開したり、さまざまな方法でシステムを攻撃したりできる。多くの被害者がランサムウェア攻撃に気付くのは、データが暗号化され、悪名高いREvilランサムウェア集団からの身代金要求メッセージを見つけた後だ。以下はその画面およびテキストメッセージの例(出典:Arista Networks、Qualys)。
ランサムウェア攻撃をより早い段階で検知するため、守る側は次のような侵害の兆候を監視する。
- ウイルスなどの既知のマルウェアや、メール、エンドポイント、ファイアウォール、またはネットワーク監視ソフトウェアで捕捉されたマルウェアのシグネチャ
- 環境外への大量のデータコピー
- ローカルまたはネットワークのバックアップを削除しようとする試み
- データのアクティブな暗号化
- ハッキングツールキットをダウンロードまたは実行しようとする試み
- 通常とは異なるPowerShellの使用試行
単純なランサムウェア攻撃では、半自動化されたマルウェアを使ってネットワーク内に自らを拡散し、ランサムウェアを実行する。高度な攻撃では、コマンド&コントロールサーバーやPowerShellコマンドを使い、マルウェアや標準ツールの悪用と組み合わせて、攻撃者がネットワークを積極的に探索する。
関連記事:使用中データの暗号化でデータ持ち出しを阻止できると企業が説明
私はランサムウェアに脆弱か?
誰もがランサムウェアに対して脆弱だ。
どれだけ訓練を受けても、人々はフィッシングメールをクリックし、セキュリティーに穴を開け続ける。導入したセキュリティーの層の質や数にかかわらず、ゼロデイ脆弱性、導入時のミス、人為的ミスによって、攻撃者が喜んで悪用するセキュリティー上の隙が生じる可能性がある。
問うべき有効な質問は、次のようなものだ。
- ランサムウェア感染を防ぐために、組織は何を導入しているか?
- 攻撃が成功した場合の被害を抑えるために、組織は何を導入しているか?
- 感染を警告するために、組織は何を導入しているか?
- 攻撃に対応するために、組織は何を導入しているか?
次のセクションでは、これらの問いを検討し、適切な回答について提案する。
最低限のランサムウェア防止策
ITセキュリティーのベストプラクティスを可能な限りすべて実践するのは、多くの組織にとってリソースの面で難しい。しかし小規模な組織でも、オープンソースツールやサービスとしてのソフトウェア(SaaS)製品を導入したり、次のようなサービスプロバイダーを利用したりすることで、低コストで相当数のベストプラクティスを実践できる。
- マネージドセキュリティーサービスプロバイダー(MSSP);
- マネージドITサービスプロバイダー(MSP);および
- マネージド検知・対応(MDR)ベンダー。
リソースが最も限られている小規模組織でも、少なくとも効果的なバックアップとエンドポイント保護ソフトウェアは導入すべきだ。この組み合わせにより、多くの種類のランサムウェア感染を防ぎ、感染してしまった場合も、企業は可能な限り迅速に復旧できる。
関連記事:
ランサムウェア感染防止のベストプラクティス
ランサムウェアを防ぐには、攻撃者やマルウェアが組織の保護された領域に侵入するのを阻止する、相互に補強し合うセキュリティー層を構築する必要がある。この戦略の主要な要素は、デバイスを保護し、一般的な感染経路を遮断し、人為的ミスを最小限に抑え、セキュリティーの隙を確認することを目指す。
デバイスを保護する
多くのランサムウェア攻撃はエンドポイントから始まる。効果的なエンドポイントセキュリティーでは、多層防御を実装し、ランサムウェア攻撃の開始や検知回避を困難にするセキュリティー層を追加する。
- エンドポイントセキュリティー:アンチウイルスは、既知のランサムウェアマルウェアに対する基本的な保護を提供する。ただし、新たな亜種や新種のマルウェアに対する防御を強化するため、組織は次世代アンチウイルス(NGAV)またはエンドポイント検知・対応(EDR)ツールへのアップグレードを検討すべきだ。
- 多要素認証(MFA):重要なアプリケーションや、Active Directory(AD)やドメインネームシステム(DNS)などのサービスをホストするサーバーといった重要なリソースは、ユーザーの認証に複数の要素と方法を用いて保護すべきだ。
- デバイス管理と私物デバイス持ち込み(BYOD)の制限:デバイスは台帳で管理・監視し、ネットワークへの接続を許可するための特定のセキュリティー制御を維持すべきだ。ネットワークアクセス制御(NAC)やデバイス管理ソリューションは、十分なアンチウイルス対策やOSアップデートなど、デバイスのセキュリティー状態を確認し、接続を許可できる。
- Windowsとメールの設定:ソフトウェアは、実行可能ファイルのダウンロードや起動をブロックしたり、許可するために追加の承認を要求したりするよう設定できる。同様に、JavaScriptマルウェアへの対策としてWindows Script Hostを無効化することもできる。
- 自動実行を無効化する:マウントされたメディアの自動実行を無効化し、必要がなければリムーバブルメディアの使用を禁止する。これにより、マルウェアに感染したメディアを使うようユーザーを誘導しようとする攻撃者を阻止できる。
- デスクトップの拡張子を設定する:Windowsの設定を変更して、常に拡張子を表示するようにすべきだ。これにより従業員は、起動またはダウンロードすべきでない.exeなどの潜在的に悪意あるファイル形式について教育を受けられる。
- PowerShellとハッキングソフトウェア:ほとんどのユーザーは、ハッキングツールや、PowerShellとは何か、またこれらのツールを適切に使う方法を知らない。こうしたツールの使用は制限するか、少なくとも直ちにアラートが生成されるようにすべきだ。許可リスト登録、モバイルデバイス管理(MDM)など、正式に承認されたソフトウェアだけに使用を制限するツールも、許可されていないソフトウェアの起動防止に役立つ。
一般的な感染経路を保護する
ランサムウェアが起動する前に、まずネットワーク内に侵入しなければならない。組織は、主な感染経路から防御する必要がある。
- メールセキュリティーとスパムフィルター:マルウェア感染の多くは、悪意あるリンクや添付ファイルを使ったフィッシング攻撃から始まる。クラウドベースの脅威インテリジェンスで強化された効果的なスパムフィルターは多くの攻撃を防ぐことができ、効果的なDMARC、DKIM、SPFメールセキュリティーツールを導入すれば、さらに多くの攻撃をブロックできる。メールゲートウェイも、もう一つの効果的な第一防御線となる。
- サンドボックステスト:一部のメールは隔離され、ほかのメールはフィルタリングをすり抜ける可能性があるが、ユーザーやメールセキュリティーツールが、悪意がある可能性のある添付ファイルを警告することがある。セキュリティーチームは、こうしたファイルをサンドボックスを利用して調査し、ユーザーが開いても安全かどうかを確認できる。
- マクロを無効化する:Microsoftは現在、Officeマクロをデフォルトで無効化しているが、依然としてレガシーファイルを使用している企業もある。マクロは、どうしても必要なユーザーに対してのみ有効化し、ユーザーも信頼できるファイルでのみマクロを有効にすべきだ。
- 悪意あるウェブサイトをブロックする:フィッシングメールには悪意あるサイトへのリンクが含まれている場合があり、マルウェアが追加の悪意あるソフトウェアをダウンロードするために、悪意あるサイトへ接続することもある。既知の悪意あるウェブサイトは、ファイアウォールのドメイン名フィルタリング機能でブロックしたり、ウェブゲートウェイやDNSの戦略を通じてブロックしたりできる。
- ブラウザーセキュリティー:ユーザーは、フィッシング攻撃に誘導されて悪意あるウェブサイトを訪問したり、正規のウェブサイトに掲載された広告に誘導されたりする可能性がある。ブラウザーセキュリティーにより、ポップアップ広告を自動的にブロックし、有効なセキュリティー証明書を持つウェブサイトとの接続だけを許可できる。ウェブブラウジングのサンドボックスとして機能するブラウザー分離を使えば、さらにセキュリティーを高められる。
- 安全なリモート接続:攻撃者は、公開されたリモートデスクトッププロトコル(RDP)の脆弱性や仮想プライベートネットワーク(VPN)接続の脆弱性を悪用することが多い。RDPは無効化し、VPNは強化して適切に保守すべきだ(完全にパッチを適用し、定期的にアップグレードするなど)。クラウドテクノロジーでは、仮想デスクトップインターフェース(VDI)などの方法でリモートユーザーを保護することもできる。
- ファイアウォールとセキュアゲートウェイのセキュリティー:ファイアウォールやセキュアゲートウェイの高度なセキュリティー設定を使って、悪意あるURLをフィルタリングし、悪意ある添付ファイルをブロックし、疑わしいネットワークトラフィックを隔離し、疑わしい、または異常なトラフィックについてアラートを生成できる。これらのツールの検査機能は、メールやブラウザーのセキュリティーにセキュリティー層を追加するのにも役立つ。
人を保護する
多くのランサムウェア攻撃は、ユーザーがメールフィッシングに引っかかり、マルウェアを起動したり悪意あるウェブサイトに誘導されたりすることから始まる。ユーザー向けのサイバーセキュリティー訓練によって減らすことができる「悪いクリック」の数を減らせる。一部のユーザーは依然として感染源となる可能性があるが、訓練によってセキュリティーチームは、保護を強化するために追加のセキュリティー層が必要なユーザーを特定できる。
攻撃者は、ITシステムへの包括的なアクセス権を持つIT管理者の認証情報を重視する。管理者は、メールやウェブブラウジングなどの日常業務では、特権のない認証情報を定期的に使うべきだ。特権認証情報には期限を設定し、厳しく制限することで、その価値と侵害される機会を抑えられる。
パッチ適用と保守
攻撃者は、公開された脆弱性があれば、あらゆる方法で迅速に悪用する。多くの場合、セキュリティーパッチやゼロデイ脆弱性の発表後、数日以内、時には数時間以内に、その露呈した弱点を標的とするマルウェア攻撃が発生する。
あらゆる規模の組織のITチームは、ソフトウェアとハードウェアの脆弱性に速やかにパッチを適用しなければならない。また、迅速にパッチを適用できないデバイスやソフトウェアを保護するための緩和策も実施する必要がある。最新のセキュリティー更新(マルウェアシグネチャ、悪意あるURLなど)を備えたセキュリティーソフトウェアとインフラストラクチャーの更新も、攻撃防止のために優先しなければならない。組織は、何を更新すべきか把握するため、最新の資産システムとソフトウェアのリストも維持すべきだ。
ミスを確認する
最善の計画も、実装の不備や単純なミスによって、意図せず妨害されることがある。組織は、すべてのセキュリティースタックの層が、検出された脆弱性や設定ミスなしに期待どおり動作していることを確認するため、システムを定期的に脆弱性スキャンとペネトレーションテストで検査すべきだ。
ランサムウェア被害を抑えるベストプラクティス
最も優れたセキュリティーツールも、人為的ミスや設定ミス、ゼロデイ脆弱性によって回避される可能性がある。しかし、効果的なIT設計と基本的なセキュリティー原則を導入することで、ランサムウェアの有効性を抑え、拡散を遅らせることができる。
データ暗号化
多くのランサムウェア攻撃で使われる重要な戦術の一つは、データを持ち出し、そのデータを公開または競合他社に提供すると脅して企業を脅迫することだ。この脅威の有効性は、組織内の機密データを暗号化する、あるいは組織内のすべてのデータを暗号化することでも大幅に弱められる。ただし、ランサムウェア攻撃者による窃取を防ぐため、暗号鍵も管理・保護しなければならない。
バックアップとオフラインバックアップ
ランサムウェア攻撃が組織に与える被害は、頻繁なイミュータブルバックアップなどの災害復旧ソリューションの保守によって抑えられる。ランサムウェア攻撃者の多くは、システムのバックアップや復元ポイントを破壊しようとするため、少なくとも一つのバックアップ版はオフラインにするか、ネットワークから到達できない状態にすべきだ。
バックアップツールとプロセスは、復元手法を訓練するため定期的にテストすべきだ。組織はまた、広範囲に及ぶランサムウェア攻撃が発生した場合に、バックアッププロバイダーが大規模に運用できる能力を備えているか確認すべきだ。
データに加え、完全なシステムバックアップが必要になった場合に備え、バックアップにはOS全体、インストール済みソフトウェア、設定も定期的に含めるべきだ。感染前のデータとOSを復元し、長期にわたる攻撃のフォレンジック調査も可能にするため、バックアップは最長6カ月間保持すべきだ。
セグメンテーションとマイクロセグメンテーション
ユーザーに最小権限の原則を適用するのと同様に、デバイスはセグメンテーションとマイクロセグメンテーションを使って分離できる。これにより、ネットワークや攻撃者の横方向の移動が拡大できる範囲を限定したネットワークを作成できる。アプリケーションレベルで厳格なポリシーを実装することで、セグメンテーションゲートウェイ、ファイアウォール、ゼロトラストアーキテクチャ、ソフトウェア定義型ワイドエリアネットワーク(SD-WAN)ツールによって、ランサムウェア攻撃の広範な拡散を防止できる。
資産を優先する
組織はリスクアセスメントを利用して、組織にとって重要な資産とデータを特定し、こうした重要な資産に追加の保護やアラートを割り当てられる。
CASBを活用する
クラウドアクセスセキュリティーブローカー(CASB)は、攻撃からクラウドリソースとデータを保護する際に、可視性、コンプライアンス、データセキュリティー、脅威保護をさらに提供する。
ランサムウェア感染を警告するベストプラクティス
マルウェアのネットワーク侵入を防ぐためセキュリティーチームが最善を尽くしても、単純なミスからランサムウェア感染につながる可能性がある。ランサムウェア攻撃が組織に損害を与える能力を抑えるため、セキュリティーチームは悪意ある活動に関するアラートを受け取り、それを認識して対応する能力と体制を備える必要がある。
- セキュリティーツールのアラート:セキュリティーツール(エンドポイント検知・対応、侵入検知・防御システム、ネットワーク検知・対応、ファイアウォールなど)は、悪意ある活動、悪意がある可能性のある活動、異常な活動を検知し、セキュリティーチームにアラートを送るよう設定すべきだ。
- セグメンテーションの監視:多くのセキュリティーチームは、ネットワークと外部環境の間だけを監視している。価値の高いネットワークセグメントも、セグメント専用のファイアウォールや同様の制御によって監視・管理すべきだ。
- データアラート:セキュリティーチームは、データ損失防止(DLP)ツールやユーザーおよびエンティティーの行動分析(UEBA)ソリューションを導入し、悪意ある活動や、異常な大規模コピーまたはデータ転送に関するアラートを生成できる。
- 欺瞞技術:悪意ある活動を警告する信号を発する方法の一つは、ハニーポットやその他の欺瞞技術を使い、攻撃者を誘い込んでアラームを作動させることだ。
- アクティブ監視:最も優れたセキュリティーツールからの最も優れたアラートでも、それを監視する人がいなければ深刻な問題につながる可能性がある。
効果的なセキュリティーには、セキュリティー情報・イベント管理(SIEM)ツール、セキュリティーオペレーションセンター(SOC)、マネージド検知・対応(MDR)、注意深いセキュリティー専門家を活用し、アラートを迅速に認識して対応できるようにする必要がある。こうした専門家は、誤警報を最小限に抑えるためツールを微調整する必要もある。そうしなければ、誤検知の警告によるノイズの中で時間を浪費し、重要なアラートを見失う可能性がある。
ランサムウェア対応のベストプラクティス
高度なツールは、感染したデバイスを隔離したり、マルウェアの実行をブロックしたりする自動対応を行うよう設定できる。ただし、他の攻撃ではアラートが生成されるだけの場合もある。
ランサムウェアのアラートが認識されると、インシデント対応チームが対応してランサムウェア攻撃の拡大やデータの暗号化を防ぐための時間はほとんど残されていない。本記事の冒頭ではランサムウェア攻撃からの復旧に役立つ資料をいくつか紹介しているが、要点は次のとおりだ。
インシデント対応
セキュリティーチームは、専門家をすでに任命するか、ベンダーと契約してインシデント対応を実施してもらうべきだ。こうしたチームは、ランサムウェア攻撃に対応するためのプレイブックを作成して訓練しておき、実際の事象に直ちに対応できるようにする必要がある。インシデント対応チームの対応には、次のようなものがある。
- インシデント対応ツールは調査と復旧に役立つが、チームが迅速かつ自信を持って効果的に行動できるよう、現地の環境でその使い方をすでに訓練しておくべきだ。
- エンドポイントの分離によって攻撃を特定のデバイスに封じ込め、ネットワーク全体への拡大を防止できる。
- 攻撃がすでにネットワーク内の複数のデバイスに拡大している場合は、ネットワークの分離が必要になる可能性がある。
- 他の方法で封じ込められない大規模な攻撃では、強制シャットダウンやデバイスの物理的な切断が必要になることがある。これは最も混乱を招く対応であるため、軽々しく実行してはならない。
フォレンジック分析
ランサムウェアが検知された後は、侵入経路、環境内に存在していた期間、影響を受けたシステム、持ち出されたデータ、破損したデータについて調査を行う必要がある。組織は、調査が完了して初めて、ランサムウェア攻撃を封じ込めたと確認できる。
ランサムウェアに攻撃された場合の対処法
理想的には、ランサムウェア対応のベストプラクティスによってインシデント対応を始動し、迅速な解決につなげられる。インシデント対応計画がない組織では、一般的に次の手順を実施すべきだ。
最初に行う電話連絡
- サイバーセキュリティー保険の提供会社:サイバーセキュリティー保険の契約では、補償対象となるために保険会社が指定するベンダーを利用するよう組織に求めることが多い。組織が補償を求めるつもりなら、保険会社に最初に連絡すべきだ。
- インシデント対応またはランサムウェア復旧の専門家:組織内に専門知識がない場合は、ランサムウェア攻撃の調査、封じ込め、修復の経験を持つ専門家に依頼すべきだ。
- その他の関係者:インシデント対応および災害復旧のポリシーには、インシデント発生時に連絡すべき組織の幹部、取締役会メンバー、法執行機関、法律顧問の最新のリストを含める必要がある。こうした関係者は、状況の解決に必要となる通常とは異なる措置や費用を承認する必要があるかもしれない。
ランサムウェア対応のベストプラクティスを実行する
上述のとおり、最初の手順は攻撃を封じ込め、その後にマルウェアを停止することだ。攻撃を制御したら、インシデント対応チームはシステムのフォレンジック調査を実施し、再発を防ぐためにマルウェア、システムのバックドア、その他の攻撃の痕跡をすべて除去する必要がある。
データを復旧する
システムが無害化されたことを確認できたら、組織は復旧プロセスを開始できる。
- バージョンを復元する:単純なランサムウェア攻撃では、システムの復元バージョンがそのまま残っており、復旧チームがシステムを以前のバージョンに戻せる場合がある。これは最善のシナリオだが、実現できることはほとんどない。
- バックアップから復元する:システムとデータを適切にバックアップしている組織は、最も迅速に実施できる可能性があるため、この方法を選ぶだろう。ただし、システムの最後に確認された「正常な」状態がかなり過去のものである場合、復旧チームは次の2つの選択肢を比較する必要がある。
- OSとデータを以前の状態に戻し、その時点以降のすべてのパッチと更新を適用したうえで、データを別途復元する。
- OSとソフトウェアを最初から再インストールし、その後データを復元する。
- 復号を試みる:利用可能なバックアップがない組織はデータを復号する必要がある。残念ながら、復号の成功率は高くなく、重要なデータが失われることも多い。
事後分析と推奨事項
システムとデータの復旧に成功したら、組織は事後レビューを実施し、次の事項を行うべきだ。
- 原因と、同様の事象の再発を防止または緩和するための対策を評価する。
- インシデント対応プロセスを見直し、調整や改善の可能性を提案する。
- ユーザーまたはサイバーセキュリティー担当者向けに追加の訓練を策定・提供すべきか判断する。
- 発生した被害、修復にかかった費用、今後の攻撃を防ぐために取った措置、さらなる対策に関する推奨事項をまとめた幹部と関係者向けの報告書を作成し、承認する。
結論:効果的な準備が最善のランサムウェア対策
ランサムウェア攻撃者は、スキルを進化させ、向上させ続けている。特に意志が強く熟練した攻撃者による攻撃など、避けられない攻撃もあるだろう。しかし、攻撃を困難で手間のかかるものにするためIT環境を強化すれば、活動中の攻撃者に、より容易な機会を狙える標的を優先させることができる。
悪評のリスク、そして多くの場合は復旧不能なデータに直面した非技術系の幹部や取締役会メンバーは、ランサムウェアとは何か、組織はランサムウェア攻撃をどう防げるのかをセキュリティーチームやサービスプロバイダーに説明するよう求めることが多い。
セキュリティー専門家はランサムウェアについて一冊の本を書けるほど詳しく説明できるが、幹部が必要とするのは、理解できない可能性のある頭字語や雑学、技術的な詳細を使わず、要点を簡潔かつ大局的に伝える情報だ。
IT幹部は、ランサムウェア攻撃に対する最善の保護策は、今も効果的な準備であると説明する必要がある。IT環境内のアクセスを制限し、効果的なセキュリティーツールを導入し、攻撃の兆候を示すアラートを監視し、迅速に対応する組織は、ランサムウェア攻撃による被害を大幅に減らせる。
十分な数の組織が環境を強化して被害を抑えられれば、ランサムウェアビジネスは確実に下火になるだろう。ランサムウェアは過去にも下火になっており、現在のランサムウェアの急増は、標的が豊富な環境で勢いを得た古い攻撃手法の再燃にすぎない。
熟練した攻撃者は、金銭の脅し取りや窃取を目的とした新たな攻撃手法に常に移行するため、ITチームは新たな脅威が現れるたびにセキュリティー戦術を調整して対処する必要がある。強固な基本対策だけが、現在の攻撃にも、これから起こる攻撃にも備えることができる。