

















La meilleure façon de prévenir les rançongiciels est aussi la meilleure façon de prévenir toute infection par un logiciel malveillant : appliquer les bonnes pratiques de sécurité. Bien sûr, si les bonnes pratiques étaient faciles à appliquer, aucune attaque par rançongiciel ne se produirait.
Toutes les organisations, même les mieux préparées, seront vulnérables dans une certaine mesure aux attaques par rançongiciel. Les organisations les plus résilientes doivent non seulement prévenir les attaques par rançongiciel en mettant en place des mesures de sécurité pour empêcher les infections, mais aussi utiliser des stratégies pour limiter les dégâts des attaques réussies, alerter rapidement les équipes en cas d’infection potentielle et réagir efficacement aux attaques.
- Qu’est-ce qu’un rançongiciel ?
- Suis-je vulnérable aux rançongiciels ?
- Le strict minimum pour prévenir les rançongiciels
- Bonnes pratiques pour prévenir les infections par rançongiciel
- Bonnes pratiques pour limiter les dommages causés par les rançongiciels
- Bonnes pratiques pour alerter en cas d’infection par rançongiciel
- Bonnes pratiques en cas de réaction à une attaque par rançongiciel
- Que faire en cas d’attaque par rançongiciel ?
- En résumé : une préparation efficace est la meilleure protection contre les rançongiciels
Qu’est-ce qu’un rançongiciel ?
Le terme rançongiciel désigne un large éventail d’attaques et d’outils qui cherchent à chiffrer les données, puis à les retenir en otage en échange d’une clé de déchiffrement. Au cours des deux dernières années, les attaquants ont fait évoluer leurs attaques pour y inclure également l’exfiltration de données et des stratagèmes d’extorsion menaçant de rendre publiques les données de la victime si la rançon n’est pas payée. Les attaques par rançongiciel font chaque semaine la une de l’actualité : gouvernements, districts scolaires, établissements de santé et entreprises privées sont contraints de reconnaître les attaques après que des rançongiciels ont perturbé leurs activités. Les attaques par rançongiciel visant le secteur de la santé ont même été associées à des décès de patients.
Si la plupart des attaquants utilisent généralement les rançongiciels pour extorquer de l’argent, certains s’en servent plutôt pour camoufler d’autres types d’attaques, notamment :
- Des hackers russes ont déployé le rançongiciel NotPetya en 2017 contre des entreprises faisant des affaires en Ukraine. Aucune rançon ne pouvait être payée : le logiciel malveillant cherchait uniquement à perturber les activités.
- Le groupe nord-coréen Lazarus a déployé un rançongiciel pour effacer les preuves judiciaires lors de sa tentative, en 2017, de voler de l’argent à la Far Eastern International Bank de Taïwan.
- Des attaquants déploient le rançongiciel ONI sur des actifs critiques afin d’effacer et dissimuler les véritables cibles des attaquants au sein des entreprises japonaises victimes.
Récemment, les groupes spécialisés dans les rançongiciels cherchent à aller plus vite et à éviter les détections qui se concentrent sur le processus de chiffrement. Même si ces attaques ne sont techniquement plus considérées comme des rançongiciels, les entreprises doivent tout de même se protéger contre des attaques similaires qui cherchent à corrompre les données après leur exfiltration ou simplement à extorquer les entreprises en les menaçant de divulguer les données volées.
Ressources pour récupérer après une attaque par rançongiciel :
- Comment récupérer après une attaque par rançongiciel
- Les meilleurs outils de suppression des rançongiciels
- Les meilleurs services de suppression et de récupération après une attaque par rançongiciel
- Comment déchiffrer des fichiers chiffrés par un rançongiciel — et que faire en cas d’échec
Comment identifier un rançongiciel
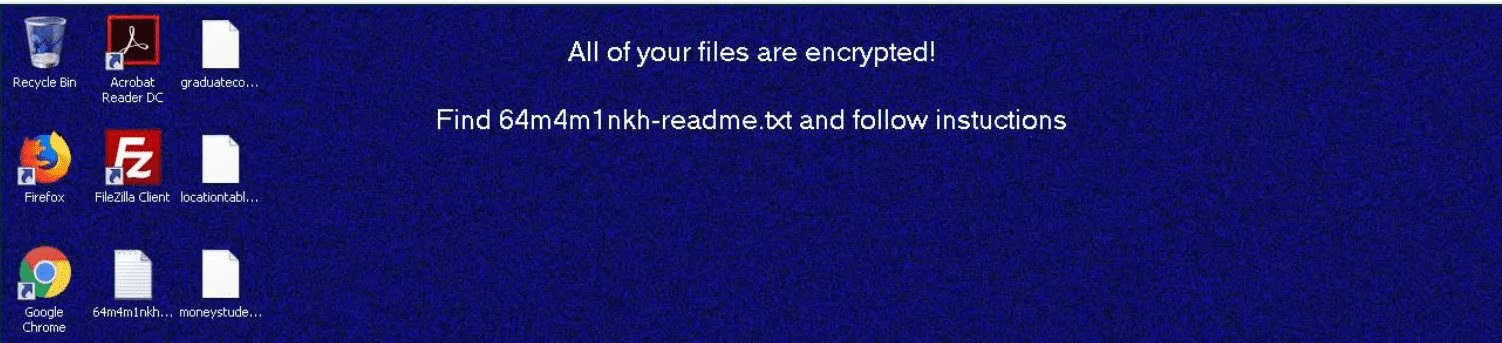
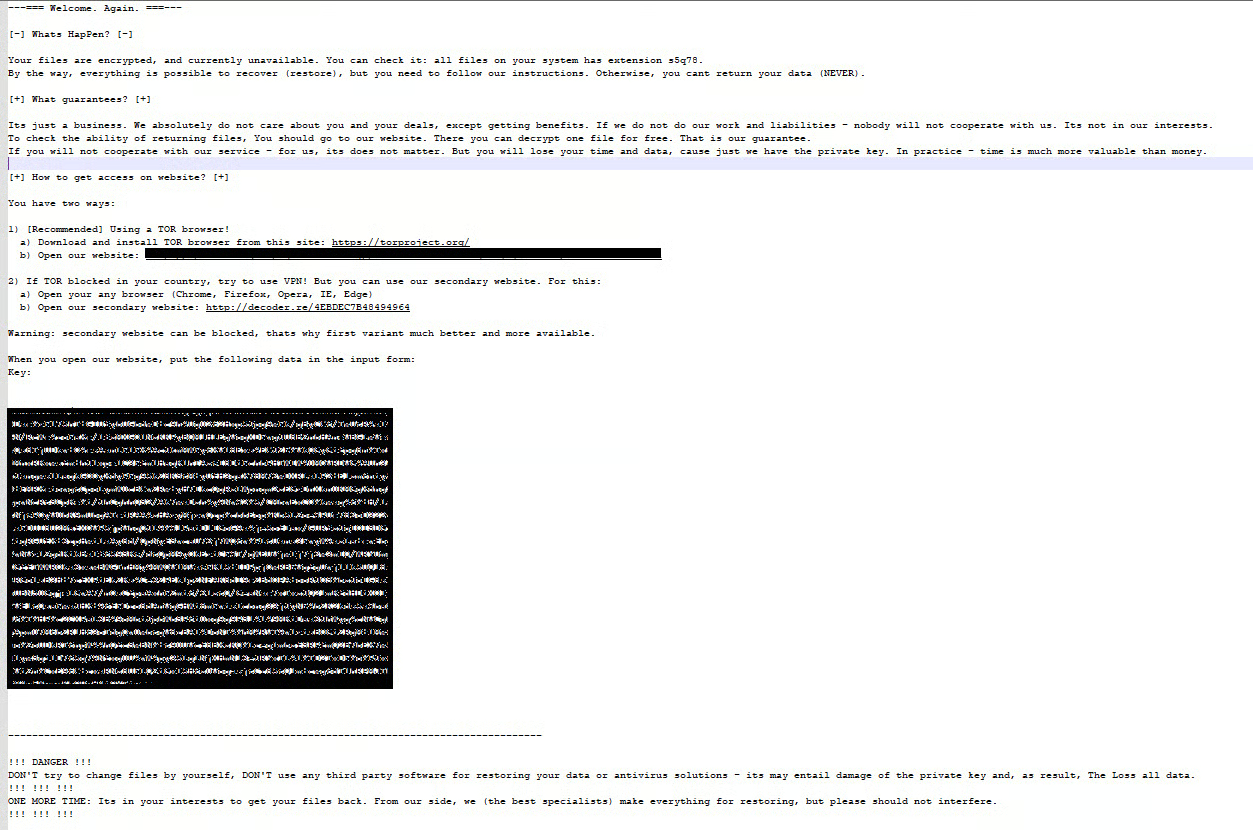
Une fois à l’intérieur d’une entreprise, les hackers malveillants peuvent déployer de nombreux types de logiciels malveillants ou attaquer les systèmes de nombreuses façons différentes. Pour de nombreuses victimes, une attaque par rançongiciel n’est identifiée qu’une fois les données chiffrées et les notes de rançon découvertes, comme dans les captures d’écran et les messages texte du célèbre groupe de rançongiciels REvil ci-dessous (sources : Arista Networks et Qualys).
Pour détecter plus tôt les attaques par rançongiciel, les défenseurs surveillent des indicateurs de compromission tels que :
- Les logiciels malveillants connus, comme les virus ou les signatures de logiciels malveillants capturées par e-mail, les logiciels pour terminaux, les pare-feu ou les logiciels de surveillance du réseau
- Des données copiées en grandes quantités hors de l’environnement
- Les tentatives de suppression des sauvegardes
- Le chiffrement actif des données
- Les tentatives de téléchargement ou d’exécution de boîtes à outils de piratage
- Des tentatives inhabituelles d’utilisation de PowerShell
Les attaques simples par rançongiciel utilisent des logiciels malveillants semi-automatisés pour se propager sur les réseaux et exécuter le rançongiciel. Les attaques sophistiquées utilisent des serveurs de commande et de contrôle, des commandes PowerShell et une exploration active du réseau par les attaquants, en association avec des logiciels malveillants et un usage malveillant d’outils standards.
À lire également : L’exfiltration peut être stoppée grâce au chiffrement des données en cours d’utilisation, selon une entreprise
Suis-je vulnérable aux rançongiciels ?
Tout le monde est vulnérable aux rançongiciels.
Quel que soit le niveau de formation, les utilisateurs continuent de cliquer sur des e-mails de hameçonnage et d’ouvrir des brèches dans la sécurité. Quelle que soit la qualité ou la quantité des couches de sécurité déployées, les vulnérabilités zero-day, les erreurs de déploiement et les erreurs humaines peuvent créer des failles de sécurité que les attaquants s’empresseront d’exploiter.
Les questions pertinentes à se poser sont les suivantes :
- Quelles mesures l’organisation a-t-elle mises en place pour prévenir une infection par rançongiciel ?
- Quelles mesures l’organisation a-t-elle mises en place pour limiter les dégâts d’une attaque réussie ?
- Quelles mesures l’organisation a-t-elle mises en place pour alerter en cas d’infection ?
- Quelles mesures l’organisation a-t-elle mises en place pour réagir à une attaque ?
Nous examinerons ces questions et proposerons des pistes de réponse adaptées dans les sections suivantes.
Le strict minimum pour prévenir les rançongiciels
Appliquer toutes les bonnes pratiques possibles en matière de sécurité informatique dépasse les ressources de nombreuses organisations, mais même les petites organisations peuvent trouver des moyens de mettre en œuvre un nombre important de bonnes pratiques à moindre coût grâce aux outils open source, à l’adoption de produits logiciels en tant que service (SaaS) ou au recours à des prestataires de services tels que :
- les fournisseurs de services de sécurité managés (MSSP);
- les fournisseurs de services informatiques managés (MSP) ; et
- les fournisseurs de services managés de détection et de réponse (MDR).
Les plus petites organisations disposant des ressources les plus limitées devraient au moins mettre en place des sauvegardes efficaces et un logiciel de protection des terminaux. Cette combinaison empêchera de nombreuses formes d’infection par rançongiciel et permettra à l’entreprise de récupérer aussi rapidement que possible après celles qui aboutissent.
À lire également :
- Les meilleures solutions de sauvegarde pour se protéger contre les rançongiciels
- Concevoir une architecture résiliente aux rançongiciels
Bonnes pratiques pour prévenir les infections par rançongiciel
La prévention des rançongiciels nécessite la création de couches de sécurité complémentaires afin d’empêcher un attaquant ou un logiciel malveillant de pénétrer dans les espaces sécurisés de l’organisation. Les principaux composants de cette stratégie visent à protéger les appareils, à bloquer les vecteurs d’infection courants, à réduire les erreurs humaines et à rechercher les failles de sécurité.
Sécuriser les appareils
De nombreuses attaques par rançongiciel sont lancées depuis un terminal. Une sécurité efficace des terminaux applique une défense en profondeur afin d’ajouter des couches de sécurité et de compliquer le lancement des attaques par rançongiciel ou leur détection.
- Sécurité des terminaux : Les antivirus fournissent un niveau de protection de base contre les logiciels malveillants de type rançongiciel connus. Toutefois, pour mieux se défendre contre les nouvelles variantes ou les nouveaux logiciels malveillants, les organisations devraient envisager de passer à des outils antivirus nouvelle génération (NGAV) ou de détection et réponse sur les terminaux (EDR).
- Authentification multifacteur (MFA) : Les ressources critiques, comme les serveurs qui hébergent des applications clés ou des services tels qu’Active Directory (AD) et les systèmes de noms de domaine (DNS), doivent être protégées par plusieurs facteurs et méthodes d’authentification de l’utilisateur.
- Gestion des appareils et restrictions liées aux appareils personnels (BYOD) : Les appareils doivent être répertoriés et surveillés, et conserver des contrôles de sécurité spécifiques pour être autorisés à se connecter au réseau. Les solutions de contrôle d’accès au réseau (NAC) et de gestion des appareils peuvent autoriser les appareils et vérifier leur état de sécurité, notamment la présence d’un antivirus suffisant et les mises à jour du système d’exploitation.
- Paramètres de Windows et de la messagerie électronique : Les logiciels peuvent être configurés pour bloquer le téléchargement ou le lancement de fichiers exécutables, ou exiger une autorisation supplémentaire pour les permettre. De même, Windows Script Host peut être désactivé pour se défendre contre les logiciels malveillants JavaScript.
- Désactiver l’exécution automatique : Désactivez l’exécution automatique pour les supports montés et empêchez l’utilisation de supports amovibles si elle n’est pas nécessaire. Cela bloquera les attaquants qui tentent d’inciter les utilisateurs à utiliser des supports infectés par des logiciels malveillants.
- Configurer les extensions du bureau : Windows doit être configuré de manière à toujours afficher les extensions, plutôt que de conserver le paramètre par défaut. Les employés peuvent ainsi être formés à reconnaître les fichiers .exe et autres types de fichiers potentiellement malveillants qui ne doivent pas être lancés ou téléchargés.
- PowerShell et logiciels de piratage : La plupart des utilisateurs ne connaissent pas les outils de piratage, ne savent pas ce qu’PowerShell est ni comment utiliser correctement ces outils. L’utilisation de ces outils doit être restreinte ou au moins générer immédiatement des alertes. liste d’autorisation, gestion des appareils mobiles (MDM) ou d’autres outils qui limitent les logiciels aux seuls logiciels officiellement approuvés peuvent également contribuer à empêcher le lancement de logiciels non autorisés.
Sécuriser les vecteurs d’infection courants
Avant le lancement d’un rançongiciel, celui-ci doit d’abord pénétrer dans le réseau. Les organisations doivent se défendre contre les principaux vecteurs d’infection.
- Sécurité de la messagerie et filtres antispam : La plupart des infections par des logiciels malveillants commencent par des attaques d’hameçonnage contenant des liens et des pièces jointes malveillants. Un filtre antispam efficace renforcé par des renseignements sur les menaces basés dans le cloud peut empêcher de nombreuses attaques, et la mise en œuvre d’outils efficaces de sécurité de la messagerie DMARC, DKIM et SPF peut en bloquer encore davantage. Les passerelles de messagerie constituent une autre première ligne de défense efficace.
- Tester en bac à sable : Certains e-mails peuvent être mis en quarantaine, tandis que d’autres peuvent échapper au filtrage, mais les utilisateurs ou les outils de sécurité de la messagerie peuvent signaler des pièces jointes potentiellement malveillantes. Les équipes de sécurité peuvent examiner ces fichiers en utilisant un bac à sable afin d’examiner le fichier et de vérifier s’il peut être ouvert sans danger par l’utilisateur.
- Désactiver les macros : Microsoft désactive désormais les macros Office par défaut, mais certaines entreprises utilisent peut-être encore des fichiers hérités. Les macros ne doivent être activées que pour les utilisateurs qui en ont absolument besoin, et ceux-ci ne doivent les activer que dans des fichiers de confiance.
- Bloquer les sites web malveillants : Les e-mails d’hameçonnage peuvent contenir des liens vers des sites malveillants, ou des logiciels malveillants peuvent contacter des sites malveillants pour télécharger d’autres logiciels malveillants. Les sites web malveillants connus peuvent être bloqués par les fonctions de filtrage des noms de domaine des pare-feu, des passerelles web ou via des stratégies DNS.
- Sécurité des navigateurs : Les utilisateurs peuvent être incités par des attaques d’hameçonnage à consulter des sites web malveillants ou par des publicités placées sur des sites web légitimes. La sécurité des navigateurs peut bloquer automatiquement les fenêtres publicitaires et n’autoriser que les connexions à des sites web disposant de certificats de sécurité valides. Une isolation du navigateur, qui fait office de bac à sable pour la navigation web, permet d’assurer une sécurité encore renforcée.
- Sécuriser les connexions distantes : Les attaquants exploitent souvent les vulnérabilités exposées dans les connexions Remote Desktop Protocol (RDP) et Virtual Private Network (VPN). Le protocole RDP doit être désactivé, tandis que le VPN doit être renforcé et correctement maintenu (correctifs à jour, mises à niveau régulières, etc.). Les technologies cloud proposent même des interfaces de postes de travail virtuels (VDI) et d’autres méthodes pour sécuriser les utilisateurs distants.
- Sécurité des pare-feu et des passerelles sécurisées : Les paramètres de sécurité avancés des pare-feu et des passerelles sécurisées peuvent servir à filtrer les URL malveillantes, à bloquer les pièces jointes malveillantes, à mettre en quarantaine le trafic réseau suspect et à générer des alertes en cas de trafic suspect ou anormal. Les fonctions d’inspection de ces outils contribuent également à ajouter une couche de sécurité pour la messagerie électronique et les navigateurs.
Sécuriser les utilisateurs
De nombreuses attaques par rançongiciel commencent lorsqu’un utilisateur tombe dans le piège d’un e-mail d’hameçonnage qui lance un logiciel malveillant ou mène à des sites web malveillants. Le nombre de « clics malencontreux » peut être réduit grâce à une formation à la cybersécurité destinée aux utilisateurs. Même si certains utilisateurs peuvent rester une source potentielle d’infection, la formation peut également aider les équipes de sécurité à repérer ceux qui pourraient avoir besoin de couches de sécurité supplémentaires pour mieux les protéger.
Les attaquants convoitent les identifiants des administrateurs informatiques en raison de leur accès étendu aux systèmes informatiques. Les administrateurs devraient utiliser régulièrement des identifiants non privilégiés pour les tâches quotidiennes telles que la messagerie électronique, la navigation web, etc. Les identifiants privilégiés peuvent être limités dans le temps et faire l’objet de restrictions strictes afin de réduire leur valeur et les possibilités de compromission.
Correctifs et maintenance
Les attaquants tirent rapidement parti des vulnérabilités exposées, de toutes les manières possibles. Souvent, l’annonce d’un correctif de sécurité ou d’une vulnérabilité zero-day est suivie, en quelques jours et parfois en quelques heures, d’attaques par des logiciels malveillants ciblant cette faille exposée.
Les équipes informatiques des organisations de toutes tailles doivent rapidement corriger les vulnérabilités des logiciels et du matériel et mettre en œuvre des mesures d’atténuation pour protéger les appareils ou les logiciels qui ne peuvent pas être corrigés rapidement. Les mises à jour des logiciels et de l’infrastructure de sécurité, avec les dernières mises à jour de sécurité (signatures de logiciels malveillants, URL malveillantes, etc.), doivent également être prioritaires pour prévenir les attaques, et les organisations doivent tenir à jour des systèmes d’inventaire des actifs et des listes de logiciels afin de savoir quoi mettre à jour.
Vérifier les erreurs
Les meilleurs plans sont souvent sabotés involontairement par une mauvaise mise en œuvre ou une simple erreur. Les organisations doivent vérifier régulièrement leurs systèmes à l’aide d’analyses de vulnérabilités et de tests d’intrusion afin de vérifier que toutes les couches de la pile de sécurité fonctionnent comme prévu, sans vulnérabilités ni erreurs de configuration détectées.
Bonnes pratiques pour limiter les dommages causés par les rançongiciels
Même les meilleurs outils de sécurité peuvent être contournés par des erreurs humaines, des erreurs de configuration et des vulnérabilités zero-day. Toutefois, une conception informatique efficace et des principes de sécurité fondamentaux peuvent être mis en place pour limiter l’efficacité des rançongiciels et ralentir leur propagation.
Chiffrement des données
Une tactique clé de nombreuses attaques par rançongiciel consiste à exfiltrer des données pour faire chanter les entreprises en les menaçant de divulguer ces données au public ou à leurs concurrents. L’efficacité de cette menace peut être considérablement réduite en chiffrant les données sensibles voire toutes les données de l’organisation. Toutefois, les clés de chiffrement doivent également être gérées et protégées afin d’empêcher les attaquants à l’origine du rançongiciel de les dérober.
Sauvegardes et sauvegardes hors ligne
Les dommages qu’une attaque par rançongiciel peut causer à une organisation seront limités par la mise en place de solutions de reprise après sinistre telles que des sauvegardes immuables fréquentes. La plupart des attaquants à l’origine de rançongiciels chercheront à détruire les sauvegardes et les points de restauration des systèmes ; au moins une version de la sauvegarde doit donc être hors ligne ou inaccessible depuis le réseau.
Les outils et processus de sauvegarde doivent être testés régulièrement afin de s’exercer aux techniques de restauration. Les organisations doivent également vérifier que leur fournisseur de sauvegarde est capable de fonctionner à grande échelle en cas d’attaque généralisée par rançongiciel.
Outre les données, les sauvegardes doivent capturer périodiquement l’intégralité du système d’exploitation, des logiciels installés et des paramètres, au cas où une sauvegarde complète du système serait nécessaire. Les sauvegardes doivent être conservées pendant une période pouvant aller jusqu’à six mois afin de permettre la restauration des données et des systèmes d’exploitation antérieurs à l’infection, ainsi que les investigations judiciaires en cas d’attaques de longue durée.
Segmentation et microsegmentation
Conformément aux principes du moindre privilège appliqués aux utilisateurs, les appareils peuvent être isolés à l’aide de la segmentation et de la microsegmentation afin de créer des réseaux de taille limitée dans lesquels un rançongiciel peut se propager ou un attaquant effectuer des déplacements latéraux. En mettant en œuvre des politiques strictes au niveau des applications, des passerelles de segmentation, des pare-feu, d’une architecture zero trust, et des outils de réseau étendu défini par logiciel (SD-WAN), les organisations peuvent empêcher les attaques généralisées par rançongiciel.
Prioriser les actifs
Grâce aux évaluations des risques, les organisations peuvent identifier les actifs et les données essentiels, puis attribuer des protections ou des alertes supplémentaires à ces actifs clés.
Utiliser un CASB
Les courtiers de sécurité d’accès au cloud (CASB) offrent une visibilité, une conformité, une sécurité des données et une protection contre les menaces supplémentaires pour sécuriser les ressources et les données cloud contre les attaques.
Bonnes pratiques pour alerter en cas d’infection par rançongiciel
Malgré tous les efforts déployés par les équipes de sécurité pour empêcher les logiciels malveillants de pénétrer dans le réseau, une simple erreur peut entraîner une infection par rançongiciel. Pour limiter la capacité de l’attaque par rançongiciel à endommager l’organisation, les équipes de sécurité doivent recevoir des alertes concernant les activités malveillantes et disposer des moyens de reconnaître ces alertes ainsi que de la capacité d’agir en conséquence.
- Alertes des outils de sécurité : Les outils de sécurité (détection et réponse sur les terminaux, systèmes de détection / prévention des intrusions, détection et réponse sur le réseau, pare-feu, etc.) doivent être configurés pour détecter les activités malveillantes, potentiellement malveillantes ou anormales, et envoyer des alertes à l’équipe de sécurité.
- Surveillance de la segmentation : De nombreuses équipes de sécurité surveillent uniquement les échanges entre le réseau et l’environnement externe. Les segments de réseau à forte valeur doivent également être surveillés et contrôlés à l’aide de pare-feu spécifiques aux segments et de contrôles similaires.
- Alertes relatives aux données : Les équipes de sécurité peuvent déployer des outils de protection contre la perte de données (DLP) ou des solutions d’analyse du comportement des utilisateurs et des entités (UEBA) afin de générer des alertes en cas d’activités malveillantes ou de copies et transferts de données anormalement volumineux.
- Technologies de déception : Une façon de déclencher un signal d’alerte pour avertir d’une activité malveillante consiste à utiliser des pots de miel et d’autres technologies de déception afin d’attirer les attaquants et de déclencher des alarmes.
- Surveillance active : Les meilleures alertes des meilleurs outils de sécurité peuvent malgré tout entraîner de graves problèmes si personne ne les surveille.
Une sécurité efficace nécessite l’utilisation d’outils de gestion des informations et des événements de sécurité (SIEM), centres des opérations de sécurité (SOC), de services managés de détection et de réponse (MDR), ainsi que de professionnels de la sécurité attentifs pour reconnaître rapidement l’alerte et être en mesure d’agir. Ces professionnels devront également affiner les outils afin de réduire au minimum les fausses alertes, qui pourraient autrement faire perdre du temps et noyer les alertes critiques dans le bruit des avertissements faussement positifs.
Bonnes pratiques en cas de réaction à une attaque par rançongiciel
Les outils avancés peuvent être configurés pour prendre automatiquement des mesures afin de mettre en quarantaine les appareils infectés ou d’empêcher l’exécution de logiciels malveillants. Cependant, d’autres attaques peuvent uniquement générer des alertes.
Une fois l’alerte de rançongiciel reconnue, les équipes d’intervention en cas d’incident disposeront de très peu de temps pour réagir et empêcher l’attaque par rançongiciel de se propager ou de chiffrer les données. Nous présentons au début de cet article plusieurs ressources pour récupérer après une attaque par rançongiciel, mais en résumé :
Réponse aux incidents
L’équipe de sécurité devrait déjà avoir désigné des spécialistes ou engagé des prestataires pour assurer la réponse aux incidents. Ces équipes doivent élaborer et mettre en pratique un guide d’intervention en cas d’attaque par rançongiciel, afin de pouvoir réagir immédiatement en cas d’incident réel. La réaction de l’équipe d’intervention en cas d’incident peut notamment comprendre :
- Les outils de réponse aux incidents peuvent faciliter l’enquête et la récupération, mais les équipes doivent déjà s’être entraînées à les utiliser dans leur environnement local afin de pouvoir agir rapidement, avec assurance et efficacité.
- L’isolement des terminaux peut contenir les attaques à des appareils spécifiques et empêcher leur propagation à l’ensemble du réseau.
- L’isolement du réseau peut être nécessaire si l’attaque s’est déjà propagée à plusieurs appareils au sein du réseau.
- L’arrêt forcé ou la déconnexion physique des appareils peut être justifié lors d’attaques de grande ampleur qui ne peuvent être contenues par d’autres moyens. Il s’agit de la réponse la plus perturbatrice ; cette mesure ne peut donc pas être prise à la légère.
Analyse judiciaire
Après toute détection d’un rançongiciel, il est nécessaire de mener une enquête sur le ou les points d’entrée, la durée de présence dans l’environnement, le ou les systèmes affectés, les données exfiltrées et les données corrompues. Ce n’est qu’une fois l’enquête terminée que l’organisation pourra confirmer que l’attaque par rançongiciel est contenue.
Que faire en cas d’attaque par rançongiciel ?
Idéalement, les bonnes pratiques de réaction à une attaque par rançongiciel permettront de déclencher rapidement le processus d’intervention en cas d’incident et de parvenir à une résolution rapide. Pour les organisations qui ne disposent pas de plans d’intervention en cas d’incident, les étapes générales devraient comprendre :
Premiers appels téléphoniques
- Assureur spécialisé en cybersécurité : Les assurances cybersécurité exigent souvent que les organisations fassent appel aux prestataires imposés par la compagnie d’assurance pour pouvoir bénéficier de la couverture. Si l’organisation compte demander une prise en charge, l’assureur doit être le premier interlocuteur.
- Réponse aux incidents ou experts de la récupération après une attaque par rançongiciel: Si l’organisation ne dispose pas de compétences en interne, elle doit faire appel à des experts expérimentés dans l’enquête, le confinement et la remédiation des attaques par rançongiciel.
- Autres parties prenantes : Les politiques de réponse aux incidents et de reprise après sinistre doivent contenir des listes à jour des dirigeants, des membres du conseil d’administration, des services de police et des conseillers juridiques de l’organisation devant être contactés en cas d’incident. Ces parties prenantes devront peut-être autoriser certaines mesures et dépenses inhabituelles nécessaires à la résolution de la situation.
Mettre en œuvre les bonnes pratiques de réaction à une attaque par rançongiciel
Comme indiqué précédemment, les premières étapes consistent à contenir l’attaque, puis à arrêter les logiciels malveillants. Une fois l’attaque maîtrisée, l’équipe d’intervention en cas d’incident devra mener une analyse judiciaire des systèmes afin d’éliminer tout logiciel malveillant, toute porte dérobée dans les systèmes ou toute autre trace de l’attaque, et d’en prévenir la réapparition.
Récupérer les données
Une fois les systèmes déclarés exempts de toute infection, l’organisation peut entamer le processus de récupération.
- Restauration d’une version : Certaines attaques simples par rançongiciel laissent intacte la version de restauration du système, ce qui permet à l’équipe de récupération de revenir à une version antérieure. Il s’agit du meilleur scénario, qui sera rarement possible.
- Restauration à partir d’une sauvegarde : Les organisations disposant de bonnes sauvegardes des systèmes et des données voudront probablement privilégier cette méthode, car elle peut être la plus rapide à mettre en œuvre. Toutefois, si le dernier état « sain » connu du système remonte à longtemps, l’équipe de récupération devra choisir entre deux options :
- Restaurer le système d’exploitation (OS) et les données, effectuer toutes les mises à jour et tous les correctifs publiés depuis cette date, puis restaurer les données séparément.
- Réinstaller l’OS et les logiciels depuis zéro, puis restaurer les données.
- Tentatives de déchiffrement : Les organisations ne disposant pas de sauvegardes accessibles devront tenter de déchiffrer les données. Malheureusement, le taux de réussite du déchiffrement est faible et des données critiques seront souvent perdues.
Analyse et recommandations après l’incident
Après avoir récupéré les systèmes et les données, l’organisation devrait procéder à un examen post-incident afin de :
- Évaluer la cause de l’incident et les contrôles permettant d’empêcher sa répétition ou d’en atténuer les conséquences.
- Examiner le processus de réponse aux incidents et recommander d’éventuels ajustements ou améliorations.
- Déterminer s’il convient de concevoir et de dispenser une formation supplémentaire aux utilisateurs ou au personnel chargé de la cybersécurité.
- Élaborer et approuver des rapports destinés aux dirigeants et aux parties prenantes, présentant les dommages subis, les coûts de remédiation, les mesures prises pour prévenir de futures attaques et les recommandations concernant des contrôles supplémentaires.
En résumé : une préparation efficace est la meilleure protection contre les rançongiciels
Les attaquants recourant aux rançongiciels continuent de faire évoluer leurs compétences et leurs méthodes. Certaines attaques peuvent être inévitables et impossibles à empêcher, notamment lorsqu’elles sont menées par des attaquants déterminés et compétents. Toutefois, le renforcement des environnements informatiques pour rendre les attaques difficiles et fastidieuses peut inciter les attaquants actifs à privilégier des cibles plus faciles.
Face à la menace d’une publicité négative — et souvent à des données impossibles à récupérer —, les dirigeants et les membres des conseils d’administration non spécialisés en technologie demandent souvent à leurs équipes de sécurité ou à leurs prestataires de leur expliquer ce qu’est un rançongiciel et comment leur organisation pourrait prévenir les attaques par rançongiciel.
Les professionnels de la sécurité pourraient écrire des ouvrages entiers sur les rançongiciels, mais les dirigeants ont besoin d’informations concises et générales présentant l’essentiel dans un langage exempt d’acronymes, de détails superflus ou de précisions techniques qu’ils pourraient ne pas comprendre.
Les dirigeants informatiques doivent expliquer que la meilleure protection contre les attaques par rançongiciel reste une préparation efficace. Les organisations qui limitent les accès au sein de leur environnement informatique, déploient des outils de sécurité efficaces, surveillent les alertes à la recherche de signes d’attaque et réagissent rapidement réduiront considérablement les dommages causés par les attaques par rançongiciel.
Si suffisamment d’organisations parviennent à renforcer leurs environnements et à limiter les dommages, l’activité liée aux rançongiciels finira certainement par passer au second plan. Les rançongiciels ont déjà perdu de leur importance par le passé, et l’essor actuel n’est que la résurgence d’une ancienne méthode d’attaque qui a gagné du terrain dans un environnement riche en cibles.
Les attaquants compétents se tourneront toujours vers un nouveau type d’attaque conçu pour extorquer ou voler de l’argent, et les équipes informatiques devront adapter leurs tactiques de sécurité pour faire face à ces nouvelles menaces à mesure qu’elles apparaissent. Seuls des fondamentaux solides permettent de se préparer aux attaques actuelles comme à celles qui se profilent.
À lire ensuite : Comment une entreprise a survécu à une attaque par rançongiciel sans payer la rançon