

















ランサムウェアは、企業の機密データを金銭目的で悪用しようとするサイバー犯罪者にとって、強力なツールとなっている。ランサムウェア攻撃は、銀行・金融サービスから公益事業、教育に至るまで、規模や地域、業種を問わずさまざまな企業に影響を及ぼしてきた。
潜在的な攻撃から自社を守ろうとする際、あらゆるランサムウェア対策ソリューションと同じくらい重要なのが、ランサムウェア攻撃者が次の標的を選ぶ際に注目する要因や兆候を理解することだ。こうした要因には、データの価値、地理的な所在地、リモートワーカーの利用状況などが含まれる。
ランサムウェアの標的になりやすい業界は?
ランサムウェア攻撃者に狙われやすい業界の多くに共通するのは、組織が非公開にしておきたい、あるいは非公開にする必要がある膨大な量の機密データにアクセスできることだ。そのため、身代金を支払う可能性も高くなる。ここでは、特に狙われやすい業界を紹介する。
銀行・金融サービス
銀行・金融サービス企業が標的になる理由は明白だ。多額の身代金を支払える資金にアクセスできるだけでなく、非常に機密性の高い顧客情報や資産を扱っていることが多いからだ。
銀行・金融サービスの世界はサイバー攻撃に対して特に脆弱であり、この業界の企業はランサムウェア攻撃者に狙われる可能性が最も高かったと、サイバーセキュリティ企業Trellixの2021年の報告書は述べている。
教育
教育機関は地方自治体と同様の脆弱性を抱えており、ランサムウェア対策を導入するために必要なリソースが不足していることが多い。また、教職員と学生双方の個人情報にアクセスできることも、攻撃者にとって魅力的な標的となる理由だ。
近年、教育機関はランサムウェア攻撃者にとって人気の標的となっている。マルウェア対策ベンダーEmsisoftが実施した2022年の調査では、2021年に米国の教育機関で88件のランサムウェアインシデントが報告されたことが明らかになった。これにより、全米1,000校以上の日常業務が混乱した。こうしたインシデントの半数では、教員と学生の個人データがオンラインに流出した。
これらの攻撃による経済的影響の総額を正確に知ることはできないが、ランサムウェアの被害を受けた他の業界と同様、損失は深刻なものになる可能性が高い。教育分野のランサムウェアの状況に関するSophosの報告書によると、初等・中等教育機関は2021年のランサムウェア対策に158万ドルを費やした。高等教育機関の支出は142万ドルだった。
ランサムウェア攻撃に備えたデータのバックアップ方法をもっと知りたい方は、ランサムウェア対策に最適なバックアップソリューション
エネルギー・公益事業
公益事業は、インフラに損害を与えたい攻撃者にとっても、金銭を得たいサイバー犯罪者にとっても、人気の標的だ。サイバーセキュリティ企業CyberSaintは2022年の報告書で、エネルギー、石油、公益事業企業の43%がランサムウェアの被害を受けた後、身代金を支払ったと報告している。
エネルギー・公益事業企業は社会に不可欠なインフラを提供しているため、他のランサムウェア標的よりも迅速な問題解決を強く迫られる。そのため、身代金の支払いに至る場合もある。近年で最もよく知られた例がColonial Pipelineだ。
政府
公益事業と同様、政府機関は社会を機能させるために必要な日常のインフラに損害を与えたい攻撃者にとって、人気の標的となっている。政府機関はまた、ランサムウェア攻撃者が入手できるなかでも特に機密性の高いデータを保有していることが多い。
さらに、市や郡の行政機関など地方レベルの政府機関は、強固なサイバーセキュリティ対策を導入するための時間やリソースが不足していることが多く、旧式のテクノロジーを使い続けている傾向がある。その結果、ランサムウェアにとって特に攻撃しやすい標的となり、攻撃者が比較的容易に土地の権利証や社会保障番号など極めて個人的なデータを盗み出せる場合がある。
製造業
ランサムウェアの人気標的のなかでも、製造業の企業は、盗まれたデータをオンラインに流出させられる可能性が最も高い企業でもある。Palo Alto NetworksのUnit 42によると、2020年だけでサイバー犯罪者が45社の製造業企業のデータを投稿した。IBMは報告している。2021年、製造業に対して解決したサイバー攻撃の件数は、他のどの業界よりも多かったという。
しかし、製造業にとって明るい材料もある。Sophosが2021年に同業界を対象に実施した調査では、回答者の36%がランサムウェア攻撃を受けていた。そのうち約半数ではデータが暗号化されていた。しかし同じ調査によると、被害を受けた企業で身代金を支払ったのはわずか19%だった。これは、製造業の企業が他の業界よりもバックアップからデータを復元する準備を整えているためと考えられる。というのも、盗まれたファイルの復号が成功することはほとんどないからだ。
ランサムウェア攻撃者とその活動についてもっと知りたい方は、ランサムウェアと暗号資産の関係
ランサムウェア攻撃者が狙う主な兆候と脆弱性
計画的な攻撃と同じように、ランサムウェア攻撃者は標的を評価する際に注視する特定の脆弱性や要因を持っている。多額の支払いが可能な資金とリソースを持つ企業、機密データにアクセスできる企業、ランサムウェア攻撃に対抗するセキュリティ基盤を持たない企業は、ハッカーにとって格好の餌食だ。ランサムウェア攻撃者が狙う主な兆候と脆弱性を理解することは、将来の攻撃から身を守るうえで不可欠だ。
価値の高いデータ
ランサムウェア攻撃者にとって最も重要な要因は、組織のデータの価値だ。脅威アクターが極めて機密性の高い情報を盗み出したり暗号化したりできれば、被害者はより高額な身代金を支払う可能性がある。身代金を受け取れなかったとしても、機密性の高いデータほどダークウェブの買い手から高値がつく。
最近ランサムウェア攻撃の標的となった組織の種類を見ると、この傾向がわかる。IBMによると、2021年にランサムウェアの標的として最も多かったのは専門サービス、金融サービス、製造業で、エネルギー、小売、医療がそれに続いた。これらの業界はいずれも、財務情報や個人識別情報などの機密データを扱っており、理想的な標的となっている。
セキュリティ基盤の欠如
当然ながら、ランサムウェア攻撃者は十分なサイバーセキュリティ対策を講じていない標的も好む。ランサムウェア攻撃の半数以上は中小企業が占めている。こうした企業は大企業ほど大規模なセキュリティ対策を導入していない可能性が高く、攻撃しやすい標的となる。また、大企業よりもこの規模の企業のほうが数自体も多い。
この傾向は、ランサムウェア・アズ・ア・サービス(RaaS)の普及に伴って強まる可能性がある。ランサムウェアグループの数は増加しており、ツールをフランチャイズ化して、ほぼ誰でも料金を支払えばランサムウェア攻撃を実行できるようにしている。RaaSの利用拡大により、経験の浅いサイバー犯罪者がこうした攻撃に加わる可能性が高まり、新たな攻撃者はより攻撃しやすい標的を選ぶと考えられる。
製造業や物流など、サイバーセキュリティへの取り組みが始まったばかりの業界の企業は、この傾向の被害に遭う可能性がある。ランサムウェア攻撃者は、攻撃を阻止するための十分な基盤を持っている可能性が低いこうした組織を好むかもしれない。
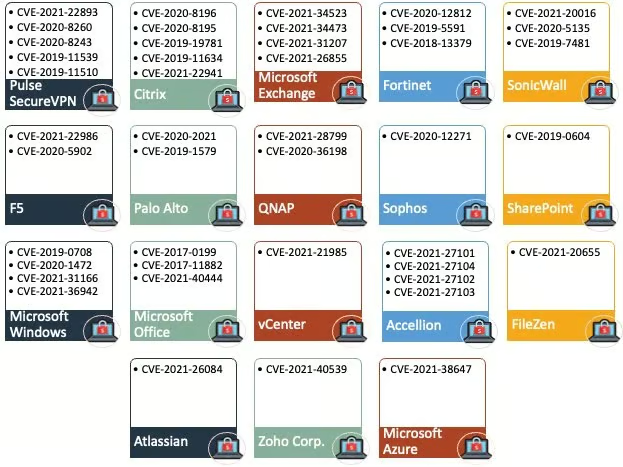
2021年のTwitterのスレッドでは、ランサムウェアグループが悪用する最も一般的な脆弱性を調査し、18製品の脆弱性が最も狙われていたことが判明した(下図)。その多くが既知の脆弱性であるため、パッチ適用の問題は依然として大きな懸念事項だ。
身代金を支払える資金
サイバー犯罪者は通常、より高額な身代金を支払える標的も探している。そのため、数百万ドル規模のプロジェクトを頻繁に扱うエンターテインメント業界は、Verizonの「2019 Data Breach and Investigation Report」によると、2019年にサイバー攻撃を受けた件数が2番目に多かった。裕福な企業へのランサムウェア攻撃が成功すれば、攻撃者はより大きな利益を得られるため、関心を集めることになる。
一見すると、この数字は攻撃者が中小企業を狙う傾向と矛盾するように思える。しかし、中規模企業であっても、個人や小規模グループにとっては大きな金額を支払える場合がある。また、中小企業が最も一般的な標的だからといって、必ずしも新興企業が標的になるわけではない点にも注意が必要だ。
年間売上高が少なくとも数百万ドルある企業なら、標的になる可能性がある。一般的に、収益性が高い企業ほど、攻撃者にとって魅力的な標的となる。
ランサムウェアについて明るいニュースを知りたい方は、ある企業が身代金を支払わずにランサムウェア攻撃を乗り切った方法
被害を拡大できる可能性
金銭的な動機だけがランサムウェア攻撃の原動力ではない。特に国家支援型のサイバー攻撃では、可能な限り大きな破壊を引き起こそうとするサイバー犯罪者もいる。何らかの主張を示すため、あるいは権力を感じるためなど、攻撃者のなかには被害が最大になる可能性の高い標的を探す者もいる。
ソフトウェアサプライチェーン企業は、最もリスクの高い組織の一つだ。例えば、単一のシステムを標的にして多数の顧客に影響を及ぼしたSolarWinds攻撃や、同社の数千の顧客を危険にさらしたKaseya攻撃を見ればよい。複数の顧客に属する情報を保有していたり、多くの他社のソフトウェアに接続していたりする場合、理想的な標的になり得る。
そのため、サービスとしてのソフトウェア(SaaS)ベンダーは、ある意味で理想的な標的となる。複数の他社にITサービスを提供している場合、自社へのランサムウェア攻撃が広範囲に被害を及ぼす可能性がある。その可能性が攻撃者を引きつけることもある。
また、重要インフラは、被害を引き起こしたい攻撃者にとって今後も魅力的な標的であり続ける。Colonial Pipelineの事例は、こうした攻撃がいかに効果的かを示した。
リモートワーカー
新型コロナウイルス感染症のパンデミックを受け、多くの企業がリモートワークを導入した。データによると、こうした企業はランサムウェア攻撃のリスクが高まっている可能性がある。リモート従業員との協業に使うソフトウェアに、ランサムウェア攻撃者が悪用を狙う脆弱性が存在するかもしれない。また、リモート従業員は、変更不能なデータバックアップなど、ランサムウェア対策の基本によって十分に保護されていない傾向がある。
リモートワーカーが他の従業員より頻繁に利用する可能性のあるリモートデスクトッププロトコル(RDP)は、ランサムウェアグループのお気に入りだ。ある調査では、サイバー犯罪者が全ランサムウェア攻撃の47%でRDPの脆弱性を悪用しており、他のどのカテゴリーよりも多かった。
仮想プライベートネットワーク(VPN)も一般的な標的だ。VPNはインターネット通信を暗号化して保護できる一方、パッチ未適用の脆弱性や旧バージョンによって、サイバー犯罪者の侵入口になり得る。自社でこうしたリモート協業ツールや類似のツールを使っている場合、リスクにさらされている可能性がある。
ゼロトラストは、自宅勤務者やリモートワーカーを保護する方法の一つだ。企業向けファイアウォールベンダーのFortinetとPalo Alto Networksは2021年、家庭や小規模オフィスの利用者を対象としたセキュアなルーターを発表した。
ランサムウェアだけが注意すべきマルウェアではありません。マルウェアとは?定義、目的、一般的な対策をお読みください。
地理的な所在地
興味深いことに、最近の調査では、ランサムウェア攻撃が特定の地域に集中することが多いと示されている。KELAの研究者は2021年7月、ダークウェブ上で活動するランサムウェア関連スレッドを調査し、脅威アクターの40%以上が被害者の希望所在地として米国を挙げていることを発見した。カナダとオーストラリアが続き、いずれも約37%だった。
この地理的な集中は、裕福な企業や著名企業が集中しているためと考えられる。政治的な動機も影響している可能性がある。州や都市など特定の地域でも同様の傾向が見られ、最大かつ最も裕福な地域ほど多くの攻撃を受ける可能性がある。
自社がこうした地域に拠点を置いている場合、他の企業よりランサムウェアのリスクが高い可能性がある。この要因は、データの価値やセキュリティ基盤ほど大きな影響を持たないと考えられるが、それでも留意する価値はある。
ランサムウェアを防ぐ方法
サイバー犯罪者は無作為に行動しているわけではない。ランサムウェア攻撃には特定の動機があり、その要因を理解すれば、自社が直面するリスクの程度を把握できる。
リスクがどの程度高いかにかかわらず、ランサムウェア対策は重要だ。ただし、ここまでに挙げたカテゴリーに該当する場合は、より包括的なランサムウェア対策を検討するとよい。
- データのバックアップ:ランサムウェアに対する最善の防御策の一つは、可能な限り変更不能なデータのバックアップを維持することだ。復号の成功率は十分に安定していないが、盗まれたデータを復元してリストアする方法があれば、ランサムウェア攻撃者が自社に対して持つ影響力の多くを取り除ける。ただし、これは万全ではない。攻撃者がバックアップの存在を把握し、それ自体を破壊しようとする可能性もある。また、バックアップの展開にかかる時間によっては、ランサムウェアが組織の日常業務にもたらす混乱に対処する現実的な解決策にならない場合もある。
- 不審なネットワーク通信を遮断する:セキュリティソリューションとして、侵入検知・防御(IDPS)や次世代ファイアウォール(NGFW)は、ネットワークから悪意のある可能性がある通信を遮断するのに役立つ。メールゲートウェイも、ランサムウェア感染の最も一般的な経路の一つであるフィッシング、なりすましなどを除去できる可能性がある。EDRやSIEMのシステムも、セキュリティ防御の中核となる。
- 創造的に考える:欺瞞技術は、ランサムウェアなどのサイバー攻撃を早期に警告してくれる可能性がある。データを暗号化することは、使用中のデータであっても、機密データが公に流出する脅威を取り除ける。
- 常に警戒する:ただし最終的に、これらのツールの効果は、それを使う個人の能力に左右される。そのため、個人の警戒心は、あらゆるマルウェア攻撃を防ぐうえで重要な要素であり続ける。不審なメールの添付ファイルを開かないことや、パスワードを安全に管理することなど、適切なサイバーセキュリティ衛生を実践すれば、ランサムウェアに対する効果的な抑止力となる。だからこそ、ランサムウェアに対する最も簡単な防御策の一つは、確かな従業員向けセキュリティ意識向上トレーニングを実施することだ。
組織をランサムウェアから守る支援が必要だろうか。Rapid7は、エンドポイントをランサムウェアから守るため、マネージド検知・対応(MDR)および拡張検知・対応(XDR)を提供している。 MDRの専門家に本日ご相談ください。
結論
ランサムウェアは、今日の企業が直面する最も強力な脅威の一つだ。幸い、ランサムウェアのハッカーが標的を選ぶ際に何を探しているかを知ることで、企業は攻撃への備えを強化できる。
地理的な所在地、機密データへのアクセス、セキュリティ基盤の欠如といった要因は、いずれもランサムウェア攻撃を受ける可能性を高める。また、銀行、医療、製造業など特定の業界に属していることも、リスクを高める可能性がある。
ランサムウェアから身を守る方法はあるものの、いずれも万全ではない。強固な防御策でさえ、才覚のあるハッカーによって常に回避される脅威にさらされている。それでも、ランサムウェア攻撃者が標的に何を求めている可能性があるかを念頭に置けば、ランサムウェアの一歩先を行き、自社と顧客のデータを安全に保つのに役立つ。
ランサムウェアから身を守る方法をもっと知りたい方は、ランサムウェアを防ぐ方法:ランサムウェアから身を守るには
注:この記事は、Devin Partidaが2021年9月22日に執筆したものです。2022年12月1日にZephin Livingstonが更新しました。