













Webセキュリティが向上する一方で、メールセキュリティはかつてないほど大きな問題になっています。現在、マルウェア攻撃の圧倒的多数はメール経由で発生しており、その割合は89%にも達するとHP Wolf Securityの調査で報告されています。さらに、多くの従業員が1日に複数のメールを受信するため、スパムメールを見落とし、ネットワークを侵害する可能性があります。
約83%の組織が2021年にフィッシング攻撃の被害に遭ったと回答しており、2020年の57%から増加しています。また、フィッシング攻撃がより広まり、成功率も高まるなか、ランサムウェアや高度持続的脅威(APT)などのさらなる攻撃への入り口になることも多いため、企業はフィッシング攻撃への防御を優先する必要があります。しかし、効果的に対策するには、企業は直面している脅威について詳しく知る必要があります。本ガイドでは、フィッシング攻撃のさまざまな種類を整理し、組織が従業員に適切な対応を身につけさせるための例を紹介します。
目次:
フィッシングとは?
フィッシングとは、受信者から個人情報を盗むために、攻撃者が電話やメール、テキストメッセージを介して信頼できる組織になりすますソーシャルエンジニアリング攻撃の一種です。攻撃者は、被害者に生年月日、社会保障番号、クレジットカード情報、アカウントのパスワードなどを明かさせようとします。また、悪意のあるリンクをクリックさせ、コンピューターにマルウェアをダウンロードさせて、機密情報にアクセスしようとすることもあります。
フィッシング攻撃の種類と防御策
企業が備えておくべきフィッシング攻撃には、スピアフィッシング、ホエーリング、クローンフィッシング、ビッシング、スミッシングなど、いくつかの種類があります。
関連記事:ソーシャルエンジニアリング攻撃の一般的な種類とは?
スピアフィッシング
スピアフィッシングは、特定の個人または個人のグループを狙った攻撃です。受信者の名前、役職、会社名など、被害者候補を安心させる情報が含まれていることがあります。攻撃者は、緊急の依頼を持ちかけ、受信者の上司を装うことさえあります。
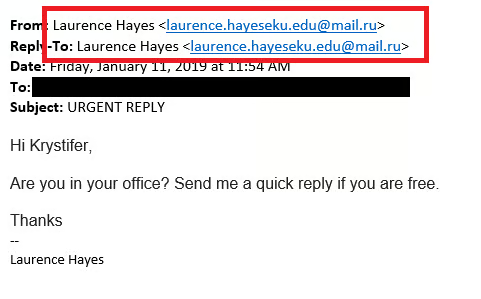
このようなメッセージは、メールアドレスが有効かどうか、また受信者が最初のメールを正規のものだと信じて受け入れそうかどうかを攻撃者に知らせます。実在する大学のメールアドレスなら@eku.eduで終わるはずなのに、このメールアドレスは@mail.ruで終わっていることに注目してください。攻撃者は実在するLaurenceのメールに含まれる要素をすべて利用し、偽装しました。攻撃者が返信を受け取ると、追加情報を入手する、悪意のあるリンクを送るなど、計画の第2段階を実行できます。
スピアフィッシングの防御策
メールセキュリティソフトウェアは、こうしたメールの多くをブロックできますが、適切な予防策を講じていても、一部はすり抜けてきます。メールの送信元アドレスだけでなく、返信先アドレスも再確認しましょう。パソコンでは、リンクをクリックする前にマウスをリンク上に置き、移動先を確認してください。一部のスマートフォンでは、リンクを指で長押しすると移動先を確認できますが、パソコンで確認するよりリスクがあります。メッセージが正規のものだと確認できない限り、添付ファイルは決して開かないでください。
メールアドレスの確認に加えて、攻撃者が狙いやすい相手を探していることを示す文法ミスや不自然な表現がないか確認しましょう。誰でもメールで時折ミスをしますが、攻撃者がその言語のネイティブスピーカーでない場合、フィッシングメールには通常より多くの誤りが含まれることがあります。ただし、AIツールによって、サイバー犯罪者は時間の経過とともに、はるかに巧妙なフィッシングメールを作成できるようになっています。
メッセージが本物かどうか判断できない場合は、別の連絡手段で送信者とされる人物に確認してください。不正なメールや、確信が持てないメールには返信しないでください。
関連記事:ゼロクリック攻撃が高まる脅威に
ホエーリング
ホエーリングはスピアフィッシングに似ていますが、経営幹部や取締役など、役職の高い従業員を標的にします。こうした人物は通常、企業内で最も価値の高い情報にアクセスできるため、攻撃者にとって魅力的な標的です。攻撃者は入手した情報を売却したり、身代金を要求したりできます。さらに、こうした幹部クラスの従業員をだまして、攻撃者の口座に多額の金銭を送金させることもあります。
ホエーリングの防御策
ホエーリングの防御策は、スピアフィッシングの対策と似ています。メール保護ソフトウェアは役立ちますが、すり抜けてくる少数のメールで何に注意すべきかを知っておく必要があります。メールアドレスのわずかな変更、異なる返信先アドレス、多数の文法ミスや不自然な表現はすべて、フィッシングの兆候です。
関連記事:
クローンフィッシング
クローンフィッシングはスピアフィッシングと同様、通常は少人数のグループを狙います。攻撃者が受信者がすでに受け取ったメールを複製するためです。例えば、組織が全社イベントへの招待を送った場合、攻撃者はそれに続けて、「登録リンク」を含むメールを送ることがあります。しかし、そのリンクには実際にはマルウェアが仕込まれています。最初のメールが本物だったため、従業員は2通目のメールを受け取った際に警戒を緩めやすくなります。
クローンフィッシングの防御策
クローンフィッシングメールは、最初の送信者のメールアドレスを偽装しようとしますが、わずかな違いがあるか、返信先アドレスが異なります。正規のものか完全には確信できないメールのリンクをクリックする前に、リンク上にマウスを置いてWebアドレスを確認し、送信者名とメールアドレスを再確認して連絡先リストの情報と比較しましょう。それでも不明な場合は、Slackや電話など、メール以外の手段で本人に確認できます。不正なメールには返信しないでください。
スミッシング
スミッシングは、テキストメッセージを利用したフィッシング攻撃です。スピアフィッシングのように標的を絞る場合もありますが、銀行やAmazonからの連絡を装うなど、より一般的なものもあります。SMSは、ユーザーに不正な番号へ電話をかけて機密情報を提供するよう促したり、デバイスにマルウェアをダウンロードさせるリンクをクリックさせたりします。
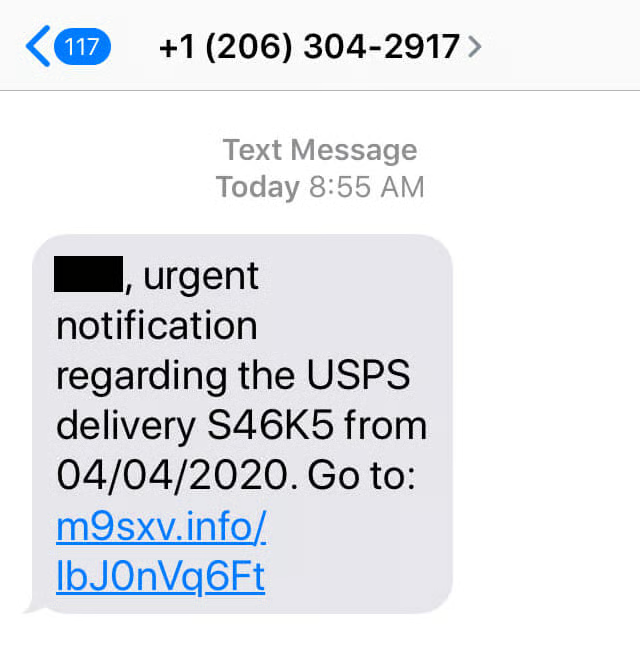
「緊急」などの言葉は受信者を急いで行動させるため、ミスを犯しやすくなります。ただし、ここではリンクに注目してください。USPSからの本物の依頼なら、リンクにusps.comが含まれている可能性が高いですが、このリンクは文字と数字の羅列にすぎず、不正なものだと分かります。
人々がフィッシングやスミッシングに慣れるにつれて、攻撃者はリンクを巧妙に隠すようになっています。現在では、上の例のような文字と数字のランダムな羅列ではなく、ama.zon.comやvvalmart.com(wの代わりにvvが使われていることに注目)のリンクを含むスミッシングが届く可能性が高くなっています。
スミッシングの防御策
フィッシング攻撃を防ぐ最善の方法は、行動を起こす前にメッセージを注意深く確認することです。正規のものかどうか分からない場合は、企業の実際のWebサイトに掲載された番号、または銀行関連のスミッシングならクレジットカードやデビットカードの裏面に記載された番号を使って、その企業に電話してください。テキストメッセージが不正なものだと判断したら、削除して番号をブロックしましょう。返信すると番号が有効だと相手に確認され、同様のメッセージがさらに届く可能性があるため、返信してはいけません。
ビッシング
ビッシングは、電話で実行されるフィッシングで、多くの場合、偽装された電話番号からかかってきます。攻撃者は通常、銀行や小売業者など正規の企業の担当者を装い、受信者から個人を特定できる情報を入手しようとします。
ビッシングの防御策
多くの携帯電話事業者は、顧客がビッシング詐欺の被害に遭わないよう、スパム対策を導入しています。電話を鳴らすことさえしない事業者もあり、その場合は受信者が実際に電話に出る可能性を下げられます。一方で、迷惑電話の可能性があると表示するだけで、判断を受信者に委ねる事業者もあります。
連邦政府のDo Not Callリストに電話番号を登録することもできますが、受ける詐欺電話の件数に実際の効果があるようには見えません。全体として、番号を登録していない相手からの電話を予期している場合を除き、知らない番号からの電話は無視するのが最善です。重要な用件の発信者なら、留守番電話にメッセージを残すはずです。迷惑電話だと判明した場合は、その番号をブロックして、再び連絡に使われないようにしましょう。
フィッシング攻撃の一般的な例
ここでは、実際に遭遇する可能性があるフィッシング攻撃の実例をいくつか紹介します。
Amazonを装ったフィッシングメール
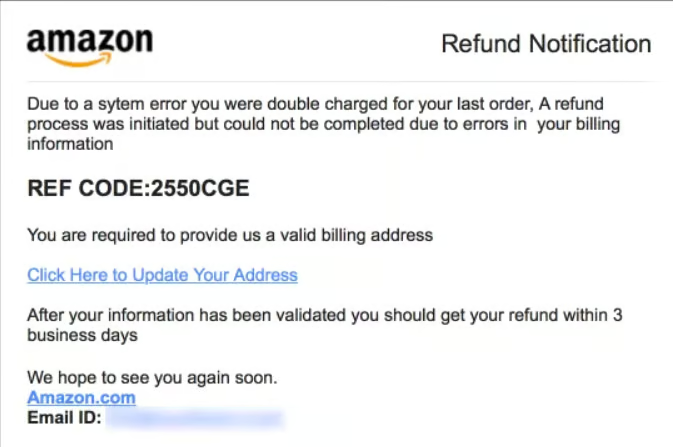
何百万人もの人々が日常的にAmazonを利用しているため、攻撃者がフィッシングにAmazonの名前やロゴを使うのは驚くことではありません。上の例では、攻撃者はAmazonのロゴを使って依頼を正当なものに見せています。
しかし、送信者が最初の文の末尾でピリオドではなくコンマを使い、「in」と「your」の間に余分なスペースを入れていることに注目してください。こうした文法上の誤りは、最も狙いやすい相手を見分ける手がかりになります。メールの受信者がこうした点を疑問に思わなければ、攻撃者が犯すほかのミスも疑う可能性が低いからです。また、いずれかのリンクにマウスを合わせて確認できたとしても、実際のAmazonのアドレスは表示されない可能性が高いでしょう。WalmartやTargetなど、ほかの大手ベンダーもメールアドレスを偽装されることがあります。
関連記事:フィッシングキャンペーンに利用されたSalesforceのメールサービス
Chaseを装ったフィッシングSMS
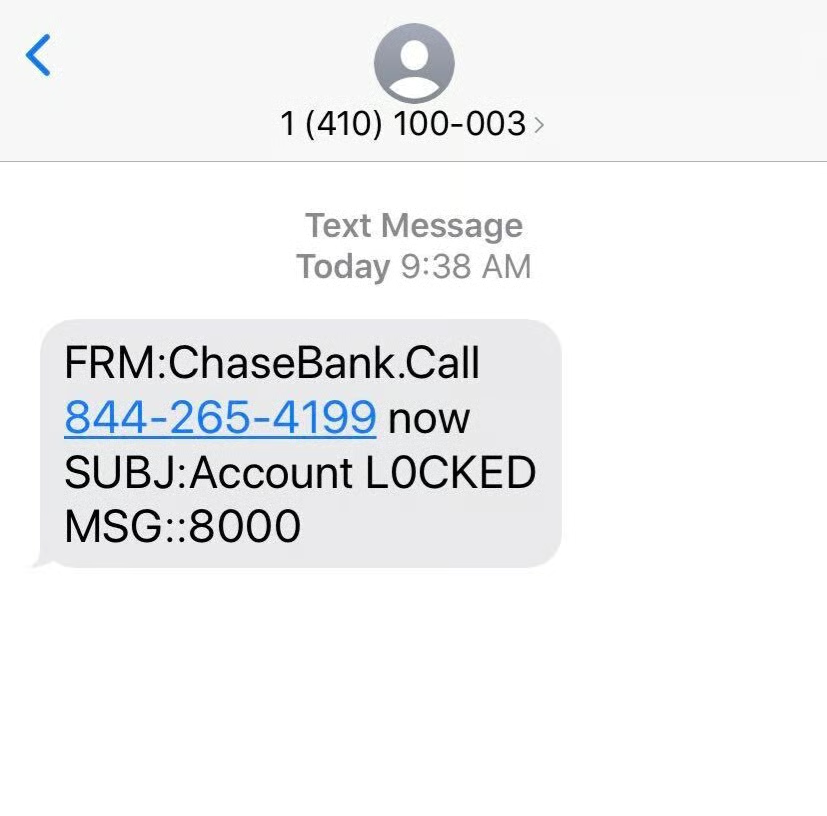
多くの攻撃者は、受信者の銀行から送られたように見えるフィッシングを利用します。金銭が関わると、受信者がすぐに返信する可能性が高くなるためです。上の例では、口座がロックされたと顧客に伝え、問題を解決するために電話をかけさせようとしています。そうすれば、攻撃者は受信者に欲しい情報を提供させられます。
偽物だと分かる手がかりには、「Chase」と「bank」の間やピリオドの後にスペースがないことがあります。さらに、「LOCKED」の大文字のOではなく、数字の0が使われています。この種の攻撃の標的はChaseのユーザーだけではありません。ほとんどの銀行、さらにはPaypalも、同様の偽装被害に遭っています。
自動車保証を装ったフィッシング電話
今日では、録音音声で自動車の保証が期限切れになった、またはまもなく切れると告げる迷惑電話を受けたことがない人を見つけるのは難しいでしょう。これは、クレジットカード番号、氏名、住所、社会保障番号などの機密情報を渡すよう人を誘導する、典型的なフィッシング攻撃です。さらに、受信者が電話に出ると、攻撃者はその番号が有効だと把握し、ほかの攻撃者に売ることができます。
この詐欺には、学生ローンの債務に関する電話や、IRSが逮捕状を出したと告げる電話、クレジットカード口座で不正があったと告げる電話など、似た例があります。手がかりはそれぞれ異なりますが、通常は、その電話が本当に自分宛てのものだと確認できる具体的な情報を伝えてきません。
フィッシングから身を守るには?
フィッシングから自分や自社を守るには、細部に注意することが最も重要ですが、受ける攻撃の数を減らすためにできることはほかにもあります。
メールセキュリティソフトウェア
メールセキュリティソフトウェアは、過去にほかのユーザーがスパムとして報告した既知の悪意あるドメインをブロックできます。スパムやフィッシングの兆候を示すパターンを特定するために、AIやMLを利用する製品もあります。こうしたツールを導入すれば、一般的なフィッシングメールを受け取る可能性が下がり、スピアフィッシングへの注意をより高められます。代表的なメール保護ツールには、次のようなものがあります。
- Mimecast Secure Email Gateway
- Barracuda Spam Firewall
- Proofpoint Enterprise Protection
- ClearSwift Secure Email Gateway
当社がおすすめする最高のセキュアメールゲートウェイソリューションの全リストをご覧ください。
サイバーセキュリティ意識向上トレーニング
従業員がフィッシングの試みを見分けるには、何に注意すべきかを知っておく必要があります。そのため、サイバーセキュリティ意識向上トレーニングを提供することが、データ侵害から自社を守る最善の方法です。ただし、一度実施すればよいわけではありません。新たな脅威は常に出現するため、従業員が最新の情報を把握し、トレーニング内容を常に意識できるよう、定期的にトレーニングセッションを実施する必要があります。代表的なサイバーセキュリティ意識向上プログラムには、次のようなものがあります。
- Ninjio
- SANS Institute
- KnowBe4
- ESET
自社に適したプログラムを見つけるには、従業員向けの最適なサイバーセキュリティ意識向上トレーニングの全リストをご覧ください。
フィッシングシミュレーター
トレーニングプログラムにフィッシングシミュレーターが含まれていない場合は、追加導入を検討すべきです。フィッシングシミュレーターを使えば、従業員は個人情報や会社の情報を危険にさらすことなく、安全な環境でフィッシング攻撃に関する知識を試せます。また、従業員がフィッシングの兆候をどの程度見分けられるかを確認するため、テストメールを送信する機能もあります。さらに、偽のフィッシング攻撃に対して危険な行動を取った従業員が何人いたかを示すことで、企業が自社のリスクプロファイルを把握するのにも役立ちます。
フィッシングシミュレーターを提供している企業には、次のようなものがあります。
- Infosec IQ
- Gophish
- Lucy
- Simple Phishing Toolkit
フィッシング対策はマルウェアやランサムウェア対策にもなる
フィッシング攻撃自体が大きな問題ですが、攻撃者がマルウェアやランサムウェアを侵入させる入り口にもなり得るため、企業は駆除や復旧に数千ドルを費やすことになります。企業がフィッシングの試みを効果的にブロックできれば、その後の攻撃からも自社を守れます。特に、従業員が何に注意すべきかを理解することにつながるためです。フィッシング対策に時間と費用を投じることで、組織は長期的にその両方を節約できます。
関連記事:QRコード:高まるセキュリティ問題