













Mit der Verbesserung der Websicherheit ist die E-Mail-Sicherheit zu einem größeren Problem denn je geworden. Die überwältigende Mehrheit der Malware-Angriffe erfolgt inzwischen per E-Mail – bis zu 89 Prozent, laut einer Studie von HP Wolf Security. Und da viele Beschäftigte täglich mehrere E-Mails erhalten, können Spam-Nachrichten leicht übersehen werden und möglicherweise das Netzwerk kompromittieren.
Etwa 83 Prozent der Unternehmen gaben an, 2021 Opfer eines erfolgreichen Phishing-Versuchs geworden zu sein – gegenüber 57 Prozent im Jahr 2020. Da Phishing-Angriffe immer häufiger und erfolgreicher werden und oft als Einfallstor für weitere Angriffe wie Ransomware und Advanced Persistent Threats (APTs) dienen, müssen Unternehmen Schutzmaßnahmen gegen sie priorisieren. Um dies wirksam zu tun, müssen Unternehmen jedoch mehr über die Bedrohung wissen, der sie ausgesetzt sind. Dieser Leitfaden erläutert die verschiedenen Arten von Phishing-Angriffen und liefert Beispiele, damit Unternehmen ihre Mitarbeitenden besser auf den Umgang damit vorbereiten können.
Springen zu:
- Was ist Phishing?
- Arten von Phishing-Angriffen und ihre Abwehr
- Gängige Beispiele für Phishing-Angriffe
- Was schützt vor Phishing?
- Phishing-Schutz schützt zugleich vor Malware und Ransomware
Was ist Phishing?
Phishing ist eine Form des Social Engineering-Angriffs, bei dem sich Angreifer per Telefon, E-Mail oder SMS als vertrauenswürdige Instanz ausgeben, um persönliche Daten des Empfängers zu stehlen. Angreifer versuchen möglicherweise, ihre Opfer dazu zu bringen, ihr Geburtsdatum, ihre Sozialversicherungsnummer, Kreditkartendaten oder Kontokennwörter preiszugeben. Sie können den Empfänger auch dazu verleiten, auf einen schädlichen Link zu klicken, der Malware auf den Computer herunterlädt und ihnen dadurch Zugriff auf vertrauliche Informationen verschafft.
Arten von Phishing-Angriffen und ihre Abwehr
Es gibt mehrere Arten von Phishing-Angriffen, auf die Unternehmen vorbereitet sein sollten: Spear-Phishing, Whaling, Clone-Phishing, Vishing und Smishing.
Lesen Sie auch: Welche Arten von Social-Engineering-Angriffen gibt es?
Spear-Phishing
Spear-Phishing-Angriffe richten sich gegen bestimmte Einzelpersonen oder Personengruppen. Sie können den Namen, die Position, das Unternehmen oder andere Informationen des Empfängers enthalten, die das potenzielle Opfer beruhigen sollen. Der Angreifer kann sogar behaupten, der Vorgesetzte des Empfängers zu sein, und eine dringende Bitte äußern.
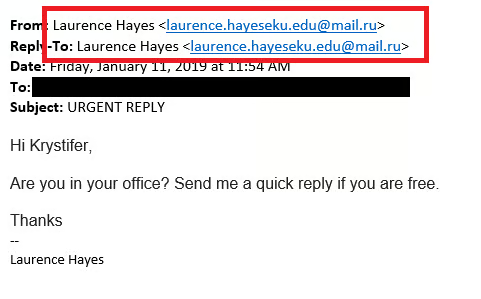
Nachrichten dieser Art verraten dem Angreifer, ob eine E-Mail-Adresse aktiv ist und ob der Empfänger diese erste E-Mail wahrscheinlich für legitim hält. Beachten Sie, dass die E-Mail-Adresse auf @mail.ru und nicht auf @eku.edu endet, wie es bei einer echten Hochschuladresse der Fall wäre. Der Angreifer hat alle Elemente der echten E-Mail von Laurence übernommen und sie für seine eigenen Zwecke gefälscht. Wenn der Angreifer eine Antwort erhält, kann er den zweiten Teil seines Plans ausführen – etwa zusätzliche Informationen erlangen oder einen schädlichen Link zustellen.
Schutz vor Spear-Phishing
E-Mail-Sicherheitssoftware kann viele dieser E-Mails blockieren, doch selbst bei geeigneten Präventionsmaßnahmen können einige durchrutschen. Überprüfen Sie die Absenderadresse solcher E-Mails ebenso wie die Antwortadresse. Wenn Sie am Computer sitzen, bewegen Sie den Mauszeiger über Links, um vor dem Anklicken zu sehen, wohin sie führen. Bei manchen Mobiltelefonen können Sie einen Finger auf einem Link gedrückt halten, um das Ziel anzuzeigen – dies ist jedoch riskanter als die Prüfung am Computer. Öffnen Sie niemals Anhänge, ohne sich zu vergewissern, dass die Nachricht legitim ist.
Prüfen Sie zusätzlich zur E-Mail-Adresse auf Grammatikfehler oder ungeschickte Formulierungen, die darauf hindeuten können, dass ein Angreifer nach leichten Zielen sucht. Zwar macht jeder gelegentlich Fehler in E-Mails, doch Phishing-Versuche können ungewöhnlich viele Fehler enthalten, wenn der Angreifer kein Muttersprachler ist. Allerdings ermöglichen es KI-Tools Cyberkriminellen, im Laufe der Zeit deutlich ausgefeiltere Phishing-E-Mails zu erstellen.
Wenn Sie nicht feststellen können, ob die Nachricht echt ist, kontaktieren Sie den vermeintlichen Absender über einen anderen Kanal. Antworten Sie nicht auf die E-Mail, wenn sie betrügerisch ist oder Sie unsicher sind.
Lesen Sie auch: Zero-Click-Angriffe – eine wachsende Bedrohung
Whaling
Whaling ähnelt Spear-Phishing, richtet sich jedoch gegen hochrangige Beschäftigte wie Führungskräfte oder Direktoren. Sie haben typischerweise Zugriff auf die wertvollsten Informationen eines Unternehmens und sind daher attraktive Ziele für Angreifer. Angreifer können die erlangten Informationen verkaufen oder sie als Geisel halten und Lösegeld fordern. Außerdem können sie diese hochrangigen Beschäftigten möglicherweise dazu bringen, große Geldbeträge auf das Konto des Angreifers zu überweisen.
Schutz vor Whaling
Der Schutz vor Whaling ähnelt dem vor Spear-Phishing. E-Mail-Schutzsoftware kann helfen, doch Sie müssen weiterhin wissen, worauf Sie bei den wenigen Nachrichten achten sollten, die durchkommen. Geringfügige Änderungen an der E-Mail-Adresse, eine andere Antwortadresse oder zahlreiche Grammatikfehler und ungeschickte Formulierungen können auf Phishing hindeuten.
Lesen Sie auch:
- Wie DMARC vor Phishing und Ransomware schützen kann
- So verbessern Unternehmen und Betriebe ihre E-Mail-Sicherheit
Clone-Phishing
Clone-Phishing richtet sich wie Spear-Phishing typischerweise an eine kleine Personengruppe, da der Angreifer eine E-Mail dupliziert, die die Empfänger bereits erhalten haben. Wenn die Organisation beispielsweise eine Einladung zu einer unternehmensweiten Veranstaltung versendet, könnte der Angreifer anschließend eine E-Mail mit einem „Registrierungslink“ verschicken, der in Wirklichkeit Malware enthält. Da die erste E-Mail echt war, sind Mitarbeitende beim Erhalt der zweiten Nachricht eher unvorsichtig.
Schutz vor Clone-Phishing
Clone-Phishing-E-Mails versuchen, die E-Mail-Adresse des ursprünglichen Absenders zu fälschen, weisen jedoch entweder geringfügige Abweichungen oder eine andere Antwortadresse auf. Bevor Sie auf Links in einer E-Mail klicken, deren Echtheit Sie nicht vollständig bestätigen können, bewegen Sie den Mauszeiger darüber, um die Webadresse anzuzeigen. Überprüfen Sie außerdem den Namen und die E-Mail-Adresse des Absenders und vergleichen Sie sie mit Ihren Kontakten. Wenn Sie weiterhin unsicher sind, können Sie die betreffende Person über einen anderen Kanal wie Slack oder per Telefon kontaktieren. Antworten Sie nicht auf die E-Mail, wenn sie betrügerisch ist.
Smishing
Smishing ist die SMS-Variante von Phishing-Angriffen. Die Nachrichten können wie beim Spear-Phishing gezielt sein, aber auch allgemeiner ausfallen und beispielsweise scheinbar von der eigenen Bank oder Amazon stammen. Die SMS fordert Nutzende auf, eine betrügerische Nummer anzurufen und vertrauliche Informationen preiszugeben, oder auf einen Link zu klicken, der Malware auf ihr Gerät herunterlädt.
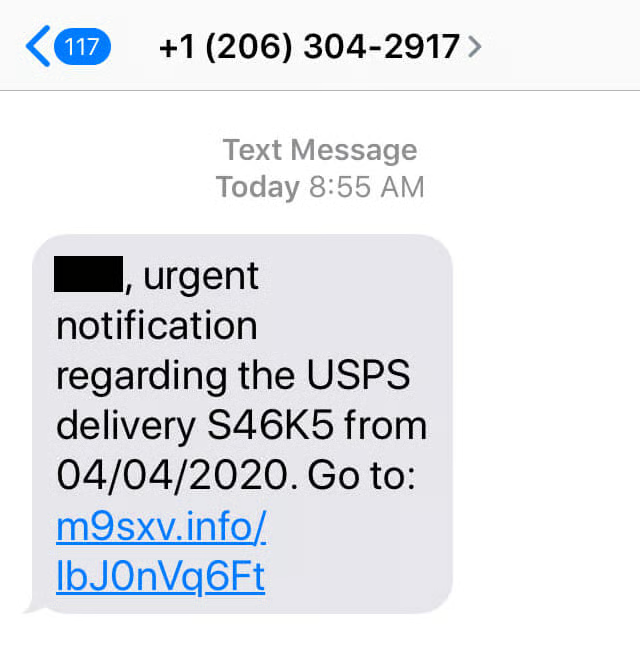
Wörter wie „dringend“ verleiten Empfänger zu schnellem Handeln, wodurch sie eher einen Fehler machen. Achten Sie jedoch auf den Link. Echte Anfragen des USPS würden wahrscheinlich usps.com im Link enthalten; dieser besteht dagegen nur aus einer Zeichenfolge aus Buchstaben und Zahlen und ist damit als betrügerisch zu erkennen.
Je vertrauter Menschen mit Phishing- und Smishing-Versuchen werden, desto besser verschleiern Angreifer ihre Links. Statt der oben abgebildeten zufälligen Zeichenfolge aus Buchstaben und Zahlen erhalten Sie heute eher Smishing-Versuche mit Links zu ama.zon.com oder vvalmart.com (beachten Sie das doppelte v anstelle eines w).
Schutz vor Smishing
Am besten schützen Sie sich vor Phishing-Angriffen, indem Sie die Nachricht vor jeder Handlung sorgfältig prüfen. Wenn Sie unsicher sind, ob sie legitim ist, rufen Sie das Unternehmen unter der Nummer auf dessen echter Website an – bei bankbezogenen Smishing-Versuchen auch unter der Nummer auf der Rückseite Ihrer Kredit- oder Debitkarte. Wenn Sie feststellen, dass die SMS nicht legitim ist, löschen Sie sie einfach und blockieren Sie die Nummer. Antworten Sie nicht darauf, da Sie sonst bestätigen, dass die Nummer aktiv ist, und wahrscheinlich weitere Nachrichten dieser Art erhalten.
Vishing
Vishing ist Phishing per Telefon und geht häufig von gefälschten Telefonnummern aus. Der Angreifer gibt sich typischerweise als Mitarbeiter eines seriösen Unternehmens wie einer Bank oder eines Händlers aus, um personenbezogene Daten des Empfängers zu erlangen.
Schutz vor Vishing
Viele Mobilfunkanbieter haben Spam-Schutzmaßnahmen eingeführt, um ihre Kunden vor Vishing-Betrug zu bewahren. Während manche den Anruf gar nicht erst durchstellen und dadurch die Wahrscheinlichkeit eines tatsächlichen Gesprächs verringern, markieren andere ihn lediglich als potenziellen Spam und überlassen die Entscheidung dem Empfänger.
Sie können Ihre Nummer außerdem in die bundesweite Do-Not-Call-Liste eintragen lassen, doch offenbar hat dies keinen tatsächlichen Einfluss auf die Zahl der erhaltenen Betrugsanrufe. Grundsätzlich sollten Sie Anrufe von unbekannten Nummern ignorieren, es sei denn, Sie erwarten einen Anruf von jemandem, dessen Nummer Sie nicht gespeichert haben. Gehen Sie davon aus, dass Anrufer mit wichtigen Informationen eine Nachricht hinterlassen. Handelt es sich bei dem Anrufer tatsächlich um Spam, blockieren Sie die Nummer, damit sie Sie nicht erneut kontaktieren kann.
Gängige Beispiele für Phishing-Angriffe
Hier finden Sie einige Beispiele aus dem echten Leben für Phishing-Angriffe, denen Sie begegnen könnten.
Phishing-E-Mail im Namen von Amazon
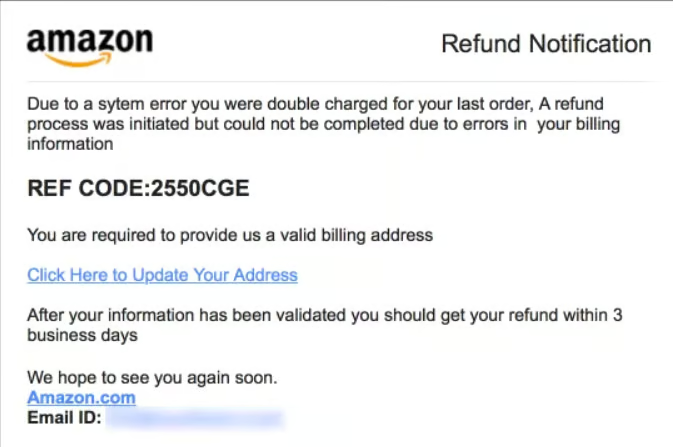
Millionen Menschen nutzen Amazon regelmäßig. Daher überrascht es nicht, dass Angreifer den Namen und das Logo des Unternehmens für Phishing-Versuche verwenden. Im obigen Beispiel nutzt der Angreifer das Amazon-Logo, um die Anfrage glaubwürdig erscheinen zu lassen.
Beachten Sie jedoch, dass der Absender am Ende des ersten Satzes ein Komma statt eines Punktes verwendet und zwischen „in“ und „your“ ein zusätzliches Leerzeichen steht. Diese Grammatikfehler helfen dabei, die leichtesten Ziele zu identifizieren: Wenn der Empfänger solche Fehler nicht hinterfragt, wird er wahrscheinlich auch andere Fehler des Angreifers nicht hinterfragen. Und wenn Sie den Mauszeiger über einen der Links bewegen könnten, würden Sie wahrscheinlich keine echte Amazon-Adresse sehen. Auch andere große Anbieter wie Walmart und Target können gefälschte E-Mail-Adressen aufweisen.
Lesen Sie auch: Salesforce-E-Mail-Dienst für Phishing-Kampagne verwendet
Phishing-SMS im Namen von Chase
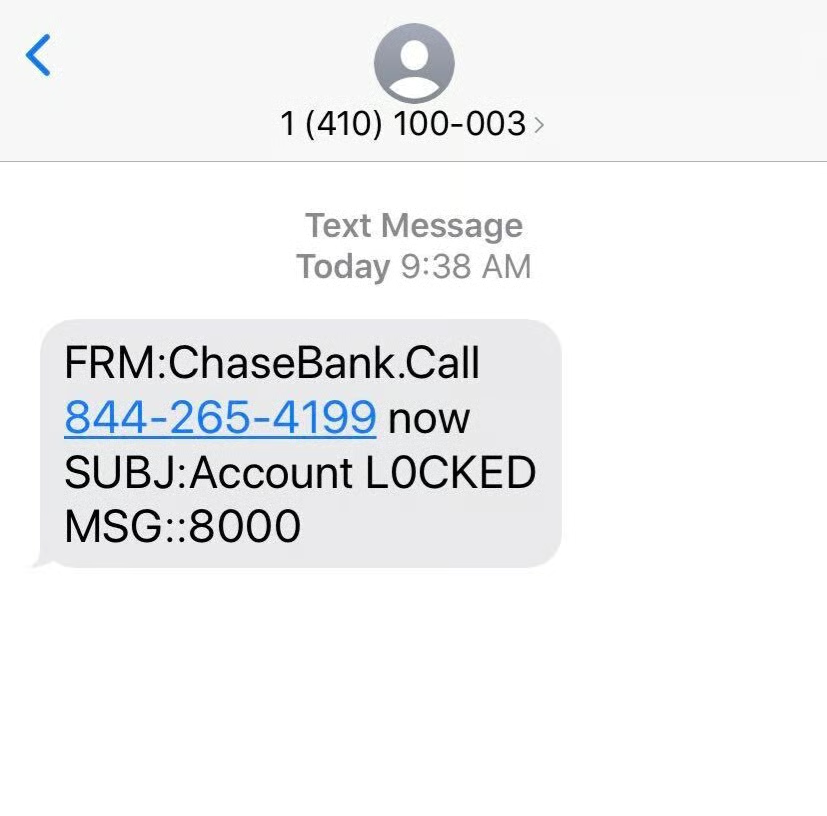
Viele Angreifer verwenden Phishing-Versuche, die scheinbar von der Bank des Empfängers stammen, weil dieser bei Geldangelegenheiten eher schnell reagiert. Im obigen Beispiel wird dem Kunden mitgeteilt, sein Konto sei gesperrt, woraufhin er die angegebene Nummer anrufen soll, um das Problem zu beheben. In diesem Gespräch können die Angreifer den Empfänger dazu bringen, die gewünschten Informationen preiszugeben.
Einige Hinweise darauf, dass die Nachricht gefälscht ist, sind die fehlenden Leerzeichen zwischen „Chase“ und „bank“ sowie nach dem Punkt. Außerdem steht im Wort „LOCKED“ eine Null anstelle eines großen O. Chase-Kunden sind nicht die einzigen Ziele dieser Angriffsart. Die meisten Banken und sogar Paypal sind von ähnlichen Fällen von Identitätsfälschung betroffen.
Phishing-Anruf zur Autogarantie
Heute dürfte es schwer sein, jemanden zu finden, der noch keinen Spam-Anruf von einer aufgezeichneten Stimme erhalten hat, die mitteilt, seine Autogarantie sei abgelaufen oder laufe bald ab. Dies ist ein gängiger Phishing-Angriff, der Menschen dazu bringen soll, vertrauliche Informationen wie Kreditkartennummer, Name, Adresse und Sozialversicherungsnummer preiszugeben. Nimmt der Empfänger den Anruf an, weiß der Angreifer außerdem, dass die Nummer aktiv ist, und kann sie an andere Angreifer verkaufen.
Ähnliche Beispiele für diesen Betrug sind Anrufe zu Studienschulden, die Behauptung, der IRS habe einen Haftbefehl gegen Sie erlassen, oder die Mitteilung, dass es Betrug auf Ihrem Kreditkartenkonto gegeben habe. Die Hinweise unterscheiden sich jeweils, doch typischerweise liefern die Anrufer keine konkreten Informationen, die bestätigen würden, dass der Anruf tatsächlich für Sie bestimmt ist.
Was schützt vor Phishing?
Aufmerksamkeit für Details hilft Ihnen am meisten, wenn Sie sich selbst und Ihr Unternehmen vor Phishing-Versuchen schützen wollen. Es gibt jedoch weitere Maßnahmen, mit denen Sie die Zahl der Angriffe verringern können, denen Sie ausgesetzt sind.
E-Mail-Sicherheitssoftware
E-Mail-Sicherheitssoftware kann bekannte schädliche Domains blockieren, die andere Nutzende in der Vergangenheit als Spam markiert haben. Einige Lösungen nutzen außerdem KI und ML, um Muster zu erkennen, die auf Spam- oder Phishing-Versuche hindeuten. Mit solchen Tools erhalten Sie seltener allgemeine Phishing-E-Mails und können sich stärker auf Spear-Phishing-Versuche konzentrieren. Zu den führenden E-Mail-Schutzlösungen gehören:
- Mimecast Secure Email Gateway
- Barracuda Spam Firewall
- Proofpoint Enterprise Protection
- ClearSwift Secure Email Gateway
Holen Sie sich die vollständige Liste unserer Empfehlungen für die besten sicheren E-Mail-Gateway-Lösungen.
Schulungen zur Sensibilisierung für Cybersicherheit
Mitarbeitende müssen wissen, worauf sie achten müssen, bevor sie einen Phishing-Versuch erkennen können. Daher ist die Bereitstellung von Schulungen zur Sensibilisierung für Cybersicherheit der beste Weg, Ihr Unternehmen vor einer Datenschutzverletzung zu schützen. Dabei darf es sich jedoch nicht um eine einmalige Maßnahme handeln. Neue Bedrohungen entstehen ständig. Daher müssen Sie regelmäßige Schulungen durchführen, damit Ihre Mitarbeitenden auf dem neuesten Stand bleiben und die Inhalte frisch im Gedächtnis behalten. Einige der besten Programme zur Sensibilisierung für Cybersicherheit stammen von:
- Ninjio
- SANS Institute
- KnowBe4
- ESET
Holen Sie sich die vollständige Liste der besten Schulungen zur Sensibilisierung für Cybersicherheit für Mitarbeitende und finden Sie das Programm, das zu Ihrem Unternehmen passt.
Phishing-Simulatoren
Wenn Ihr Schulungsprogramm keine Phishing-Simulatoren umfasst, sollten Sie deren Einsatz als Ergänzung in Betracht ziehen. Phishing-Simulatoren bieten Mitarbeitenden einen sicheren Raum, um ihr Wissen über Phishing-Angriffe zu testen, ohne persönliche oder Unternehmensdaten zu gefährden. Außerdem versenden sie Test-E-Mails an Mitarbeitende, um zu prüfen, wie gut diese die Anzeichen für Phishing erkennen. Unternehmen erhalten dadurch auch einen Eindruck von ihrem Risikoprofil, da sichtbar wird, wie viele ihrer Mitarbeitenden sich bei dem gefälschten Phishing-Versuch riskant verhalten haben.
Zu den Unternehmen, die Phishing-Simulatoren anbieten, gehören:
- Infosec IQ
- Gophish
- Lucy
- Simple Phishing Toolkit
Phishing-Schutz schützt zugleich vor Malware und Ransomware
Phishing-Versuche sind schon für sich genommen ein großes Problem, können Angreifern aber auch als Einfallstor dienen, um Malware und Ransomware, einzuschleusen, was Unternehmen bei der Behebung Tausende von Dollar kosten kann. Wenn Unternehmen Phishing-Versuche wirksam blockieren können, schützen sie sich zugleich vor weiteren Angriffen – insbesondere, weil ihre Mitarbeitenden dadurch wissen, worauf sie achten müssen. In Phishing-Schutz zu investieren, kann Organisationen langfristig helfen, Zeit und Geld zu sparen.
Lesen Sie als Nächstes: QR-Codes: Ein wachsendes Sicherheitsproblem