













À mesure que la sécurité du Web s’améliore, la sécurité des e-mails est devenue un problème plus important que jamais. L’écrasante majorité des attaques par logiciels malveillants proviennent désormais des e-mails — jusqu’à 89 %, selon une étude de HP Wolf Security. Et comme de nombreux employés reçoivent plusieurs e-mails par jour, il est facile pour les e-mails indésirables de passer inaperçus et de potentiellement compromettre le réseau.
Environ 83 % des organisations ont déclaré avoir été victimes d’une tentative de phishing réussie en 2021, contre 57 % en 2020. À mesure que les attaques de phishing deviennent plus fréquentes et plus efficaces, servant souvent de point d’entrée à d’autres attaques comme les rançongiciels et les menaces persistantes avancées (APT), les entreprises doivent donner la priorité aux protections contre ces attaques. Mais pour y parvenir efficacement, elles doivent mieux connaître la menace à laquelle elles sont confrontées. Ce guide présente les différents types d’attaques de phishing et fournit des exemples pour aider les organisations à mieux préparer leur personnel à y faire face.
Aller à :
- Qu’est-ce que le phishing ?
- Types d’attaques de phishing et moyens de défense
- Exemples courants d’attaques de phishing
- Comment se protéger du phishing ?
- La protection contre le phishing protège aussi contre les logiciels malveillants et les rançongiciels
Qu’est-ce que le phishing ?
Le phishing est un type d’attaque d’ingénierie sociale dans laquelle des individus malveillants se font passer pour une entité digne de confiance par téléphone, e-mail ou SMS afin de voler des informations personnelles au destinataire. Les attaquants peuvent tenter d’amener leurs victimes à révéler leur date de naissance, leur numéro de sécurité sociale, les informations de leur carte bancaire ou les mots de passe de leurs comptes. Ils peuvent également essayer de tromper le destinataire pour qu’il clique sur un lien malveillant qui téléchargera un logiciel malveillant sur son ordinateur, leur donnant ainsi accès à des informations sensibles.
Types d’attaques de phishing et moyens de défense
Les entreprises doivent se préparer à plusieurs types d’attaques de phishing : le spear phishing, le whaling, le clone phishing, le vishing et le smishing.
À lire aussi : Quels sont les types courants d’attaques d’ingénierie sociale ?
Spear phishing
Les tentatives de spear phishing ciblent des personnes ou des groupes précis. Elles peuvent inclure le nom, le poste, l’entreprise du destinataire ou d’autres informations susceptibles de rassurer la victime potentielle. L’attaquant peut même prétendre être le supérieur du destinataire et formuler une demande urgente.
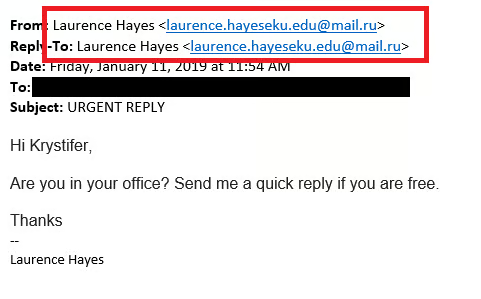
De tels messages indiquent à l’attaquant si une adresse e-mail est active et si le destinataire est susceptible de prendre ce premier e-mail pour un message légitime. Remarquez que l’adresse e-mail se termine par @mail.ru au lieu de @eku.edu, comme ce serait le cas pour une véritable adresse e-mail universitaire. L’attaquant a repris tous les éléments de l’e-mail original de Laurence et l’a usurpé à ses propres fins. Si l’attaquant reçoit une réponse, il peut exécuter la seconde partie de son plan, qu’il s’agisse d’obtenir des informations supplémentaires ou de transmettre un lien malveillant.
Se défendre contre le spear phishing
Les logiciels de sécurité des e-mails peuvent bloquer nombre de ces messages, mais certains passeront malgré tout, même si vous avez mis en place les bonnes méthodes de prévention. Vérifiez attentivement l’adresse e-mail d’origine ainsi que l’adresse de réponse. Sur ordinateur, passez le curseur de la souris sur les liens pour voir où ils vous mèneront avant de cliquer. Sur certains téléphones mobiles, vous pouvez maintenir le doigt appuyé sur un lien pour voir sa destination, mais cette méthode est plus risquée qu’une vérification sur ordinateur. N’ouvrez jamais une pièce jointe sans vous être assuré que le message est légitime.
En plus de vérifier l’adresse e-mail, recherchez les fautes de grammaire ou les formulations maladroites, qui peuvent indiquer qu’un attaquant cherche des cibles faciles. Tout le monde fait occasionnellement des erreurs dans ses e-mails, mais les tentatives de phishing peuvent en contenir davantage que d’habitude si l’attaquant n’est pas un locuteur natif. Toutefois, les outils d’IA ont permis aux cybercriminels de créer au fil du temps des e-mails de phishing beaucoup plus sophistiqués.
Si vous ne parvenez pas à déterminer si le message est authentique, contactez son prétendu expéditeur par un autre canal. Ne répondez pas à l’e-mail s’il est frauduleux ou si vous avez un doute.
À lire aussi : Les attaques zero-click, une menace croissante
Whaling
Le whaling est similaire au spear phishing, à ceci près qu’il cible des employés haut placés, comme des cadres ou des directeurs. Ceux-ci ont généralement accès aux informations les plus précieuses d’une entreprise, ce qui en fait des cibles privilégiées pour les attaquants. Les individus malveillants peuvent vendre les informations qu’ils parviennent à recueillir ou les conserver contre rançon. Ils peuvent également manipuler ces employés haut placés pour leur faire virer d’importantes sommes d’argent sur le compte de l’attaquant.
Se défendre contre le whaling
Les protections contre le whaling sont similaires à celles du spear phishing. Les logiciels de protection des e-mails peuvent aider, mais vous devrez tout de même savoir quoi rechercher parmi les quelques messages qui passent entre les mailles du filet. De légères différences dans l’adresse e-mail, une adresse de réponse différente ou un grand nombre de fautes de grammaire ou de formulations maladroites peuvent toutes indiquer un phishing.
À lire aussi :
- Comment DMARC peut protéger contre le phishing et les rançongiciels
- Comment améliorer la sécurité des e-mails des entreprises et organisations
Clone phishing
Le clone phishing, comme le spear phishing, cible généralement un petit groupe de personnes, car l’attaquant duplique un e-mail que les destinataires ont déjà reçu. Par exemple, si l’organisation envoie une invitation à un événement réunissant toute l’entreprise, l’attaquant peut lui donner suite par un e-mail contenant un « lien d’inscription » qui contient en réalité un logiciel malveillant. Comme le premier e-mail était authentique, les employés sont plus susceptibles de baisser leur garde en recevant le second.
Se défendre contre le clone phishing
Les e-mails de clone phishing tenteront d’usurper l’adresse e-mail de l’expéditeur initial, mais présenteront soit de légères différences, soit une autre adresse de réponse. Avant de cliquer sur les liens d’un e-mail dont vous n’êtes pas totalement certain de la légitimité, passez le curseur de la souris dessus pour voir l’adresse Web, puis vérifiez le nom et l’adresse e-mail de l’expéditeur et comparez-les aux informations de votre liste de contacts. Si vous avez toujours un doute, vous pouvez contacter la personne par un autre canal que l’e-mail, comme Slack ou le téléphone, pour lui poser la question. Ne répondez pas à l’e-mail s’il est frauduleux.
Smishing
Le smishing est la version par SMS des attaques de phishing. Il peut être ciblé, comme le spear phishing, mais aussi plus général et sembler provenir, par exemple, de votre banque ou d’Amazon. Le SMS incitera les utilisateurs à appeler un numéro frauduleux et à fournir des informations sensibles, ou à cliquer sur un lien qui téléchargera un logiciel malveillant sur leur appareil.
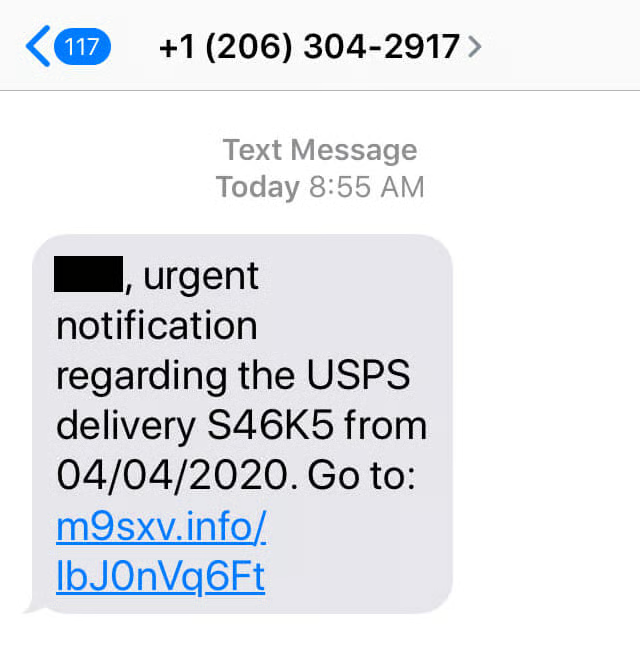
Des mots comme « urgent » incitent les destinataires à agir rapidement, ce qui augmente le risque d’erreur. Mais observez le lien. Les véritables demandes de l’USPS incluraient probablement usps.com dans le lien, alors que celui-ci n’est qu’une suite de lettres et de chiffres, ce qui le signale comme frauduleux.
À mesure que les utilisateurs se familiarisent avec les tentatives de phishing et de smishing, les attaquants perfectionnent leurs techniques de dissimulation des liens. Aujourd’hui, au lieu de la suite aléatoire de lettres et de chiffres illustrée plus haut, vous avez plus de chances de recevoir des tentatives de smishing contenant des liens vers ama.zon.com ou vvalmart.com (remarquez le double v à la place du w).
Se défendre contre le smishing
La meilleure façon de se protéger contre les attaques de phishing consiste à examiner attentivement le message avant d’agir. Et si vous n’êtes pas certain de sa légitimité, appelez l’entreprise en utilisant le numéro indiqué sur son véritable site Web ou au dos de votre carte bancaire, dans le cas d’une tentative de smishing liée à une banque. Si vous déterminez que le SMS est frauduleux, supprimez-le et bloquez le numéro. N’y répondez pas, car vous confirmeriez que le numéro est actif et vous recevrez probablement d’autres messages similaires.
Vishing
Le vishing est une forme de phishing exécutée par téléphone, souvent à partir de numéros usurpés. L’attaquant prétend généralement être un représentant d’une entreprise légitime, comme une banque ou un commerçant, afin d’obtenir des informations permettant d’identifier personnellement le destinataire.
Se défendre contre le vishing
De nombreux opérateurs de téléphonie mobile ont mis en place des protections contre les spams pour empêcher leurs clients de devenir victimes d’escroqueries par vishing. Certains bloquent même la sonnerie du téléphone, réduisant ainsi les chances que le destinataire décroche réellement, tandis que d’autres signalent simplement l’appel comme un spam potentiel, laissant le choix au destinataire.
Vous pouvez également inscrire votre numéro sur la liste fédérale Do Not Call, mais cela ne semble avoir aucun effet réel sur le nombre d’appels frauduleux reçus. Globalement, sauf si vous attendez l’appel d’une personne dont vous n’avez pas enregistré le numéro, mieux vaut ignorer les appels provenant de numéros inconnus, en partant du principe que les appelants ayant des informations importantes laisseront un message vocal. Si l’appel s’avère être un spam, bloquez le numéro afin qu’il ne puisse plus vous contacter.
Exemples courants d’attaques de phishing
Voici quelques exemples réels d’attaques de phishing auxquels vous pourriez être confronté.
E-mail de phishing usurpant Amazon
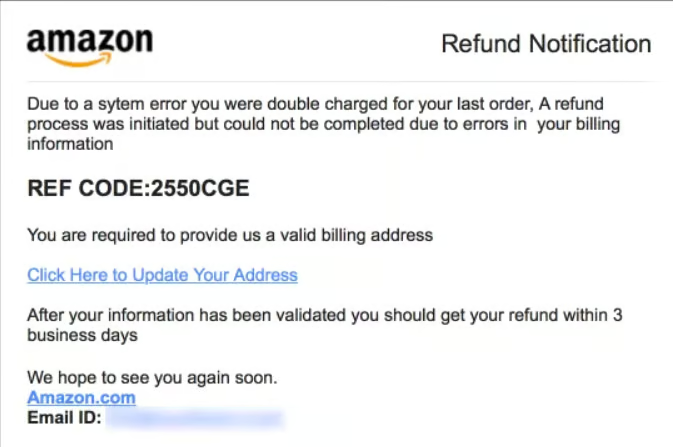
Des millions de personnes utilisent régulièrement Amazon ; il n’est donc pas surprenant que les attaquants utilisent son nom et son logo pour leurs tentatives de phishing. Dans l’exemple ci-dessus, l’attaquant utilise le logo d’Amazon pour donner une apparence légitime à sa demande.
Cependant, remarquez que l’expéditeur utilise une virgule au lieu d’un point à la fin de la première phrase et insère un espace supplémentaire entre « in » et « your ». Ces erreurs grammaticales servent à repérer les cibles les plus faciles : si le destinataire de l’e-mail ne les remet pas en question, il est moins susceptible de relever les autres erreurs commises par l’attaquant. Et si vous aviez pu passer le curseur sur l’un ou l’autre des liens, vous n’auriez probablement pas vu une véritable adresse Amazon. D’autres grands distributeurs, comme Walmart et Target, peuvent eux aussi voir leur adresse e-mail usurpée.
À lire aussi : Le service de messagerie Salesforce utilisé pour une campagne de phishing
SMS de phishing usurpant Chase
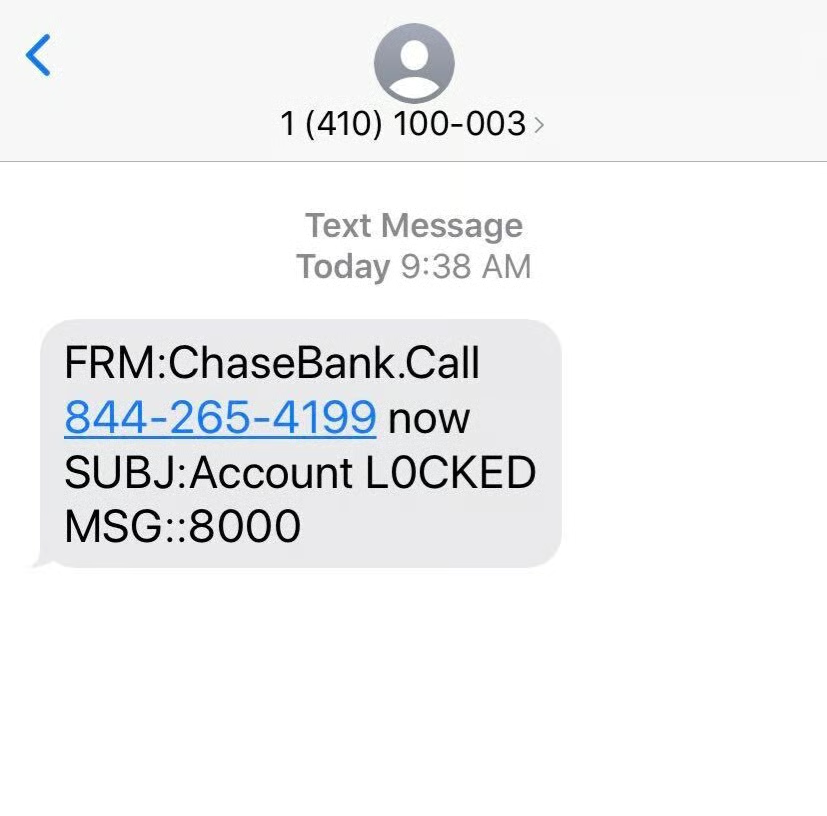
De nombreux attaquants utilisent des tentatives de phishing qui semblent provenir de la banque du destinataire, car celui-ci est plus susceptible de répondre rapidement lorsqu’il est question d’argent. L’exemple ci-dessus informe le client que son compte a été bloqué, afin qu’il appelle le numéro pour résoudre le problème. Dans ce cas, l’attaquant peut ensuite amener le destinataire à fournir les informations recherchées.
Certains indices montrent qu’il s’agit d’un faux message : l’absence d’espace entre « Chase » et « bank », ainsi qu’après le point. De plus, le mot « LOCKED » contient un zéro à la place d’un O majuscule. Les utilisateurs de Chase ne sont pas les seules cibles de ce type d’attaque. La plupart des banques, et même Paypal, sont confrontées à des usurpations similaires.
Appel téléphonique de phishing concernant la garantie automobile
Aujourd’hui, il est difficile de trouver quelqu’un qui n’a pas reçu un appel indésirable d’une voix enregistrée lui indiquant que la garantie de sa voiture a expiré ou est sur le point d’expirer. Il s’agit d’une attaque de phishing courante qui tente de manipuler les gens pour leur soutirer des informations sensibles comme leur numéro de carte bancaire, leur nom, leur adresse et leur numéro de sécurité sociale. De plus, si le destinataire répond à l’appel, l’attaquant sait que la ligne est active et peut vendre le numéro à d’autres attaquants.
Parmi les exemples similaires de cette escroquerie figurent les appels concernant les dettes de prêts étudiants, ceux affirmant que l’IRS a émis un mandat d’arrêt contre vous ou qu’une fraude a été détectée sur votre compte de carte bancaire. Les indices diffèrent pour chacun de ces scénarios, mais les appelants ne fournissent généralement aucune information précise permettant de vérifier que l’appel vous est bien destiné.
Comment se protéger du phishing ?
La vigilance est ce qui vous aidera le plus à protéger votre personne et votre entreprise contre les tentatives de phishing, mais vous pouvez prendre d’autres mesures pour réduire le nombre d’attaques dont vous êtes victime.
Logiciels de sécurité des e-mails
Les logiciels de sécurité des e-mails peuvent bloquer les domaines malveillants connus que d’autres utilisateurs ont précédemment signalés comme indésirables. Certains utilisent également l’IA et le ML pour identifier les schémas révélateurs de spams ou de tentatives de phishing. Grâce à ces outils, vous êtes moins susceptible de recevoir des e-mails de phishing génériques et pouvez donc accorder davantage d’attention aux tentatives de spear phishing. Parmi les meilleurs outils de protection des e-mails figurent :
- Mimecast Secure Email Gateway
- Barracuda Spam Firewall
- Proofpoint Enterprise Protection
- ClearSwift Secure Email Gateway
Obtenez la liste complète de nos recommandations pour les meilleures solutions de passerelle de messagerie sécurisée.
Formation à la sensibilisation à la cybersécurité
Les employés doivent savoir quoi rechercher pour repérer une tentative de phishing. Leur fournir une formation à la sensibilisation à la cybersécurité est donc le meilleur moyen de protéger votre entreprise contre une violation de données. Mais cette formation ne peut pas être dispensée une seule fois. De nouvelles menaces apparaissent constamment : vous devez donc organiser régulièrement des sessions de formation afin que vos employés restent à jour et que les notions abordées restent fraîches dans leur esprit. Parmi les meilleurs programmes de sensibilisation à la cybersécurité figurent :
- Ninjio
- SANS Institute
- KnowBe4
- ESET
Obtenez la liste complète des meilleures formations de sensibilisation à la cybersécurité pour les employés afin de trouver le programme adapté à votre entreprise.
Simulateurs de phishing
Si votre programme de formation n’inclut pas de simulateurs de phishing, envisagez d’en ajouter un. Les simulateurs de phishing offrent aux employés un environnement sûr pour tester leurs connaissances des attaques de phishing sans risquer d’exposer des informations personnelles ou d’entreprise. Ils envoient également des e-mails de test aux employés afin d’évaluer leur capacité à repérer les signes d’un phishing. Ils donnent aussi aux entreprises une idée de leur profil de risque, en leur montrant combien de leurs employés ont adopté des comportements risqués face à la fausse tentative de phishing.
Parmi les entreprises qui proposent des simulateurs de phishing figurent :
- Infosec IQ
- Gophish
- Lucy
- Simple Phishing Toolkit
La protection contre le phishing protège aussi contre les logiciels malveillants et les rançongiciels
Les tentatives de phishing constituent déjà un problème majeur, mais elles peuvent également servir de point d’entrée aux attaquants pour introduire des logiciels malveillants et des rançongiciels, ce qui coûte des milliers de dollars aux entreprises en mesures de remédiation. Si les entreprises parviennent à bloquer efficacement les tentatives de phishing, elles se protègent également contre les attaques ultérieures, notamment parce que leurs employés savent alors ce à quoi ils doivent être attentifs. Investir du temps et de l’argent dans la protection contre le phishing peut aider les organisations à réaliser des économies sur le long terme.
À lire ensuite : Les codes QR : un problème de sécurité croissant