

















In den nächsten Jahren werden die Ausgaben im Channel stark ansteigen. Laut Jay McBain, Analyst bei Forrester Research, werden die Ausgaben für IT und Telekommunikation bis 2030 etwa 7 Billionen US-Dollar erreichen. Mindestens ein Drittel davon wird auf den Channel entfallen.
Der Wettbewerb ist hart. Bei derzeit rund einer halben Million VARs und etwa 75.000 MSPs stellt sich die Frage: Welche Expansionsmöglichkeiten gibt es? Für viele lautet die Antwort: Security – schließlich gibt es derzeit nur 10.000 MSSPs. Eine aktuelle Studie der Enterprise Strategy Group (ESG) stellt außerdem fest, dass Cybersicherheit 2022 voraussichtlich der wichtigste Bereich für steigende IT-Ausgaben sein wird.
Laut ESG planen 69 % der Unternehmen, 2022 mehr für Cybersicherheit auszugeben. Weitere 29 % gehen davon aus, dass ihre Ausgaben für Cybersicherheit ungefähr auf dem Niveau von 2021 bleiben. Die übrigen 2 % wollen 2022 im Vergleich zu 2021 weniger für Cybersicherheit ausgeben. In der Umfrage lagen die Ausgaben für Cybersicherheit vor anderen wichtigen Bereichen wie Cloud und künstlicher Intelligenz (KI).
„Die Studie zeigt, dass Cyberbedrohungen wie Ransomware für Führungskräfte und Vorstände zu einer Top-Priorität geworden sind“, sagte Jon Oltsik, Analyst bei ESG.
Angesichts der verstärkten Aufmerksamkeit, die Cybersicherheit 2021 erhielt – mit publikumswirksamen Angriffen auf Unternehmen wie SolarWinds und Colonial Pipeline – sowie des anhaltenden Fachkräftemangels in der Cybersicherheit fehlt vielen Unternehmen die Fähigkeit, sich angemessen zu verteidigen. Das treibt die Nachfrage nach Sicherheitsservices weiter an.
Wie können MSPs – oder überhaupt Unternehmen, die ihr Angebot um Cybersicherheitsservices erweitern möchten – also erfolgreich in den Sicherheitsbereich wechseln und Managed Security Services Provider (MSSP) in ihr Portfolio aufnehmen? Vor dem Start gilt es, die Markttreiber zu verstehen, sich mit der Vielzahl verfügbarer Tools vertraut zu machen, den Markt zu sondieren und einen einfachen Einstiegspunkt zu wählen – einen, der bei der bestehenden Nutzerbasis gefragt ist.
Siehe auch: Die besten Managed Security Service Provider (MSSPs)
Käufer werden von Bedrohungen getrieben
Security unterscheidet sich deutlich von anderen IT-Bereichen. Die aktuelle Lage ist vielfach von Panik, drohenden Katastrophen und Verzweiflung geprägt. 54 % der ESG-Befragten gaben an, dass die wichtigsten Gründe für Technologieausgaben in der Stärkung der Cybersicherheit und der Verbesserung der Widerstandsfähigkeit gegenüber Angriffen liegen. Die drohende Cybergefahr war damit deutlich wichtiger als andere drängende Geschäftsfragen. 64 % räumten ein, ein Lösegeld gezahlt zu haben, um wieder Zugriff auf Daten, Anwendungen oder Systeme zu erhalten. Wenig überraschend nannten 46 % den Schutz vor Ransomware als eine ihrer fünf wichtigsten Ausgabenprioritäten.
Ransomware ist zwar derzeit besonders präsent, aber nicht einmal der häufigste Angriffsvektor in ein Unternehmen. Phishing, allgemeine Malware und Angriffe mittels Distributed Denial of Service (DDoS) sind häufiger. Der schnelle Einsatz eines Ransomware-Schutzes mag daher zwar zu den aktuellen Schlagzeilen passen, entspricht aber möglicherweise nicht dem tatsächlichen Bedarf der Nutzer.
Die vielen Facetten der Security verstehen
In modernen Unternehmen kommt scheinbar eine endlose Zahl von Sicherheitstools zum Einsatz. Zu den wichtigsten gehören Antivirus- und Anti-Malware-Tools, E-Mail-Gateways und Spamfilter, Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS), Firewalls, Security Information and Event Management (SIEM), Threat Intelligence, Security Analytics, Endpoint Detection and Response (EDR), Datenschutz, Network Access Control (NAC), Identity and Access Management (IAM) und viele weitere.
Einige davon können ziemlich komplex sein – und werden noch komplexer, wenn Verhaltensanalysen und KI in immer mehr Produkte integriert werden. Signaturbasierte Erkennung reicht längst nicht mehr aus. Jeder MSP, der in den MSSP-Bereich wechselt, sollte sich für ein Angebot entscheiden, das die vorhandenen Kompetenzen nicht übersteigt.
In vielen Fällen sind Anbieter bereit, einem MSP Sicherheitsservices bereitzustellen. Diese können unter der eigenen Marke des MSPs angeboten werden. Der MSP übernimmt den First-Level-Support und kann schwierigere Probleme an einen spezialisierten Sicherheitspartner eskalieren. Das ist wahrscheinlich das einfachste Geschäftsmodell für den Einstieg. Statt das Rad neu zu erfinden und eigene Sicherheitstools zu entwickeln, können MSPs auf einen erfahrenen Anbieter setzen. Die meisten IT-Sicherheitsanbieter und -dienstleister gewähren MSPs und MSSPs attraktive Rabatte, damit sich die Integration dieser Services in das eigene Angebot lohnt. Bedingungen und Konditionen unterscheiden sich von Anbieter zu Anbieter erheblich.
Die besten Cybersicherheits-Tools und -Services für MSSPs
Hier sind einige potenzielle Produkt- und Servicebereiche, die angehende MSSPs als Grundlage für ihr eigenes Angebot in Betracht ziehen sollten. Zu beachten ist, dass sich viele dieser Tools in mehrere Bereiche verzweigen. MDR-Services, zum Beispiel, umfassen häufig auch Netzwerksicherheits-Services – und umgekehrt. Die folgenden Kategorien sind breit gefasst, und viele Anbieter decken mehrere Kategorien ab.
Endpoint Detection and Response
EDR ist ein zentrales Managementtool für Endpunkte (Laptops, Mobilgeräte, Server und bei einigen Produkten sogar IoT-Geräte), mit dem sich Bedrohungen auf den Geräten einer Organisation verwalten und abwehren lassen. Es wird üblicherweise mit Endpoint-Protection-Plattformen kombiniert, den sogenannten EPPs, die in etwa Antivirus-Tools für Unternehmen entsprechen.
Wird EDR als Service angeboten, spricht man von MDR (Managed Detection and Response). Einige Anbieter verwenden auch den Begriff Extended Detection and Response (XDR), einen neuen Begriff, der typischerweise bedeutet, dass sämtliche Angebote eines Sicherheitsanbieters in einer einheitlichen Plattform zusammengeführt werden. Hier sind einige EDR-Anbieter mit Fokus auf MSPs:
Sophos Intercept X with XDR synchronisiert die Sicherheitsfunktionen für Endpunkte, Server, Firewalls und E-Mails. Die Lösung bietet einen ganzheitlichen Überblick über die Umgebung einer Organisation und unterstützt die Analyse zur Erkennung, Untersuchung und Abwehr von Bedrohungen.
Die Firewall-Appliances der Sophos XGS Series können fortschrittliche bekannte und potenzielle Bedrohungen – einschließlich Ransomware – erkennen und stoppen. MSPs können diese Geräte an den Standorten ihrer Kunden installieren, um auch ihre anderen Angebote besser abzusichern.
Trend Micro Managed XDR ist ein integrierter Managed Service für E-Mail, Endpunkte, Server, Cloud-Workloads und Netzwerke. MSPs können aus einer Vielzahl von Lösungen für E-Mail, Endpunkte, Server, Cloud-Workloads und Netzwerksicherheit die gewünschten Monitoring-Services auswählen.
CrowdStrike Falcon Prevent kombiniert Antivirus mit weiteren Präventionstechnologien wie EDR (Falcon Insight) für die Transparenz auf Endpunkten sowie Falcon Discover zur Erkennung und Beseitigung bösartiger Aktivitäten.
SentinelOne bietet KI-gestützte Endpoint-Protection-Services für MSPs. Dazu gehören: automatisierte Prävention, Erkennung und Abwehr von Bedrohungen; automatisierte Behebung zur Beendigung bösartiger Prozesse, Trennung und Quarantäne infizierter Geräte sowie zur Rücksetzung von Ereignissen, damit Endpunkte in einem sauberen Zustand bleiben; und Sicherheitsanalysen auf Endpoint-Agenten.
Lookout Mobile Endpoint Security deckt iOS-, Android- und Chrome-OS-Geräte ab. Die Lösung kann bekannte und unbekannte Bedrohungen erkennen und abwehren.
Fortinet-Tools decken Netzwerksicherheit, Cloud-Sicherheit, Anwendungssicherheit, Zugriffssicherheit sowie Funktionen für Network Operations Center (NOC) und Security Operations Center (SOC) ab. Das Unternehmen ist vor allem für seine Firewalls bekannt, bietet aber auch eines der günstigsten EDR-Produkte auf dem Markt an.
Malwarebytes Endpoint Security umfasst ein Dashboard, über das Partner Kundenkonten und Zugriffsrichtlinien zentral verwalten und bei Bedarf Support anfordern können.
IBM Security Managed Detection and Response Services umfassen Bedrohungserkennung, schnelle Reaktion, Threat Intelligence, Threat Hunting, KI-gestützte Automatisierung und von Menschen durchgeführte Analysen in Netzwerken und auf Endpunkten in Multi-Cloud-Umgebungen.
Lesen Sie auch: Die besten Endpoint-Detection-and-Response-(EDR-)Lösungen
DDoS-Schutz
AT&T DDoS Defense schützt vor aggressiven Angriffen, die ganze Netzwerke, Websites und in Extremfällen sogar Länder lahmlegen können.
NetScout bietet ein Portfolio von Produkten und Services zum Schutz vor DDoS-Angriffen, mit denen Unternehmen eine Lösung individuell zusammenstellen können – entweder in der Cloud gehostet oder On-Premises. NetScout Arbor Edge Defense wird beispielsweise beim Kunden installiert, um alle Arten von DDoS-Angriffen automatisch zu erkennen und abzuwehren.
Lesen Sie auch: Die 8 besten Anbieter von DDoS-Schutzservices
Netzwerksicherheit
Die Netzwerksicherheitsangebote von AT&T geben MSPs alles an die Hand, was sie benötigen, um Kunden sowie deren Nutzer, Daten und Anwendungen vor Ort, remote oder in der Cloud zu schützen und zu verbinden. AT&T bietet außerdem sichere Remotezugriffe und Secure-Web-Gateway-Services an.
Verizon Managed Security Services umfassen Firewalls auf Anwendungsebene, Inhaltsfilterung, E-Mail-Sicherheitsgateways, Endpoint Security, Intrusion Detection/Prevention, Netzwerkeinbruchsschutz und Unified Threat Management (UTM) in einem Servicepaket, aus dem MSPs die gewünschten Komponenten auswählen können.
CenturyLink Unified Protection and Compliance Service schützt mithilfe eines SonicWALL-Hardware-Gateways vor externen Angriffen. Dieser Service ermöglicht es Remote-Nutzern außerdem, sich sicher über VPN mit dem Netzwerk zu verbinden. Ein gateway-erzwungener Antivirus-Schutz ist enthalten.
Cybereason MDR Core bietet zusätzlich zur renommierten Endpoint Security des Unternehmens Netzwerküberwachung, Ursachenanalyse und eine angeleitete Reaktion. Weitere Services ergänzen Bedrohungserkennung, Triage, Behebung und Analyse.
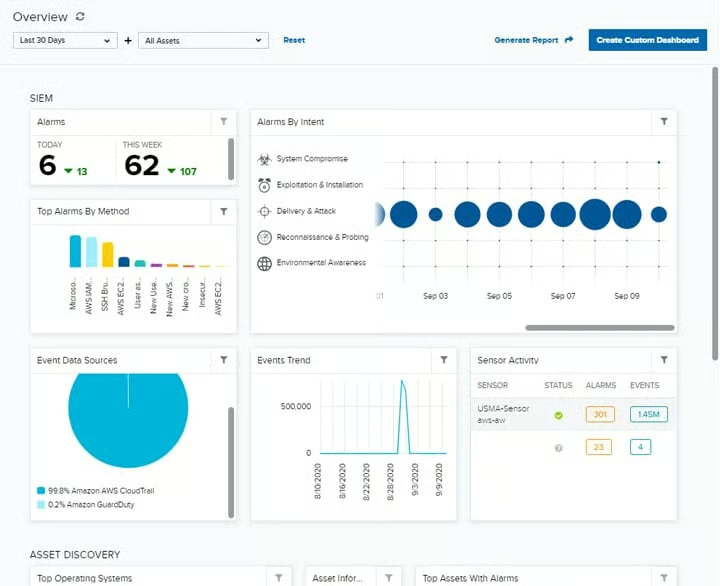
Cisco Identity Services Engine ermöglicht einen dynamischen und automatisierten Ansatz zur Durchsetzung von Richtlinien und vereinfacht die Bereitstellung einer sicheren Network Access Control. Außerdem automatisiert die Lösung die Netzwerksegmentierung.
Barracuda Web Security Gateway ermöglicht es Unternehmen, von Online-Anwendungen
und -Tools zu profitieren, ohne Webbedrohungen (wie Phishing) ausgesetzt zu sein. Die Lösung vereint Spyware-, Malware- und Virenschutz mit einer Richtlinien- und Reporting-Engine.
Lesen Sie auch: Die besten Enterprise-Netzwerksicherheits-Tools und -Lösungen
Schwachstellen-Scanning und Patch-Management
Syxsense Active Secure bietet Schwachstellen-Scanning, Patch-Management für Server und Endpunkte sowie Endpoint Security. Damit können IT-Teams Cyberangriffe verhindern, indem sie Autorisierungsprobleme, die Sicherheitsimplementierung und den Antivirus-Status überprüfen.
Rapid7 Managed Vulnerability Management ermöglicht es, die operativen Anforderungen eines Schwachstellen-Scanning-Programms an die Experten von Rapid7 zu übertragen.
Automox bietet Patch-Management und Hardening für Endpunkte. Die Lösung ermöglicht eine kontinuierliche Verbindung für lokale, cloudbasierte und Remote-Endpunkte, ohne dass eine On-Premises-Infrastruktur erforderlich ist.
Lesen Sie auch: Die besten Tools für das Schwachstellenmanagement
Datenschutz
FalconStor Backup as a Service (BaaS) umfasst Backup und Datendeduplizierung. Eine zweite Kopie des Backups wird automatisch zur Offsite-Sicherung an das Rechenzentrum des MSP oder in eine Public Cloud übertragen.
Druva bietet Datenschutz und Datenmanagement in der Cloud. Für MSPs steht ein spezielles Programm zur Verfügung, das die für die Bereitstellung von Datenschutz- und Backup-Services erforderliche Infrastruktur minimiert und Ransomware-Schutz einschließt.
MSP360 (ehemals Cloudberry) bietet Lösungen für MSPs, um Windows-, macOS- und Linux-Endpunkte sowie Microsoft-365- und G-Suite-Konten mit sicheren Backup-Lösungen zu schützen und Daten im Falle eines Ransomware-Angriffs schnell wiederherzustellen.
Die Barracuda Backup-MSP-Appliance ist eine abonnementbasierte Komplettlösung, die Backup und Wiederherstellung von Daten nach fortschrittlichen Bedrohungen, Katastrophen und menschlichem Versagen vereinfacht. Die Appliance ist auch als virtuelle Version erhältlich und kann Kunden in physischen, virtuellen und Multi-Site-Umgebungen über eine zentrale Managementkonsole bedienen.
NovaBACKUP Cloud (ehemals xSP) ist eine Komplettlösung für MSP-Backup- und -Wiederherstellungsservices, die entwickelt wurde, um Datenschutz für Serviceprovider einfacher und zuverlässiger zu machen.
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
Zugriffssteuerung
Ivanti MobileIron überprüft jeden Nutzer, jedes Gerät, jede Anwendung, jedes Netzwerk und jede Bedrohung, bevor sicherer Zugriff auf Unternehmensressourcen gewährt wird. MSPs, die Geräteverwaltung anbieten, sollten solche Services unbedingt nutzen.
Twingate ersetzt herkömmliche VPNs durch eine Identity-First-Networking-Lösung, die Sicherheit auf Enterprise-Niveau mit einer Nutzererfahrung auf Verbraucherniveau verbindet. Die Lösung lässt sich in weniger als 15 Minuten einrichten und integriert sich in alle großen Cloud- und Identity-Provider.
Micro Focus bietet eine Single-Sign-on-Lösung an, bei der sich Nutzer einmal anmelden und unabhängig von ihrem Standort auf alle webbasierten Anwendungen zugreifen können. Dies ist eine gute Möglichkeit, Nutzern von SaaS-Anwendungen ein Single-Sign-on-Erlebnis zu bieten.
Incident Response
KnowBe4 PhishER ist eine webbasierte Plattform, die als Notaufnahme für Phishing dient, um von Nutzern gemeldete Nachrichten zu identifizieren und darauf zu reagieren. Sie hilft dabei, schnell zu priorisieren und zu analysieren, welche Nachrichten legitim sind und welche nicht.
Secureworks nutzt seine Plattform zur Prävention, Erkennung und Abwehr von Bedrohungen, Taegis XDR, als Incident-Response-Tool. Sie kann Bedrohungen erkennen und diejenigen mit dem größten Risiko für das Unternehmen dynamisch priorisieren.
Kaspersky Lab stellt Experten zur Behebung von Sicherheitsvorfällen bereit, um daraus resultierende Schäden zu begrenzen und eine Ausbreitung des Angriffs zu verhindern. Das Spektrum reicht von der Untersuchung von Vorfällen bis zur Beseitigung von Bedrohungen.
Cynet Incident Response kombiniert Erfahrung in der Sicherheitsanalyse mit der Untersuchungs- und Sicherheitstechnologie Cynet360, um schnelle und präzise Ergebnisse zu erzielen. Das 24/7-Sicherheitsteam von Cynet fungiert als erweitertes Team, führt alle erforderlichen Analysen und stellt sicher, dass nichts übersehen wird.
Lesen Sie auch: Die besten Incident-Response-Tools und -Software
Bieten Sie an, was Ihre Kunden brauchen
Die oben aufgeführten Anbieter und Services sind nur eine Auswahl der verfügbaren Tools, die MSPs potenziell für den Aufbau eigener Services nutzen können. Viele davon lassen sich als White-Label-Produkte unter dem Namen des MSSP verkaufen. Andere können mit geringem Aufwand in Partnerschaft mit dem Anbieter betrieben werden. Einige sind umfangreichere Services, die eingesetzt werden können, wenn Sicherheitsbedrohungen die Möglichkeiten des MSP-Personals übersteigen.
Die Wahl des Anbieters hängt von der Attraktivität der angebotenen MSP-Partnerschaften ebenso ab wie von den Anforderungen des bestehenden Kundenstamms. Am sinnvollsten ist es, herauszufinden, was die aktuellen Kunden in puncto Sicherheit benötigen, und etwas anzubieten, das diesen Bedarf erfüllt.
Lesen Sie als Nächstes: Auswahl eines Managed-Security-Services: MDR, Firewalls und SIEM