

















Dieser Leitfaden richtet sich an Cloud-Sicherheitsteams, DevOps-Ingenieure, Plattformadministratoren und IT-Führungskräfte, die 2026 Lösungen für Containersicherheit bewerten. Er untersucht die Entwicklung von Twistlock zu Prisma Cloud, die wichtigsten Funktionen für Containersicherheit, die Leistungsfähigkeit und Bereitstellungsoptionen sowie die Frage, wie Unternehmen damit cloudnative Anwendungen und Kubernetes-Umgebungen schützen können.
Wichtigste Erkenntnisse zu Twistlock und Prisma Cloud
- Die Funktionen von Twistlock für Containersicherheit sind inzwischen vollständig in die Prisma-Cloud-Plattform von Palo Alto Networks integriert.
- Prisma Cloud bietet durchgängige Containersicherheit in den Phasen Build, Bereitstellung und Laufzeit des Softwareentwicklungslebenszyklus.
- Die Plattform vereint Schwachstellenmanagement, Compliance-Überwachung, Laufzeitschutz und Risikopriorisierung in einer einzigen cloudnativen Lösung.
- Prisma Cloud unterstützt wichtige Container- und Kubernetes-Plattformen, darunter Docker, Kubernetes, VMware Tanzu und Red Hat OpenShift.
- Unternehmen nutzen Prisma Cloud, um die Transparenz über ihre Cloud-Sicherheit zu verbessern, die Durchsetzung von Compliance-Vorgaben zu automatisieren und DevSecOps-Workflows zu stärken.
Zum Zeitpunkt der Übernahme durch Palo Alto Networks Ende 2018 wurde Twistlock von 25 % der Fortune 100 eingesetzt. Die automatisierte und skalierbare Cybersecurity-Plattform für Container ist inzwischen in die Prisma Cloud von Palo Alto integriert.
Seit der Übernahme hat Palo Alto Prisma die Funktionen von Twistlock zu einer größeren Suite cloudbasierter Funktionen namens Prisma Cloud hinzugefügt. Dabei handelt es sich um eine cloudnative Sicherheitsplattform mit Sicherheits- und Compliance-Abdeckung für Benutzer, Anwendungen, Daten und den Cloud-Technologie-Stack.
Twistlock wurde in unsere Liste der führenden Anbieter für Container- und Kubernetes-Sicherheit aufgenommen, an dessen Stelle nun Prisma Cloud steht.
Was ist die Containersicherheit von Twistlock?
Die Twistlock Cloud Native Cybersecurity Platform bot umfassende Sicherheit über den gesamten Lebenszyklus containerisierter Umgebungen. Von der Pipeline bis zum Perimeter unterstützte Twistlock Kunden dabei, Container in großem Maßstab bereitzustellen und den gesamten cloudnativen Stack abzusichern – vom Host-Betriebssystem bis zu serverlosen Funktionen.
Als Teil von Prisma Cloud unterstützt die Lösung Unternehmen bei der Verwaltung von Regeln für Docker-Konfigurationen, Container, Images, Nodes, Plugins und Services. Sie können Integrationen mit Tools zur Verwaltung von Secrets wie CyberArk und HashiCorp nutzen. Außerdem lassen sich Kubernetes-Auditdaten einlesen und Regeln anzeigen, mit denen Ereignisse zur Auslösung von Warnungen identifiziert werden.
Die Integrationsbemühungen von Palo Alto haben zu einer Plattform geführt, die vollständige Transparenz über alle Abhängigkeiten von Containern während der Build-, Bereitstellungs- und Laufzeitphasen bietet. Prisma Cloud aggregiert und priorisiert kontinuierlich Schwachstellen in CI/CD-Pipelines und Containern, die auf Hosts oder als Container-as-a-Service in öffentlichen und privaten Clouds ausgeführt werden.
Welche wichtigen Funktionen bietet Twistlock?
Die Twistlock Platform begann als Tool für Schwachstellenmanagement und Compliance über den gesamten Container-Lebenszyklus hinweg. Sie scannte Images und serverlose Funktionen, um zu verhindern, dass Sicherheits- und Compliance-Probleme die Entwicklungspipeline durchlaufen. Außerdem bot sie kontinuierliche Überwachung aller Registries und Umgebungen, Defense in Depth, cloudnative Firewalls und Zugriffskontrollen für Container sowie eine automatisierte, durch maschinelles Lernen unterstützte Laufzeitabwehr.
Palo Altos Prisma Cloud umfasst all diese Funktionen, geht jedoch weit darüber hinaus und bietet Schutz für kritische Anwendungen – unabhängig davon, ob sie in Containern, Multi-Cloud- oder hybriden Umgebungen ausgeführt werden. Zu den Funktionen von Prisma Cloud gehören:
- Bereitstellungen mit dem Open Policy Agent absichern und Regeln in der Richtliniensprache Rego erstellen
- Alle Audit-Warnungen und Aktivitäten für die Analyse in einer einheitlichen Übersicht anzeigen
- Container-Images scannen und Richtlinien als Teil von CI/CD-Workflows durchsetzen
- Code in Repositories und Registries kontinuierlich überwachen
- Verwaltete und nicht verwaltete Laufzeitumgebungen absichern
- Risikopriorisierung und Laufzeitschutz in großem Maßstab kombinieren
- Umfassende Sicherheit über den gesamten Lebenszyklus für Repositories, Images und Container
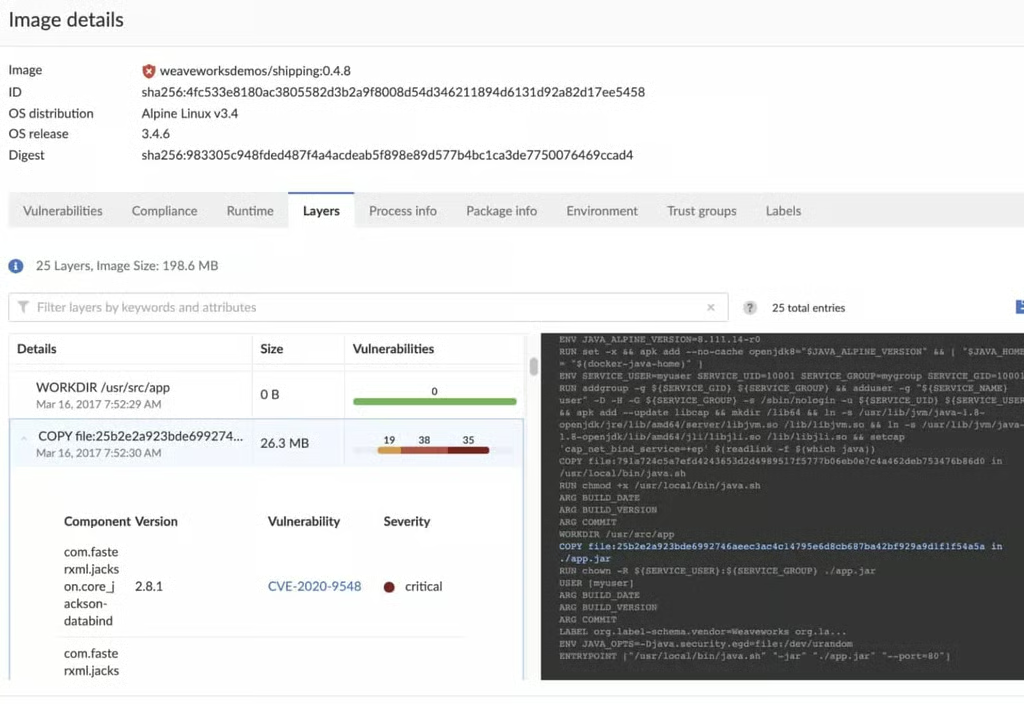
- Eine Risikopriorisierung für alle bekannten CVEs, Hinweise zur Behebung und eine schichtweise Image-Analyse mit Top-10-Listen der Schwachstellen etablieren
- Die Warn- und Blockierungsschwere für einzelne Services und Servicegruppen während der Build- und Laufzeit festlegen
- False Positives minimieren
- Schwachstellenmanagement integrieren, um Repositories, Registries, CI/CD-Pipelines und Laufzeitumgebungen zu scannen
Häufig gestellte Fragen
Was ist Twistlock?
Twistlock war eine cloudnative Plattform für Containersicherheit, die sich auf den Schutz containerisierter Anwendungen über ihren gesamten Lebenszyklus hinweg konzentrierte. Nach der Übernahme von Twistlock durch Palo Alto Networks im Jahr 2018 wurden die Funktionen in Prisma Cloud integriert.
Ist Twistlock noch als eigenständiges Produkt verfügbar?
Nein. Twistlock existiert nicht mehr als eigenständiges Produkt. Die Funktionalität für Containersicherheit ist heute Teil der Prisma-Cloud-Plattform von Palo Alto Networks.
Was bietet Prisma Cloud für die Containersicherheit?
Prisma Cloud bietet umfassende Containersicherheit über den gesamten Lebenszyklus hinweg, einschließlich Schwachstellenscans, Compliance-Überwachung, Laufzeitschutz, Zugriffskontrollen, Risikopriorisierung und Sicherheit für CI/CD-Pipelines.
Welche Containerplattformen unterstützt Prisma Cloud?
Prisma Cloud unterstützt Umgebungen mit Kubernetes, Docker, VMware Tanzu und Red Hat OpenShift. Die Lösung kann Workloads in Public Clouds, Private Clouds sowie hybriden und Multi-Cloud-Bereitstellungen absichern.
Wie unterstützt Prisma Cloud DevSecOps-Teams?
Prisma Cloud integriert Sicherheit in Entwicklungsworkflows, indem Repositories, Registries und CI/CD-Pipelines gescannt, Sicherheitsrichtlinien durchgesetzt, Schwachstellen priorisiert und während des gesamten Softwareentwicklungslebenszyklus Hinweise zur Behebung bereitgestellt werden.
Bietet Prisma Cloud Laufzeitschutz?
Ja. Prisma Cloud überwacht laufende Container und Workloads kontinuierlich, erkennt verdächtige Aktivitäten, setzt Laufzeitrichtlinien durch und bietet Schutz vor aktiven Bedrohungen.
Wie wird Prisma Cloud bereitgestellt?
Prisma Cloud wird als SaaS-Plattform bereitgestellt und ermöglicht Unternehmen, Container- und Cloud-Sicherheit über eine zentrale cloudbasierte Konsole zu verwalten.
Wie viel kostet Prisma Cloud?
Die Preise für Prisma Cloud variieren je nach Bedarf Ihres Unternehmens. Wenden Sie sich daher am besten an das Vertriebsteam von Palo Alto Networks, um mehr zu erfahren.
Fazit
Prisma Cloud hat sich über die ursprünglichen Funktionen von Twistlock für Containersicherheit hinaus zu einer umfassenden Plattform für den Schutz cloudnativer Anwendungen entwickelt. Mit umfassender Sicherheit über den gesamten Lebenszyklus, Schwachstellenmanagement, Compliance-Überwachung und Laufzeitschutz unterstützt die Plattform Unternehmen dabei, Container, Kubernetes-Umgebungen und Cloud-Workloads von der Entwicklung bis zur Produktion abzusichern. Für Unternehmen, die in modernen Cloud-Umgebungen zentrale Transparenz und skalierbare Sicherheit benötigen, bleibt Prisma Cloud eine überzeugende Lösung für den Schutz von Containern und cloudnativen Umgebungen.
Dieser Artikel wurde ursprünglich von Sean Michael Kerner am 26. Dez. 2018 verfasst und im Juni 2026 überarbeitet.