

















Dieser Leitfaden richtet sich an Penetrationstester, Ermittler im Bereich der digitalen Forensik, Sicherheitsexperten und IT-Administratoren, die im Jahr 2026 nach den besten Linux-Distributionen für Cybersicherheit suchen. Er vergleicht acht führende Linux-Distributionen für ethisches Hacking, Penetrationstests, Incident Response und digitale Forensik, damit Sie abhängig von Ihrer Erfahrung und Ihren Sicherheitszielen die passende Plattform auswählen können.
- Die wichtigsten Punkte zu Linux-Distributionen für Forensik und Penetrationstests im Jahr 2026
- Kali vs. Parrot: Debian-basierte Distributionen
- Arch-basierte Sicherheitsdistributionen
- Distributionen für die Computerforensik
- Weitere Pentesting-Distributionen
- Die richtige Linux-Distribution für Forensik und Pentesting auswählen
- Häufig gestellte Fragen (FAQs)
- Fazit: Mit Pentesting- und Forensik-Distributionen beginnen
Die wichtigsten Punkte zu Linux-Distributionen für Forensik und Penetrationstests im Jahr 2026
- Linux-Sicherheitsdistributionen sind speziell für Penetrationstests, digitale Forensik, Incident Response und ethisches Hacking konzipiert.
- Kali Linux und Parrot OS bleiben die beliebtesten Debian-basierten Distributionen, während BlackArch und ArchStrike sich an fortgeschrittene Anwender richten, die Arch Linux bevorzugen.
- Spezialisierte forensische Distributionen wie CAINE und DEFT bieten dedizierte Werkzeuge für digitale Untersuchungen, die Beweissicherung und die Malware-Analyse.
- Welche Linux-Distribution am besten geeignet ist, hängt von Ihrem Erfahrungsniveau, den Hardware-Ressourcen und davon ab, ob Ihr Schwerpunkt auf Penetrationstests, Forensik oder Sicherheitsschulungen liegt.
- Einsteiger sollten zunächst grundlegende Linux-Konzepte und Netzwerkgrundlagen lernen und virtuelle Maschinen nutzen, um sicher mit sicherheitsorientierten Distributionen zu üben.
Linux bietet eine große Auswahl an Open-Source-Distributionen, und etliche davon wurden hauptsächlich für den Einsatz in der Cybersicherheit entwickelt. Linux-Distributionen für Forensik und Pentesting wurden mit Penet- rationstestern, ethischen Hackern, Netzwerkverteidigern und forensischen Ermittlern im Sinn entwickelt.
Diese Fachleute setzen sie bei ihrer Arbeit ein, etwa für Pentests, digitale Forensik oder andere Anwendungen im Bereich der Cybersicherheit.
Jede Distribution verfügt über ein spezifisches Linux-Kerndesign und einen eigenen Paketmanager. Sie lassen sich grob wie folgt klassifizieren:
- Debian-basierte Distributionen: Sie basieren auf dem Debian-Projekt, etwa Kali Linux und ParrotOS.
- Arch-basierte Distributionen: Diese schlanken, aber technisch anspruchsvollen Distributionen richten sich an erfahrene Anwender und sind bei ihnen sehr beliebt.
- Computerforensische Distributionen: Diese Linux-Distributionen für die Forensik sind auf das anspruchsvolle Gebiet der Computerforensik und das Herausfiltern aussagekräftiger Informationen aus riesigen Datenmengen ausgerichtet.
- Andere Pentest-Betriebssysteme: Während einige der oben genannten Distributionen von Penetrationstestern häufig verwendet werden, gibt es noch einige andere Linux-Distributionen, die von erfahrenen Penetrationstestern eingesetzt werden.
Hier sind acht der besten Linux-Distributionen für Anwendungsfälle in der Cybersicherheit – für Einsteiger bis hin zu fortgeschrittenen Anwendern –, einschließlich einiger Aspekte, die Sie bei der Auswahl einer Linux-Sicherheits- oder Linux-Forensikdistribution berücksichtigen sollten.
Siehe auch die besten Tools für Penetrationstests und die besten Open-Source-Pentesting-Tools
Kali vs. Parrot: Debian-basierte Distributionen
Kali Linux und Parrot OS sind Debian-basierte Distributionen, die häufig für Pentests eingesetzt werden. Beide Systeme können von Sicherheitsfachleuten mit mittlerer und fortgeschrittener Erfahrung verwendet werden. Die Lernkurve ist relativ flach, doch ihr Ansatz unterscheidet sich.
Diese Linux-Distributionen gibt es in bestimmten Varianten; achten Sie daher darauf, die richtige auszuwählen. Wenn Sie minimale Installationen bevorzugen, können Sie auf Lite-Editionen zurückgreifen. Diese Versionen enthalten jedoch möglicherweise nicht die von Ihnen benötigten Pentesting-Ressourcen, sodass Sie sie wahrscheinlich manuell installieren müssen.
Kali Linux
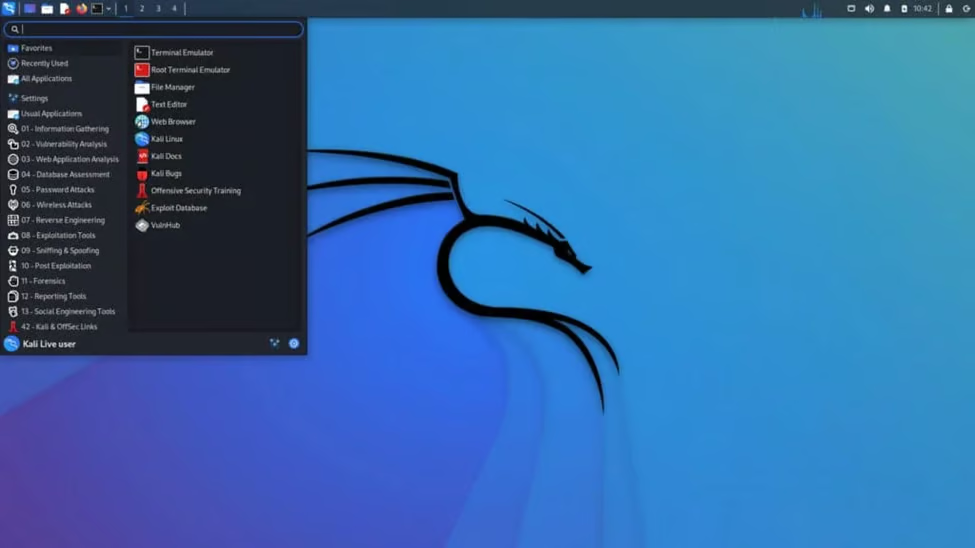
Kali Linux ist mit Abstand die am weitesten verbreitete Linux-Distribution in der Cybersicherheit und bei Sicherheitstests. Sie basiert auf Debian und bietet eine Reihe von Werkzeugen für Penetrationstests, digitale Forensik, Netzwerkanalysen, ethisches Hacking, Sicherheitsbewertungen und mehr. Kali bietet zwar eine gute Leistung, doch manche sind der Ansicht, dass zu viel Anpassung erforderlich ist und einige Funktionen fehlen, die andere Distributionen besitzen. Kali sollte nicht als primäre oder allgemeine Linux-Distribution betrachtet werden, sondern als Werkzeug für die Cybersicherheit. Kali feierte Anfang dieses Jahres sein zehnjähriges Bestehen, indem defensive Open-Source-Tools hinzugefügt wurden, was den Nutzen für Sicherheitsexperten erhöhte.
Lesen Sie auch: Tutorial zu Kali-Linux-Penetrationstests: Schritt-für-Schritt-Anleitung
Vorteile
- Die Distribution lässt sich einfach installieren.
- Kali Linux bietet ein hohes Maß an Sicherheit (z. B. durch einen angepassten Kernel) und wird aktiv gepflegt von Offensive Security.
- Es gibt Hunderte vorinstallierter Werkzeuge für Pentesting, Sicherheitsforschung, Forensik, Webanwendungstests und Reverse Engineering.
- Unterstützt werden verschiedene Architekturen und Plattformen wie x86, ARM, Cloud und mobiles Android sowie mehrere Sprachen.
- Unterstützt werden verschiedene Installationsarten wie Bare Metal, virtuelle Maschinen, Live-Boot, Container und WSL.
Nachteile
- Kali Linux ist trotz bemerkenswerter Verbesserungen in den jüngsten Versionen nicht einsteigerfreundlich.
- Bei manchen Aufgaben kann es langsamer sein als andere Distributionen wie ParrotOS, insbesondere auf leistungsschwachen Systemen (rechnen Sie mit gewissen Verzögerungen).
- Die Benutzeroberfläche ist nicht besonders ansprechend, und manche bemängeln, dass zu viel Anpassung erforderlich ist.
- Kann bei bestimmten Aufgaben viele Ressourcen beanspruchen.
- Es fehlen vorinstallierte IDEs für die Programmierung.
ParrotOS Security Edition
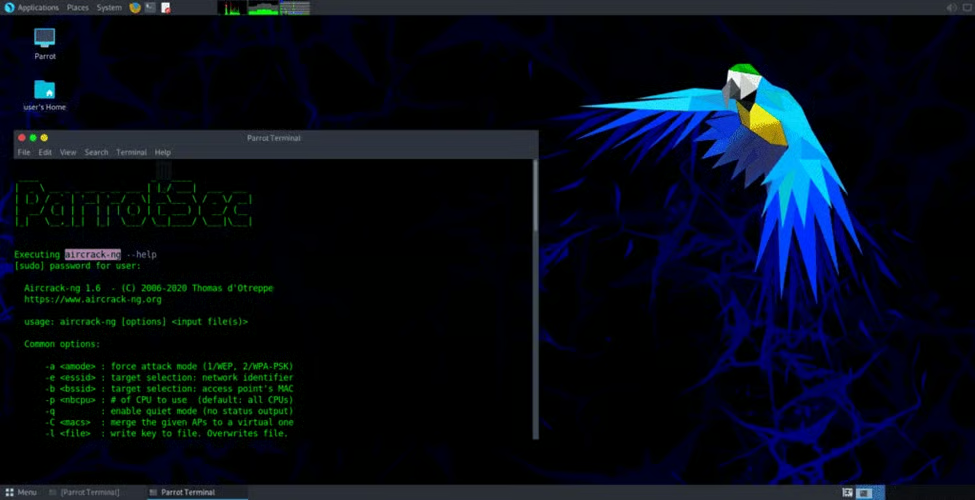
ParrotOS bietet eine Security Edition an, die in gewisser Hinsicht das Gegenstück zu Kali ist: Sie ist benutzerfreundlich und für Einsteiger leicht zu verwalten und beansprucht weniger Hardware-Ressourcen als Kali. Je nach Bedarf stehen fünf Editionen zur Auswahl, doch für die Cybersicherheit ist die entsprechende Edition am relevantesten. Sie wird intensiv für Pentests eingesetzt und enthält praktisch alle in Kali enthaltenen Werkzeuge sowie einige weitere zur Bedrohungsabwehr, Sicherheitsanalyse, Risikobewertung und zum Knacken von WLANs.
Vorteile
- Parrot OS lässt sich einfach installieren, ist benutzerfreundlich und für Einsteiger geeignet.
- Die Distribution legt den Schwerpunkt auf den Datenschutz: Funktionen wie Anonymisierungsdienste, Telemetrie, Protokolle und Tracker sind standardmäßig deaktiviert.
- Parrot OS enthält vorinstallierte IDEs für die Programmierung.
- Es ist schlanker als Kali und benötigt weniger Speicher, freien Speicherplatz und RAM (auch eine GPU ist nicht erforderlich).
- Parrot OS ist dank Funktionen wie Sandboxes und regelmäßigen Updates sicher.
Nachteile
- Parrot OS fügt eigene Befehle für allgemeine Vorgänge wie die Aktualisierung von Paketen hinzu, was für manche eine Lernkurve mit sich bringt.
- Es bietet nicht so umfassende Community-Unterstützung wie Kali.
Arch-basierte Sicherheitsdistributionen
Die Standards von Arch Linux dienen vielen Fachleuten als Referenz. Arch erfordert aufgrund seiner Komplexität zwar viel Geduld, doch ethische Hacker und Penetrationstester, die es beherrschen, lernen viel über die Nutzung und den Missbrauch von GNU/Linux. Arch-Linux-Distributionen sind flexibel, schlank und leicht anpassbar. Anwender können frei auswählen und das Erscheinungsbild nach ihren Vorstellungen anpassen. Das macht sie für Fachleute attraktiv und für Anfänger möglicherweise etwas einschüchternd.
Black Arch
Black Arch ist eine auf Arch Linux basierende Pentest-Distribution. Das Erlernen kann anspruchsvoll sein, doch wer die Mühe auf sich nimmt, profitiert von zahlreichen Vorteilen. Es gibt vollständige und schlanke Versionen: Die vollständige enthält alle verfügbaren Werkzeuge und ein komplettes Betriebssystem, während die schlanke Version ein leichteres Betriebssystem und weniger Werkzeuge bietet.
Vorteile
- Obwohl die Distribution minimalistisch ist, finden Anwender zahlreiche Pakete zur Installation.
- Eine bestehende Arch-Linux-Installation kann auf Black Arch aktualisiert werden.
- Black Arch setzt auf kontinuierliche Updates, die Teil seiner Philosophie sind.
- Es gibt keine unnötigen Komponenten oder überflüssigen Dienste.
- Black Arch eignet sich gut für alle, die modernste Ressourcen installieren und testen möchten, und bietet einen besseren Paketmanager und ein besseres Release-System.
Nachteile
- Black Arch kann schwierig zu installieren und zu verwenden sein und ist nicht für Einsteiger geeignet.
- Es funktioniert eher wie ein Hacker-Betriebssystem als wie ein Pentest-Betriebssystem.
- Es verfügt nicht über eine eigene grafische Benutzeroberfläche.
ArchStrike
ArchStrike ist ein Arch-Linux-Repository mit einer Vielzahl von Werkzeugen für Fachleute. Als weitere Distribution mit einer Lernkurve wurde es speziell für ethische Hacker entwickelt. Es enthält zusätzliche Pakete für Pentesting und ethisches Hacking. ArchStrike wird vom Fenstermanager Openbox betrieben.
Vorteile
- ArchStrike kann auf bestehenden Arch-Installationen installiert werden, um diese in Hacking-Umgebungen zu verwandeln.
- Die Installation und Deinstallation sind einfach (siehe den neuen ISO-Installer).
- ArchStrike wird von Hackern für Hacker entwickelt.
- Es gibt dedizierte Module für Untersuchungen.
- Eine Funktion zur Hardwareerkennung ist verfügbar.
- Es ist lediglich eine schlanke Installation erforderlich.
- Zu den zahlreichen verfügbaren Pentesting-Tools gehören der Netzwerkflussanalysator Argus und der Netzwerk-Scanner Wireshark.
Nachteile
- ArchStrike ist nicht für Einsteiger geeignet.
- Es handelt sich eher um ein Hacking-Toolset als um eine vollständige Linux-Distribution.
Distributionen für die Computerforensik
Computerforensik kann besonders anspruchsvoll sein, da es viele Stunden dauern kann, aus riesigen Datenmengen aussagekräftige Informationen zu gewinnen. Linux ist in der Forensik besonders beliebt, weil es so viele Dateisysteme unterstützt. Mehrere Linux-Distributionen wurden speziell für die Forensik entwickelt. Diese Linux-Distributionen für die Computerforensik sind bei all jenen beliebt, die Sicherheitsverletzungen und Eindringversuche bis ins Detail untersuchen möchten.
CAINE
CAINE (Computer Aided Investigative Environment) ist eine der führenden Linux-Distributionen für Computerforensik. Sie enthält zahlreiche integrierte Werkzeuge für forensische Untersuchungen. Ihre Untersuchungsumgebung lässt sich in verschiedene Software- und Forensik-Tools integrieren und verfügt über eine benutzerfreundliche grafische Benutzeroberfläche.
Vorteile
- Sie verfügt über eine benutzerfreundliche grafische Benutzeroberfläche.
- CAINE bietet eine vollständige Untersuchungsumgebung einschließlich Autopsy und Sleuth Kit.
- Sie erleichtert die Forensik erheblich, insbesondere die Speicheranalyse.
- Alle Blockgeräte sind standardmäßig auf den schreibgeschützten Modus eingestellt.
- Die Live-Umgebung kann zur Analyse laufender Windows-Installationen verwendet werden.
- Sie kann über die Befehlszeile oder die grafische Benutzeroberfläche ausgeführt werden.
- Sie unterstützt Untersuchungsprozesse wie Sicherung, Erfassung, Prüfung und Analyse.
Nachteile
- CAINE verfügt über keine ausreichende Dokumentation, was die Unterstützungsmöglichkeiten für Anwender einschränkt.
- Die Installation kann für manche schwierig sein.
DEFT
DEFT steht für Digital Evidence and Forensic Toolkit. Die Distribution wird von Militärangehörigen, Regierungsbeamten, Strafverfolgungsbehörden, Ermittlern, Forschern, Systemadministratoren, Universitäten und Forensik-Spezialisten eingesetzt. Das Projekt wird nicht mehr aktiv gepflegt, doch Downloads können noch online gefunden werden, zumindest an einigen Stellen. Es basiert auf Lubuntu und verfügt über eine grafische Benutzeroberfläche für forensische Anwendungen.
Vorteile
- Die Distribution ist benutzerfreundlich und einfach zu installieren.
- DEFT kann bei der Wiederherstellung defekter Laufwerke helfen.
- Eine verbesserte Hardwareerkennung ist verfügbar.
- DEFT eignet sich besonders für fortgeschrittene Integritätsprüfungen, Computerforensik und die Reaktion auf Sicherheitsvorfälle.
- Es enthält spezielle Anleitungen, in denen die Verwendung der Umgebung erklärt wird.
- Es gewährleistet die Integrität der untersuchten Datenstrukturen und Metadaten.
Nachteile
- DEFT wird nicht aktiv weiterentwickelt.
- Trotz der Anleitungen ist DEFT nicht für Einsteiger geeignet und erfordert fortgeschrittene Kenntnisse.
- Die Distribution richtet sich in erster Linie an Forensik-Spezialisten und nicht an allgemeines IT-Personal, das die Grundlagen forensischer Untersuchungen erlernen möchte.
Mehr zu den besten Tools für digitale Forensik
Weitere Pentesting-Distributionen
Die beiden letzten Distributionen sind möglicherweise weniger bekannt, bieten aber jeweils einige interessante Funktionen.
Pentoo
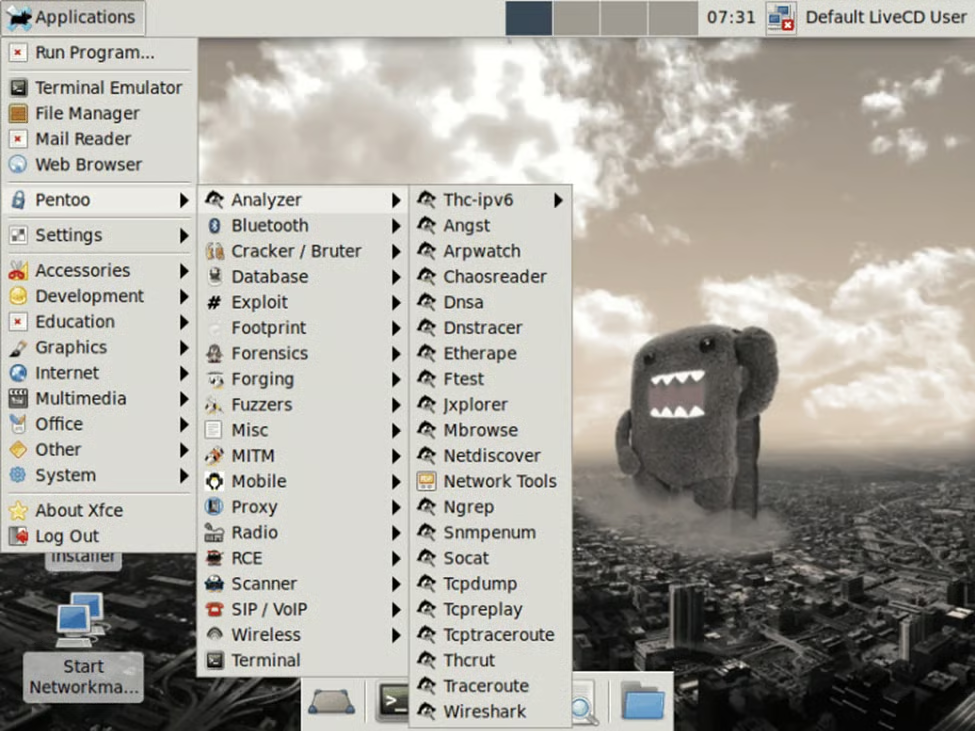
Pentoo basiert auf Gentoo Linux, einer schlanken, minimalistischen Distribution für fortgeschrittene Linux-Anwender. Sie legt einen besonderen Schwerpunkt auf Sicherheit und enthält verschiedene angepasste Tools für WLAN-Hacking, Pentesting und Sicherheitsbewertungen.
Vorteile
- Pentoo eignet sich hervorragend für WLAN-Hacking und hardwarebeschleunigtes Knacken.
- Es handelt sich um eine relativ schlanke Distribution.
- Pentoo ist aktiv gepflegt, auch wenn das Projekt beim Besuch der Website möglicherweise tot wirkt.
- Als Paketmanager verwendet es Portage, das Programme aus den Quellen kompiliert, anstatt Binärdateien herunterzuladen.
- Pentoo eignet sich als ergänzendes Toolset zur Installation auf einem Live-USB-Stick.
Nachteile
- Die Distribution ist nicht für Einsteiger geeignet, sondern hauptsächlich für Linux-Enthusiasten.
- Pentoo kann schwierig zu installieren und zu verwenden sein, ist aber einfacher als Black Arch.
SamuraiWTF
SamuraiWTF hat den Anspruch, „ein vollständiger Linux-Desktop für die Ausbildung in Anwendungssicherheit“ zu sein. WTF steht für Web Training Framework, ein Framework zur Schulung in den Bereichen Sicherheit und Penetrationstests. Es entstand aus einem Open Web Applications Security Project (OWASP), um die Cybersecurity-Kompetenzen unter Ubuntu Linux zu verbessern.
Vorteile
- SamuraiWTF wird von der angesehenen OWASP-Community gepflegt.
- Es ist schlank und einfach zu installieren und bietet verschiedene vorgefertigte Images für virtuelle Maschinen wie Kali.
- Eine schnelle Einrichtung ist über die CLI (Befehlszeilenschnittstelle) möglich, die benutzerdefinierte „katana“-Befehle verwendet.
- SamuraiWTF eignet sich ideal für Web-Pentesting und legt den Schwerpunkt auf die Schulung von Anwendern.
- Es bietet eine gute Dokumentation.
Nachteile
- SamuraiWTF ist nur als ergänzendes Tool hilfreich.
- Nach der Schulung werden die Anwender wahrscheinlich zu fortgeschrittenen Tools wechseln.
Siehe auch die besten Tools für Schwachstellen-Scans und die besten Open-Source-Tools für Schwachstellen-Scans
Die richtige Linux-Distribution für Forensik und Pentesting auswählen
Die richtige Linux-Distribution für Forensik oder Pentesting auszuwählen, ist keine leichte Aufgabe. Es gibt viele Optionen, und die meisten können ihren Zweck erfüllen. Die wichtigsten Faktoren sind Kompatibilität und Erfahrung. Einige Distributionen sind mit verschiedenen Betriebssystemen und Anwendungen besser kompatibel als andere. Wählen Sie unbedingt eine Plattform, die zu Ihrer eigenen Umgebung passt.
Gehen Sie außerdem nicht zu streng mit sich selbst ins Gericht. Wenn Sie mit Linux-Distributionen und der Linux-Entwicklung vertraut sind, sollten die fortgeschrittenen Optionen kein Problem darstellen. Halten Sie sich dennoch an die Distributionen, die am besten zu den Linux-Umgebungen passen, mit denen Sie bereits arbeiten. Beachten Sie auch, dass einige Distributionen viel Leistung erfordern und auf älteren Geräten möglicherweise nur schwer laufen.
Häufig gestellte Fragen (FAQs)
Welche Linux-Distribution eignet sich am besten für Penetrationstests?
Kali Linux ist dank seiner umfangreichen Sammlung vorinstallierter Sicherheitstools, der aktiven Community und regelmäßiger Updates die am häufigsten verwendete Distribution für Penetrationstests. Parrot OS ist eine weitere beliebte Option, die eine schlankere und einsteigerfreundlichere Erfahrung bietet.
Welche Linux-Distribution eignet sich am besten für digitale Forensik?
CAINE ist eine der beliebtesten Linux-Distributionen, die speziell für digitale Forensik entwickelt wurden, da sie Tools für die Beweiserfassung, Beweissicherung, Speicheranalyse und forensische Untersuchungen enthält. DEFT ist eine weitere bekannte Forensik-Distribution, wird jedoch nicht mehr aktiv gepflegt.
Eignet sich Kali Linux für Einsteiger?
Kali Linux ist im Laufe der Zeit benutzerfreundlicher geworden, richtet sich aber weiterhin an Sicherheitsexperten und setzt solide Kenntnisse in Linux und Netzwerken voraus. Einsteiger sind oft besser beraten, zunächst mit Ubuntu oder Parrot OS zu beginnen, bevor sie zu Kali wechseln.
Was ist der Unterschied zwischen Kali Linux und Parrot OS?
Beide sind Debian-basierte Sicherheitsdistributionen, doch Kali Linux konzentriert sich auf umfassende Penetrationstests und Sicherheitsbewertungen in Unternehmen, während Parrot OS den Schwerpunkt auf Benutzerfreundlichkeit, Datenschutzfunktionen, geringere Hardwareanforderungen und eine einsteigerfreundlichere Nutzung legt.
Benötige ich eine spezielle Linux-Distribution für Penetrationstests?
Nicht unbedingt. Viele beliebte Sicherheitstools – darunter Burp Suite, OWASP ZAP, Wireshark, Metasploit und Nmap – können auf Standard-Linux-Distributionen wie Ubuntu installiert werden. Spezialisierte Sicherheitsdistributionen bündeln diese Tools einfach in einer sofort einsatzbereiten Umgebung.
Sollten Sie eine Distribution für Penetrationstests als primäres Betriebssystem installieren?
Im Allgemeinen nicht. Die meisten Sicherheitsexperten empfehlen, Distributionen für Penetrationstests in einer virtuellen Maschine oder einer isolierten Laborumgebung auszuführen, um Tools sicher zu testen, Malware zu analysieren und Sicherheitsbewertungen durchzuführen, ohne das primäre System zu beeinträchtigen.
Welche Linux-Distribution eignet sich am besten für fortgeschrittene Anwender?
Fortgeschrittene Anwender bevorzugen häufig BlackArch, ArchStrike oder Pentoo, da diese mehr Anpassungsmöglichkeiten, Zugriff auf modernste Sicherheitstools und schlanke Architekturen bieten. Diese Distributionen haben in der Regel eine steilere Lernkurve als Debian-basierte Alternativen.
Fazit: Mit Pentesting- und Forensik-Distributionen beginnen
Ob Sie eine Pentesting- und Forensik-Distribution benötigen, hängt von Ihren Anforderungen und Ihrer Erfahrung ab. Für gängige Vorgänge wie das Auflisten von Diensten, das Knacken von Passwörtern, das Abfangen von HTTP-Anfragen oder sogar das Analysieren von Malware ist nicht zwangsläufig ein Pentest-Betriebssystem erforderlich. Beliebte Tools wie Burp Suite, OWASP ZAP, Nikto oder BeEF sind als eigenständige Anwendungen und Pakete verfügbar.
Wenn Sie absolute Anfänger sind, würde ich Ihnen nicht empfehlen, eine Pentesting-Distribution zu verwenden. Die meisten Pentesting-Distributionen haben zwei große Nachteile: Sie können überfordernd sein und erfordern fortgeschrittene Kenntnisse.
Sie erhalten Hunderte von Paketen, Skripten, Wortlisten und anderer Software, doch normalerweise sind solide Kenntnisse und Erfahrung erforderlich, um jedes Tool zu beherrschen, Fehlanwendungen und endlose Umwege zu vermeiden und Tests unter sicheren Bedingungen durchzuführen.
Sie können durchaus eine klassische Distribution wie Ubuntu mit einigen Paketen und den richtigen Konfigurationen verwenden und damit die meisten Aufgaben erledigen. Wenn Sie neu bei Linux sind, ist es außerdem wahrscheinlich besser, mit allgemeinen Systemen zu beginnen.
In jedem Fall wird dringend empfohlen, VMs (virtuelle Maschinen) zu verwenden. Installieren Sie die oben genannten Distributionen nicht als primäres System, es sei denn, Sie wissen, was Sie tun.
Wenn Sie beispielsweise Ransomware testen müssen, sollten Sie sie besser in einer VM und in einer Sandbox-Umgebung ausführen, die kompromittiert werden kann, ohne Ihre persönlichen Dateien zu beeinträchtigen. Außerdem können Sie Snapshots erstellen, um jederzeit schnell eine funktionierende Umgebung wiederherzustellen. Ziel ist es, Ihre Testumgebung zu isolieren.
Wir haben noch viel mehr Inhalte zur Verwendung von Open-Source-Tools für Pentesting und Schwachstellen-Scans. Hier sind einige Tutorials für den Einstieg:
- Erste Schritte mit dem Metasploit Framework: Ein Pentesting-Tutorial
- Schwachstellen-Scans mit Nmap leicht gemacht: Tutorial
- Erste Schritte mit der Burp Suite: Ein Pentesting-Tutorial
- SIEM-Systeme testen und bewerten: Ein Testbericht zu Rapid7 InsightIDR
Dieser Artikel wurde im September 2023 veröffentlicht und zuletzt im Juni 2026 aktualisiert.