

















Cybersicherheit zu implementieren, kann schwierig sein. Erschwerend kommt hinzu, dass die Sicherheitsfachkräfte, die dafür benötigt werden, knapp sind. Anbieter von Managed-IT-Sicherheitsdiensten (MSSPs) erleichtern Organisationen das Leben, indem sie ausgelagertes Fachwissen und entsprechende Tools zu einem Bruchteil des Aufwands, der Zeit und der Kosten einer Eigenlösung bereitstellen.
Dieser Artikel befasst sich mit dem Wesen von MSSPs und damit, wie sie Unternehmen, gemeinnützigen Organisationen, Behörden und anderen Einrichtungen zu besserer Sicherheit bei geringerem Aufwand verhelfen können.
Direkt zu:
- Warum Unternehmen Managed Security Services benötigen
- So funktionieren MSSPs
- MSSPs im Vergleich zu MSPs
- 8 Vorteile von MSSPs
- Geschichte der MSSPs
- 3 führende Managed Security Service Provider
- Fazit: MSSPs helfen Kunden, kostspielige Sicherheitsverletzungen zu vermeiden
Warum Unternehmen Managed-IT-Sicherheitsdienste benötigen
Verschiedene Unternehmen entwickeln Software für das IT-Management, Sicherheitstools, Cloud-Infrastruktur und physische Hardware. Dadurch wird es zunehmend schwieriger, eine nahtlose Sicherheitsstrategie zu entwickeln. Organisationen entscheiden sich typischerweise aus mehreren Gründen dafür, ihre Cybersicherheit auszulagern:
- Der Mangel an IT-Fachkräften erschwert es, erfahrene Cybersicherheitsfachkräfte einzustellen und zu halten.
- Die zunehmende Raffinesse und Geschwindigkeit von Cyberangriffen stellt immer höhere Anforderungen an die frühzeitige Erkennung und Abwehr von Angriffen.
- Die Kosten für Cybersicherheitstools steigen weiter und erfordern häufig eine fortgeschrittene Ausbildung oder Erfahrung im Bereich Cybersicherheit.
- Erweiterte Angriffsflächen erfordern zusätzliche Kompetenzen, um eine stetig wachsende Umgebung mit Assets wie Mobilgeräten, Cloud-Diensten und dem Internet der Dinge (IoT) abzusichern, zu warten und zu überwachen.
- Eine unzureichende Integration von Cybersicherheitstools und IT-Infrastruktur erfordert mehr Fachwissen, um Lücken in den Sicherheitsebenen zu erkennen und zu schließen.
- Zunehmende Compliance-Anforderungen und die wachsende Zahl an Vorschriften machen es für Organisationen immer schwieriger, Schritt zu halten.
Was ist ein Managed Security Service Provider (MSSP)?
MSSPs sind eine Unterkategorie von Anbietern von Managed-IT-Services (MSPs), die auf die Beratung, Installation, Konfiguration, Überwachung, Wartung und Nutzung von Tools und Methoden für die Cybersicherheit spezialisiert sind.
Geschichte der MSSPs
Als Internetdienstanbieter (ISPs) und Telekommunikationsunternehmen (Telekoms) Ende der 1990er-Jahre begannen, kommerziellen Zugang zum Internet anzubieten, nahmen sie auch Firewall-Appliances und zugehörige Managed Services in ihr Angebot auf. Mit dem wachsenden Bedarf an Cybersicherheit nahmen auch das Angebot und die Vielfalt der Anbieter zu, darunter ISPs, Telekoms, MSPs, IT-Berater und unabhängige Cybersicherheitsspezialisten.
Da Cyberangriffe an Zahl und Raffinesse weiter zunehmen, steigt auch der Bedarf an MSSPs. Die Märkte entwickeln sich hinsichtlich der Angebotsvielfalt und der unterschiedlichen Dienstleister ebenfalls weiter. Selbst die größten Organisationen mit den leistungsfähigsten internen Sicherheitsteams beauftragen MSSPs mit Spezialprojekten, Penetrationstests und anderen spezifischen Aufgaben.
Optionen von MSPs und MSSPs
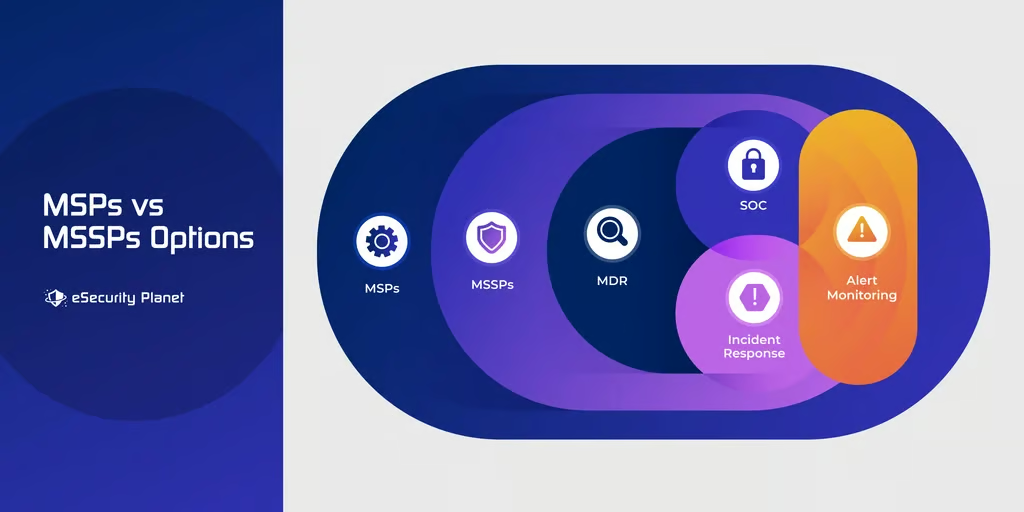
Einige MSPs bieten ebenfalls Cybersicherheitsoptionen an, verfügen aber möglicherweise nicht über das vollständige Leistungsspektrum oder die fachliche Tiefe eines spezialisierten MSSP. Andere MSPs bieten eine umfassende Palette intern erbrachter Sicherheitsdienste an, während wieder andere spezialisierte MSSPs mit White-Label-Sicherheitsdiensten beauftragen.
Auch innerhalb der MSSP-Kategorie haben sich Spezialisten entwickelt, die bestimmte Dienste anbieten. Unternehmen, MSPs und sogar andere MSSPs beauftragen Spezialisten mit Leistungen wie:
- Die Überwachung von Warnmeldungen konzentriert sich auf die Analyse eingehender Warnmeldungen von Sicherheitstools für Netzwerke, Server oder Endpunkte sowie auf die Feststellung, welche Warnungen Fehlalarme sind und welche auf laufende Vorfälle hindeuten könnten; sie wird teilweise als Dienst von SOCs oder MDR-Anbietern angeboten.
- Reaktion auf Vorfälle und Behebung sind spezialisiert auf die Bedrohungssuche, das Stoppen von Angriffen, die Abwehr weiterer Angriffe und die Behebung von Schäden an betroffenen Systemen; diese Spezialisten bieten häufig auch forensische Dienste an, um Beweise für Angriffe zu sichern, und können sich mit MDRs und SOCs überschneiden.
- Dienste für Managed Detection and Response (MDR) überwachen eine große Bandbreite an Warnmeldungen, die häufig an ein Tool für Security Information and Event Management (SIEM) oder ein internes SOC übermittelt werden, und beheben anschließend alle erkannten Angriffe.
- Security Operations Center (SOCs) empfangen Warnmeldungen und reagieren entweder direkt auf Bedrohungen oder stellen externen MDR-Anbietern – oder sogar dem internen Incident-Response-Team einer Organisation – validierte Warnmeldungen als Dienst bereit.
Weitere Optionen für IT-Lösungen finden Sie in Die besten Optionen für Cybersicherheit und IT-Outsourcing.
MSSP-Dienste
Neben den verschiedenen MSSP-Typen bieten MSSPs eine Reihe spezifischer Dienste an. Organisationen können ihren gesamten Cybersicherheitsbedarf an einen MSSP auslagern oder sich auf Spezialdienste konzentrieren, darunter:
- Zugriffsverwaltung nutzt Identity and Access Management (IAM)- und Privileged Access Management (PAM)-Tools, um den Zugriff auf Ressourcen anhand des Profils der Nutzer, Geräte und Dienste zu kontrollieren.
- Anti-Spam-Dienste konzentrieren sich darauf, gefährliche und störende SPAM-Nachrichten durch die Konfiguration und Überwachung der E-Mail-Sicherheit sowie ähnlicher Tools aus Posteingängen zu entfernen.
- Anwendungs- und Website-Sicherheit überwacht und verwaltet Tools, um Vorfälle wie Serverangriffe, Distributed Denial of Service (DDoS) und Cross-Site-Scripting (XSS)-Angriffe zu verhindern.
- E-Mail-Sicherheit setzt Tools ein, verwendet Techniken und implementiert Protokolle wie SPF, DKIM und DMARC, um über E-Mails und Anhänge übermittelte Bedrohungen zu verhindern.
- Verwaltete Endpunktsicherheit installiert, konfiguriert und wartet Tools für den Endpunktschutz (Antivirenprogramme, Endpunkterkennung und -reaktion (EDR) usw.) und überwacht anschließend die Endpunktwarnmeldungen, um auf erkannte Bedrohungen zu reagieren.
- Verwaltete Firewall-Dienste richten physische oder virtuelle Firewall-Appliances ein, konfigurieren und warten sie und überwachen anschließend Warnmeldungen, um auf von der Firewall erkannte Bedrohungen zu reagieren.
- Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDS/IPS)-Dienste installieren, konfigurieren und überwachen Tools im Netzwerk einer Organisation, um Bedrohungen zu erkennen (IDS) oder Reaktionen darauf zu automatisieren (IPS); die Dienste umfassen häufig auch MDR-Dienste für Bedrohungen, die nicht automatisch behoben werden können.
- Penetrationstests nutzen Tools und Experten, um die Cybersicherheitsabwehr zu prüfen und Schwachstellen zu finden, die behoben werden sollten.
- Risikobewertungen und Gap-Analysen bestehender Sicherheitskontrollen liefern strategische und technische Bewertungen der Cybersicherheitsstrategie einer Organisation, um festzustellen, ob kritische Assets ausreichend geschützt sind.
- Dienste für sichere Remoteverbindungen können von MSSPs durch die Implementierung und Verwaltung älterer Technologien wie eines Virtual Private Network (VPN) oder durch Lösungen wie virtuelle Desktop-Schnittstellen (VDIs), Desktop-as-a-Service (DaaS) und Browser-Isolation bereitgestellt werden.
- Dienste für Schulung und Weiterbildung von Mitarbeitern helfen dabei, Mitarbeiter auf mögliche Angriffsarten vorzubereiten, ihnen zu zeigen, wie sie vermeiden, Opfer zu werden, und wie sie Vorfälle ordnungsgemäß an Sicherheitsteams melden.
- Threat-Intelligence-Dienste liefern Informationen über die jüngsten entdeckten Schwachstellen, Angreifer und Angriffstrends.
- Schwachstellen-Scanning und -Management hilft Organisationen dabei, Schwachstellen in sämtlichen Systemen (Netzwerken, Kubernetes-Plattformen usw.), Assets (Endpunkten, Servern, IoT-Geräten, Routern usw.) und installierter Software (Betriebssystemen, Anwendungen, Firmware usw.) zu erkennen, nachzuverfolgen und zu beheben oder zu entschärfen.
- Sicherheit beim Web-Browsing verwaltet den internen oder lokalen Domain Name Service (DNS), Secure Web Gateways (SWGs), Firewall-Einstellungen sowie weitere Techniken, Tools und Protokolle, die zum Blockieren gefährlicher oder unerwünschter Websites und URLs eingesetzt werden.
Die meisten MSSPs bieten eine Reihe dieser Dienste an, einige spezialisieren sich jedoch auch auf bestimmte Kategorien wie Cloud--, Anwendungs- oder E-Mail-Sicherheit. Alle MSSPs sollten in den von ihnen angebotenen Spezialgebieten Scoping-, Implementierungs-, Konfigurations-, Integrations- und Tool-Recherchefunktionen bereitstellen können. Bei den meisten MSSPs sollten außerdem Berichte und Audits zur Compliance verfügbar sein, da diese Anforderung inzwischen universell gilt.
Preise und SLAs von MSSPs
Die Preise und Service-Level-Agreements (SLAs) von MSSPs unterscheiden sich ebenso stark wie die angebotenen Lösungen. Im Allgemeinen kann eine Organisation den Tipps in So finden und wählen Sie IT-Outsourcing-Dienste aus folgen, muss jedoch stärker darauf achten, dass ein MSSP seine Fähigkeit nachweisen, erklären und dokumentieren kann, Cybersicherheitsprobleme zu bewältigen.
Bedenken Sie, dass keine Lösung perfekt sein kann und selbst ein kompetenter MSSP nicht alle Bedrohungen verhindern kann. Einige Angriffe werden erfolgreich sein und einige Sicherheitsverletzungen können auftreten. MSSP-Anbieter sollten mit der Organisation zusammenarbeiten und erklären, wie sie das Ausmaß der Sicherheitsverletzung oder des Angriffs begrenzen werden.
Die meisten SLAs basieren auf der Verfügbarkeit des Dienstes selbst oder darauf, wie schnell der MSSP nach der Erkennung einer Bedrohung eine Warnmeldung ausgibt. Beispielsweise kann ein Überwachungsdienst eine Überwachung rund um die Uhr an 365 Tagen im Jahr sowie eine Reaktionszeit von 24 Stunden auf erkannte Bedrohungen anbieten. Premium-Dienste verkürzen die Reaktionszeiten und fügen erfahrene Bedrohungssucher hinzu, während kostengünstige Dienste die Reaktionszeiten verlängern oder der Organisation lediglich Warnmeldungen zur Behebung bereitstellen.
So erbringen MSSPs ihre Dienste
Der MSSP investiert zunächst Zeit darin, die Geschäftsprozesse und die bestehende Cybersicherheitsimplementierung eines Kunden kennenzulernen, bevor er neue Managed Security Services oder bestimmte Sicherheitstools vorschlägt. Dieses Audit der aktuellen Sicherheitsinfrastruktur und -verfahren eines Kunden erstellt eine strategische Gap-Analyse, die während der gesamten Zusammenarbeit einen Fahrplan für Verbesserungen liefert.
Auch wenn Managed Services den Wechsel von Tools oder Diensten erfordern können, muss der MSSP die Nachteile, Vorteile, Installationsdauer, Konfigurationsherausforderungen sowie die anfänglichen und laufenden Kosten des neuen Ansatzes erklären können. MSSPs erbringen ihre Dienste direkt über die Tools, über proprietäre Umgebungen des MSSP und über den Remotezugriff auf die Umgebung des Kunden.
Direkter Toolzugriff
Viele Sicherheitstools bieten mandantenfähige Funktionen und erweitern über das Tool die Kontrolle über das System eines Kunden auf den MSSP. Einige kommerzielle und proprietäre Tools ermöglichen die Verwaltung durch den MSSP über lokale oder cloudbasierte Konsolen. In beiden Fällen sollte das Tool einen sicheren Tunnel zwischen dem Tool und der verwalteten Umgebung einrichten, ohne dass separate sichere Verbindungen wie VPNs erstellt werden müssen.
Proprietäre Umgebungen
Viele Cybersicherheitstools können so konfiguriert werden, dass sie Warnmeldungen zur Analyse innerhalb der proprietären Umgebung des MSSP aus der Umgebung des Kunden heraus übermitteln. Beispielsweise empfangen Dienste zur Überwachung von Warnmeldungen oder SOC-Dienste die Warnmeldungen in ihrer Umgebung und benötigen in der Regel niemals Zugriff auf die Umgebung des Kunden, es sei denn, sie bieten auch Incident-Response-Dienste an.
Remotezugriff auf Kundenumgebungen
Sowohl cloudbasierte als auch lokal gehostete Tools müssen möglicherweise auf indirektem Weg Remoteverbindungen herstellen. MSSPs, die Konfiguration, Wartung und Incident Response anbieten, müssen möglicherweise auch remote auf Assets innerhalb des Netzwerks einer Organisation zugreifen.
Traditionell führt dies zum Einsatz von VPNs oder Remotedesktopfunktionen, um den Remotezugriff auf bestimmte Rechner zu ermöglichen. Integriertere MSSPs richten möglicherweise Verwaltungsnetzwerke ein, die mithilfe von Technologien wie softwaredefinierten Weitverkehrsnetzen (SD-WAN).
8 Vorteile von MSSPs
Die Vorteile der Auslagerung an einen MSSP entsprechen denen jedes Anbieters von Managed-IT-Services – mit einer bemerkenswerten Ausnahme (gemeinsam genutzte Threat-Intelligence), auf die wir gleich eingehen werden. Zunächst jedoch die sieben Vorteile, die MSSPs und MSPs gemeinsam haben:
- Buchhaltungs- und Kostenvorteile werden dadurch ermöglicht, dass ein MSP die Kosten auf mehrere Kunden verteilt, Vorlaufkosten entfallen, Partnerrabatte genutzt werden können und Arbeitskräfte in kostengünstigeren Regionen eingesetzt werden können
- Zeitvorteile entstehen durch den Wegfall von Schulungs- und Evaluierungszeiten, die anteilige Nutzung von Experten sowie die Möglichkeit, durch ein großes Team oder eine vorteilhafte Nutzung von Zeitzonen rund um die Uhr an 365 Tagen im Jahr verfügbar zu sein
- Vorteile bei der Personalgewinnung ergeben sich daraus, dass MSPs die für die Gewinnung und Bindung von IT- und Sicherheitsexperten erforderlichen Gehälter, kontinuierliche Arbeit und Herausforderungen bieten sowie je nach schwankendem Bedarf eines Kunden auf- oder abbauen können
- Sofort verfügbare Expertise stammt von Mitarbeitern mit kontinuierlicher und regelmäßiger Erfahrung bei der Installation, Fehlerbehebung und Wartung von Sicherheitstools sowie bei der Konfiguration und Berichterstattung für die Compliance
- Organisatorischer Fokus lässt sich erreichen, wenn eine Organisation die Ablenkungen durch die Verwaltung von IT- und Sicherheitsanforderungen außerhalb ihrer Kernziele beseitigt
- Wettbewerbskompetenz lässt sich von internen Fachkräften, die vom Wettbewerb abgeschirmt sind, nur selten erlangen; MSPs und MSSPs stehen dagegen vor wettbewerbsbedingten Herausforderungen, die sie dazu zwingen, auf dem neuesten Stand zu bleiben, und bei Fehlern für strengere Konsequenzen sorgen
- Rechtliche Vorteile für eine Organisation können sich aus der Zusammenarbeit mit externen Anbietern ergeben, die dazu beitragen können, die Kosten rechtlicher Haftungsrisiken im Falle einer Sicherheitsverletzung oder eines anderen Cybersicherheitsvorfalls abzufedern.
- Nutzen aus Threat-Intelligence ermöglicht es, dass die Erfahrung beim Schutz eines Kunden zur Erfahrung wird, die auf alle Kunden des MSSP angewendet wird
Threat-Intelligence mit Hebelwirkung
Betriebsstörungen in der IT treten aufgrund von Geräteausfällen meist sporadisch oder aufgrund von Fehlern im IT-Architekturdesign kontinuierlich auf. Sicherheitsvorfälle entstehen dagegen meist durch einen aktiven Angreifer, der eine Technik oder ein Tool nutzt, um Schwachstellen, Fehlkonfigurationen und andere Probleme auszunutzen. Diese aktiven Angreifer stellen eine weitaus größere und zeitkritischere Bedrohung dar als ein einfacher Geräteausfall.
Glücklicherweise schützen MSSPs eine weitaus größere Umgebung als jeden einzelnen ihrer Kunden, sodass ein Angriff auf einen ihrer Kunden als Erfahrung genutzt wird, um alle ihre Kunden zu schützen. Sobald ein Angreifer bei einem Kunden erkannt und unschädlich gemacht wurde, kann der MSSP schnell proaktive Anpassungen vornehmen oder nach Anzeichen einer Kompromittierung suchen, um ähnliche Angriffe schnell und effektiv zu unterbinden.
3 führende MSSP-Anbieter
Die Auswahl eines MSSP ist ein wenig wie die Wahl des Lieblingsrestaurants. Die beste Wahl für eine Organisationsart ist möglicherweise nicht für den Geschmack und die Bedürfnisse einer anderen Organisation geeignet. Viele hochwertige MSSPs sind regionale Anbieter, die niemals auf einer Liste führender MSSPs erscheinen werden, deren Dienste jedoch die Anforderungen ihrer Kunden effektiver erfüllen als die eines größeren Anbieters.
eSecurity Planet bietet eine Liste der führenden MSSP-Anbieter sowie einen Leitfaden zu So finden und wählen Sie IT-Outsourcing-Dienste aus, der kleineren Organisationen dabei hilft, potenziell besser geeignete MSSP-Anbieter für ihre Anforderungen zu finden. An dieser Stelle stellen wir unterdessen drei führende MSSP-Anbieter vor, um einige typische Überlegungen für Käufer zu veranschaulichen.
Secureworks: technologieorientiertes Outsourcing
Das in Atlanta ansässige Unternehmen Secureworks bietet verwaltete IT-Sicherheitsdienste und eine SIEM-Technologie als SaaS-Lösung an. Secureworks kann über zehn Niederlassungen weltweit Outsourcing-Dienste bereitstellen und konzentriert sich auf Assessments, Tests, Übungen mit Angreifern und Incident Response. Organisationen, die Secureworks auswählen, könnten die proprietäre Technologie des Unternehmens oder die Verbindung zum Mutterkonzern Dell Computers als ausschlaggebenden Faktor für einen Kauf betrachten.
WiPro: globales Outsourcing
Als eine der größten in Indien ansässigen Outsourcing-Beratungen kann Wipro globale Reichweite mit dem Vorteil kostengünstiger Ressourcen im Heimatland bieten. Viele kostenbewusste Organisationen werden das Outsourcing an WiPro oder ähnliche Unternehmen bevorzugen, die kostengünstigere technische Arbeitskräfte im Ausland einsetzen.
Verizon: Outsourcing in den USA
US-amerikanische Unternehmen vertrauen im Allgemeinen möglicherweise eher US-amerikanischen Anbietern und bevorzugen daher die Zusammenarbeit mit bekannten und etablierten Marken. Telekommunikations-MSSPs wie Verizon erfüllen diese Anforderungen und bieten ebenso großen Kunden die finanzielle Sicherheit eines großen Unternehmenspartners.
Unternehmen in anderen Regionen ziehen aus demselben Grund häufig das Outsourcing an vertrauenswürdige Telekommunikations-MSSPs in ihrer Heimatregion in Betracht. Europäer könnten beispielsweise BT (ehemals British Telecom) als starken Kandidaten betrachten, während Unternehmen in Asien möglicherweise NTT (Japan) oder Trustwave (im Besitz von Singapore Telecommunications, Ltd.) bevorzugen.
Fazit: MSSPs helfen Kunden, kostspielige Sicherheitsverletzungen zu vermeiden
In einer Umgebung zunehmend ausgefeilter Cyberangriffe können Organisationen nicht darauf hoffen, dass Sicherheitsbedrohungen ihre Schwachstellen einfach übersehen. Die Kosten für Behebung und Incident Response übersteigen die Kosten für präventive Sicherheit, daher sollten Organisationen jetzt vorbeugende Maßnahmen ergreifen.
Glücklicherweise gibt es MSSPs jeder Größe, die sich um die unterschiedlichen Sicherheitsanforderungen von Organisationen jeder Größe kümmern. Auch wenn nicht jeder MSSP perfekt geeignet sein wird, können Organisationen verschiedene Optionen in Betracht ziehen, um durch die Auslagerung an Cybersicherheitsspezialisten konkrete und greifbare Vorteile zu erzielen.
Weiterlesen: