













Ce guide s’adresse aux responsables informatiques, aux administrateurs réseau et aux équipes de sécurité qui évaluent les pare-feu nouvelle génération (NGFW). Il présente leur fonctionnement, leurs principales fonctionnalités et les critères à prendre en compte pour choisir une solution en 2026.
Les NGFW ont évolué au-delà des pare-feu traditionnels pour offrir une inspection approfondie des paquets, une connaissance des applications et une prévention intégrée des menaces, aidant ainsi les entreprises à se défendre contre des attaques toujours plus sophistiquées. En tant que composant fondamental de la sécurité réseau moderne, les NGFW jouent un rôle essentiel dans la protection des environnements professionnels, notamment lorsque l’infrastructure s’étend aux réseaux cloud, hybrides et distants.
Nous avons étudié le marché des pare-feu d’entreprise. Notre analyse fait ressortir neuf fournisseurs de NGFW :
- Palo Alto : Idéal pour les grandes entreprises
- Fortinet : Meilleur rapport qualité-prix
- Check Point : Idéal pour le sandboxing
- Barracuda CloudGen Firewall : Idéal pour les environnements cloud hybrides
- Cisco : Idéal pour appliquer des politiques réseau cohérentes
- Forcepoint : Idéal pour la gestion des clusters
- Huawei : Idéal pour les fournisseurs de services cloud
- Juniper Networks : Idéal pour les PME dotées de réseaux distribués
- Sophos XGS : Idéal pour les petites équipes de sécurité
Comparatif des meilleures solutions NGFW
Le tableau suivant vous permet d’avoir une vue d’ensemble de nos meilleures solutions afin de trouver un pare-feu nouvelle génération adapté aux objectifs de sécurité de votre entreprise, en tenant compte de plusieurs fonctionnalités et des tarifs de départ.
| Évolutivité | Détection et prévention des menaces | Sandboxing avancé | Tarifs | |
|---|---|---|---|---|
| Palo Alto | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Fortinet | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Check Point | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Barracuda CloudGen Firewall | ✔️ | ✔️ | Limitée | Contacter le service commercial |
| Cisco | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Forcepoint | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Huawei | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| Juniper Networks | ✔️ | ✔️ | Limitée | Contacter le service commercial |
| Sophos XGS | Limitée | ✔️ | Limitée | Contacter le service commercial |
Palo Alto Networks – Idéal pour les grandes entreprises
Palo Alto Networks reste un fournisseur de premier plan dans le domaine de la sécurité réseau en 2026, avec une gamme complète de solutions de pare-feu nouvelle génération, notamment des déploiements physiques (PA-Series), virtuels (VM-Series) et natifs pour les conteneurs (CN-Series). Sa plateforme est conçue pour fournir une sécurité cohérente et une visibilité centralisée dans des environnements complexes et distribués, couvrant les infrastructures sur site, les environnements multicloud et les charges de travail conteneurisées.
Réputée pour l’étendue de ses fonctionnalités et ses capacités avancées de prévention des menaces, la gamme de pare-feu de Palo Alto offre un contrôle granulaire, une visibilité au niveau des applications et une forte intégration avec l’écosystème de sécurité plus large de l’entreprise. Bien que son prix soit élevé, elle convient surtout aux entreprises de taille moyenne à grande dotées d’équipes de sécurité expérimentées capables d’exploiter pleinement ses nombreuses fonctionnalités.
Avantages
- Fonctionnalités riches et exhaustives
- Disponible pour protéger les environnements conteneurisés
Inconvénients
- L’une des solutions NGFW les plus coûteuses
- Une prise en main qui peut demander du temps aux équipes les moins expérimentées
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Politiques fondées sur l’utilisateur : Fondées sur l’utilisateur politiques de pare-feu limitent l’accès aux applications en s’intégrant aux référentiels d’utilisateurs existants.
- Apprentissage automatique pour la détection des menaces : Ces pare-feu réseau utilisent l’apprentissage automatique pour localiser les menaces de sécurité et empêcher les intrusions.
- Sécurité des conteneurs : Palo Alto propose également un pare-feu pour conteneurs qui s’intègre aux environnements Kubernetes et contribue à sécuriser les procédures CI/CD.
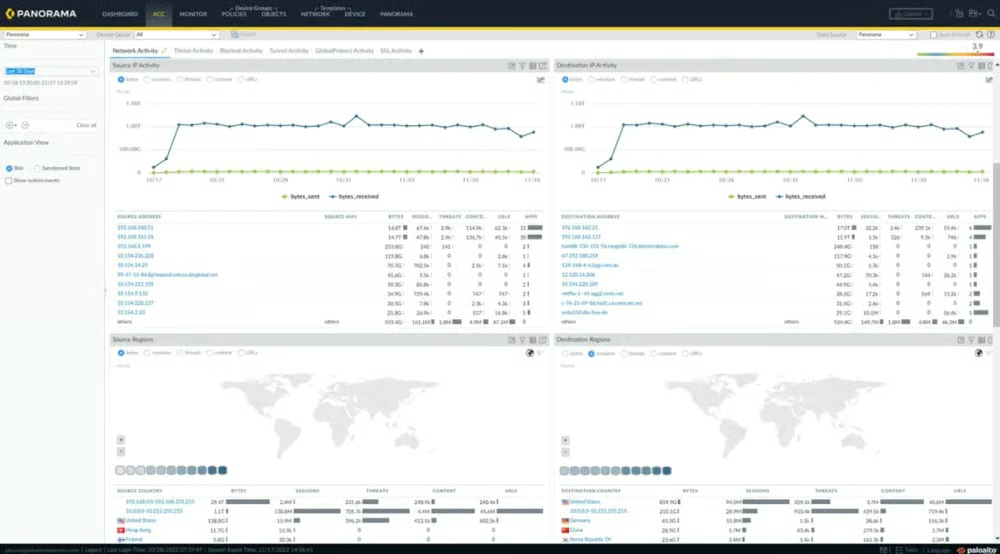
- Gestion centralisée : Les pare-feu Palo Alto utilisent Panorama pour la gestion centralisée, offrant aux administrateurs un point de contrôle unique pour gérer les NGFW.
Capture d’écran
Fortinet FortiGate – Meilleur rapport qualité-prix
Les pare-feu nouvelle génération FortiGate de Fortinet restent une option solide en 2026, offrant une protection haute performance dans des environnements allant des petits bureaux aux grandes entreprises. FortiGate intègre des fonctionnalités de sécurité clés — telles que l’inspection SSL, la prévention des intrusions, le filtrage web et le contrôle des applications — au sein d’une plateforme unique, ce qui permet une défense contre les menaces rationalisée et efficace.
Grâce à son équilibre entre performances, fonctionnalités et rapport coût-efficacité, FortiGate est souvent présenté comme une alternative plus accessible à des concurrents plus coûteux. La solution convient particulièrement aux petites et moyennes entreprises ainsi qu’aux environnements distribués qui ont besoin d’une sécurité de niveau entreprise sans la complexité ni le coût des grandes plateformes, notamment dans des secteurs réglementés comme la finance et la santé.
Avantages
- Fonctionnalités SD-WAN solides pour les entreprises qui souhaitent les ajouter à leur pare-feu
- Interface utilisateur attrayante et bien conçue
Inconvénients
- Plusieurs avis de clients de Fortinet font état de problèmes avec le support technique
- Certains utilisateurs ont signalé des pannes ou des problèmes lors des mises à jour du firmware au fil des ans
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Unités de traitement de la sécurité (SPU) : Les SPU et les SPU virtuelles (vSPU) sont utilisées pour accélérer les calculs liés à la sécurité réseau.
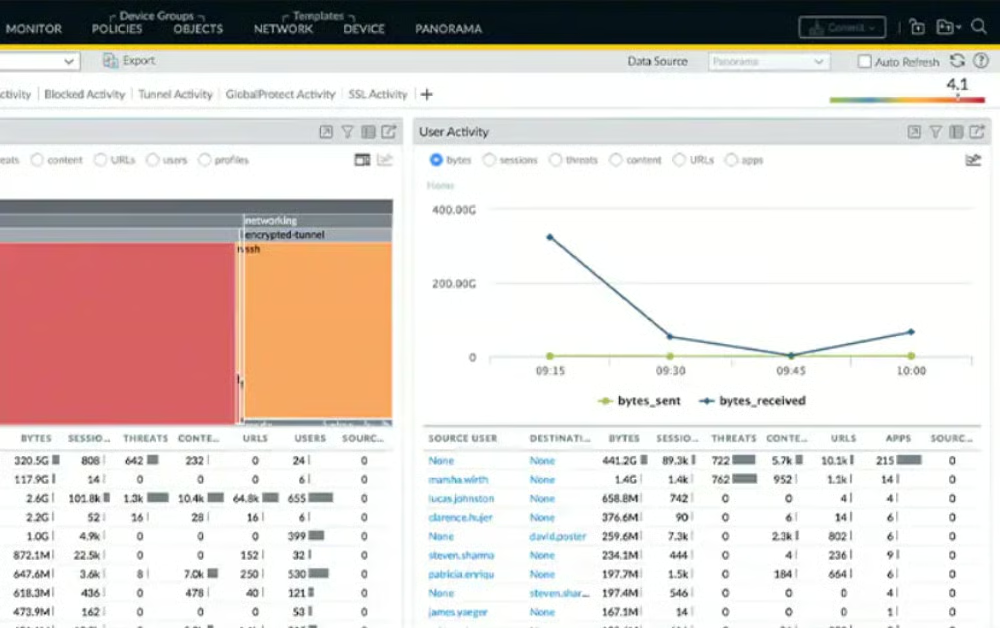
- FortiOS : Le système d’exploitation de Fortinet axé sur la sécurité propose des mises à niveau fédérées du firmware.
- Zero trust : FortiGate fournit des capacités zero trust pour identifier et protéger les utilisateurs et appareils suspects.
- Tunneling VPN : Le tunneling VPN évolutif aide votre équipe à sécuriser une main-d’œuvre distante et distribuée.
Capture d’écran
Check Point – Idéal pour le sandboxing
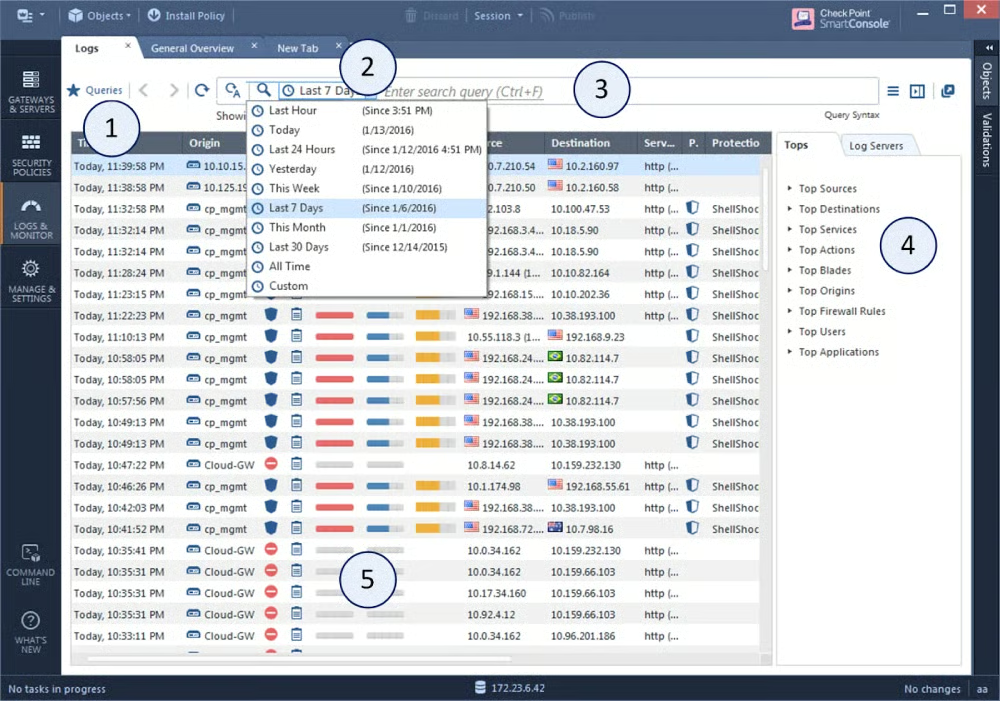
Check Point reste un leader bien établi de la sécurité réseau, ses passerelles de sécurité Quantum offrant des fonctionnalités avancées de pare-feu nouvelle génération aux entreprises de toutes tailles. La plateforme inclut des fonctionnalités complètes de prévention des menaces, telles que la prévention des intrusions (IPS), la protection anti-bot, le contrôle des applications et le filtrage des URL, contribuant ainsi à se défendre contre un large éventail de menaces modernes. Une fonctionnalité particulièrement remarquable est la Protection Zero-Day de Check Point, qui utilise le sandboxing avancé, l’émulation des menaces et l’extraction de fichiers pour identifier et neutraliser les menaces inconnues avant qu’elles n’atteignent les utilisateurs. Grâce à l’importance accordée à la prévention proactive des menaces et à ses performances élevées, Check Point constitue un choix convaincant pour les entreprises qui ont besoin d’un sandboxing robuste et d’une protection adaptée aux environnements à fort trafic ou à haut risque.
Avantages
- Tableau de bord SmartConsole facile à utiliser
- Sandboxing avancé
Inconvénients
- Plus coûteux que des concurrents comme Fortinet et Sophos
- La courbe d’apprentissage peut être raide
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Compatibilité avec les infrastructures hybrides : Check Point prend en charge les segments physiques, virtuels, cloud et mobiles.
- Protection SandBlast zero-day : Ce produit se distingue par ses nombreuses fonctionnalités de sandboxing.
- Gestion centralisée : Check Point offre aux responsables de la sécurité et de l’informatique des options de déploiement et de restauration des configurations de stratégies.
- Maestro Orchestrator : Maestro est une solution de sécurité réseau pour les installations de pare-feu hyperscale.
Capture d’écran
Barracuda CloudGen Firewall – Idéal pour les environnements cloud hybrides
Barracuda CloudGen Firewall est conçu pour les environnements hybrides et distribués modernes, combinant les fonctionnalités d’un pare-feu nouvelle génération avec le SD-WAN intégré, la détection et la prévention des intrusions (IDPS), ainsi qu’une connectivité VPN sécurisée. Ses appliances de la série F sont conçues pour prendre en charge à la fois les infrastructures existantes et les architectures cloud en évolution, ce qui permet aux entreprises d’effectuer leur transition plus facilement sans perturber leurs systèmes existants.
Barracuda met l’accent sur la détection des menaces en couches, en combinant l’analyse fondée sur les signatures, les techniques comportementales et l’inspection avancée pour faire face aux menaces toujours plus difficiles à détecter. Il s’agit d’une option solide pour les entreprises opérant dans des environnements hybrides et multicloud, en particulier celles qui ont besoin d’une visibilité et d’un contrôle sur le trafic circulant entre les différents sites, utilisateurs et plateformes cloud.
Avantages
- Conçu pour les infrastructures cloud hybrides
- Analyse et protection détaillées du trafic réseau
Inconvénients
- Quelques utilisateurs ont rencontré des difficultés avec l’interface utilisateur
- La double console peut compliquer la gestion pour les utilisateurs du cloud hybride et des environnements sur site
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Protection avancée contre les menaces : Barracuda fournit une protection avancée contre les menaces grâce à la gestion du trafic, au SD-WAN, à l’IDPS et au VPN.
- Inspection approfondie avec état des paquets : L’inspection approfondie avec état des paquets empêche les paquets malformés et les attaques.
- Haute disponibilité : Le pare-feu Cloud Gen offre une haute disponibilité grâce à l’équilibrage automatique de la charge et à des options de liaison montante.
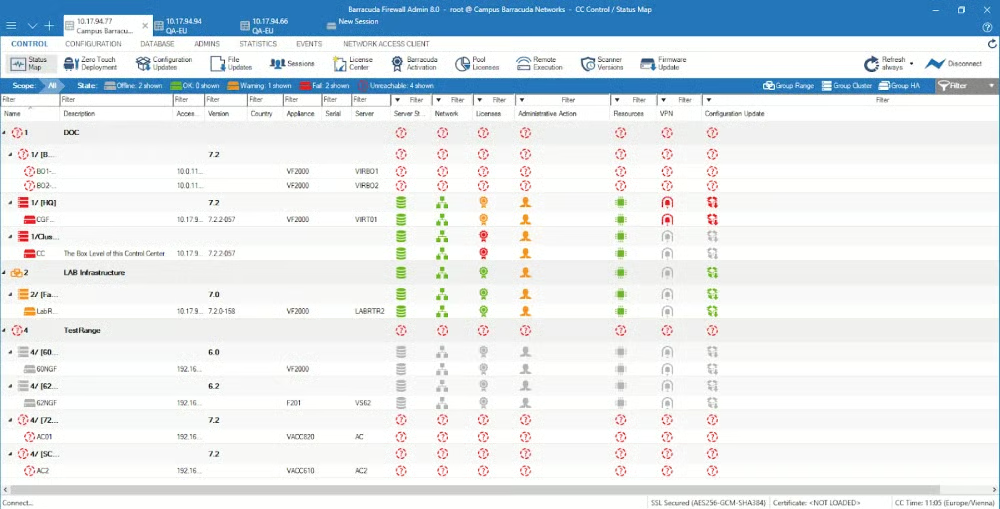
- Contrôle des objets et de la configuration : Barracuda permet aux administrateurs de gérer les objets, les référentiels, les mises à jour, les privilèges et la configuration.
Capture d’écran
Cisco – Idéal pour des politiques réseau cohérentes
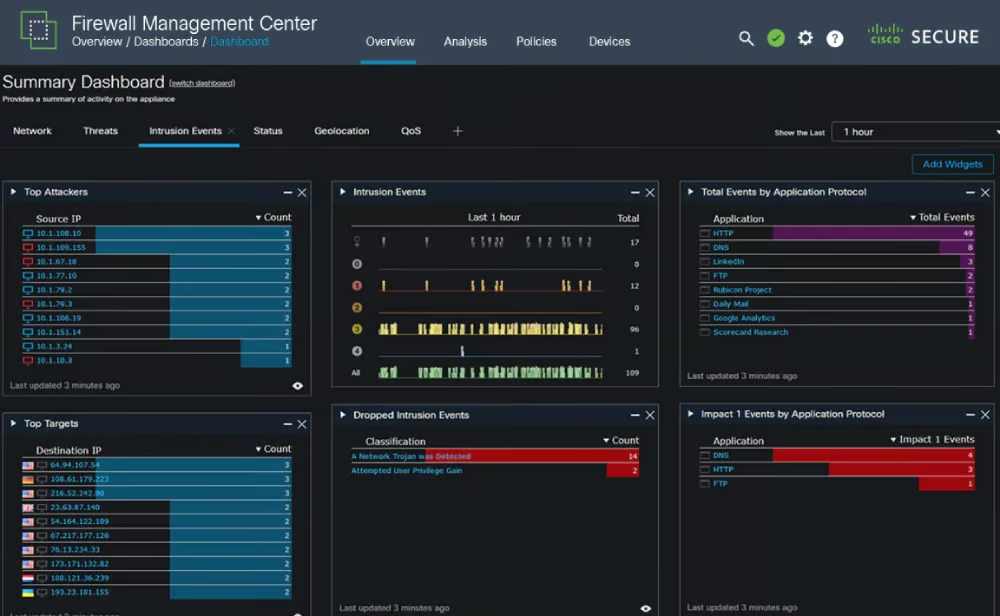
Cisco Secure Firewall fournit une protection en temps réel contre les menaces dans les environnements sur site, cloud et hybrides, ce qui le rend particulièrement adapté aux infrastructures dynamiques et distribuées en 2026. Grâce à des intégrations telles que Cisco Secure Workload, les entreprises peuvent étendre des politiques de sécurité cohérentes à mesure qu’elles migrent leurs applications vers des environnements cloud ou multicloud.
La plateforme combine la détection avancée des menaces, la visibilité sur les applications et la gestion centralisée des politiques afin de prendre en charge les cas d’usage complexes des entreprises. Conçu pour être évolutif et offrir un contrôle granulaire, Cisco Secure Firewall convient parfaitement aux grandes entreprises qui doivent appliquer des politiques de sécurité à diverses applications et à des réseaux hautement segmentés.
Avantages
- Fonctionnalités avancées de prévention des intrusions
- Fort accent mis sur la cohérence des politiques réseau
Inconvénients
- Fonctionnalités limitées de l’interface en ligne de commande
- Cisco n’est pas un fournisseur de solutions de sécurité aussi performant que nombre des autres acteurs de cette liste
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Prise en charge des politiques dynamiques : Cisco Secure Firewall prend en charge les politiques et les attributs fondés sur des balises.
- Pare-feu cloud native : Cette option de Secure Firewall, orchestrée par Kubernetes, est adaptée aux développeurs, extrêmement élastique et native du cloud.
- Gestion des journaux : Secure Firewall propose la gestion des journaux, des incidents de sécurité et l’analyse comportementale.
- Renseignements sur les menaces : Le Cisco Talos Intelligence Group fournit aux équipes de sécurité des renseignements rapides et exploitables sur les menaces.
Capture d’écran
Forcepoint – Idéal pour la gestion des clusters
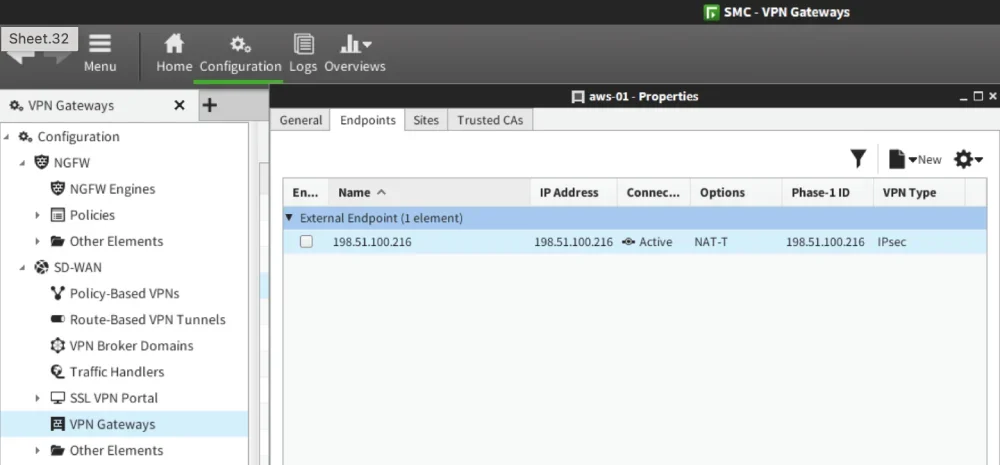
Le pare-feu nouvelle génération (NGFW) de Forcepoint fournit une sécurité réseau évolutive et hautement disponible en combinant une protection avancée contre les menaces avec des fonctionnalités SD-WAN intégrées. Conçu pour les environnements distribués et sensibles aux performances, il permet aux entreprises de gérer le trafic, d’appliquer des politiques et de maintenir la disponibilité dans des réseaux complexes.
L’un des principaux atouts de la plateforme Forcepoint réside dans sa gestion centralisée des clusters, qui simplifie l’administration et prend en charge les déploiements à grande échelle. En 2026, elle reste un choix solide pour les grandes entreprises qui ont besoin d’une sécurité robuste et de performances réseau sans le coût élevé de certains concurrents haut de gamme, ce qui en fait une option pratique pour les organisations à la recherche d’un équilibre entre fonctionnalités et accessibilité financière.
Avantages
- Authentification robuste des clients VPN
- Protection des environnements cloud AWS et Azure
Inconvénients
- Les appliances pour PME sont légèrement plus coûteuses que celles de certains concurrents
- Aucun essai gratuit du pare-feu
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Clustering haute disponibilité : Le NGFW de Forcepoint offre un clustering haute disponibilité pour les appareils, les connexions VPN et les réseaux SD-WAN.
- Intégrations internes : Le NGFW s’intègre aux solutions de CASB, de sécurité en ligne et de sandboxing antimalware de Forcepoint.
- Protection du trafic au niveau applicatif : La sécurité de Forcepoint axée sur les applications contribue à sécuriser le trafic vers les applications d’entreprise.
- Mises à niveau fluides des politiques : Forcepoint déploie les mises à jour des politiques et les mises à niveau logicielles sur ses clusters de pare-feu tout en s’efforçant d’éviter les interruptions de service.
Capture d’écran
Huawei – Idéal pour les fournisseurs de services cloud
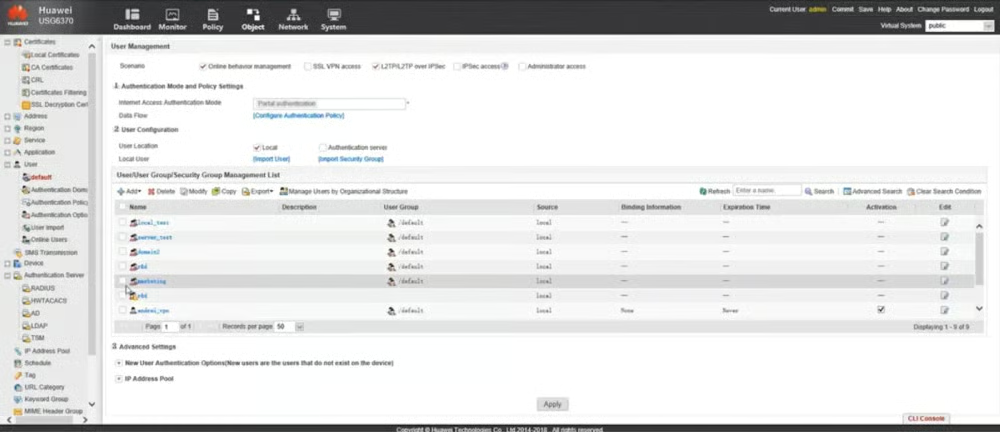
La série Unified Security Gateway (USG) de Huawei est conçue pour les grandes entreprises, les centres de données et les fournisseurs de services qui exigent une sécurité réseau évolutive et hautes performances. Ses modèles de pare-feu basés sur l’IA, tels que la série USG6700E, contribuent à simplifier la gestion des politiques et à accélérer la détection des menaces grâce à une automatisation intelligente. Pour les environnements plus exigeants, la série USG9500 offre des performances de niveau téraoctet, ce qui la rend adaptée aux centres de données de grande envergure et aux infrastructures cloud.
Le portefeuille de NGFW de Huawei continue de mettre l’accent sur le haut débit, la gestion centralisée et les fonctionnalités de sécurité pilotées par l’IA, ce qui en fait une solution particulièrement adaptée aux organisations qui ont besoin d’une protection cohérente et hautes capacités dans des environnements complexes et fortement sollicités.
Avantages
- Gestion du réseau fondée sur les politiques
- Multiples intégrations avec des outils de sécurité
Inconvénients
- Plusieurs gouvernements ont interdit les produits Huawei en raison de préoccupations concernant ses liens avec le gouvernement chinois
- Les options d’essai gratuit ne sont pas claires
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Intégration avec des sandbox locaux et cloud : Huawei s’appuie sur un sandbox local ou cloud pour détecter, analyser et empêcher les attaques zero-day.
- Routage fondé sur les politiques : Grâce aux politiques de routage, Huawei gère la bande passante par utilisateur et par adresse IP.
- Système de déception : Les pare-feu intègrent une technologie de déception qui aide les équipes à détecter les analyses effectuées par des acteurs malveillants tout en réduisant les risques.
- Correspondance de motifs au niveau de la puce : Cette technique améliore les performances de l’antivirus et d’IPSec.
Capture d’écran
Juniper Networks – Idéal pour les PME dotées de réseaux distribués
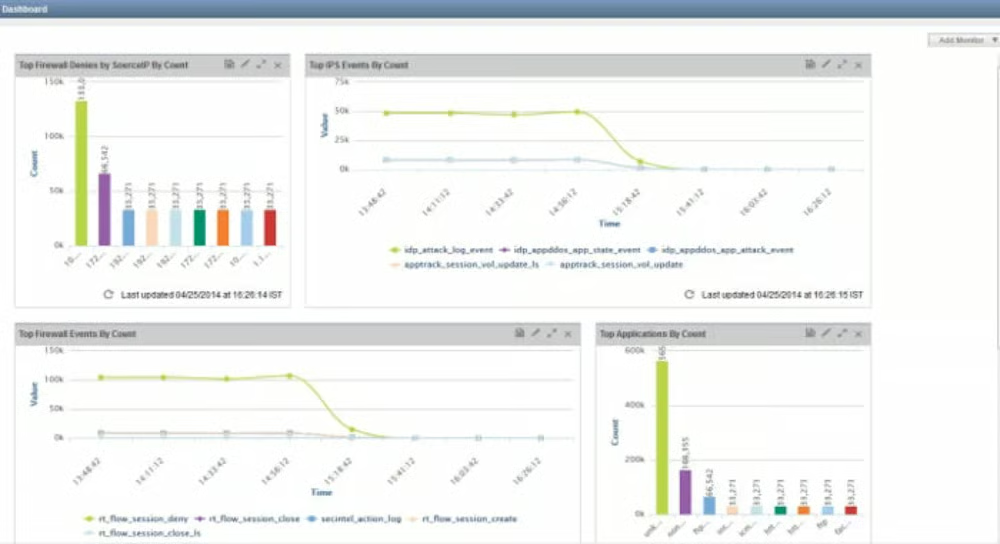
Juniper Networks fournit des fonctionnalités de pare-feu nouvelle génération par l’intermédiaire de sa série SRX, propulsée par le système d’exploitation Junos. Ces passerelles offrent une gestion centralisée des politiques et une sécurité cohérente à la périphérie des réseaux, dans les centres de données, les machines virtuelles (vSRX) et les environnements conteneurisés (cSRX). Conçue pour offrir de la flexibilité, la plateforme de Juniper prend en charge les architectures modernes tout en maintenant de solides performances et une grande fiabilité. Juniper continue de mettre l’accent sur l’automatisation, l’évolutivité et les fonctionnalités intégrées de mise en réseau telles que SD-WAN, ce qui en fait un choix solide pour les organisations qui adoptent des environnements hybrides, cloud natifs ou conteneurisés. Elle convient particulièrement bien aux entreprises de taille moyenne et aux équipes qui souhaitent associer réseau et sécurité au sein d’une plateforme unifiée.
Avantages
- Protection des environnements conteneurisés
- Fonctionnalités de microsegmentation
Inconvénients
- Aucun essai gratuit pour le pare-feu SRX standard
- Certains utilisateurs de Juniper ont rencontré des difficultés avec l’interface utilisateur
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- AppSecure : Juniper utilise AppSecure pour identifier, sécuriser et gérer le trafic des applications et des utilisateurs.
- Prévention des intrusions : Le système de prévention des intrusions de Juniper vous permet d’inspecter le trafic SSL et de créer vos propres politiques IDP.
- SDN et routage fondé sur les politiques : SRX assure le SDN et le routage fondé sur les politiques sur les réseaux filaires, sans fil et étendus.
- Microsegmentation: Les services NGFW de Juniper incluent la segmentation du réseau pour une meilleure protection.
Capture d’écran
Sophos XGS – Idéal pour les petites équipes de sécurité
Les pare-feu nouvelle génération de la série XGS de Sophos sont conçus pour les réseaux modernes et distribués, et offrent une solide protection des applications SaaS, du trafic SD-WAN et des environnements cloud. Alimentés par les renseignements sur les menaces de SophosLabs, ces pare-feu utilisent des données mondiales en temps réel et une analyse pilotée par l’IA pour détecter et contrer automatiquement les menaces émergentes.
La plateforme XGS se distingue par son équilibre entre fonctionnalités avancées et facilité d’utilisation. Dotée d’une interface de gestion intuitive et de contrôles des politiques simplifiés, elle convient particulièrement bien aux petites et moyennes équipes ou aux organisations disposant d’une expertise limitée en sécurité, mais qui ont tout de même besoin d’une protection complète de niveau entreprise.
Avantages
- Facile à utiliser et à configurer
- Fonctionnalités telles que l’authentification à deux facteurs, le VPN à distance et les règles relatives au trafic web
Inconvénients
- Les avis des utilisateurs sur le support client sont partagés
- Convient aux PME, mais peut s’avérer insuffisant pour certaines équipes ayant des exigences de sécurité complexes
Tarifs
- Contacter le service commercial
Fonctionnalités clés
- Inspection approfondie des paquets : La série XGS offre une inspection approfondie des paquets (DPI), une prévention des intrusions et une analyse fondée sur un proxy.
- Sélection du trafic fondée sur les renseignements sur les menaces : Sophos prend en charge les suites de chiffrement modernes et couvre tous les ports.
- Apprentissage profond et sandboxing dynamique : Sophos propose une option de sandboxing et utilise l’apprentissage profond pour analyser les fichiers statiques.
- Apprentissage automatique pour l’identification des menaces : La série XGS utilise des modèles d’apprentissage automatique pour identifier les menaces avancées et inconnues.
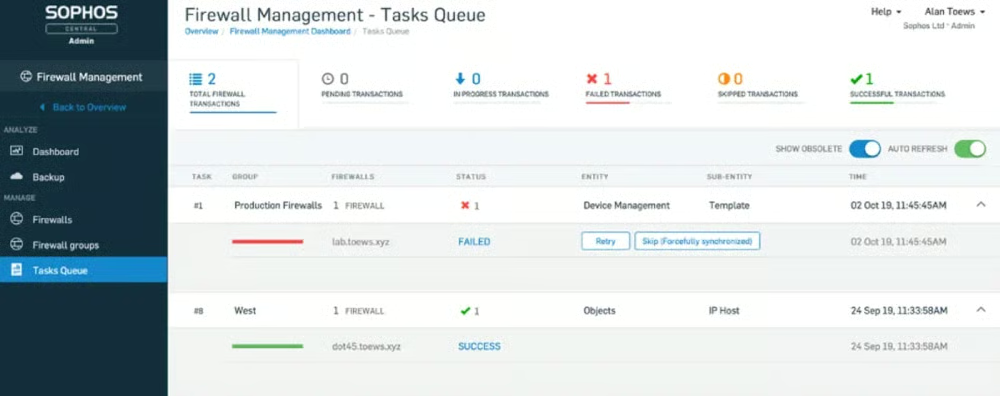
Capture d’écran
Fonctionnalités clés des solutions NGFW
Lors de l’évaluation des solutions de pare-feu nouvelle génération (NGFW) en 2026, concentrez-vous sur les fonctionnalités qui vont au-delà du simple filtrage du trafic. Les NGFW modernes combinent la connaissance des identités, l’inspection approfondie, la gestion centralisée et la prévention intégrée des menaces afin de protéger des environnements hybrides de plus en plus complexes.
Connaissance des applications et des identités
Une caractéristique fondamentale des NGFW est leur capacité à identifier les applications et les utilisateurs, et pas uniquement les ports et les protocoles. Les administrateurs peuvent ainsi créer des politiques granulaires fondées sur l’identité de l’utilisateur, le type d’appareil et le comportement de l’application, ce qui améliore le contrôle et réduit les risques dans les environnements distribués.
Gestion et visibilité centralisées
Les plateformes NGFW modernes fournissent des tableaux de bord unifiés pour gérer les politiques, surveiller le trafic et analyser les menaces sur les réseaux sur site, cloud et distants. En 2026, de nombreuses solutions intègrent également des informations pilotées par l’IA afin d’aider les équipes à hiérarchiser les alertes, à identifier les anomalies et à rationaliser les opérations de sécurité.
Inspection avec état sur plusieurs couches
Les pare-feu traditionnels se concentrent sur le trafic des couches inférieures (par exemple, les données relatives aux adresses IP et aux ports), tandis que les NGFW étendent l’inspection jusqu’à la couche applicative, permettant une analyse plus détaillée de l’activité des utilisateurs et du comportement des applications. Cela offre une visibilité accrue sur les flux de trafic et une différenciation plus précise entre les activités légitimes et malveillantes, en particulier à mesure que les applications dépassent les limites traditionnelles des réseaux.
Inspection approfondie des paquets (DPI)
L’inspection approfondie des paquets permet aux NGFW d’analyser à la fois les en-têtes et les charges utiles des paquets au niveau de la couche applicative. Elle permet de détecter les menaces cachées, les codes malveillants et les comportements suspects que les méthodes d’inspection de base pourraient laisser passer, ce qui la rend essentielle pour se défendre contre les techniques d’attaque modernes.
Prévention intégrée des intrusions (IPS)
La plupart des NGFW intègrent désormais des systèmes de prévention des intrusions capables de détecter et de bloquer en temps réel les exploits, les logiciels malveillants et les vulnérabilités connues. En 2026, les fonctionnalités IPS sont souvent renforcées par l’apprentissage automatique et l’analyse comportementale, ce qui contribue à prévenir les attaques telles que les rançongiciels, les tentatives par force brute et les exploits zero-day sans nécessiter d’outils distincts.
Foire aux questions (FAQ)
Quel est le pare-feu le plus déployé ?
La détermination du pare-feu le plus déployé varie selon les besoins de l’organisation. Toutefois, les grandes organisations utilisent largement des acteurs majeurs des pare-feu tels que Palo Alto Networks, Fortinet et Cisco. Vos exigences et préférences propres, ainsi que la taille de votre entreprise, déterminent les pare-feu les mieux adaptés.
Combien de pare-feu devriez-vous avoir ?
Il n’existe pas de réponse universelle. La plupart des organisations adoptent une approche par couches et déploient des pare-feu à la périphérie du réseau, entre les segments internes et dans les environnements cloud. Cette stratégie de défense en profondeur contribue à limiter les déplacements latéraux et à renforcer la sécurité globale.
En savoir plus sur les bonnes pratiques à mettre en œuvre lors du déploiement et de l’utilisation des pare-feu.
Quelle solution est la plus performante : UTM ou NGFW ?
Les solutions de gestion unifiée des menaces (UTM) regroupent plusieurs fonctionnalités de sécurité au sein d’une seule plateforme et sont souvent suffisantes pour les petites entreprises. Les NGFW offrent toutefois des fonctionnalités plus avancées, une meilleure évolutivité et un contrôle plus granulaire, ce qui les rend mieux adaptés aux organisations de taille moyenne à grande ou aux environnements complexes.
En résumé : sécurisez votre réseau avec des solutions de pare-feu nouvelle génération en 2026
Pour choisir le NGFW adapté, vous devez faire correspondre vos besoins de sécurité à la taille de votre organisation, à son infrastructure et à son expertise interne. Les NGFW modernes offrent une protection puissante, mais ils nécessitent également une configuration adéquate, une gestion continue et du personnel qualifié pour être pleinement efficaces.
En donnant la priorité aux fonctionnalités clés, en évaluant l’évolutivité et en garantissant la compatibilité avec votre pile de sécurité existante, vous pouvez établir une base solide pour protéger votre réseau contre les menaces en constante évolution.
Vous recherchez une autre solution complète de sécurité réseau ? Consultez ensuite notre liste des meilleurs outils de gestion unifiée des menaces.