

















ファイアウォール監査とは、組織のセキュリティ目標に引き続き適合するよう、必要に応じてファイアウォールを見直し、再構成する手続きです。時間の経過とともに、企業ネットワークのニーズやトラフィックパターン、アプリケーションへのアクセスは変化します。ファイアウォールを監査することは、企業ネットワークの境界を保護できる状態が維持されているか確認するうえで、最も重要なステップの1つです。監査は自社で実施することも、ファイアウォール専門のベンダーに依頼することもできます。
ファイアウォール監査の仕組み
ファイアウォールの監査は、ITチームとセキュリティチームがファイアウォールのドキュメントや変更管理プロセスを詳しく確認する、綿密な手続きです。監査ではファイアウォールの機能について検証するだけでなく、ファイアウォールルールの責任者を明確にすることも求められます。監査は、ネットワークセキュリティを継続的に更新・改善するための基盤となります。
監査を適切に実施するには、まず監査の目的を定め、チームに必要なデータを収集します。次にファイアウォールルールと、それがセキュリティインフラおよび全体的なネットワークセキュリティに引き続き適合しているかを確認します。各ルールの申請と保守を誰が担当するのかも、チーム内で把握しておく必要があります。適切なファイアウォール監査は、今後の監査を明確に予定し、ファイアウォールが実際に機能しているか確認するテストプロセスを定めて終えるべきです。
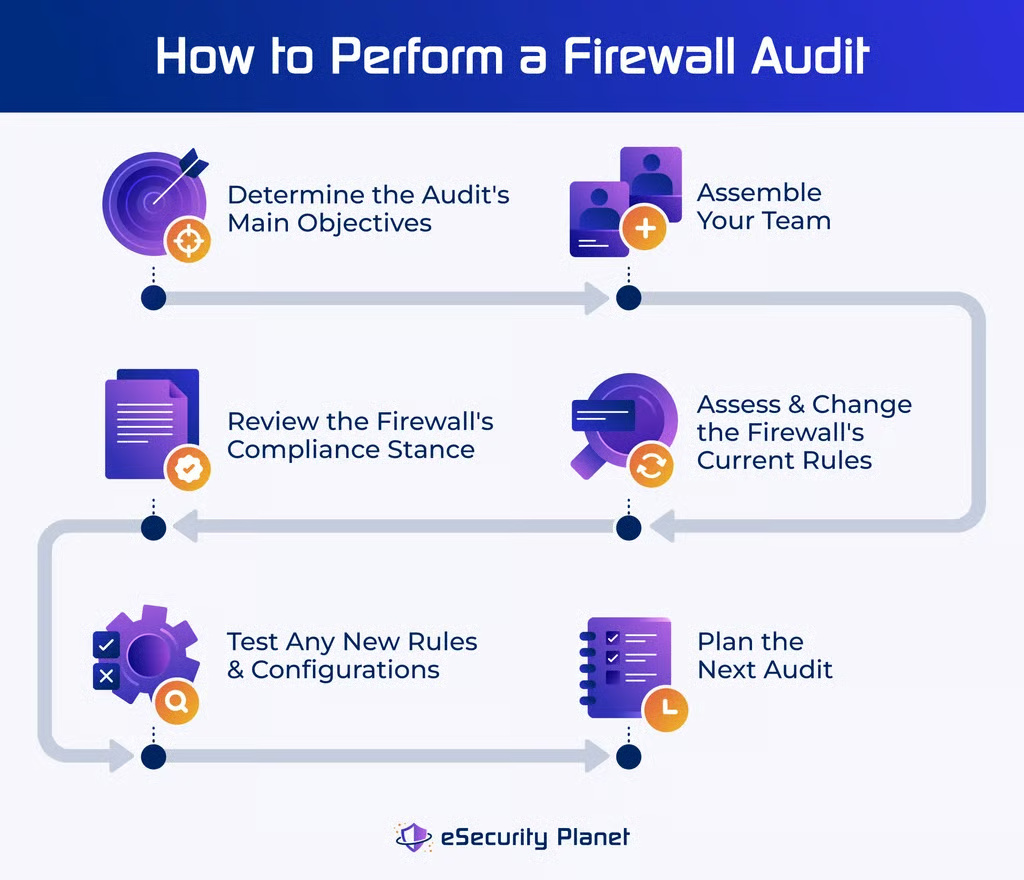
ファイアウォール監査を実施する11のステップ
セキュリティ、IT、ネットワークの各チームは、以下のステップをガイドラインとして監査を完了することも、監査を代行するベンダーを探すこともできます。
1. 監査計画と目的を把握する
IT、セキュリティ、ネットワークの各チームで話し合い、この監査で具体的に何を達成しようとしているのかと問いかけます。そのうえで、簡潔なリストを作成します。不要なルールを排除したいのかもしれませんし、経営陣がファイアウォールで何をフィルタリングしているのか正確に知りたいのかもしれません。監査には複数の目的があることが多いため、いくつかの項目を組み合わせることになるでしょう。
監査中に従う手順を順序立てて作成します。ここで紹介するリストに似たものでも構いません。すべてのチームメンバーが自分の役割と実施時期を把握できるようにします。これには、適切な従業員が必要なテクノロジーを閲覧・設定できるよう、認証情報とロールベースのアクセス制御を設定することも含まれます。
目的と手順のリストを追跡する専用ソフトウェアを使うことも、GoogleドキュメントやWord文書を作成して関係者と共有することもできます。どの方法を選ぶにしても、アクセスしやすく理解しやすいものにしてください。
2. 関連データをすべて収集する
実際の監査を始める前に、必要な情報をすべて集めます。監査前のデータには、以下を含めます。
- ログ:ファイアウォールログにはプロトコルやIPアドレスのデータが含まれており、ネットワーク上で実際に何が起きているかを確認するのに役立ちます。
- ルールの一覧:ファイアウォールルールをすべて手元に用意し、まだ有用なものと、もはや不要なものを判断できるようにします。
- 全員の責任範囲:監査中に誰が対応可能かを確認します(例えば、監査の実施予定期間にIT責任者が休暇を取る予定かどうかを把握します)。
この情報を事前に整理しておけば、データやチームメンバー向けのガイドラインが不足して監査の途中で行き詰まる可能性を減らせます。共有フォルダーは、複数のデータソースを保管するのに適した場所です。
3. 変更管理手順を定める
チームですでに変更管理プロセスやソリューションを導入しているかもしれませんが、それが明確に定義され、文書化されていることを確認してください。また、そのプロセスの担当者が新しいチームメンバーに関連文書を共有しているか確認し、変更申請の提出方法や文書へのアクセス方法を全員が把握できるようにします。
また、チームにとって変更管理ソフトウェアツールが役立つかどうかも検討しましょう。小規模企業でも大企業でも、ファイアウォールの変更を整理することでメリットを得られます。こうした変更を無秩序に行ってはいけません。変更管理ツールは習得に時間がかかりますが、申請や承認を簡素化できるため、長期的には時間を節約できます。特にファイアウォールルールを追加・削除する場合に有効です。
4. ファイアウォールのハードウェアとOSを確認する
すべての文書を準備し、全員の役割を把握したら、ファイアウォール監査プロセスの初期段階としてハードウェアとファームウェアを確認します。ハードウェアが自社の基準とセキュリティ要件に適合しているか確認してください。例えば、古いネットワーク機器にはハードコードされたデフォルト認証情報が設定されている場合があり、工場出荷時の設定から変更できません。そのようなネットワークアプライアンスは、できるだけ早く交換すべきです。
ファームウェアも確認します。すべてのパッチがOSに適用され、最新の状態になっていますか。必要なセキュリティアップグレードを完了し、ハードウェアを最新バージョンに更新してください。また、ファイアウォールアプライアンスやセキュリティゲートウェイにはバックドアなど悪用可能な脆弱性が存在することが多いため、ファイアウォールベンダーのセキュリティ速報で最近の脆弱性も確認します。
次世代ファイアウォール(NGFW)は、より単純なファイアウォールよりもセキュリティ性の高い製品ですが、初期確認やパッチ適用を免除すべきではありません。ネットワークを適切に保護するには、NGFWにも定期的な更新と管理が必要です。NGFWに対して脆弱性スキャンも実行してください。
5. リスクアセスメントを実施する
ファイアウォールのハードウェアとソフトウェアに存在するあらゆるリスクを評価します。これには、パッチ未適用のファームウェアなどのデジタルリスクや、鍵の保有者以外の入室を必要としないサーバールームなどの物理的リスクが含まれます。リスクアセスメントでは各リスクを分類し、チームが優先順位を判断できるようにします。
規制への準拠も忘れてはいけません。HIPAA、SOX、PCI-DSSなど、関連する業界標準への準拠をセキュリティチームが維持できるよう支援するソフトウェアの購入を検討しましょう。規制によっては、特定のファイアウォール構成やデータ保護メカニズムが求められる場合があります。
ファイアウォールに対応した脆弱性スキャン製品も役立ちます。ハードウェアや構成に存在するバックドアや弱点を検出してくれるためです。大企業であれば、ペネトレーションテストサービスが長期的に大きなメリットをもたらす可能性があります。こうしたサービスは、ファイアウォールを含むインフラを詳細に調査し、脆弱性を見つけます。初めてファイアウォール監査を実施する場合、ペンテスターを雇うことは特に有効です。
6. ファイアウォールルールを見直し、ベストプラクティスを定める
ファイアウォールルールは、どのトラフィックを受け入れ、破棄するかを管理し、ファイアウォールの動作を指示するものです。ルールでは特定のポート、プロトコル、トラフィックを指定するため、ファイアウォールはどのIPアドレスの通過を許可し、どのトラフィックのネットワーク外への送信を許可するかを正確に把握できます。
ファイアウォールルールは時間の経過とともに不要になることがあります。以前はブロックしていたIPアドレスやアドレス群を、事業上許可する必要が生じる場合もあります。また、異なる管理者が長期間にわたって作成したルールが重複することもあります。ファイアウォール監査では、重複するルールや、事業のセキュリティ目標に合わなくなったルールを確認します。その後、それらを削除し、ファイアウォールに抜け穴が残らないようにします。
ここでは変更管理プロセスを徹底的に活用します。ファイアウォールルールの変更を、どのように申請・承認したいと考えていますか。申請できるのは誰か、承認の責任者は誰か、管理者が退職した場合に承認の責任を引き継ぐのは誰か。これらはすべて、監査中に答えを出すべき問いです。
7. ログを見直して継続的なパターンを見つける
ファイアウォールログはパケットと送信のデータを収集し、管理者が確認できるよう保存します。ログファイルから時間の経過に伴うトラフィックパターンを把握できるため、どのルールが有効で、どれが無効で、どの新しいルールを作成すべきかを判断するチームにとって有用な情報源となります。
例えば、ファイアウォール監査中にログファイルを調査した結果、特定のIPアドレスから特定のポートへ、通常とは異なる時間帯にトラフィックが発生していることが分かったとします。その場合は、さらに調査してください。トラフィックの送信元が悪意のあるものであれば、管理者はそのポートで該当IPアドレスをブロックするルールを作成できます。
8. ブロックリストと許可リストを確認する
ブロックリスト(またはブラックリスト)と許可リストは、組織のネットワークへの接続を禁止または許可するIPアドレスを指定します。これらはチームのファイアウォールルールに含まれる場合がありますが、単独で取り上げる価値があるほど重要です。ブロックリストと許可リストにより、ファイアウォールルールをより細かく制御できます。高度に保護されたネットワークでは、ネットワーク全体に許可リストを適用し、少数の特定IPアドレスからのトラフィックだけがファイアウォールを通過できるようにする場合もあります。
ITチームは、マルウェアのダウンロードが含まれていることや、安全でない接続を使用していることが分かっているWebサイトを把握している場合があります。そうしたサイトのIPアドレスをブロックリストに登録すると、企業ネットワークに接続している誰もそのサイトにアクセスできなくなります。ブロックリストですべての脅威を防げるわけではありませんが、既知の脅威を最初から排除する有効な方法です。
9. セキュリティコンプライアンス全体を確認する
リスクアセスメントについて説明した際にコンプライアンスに簡単に触れましたが、全体的なコンプライアンスはそれより広い概念で、企業のセキュリティポリシー全体が含まれます。まず、ポリシーが最新かどうかを確認します。また、すべての関係者が見つけやすいよう、明確に文書化されている必要があります。チームがポリシーの更新と文書化を確認したら、ファイアウォールの構成が組織全体のポリシーに沿っているか確認します。
セキュリティポリシーによって、ファイアウォールソフトウェアに多要素認証の実装が求められているかもしれません。あるいは、オンプレミスに設置されたファイアウォールがあるサーバールームへのアクセスを許可される人数が制限されている場合もあります。求められた場合に、ファイアウォールの構成がポリシーに適合していることを示す詳細なレポートを経営陣に提出できるようにしておきます。
10. すべてのロールと管理者権限を更新する
これは前の項目と密接に関係しますが、管理者ロールを含むすべてのロールと、それに関連するアクセス制御を更新します。2年前に退職した従業員が、ファイアウォール管理コンソールの有効な認証情報を今も持っている可能性があります。その認証情報は直ちに無効化してください。また、ファイアウォールのハードウェアがある物理サーバールームやオフィスのキーカードを必要に応じて削除・追加します。
ファイアウォール構成に最小権限の原則を導入することも検討しましょう。最小権限アクセス戦略では、業務を適切に遂行するため明示的に必要とする人にのみアクセスを付与します。最小権限アクセスはファイアウォールに限らず、すべての企業システムに適用でき、セキュリティを高められます。この戦略を導入する場合は、従業員のシステムアクセスを必要な範囲に限定し、それ以外の認証情報や権限も適宜調整します。
11. 新しい構成をテストし、次回の監査を予定する
初回のファイアウォール監査が完了したら、現在の構成をテストし、次回の監査を予定して準備します。新しい構成が機能すると決めつけてはいけません。ネットワーク、IT、セキュリティの各チームは、ファイアウォールルールとハードウェアおよびソフトウェア全体の動作を定期的にテストする必要があります。監査後のテスト期間は、ペネトレーションテストサービスを依頼するのにも適したタイミングです。
次回の監査を事前に計画しておけば、予定どおり実施できる可能性が高まります。また、次回の監査で担当する役割と、各ステップを完了する期限をチームメンバーに割り当て、正確に把握できるようにします。
無料のファイアウォール監査チェックリスト
以下のリストを順番どおりに使えば、経営者に提示でき、監査プロセスの指針にもなる簡潔なステップ集として活用できます。
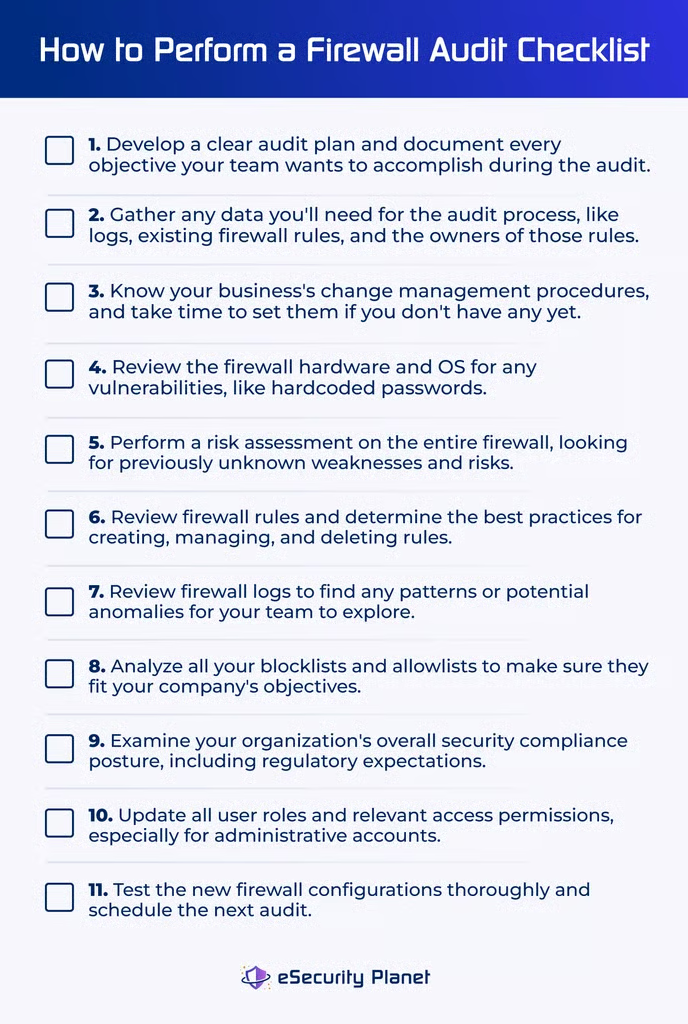
このリストまたは同様のリストに従うことで、チームは今後のファイアウォール監査を計画・実行する準備をより整えられます。監査プロセス中にチームが遭遇した追加のステップを加えることもできます。これは、あらゆる監査プロセスでよくあることです。
ファイアウォール監査プロバイダー3選
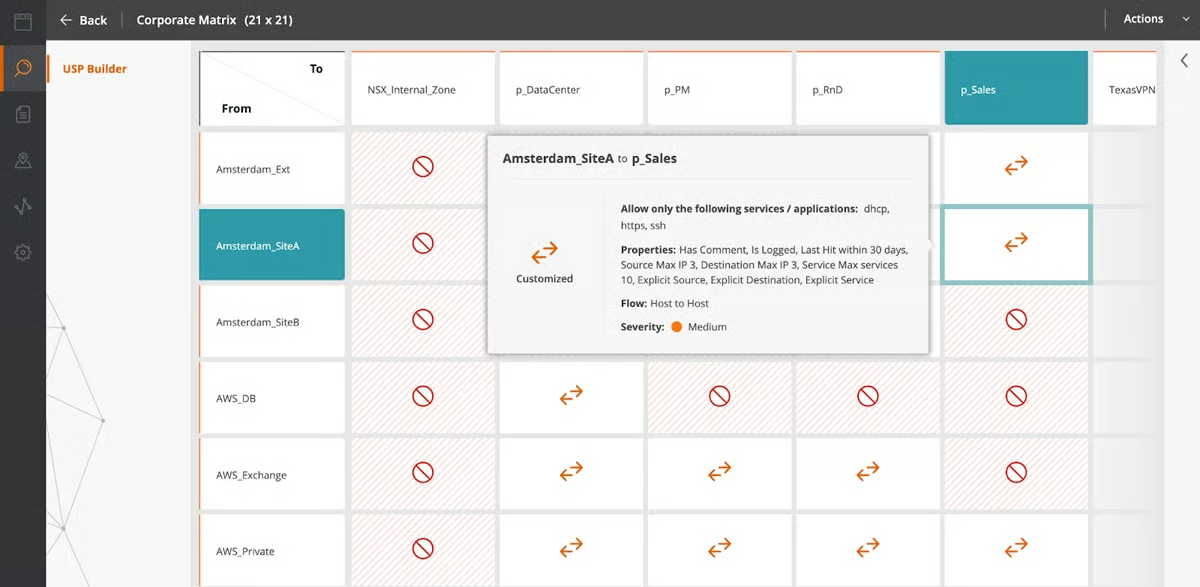
ファイアウォール監査ツールを探しているなら、候補としてTufin、SolarWinds SEM、AlgoSecを検討してください。これらはセキュリティ市場を代表するファイアウォール監査製品であり、コンプライアンス監査、ファイアウォールルールのコンプライアンス、ネットワークスキャンなどの機能を提供しています。
Tufin
Tufinは、チームがHIPAA、PCI-DSS、GDPRなどの規制に準拠し、その状態を維持できるよう支援するファイアウォール監査ツールです。必要に応じて自動化できる監査レポートも生成します。構成が組織で指定されたセキュリティポリシーを満たしていない場合、セキュリティチームにアラートを送信します。TufinはSecureTrack+、SecureChange+、Enterpriseの3つのプランを提供しています。カスタム見積もりについては営業チームに問い合わせてください。
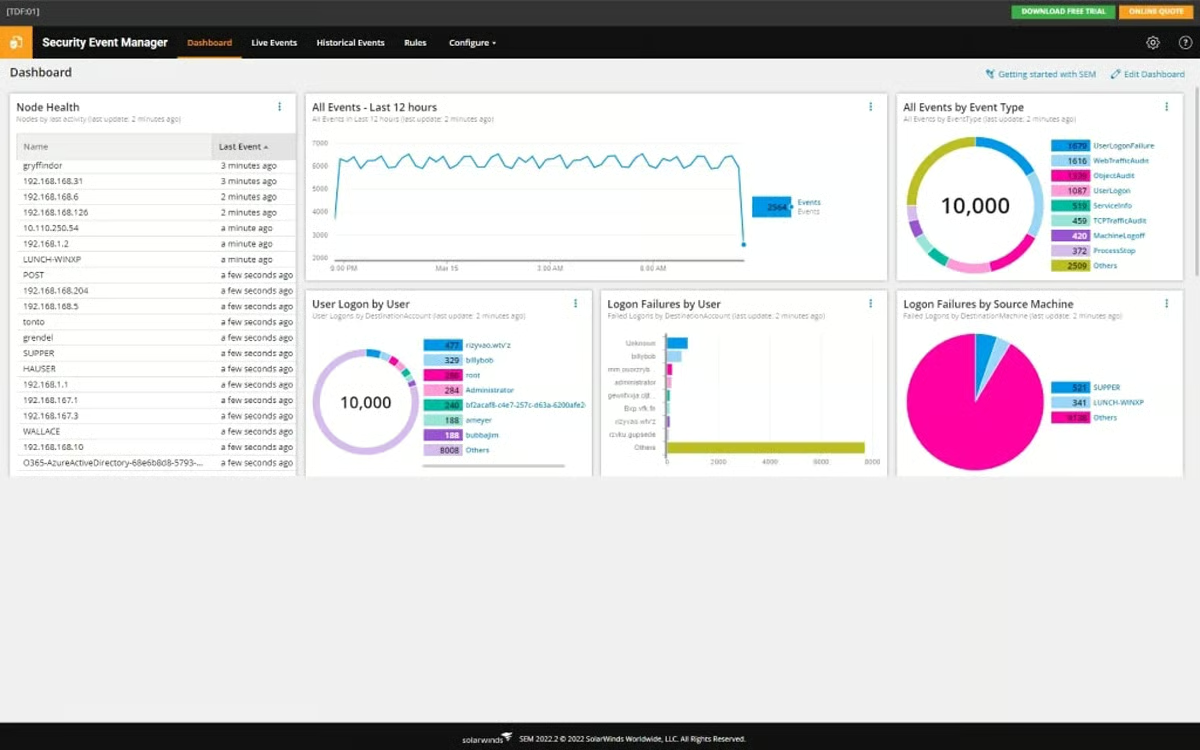
SolarWinds SEM
SolarWinds Security Event Manager(SEM)は、企業のサイバーセキュリティを管理する包括的なツールです。チームはSEMを使って監査レポートを作成し、複数のネットワークソースからログとイベントのデータを一元化し、リアルタイムアラートを受け取れます。SolarWinds SEMのサブスクリプションライセンスは2,992ドルから、永久ライセンスは6,168ドルからです。ただし、ビジネス固有の環境に基づくカスタム見積もりについては、営業チームに問い合わせてください。
AlgoSec
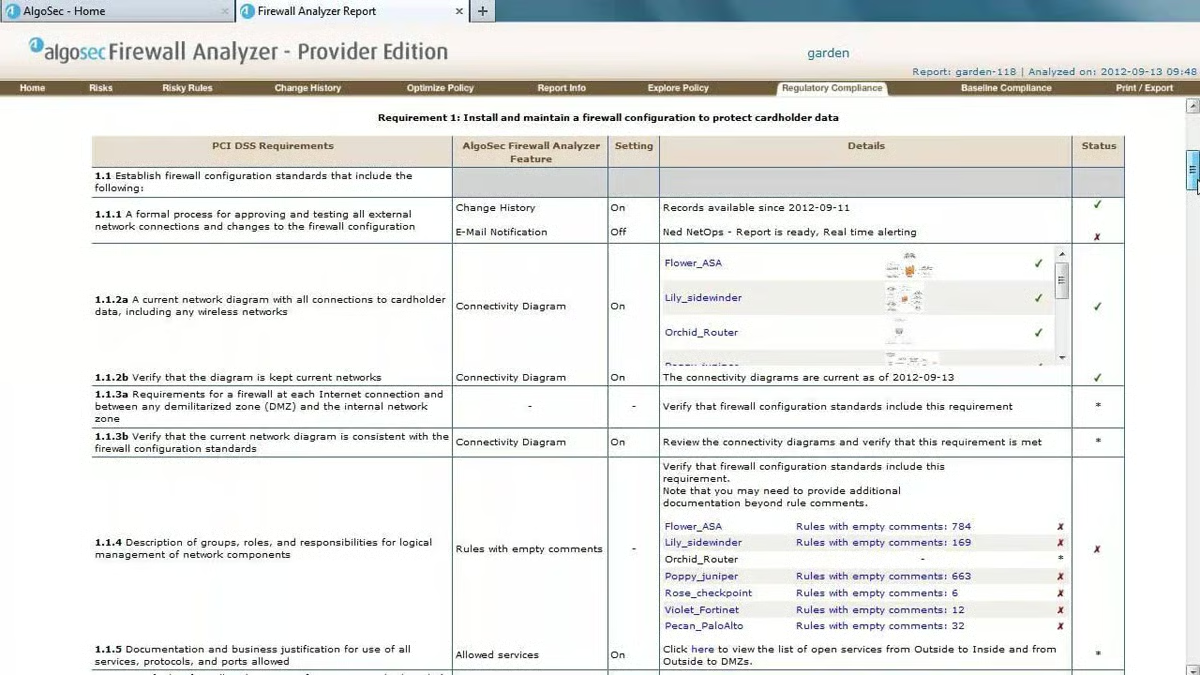
AlgoSecは、セキュリティチームがPCI、SOX、HIPAAなどのコンプライアンス基準に基づくレポートを生成できる、ファイアウォール監査・コンプライアンスツールです。AlgoSecはファイアウォールルールへのすべての変更を確認し、業界のコンプライアンス要件に一貫していることを確かめます。ルールの変更承認プロセスも文書化します。カスタム価格についてはAlgoSecの営業チームに問い合わせるか、見積もりを依頼してください。パートナー経由で購入することもできます。
よくある質問(FAQ)
ファイアウォールコンプライアンスとは?
ファイアウォールのコンプライアンスには、組織のコンプライアンス、つまりファイアウォールが自社のセキュリティポリシーを満たしていることと、規制へのコンプライアンス、つまり業界標準や政府基準を満たしていることのいずれかを指す場合があります。
多くの企業では、その両方を考慮する必要があります。ルールを含むファイアウォールの構成は、組織のセキュリティ目標に沿っているべきです。セキュリティ目標は企業ごとに異なり、合理的かつ適切に策定されている限り、それぞれの事業ニーズに最も適しているためです。
ファイアウォールアセスメントとは?
ファイアウォールアセスメントとは、アプライアンスなどのファイアウォールハードウェアと、それを管理するOSなどのソフトウェアを幅広く評価することです。綿密なアセスメントでは、ファイアウォールルールとアクセス制御も対象にする必要があります。アセスメントは監査に似ていますが、一般的に監査のほうがより徹底しているというニュアンスがあります。ただし、両者には共通する手順もあります。
ファイアウォールでは何を監査するのか?
すべてのファイアウォールのハードウェア、OS、その他の管理ソフトウェア、ルール、追加の構成を監査します。ファイアウォールの各部分を確認し、正常に機能しているか、ルールがネットワークと組織にとって引き続き適切に機能しているかを把握できるようにします。
結論:ファイアウォール監査を継続的に実施する
初回監査の実施は最大のステップですが、IT、ネットワーク、セキュリティの各チームは、その後数年間にわたって定期的な監査を予定すべきです。継続的な監査は、文書やその他の構成リソースの場所を正確に把握できるため、長期的にはチームの時間を節約します。監査に十分備え、詳細かつ明確な文書を作成し、監査後に成果をテストすることで、ITインフラ全体のセキュリティを高められます。
ファイアウォールについてさらに詳しく知るには、次に一般的なファイアウォールの種類を読んでみてください。統合脅威管理製品、データベースファイアウォール、Webアプリケーションファイアウォールなどを取り上げています。