

















クラウドワークロード保護(CWP)とは、クラウドワークロードを脅威や脆弱性、不正アクセスから監視・保護するプロセスであり、通常はクラウドワークロード保護プラットフォーム(CWPP)を通じて実施されます。
クラウドワークロードとは、データベースやコンテナ化された環境、アプリケーションそのものなど、クラウド上でアプリケーションを実行するために必要なすべてを指します。クラウドコンピューティングによってサイバーセキュリティの従来の境界モデルが大きく変わるなか、新たなクラウドセキュリティモデルが登場し、CWPPは2010年にいち早く登場したものの1つでした。
クラウドワークロード保護の仕組み、他のクラウドセキュリティソリューションとの関係、クラウドワークロードセキュリティの選択肢を評価する際の検討事項について説明します。
関連記事: CSPM vs CWPP vs CIEM vs CNAPP|違いは何か?
ジャンプ先:
- クラウドワークロード保護(CWP)の仕組み
- CWPの主な脅威5つ
- ワークロード保護とアプリケーションセキュリティの違い
- クラウドワークロード保護のメリットとは?
- クラウドワークロード保護の課題とは?
- クラウドワークロード保護プラットフォームの活用
- 結論:高度なワークロード保護でクラウドのレジリエンスを強化
クラウドワークロード保護(CWP)の仕組み
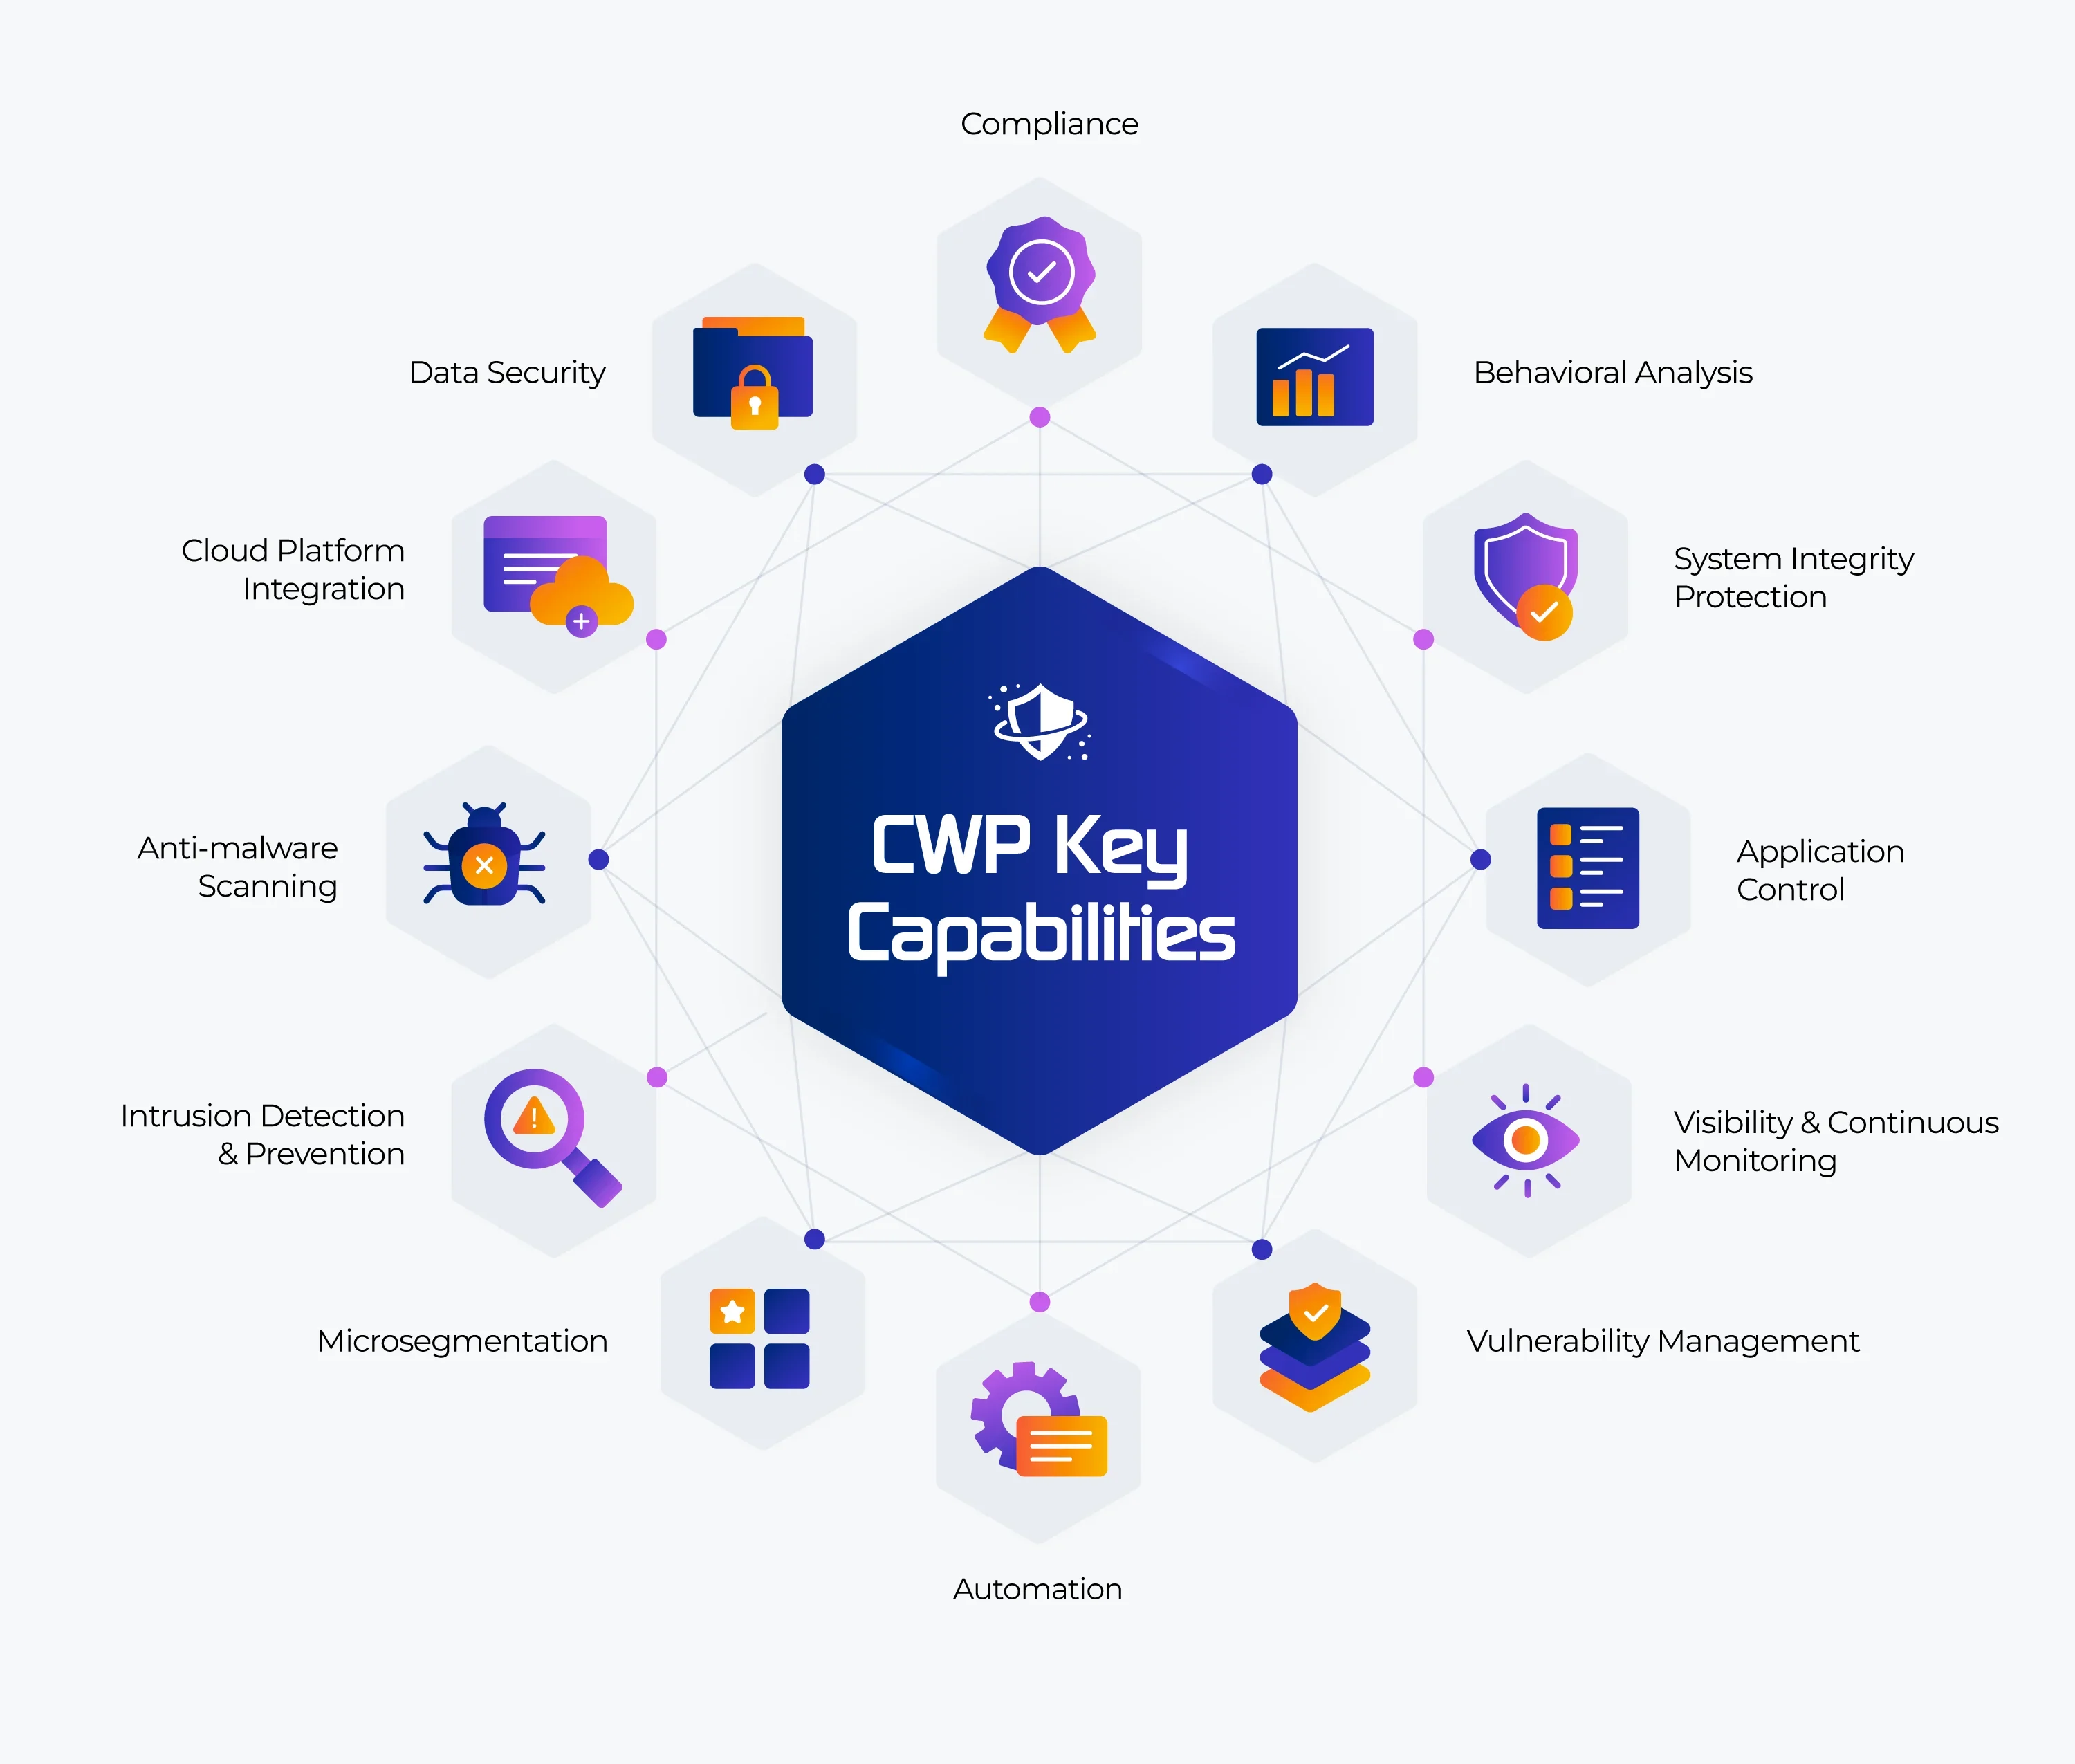
クラウドワークロード保護プラットフォーム(CWPP)は、クラウドワークロードをマルウェア、ランサムウェア、分散型サービス拒否(DDoS)攻撃、クラウドの設定ミス、内部脅威、データ侵害から保護します。クラウドサービスプロバイダー(CSP)は独自のネイティブセキュリティを提供しますが、CWPPはワークロードの要件に合わせた、カスタマイズ可能な保護と管理のレイヤーを追加します。クラウドセキュリティを包括的に管理し、リスクを低減するとともに資産を保護します。クラウドセキュリティリスクのうち、クラウドサービスプロバイダーが対応しないものである設定ミスやユーザー接続の脆弱性などにも対処します。CWPPは、セキュリティイベントを防止・検知・対応するため、次のアプローチを実装します。
可視性と継続的な監視
CWPPは、PC、仮想マシン、コンテナ、サーバーレス構成を監視し、システム全体を管理します。そのためには、CWPの重要な要素であるクラウドワークロードの挙動をリアルタイムで監視する必要があります。CWPPツールを使えば、ワークロードの設定、ソフトウェアインベントリ、ネットワーク接続、ユーザーアクセス権限をすべて可視化できます。これにより、セキュリティチームは異常や違法行為、セキュリティリスクをより迅速に検知し、対応力とリスク軽減能力を高められます。
通常とは異なるパターンが見つかると、観察とさらなる調査が促されます。異常検知システムは、過去のデータや傾向を分析して異常な挙動を識別します。例えば、Webサーバーが突然、未知のIPアドレスに接続すると、アラートが発生する可能性があります。通常の挙動のベースラインを確立したうえで、そこからの逸脱は潜在的なセキュリティ脆弱性を示します。CWPは、プログラムやオペレーティングシステム、ネットワークデバイスなど、ワークロードの構成要素からログを調査します。このプロアクティブな戦略により、CWPは異常が深刻な問題に発展する前に認識して対応できます。
脆弱性管理
CWPPは、既知のOS、アプリケーション、ソフトウェアの脆弱性やその他の問題がないか、クラウドワークロードを頻繁にスキャンします。スキャンは計画的に実行することも、環境の変更をきっかけに実行することもできます。脆弱性を特定した後、CWPPはその影響や悪用の可能性、ビジネスへの影響を評価します。重大な脆弱性には直ちに対処します。CWPPはパッチやアップグレードを推奨し、自動パッチ管理と安全な設定を可能にします。
CWPPは脆弱性データベースを維持し、最新の脅威インテリジェンスを反映するよう定期的に更新します。新たな脆弱性が発見されると、セキュリティチームにリアルタイムで通知します。関係者や監査担当者、コンプライアンス担当者には、詳細な脆弱性レポートを提供します。CWPPでは、組織が脆弱性ポリシーをリスク許容度やコンプライアンスに合わせてカスタマイズし、個別の評価と対応を行えます。
侵入検知と防御
CWPPは、不正アクセスの試みを認識して阻止することで、リアルタイムに防御します。侵入検知・防御システム(IDPS)は、不正アクセスや有害な活動を検知・防止するため、クラウドワークロードセキュリティの重要な構成要素です。
IDPSは、既知の攻撃パターン(シグネチャ)のデータベースを利用し、特定のマルウェアや侵入の試みなど、一般的な脅威を認識してブロックします。継続的な監視と同様、IDPSの異常ベースの検知では、攻撃を示唆する異常がないか、トラフィックパターンやユーザーの挙動を調査します。IDPSは、認識した脅威に対して、疑わしいトラフィックをブロックまたは迂回させ、不正アクセスを防止できます。
マイクロセグメンテーション
CWPプラットフォームが採用するマイクロセグメンテーション戦略は、クラウド環境をそれぞれ独自のセキュリティ保護を備えた、より小さく隔離されたセグメントに分割します。この方法は、クラウドワークロード間での脅威の横移動を抑え、セキュリティを強化します。
クラウドリソースは互いにネットワーク分離されるため、ワークロード間の不正な通信は不可能になります。各タスクセグメントには独自のアクセス制約を設定でき、企業は必要なリソースにだけ接続を限定できます。マイクロセグメンテーションは、接続の継続的な再検証を求めるゼロトラストの概念と一致します。システムの各部分を分離することで、CWPPは攻撃の拡散を防ぎます。1つのコンポーネントに障害が発生しても、他のコンポーネントは正常に動作を続けられます。
振る舞い分析
振る舞い分析は、機械学習を活用したアプローチで、クラウドワークロードやアプリケーションの活動を評価し、潜在的なセキュリティ問題を特定します。CWPPは挙動のベースラインを作成し、異常な変化が起きるとユーザーに警告します。例えば、外部サーバーへの突然の大量データ転送は、データ持ち出しを示唆する可能性があります。機械学習モデルは過去のデータを使って、典型的なクラウドワークロードやアプリケーションの挙動を特定します。予期しないネットワーク活動や不正なデータアクセスなどの異常がアラートを発生させ、迅速な調査と対応を可能にします。
システム完全性の保護
CWPPは基本的なシステムコンポーネントを改ざんから保護し、攻撃者が重要なコンポーネントに干渉するのを防ぎます。セキュリティチームによる侵害の検知・軽減に加え、フォレンジック調査や証拠収集にも役立ちます。CWPPは、ハッシュベースの検証、ファイル完全性監視、構成管理、自動修復などの手法を用いて、ファイルや設定、ソフトウェアへの望ましくない変更を防ぎます。一部のCWPPは、コンポーネントを読み取り専用とみなす「イミュータブルインフラストラクチャ」アプローチをサポートしています。更新時には新しいインスタンスが作成されるため、不正な変更を回避し、侵害後の迅速な復旧を確実にします。
アプリケーション制御
CWPPはアプリケーションの活動を管理し、マルウェアの脅威を低減します。アプリケーションは、許可されたものを集めたホワイトリストと、拒否されたものを集めたブラックリストに分類されます。承認済みのアプリケーションだけが動作を許可され、脅威インテリジェンスを使って審査されます。一方、疑わしいアプリケーションは評判スコアに基づいて自動的に禁止されます。振る舞いベースの手法は、シグネチャで見逃される新たな脅威を検知します。一部のCWPPは、隔離監視のためにサンドボックスアプリケーションを使用します。管理者は、許可するアプリケーションや条件、権限を細かく指定するポリシーを作成できます。攻撃を防ぐため、CWPPは危険なプログラムを自動的にブロック、隔離、または削除します。
マルウェアの検知と防止
CWPPは定期的にクラウドワークロードをスキャンし、シグネチャやヒューリスティックを利用してウイルス、ワーム、トロイの木馬などの脅威を排除します。ファイルに既知のマルウェアシグネチャがないか確認します。詳細スキャンは、ファイル、メモリ、レジストリ、プロセスをすべて対象とします。SIEMと統合することで、検出されたマルウェアやイベントを一元管理できます。マルウェアや脅威が検出されると、CWPPソリューションはファイルやコンピューターの隔離、通信の制限、管理者への警告などの措置を自動化します。
クラウドプラットフォーム統合
クラウドプロバイダーは、CWPPなどのサードパーティーツールがクラウドリソースと連携して管理できるAPIを提供しています。CWPPはAPIを使って情報を取得し、ポリシーを適用し、リソースに対してアクションを実行します。特定のクラウドサービスとは直接連携します。例えばAWSベースのCWPPは、Amazon EC2、S3、Lambdaと連携し、各サービス内のセキュリティを強化します。APIは、仮想マシン、コンテナ、ストレージ、サーバーレス処理などのリソースの検出とインベントリ作成を支援します。セキュリティルールはAPIを使って直接適用されます。
CWPPは自動デプロイにより、セットアップを容易にします。アクセス制御を適用するため、セキュリティグループやファイアウォール、ネットワークソリューションと接続します。複数のサービスからログを収集し、全体像を把握できます。一部のCWPPは異なるクラウドプロバイダーにも対応し、さまざまな環境で一貫したセキュリティを保証するため、マルチクラウド戦略に適しています。
データセキュリティ
データ保護は、あらゆるCWPプラットフォームの重要な機能です。未承認のアクセスや持ち出し、漏えいを防ぐため、暗号化、DLP、アクセス管理を備える必要があります。これらの対策は保存中および転送中のデータを保護し、侵害の可能性を低減します。
CWPPは、保存中および転送中の暗号化によってデータセキュリティを優先します。データベースやストレージ、通信向けの暗号化管理ソリューションを提供します。きめ細かなアクセス制御により、承認されたユーザーだけがデータにアクセスできます。ID管理との統合によって、役割と権限を管理します。DLPはデータの不正な転送を監視・阻止し、内部脅威の防止にも役立ちます。ブロックや暗号化などの措置を講じる前に、パターンやキーワード、形式を検索します。トークン化やデータマスキングを使用して、機密データをトークンに置き換えることもできます。実際のデータは別の場所に安全に保管され、承認されたユーザーだけが復号できます。CWPPは機密データを検出・分類し、不正アクセスが発生するとアラートやアクションを発生させます。安全なワークロード設定や権限、サービス、ベストプラクティスを確保します。
関連記事:クラウドセキュリティのベストプラクティス
自動化
CWPPはセキュリティ脅威の検知と特定をリアルタイムで自動化します。異常が発生すると、隔離やブロック、通知などの自動対応が開始されます。インシデントが発生すると、隔離、復元、対応手順の開始など、あらかじめ設定されたアクションが実行されます。脆弱性へのパッチ適用も自動化されます。CWPPは、組織が定めたセキュリティポリシーを常に適用します。例えば、ポリシーでポートを制限している場合、CWPPは不要または安全でないポートを閉じます。自動化により、制御を維持しながらリソースを拡張できます。24時間365日の監視と対応を実現します。
コンプライアンス
CWPPは、組織が適切な制御を実施していることを示すため、コンプライアンス報告用のクラウドデータを収集します。セキュリティ設定を監査、評価、報告します。特定のコンプライアンス要件を満たすポリシーをCWPPで定義し、適用できます。GDPR、HIPAA、PCI DSSなどの標準に制御を対応付けた、安全な設定テンプレートを提供します。CWPPはコンプライアンスの証拠としてログを作成し、変更やアクセスを監視します。違反が発生した場合は、アラートを発生させてユーザーに通知し、迅速な対応を促します。自動評価によってコンプライアンスを定期的に監視し、遵守状況を示します。
CWPの主な脅威5つ
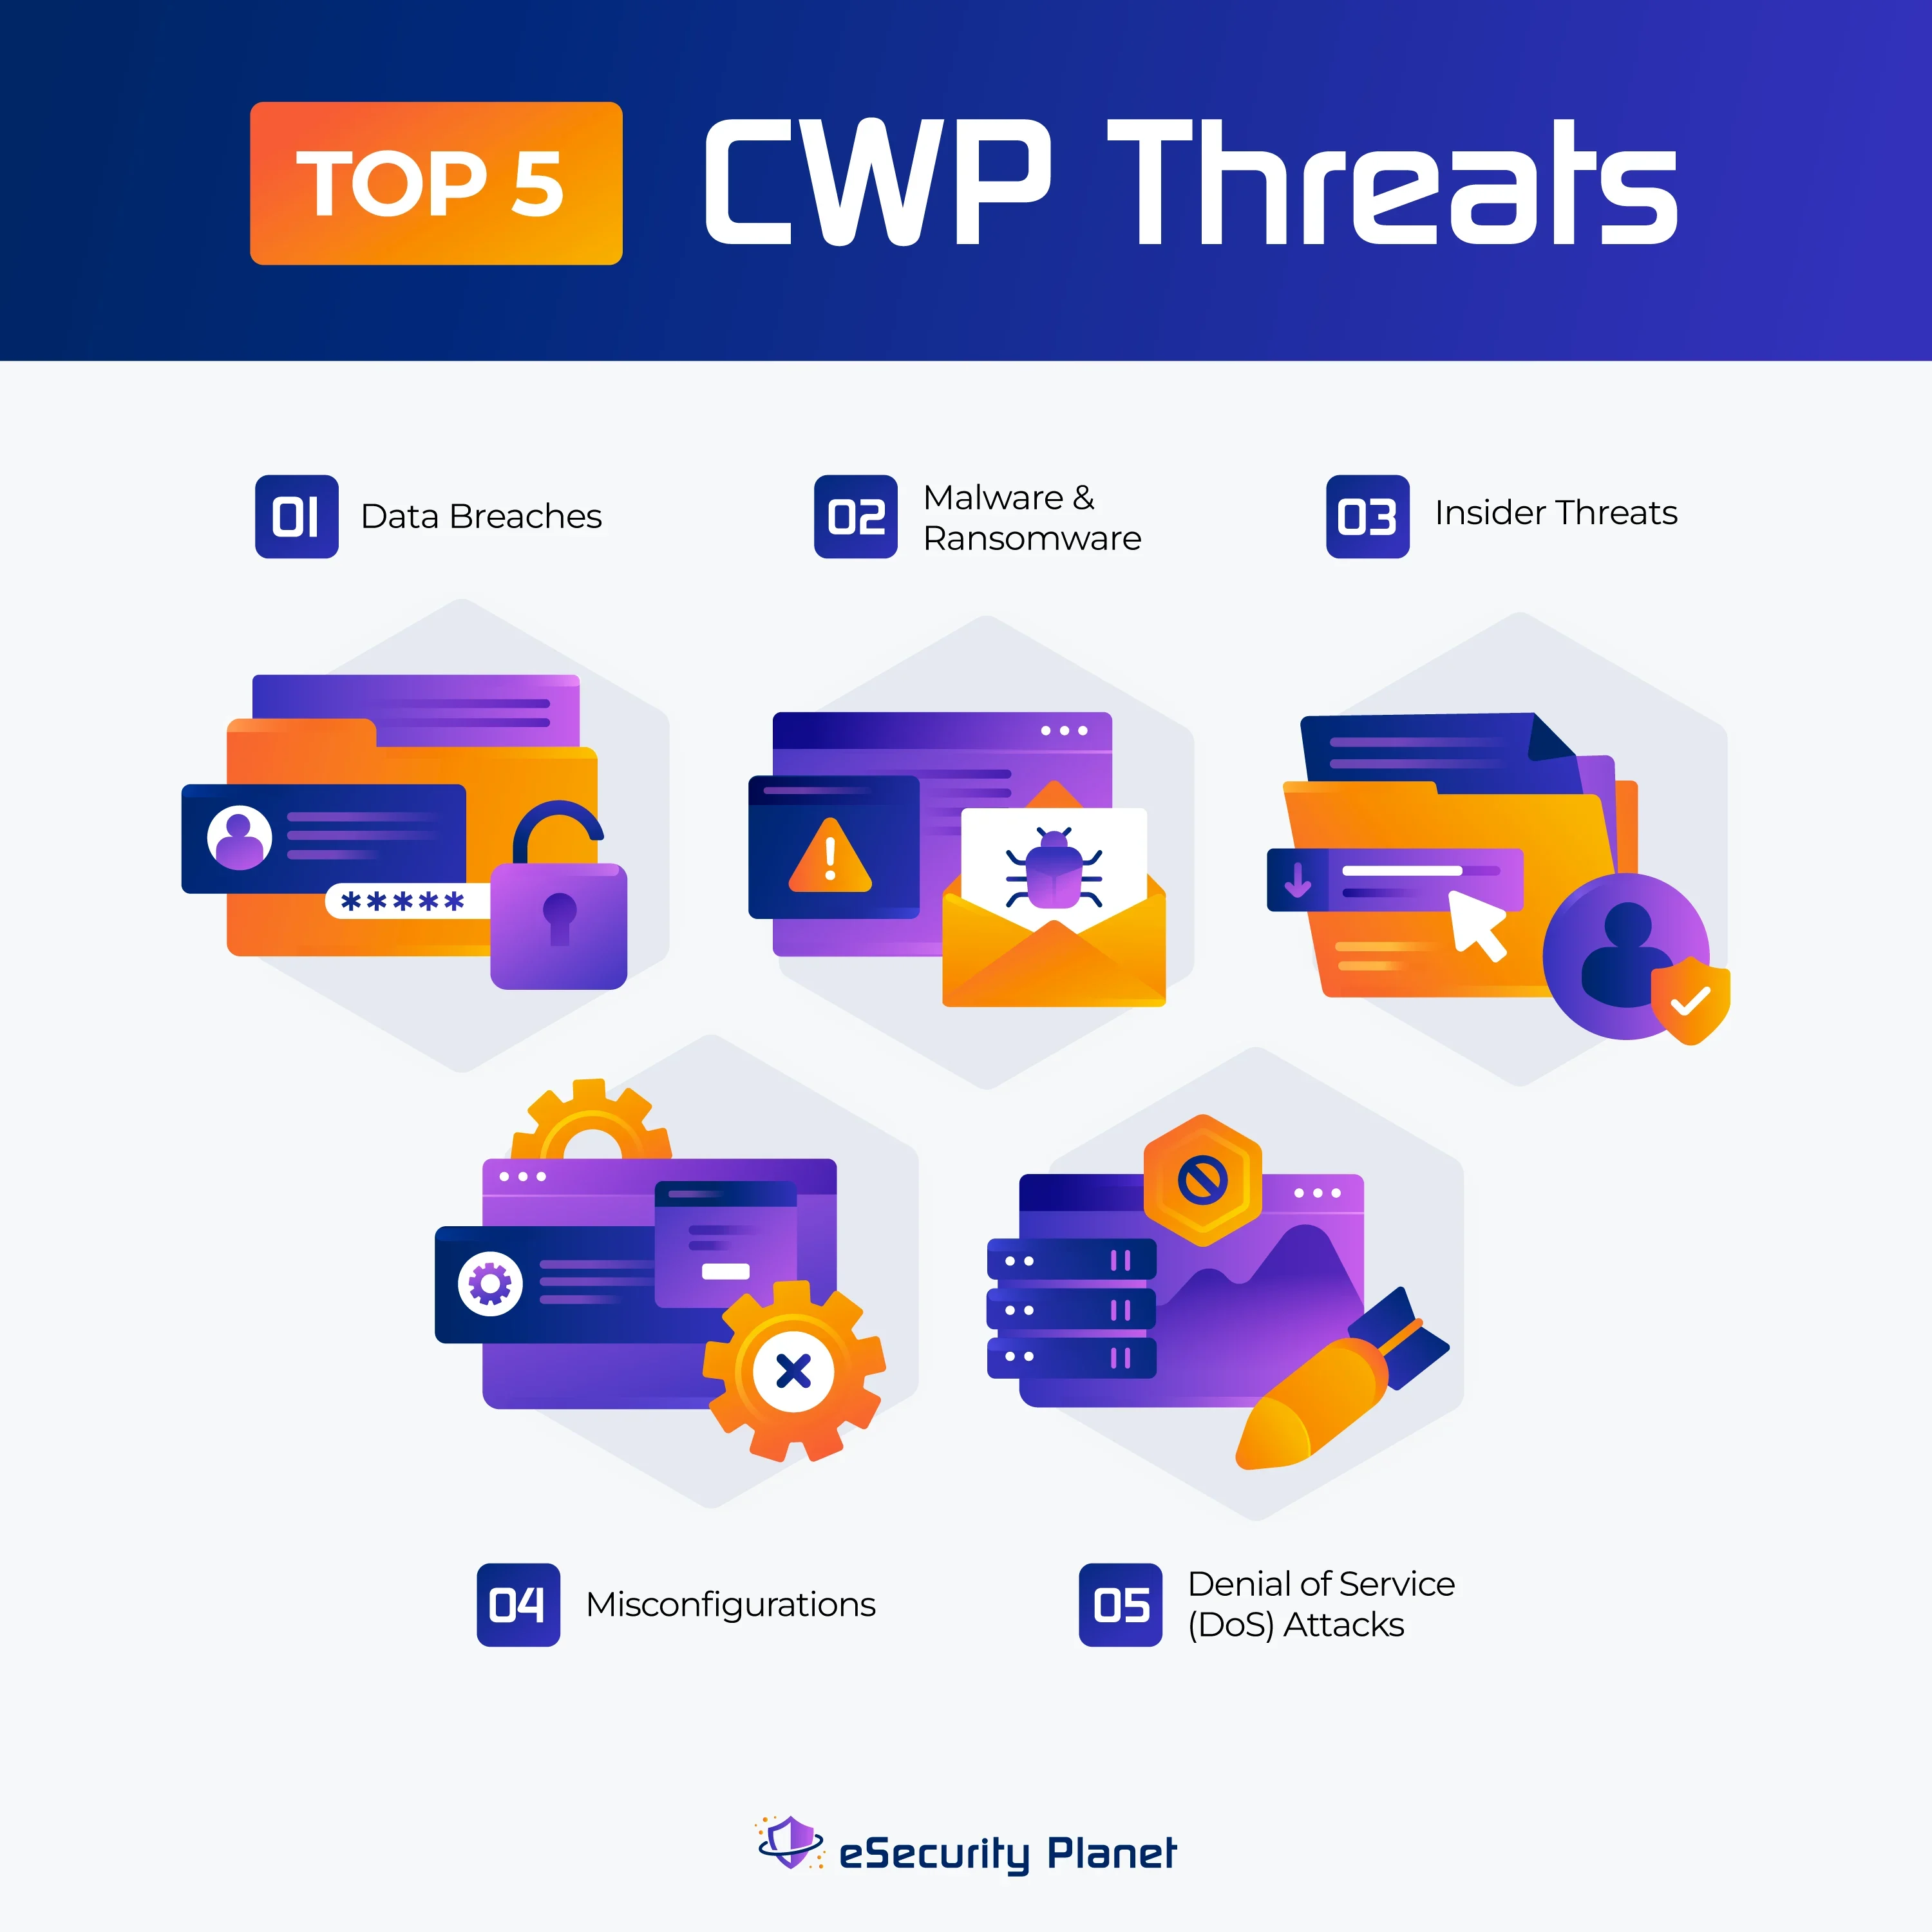
クラウドワークロード保護プラットフォームは、さまざまなクラウドセキュリティリスクへの対策に適しています。
データ侵害
データ侵害とは、クラウドワークロード内の機密データに不正アクセスされ、データ損失やプライバシーリスクにつながることです。侵入を防ぐため、CWPテクノロジーは暗号化、アクセス制御、データ監視を重視します。クラウドワークロードには、顧客データ、財務・決済記録、企業秘密や知的財産などの重要情報が保存されています。
CSPでは責任共有モデルが採用されています。サービスプロバイダーはインフラを保護し、顧客はデータとアプリケーションを保護します。クラウドワークロードの設定を誤ると、意図せずデータが公開される可能性があります。攻撃者は、安全でない設定や開放されたポート、APIによって生じた脆弱性を悪用できます。クラウドはマルチテナント環境であることが多いため、適切に分離されていなければ、ある領域での侵害が他の領域にも影響を及ぼす可能性があります。
マルウェアとランサムウェア
マルウェア感染やランサムウェア攻撃は、クラウドワークロードを機能不全に陥らせ、関連するワークロードへ拡散して被害を拡大させる可能性があります。フィッシングや、パッチ未適用のソフトウェア、設定ミスが一般的な侵入経路です。こうした脅威に対抗するため、CWPシステムはリアルタイムスキャン、振る舞い分析、自動対応を利用します。
内部脅威
内部脅威は、従業員や請負業者、パートナーなどの承認済みユーザーが、機密データの窃取や漏えいによってクラウドワークロードへのアクセス権を悪用すると発生します。内部関係者は正当なアクセス権を利用して発見を免れ、標準的なセキュリティ制御を回避することもあります。システムや手順に精通しているだけでなく、弱点や内部情報も把握しています。このアクセス権によって、専有データや顧客データ、財務データなどの重要情報を標的にできます。内部関係者はクラウドワークロードのデータを改ざんし、運用と完全性を損なう可能性があります。情報を妨害・開示したり、クラウドインフラに損害を与えたりすることもあります。また、意図せずフィッシングの被害に遭い、認証情報を危険にさらして攻撃者に不正アクセスを許す可能性もあります。効果的なCWP手法は、外部と内部の双方のリスクを軽減します。
設定ミス
設定ミスは、クラウド環境において深刻でありながら過小評価されがちなリスクです。クラウドリソースやアプリケーション、サービスが適切に設定されていないことで発生し、悪用可能な脆弱性を生み出します。その結果、データ侵害や不正アクセス、サービス停止など、さまざまなセキュリティリスクにつながります。
設定ミスによって、機密データやリソースが意図せずパブリックインターネットに公開されることがよくあります。その結果、攻撃者が機密情報にアクセスできる可能性があります。設定ミスによって未承認ユーザーにアクセスを許し、攻撃者がワークロードやサービスを侵害することもあります。認証方式が弱いと、推測されやすい認証情報につながる可能性があります。設定を誤ったAPIは重要な機能やデータを公開し、攻撃者によるリソースの操作や不正なデータアクセスを可能にします。クラウドシステム内での横移動も許してしまい、被害を拡大させる可能性があります。設定ミスによって規制基準に違反し、法的・金銭的な結果を招くこともあります。
サービス拒否(DoS)攻撃
DDoS攻撃は、悪意のあるトラフィックを大量に送り付けたり、脆弱性を悪用したりして、クラウドサービスの可用性とパフォーマンスを標的にし、通常の業務を妨害します。サービス拒否攻撃はデータの機密性を直接脅かさない場合もありますが、組織のサービス提供に大きな影響を与え、金銭的損失や評判の低下、業務の中断につながる可能性があります。攻撃者はクラウド環境の拡張性を利用して、クラウドシステムに過大な負荷をかける、より強力で複雑なDDoS攻撃を仕掛けられます。また、データ窃取やマルウェアのインストールなど、別の活動から注意をそらすためにDDoS攻撃を利用することもあります。CWPソリューションには、こうした攻撃を検知・軽減するシステムが含まれます。
ワークロード保護とアプリケーションセキュリティの違い
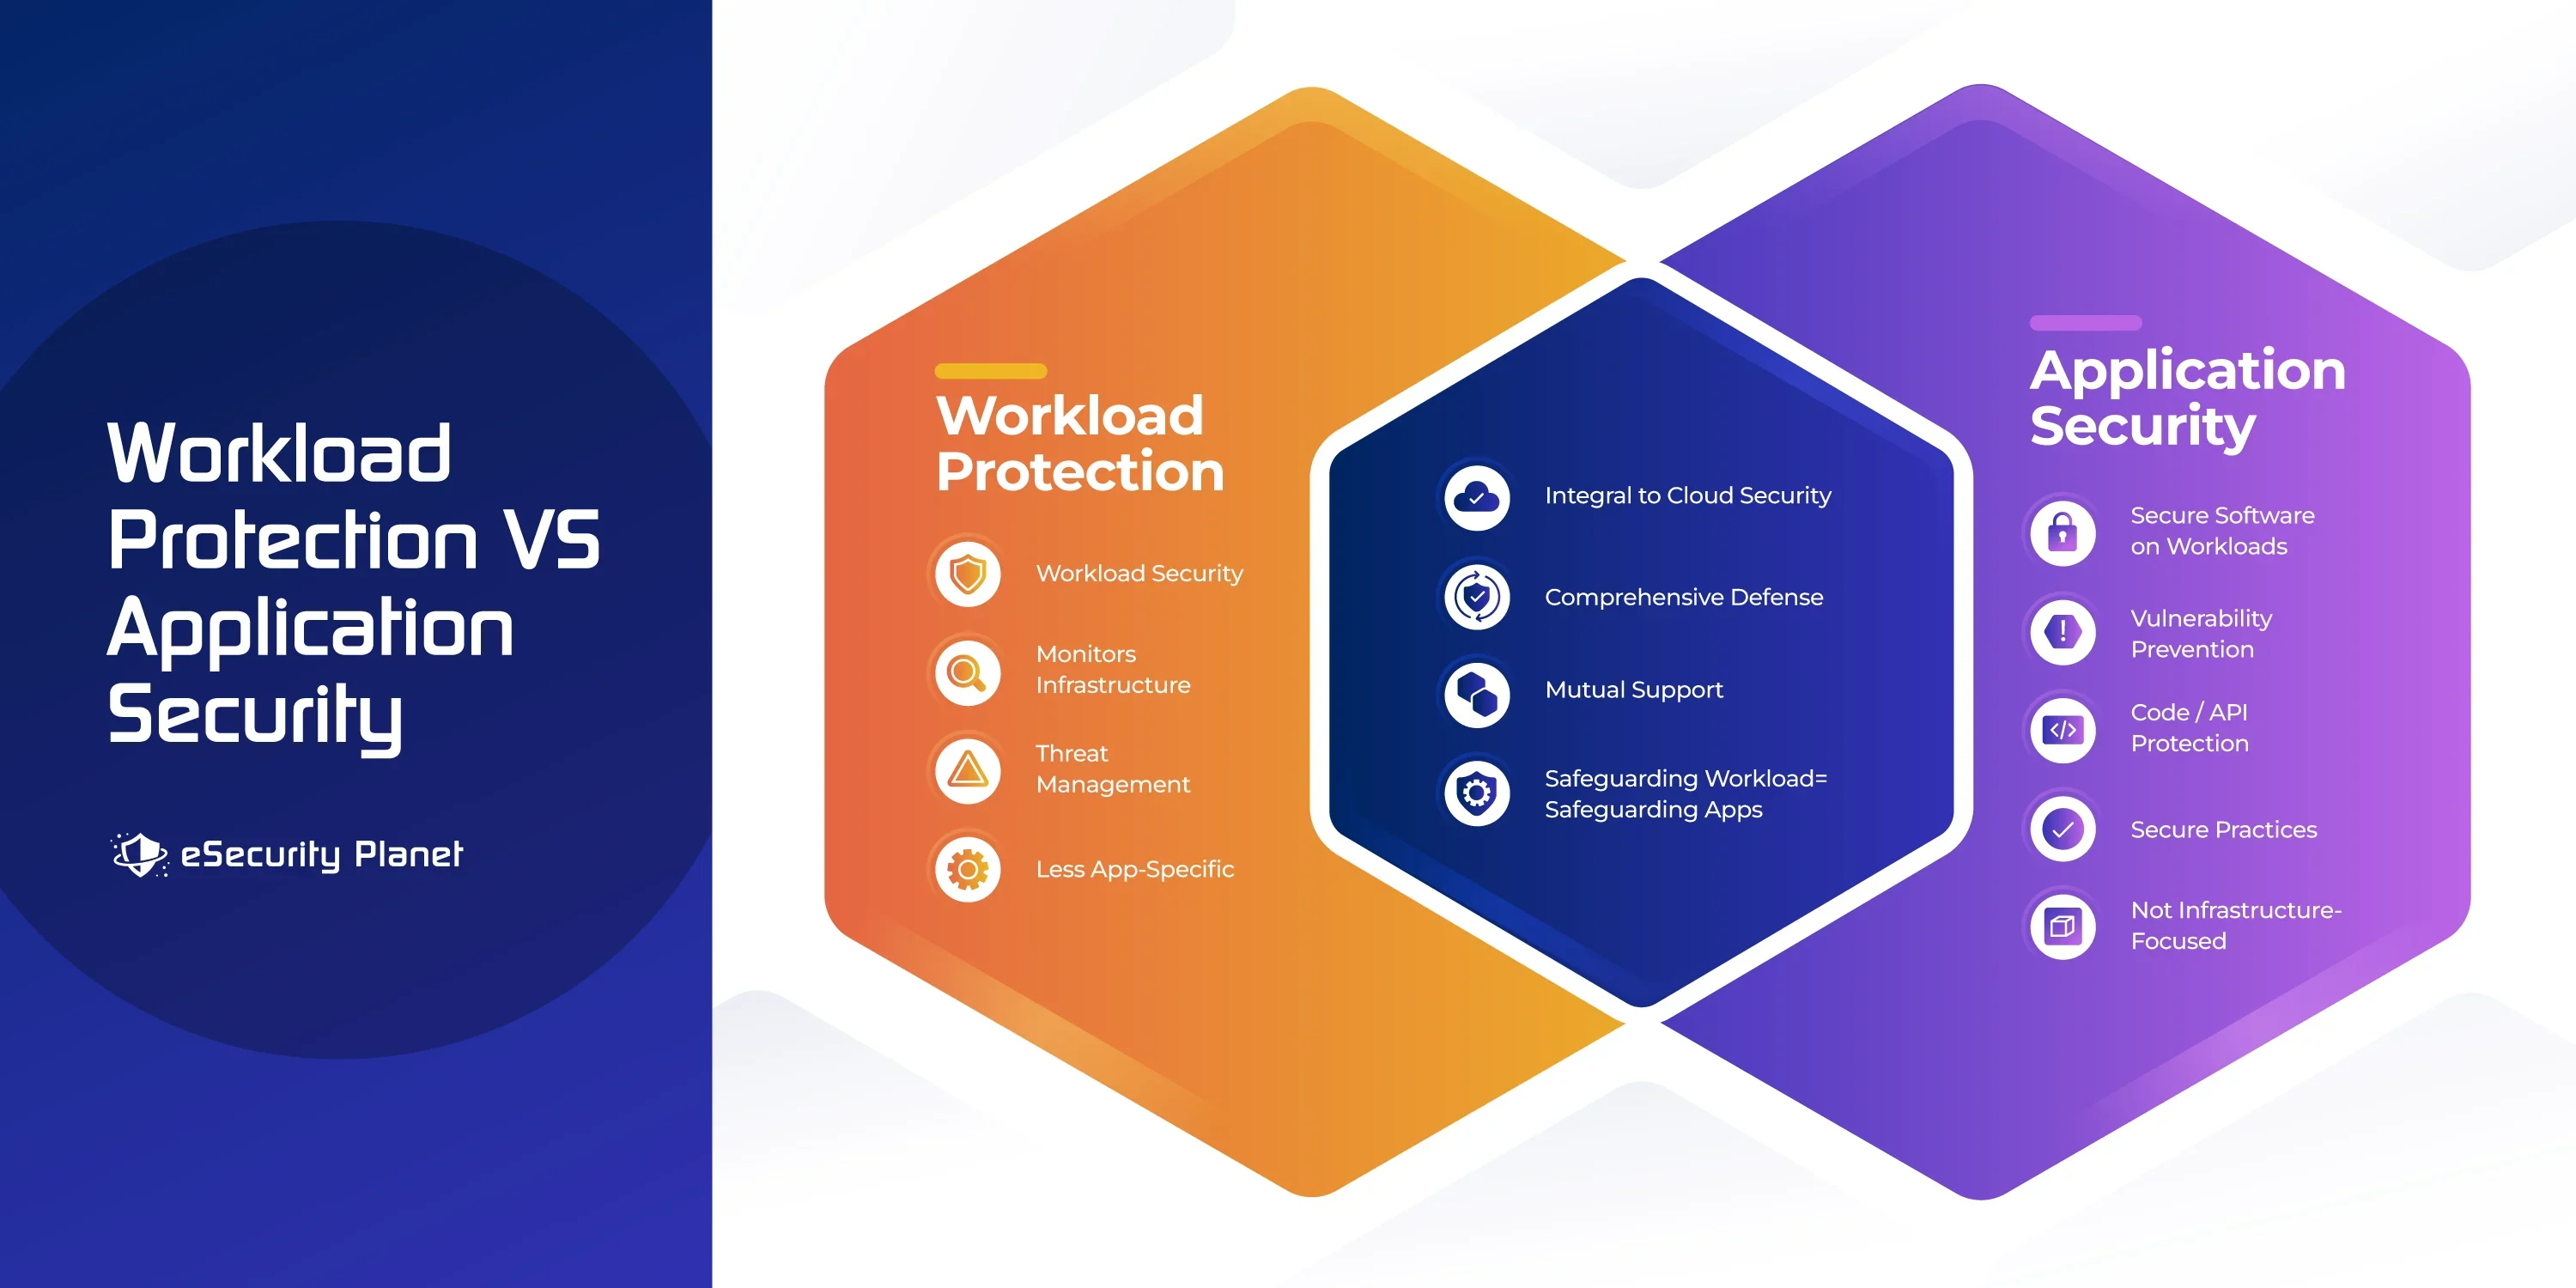
セキュリティの異なる側面に対応するものですが、クラウドワークロード保護とアプリケーションセキュリティは、Cloud Workload Protection Platform内で相互に関連し、補完し合う関係にあります。CWPPソリューションがクラウド環境の保護に重点を置くのに対し、アプリケーションセキュリティは、セキュアな開発やコーディングからAPI、脆弱性管理まで、アプリケーション自体の安全性を確保する、より深い取り組みです。つまり、アプリケーションセキュリティとクラウドワークロード保護は補完的なプラクティスであり、両者を組み合わせることで、攻撃の可能性に対する包括的な防御を実現できます。
より包括的なCloud Native Application Protection Platforms(CNAPP)は、クラウドワークロード保護プラットフォーム、クラウドセキュリティポスチャ管理(CSPM)、クラウドインフラストラクチャ権限管理(CIEM)、Infrastructure-as-Code(IAC)スキャンなど、さまざまなクラウドセキュリティツールと機能を統合します。これにより、クラウドワークロードやアプリケーション、ID・アクセス管理、開発環境などを脅威や脆弱性から保護します。
クラウドワークロード保護のメリットとは?
クラウドシステムのセキュリティ強化を目指す企業にとって、クラウドワークロード保護の導入には次のようなメリットがあります。
- 自動化は、セキュリティ手順を迅速化するためにCWPシステムで頻繁に利用されます。脅威や弱点への自動対応によって、迅速かつ確実な措置を講じられます。
- CWPソリューションは、さまざまな危険からクラウドワークロードを守るために特別に設計された追加の保護レイヤーを提供します。その結果、重要なデータやアプリケーションをサイバー攻撃から保護できます。
- クラウドワークロードのリアルタイム監視をCWPシステムが提供するため、セキュリティ問題を迅速に特定して対応でき、データ侵害の防止にも役立ちます。
- CWPソリューションは、ワークロードが潜在的な脅威にさらされる範囲を最小限に抑えることで、マイクロセグメンテーションや脆弱性管理などの戦略によって攻撃対象領域を縮小します。
- 必要なセキュリティ対策を適用することで、CWPテクノロジーは企業がコンプライアンス規制に対応できるよう支援します。
- クラウド環境の拡張性は状況に応じてその場で変更できますが、CWPソリューションはこうした 拡張性に対応できるよう設計されています。新しいワークロードやリソースにも容易に適応しながら、常にセキュリティ対策を維持できます。
- CWPプラットフォームは、クラウドワークロードのセキュリティ状況を包括的に把握するための情報を提供します。組織はこの情報を活用して、セキュリティ強化について十分な情報に基づく判断を下し、最も効果的な対策を確実に実施できます。
クラウドワークロード保護の課題とは?
クラウドワークロード保護には多くのメリットがある一方、企業が対処すべき固有の課題もあります。
- セキュリティ管理:クラウドのワークロードは動的であり、需要に応じて継続的にスケールアップまたはスケールダウンします。こうした変化の中でセキュリティ対策を最新かつ一貫した状態に保つには、慎重な計画が必要です。
- 責任共有:責任共有モデルでは、クラウドサービスプロバイダーがインフラを保護し、顧客がデータとアプリケーションの保護を担います。この役割分担は分かりにくい場合があり、組織が認識している以上に大きなセキュリティ負担を招く可能性があります。
- CI/CD統合:DevOpsを採用する企業は、迅速かつ頻繁なソフトウェアリリースを目指します。このプロセスにセキュリティを無理なく組み込むには、スピードをある程度犠牲にせざるを得ない場合があります。
- 誤検知:セキュリティ設定が厳しすぎると誤検知が発生し、不要な介入を招いて業務に影響を及ぼす可能性があります。
- コスト:最適なクラウドセキュリティツールには高額なものもあります。企業はセキュリティ上の懸念と予算上の制約を両立させなければなりません。
クラウドワークロード保護プラットフォームの活用
これらのクラウドワークロード保護プラットフォームは、クラウドワークロードのセキュリティ問題を防止、特定、対応するためのさまざまな手法とツールを提供します。企業がワークロードをクラウドに移行して実行する中でも、CWPPツールが提供する可視性、制御、自動化によって、強固なセキュリティ体制を維持できます。代表的なクラウドワークロード保護プラットフォームには、次のようなものがあります。
Illumio Core
高度なマイクロセグメンテーション機能に最適
Illumio Coreの高度なマイクロセグメンテーション機能により、企業はワークロード全体にきめ細かなセキュリティ境界を定義し、脅威の横移動を阻止できます。Illumio Coreには、リアルタイムの脅威検知、ワークロードの可視性、適応型セキュリティポリシーなどの機能も備わっています。変化するワークロードに対応し、可視性を効率化できるため、クラウドワークロードの保護に有用な選択肢です。
Illumio Coreの価格は、保護対象ワークロード50件とポート25個あたり、年間7,080ドルからです。
Orca Security
高度なクラウド設定機能に最適
Orca Securityは、エージェントレスの手法と広範なクラウド可視性によって、クラウド設定セキュリティの分野をリードしています。複数のクラウドプラットフォームを横断した継続的な監視機能と幅広い可視性を提供します。エージェントを必要とせずに脆弱性を特定できる点が特徴の1つであり、パフォーマンスへの影響を抑え、容易にセットアップできます。
Palo AltoのPrisma Cloud
DevOps統合とコンテナセキュリティに最適
Palo AltoのPrisma Cloudは、強力なクラウドセキュリティを提供します。セキュリティをDevOpsプラクティスに統合し、コンテナを確実に保護することに優れています。コンテナセキュリティ機能には、イメージスキャン、ランタイムセキュリティ、コンプライアンス監視が含まれます。Prisma Cloudは、クラウド保護とデータ損失防止を包括的に実施することで、さらなるセキュリティレイヤーを追加します。
価格は、100個のBusiness Editionクレジットあたり年間9,000ドルからです。詳細については、Palo AltoのPrisma Cloudの料金ガイドもご覧ください。
Sophos Cloud Workload Protection
使いやすいインターフェースに最適
Sophos Cloud Workload Protectionは、使いやすいインターフェースで知られており、規模を問わずあらゆる組織で利用できます。可視性、暗号化、脅威防止など、包括的なセキュリティ機能を提供します。他のセキュリティ製品やシステムと容易に統合できることが、主なメリットの1つです。
Trend Micro Deep Security
ハイブリッドクラウド環境に最適
ホストベースのファイアウォール、マルウェア対策、脆弱性管理、侵入防止機能を備えたTrend Micro Deep Securityは、ハイブリッドクラウド環境で力を発揮します。プライベートクラウドとパブリッククラウドの両方におけるデプロイメントで、ワークロードを包括的に保護します。ハイブリッドクラウドアーキテクチャをサポートし、強力なセキュリティ機能を備えているため、クラウドセキュリティの向上を目指す企業に適しています。
詳しいガイドはクラウドワークロード保護プラットフォーム(CWPP)のトップ製品をご覧ください。
結論:ワークロード保護でクラウドのレジリエンスを強化
クラウドワークロードは組織にとって最も重要な資産の一部であり、保護するには固有のセキュリティ制御が必要です。そのため、効果的なクラウドセキュリティ計画には、システムの不可欠な要素としてクラウドワークロード保護を組み込む必要があります。CWPPは、マイクロセグメンテーション、コンテナセキュリティ、クラウド設定保護など、機密データの保護、不正アクセスの防止、コンプライアンスの維持に不可欠なさまざまな機能を提供します。CWPの仕組みやメリット、課題、市場で利用できるプラットフォームを理解することで、組織はクラウド環境を強化し、潜在的な攻撃に対抗しながら、複雑なクラウドコンピューティングの世界を適切に進められます。
次に、クラウドセキュリティ企業のトップ製品をご覧ください。