

















La sécurité des bases de données cloud désigne l’ensemble des techniques et procédures utilisées pour protéger les espaces de stockage cloud contre les attaques malveillantes ou accidentelles. Elle protège les données en authentifiant les utilisateurs et les appareils, en contrôlant l’accès aux données et aux ressources et en respectant les exigences réglementaires. Cette approche de sécurité protège contre les menaces courantes telles que les violations de données, les attaques DDoS, les virus, les pirates informatiques et les accès non autorisés dans les environnements cloud.
- Fonctionnement de la sécurité des bases de données cloud
- Qui doit utiliser la sécurité des bases de données cloud ?
- 4 types de sécurité des bases de données cloud
- Avantages de la sécurité des bases de données cloud
- Menaces visant la sécurité des bases de données cloud
- Bonnes pratiques pour la sécurité des bases de données cloud
- Meilleurs outils de sécurité des bases de données cloud
- Foire aux questions (FAQ)
- En résumé : sécurisez vos bases de données cloud dès maintenant
Fonctionnement de la sécurité des bases de données cloud
La sécurité des bases de données cloud implique souvent d’identifier les données sensibles, de définir des politiques, d’utiliser le chiffrement, d’installer des restrictions d’accès, d’effectuer des audits, de surveiller les journaux, et bien plus encore, mais cela peut varier selon les ressources de l’entreprise. Il s’agit d’une responsabilité partagée entre l’entreprise (équipes réseau, DBA, sécurité, applications, conformité et infrastructure) et son fournisseur cloud, qui nécessite des évaluations et des ajustements réguliers.
Voici un aperçu du fonctionnement de la sécurité des bases de données cloud et des personnes généralement chargées de mettre en œuvre ces méthodes :
| Étape | Rôle responsable | Exécution |
|---|---|---|
| 1. Identifier toutes les données sensibles de la base de données. | • Administrateur de base de données (DBA) • Équipe de sécurité • Équipe de conformité | • Créer un inventaire des informations sensibles. • Utiliser des référentiels de classification des données. • Utiliser des schémas de base de données et des organigrammes. • Déployer des outils de découverte des données. |
| 2. Créer et mettre en œuvre des politiques et processus de sécurité des bases de données. | • Équipe de sécurité • Équipe de conformité • Juridique • Personnel | • Documenter les politiques et les aligner sur les objectifs de l’entreprise. • Utiliser des modèles de politiques et les réglementations du secteur. • Optimiser les plateformes collaboratives. |
| 3. Établir des connexions chiffrées pour la transmission des données. | • Équipe réseau • Équipe de sécurité • Équipe infrastructure | • Employer des protocoles de communication sécurisés (HTTPS et SSL/TLS). • Utiliser des certificats. • Consulter les recommandations relatives au chiffrement. |
| 4. Définir des contrôles d’accès. | • Équipe de sécurité • DBA • Équipe infrastructure | • Gérer les listes et politiques de contrôle d’accès. • Utiliser des référentiels de contrôle d’accès. • Appliquer des modèles RBAC. •Mettre en œuvre des systèmes IAM. |
| 5. Effectuer un audit de la base de données. | • DBA • Équipe de sécurité | • Configurer les journaux d’audit. • Appliquer des outils de gestion des journaux. • Définir des procédures d’examen et d’analyse des journaux. |
| 6. Surveiller les journaux d’activité de la base de données. | • Équipe de sécurité • Équipe de réponse aux incidents | • Installer des outils d’analyse des journaux. • Définir les schémas de référence. • Faire intervenir le personnel de sécurité dans l’examen des journaux. |
| 7. Rechercher les injections SQL et autres vulnérabilités. | • Équipe de sécurité • Équipe applications • Testeurs d’intrusion | • Déployer des outils d’analyse des vulnérabilités et des référentiels de tests d’intrusion. • Suivre les principes du développement sécurisé. |
| 8. Prévoir les sauvegardes et la restauration. | • DBA • Équipe infrastructure | • Configurer les logiciels de sauvegarde et de récupération. • Définir la fréquence des sauvegardes. • Évaluer les techniques de récupération. |
| 9. Élaborer des plans de reprise après sinistre et de réponse aux incidents. | • Équipe de sécurité • DBA • Équipe infrastructure • Équipe de réponse aux incidents | • Élaborer des modèles de reprise après sinistre. • Définir les canaux de communication. • Tester les plans au moyen d’exercices. |
| 10. Planifier des inspections et des mises à jour de sécurité périodiques. | • Équipe de sécurité • Équipe de conformité | • Déterminer l’évaluation à réaliser. • Mettre à jour les procédures. •Maintenir des pratiques de sécurité cloud. |
Pour adopter une approche approfondie de la sécurité des bases de données cloud, vous devez mieux comprendre ses fonctions, ses types, ses avantages et ses menaces afin de prendre des décisions éclairées. La connaissance des dangers courants contribue également à réduire les risques en appliquant les bonnes pratiques et en utilisant les outils cloud appropriés. En adoptant une stratégie globale et sécurisée pour les bases de données cloud, vous maximisez les avantages du cloud computing pour votre organisation.
Qui doit utiliser la sécurité des bases de données cloud ?
La sécurité des bases de données cloud n’est pas seulement une mesure préventive ; c’est un investissement stratégique pour les entreprises. Toute organisation qui traite des données sensibles devrait adopter des pratiques de sécurité cloud afin d’éviter les violations de données et les coûts associés aux frais juridiques, à la réparation des systèmes, à l’indemnisation des victimes et aux amendes pour non-conformité.
- Les entreprises qui accordent de l’importance à la protection des données : Donner la priorité à l’application de pratiques de sécurité des bases de données cloud garantit la protection des informations sensibles contre les accès non autorisés et les violations de données.
- Les entreprises souhaitant renforcer la confiance des clients : Sécuriser votre base de données cloud renforce la confiance des clients en démontrant votre engagement en faveur de la sécurité des données cloud, en améliorant votre réputation et en favorisant la fidélité des clients.
- Les entreprises qui renforcent la continuité opérationnelle : En évitant les interruptions, une base de données cloud sécurisée protège les sources de revenus et garantit la continuité des opérations de l’entreprise, même face à d’éventuelles cybermenaces.
- Les organisations qui respectent les exigences réglementaires : Mettre en œuvre la sécurité des bases de données cloud vous permet de respecter efficacement les réglementations et d’éviter les sanctions et la responsabilité juridique associées aux violations de données.
- Les entreprises souhaitant réduire les risques financiers : Prévenir les coûts liés à la remédiation après une violation, notamment les éventuels paiements de rançon, peut faire économiser à votre entreprise des sommes et des ressources considérables.
4 types de sécurité des bases de données cloud
Chaque type de sécurité des bases de données cloud — sécurité réseau, gestion des accès, protection contre les menaces et protection des informations — garantit la confidentialité, l’intégrité et la disponibilité des données. Ces types constituent des couches de sécurité qui fonctionnent ensemble pour créer une architecture entièrement sécurisée, réduire les risques et protéger les données sensibles des attaques et des vulnérabilités dans les environnements cloud.
Sécurité réseau
La sécurité réseau constitue la première couche de protection des bases de données cloud et utilise des pare-feu pour empêcher les accès indésirables. Les pare-feu vous aident à respecter les politiques de sécurité des données cloud en régulant le trafic entrant et sortant au moyen de logiciels, de matériel ou de technologies cloud. En mettant en œuvre des mesures robustes de sécurité réseau, vous pouvez éviter les violations et les accès illégaux aux données, tout en garantissant la confidentialité et l’intégrité de vos données cloud.
Gestion des accès
Un autre type de sécurité des bases de données cloud est la gestion des accès, qui garantit que seuls les utilisateurs autorisés peuvent accéder aux données sensibles du cloud. L’authentification valide l’identité des utilisateurs, tandis que l’autorisation permet l’accès à certaines données selon des rôles et des autorisations prédéfinis. Elle réduit le risque de violation des données en limitant l’accès aux informations aux seuls employés autorisés, ce qui améliore la sécurité des données et la conformité aux exigences de confidentialité.
Protection contre les menaces
La protection contre les menaces consiste à prendre des mesures proactives pour détecter, évaluer et traiter toute menace visant la base de données cloud. Utilisez des outils d’audit pour surveiller et analyser les activités de la base de données à la recherche d’anomalies, et envoyer aux responsables des notifications en temps réel concernant les activités suspectes ou les violations potentielles. La surveillance continue garantit le respect des exigences de sécurité et permet de réagir rapidement afin d’atténuer les menaces et de préserver l’intégrité des données.
Sécurité des informations
Cette couche de sécurité vise à protéger les données stockées dans une base de données cloud. Les techniques de chiffrement transforment les données sensibles en formats illisibles, garantissant que même si elles sont interceptées, les personnes non autorisées ne puissent pas y accéder. Elle utilise également des sauvegardes régulières et des stratégies de reprise après sinistre pour garantir la disponibilité des données en cas de suppression, de corruption ou de cyberattaque.
Avantages de la sécurité des bases de données cloud
La sécurité des bases de données cloud offre un ensemble complet d’avantages qui répondent aux principales préoccupations liées aux bases de données, telles que la protection, l’accessibilité et la résilience des données. Elle favorise également la croissance et l’innovation agiles des entreprises en fournissant des solutions de gestion des données évolutives, sécurisées et fiables. En tirant parti des avantages suivants, vous pouvez améliorer l’efficacité opérationnelle, renforcer votre posture de sécurité et mieux gérer vos ressources de données :
- Évolutivité : Ajuste la taille et les performances de la base de données pour répondre à l’évolution des exigences de l’entreprise sans entraîner de mises à niveau coûteuses ni d’interruptions.
- Visibilité accrue : Permet de mieux surveiller les opérations internes, l’emplacement des données, les actions des utilisateurs et les types d’accès.
- Intégration d’applications natives efficaces : Permet aux développeurs de créer des applications natives efficaces qui utilisent des données stockées dans le cloud, ce qui accélère les processus de déploiement des applications.
- Chiffrement sécurisé des données : Utilise des algorithmes de chiffrement avancés pour protéger les données en transit, en stockage et lors de leur partage.
- Accès pratique : Favorise la flexibilité et la collaboration entre les équipes distantes, ce qui permet d’échanger et de partager facilement les données sans compromettre la sécurité.
- Reprise après sinistre fiable : Comprend des sauvegardes sécurisées conservées sur des serveurs externes, permettant aux entreprises de restaurer rapidement leurs données et de poursuivre leurs opérations.
Menaces visant la sécurité des bases de données cloud
Malgré leurs avantages, les bases de données cloud sont vulnérables à des menaces telles que les failles d’API, les violations de données, les fuites de données, les attaques par déni de service, les logiciels malveillants et les accès non autorisés. Ces dangers, inhérents aux systèmes modernes, menacent la sécurité des données et peuvent causer de graves dommages. Heureusement, il existe des moyens d’atténuer ces menaces.
Vulnérabilités des API
Les API non sécurisées peuvent être utilisées par des attaquants pour obtenir un accès non autorisé à la base de données. Les failles de conception ou d’implémentation des API, telles qu’une authentification insuffisante ou une validation incorrecte des entrées, peuvent servir à modifier les données ou à accéder à des informations sensibles.
Pour éviter les vulnérabilités des API, utilisez des méthodes d’authentification robustes telles qu’OAuth ou les clés d’API, chiffrez les données en transit, mettez régulièrement les API à jour et surveillez les tendances d’utilisation afin de détecter rapidement les tentatives d’accès indésirables.
Violations de données
L’accès non autorisé à des informations sensibles peut entraîner leur vol, leur corruption ou leur divulgation. Cela peut se produire en exploitant des faiblesses dans les bases de données ou les applications, ou en utilisant des identifiants compromis. Pour atténuer cette menace, chiffrez les données sensibles, mettez en œuvre des règles d’accès strictes et surveillez les journaux d’accès aux bases de données. Effectuez régulièrement des audits de sécurité afin de détecter et de corriger les problèmes en amont.
Fuites de données
Une fuite de données se produit lorsque des données sensibles sont exposées en dehors du réseau de l’organisation, accidentellement ou intentionnellement. Elle est généralement due à des paramètres non sécurisés, à des pratiques négligentes du personnel ou à des menaces internes.
Réduisez les fuites de données en mettant en œuvre des principes solides de gouvernance des données. Déployez ensuite des solutions de prévention des pertes de données, chiffrez les données critiques et dispensez régulièrement des formations à la sécurité afin d’éviter toute exposition accidentelle ou intentionnelle des données.
Attaques par déni de service (DoS)
Les attaques par déni de service tentent d’interrompre les systèmes de bases de données en les saturant de trafic malveillant, les rendant inaccessibles aux utilisateurs légitimes. Elles provoquent des temps d’arrêt et une interruption du service. Pour prévenir les attaques par déni de service, mettez en œuvre des mesures de sécurité réseau telles que des pare-feu et des systèmes de détection des intrusions (IDS). Appliquez une limitation du débit et un filtrage du trafic, utilisez des réseaux de diffusion de contenu (CDN) pour répartir le trafic et surveillez le trafic réseau afin de détecter toute activité inhabituelle.
Propagation de logiciels malveillants via les services cloud
Les attaquants exploitent les services de synchronisation cloud ou les comptes compromis pour propager des logiciels malveillants sur plusieurs appareils et plateformes. Les logiciels malveillants téléversés vers un espace de stockage cloud entraînent une infection et une compromission généralisées.
Pour empêcher la transmission de logiciels malveillants via la synchronisation cloud, utilisez une sécurité robuste des terminaux, imposez des règles strictes pour les services cloud, sensibilisez le personnel aux dangers de l’hameçonnage et maintenez les logiciels antivirus à jour.
Accès non autorisé
Un accès non autorisé se produit lorsque des acteurs malveillants accèdent à une base de données en volant des identifiants, en exploitant des failles dans les mécanismes d’authentification ou en contournant les règles d’accès. Mettez en œuvre des restrictions d’accès et des techniques d’authentification robustes telles que la MFA et le RBAC, examinez et mettez régulièrement à jour les autorisations des utilisateurs, surveillez les journaux d’accès aux bases de données et effectuez des audits de sécurité ainsi que des tests d’intrusion afin d’éliminer rapidement les menaces d’accès non autorisé.
Un outil de gestion de la posture de sécurité cloud peut vous aider à détecter et à gérer les menaces qui pèsent sur votre environnement cloud. Consultez notre guide détaillé sur le CSPM, qui explique son fonctionnement et présente les meilleures solutions disponibles sur le marché.
Bonnes pratiques pour la sécurité des bases de données cloud
La sécurisation des bases de données cloud nécessite des contrôles d’accès robustes, le chiffrement des données, des logiciels de bases de données à jour, une approche de sécurité Zero Trust, et bien plus encore. En intégrant ces bonnes pratiques à votre approche, vous pouvez réduire efficacement les risques liés aux accès non autorisés, aux violations de données et aux autres menaces de sécurité, tout en garantissant la sécurité des données sensibles contenues dans votre environnement cloud.
Mettre en œuvre des contrôles d’accès et des mécanismes d’authentification robustes
Des contrôles d’accès robustes sont mis en œuvre au moyen de l’authentification multifacteur (MFA) et de contrôles d’accès basés sur les rôles (RBAC). Pour réduire le risque d’accès non autorisé, examinez et modifiez régulièrement vos droits d’accès, conformément aux principes du moindre privilège.
Chiffrer les données sensibles au repos et en transit
Utilisez des techniques de chiffrement robustes, telles que l’AES-256, pour sécuriser les données au repos et en transit. La mise en œuvre de procédures sécurisées de gestion des clés protège les clés de chiffrement tout en garantissant la confidentialité des données. Elle protège les informations sensibles contre les accès non autorisés et garantit également la conformité aux normes de protection des données.
Utiliser des pare-feu et des outils de sécurité réseau
Utilisez des pare-feu pour surveiller et filtrer le trafic réseau entrant et sortant, ce qui améliore la sécurité en bloquant les tentatives d’accès non autorisées. Mettez en œuvre des systèmes de détection et de prévention des intrusions (IDS/IPS) afin de renforcer les défenses en identifiant et en bloquant les activités malveillantes en temps réel. Cette approche en couches protège efficacement les réseaux et les données sensibles contre les cyberattaques.
Maintenir les logiciels de bases de données à jour
Pour maintenir la sécurité, appliquez régulièrement les correctifs et mises à niveau fournis par votre fournisseur de bases de données. Surveillez les rapports de vulnérabilités et les avis de sécurité afin de corriger les failles signalées le plus rapidement possible. Cette démarche renforce la protection des bases de données contre les éventuelles exploitations. Elle garantit également que votre infrastructure de bases de données reste résiliente et sécurisée face aux nouvelles menaces et vulnérabilités.
Sauvegarder régulièrement vos données
Vous devez planifier régulièrement des sauvegardes automatisées et garantir la redondance dans plusieurs emplacements ou régions cloud. Testez périodiquement les procédures de restauration des sauvegardes afin de préserver l’intégrité et la disponibilité des données en cas de perte ou de corruption. Grâce à cette approche, vous pouvez assurer la continuité des opérations et renforcer les défenses de vos systèmes de gestion cloud contre toute interruption.
Surveiller et auditer les activités des bases de données
Mettez en œuvre des méthodes de journalisation et d’audit pour surveiller l’activité des utilisateurs, les modifications des données et les événements système. Utilisez des technologies cloud complémentaires pour automatiser et surveiller les journaux, détecter les activités suspectes en temps réel, générer des alertes et réagir rapidement à tout problème de sécurité. Améliorez votre posture de sécurité globale en permettant de détecter et d’atténuer rapidement les menaces présentes dans votre environnement.
Sensibiliser l’ensemble de l’entreprise à la sécurité
Formez vos employés aux politiques de protection des données, à la sensibilisation à l’hameçonnage et aux protocoles de réponse aux incidents. Utilisez des programmes de formation à la cybersécurité pour gérer facilement les campagnes de sécurité et la formation des utilisateurs au sein de votre personnel. Organisez des simulations d’hameçonnage pour tester la réaction des employés et abordez les politiques relatives aux mots de passe robustes ainsi que leur protection dans vos supports de formation. Prévoir également un espace dédié aux discussions sur la sécurité afin d’encourager des comportements sécurisés sur le long terme.
Adopter un modèle de sécurité Zero Trust
Utilisez des solutions Zero Trust et suivez les principes du Zero Trust : « Toutes les entités sont considérées comme non fiables par défaut ; l’accès selon le principe du moindre privilège est appliqué ; et une surveillance complète de la sécurité est mise en œuvre. » Quelle que soit son origine ou la ressource concernée, vérifiez chaque demande d’accès au moyen de contrôles continus d’authentification et d’autorisation. Pour éviter les accès indésirables et les violations de données, utilisez la microsegmentation et des contrôles d’accès stricts fondés sur des évaluations dynamiques des risques et une analyse comportementale.
Utiliser un ensemble distinct d’identifiants
Limitez l’étendue des autorisations accordées à chaque organisation afin de réduire l’impact d’un compte compromis ou d’une activité frauduleuse. Cette mesure est particulièrement importante lorsque le code de l’application est sujet à des vulnérabilités telles que les injections SQL. En isolant les comptes d’authentification, vous pouvez réduire les risques d’accès indésirables et de violations de données.
Meilleurs outils de sécurité des bases de données cloud
Oracle Data Safe, IBM Guardium et Imperva Data Security comptent parmi les meilleurs outils de sécurité des bases de données cloud actuellement disponibles sur le marché. N’oubliez pas que lors du choix d’un service de base de données cloud, vous devez analyser les procédures de sécurité, les licences et la conformité du fournisseur potentiel afin de vérifier qu’elles répondent à vos exigences de sécurité. Cette vérification préalable garantit que les services choisis satisfont à vos critères de protection du cloud et de conformité réglementaire.
Oracle Data Safe
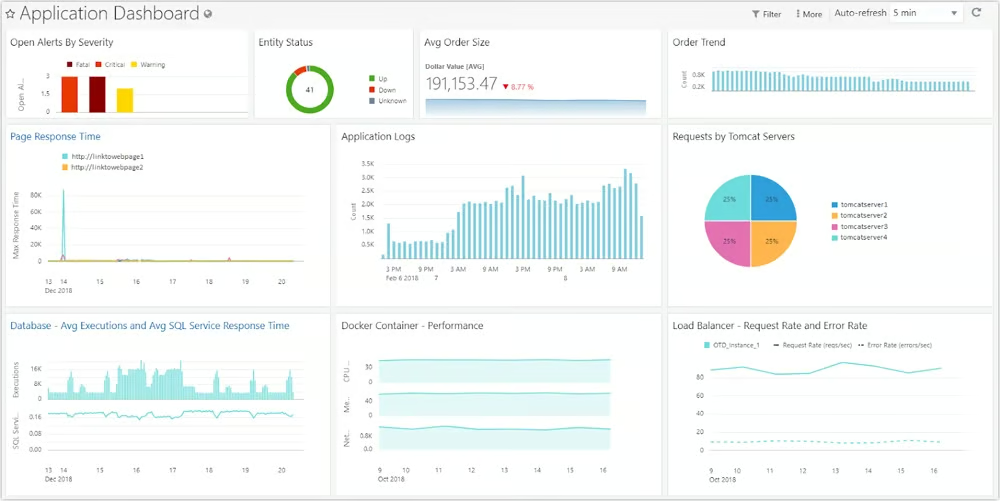
Oracle Data Safe est conçu spécifiquement pour les bases de données Oracle. Il comprend des fonctionnalités de sécurité avancées telles que des politiques d’alerte, l’application du principe du moindre privilège et des rapports de conformité. Il fonctionne sans agent, ce qui garantit qu’aucune donnée n’est capturée par des agents logiciels. Oracle Data Safe convient aux équipes qui utilisent Oracle Cloud Infrastructure (OCI). Le prix commence à 50 dollars US par mois pour plus de 500 bases de données cibles, avec un essai gratuit de 30 jours.
IBM Guardium
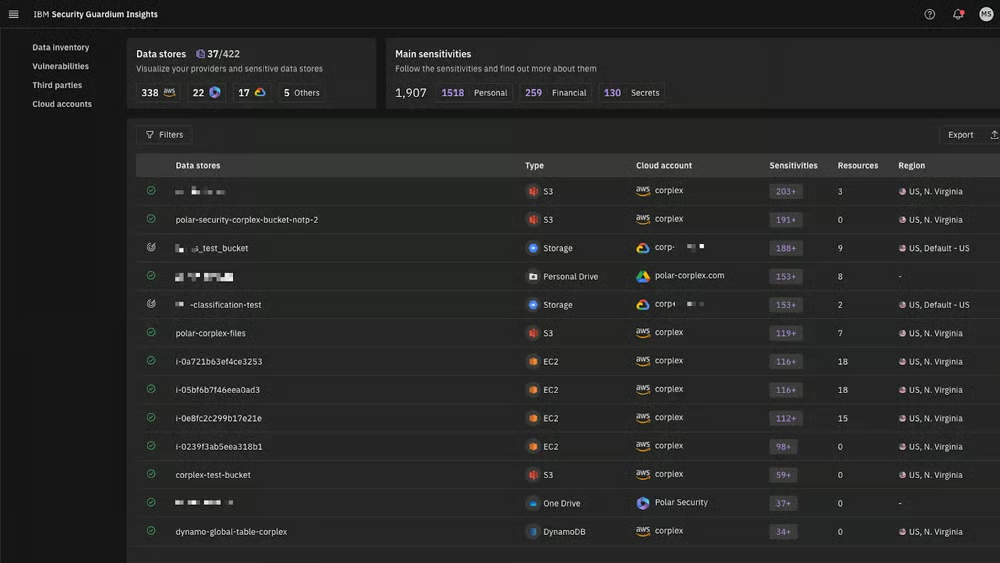
IBM Guardium est une plateforme robuste dédiée à la sécurité des bases de données d’entreprise, qui fournit des fonctions de sauvegarde des données, de chiffrement et de détection des menaces. Elle prend en charge les connexions de données avec ou sans agent, ce qui la rend idéale pour les grandes entreprises. Elle propose un essai gratuit de 30 jours pour Guardium Insights et un essai de 90 jours pour Key Lifecycle Manager. IBM ne publie pas directement les tarifs, mais Guardium Insights propose un calculateur de coûts pratique.
Imperva Cloud Data Security
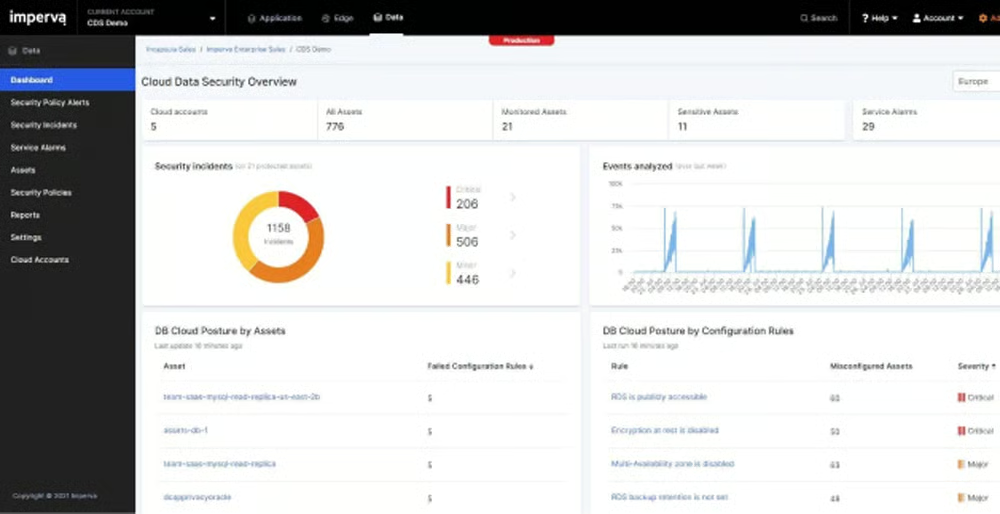
Imperva Cloud Data Security propose une plateforme hybride de sécurité des données ainsi qu’un service de protection des bases de données cloud conçu spécifiquement pour AWS DBaaS. L’entreprise offre une assistance téléphonique et par e-mail 24 h/24 et 7 j/7, ce qui convient aux petites équipes nécessitant une aide continue. La tarification à l’usage d’Imperva sur AWS comprend une offre gratuite allant jusqu’à 5 millions de requêtes par mois et un forfait de base de 10 000 dollars US par an pour un maximum de 50 millions d’événements mensuels.
Foire aux questions (FAQ)
Comment les données sont-elles chiffrées dans la base de données cloud ?
Les données des bases de données cloud sont chiffrées à l’aide d’algorithmes robustes tels que l’AES-256, ce qui garantit leur sécurité pendant la transmission et le stockage. Le chiffrement s’effectue automatiquement lors de la saisie des données, les rendant illisibles pour les parties non autorisées. Les outils d’analyse forensique des réseaux renforcent la sécurité en vérifiant l’intégrité du chiffrement, en ajoutant une couche de protection contre les violations potentielles et en préservant la confidentialité des données tout au long de leur cycle de vie.
Quelles sont les principales fonctionnalités des solutions de sécurité des bases de données cloud ?
Les principales solutions de sécurité des bases de données cloud proposent généralement des clés gérées par le client, une gestion automatisée des mots de passe, une journalisation complète et un accès chiffré aux bases de données.
- Clés gérées par le client : Vous donnent un meilleur contrôle de la gestion des accès en réduisant la dépendance aux fournisseurs cloud.
- Gestion automatisée des mots de passe : Attribue des mots de passe et des autorisations temporaires aux utilisateurs approuvés, améliorant ainsi la sécurité dans les grandes entreprises.
- Journalisation complète : Surveille les tentatives d’accès illégales et y réagit rapidement grâce à des enregistrements centralisés facilitant la gestion des événements de sécurité.
- Accès chiffré aux bases de données : Protège les données sensibles contre la diffusion illégale et garantit un accès sécurisé sans nécessiter de clés de déchiffrement.
Comment les bases de données cloud sont-elles déployées ?
Les bases de données cloud s’exécutent sur des machines virtuelles cloud (VM) sur lesquelles les logiciels de bases de données sont installés. Dans le cadre d’une plateforme en tant que service (PaaS), les entreprises cloud fournissent des services entièrement gérés. Ces modèles offrent évolutivité et flexibilité de gestion, ce qui leur permet de répondre à un large éventail de besoins organisationnels et d’améliorer l’efficacité opérationnelle.
En résumé : sécurisez vos bases de données cloud dès maintenant
Bien que les pratiques fondamentales de sécurité des bases de données cloud fournissent une protection essentielle, elles ne constituent qu’un élément d’une défense de sécurité en couches. Associez-les à des outils de sécurité avancés pour améliorer vos capacités de détection et de réponse aux menaces. L’expertise humaine renforce encore ces outils en interprétant les alertes, en analysant les problèmes et en appliquant des mesures de sécurité supplémentaires. Cette stratégie combinée renforce la défense globale et protège vos données cloud sensibles.
Associez vos pratiques de sécurité des bases de données cloud à la gestion des informations et des événements de sécurité pour automatiser l’analyse de vos événements de sécurité cloud. Consultez notre analyse complète des meilleurs outils SIEM, avec leurs principales fonctionnalités, leurs avantages, leurs inconvénients et bien plus encore.